Dalam beberapa tahun terakhir, kampanye malware Android di India semakin menyalahgunakan kepercayaan yang terkait dengan layanan pemerintah dan platform digital resmi. Dengan meniru portal-portal terkenal dan memanfaatkan rekayasa sosial melalui aplikasi perpesanan, pelaku ancaman mengeksploitasi rasa urgensi pengguna dan kurangnya verifikasi, yang mengakibatkan penipuan keuangan skala besar dan pencurian identitas.
At Seqrite Di laboratorium kami, selama penelitian keamanan, kami mengidentifikasi kampanye malware Android aktif yang menargetkan pengguna di India dengan menyamar sebagai layanan pemerintah, khususnya pemberitahuan tilang RTO dan peringatan resmi. Aplikasi berbahaya ini didistribusikan di luar Google Play Store dan terutama dibagikan melalui WhatsApp dan platform perpesanan serupa.
Kampanye ini merupakan evolusi dari malware Android bertema RTO yang sebelumnya telah diamati, yang menggabungkan teknik anti-analisis yang lebih baik, arsitektur multi-tahap modular, dan ekosistem backend yang lebih terstruktur untuk pengumpulan data dan operasi jarak jauh.
Ikhtisar Kampanye
Kami mengamati kampanye malware Android tiga tahap di lapangan, yang terutama menargetkan pengguna di India dengan menyamar sebagai aplikasi tilang RTO dan aplikasi terkait pemerintah. Malware ini didistribusikan di luar Google Play Store dan bergantung pada layanan backend berbasis cloud untuk eksfiltrasi data dan komunikasi perintah dan kontrol (C2).
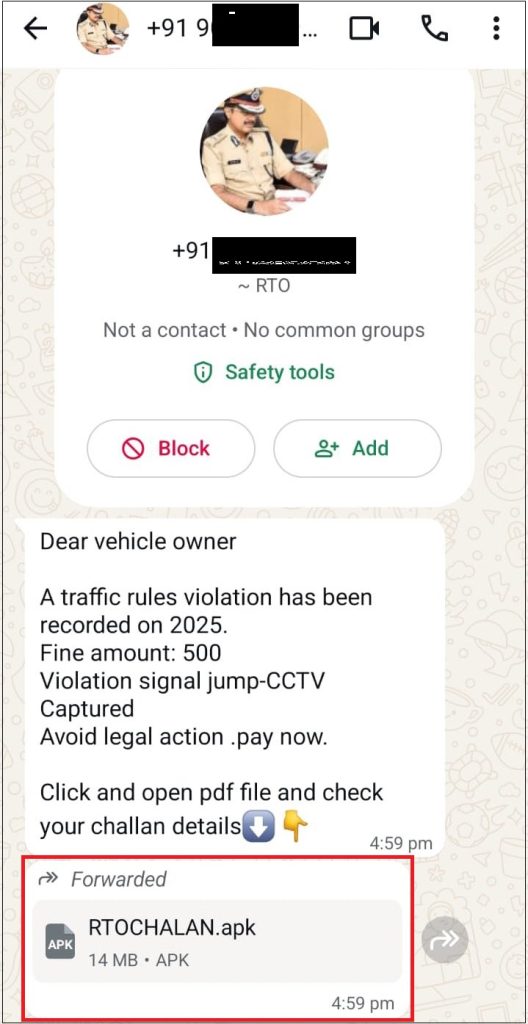
Setiap tahap dikirimkan sebagai APK terpisah dan diinstal secara berurutan, membentuk alur eksekusi berantai yang dirancang untuk:
- Maksimalkan keberhasilan infeksi
- Pertahankan ketekunan jangka panjang
- Melakukan monetisasi secara terselubung
- Mengumpulkan data pengguna yang sensitif
Desain modular ini memungkinkan pelaku ancaman untuk mengganti atau memperbarui tahapan individual tanpa memodifikasi seluruh kampanye, sehingga secara signifikan meningkatkan fleksibilitas operasional dan kemampuan menghindari deteksi.
Rantai Infeksi Bertahap
Alur eksekusi keseluruhan yang diamati adalah sebagai berikut:
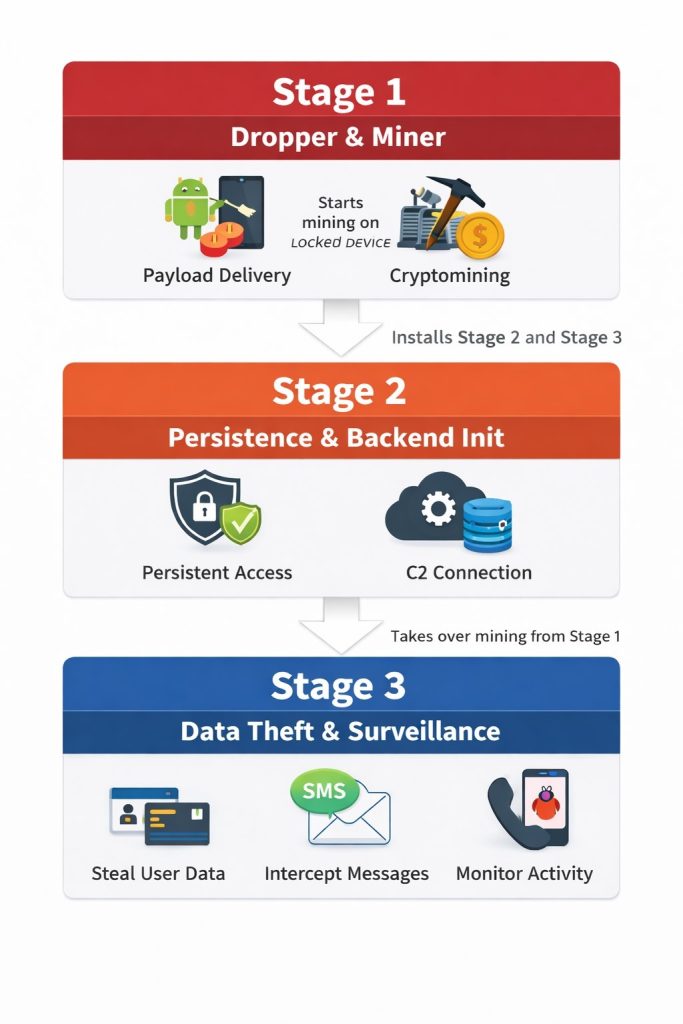
Setiap tahap menjalankan fungsi yang berbeda sambil tetap terintegrasi erat dengan backend yang dikendalikan oleh penyerang.
Tahap 1 – Dropper dan Cryptominer
Fungsi Utama
- Berfungsi sebagai alat penjatuh untuk muatan Tahap 2 dan Tahap 3.
- Melakukan penambangan mata uang kripto saat perangkat terkunci.
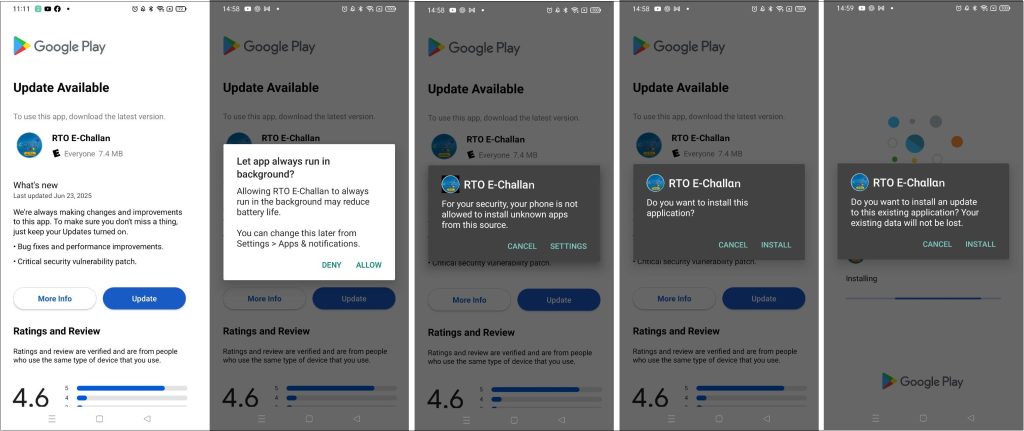
Aplikasi tahap pertama memulai rantai infeksi dengan mendekripsi dan menginstal tahap-tahap selanjutnya (lihat Gambar 3). Secara paralel, aplikasi ini menjalankan modul penambangan kripto yang aktif ketika layar perangkat dimatikan, meminimalkan kecurigaan pengguna dan indikator visual aktivitas berbahaya (lihat Gambar 4).
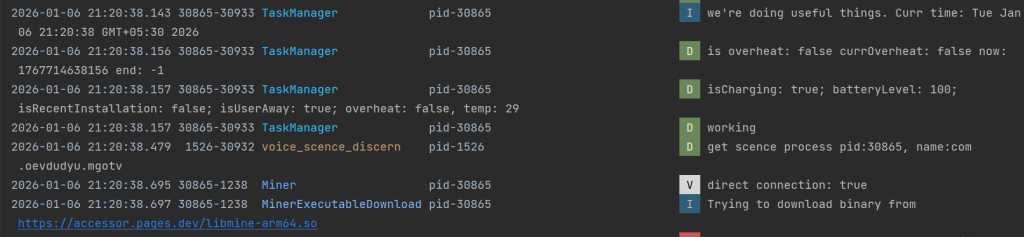
Perilaku ini konsisten dengan kampanye cryptojacking Android yang telah didokumentasikan sebelumnya, di mana operasi penambangan ditunda hingga pengguna tidak aktif untuk menghindari deteksi. Lihat penelitian kami sebelumnya – Android Cryptojacker Menyamar sebagai Aplikasi Perbankan untuk Menambang Mata Uang Kripto pada Perangkat yang Terkunci
Setelah aplikasi tahap kedua berhasil diinstal, aktivitas penambangan Tahap 1 dihentikan, dan kendali dialihkan ke komponen berikutnya.
Tahap 2 – Ketahanan Data, Inisialisasi Backend, dan Penambangan
Fungsi Utama
- Membangun mekanisme persistensi
- Menginisialisasi konektivitas backend
- Memulai aktivitas penambangan kripto sendiri
Setelah diluncurkan pada Tahap 1, aplikasi tahap kedua memastikan keberlangsungan jangka panjang dengan mendaftarkan beberapa penerima siaran, menyembunyikan ikon peluncurnya, dan mempertahankan eksekusi latar belakang secara terus menerus.

Pada tahap ini, malware menginisialisasi konektivitas dengan infrastruktur backend berbasis cloud-nya, dalam hal ini Firebase milik Google (lihat Gambar 5), yang kemudian digunakan untuk:
- Penyimpanan data korban
- Konfigurasi jarak jauh
- Komunikasi perintah dan kontrol
Tahap 2 juga memulai proses penambangan kripto independen, menjadikannya lapisan kontrol sekaligus komponen monetisasi. Tahap ini secara efektif bertindak sebagai jembatan antara logika infeksi awal dan muatan pengawasan akhir.
Tahap 3 – Pencurian Data dan Pengawasan
Fungsi Utama
- Rekayasa sosial melalui antarmuka pengguna pemerintah palsu
- Pengumpulan informasi pribadi dan informasi keuangan
- Komunikasi C2 yang digerakkan oleh backend
- Penerusan SMS, pencurian notifikasi, dan pengalihan panggilan
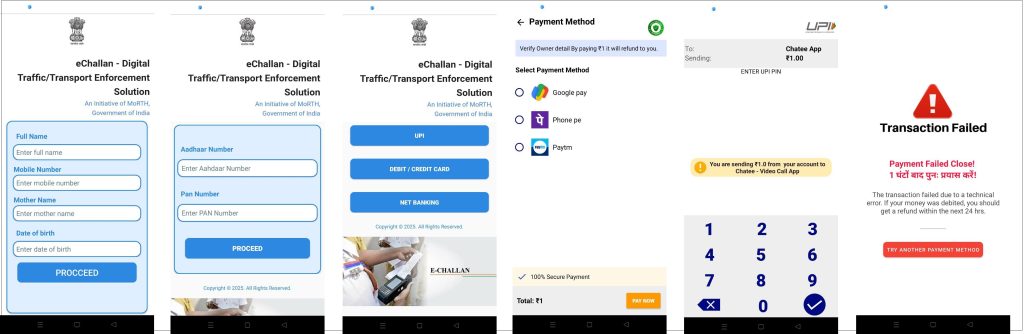
Setelah diinstal, aplikasi tahap ketiga menampilkan antarmuka pengguna palsu yang meniru portal resmi pemerintah, lengkap dengan merek dan logo RTO. Aplikasi tersebut meminta pengguna untuk memverifikasi identitas mereka atau menyelesaikan tilang yang tertunda.
Untuk melanjutkan, pengguna diinstruksikan untuk memberikan beberapa izin berisiko tinggi, termasuk akses SMS, log panggilan, pendengar notifikasi, akses penyimpanan, dll.
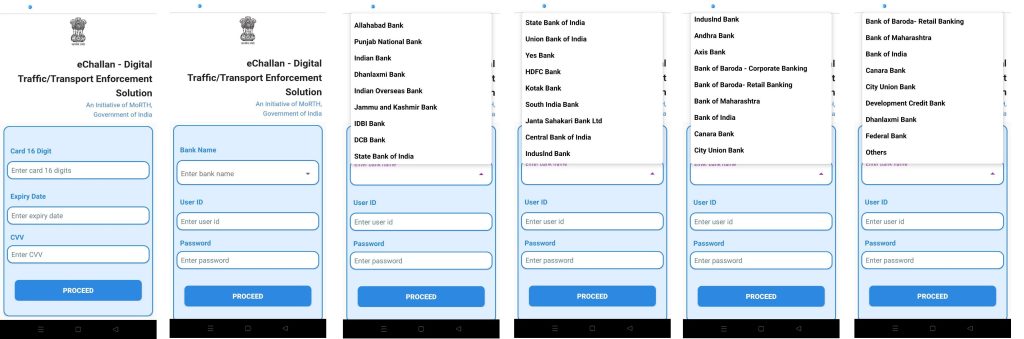
Setelah izin ini diberikan, malware mulai mengumpulkan data:
- Informasi identitas pribadi
- Pemberitahuan perbankan dan keuangan
- Pesan OTP dan peringatan transaksi
- Metadata perangkat dan informasi sistem
Semua data yang dikumpulkan dikirimkan ke backend yang dikendalikan penyerang dalam format JSON terstruktur dan disimpan untuk diproses lebih lanjut. Perilaku ini konsisten dengan kampanye Malware NextGen mParivahan yang telah didokumentasikan sebelumnya. Lihat penelitian kami sebelumnya – Waspada! Malware Palsu 'NextGen mParivahan' Kembali
Akses Infrastruktur Backend
Setelah menganalisis malware multi-tahap, kami berhasil mendapatkan akses ke infrastruktur backend yang digunakan oleh pelaku ancaman. Hal ini memberikan visibilitas langka ke sisi operasional kampanye dan memungkinkan kami untuk menilai dampak, skala, dan kemampuan sebenarnya dari ekosistem malware tersebut.
Sistem backend tersebut secara aktif digunakan untuk menyimpan data curian serta untuk mengontrol perangkat yang terinfeksi secara real time.
Jenis Data yang Dicuri
Infrastruktur backend berisi informasi yang sangat sensitif dan penting dari segi keamanan, termasuk:
- Informasi Identifikasi Pribadi (PII): Nama lengkap, Nomor telepon, Tanggal lahir, Nama ibu, Nomor Aadhaar, Nomor PAN
- Data Keuangan dan Kredensial: PIN UPI, detail kartu kredit, nama pengguna dan kata sandi perbankan online
- Data Pengawasan: Pesan SMS yang dicegat, isi notifikasi, informasi status perangkat.
Hal ini menunjukkan bahwa malware tersebut tidak terbatas pada phishing dasar, tetapi berfungsi sebagai platform pencurian identitas dan penipuan keuangan skala penuh.
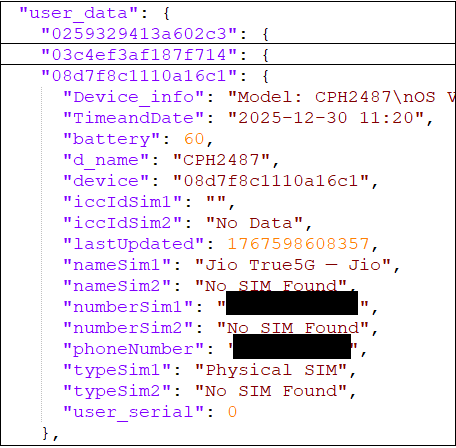
Gambar 8 menunjukkan struktur tempat data disimpan oleh pelaku ancaman.
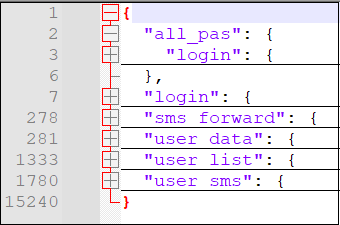
Data yang dikumpulkan dari pengguna di halaman login disimpan dalam format berikut –
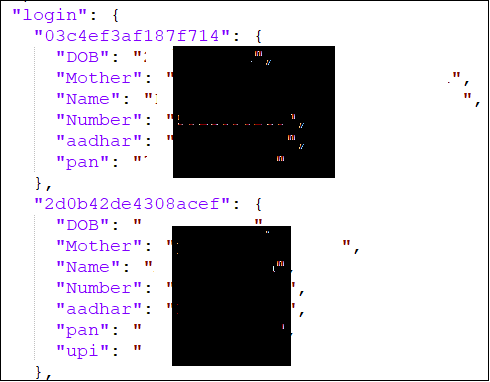
Untuk mengidentifikasi pengguna dan perangkat, informasi perangkat dan detail lainnya yang dikumpulkan disimpan dalam format ini –
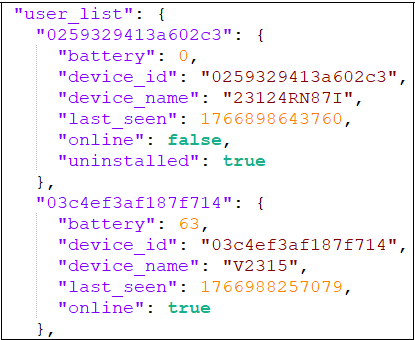
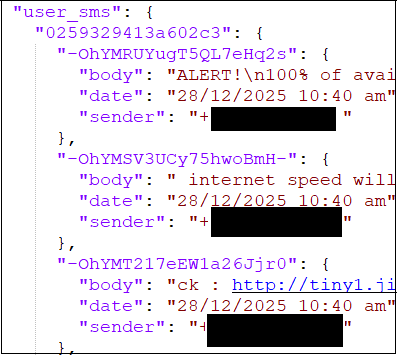
Pesan yang terkumpul disimpan dalam format berikut –
Backend sebagai Command-and-Control (C2)
Selain berfungsi sebagai tempat penyimpanan data, infrastruktur backend secara aktif digunakan sebagai sistem komando dan kontrol (C2).
Kemampuan C2 yang Diamati
- Konfigurasi jarak jauh – Konfigurasi dinamis nomor telepon penerusan SMS
- Pelacakan dan Pemantauan – Status penerusan SMS, Status penerusan panggilan, Aktivitas perangkat
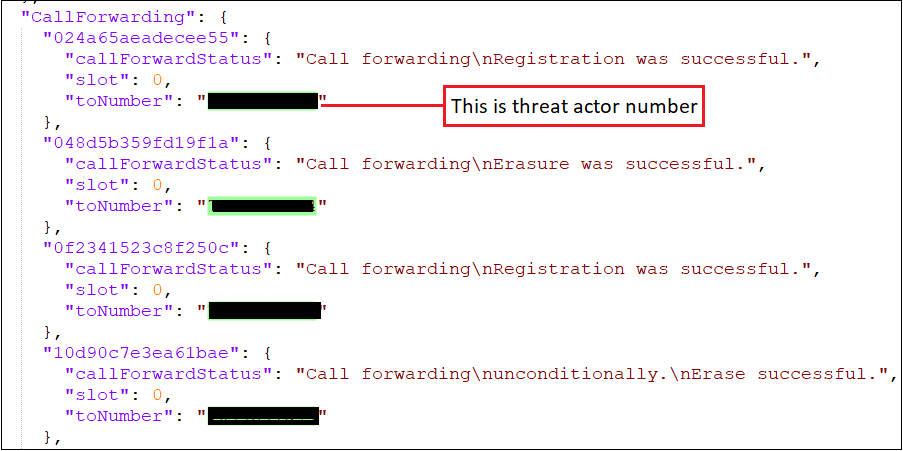
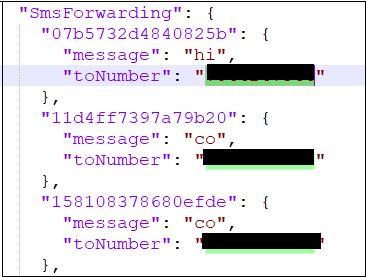
- Kontrol terpusat – Pemantauan langsung perangkat yang terinfeksi, Status operasional penyebaran malware
Pada intinya, bagian backend berfungsi sebagai panel kontrol pusat bagi para operator, yang memungkinkan mereka untuk:
- Kelola data korban yang dicuri
- Pantau kinerja kampanye
- Mengontrol perilaku malware dari jarak jauh.
Hal ini menegaskan keberadaan infrastruktur ancaman yang terorganisir dengan baik dan matang secara operasional, bukan kampanye amatir atau sekali saja.
Skala Infeksi dan Dampak pada Korban
Berdasarkan catatan yang tersedia di infrastruktur backend, sekitar 7,400 perangkat terinfeksi. Tidak semua korban memberikan semua izin atau mengirimkan semua data yang diminta, tetapi sejumlah besar mengizinkan akses SMS dan mengirimkan informasi pribadi dan keuangan yang sangat sensitif.
Ini menunjukkan adanya peretasan skala besar, berkelanjutan, dan berhasil terhadap pengguna sebenarnya, dengan implikasi finansial dan privasi jangka panjang.
Evolusi dari Kampanye Malware RTO Sebelumnya
Dibandingkan dengan malware RTO dan mParivahan yang telah didokumentasikan sebelumnya, kampanye ini menunjukkan peningkatan operasional yang signifikan:
| Varian Sebelumnya | Kampanye Saat Ini |
| APK satu tahap | Arsitektur modular tiga tahap |
| Logika yang dikodekan secara permanen | Konfigurasi jarak jauh dinamis |
| Tidak ada atau sedikit teknik anti-analisis | Penggunaan teknik Anti-analisis secara ekstensif |
| Pencurian data terbatas | Perangkat pengawasan lengkap. |
| Tidak ada monetisasi | Monetisasi ganda (penipuan + penambangan) |
Kemajuan ini menunjukkan bahwa pelaku ancaman secara aktif menyempurnakan taktik mereka, menggunakan kembali komponen yang berhasil sambil terus meningkatkan operasi backend dan mekanisme persistensi.
Skenario Penyalahgunaan Potensial
Berdasarkan kemampuan yang diamati, malware ini memungkinkan beberapa skenario penyalahgunaan berisiko tinggi, termasuk:
- Pencegahan OTP secara real-time untuk penipuan keuangan
- Pengambilalihan rekening bank melalui pencurian kredensial.
- Fasilitasi penukaran SIM menggunakan data identitas curian
- Penipuan pinjaman dan kredit menggunakan detail Aadhaar dan PAN.
- Pembajakan akun WhatsApp dan media sosial
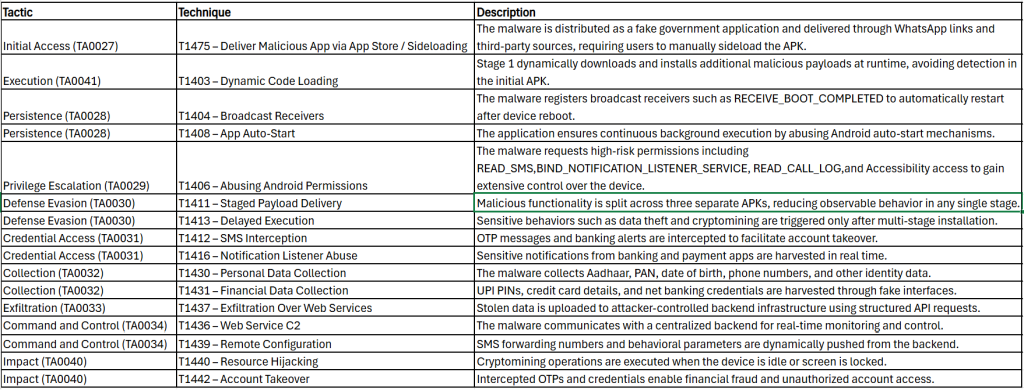
Taktik dan Teknik MITRE ATT&CK:
Deteksi Malware Android dengan Cepat:
Quick Heal mendeteksi aplikasi berbahaya semacam itu dengan varian Android.Dropper.A.
Disarankan agar semua pengguna ponsel memasang perangkat lunak antivirus tepercaya seperti “Quick Heal Mobile Security for Android” untuk mengurangi ancaman tersebut dan tetap terlindungi. Perangkat lunak antivirus kami mencegah pengguna mengunduh aplikasi berbahaya di perangkat seluler mereka. Unduh perlindungan Android Anda di sini.
Kesimpulan
Kampanye ini menunjukkan peningkatan signifikan dalam operasi malware Android di India, yang menggabungkan rekayasa sosial, arsitektur modular, infrastruktur perintah berbasis cloud, dan pengawasan keuangan secara real-time. Desain tiga tahap, ditambah dengan penambangan kripto dan kontrol terpusat, menunjukkan kelompok ancaman yang sangat terorganisir yang berfokus pada eksploitasi jangka panjang daripada serangan oportunistik.
TIPS UNTUK TETAP AMAN SECARA DIGITAL:
- Unduh aplikasi hanya dari sumber tepercaya seperti Google Play Store.
- Jangan mengklik tautan apa pun yang diterima melalui pesan atau platform media sosial lainnya karena tautan tersebut mungkin secara sengaja atau tidak sengaja mengarah ke situs berbahaya.
- Bacalah pesan pop-up dari sistem Android sebelum menerima atau mengizinkan izin baru.
- Berhati-hatilah terhadap aplikasi apa yang Anda unduh di ponsel Anda, karena pembuat malware dapat dengan mudah memalsukan nama, ikon, dan detail pengembang aplikasi asli.
- Untuk perlindungan ponsel yang lebih baik, selalu gunakan antivirus yang bagus seperti Quick Heal Mobile Security untuk Android.
Jangan tunggu lagi! Amankan ponsel pintar Anda hari ini dengan Quick Heal Total Security for Mobiles & Smartphones – Beli atau Perbarui Sekarang!