
IcedID adalah pemain baru dalam keluarga Trojan perbankan. Trojan ini memiliki arsitektur modular dan mampu mencuri kredensial perbankan pengguna dengan melakukan serangan man-in-the-middle (MITM). IcedID menyiapkan proksi lokal dan mengalihkan semua lalu lintas internet melaluinya. Selain itu, ia dapat mengunduh dan mengeksekusi komponen yang diperlukan untuk keamanan siber.
Vektor infeksi
Biasanya, IcedID menyebar melalui email spam atau disebarkan oleh keluarga malware lainnya. Dalam analisis kami, kami menemukan bahwa keluarga tersebut adalah Emotet. Pada awal 2017, Emotet banyak digunakan untuk menyebarkan Trojan perbankan lainnya seperti Qkabot dan Dridex.
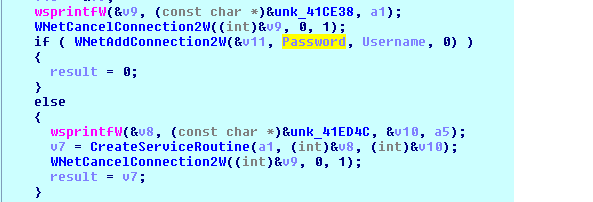
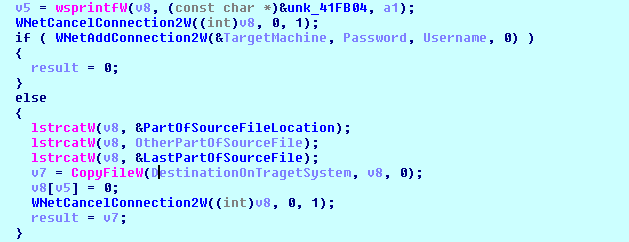
IcedID memiliki modul penyebaran jaringan yang jarang ditemukan pada Trojan perbankan lainnya. Jika melihat urutan API di IcedID, ia telah mengadopsi teknik serupa yang berhasil digunakan oleh malware seperti BadRabit dan Petya/Not-Petya.
Analisis sampel
Saat dieksekusi, sampel akan membuat salinan dirinya sendiri ke dalam folder %LOCAL_APPDATA% dengan nama acak di dalam folder dengan nama acak. Nama file dan folder yang dibuat sama dan terdiri dari 9 karakter. Nama file yang dibuat dihasilkan menggunakan pengidentifikasi keamanan (SID) dari pengguna saat ini. Berikut adalah kode yang menghasilkan SID untuk pengguna yang sedang login.
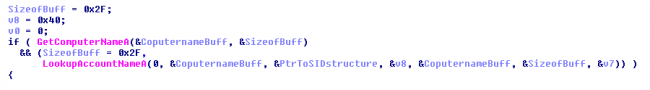
Nama file yang dijatuhkan dengan nama acak dalam folder yang diberi nama acak.
“%LOCALAPPDATA%\[az]{9}\[az]{9}.exe”
Contoh: -
“C:\Dokumen dan Pengaturan\Administrator\Pengaturan Lokal\Data Aplikasi\ homatluna \ homatluna.exe ”
Ia mempertahankan persistensinya dengan membuat entri registri di “Run”.
“HKCU\Software\Microsoft\Windows\CurrentVersion\Run\ homatluna ”
Selanjutnya, IcedID menulis kunci kripto RSA ke sistem di folder AppData. Kemudian, IcedID menulis berkas sertifikat di folder %TEMP%.
Contoh – “C:\Documents and Settings\Administrator\Local Settings\Temp\ 0137194B.tmp ”
Aktivitas jaringan
Ini membuat dua koneksi soket. Satu untuk proxy lokal dan yang lainnya berfungsi sebagai pintu belakang untuk komunikasi CnC. Dalam analisis kami, port dengan pengikatan proxy lokal adalah 49158 dan pintu belakang dibuat pada nomor port 49161.
Ia menciptakan proksi lokal. Menggunakan sertifikat dari berbagai bank dan modul khusus, ia menerapkan lapisan SSL-nya sendiri. Dengan ini, ia melakukan MITM. IcedID dapat mencegat semua lalu lintas dan mengekstrak kredensial pengguna darinya.
Setelah malware memasuki sistem, ia mengirimkan ID bot dan informasi sistem dasar ke server CnC melalui permintaan POST seperti yang terlihat pada Gambar 1 dan Gambar 2.
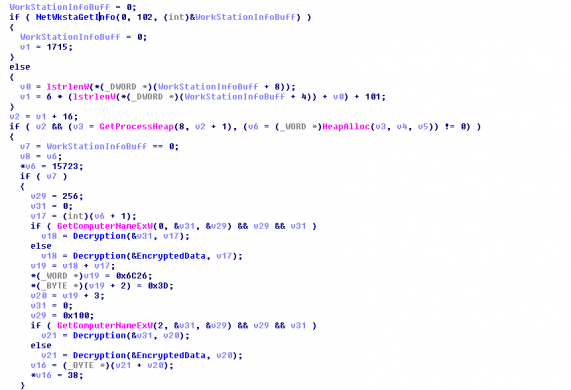
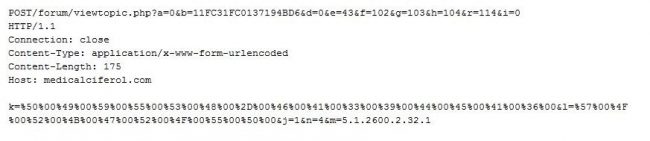
Berikut ini adalah rincian permintaan posting yang telah didekode untuk dikirim:
K – Nama Sistem
B – ID BOT
L – Kelompok Kerja
M – Versi OS
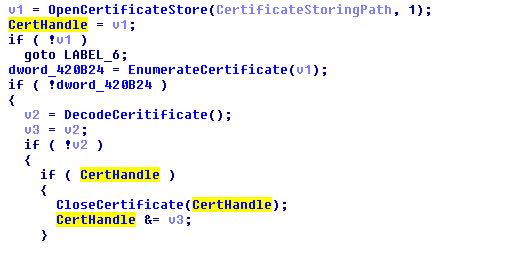
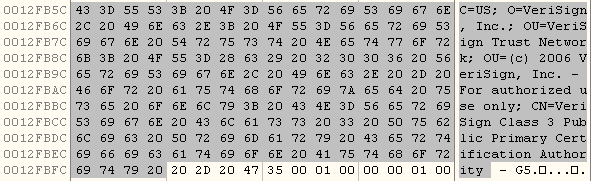
Komunikasi IcedID dengan CnC berlangsung melalui SSL terenkripsi yang sertifikatnya ditentukan oleh malware itu sendiri dari penyimpanan sertifikat. Berkas sementara yang dijatuhkan oleh malware digunakan untuk menyimpan sertifikat. Kode di bawah ini digunakan untuk enumerasi sertifikat.
Menyebar di jaringan
IcedID berbeda dari Trojan perbankan lainnya karena dapat menyebar di dalam jaringan. Trojan ini pertama-tama menemukan sistem yang aktif di jaringan lokal dan menyalin dirinya ke sistem yang baru.
Indikator kompromi
csuwbru[.]net
ayoontrk[.]com
ciferol medis[.]com
38921f28bb74fea2cab6e70039ee65f3
d982c6de627441765c89da5cfeb04d6f
82d6e69df2277073d4aaacd6994ee033
Quick Heal berhasil mendeteksi IcedID sebagai Trojan.IcedID.
Perilaku penyebaran malware ini membuatnya lebih agresif daripada Trojan perbankan yang terlihat sebelumnya.
Kiat pencegahan
- Instal antivirus dan selalu perbarui.
- Selalu perbarui Sistem Operasi dan perangkat lunak Anda.
- Jangan mengklik tautan atau mengunduh lampiran dari sumber yang tidak dikenal, tidak diharapkan, atau tidak diinginkan.
Subject Matter Expert
Piyush Bansal | Ghanshyam Lebih Banyak, Lab Keamanan Sembuh Cepat