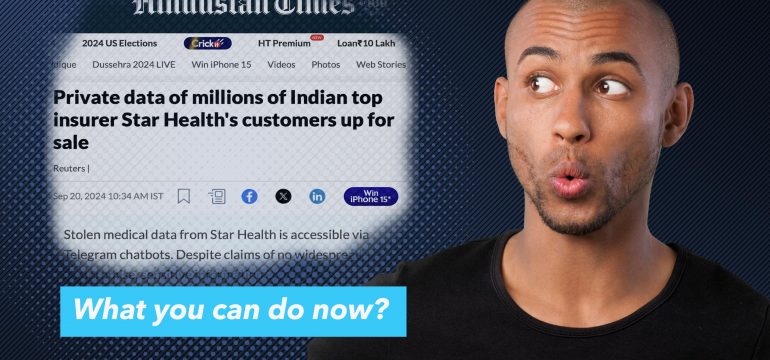
Pelanggaran data baru-baru ini di salah satu perusahaan asuransi kesehatan terbesar di India telah membuat jutaan pelanggan rentan, menimbulkan kekhawatiran serius tentang data privacy dan keamanan. Dengan terungkapnya informasi pribadi dan medis, banyak yang bertanya-tanya: Bagaimana ini dapat berdampak pada saya?
Pelanggaran tersebut
Seorang peneliti keamanan yang berbasis di Inggris, Jason Parker, baru-baru ini mengungkapkan bahwa data sensitif lebih dari 3 juta nasabah asuransi kesehatan tersedia melalui chatbot Telegram. Data yang bocor ini mencakup informasi yang sangat pribadi seperti nomor ponsel, nomor PAN, alamat email, alamat rumah, dan bahkan rekam medis.
Selagi kasus ini masih dalam penyelidikan, satu hal yang jelas—pelanggaran ini menyoroti kebutuhan kritis akan penegakan dan implementasi hukum Perlindungan Data dan Privasi Digital (DPDP) secara cepat. Namun, bahkan dengan adanya hukum tersebut, masih ada pertanyaan tentang bagaimana hal ini akan memengaruhi masyarakat awam.
Apa Artinya Bagi Anda?
Setelah data sensitif Anda terekspos, data tersebut dapat dieksploitasi dengan berbagai cara oleh penjahat siber dan penipu. Ini berbeda dengan kata sandi yang dapat diubah. Data yang terekspos mencakup detail pribadi yang tidak dapat diubah seperti alamat rumah, nomor PAN, dan informasi kesehatan Anda.
Dengan data ini, penipu dapat:
- Atur ulang kata sandi perbankan atau email Anda.
- Lakukan pertukaran kartu SIM untuk mengambil alih nomor telepon Anda.
- Melakukan pencurian identitas atau mengambil pinjaman atas nama Anda.
- Jual informasi pribadi dan kesehatan Anda di web gelap.
Implikasi dari pelanggaran tersebut dapat berlangsung lama dan sulit diselesaikan, berpotensi menyebabkan penipuan keuangan, hilangnya privasi, dan bahkan tekanan emosional karena rincian kesehatan yang sensitif dipublikasikan.
Apa yang Bisa Dilakukan?
Setelah terjadi pelanggaran, banyak orang merasa tidak berdaya. Berikut beberapa langkah yang bisa Anda ambil:
- Pantau akun keuangan Anda: Waspadai setiap aktivitas mencurigakan atau transaksi tidak sah.
- Aktifkan otentikasi dua faktor: Ini menambahkan lapisan keamanan ekstra ke akun daring Anda, terutama perbankan dan email.
- Pertimbangkan untuk membekukan kredit Anda:Jika Anda melihat identitas Anda digunakan, sebaiknya pertimbangkan untuk membekukan kredit Anda terlebih dahulu guna menghentikan kerugian lebih lanjut.
- Gunakan AntiFraud.AI :Akan lebih baik jika memiliki Quick Heal AntiFraud.AI terpasang di semua perangkat Anda karena ia mendeteksi dan memperingatkan Anda tentang penipuan yang terjadi di ponsel atau laptop Anda.
Tanggung jawab perusahaan
Pelanggaran ini menggarisbawahi kebutuhan mendesak bagi perusahaan, terutama yang menangani data pelanggan sensitif, untuk mengadopsi langkah-langkah keamanan siber yang kuat. Kepatuhan terhadap peraturan perlindungan data seharusnya tidak hanya dilihat sebagai persyaratan hukum, tetapi juga sebagai tanggung jawab perusahaan untuk melindungi pelanggan dari kerugian.
Ketidakpatuhan harus disertai dengan sanksi yang signifikan untuk memastikan perusahaan mengambil tindakan keamanan data Sungguh. Pelanggaran seperti ini dapat—dan seharusnya—mengarah pada reformasi luas dalam cara organisasi mendekati hal tersebut. data privacy.
Kesimpulan
Pelanggaran data seperti ini mengingatkan kita bahwa kita hidup di era digital di mana informasi pribadi selalu berisiko. Meskipun kerangka peraturan seperti Undang-Undang DPDP dapat membantu menegakkan praktik perlindungan data yang lebih baik, individu harus tetap waspada dan proaktif dalam melindungi informasi mereka sendiri. Sementara itu, perusahaan harus bertanggung jawab, dan sanksi yang lebih berat harus diberlakukan untuk memastikan perlindungan data sensitif.