

• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  ransomware  / Cara Kerja Ransomware: Memahami Strategi di Balik Serangan Siber
Cara Kerja Ransomware: Memahami Strategi di Balik Serangan Siber
17 Agustus 2017

Cara Kerja Ransomware: Memahami Strategi di Balik Serangan Siber

Ditulis oleh Seqrite
Seqrite
ransomware

Kekhawatiran akan keamanan telah meningkat pesat akhir-akhir ini, berkat lonjakan serangan siber, dan khususnya ransomware. Taktik ransomware telah dikenal sejak lama, tetapi baru-baru ini hal itu menjadi sangat serius, didorong oleh popularitas mata uang kripto digital, Dark Net, dan ketersediaan 'malware sebagai layanan' yang mudah. ​​Departemen keamanan siber perusahaan sangat waspada terhadap serangan ransomware karena serangan ini tidak hanya menghentikan bisnis, tetapi juga menyebabkan kerusakan serius pada reputasi perusahaan.

Untuk mengatasi ancaman ini secara efektif, penting untuk memahami cara kerja ransomware dan strategi para penyerang. Dalam artikel ini, kami akan mencoba mengkaji aspek-aspek tersebut.

Apa itu ransomware?

Ransomware adalah jenis malware yang mengenkripsi berkas pada perangkat yang terinfeksi dan menyanderanya hingga pengguna membayar tebusan kepada operator malware. Pembayaran untuk ransomware ini paling sering diminta dalam bentuk bitcoin, sejenis mata uang digital yang tidak dapat dilacak.

Bagaimana cara kerja ransomware?

Prinsip dasar di balik ransomware adalah enkripsi, melalui mekanisme yang disebut Kriptografi Kunci Publik.

Enkripsi adalah proses menyembunyikan atau mengaburkan makna informasi. Dalam konteks ransomware, enkripsi mengacu pada fakta bahwa ransomware mengkodifikasi semua berkas yang diperlukan di sistem Anda, sehingga berkas-berkas tersebut tampak tidak berarti dan tidak dapat digunakan.

Ketika ransomware menginfeksi sistem, malware mulai mengenkripsi semua berkas di dalam sistem, dan setelah selesai, pengguna akan melihat layar ancaman atau pesan tebusan. Pesan tebusan tersebut mengancam pengguna bahwa berkas-berkas tersebut tidak akan dapat didekripsi kecuali sejumlah uang yang disepakati dibayarkan dalam jangka waktu tertentu.

Enkripsi dilakukan dengan mekanisme yang disebut Kriptografi Kunci Publik, juga dikenal sebagai Kriptografi Kunci Asimetris. Mekanisme ini menggunakan algoritma matematika canggih untuk mengkode dan mendekode data. Fitur unik dari metode ini adalah 'kunci' yang digunakan untuk mengenkripsi dan mendekripsi berkas berbeda untuk proses penyandian dan dekode. Ini berarti selalu ada sepasang kunci yang terkait dengan enkripsi. Kunci publik akan digunakan untuk mengenkripsi data, dan hanya kunci privat yang cocok yang dapat mendekodenya.
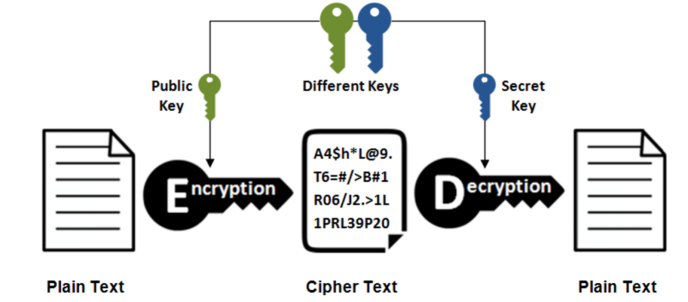
 

picture1


Enkripsi Asimetris atau Kunci Publik

Penyerang ransomware memegang kunci pribadi dan menuntut tebusan jika mengungkapkannya. Jika waktu pembayaran tebusan berakhir, mereka mengancam akan menghancurkan kunci pribadi tersebut selamanya.

Badan keamanan tidak menyarankan membayar uang tebusan, karena tidak ada jaminan bahwa kunci pribadi akan dirilis, dan juga karena pembayaran tebusan memperkuat penyerang.

Bagaimana ransomware menginfeksi sistem?

Ransomware biasanya menginfeksi sistem melalui kerentanan yang belum diperbaiki oleh administrator sistem. Beberapa jalur masuk favorit mereka adalah:

  • Spam dan rekayasa sosial: Di mana pengguna internal yang mudah tertipu ditipu untuk mengklik tautan berbahaya dalam email dan situs web yang disusupi, yang kemudian menyebabkan malware diunduh ke sistem mereka.
  • Malvertisasi: Sekali lagi, hal ini terjadi karena kecerobohan pengguna dan ketidakpatuhan terhadap praktik keamanan. Malvertising dapat membuat korban yang mudah tertipu mengikuti tautan yang mengarah pada pengunduhan dan infeksi malware.
  • Alat instalasi malware dan botnet: Ini adalah alat yang menyebarkan malware melalui jaringan, biasanya dalam jaringan area lokal perusahaan.

Baca: Dampak serangan ransomware WannaCry dan Petya

Apa strategi di balik serangan ransomware?

Penyerang ransomware bergantung pada ketersediaan mata uang digital—Bitcoin—untuk menyembunyikan jejak mereka saat mengumpulkan tebusan. Sebelumnya, ketika pembayaran dilakukan melalui transaksi bank atau uang tunai, pelacakan penerima selalu dimungkinkan, meskipun sulit. Dengan Bitcoin, penerima dapat tetap sepenuhnya anonim dan menghindari deteksi.

Faktor utama lain yang mendukung ransomware saat ini adalah tersedianya 'malware as a service', di mana 'script-kiddies' yang belum berpengalaman dipersenjatai dengan malware as-a-service yang disediakan oleh pembuat malware asli, menjadi agen atau distributor malware, dan berbagi tebusan dengan pemilik malware. Dengan semua otak yang disediakan oleh para ahli malware, para pemula ini hanya perlu dipersenjatai dengan niat kriminal. Dengan cara ini, para pembuat ransomware menjalankan strategi untuk tetap berada di balik layar, berfokus pada aspek teknisnya sambil menyerahkan eksekusi sebenarnya kepada para pemula.

Bagaimana cara melindungi diri dari serangan ransomware?

Perlindungan terhadap ransomware bergantung pada beberapa langkah sederhana dan efektif:

  • Kesadaran dan kepatuhan:Seperti yang telah kami sebutkan sebelumnya dalam postingan ini, manusia merupakan mata rantai terlemah dalam rantai keamanan. Sebagian besar penetrasi ransomware terjadi karena kelalaian, kurangnya kesadaran, atau pelanggaran praktik keamanan yang disengaja oleh pengguna internal. Edukasi sistematis, kampanye, dan pengingat yang terus-menerus akan sangat membantu dalam memperkuat hubungan antarmanusia.
  • Menerapkan patch keamanan segera:Vendor OS dan perangkat lunak lainnya dengan cermat mencari kerentanan dalam perangkat lunak mereka dan sering merilis patch untuk menutup kerentanan tersebut. Patch ini harus segera diterapkan agar kerentanan tidak membahayakan perusahaan.
  • Perangkat lunak anti-malware:Saat ini tersedia berbagai alat dan perangkat lunak canggih, dan alat-alat ini cukup efektif dalam memblokir dan mendeteksi aktivitas malware. Serangkaian alat keamanan berlapis seperti... SeqriteDengan portofolio lengkapnya yang mencakup firewall, jaringan, dan perangkat keamanan endpoint, ia dapat mencegah ransomware dengan cukup efektif.

Serangan ransomware kini semakin canggih dan sering terjadi, sehingga membutuhkan kewaspadaan dan kehati-hatian yang terus-menerus dari pihak keamanan untuk mencegahnya. Untungnya, kini tersedia alat untuk mengatasi ancaman ini. Namun, seperti biasa, manusia merupakan mata rantai yang lemah, sehingga diperlukan banyak pelatihan dan kampanye kesadaran untuk melengkapi penggunaan alat pencegahan malware.

Sebagai mitra keamanan TI untuk bisnis Anda, Seqrite menyediakan keamanan titik akhir yang komprehensif dari ancaman siber tingkat lanjut. Untuk mengetahui lebih lanjut, kunjungi situs web or

seqrite_cta1

 Sebelumnya PosApakah pengecer telah melakukan upaya yang cukup untuk melindungi data konsumen?
Posting berikutnya  Melakukan tes simulasi phishing untuk menjaga karyawan tetap waspada
Seqrite

Tentang kami Seqrite

Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada penyederhanaan keamanan siber, Seqrite Menyediakan solusi dan layanan komprehensif...

Artikel oleh Seqrite »

Pos terkait

  • Teknik Respons Insiden Terbaik untuk Serangan Ransomware guna Meminimalkan Kerusakan

    Juni 2, 2026
  • Cara Pulih dari Serangan Ransomware Tanpa Membayar Tebusan

    25 Mei 2026
  • Serangan Ransomware Melalui Koneksi SMB2 yang Dibagikan Secara Publik dan Cara Tetap Terlindungi dengan Seqrite

    11 Maret, 2025
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (344) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (26) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan


