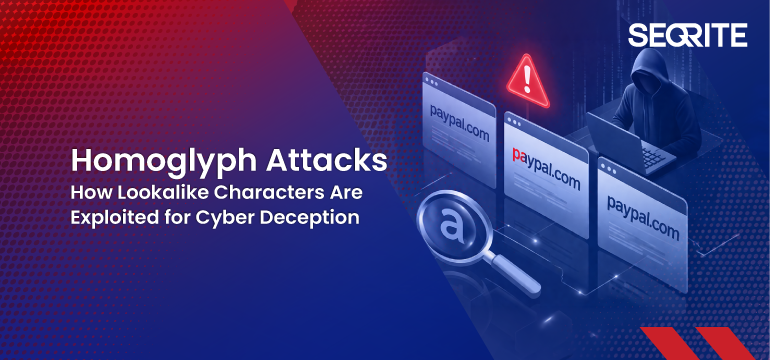
Serangan Homoglyph: Bagaimana Karakter Mirip Dieksploitasi untuk Penipuan Siber
Daftar isi :
- Pengantar
- Apa itu Serangan Homoglyph?
- Homoglif Praktis yang Mudah Terkacaukan
- Tabel Homoglif Praktis yang Mudah Dikacaukan
- Mengapa Serangan Homoglyph Efektif?
- Kasus Penggunaan Homoglyph Umum dan Vektor Serangan
- Contoh Dunia Nyata dan Pola Kampanye
- Analisis Teknis Mendalam — Unicode, IDN, dan Punycode
- Unicode dan Skrip
- IDN dan Punycode
- Skrip Campuran dan Membingungkan
- Alur Serangan — Langkah demi Langkah
- Mengapa Deteksi Bisa Gagal — Jebakan Teknis yang Halus
- Pemetaan MITRE ATT&CK (Tingkat Tinggi)
- Langkah-langkah Pertahanan dan Rekomendasi Operasional
- Kebijakan dan Tata Kelola
- Kontrol Teknis
- Praktek Operasional
- Daftar Periksa Praktik Terbaik
- Tren yang Muncul untuk Diperhatikan
- Kesimpulan
Pengantar
Anda melirik URL, melihat nama merek yang familiar, dan mengkliknya — hanya untuk memberikan kredensial Anda kepada penyerang. Kesalahan visual kecil itu (huruf “o” yang sebenarnya adalah omicron Yunani, huruf “l” kecil diganti dengan huruf “I” kapital) persis seperti yang dieksploitasi oleh serangan homoglif. Homoglif adalah karakter yang secara visual mirip dari kumpulan karakter yang berbeda (Latin, Kiril, Yunani, bentuk lebar penuh, dll.). Ketika penyerang menukar karakter dalam domain, nama file, nama tampilan pesan, atau kode, manusia — dan seringkali pertahanan otomatis — tertipu.
Serangan homoglif adalah teknik penipuan berbiaya rendah namun berdampak tinggi. Teknik ini digunakan untuk phishing, peniruan merek, distribusi malware, kekacauan rantai pasokan, dan melewati aturan deteksi yang sederhana. Blog ini menjelaskan mekanisme teknisnya (Unicode, IDN, Punycode), bagaimana penyerang mengoperasionalkan homoglif, pendekatan deteksi dan perburuan, pola penggunaan di dunia nyata, pemetaan MITRE, dan pertahanan praktis — termasuk bagaimana perlindungan berlapis seperti Quick Heal / Seqrite membantu.
Apa itu serangan homoglyph?
Homoglif adalah karakter yang bentuknya menyerupai karakter lain. Contohnya:
- Huruf Latin a (U+0061) vs Huruf Kiril а (U+0430)
- Huruf Latin o (U+006F) vs huruf Yunani ο (omicron, U+03BF)
- Latin I (huruf besar i, U+0049) vs huruf kecil l (ell, U+006C) vs Kiril І (U+0406)
Serangan homoglyph mengganti satu atau lebih karakter dalam pengidentifikasi (domain, nama file, nama tampilan email) dengan alternatif yang secara visual membingungkan untuk meniru sumber daya tepercaya. Ketika digunakan dalam Nama Domain Internasional (IDN), domain ini direpresentasikan dalam ASCII menggunakan Punycode (awalan xn--) tetapi sering kali ditampilkan di browser menggunakan karakter Unicode asli — memberikan URL yang tampak autentik kepada pengguna.
Contoh Punycode singkat (konseptual, anonim):
Domain yang ditampilkan: gοogle-example[.]com (Omikron Yunani digunakan sebagai pengganti huruf 'o' Latin)
Punycode (ASCII): xn--gogle-example-abc[.]com
Homoglif Praktis yang Mudah Terkacaukan
Serangan homoglif memanfaatkan karakter yang tampak serupa dari berbagai aksara bahasa seperti Latin, Kiril, dan Yunani. Huruf-huruf yang tampak mirip ini dapat menipu pengguna, memalsukan domain tepercaya, dan bahkan melewati beberapa filter otomatis.
Berikut adalah referensi singkat yang menunjukkan pasangan homoglif yang umum disalahgunakan dalam kampanye phishing dan peniruan identitas.
Tabel Homoglif Praktis yang Mudah Dikacaukan
| visual | Karakter yang Sah | Orang yang mirip | Naskah | Penggunaan Umum dalam Serangan |
| a | a (U+0061) | a (U+0430) | Sirilik | “paypal”, “facebook” |
| e | e (U+0065) | e (U+0435) | Sirilik | “Microsoft”, “Tesla” |
| o | o (U+006F) | ο (U+03BF), о (U+043E) | Yunani / Kiril | “google”, “microsoft” |
| i | i (U+0069) | ı (U+0131), І (U+0406) | Bahasa Turki / Kiril | “Instagram”, “Microsoft” |
| l | l (U+006C) | Saya (U+0049) | Latin | “google”, “microft” |
| c | c (U+0063) | с (U+0441) | Sirilik | “faсebook”, “miсrosoft” |
| p | p (U+0070) | р (U+0440) | Sirilik | “PayPal”, “Dropbox” |
| s | s (U+0073) | ѕ (U+0455) | Sirilik | “Microsoft”, “Slack” |
| y | y (U+0079) | y (U+0443) | Sirilik | “yahoo”, “paypal” |
| x | x (U+0078) | x (U+0445) | Sirilik | “xbox”, “linux” |
| d | d (U+0064) | δ (U+0501) | Sirilik | “suar awan” |
| h | h (U+0068) | һ (U+04BB) | Sirilik | “һbo”, “һulu” |
| n | n (U+006E) | n (U+0578) | Armenia | “sepertinya”, “amazoп” |
| m | m (U+006D) | rn (urutan) | Bahasa Latin (trik visual) | “rnicrosoft” sebagai pengganti “microsoft” |
| 0 | 0 (angka nol) | O (U+004F), o (U+043E) | Latin / Kiril | “microsoft”, “google” |
Mengapa serangan homoglif efektif?
- Persepsi manusia: Orang-orang mengevaluasi URL secara visual dan kurang mahir dalam mendeteksi perbedaan karakter yang halus.
- Ketidaksesuaian antara tampilan dan penyimpanan: Sistem dapat menyimpan ASCII (Punycode) tetapi menampilkan Unicode, sehingga menimbulkan kebingungan.
- Kesenjangan kebijakan/daftar izin: Penyusunan daftar yang diizinkan berdasarkan string yang terlihat (tanpa normalisasi) dapat melewatkan nama-nama serupa berbasis IDN.
- Ketersediaan sertifikat dan hosting: Penyerang dapat memperoleh sertifikat TLS untuk domain yang mirip (Let's Encrypt dan sejenisnya), sehingga meningkatkan legitimasi yang dirasakan.
- Kesenjangan otomatisasi: Banyak alur kerja keamanan tidak menormalisasi Unicode atau menjalankan deteksi aksara campuran, sehingga homograf lolos dari deteksi.
Kasus penggunaan homoglyph umum dan vektor serangan
- Serangan spear-phishing & pengambilan kredensial: Email phishing berisi tautan ke domain tiruan yang menampung formulir pengumpulan kredensial.
- Kompromi Email Bisnis (BEC): Penipuan faktur/pembayaran di mana nama tampilan pengirim atau domain dalam faktur terlihat benar tetapi mengandung homoglif.
- Iklan berbahaya / distribusi malware: File yang dapat dieksekusi dan pembaruan dihosting di domain yang mirip untuk mengelabui analis dan lingkungan pengujian (sandbox).
- Pemalsuan nama pengguna/nama tampilan: Di Slack/Teams/Email, penyerang mendaftarkan akun di mana nama tampilan menggunakan homoglif untuk meniru rekan kerja.
- Kebingungan rantai pasokan & pengembang: Nama paket, nama repositori, atau pengidentifikasi variabel dengan karakter yang mirip menyebabkan pengembang mengunduh kode berbahaya atau menjalankan biner yang salah.
Contoh dunia nyata dan pola kampanye
Untuk tetap dapat ditindaklanjuti dan bertanggung jawab, berikut adalah pola anonim dan perilaku yang dilaporkan secara publik (tanpa menunjuk merek tertentu):
- Phishing yang menargetkan sektor keuangan: Kampanye mendaftarkan domain serupa dari portal pembayaran dengan karakter Latin/Kiril campuran, menyediakan formulir kredensial, dan mengirimkan tindak lanjut untuk meningkatkan keberhasilan.
- Peniruan identitas SaaS: Penyerang mendaftarkan IDN yang secara visual identik dengan halaman login SaaS populer untuk mengumpulkan kredensial, sering kali memasangkan domain tersebut dengan sertifikat TLS yang valid dan formulir login HTML yang meyakinkan.
- Peniruan identitas eksekutif di BEC: Nama tampilan di klien email (atau sedikit modifikasi domain) digunakan untuk meminta transfer mendesak; pelaku mengandalkan pengguna untuk tidak memeriksa domain jalur balik yang sebenarnya.
- Penyebaran malware melalui situs unduhan tiruan: Portal unduhan palsu (misalnya, untuk penginstal) yang dihosting di domain homoglyph untuk menyebarkan muatan berbahaya yang tidak terdeteksi oleh deteksi sandbox karena reputasi domain masih baru.
Analisis mendalam teknis — Unicode, IDN, dan Punycode
Unikode dan aksara
Unicode adalah kumpulan karakter komprehensif yang mencakup banyak aksara (Latin, Kiril, Yunani, Armenia, Ibrani, Arab, dll.). Banyak glif di berbagai aksara terlihat mirip atau identik pada ukuran font standar.
IDN dan Punycode
Sistem Nama Domain (DNS) secara historis hanya mendukung ASCII. Untuk memungkinkan nama non-ASCII, IDNA (Internationalized Domain Names in Applications) menggunakan Punycode — pengkodean yang kompatibel dengan ASCII yang diawali dengan xn--. Misalnya, пример (Kiril) menjadi xn--e1afmkfd.
Browser memutuskan apakah akan menampilkan bentuk Unicode atau bentuk Punycode berdasarkan heuristik. Jika suatu domain menggunakan karakter dari satu aksara dan aksara tersebut cocok dengan lokal pengguna, browser sering kali menampilkan string Unicode — yang secara visual menyesatkan bagi seseorang yang terbiasa dengan karakter Latin.
Skrip campuran dan membingungkan
Penyerang sering menggunakan domain dengan kombinasi huruf, menggabungkan huruf Latin dengan beberapa karakter Kiril atau Yunani pada posisi yang sensitif secara visual (inti nama merek, awal/akhir label domain).
Mekanisme teknis yang penting untuk deteksi:
- Bentuk normalisasi (NFC, NFD, NFKC) mengubah dekomposisi/komposisi kanonik dan memengaruhi perbandingan string.
- Tabel karakter yang mudah dikacaukan (konsorsium Unicode) mencantumkan karakter yang secara visual mudah dikacaukan; pihak yang bertahan dapat menggunakan tabel ini untuk pencocokan samar (fuzzy matching).
- Kontrol BIDI (bidirectional) dapat membalikkan rendering teks (\u202E), yang digunakan oleh penyerang untuk mengaburkan nama file atau nama tampilan.
Alur serangan — langkah demi langkah
- Pengintaian & Pencitraan MerekPenyerang mengumpulkan nama merek, subdomain umum, dan skrip lokal yang digunakan oleh target.
- Persiapan domain: Daftarkan domain homoglyph melalui registrar yang menerima IDN; secara opsional, dapatkan sertifikat TLS.
- Hosting & konten: Siapkan halaman phishing, portal unduhan, atau alur pengalihan; konfigurasikan templat email agar mengarah ke domain tersebut.
- Pengiriman: Kirim email, iklan, atau pesan media sosial yang menautkan ke domain homoglyph; manfaatkan isyarat kepercayaan yang umum (logo, susunan kata yang serupa).
- Pengumpulan & pemanfaatan: Mengumpulkan kredensial, menyebarkan malware, memonetisasi melalui penipuan atau penjualan di pasar akses.
- Kegigihan: Gunakan kredensial yang telah dikumpulkan untuk memperluas akses atau daftarkan lebih banyak domain serupa untuk merotasi kampanye.
Mengapa deteksi bisa gagal — jebakan teknis yang halus
- Tidak ada normalisasi Unicode: Alat yang membandingkan string secara langsung tanpa normalisasi Unicode akan menghasilkan kesalahan pencocokan.
- Variasi font/rendering: Beberapa font memperlihatkan perbedaan (serif), sementara yang lain menyembunyikannya (sans-serif pada ukuran kecil).
- Heuristik skrip campuran: Tidak semua filter menandai skrip campuran; beberapa pemeriksaan keabsahan hanya memastikan ASCII.
- Rasa aman semu dari TLS: Sertifikat yang valid bukanlah bukti identitas; transparansi sertifikat membantu tetapi tidak menghalangi pola pendaftaran.
Pemetaan MITRE ATT&CK (tingkat tinggi)
- Serangan homoglyph paling sering terkait dengan akses awal berbasis phishing, di mana domain yang mirip menampung halaman pengumpulan kredensial.
- Para penyerang mengandalkan intelijen sumber terbuka untuk membuat target peniruan identitas yang meyakinkan dan memperoleh domain serta sertifikat TLS yang menipu selama fase pengembangan sumber daya.
- Teknik penyamaran digunakan untuk menghindari pertahanan, yang pada akhirnya memungkinkan pencurian kredensial, penipuan, atau aktivitas intrusi yang lebih luas.
| Tahap | Teknik | ID ATT&CK | Relevansi homoglif |
| Akses Awal | Phishing: Tautan Spear Phishing | T1566.002 | Domain serupa menampung halaman kredensial. |
| Pengintaian | Cari Situs Web/Domain Terbuka | T1593 | OSINT digunakan untuk membuat homoglif spesifik target. |
| Pengembangan Sumber Daya | Dapatkan Domain | T1583.001 | Daftarkan domain homoglyph dan sertifikat TLS. |
| Penghindaran Pertahanan | Penyamaran / Penamaan yang Menipu | T1036 | Homoglif meniru nama-nama yang terpercaya. |
| Akses Kredensial | Phishing untuk mendapatkan kredensial | T1531/T1556 | Informasi rahasia yang diperoleh digunakan untuk pengambilalihan |
| Dampak | Data Dienkripsi untuk Dampak/Penipuan | T1486/T1490 | Vektor awal menyebabkan intrusi yang lebih besar. |
Langkah-langkah Pertahanan dan Rekomendasi Operasional
Kebijakan dan tata kelola
- Organisasi harus mempertahankan strategi pertahanan domain formal yang mencakup pendaftaran domain serupa untuk merek dan layanan bernilai tinggi.
- Kebijakan penggunaan IDN yang jelas harus melarang domain dengan kombinasi aksara dalam komunikasi resmi.
Kontrol teknis
- Gateway email dan proxy web harus menormalkan Unicode dan menampilkan peringatan Punycode secara jelas untuk tautan yang mencurigakan.
- Sistem penyaringan DNS harus memperlakukan domain xn-- yang baru terdeteksi sebagai berisiko tinggi sampai ditinjau.
- Pemantauan transparansi sertifikat harus memberi peringatan kepada tim keamanan ketika sertifikat diterbitkan untuk domain yang tampak serupa.
Praktik operasional
- Program pemantauan merek harus melacak pendaftaran domain dan laporan penyalahgunaan hampir secara real-time.
- Simulasi phishing harus mencakup skenario berbasis homoglyph yang realistis untuk meningkatkan kesadaran pengguna.
- Buku panduan respons insiden harus mendokumentasikan alur kerja penghapusan konten, termasuk eskalasi ke registrar dan penyedia hosting.
Daftar Periksa Praktik Terbaik
- Terapkan otentikasi multi-faktor pada semua layanan sensitif.
- Normalisasi dan periksa semua URL masuk, tampilkan Punycode bila diperlukan.
- Pantau transparansi sertifikat dan data DNS pasif untuk domain serupa yang baru terdaftar.
- Blokir atau tinjau secara ketat domain dengan kombinasi aksara.
- Jalankan simulasi phishing yang mencakup teknik homoglyph.
- Daftarkan variasi domain defensif untuk merek-merek penting.
- Memerlukan verifikasi sekunder untuk permintaan yang berkaitan dengan keuangan atau kredensial.
Tren yang Muncul untuk Diperhatikan
- Para penyerang semakin sering mengotomatiskan pembuatan homoglif dan pendaftaran domain dalam skala besar.
- Phishing yang dibantu AI meningkatkan kredibilitas umpan, sementara domain homoglyph menjadi tempat lapisan penipuan.
- Penyalahgunaan homoglyph semakin meluas ke rantai pasokan perangkat lunak melalui nama paket dan repositori yang menipu.
- Peniruan identitas lintas saluran menggabungkan homoglif dengan platform obrolan dan kloning suara untuk meningkatkan kepercayaan dan tingkat keberhasilan.
Kesimpulan
Serangan homoglif menunjukkan bagaimana manipulasi visual kecil dapat menyebabkan kegagalan keamanan besar. Dengan mengeksploitasi kompleksitas Unicode dan persepsi manusia, penyerang melewati pengguna dan pertahanan yang kurang terstandarisasi.
Mitigasi yang efektif memerlukan kontrol berlapis: normalisasi Unicode, pencocokan yang membingungkan, deteksi skrip campuran, pemantauan domain proaktif, dan proses verifikasi pengguna yang kuat. Jika digabungkan, langkah-langkah ini secara signifikan meningkatkan biaya dan kompleksitas bagi penyerang—mengubah teknik penipuan sederhana menjadi ancaman yang jauh kurang efektif.
penulis
Pengarang: Matin Tadvi
Penulis BersamaNiraj Makasare