
• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  Teknis  / Menggali Lebih Jauh: Menganalisis Kerentanan XSS Lain yang Ditemukan di Plugin Bookly
Menggali Lebih Jauh: Menganalisis Kerentanan XSS Lain yang Ditemukan di Plugin Bookly
19 Juni 2023

Menggali Lebih Jauh: Menganalisis Kerentanan XSS Lain yang Ditemukan di Plugin Bookly

Ditulis oleh Vinay Kumar
Vinay Kumar
Teknis

Blog kami sebelumnya membahas kerentanan XSS pada plugin Bookly (Plugin Pemesanan dan Penjadwalan Online WordPress – Bookly). Hari ini, kita akan membahas kerentanan XSS lain yang terungkap selama penelitian kami pada plugin yang sama.

Tim kami menemukan kerentanan ini pada Maret 2023. Setelah penemuannya, kami segera memulai prosedur pengungkapan yang bertanggung jawab untuk memastikan kerentanan tersebut segera ditangani. Pengidentifikasi CVE yang ditetapkan untuk kerentanan ini adalah CVE-2023-1159, dan berhasil ditambal pada Mei 2023.

Dalam postingan blog ini, kami akan menganalisis secara komprehensif akar penyebab kerentanan yang ditemukan pada plugin Bookly. Selain itu, kami akan memeriksa patch yang dirilis untuk mengatasi masalah ini secara efektif.


menganalisis CVE–2023-1159 – Skrip Lintas Situs Tersimpan yang Diautentikasi (Admin+) melalui Judul Layanan:

Penelitian kami mengidentifikasi kerentanan pada plugin Bookly terkait kolom "Judul layanan". Kerentanan ini membuat plugin rentan terhadap serangan skrip lintas situs (XSS) yang tersimpan akibat langkah-langkah sanitasi input yang tidak memadai. Perlu dicatat bahwa administrator dapat mengedit atau mengatur judul secara langsung melalui antarmuka plugin.

Setelah penyelidikan lebih lanjut, kami menemukan bahwa jika judul berbahaya dipasang di dalam layanan, judul tersebut akan ditampilkan dan dieksekusi di peramban klien tanpa sepengetahuan atau persetujuan mereka saat mereka mengakses layanan tersebut. Eksekusi ini berpotensi memungkinkan eksekusi kode jarak jauh, yang menimbulkan risiko keamanan yang substansial.

Untuk memberikan pemahaman yang lebih tepat, cuplikan kode berikut mengilustrasikan bagaimana nilai kolom "Judul Layanan" ditetapkan dan dibaca saat membuat layanan baru:
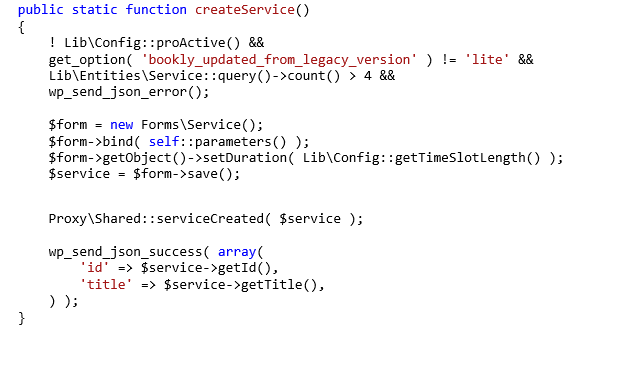
Gbr1. Metode createService, yang dipanggil saat layanan baru dibuat.

'createService' pada gilirannya memanggil metode 'parameter'.
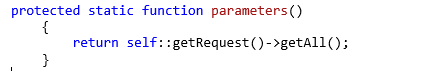
Gbr. 2 menunjukkan metode parameter.

Di dalam metode 'parameters', terdapat pemanggilan fungsi 'getRequest()'. Fungsi ini bertanggung jawab untuk mengambil nilai yang dimasukkan dari antarmuka. Selanjutnya, nilai-nilai ini diteruskan ke metode 'createService', tempat nilai-nilai tersebut disimpan. Namun, penting untuk digarisbawahi bahwa tidak ada sanitasi input yang terjadi selama proses ini, sehingga sistem rentan terhadap potensi risiko keamanan.
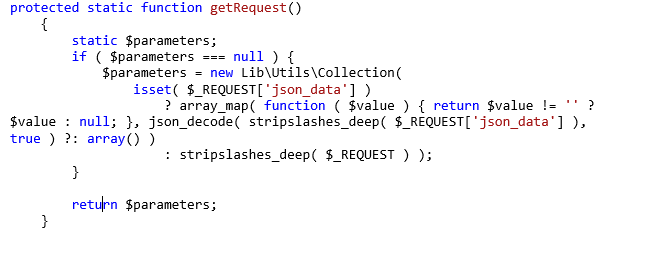
Gbr. 3 menunjukkan metode getRequest.

Mengungkap Perbaikan: Menyelidiki Patch

Setelah memeriksa patch yang mengatasi kerentanan tersebut, kami menentukan bahwa variabel $parameters telah menjalani sanitasi yang tepat, yang secara efektif mencegah potensi pelanggaran keamanan dalam program. Peningkatan penting ini mencakup penerapan fungsi 'unfiltered_html' dan metode 'stripScripts', yang krusial dalam sanitasi $parameters dan mitigasi potensi serangan.

Dengan memanfaatkan fungsi 'unfiltered_html', patch ini memastikan bahwa hanya pengguna resmi dengan kemampuan yang diperlukan yang dapat mengirimkan konten HTML tanpa filter. Hal ini mencegah masuknya skrip berbahaya dan secara signifikan mengurangi risiko serangan skrip lintas situs (XSS). Metode 'stripScripts' semakin meningkatkan proses sanitasi dengan menghapus atau menetralkan kode JavaScript yang tertanam di dalam $parameters.

Secara keseluruhan, pendekatan komprehensif terhadap sanitasi ini memastikan bahwa variabel $parameters aman untuk digunakan di seluruh basis kode, meminimalkan potensi kerentanan keamanan dan memperkuat keamanan program secara keseluruhan.
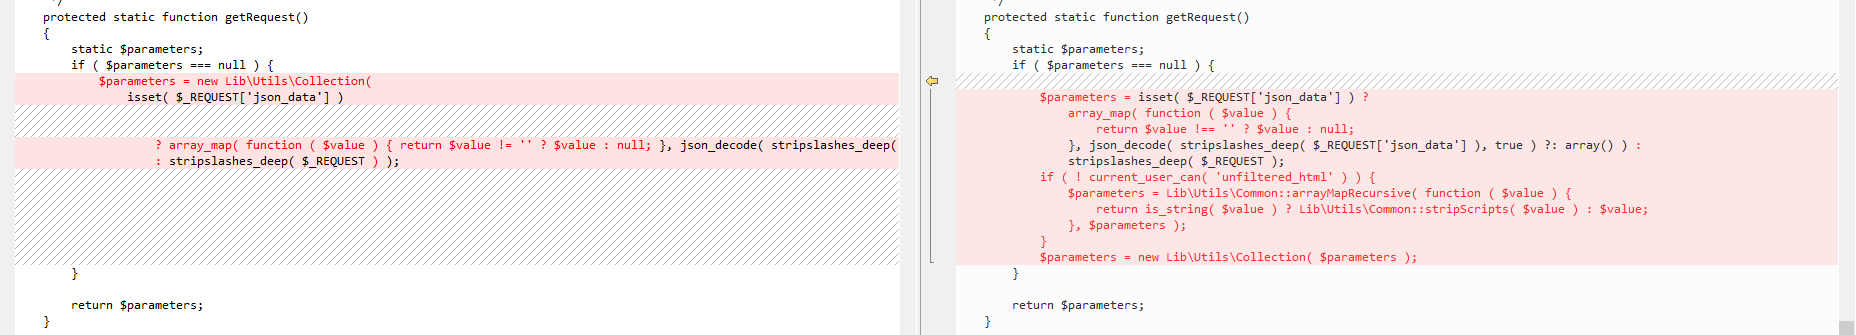
Gambar 4. menggambarkan bercak tersebut.


Kesimpulan

Dalam postingan blog ini, kami mengkaji kerentanan yang ditemukan pada plugin Bookly, yang memungkinkan penyerang terautentikasi memasukkan skrip berbahaya, yang dapat mengancam perangkat pengguna. Untungnya, kerentanan ini telah diperbaiki di versi 21.8. Kami menyarankan pemilik situs WordPress untuk segera memperbarui instalasi mereka ke versi plugin terbaru, yang penting untuk memitigasi potensi serangan. Memastikan penerapan pembaruan dan patch yang tepat waktu sangat penting untuk menjaga keamanan kehadiran online. Selain itu, saat memberikan kapabilitas 'unfiltered_html' kepada peran pengguna, berhati-hatilah dan tetapkan hanya kepada individu tepercaya yang benar-benar membutuhkannya, dengan mempertimbangkan potensi implikasi keamanan dari kapabilitas ini.

Semua SEQRITE dan pelanggan Quick Heal terlindungi dari eksploitasi apa pun yang menargetkan kerentanan ini melalui tanda tangan berikut:

  • HTTP/CVE-2023-1159!VK.47550
  • HTTP/CVE-2023-1159!VK.47551
  • HTTP/CVE-2023-1159!VK.47552


Penulis bersama:

Anjali Rajkumar Raut
 Sebelumnya PosAksi Ganda, Infeksi Tiga Kali Lipat, dan RAT Baru: Pers SideCopy...
Posting berikutnya  CVE-2023-34362: Kerentanan ZERO-DAY Kritis dalam Transfer MOVEit...
Vinay Kumar

Tentang Vinay Kumar

Vinay Kumar adalah Peneliti Keamanan yang terampil di Quick Heal Security Labs dengan pengalaman luas di bidang keamanan jaringan. Berfokus pada riset kerentanan, ancaman...

Artikel oleh Vinay Kumar »

Pos terkait

  • MacSync: Pencuri macOS yang Licik dengan Memanfaatkan Jebakan ClickFix

    MacSync: Pencuri macOS yang Licik dengan Memanfaatkan Jebakan ClickFix

    September 8, 2026
  • Operasi QUICSILVER: Aktor yang Berhubungan dengan China Menargetkan Diplomat Myanmar melalui Backdoor Go yang Dikirim Melalui VHD

    Operasi QUICSILVER: Aktor yang Berhubungan dengan China Menargetkan Diplomat Myanmar melalui Backdoor Go yang Dikirim Melalui VHD

    17 Agustus 2026
  • Penyalahgunaan Alur Kerja Bisnis yang Terpercaya: Kampanye Pencurian Fiktif Bertahap

    Juli 22, 2026
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (342) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (14) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (14) Intelijen Ancaman (22) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan

