
• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  Teknis  Kerentanan Pengunggah Metadata SAP NetWeaver (CVE-2025-31324)
Kerentanan Pengunggah Metadata SAP NetWeaver (CVE-2025-31324)
10 September 2025

Kerentanan Pengunggah Metadata SAP NetWeaver (CVE-2025-31324)

Ditulis oleh Satyarth Prakash
Satyarth Prakash
Teknis

Ringkasan Eksekutif

CVE-2025-31324 adalah kerentanan eksekusi kode jarak jauh (RCE) kritis yang memengaruhi SAP NetNetWeaver Development Server , salah satu komponen inti yang digunakan di lingkungan perusahaan untuk pengembangan dan integrasi aplikasi. Kerentanan ini berasal dari validasi yang tidak tepat terhadap file model yang diunggah melalui endpoint metadatauploader yang terekspos . Dengan mengeksploitasi kelemahan ini, penyerang dapat mengunggah file berbahaya—biasanya dibuat sebagai payload ZIP/JAR aliran aplikasi/oktet—yang secara keliru diproses oleh server sebagai konten tepercaya.

Risikonya signifikan karena sistem SAP merupakan tulang punggung operasi bisnis global , menangani keuangan, rantai pasokan, sumber daya manusia, dan data pelanggan. Eksploitasi yang berhasil memungkinkan penyerang untuk mendapatkan eksekusi kode jarak jauh tanpa otentikasi , yang dapat menyebabkan:

  • Pijakan yang gigih dalam jaringan perusahaan
  • Pencurian data bisnis sensitif dan kekayaan intelektual
  • Gangguan pada proses kritis yang digerakkan oleh SAP
  • Gerakan lateral menuju aset bernilai tinggi lainnya dalam organisasi

Mengingat skala penerapan SAP di perusahaan Fortune 500 dan lembaga pemerintah, CVE-2025-31324 menimbulkan ancaman berdampak tinggi yang harus ditangani oleh pihak yang bertanggung jawab atas keamanan dengan segera dan tepat.

Ikhtisar Kerentanan

  • ID CVE: CVE-2025-31324
  • Tipe: Unggah Berkas Sembarangan Tanpa Autentikasi → Eksekusi Kode Jarak Jauh (RCE)
  • Skor CVSS: 8 (Kritis) (berdasarkan vektor: AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)
  • Kekritisan: High – kompromi penuh sistem SAP dimungkinkan
  • Produk yang terkena dampak: SAP NetWeaver Application Server (modul Server Pengembangan), versi sebelum patchset September 2025
  • Eksploitasi: Aktif sejak Maret 2025, banyak digunakan sebagai senjata setelah eksploitasi dirilis pada Agustus 2025
  • Dampak bisnis: Akses penyerang yang terus-menerus, pencurian data, pergerakan lateral, dan potensi gangguan pada operasi ERP yang penting bagi misi

Lanskap Ancaman & Eksploitasi

Eksploitasi aktif dimulai pada Maret–April 2025, dengan penyerang mengunggah web shell seperti helper.jsp, cache.jsp, atau berkas .jsp dengan nama acak ke server SAP. Pada sistem Linux, sebuah backdoor tersembunyi bernama Auto-Color diterapkan, yang memungkinkan reverse shell, manipulasi berkas, dan operasi evasif.

Pada bulan Agustus 2025, skrip eksploitasi tersebut dipublikasikan oleh "Scattered LAPSUS$ Hunters – ShinyHunters," yang memicu gelombang baru serangan otomatis yang meluas. Skrip tersebut mencakup branding dan ejekan yang dapat dikenali, sebuah sinyal berharga bagi para pembela.

Rincian Teknis

Akar masalah:
Titik akhir 'metadatauploader' gagal membersihkan berkas model biner yang diunggah. Titik akhir ini memercayai muatan 'Content-Type: application/octet-stream' yang disediakan klien dan menguraikannya sebagai metadata model SAP yang valid.

Pelatuk:

Muatan yang Diamati: Dimulai dengan PK (header ZIP), menyematkan .properties + bytecode terkompilasi yang memicu eksekusi kode saat diurai.

Dampak: Eksekusi kode sewenang-wenang dalam konteks server SAP NetWeaver, sering kali menyebabkan gangguan pada sistem secara penuh.

Eksploitasi di Alam Liar

Maret–April 2025 : Eksploitasi pertama yang diamati menggunakan web shell JSP.

Agustus 2025 : Alat eksploitasi publik dirilis oleh para pemburu LAPSUS$ yang tersebar – ShinyHunters, yang memicu serangan otomatis massal.

Laporan Kerusakan : Lebih dari 1,200 server SAP NetNetWeaver Dev yang terekspos dan dipindai di Shodan menunjukkan upaya eksploitasi. Beberapa intrusi telah dikonfirmasi di sektor manufaktur, ritel, dan telekomunikasi. Insiden eksfiltrasi data dan penyebaran reverse shell dikonfirmasi di setidaknya 8 perusahaan besar.

Eksploitasi

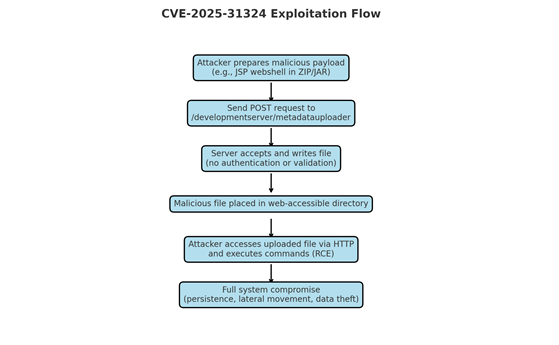
Rantai Serangan:
1. Siapkan Muatan – Penyerang membuat ZIP/JAR yang berisi definisi atau kelas model berbahaya.
2. Kirim Muatan – Kirim HTTP POST yang dibuat ke /metadatauploader dengan application/octet-stream.
3. Unggahan Diterima – Server menulis/memuat file berbahaya tanpa validasi.
4. Eksekusi – Kode dieksekusi saat model diproses oleh NetWeaver.

Indikator dalam PCAP:
– Permintaan POST /developmentserver/metadatauploader
– Jenis Konten: aplikasi/aliran oktet dengan konten biner awalan PK
Proteksi

– Patch: Terapkan pembaruan keamanan SAP September 2025 segera.
– Deteksi IPS/IDS:
• Cocokkan permintaan POST ke /metadatauploader yang berisi CONTENTTYPE=MODEL.
• Mendeteksi muatan biner yang dimulai dengan PK di badan HTTP.
– EDR/XDR: Memantau proses SAP yang memunculkan proses anak yang tidak diharapkan (cmd.exe, powershell, dll).
– Praktik Terbaik: Batasi paparan server pengembangan hanya pada jaringan tepercaya.

Indikator Kompromi (IoC)

Artefak Detail
1f72bd2643995fab4ecf7150b6367fa1b3fab17afd2abed30a98f075e4913087 Webshell Helper.jsp
794cb0a92f51e1387a6b316b8b5ff83d33a51ecf9bf7cc8e88a619ecb64f1dcf Cache.jsp webshell
0a866f60537e9decc2d32cbdc7e4dcef9c5929b84f1b26b776d9c2a307c7e36e rrr141.jsp webshell
4d4f6ea7ebdc0fbf237a7e385885d51434fd2e115d6ea62baa218073729f5249 rrxx1.jsp webshell


jaringan:
– URI: /developmentserver/metadatauploader?CONTENTTYPE=MODEL&CLIENT=1
– Header: Jenis Konten: aplikasi/aliran-oktet
– Tubuh biner yang dimulai dengan PK

Files:
– ZIP/JAR tak terduga di direktori model SAP
– File .properties yang dimodifikasi di jalur unggah
Proses:
– Sistem pemijahan biner SAP NetWeaver

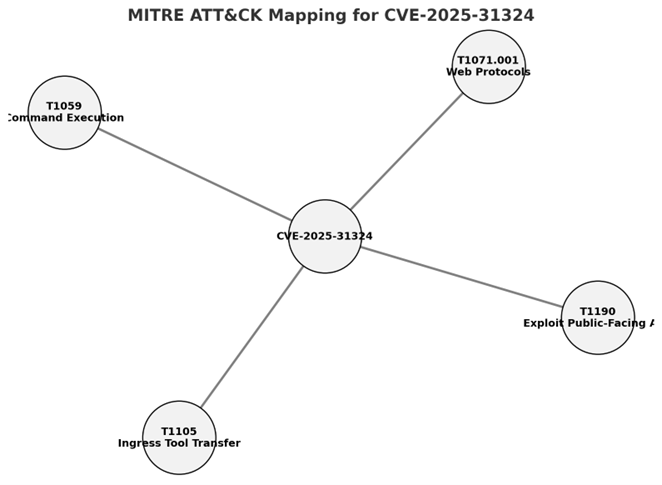
Pemetaan MITRE ATT&CK

– T1190 – Memanfaatkan Aplikasi yang Menghadap Publik
– T1059 – Eksekusi Perintah
– T1105 – Transfer Alat Masuk
– T1071.001 – Protokol Lapisan Aplikasi: Protokol Web
Verifikasi Patch

– Konfirmasi SAP NetWeaver telah ditambal hingga rilis September 2025.
– Uji dengan permintaan metadatauploader yang dibuat – server yang ditambal menolak muatan biner.

Kesimpulan

CVE-2025-31324 menyoroti risiko titik akhir unggahan yang tidak aman di middleware perusahaan. Satu unggahan file yang tidak divalidasi dapat menyebabkan gangguan total pada sistem SAP. Mengingat peran SAP dalam operasi bisnis inti, kerentanan ini harus ditangani sebagai prioritas tinggi dengan segera melakukan patching dan pemantauan jaringan untuk upaya eksploitasi.

Referensi

– Penasihat Keamanan SAP (September 2025) – CVE-2025-31324
– NVD – Baca Selengkapnya
– Kerangka Kerja MITRE ATT&CK – Baca Selengkapnya


Perlindungan Penyembuhan Cepat

Semua pelanggan Quick Heal dilindungi dari kerentanan ini dengan mengikuti tanda tangan berikut:

  • HTTP/CVE-2025-31324!VS.49935
  • HTTP/CVE-2025-31324!SP.49639


Penulis:
Satyarth Prakash
Vineet Sarote
Adrip Mukherjee

 Sebelumnya PosPeran Penting Mobile Device Management (MDM) dalam Organisasi ...
Posting berikutnya  Mengapa Bantuan AI dalam SecOps adalah Perisai Keamanan Anda yang Hilang 
Satyarth Prakash

Tentang Satyarth Prakash

Satyarth Prakash bekerja sebagai Peneliti Keamanan di Quick Heal Security Labs. Minatnya terletak pada riset ancaman dan mengeksplorasi solusi efektif melalui...

Artikel oleh Satyarth Prakash »

Pos terkait

  • CVE-2026-3854: Bagaimana Opsi Git Push Menjadi Kerentanan Injeksi Metadata Internal

    CVE-2026-3854: Bagaimana Opsi Git Push Menjadi Kerentanan Injeksi Metadata Internal

    Oktober 6, 2026
  • Di Balik DragonForce: Bagaimana Muatan Ransomware Sebenarnya Berjalan

    Oktober 1, 2026
  • MacSync: Pencuri macOS yang Licik dengan Memanfaatkan Jebakan ClickFix

    September 8, 2026
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (343) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (25) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan


