
• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  ransomware • Security  / CVE-2019-0708 – Kerentanan Eksekusi Kode Jarak Jauh “Wormable” yang Kritis di Windows RDP
CVE-2019-0708 – Kerentanan Eksekusi Kode Jarak Jauh “Wormable” yang Kritis di Windows RDP
17 mungkin 2019

CVE-2019-0708 – Kerentanan Eksekusi Kode Jarak Jauh “Wormable” yang Kritis di Windows RDP

Ditulis oleh Sushmita Kalashikar
Sushmita Kalashikar
ransomware, Security

Ini adalah pemberitahuan keamanan penting terkait kerentanan eksekusi kode jarak jauh kritis yang baru saja ditambal pada Microsoft Windows Remote Desktop Service (RDP). Kerentanan tersebut diidentifikasi sebagai “CVE-2019-0708 – Kerentanan Eksekusi Kode Jarak Jauh Layanan Desktop Jarak Jauh”.

Blog MSRC menyebutkan

Kerentanan ini bersifat pra-otentikasi dan tidak memerlukan interaksi pengguna. Dengan kata lain, kerentanan ini bersifat 'wormable', artinya setiap malware di masa mendatang yang mengeksploitasi kerentanan ini dapat menyebar dari satu komputer yang rentan ke komputer lain yang rentan dengan cara yang mirip dengan penyebaran malware WannaCry di seluruh dunia pada tahun 2017. Meskipun kami belum mengamati eksploitasi kerentanan ini, sangat mungkin bahwa pelaku jahat akan membuat eksploitasi untuk kerentanan ini dan memasukkannya ke dalam malware mereka.

Kerentanan ini merupakan kasus khusus, karena Microsoft telah berupaya keras untuk menambal kerentanan ini di Windows 2003 dan Windows XP juga, yang telah mencapai akhir masa dukungan sejak cukup lama.

Mengapa kerentanan ini begitu Kritis?

  1. Kerentanan ini bersifat pra-otorisasi, artinya tidak memerlukan autentikasi apa pun. Penyerang hanya perlu akses jaringan ke target yang rentan untuk mengeksploitasinya.
  2. Jika eksploitasi berhasil, penyerang dapat mengeksekusi kode sembarangan pada sistem target dan akhirnya mengambil alih kendali penuh atasnya.
  3. Mengingat 'dapat ditularkan melalui cacing' Sifat kerentanan ini, setelah suatu host terinfeksi, ia dapat menginfeksi host rentan lainnya dalam jaringan yang sama dengan sangat cepat.
  4. Microsoft berupaya keras untuk menambalnya untuk versi Windows lama, yang telah mencapai Akhir Dukungan.
  5. Kerentanan ini dapat dieksploitasi RDP port 3389. Pencarian sederhana di www[.]shodan[.]io menunjukkan bahwa ada hampir 4 juta host dengan port RDP terbuka ke Internet.
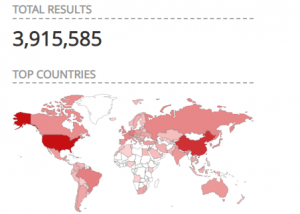
Gbr. 1 – Hasil Shodan menunjukkan Host dengan port RDP terbuka ke Internet


Apa yang harus Anda lakukan?

Sesuai dengan pemberitahuan dari Microsoft dan sumber online lainnya, kerentanan ini TIDAK sedang dieksploitasi secara aktif di dunia nyata pada saat blog ini dirilis. Namun demikian, mengingat risiko bisnisnya, kami ingin mendesak pengguna untuk segera memperbarui sistem mereka jika mereka menggunakan salah satu versi Windows yang terdampak berikut ini:

– Microsoft Windows 7 SP1

– WindowsServer 2008 SP2

– Windows Server 2008 R2 – SP1

– Windows XP (Semua Versi)

– WindowsServer 2003 SP2


Jika seseorang tidak dapat segera menerapkan Pembaruan Keamanan yang disediakan oleh Microsoft, mereka harus mempertimbangkan untuk menonaktifkan Layanan Desktop Jarak Jauh pada host yang rentan hingga patch resmi diterapkan.

Tim riset ancaman kami secara aktif memantau ancaman ini dan kami akan terus memperbarui postingan ini sebagaimana mestinya.


Konten Atas Izin:

Laboratorium Keamanan Pavan Thorat
 Sebelumnya Pos5 Praktik Terbaik Keamanan Siber untuk Bisnis Kecil hingga Menengah Anda...
Posting berikutnya  Apa itu Emote?
Sushmita Kalashikar

Tentang Sushmita Kalashikar

Sushmita adalah ahli strategi konten untuk Quick Heal, dengan hasrat untuk menulis kreatif dan teknis. Ia juga seorang penulis yang telah menerbitkan buku di...

Artikel oleh Sushmita Kalashikar »

Pos terkait

  • Teknik Respons Insiden Terbaik untuk Serangan Ransomware guna Meminimalkan Kerusakan

    Juni 2, 2026
  • Cara Pulih dari Serangan Ransomware Tanpa Membayar Tebusan

    25 Mei 2026
  • Serangan Ransomware Melalui Koneksi SMB2 yang Dibagikan Secara Publik dan Cara Tetap Terlindungi dengan Seqrite

    11 Maret, 2025
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (343) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (25) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan


