
• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  ransomware  / Bagaimana Penyerang Memanfaatkan BitLocker: Mengubah Alat yang Sah menjadi Senjata Ransomware
Bagaimana Penyerang Memanfaatkan BitLocker: Mengubah Alat yang Sah Menjadi Senjata Ransomware
11 March 2025

Bagaimana Penyerang Memanfaatkan BitLocker: Mengubah Alat yang Sah Menjadi Senjata Ransomware

Ditulis oleh Seqrite
Seqrite
ransomware

Pengantar

Lanskap ransomware berkembang pesat, dengan para penyerang terus menyempurnakan teknik mereka untuk mengakali pertahanan keamanan. Salah satu tren yang mengkhawatirkan adalah penggunaan alat tepercaya seperti BitLocker milik Microsoft sebagai senjata. Awalnya dirancang untuk melindungi data sensitif melalui enkripsi, BitLocker kini dieksploitasi oleh penjahat siber untuk memeras korban, mengubah aset keamanan menjadi ancaman yang signifikan.

Dalam blog ini, kita akan mengupas bagaimana BitLocker disalahgunakan dalam skema ransomware , apa yang membuat taktik ini sangat berbahaya, dan bagaimana cara melindungi sistem Anda secara efektif.

Apa is BitLocker, dan why are Penjahat Dunia Maya Menyalahgunakannya?

BitLocker adalah fitur enkripsi bawaan sistem operasi Windows yang dirancang untuk melindungi data dengan mengodekannya ke dalam format yang tidak dapat diakses kecuali kunci pemulihan diberikan. Fungsionalitas ini dirancang untuk melindungi informasi dari akses tidak sah, terutama dalam skenario seperti pencurian perangkat.

Sayangnya, para penyerang telah menemukan cara untuk menyalahgunakan alat yang sebenarnya bermanfaat ini. Dengan mendapatkan akses administratif, mereka memanfaatkan BitLocker untuk mengunci pengguna dari sistem atau berkas penting mereka, menuntut tebusan sebagai ganti kunci pemulihan. Strategi ini secara efektif menggunakan teknologi tepercaya sebagai senjata, sehingga membuat deteksi dan pencegahan menjadi sangat sulit.

Bagaimana BitLocker is uterkena Ransomware:

  • Menyusup ke Jaringan: Penjahat siber biasanya membobol jaringan melalui vektor serangan umum seperti penipuan phishing, kredensial yang lemah, atau mengeksploitasi kerentanan yang belum ditambal. Setelah masuk, mereka meningkatkan hak akses untuk mengamankan kendali administratif penuh.
  • Memanfaatkan Enkripsi BitLocker: Berbekal akses administratif, para penyerang mengaktifkan BitLocker untuk mengenkripsi berkas penting, direktori, atau bahkan seluruh drive. Tindakan ini mengunci data pengguna yang sah sepenuhnya.
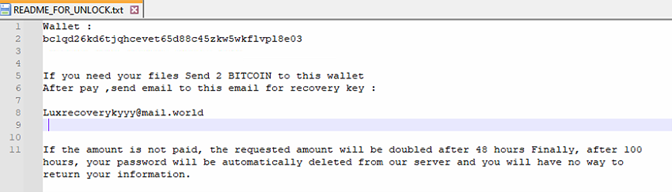
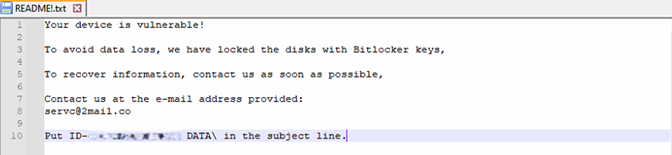
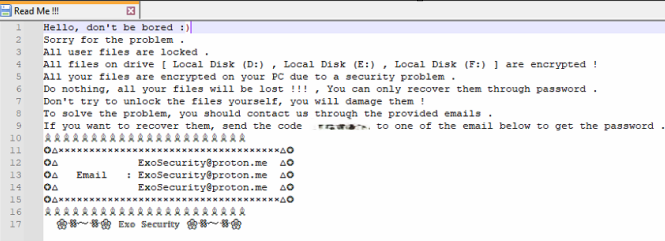
  • Memeras Korban: Para penyerang kemudian meminta tebusan, menjanjikan kunci pemulihan sebagai imbalannya. Mengingat enkripsi BitLocker yang kuat, korban seringkali menghadapi pilihan sulit: membayar tebusan atau berisiko kehilangan data secara permanen. Berikut adalah beberapa contoh catatan tebusan yang ditinggalkan oleh penyerang pada sistem dan drive yang terdampak.

Catatan Tebusan: Sebuah file teks dibuat di direktori yang terdampak, berisi instruksi untuk pembayaran tebusan dan detail kontak.
Gbr. 1: Catatan Tebusan


Gbr. 2: Catatan Tebusan


Gbr. 3: Catatan Tebusan

Mengapa Serangan Ini Strategi Bekerja Dengan Sangat Baik?

  • Eksploitasi Alat yang Sah: Dengan memanfaatkan fitur bawaan seperti BitLocker, penyerang menghindari penggunaan perangkat lunak berbahaya khusus yang dapat ditandai oleh alat antivirus konvensional.
  • Enkripsi yang Hampir Tidak Dapat Dipecahkan: Kekuatan enkripsi BitLocker, yang dirancang untuk melindungi data dari akses yang tidak sah, ironisnya menjadikannya alat yang ideal untuk pemerasan bila digunakan dengan niat jahat.
  • Mengurangi Risiko Deteksi: Ransomware tradisional seringkali mengandalkan eksekusi khusus yang lebih mudah dideteksi. Penggunaan alat bawaan meminimalkan "jejak" digital serangan, sehingga mengurangi kemungkinan terdeteksi lebih awal.

Cara Melindungi Sistem Anda: Seqrite 

Seqritesolusi keamanan canggihnya dirancang untuk menggagalkan berbagai teknik ransomware, termasuk yang memanfaatkan alat-alat yang sah. Berikut cara Anda dapat melindungi sistem secara proaktif:

  • Batasi Hak Administratif: Batasi hak admin hanya untuk mereka yang benar-benar membutuhkannya. Dengan meminimalkan akses, bahkan jika penyerang berhasil menembus sistem Anda, mereka akan menghadapi kendala dalam menerapkan taktik ransomware yang memerlukan izin tingkat admin.
  • Mengadopsi Otentikasi Multi-Faktor (MFA): Perkuat akun pengguna dengan lapisan verifikasi tambahan untuk mencegah akses tidak sah, bahkan jika kata sandinya dibobol.
  • Tetap Diperbarui: Perbarui sistem operasi dan perangkat lunak Anda secara berkala, termasuk solusi keamanan seperti Seqrite Endpoint ProtectionMenjaga sistem Anda tetap tertambal dan terkini mengurangi risiko kerentanan yang diketahui.
  • Pertahankan Pencadangan Offline: Cadangkan data penting secara berkala ke perangkat penyimpanan offline. Ini memastikan Anda memiliki opsi cadangan jika terjadi serangan berbasis enkripsi, sehingga Anda tidak perlu membayar tebusan.
  • Leverage Seqrite: Dengan modul khusus seperti Perlindungan Ransomware dan Perlindungan Berlapis Ganda Seqrite Endpoint Protection dapat mendeteksi aktivitas enkripsi yang tidak normal, menghentikan ransomware sejak awal.

Kesimpulan

Penyalahgunaan BitLocker adalah pengingat nyata bagaimana penjahat dunia maya mengadaptasi alat yang sah untuk tujuan jahat, mendorong batasan strategi ransomware tradisional.

Dengan mengintegrasikan solusi keamanan yang kuat, mempraktikkan kebersihan siber yang baik, dan mengadopsi strategi pertahanan berlapis, individu dan organisasi dapat meminimalkan risiko menjadi korban serangan semacam itu.

penulis

Umar Khan A

Niraj Lazarus Makasare

Dixit Ashokbhai Panchal

Sumit Patil

Matin Tadvi

 Sebelumnya PosMengungkap Kampanye GrassCall: Peretas di Balik Perekrutan Pekerjaan ...
Posting berikutnya  Serangan Ransomware pada Koneksi SMB2 yang Dibagikan Secara Publik dan Tetap...
Seqrite

Tentang kami Seqrite

Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada penyederhanaan keamanan siber, Seqrite Menyediakan solusi dan layanan komprehensif...

Artikel oleh Seqrite »

Pos terkait

  • Teknik Respons Insiden Terbaik untuk Serangan Ransomware guna Meminimalkan Kerusakan

    Juni 2, 2026
  • Cara Pulih dari Serangan Ransomware Tanpa Membayar Tebusan

    25 Mei 2026
  • Serangan Ransomware Melalui Koneksi SMB2 yang Dibagikan Secara Publik dan Cara Tetap Terlindungi dengan Seqrite

    11 Maret, 2025
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (343) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (25) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan