
Anda berjalan ke mobil dan pintunya terbuka sendiri. Anda tidak perlu menyalakan mesin – mobil sudah mengenali Anda. Anda berhenti di sebuah toko dan memilih sarapan. Untuk pembayaran, Anda tinggal memindai jari Anda. Anda sampai di kantor dan masuk, kehadiran Anda secara otomatis terekam oleh satu pemindaian retina Anda. Ponsel Anda hanya terbuka ketika Anda melihatnya.
Jika semua hal di atas terdengar seperti film fiksi ilmiah, Anda salah. Karena, sebentar lagi fantasi fiksi ilmiah semacam ini akan menjadi kenyataan. Faktanya, berkat kemajuan teknologi yang pesat, sebagian besarnya sudah menjadi kenyataan. Semua itu berkat keindahan otentikasi biometrik.
Fantasi fiksi ilmiah?
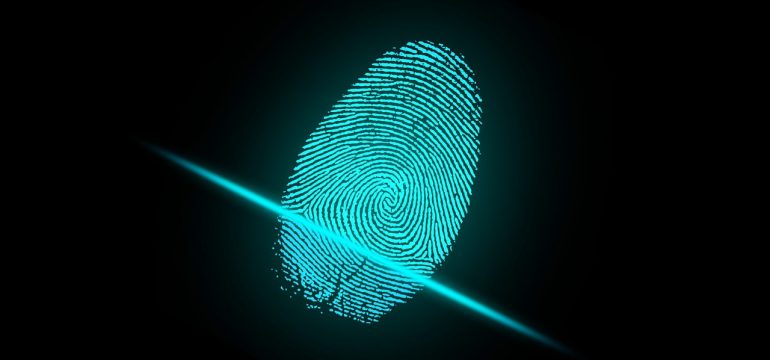
Secara garis besar, biometrik mengacu pada proses di mana ciri fisik unik seseorang dideteksi dan direkam oleh perangkat elektronik untuk mengonfirmasi identitas. Ketika ciri-ciri ini digunakan untuk mengautentikasi pengguna dan memberi mereka akses ke sesuatu (tempat atau informasi) yang tidak terbuka untuk semua orang, hal ini disebut autentikasi biometrik. Sebagaimana dijelaskan dalam Artikel sebelumnya pada Seqrite Menurut blog ini, otentikasi biometrik bekerja melalui empat sub-modul berikut yang saling terkait:
Sensor : Ini adalah perangkat yang memindai fitur biologis dan mengubahnya menjadi format digital. Misalnya, pemindai sidik jari atau retina, atau kamera untuk pengenalan wajah adalah sensor yang paling populer.
Ekstraktor fitur : Dari format digital, fitur-fitur pembeda utama dari fitur biologis tersebut diidentifikasi dan diekstrak. Bagian ini mengidentifikasi sidik jari atau pola retina, dan lain sebagainya.
Pencocok (Matcher ): Modul ini membandingkan fitur yang dipindai dengan fitur yang tersimpan dalam basis data untuk menemukan kecocokan terdekat. Biasanya tidak mungkin mendapatkan kecocokan 100% karena berbagai alasan. Pencocok bekerja berdasarkan persentase kecocokan yang ditemukan. Persentase tersebut bisa serendah 70% hingga setinggi 95% untuk sistem kritis. Di sinilah keputusan positif atau negatif tentang kecocokan dibuat dan dikirim ke aplikasi hilir sebagai keputusan otentikasi.
Basis data templat : Basis data ini menyimpan hasil pemindaian fitur pengguna asli yang akan dicocokkan. Volume data dapat bervariasi tergantung pada pengguna sistem. Misalnya, dalam sistem pencatatan kehadiran berbasis sidik jari, basis data akan menyimpan hasil pemindaian sidik jari semua karyawan, sedangkan pada ponsel pintar, hanya akan ada satu catatan—yaitu pengguna ponsel pintar tersebut.
Kekhawatiran muncul terkait data biometrik
Tentu saja, seluruh proses autentikasi ini terjadi berkat data yang disimpan dan dicocokkan dengan pengguna yang tepat. Dan dari sinilah risikonya muncul – jika data ini jatuh ke tangan yang tidak berwenang, pasti akan terjadi kekacauan besar. Tidak seperti pengenal lain seperti kartu identitas atau kartu kredit, data biometrik bersifat unik dan tidak dapat diubah. Jadi, jika data tersebut dibobol, data tersebut tidak dapat diterbitkan ulang atau diubah.
Kekhawatiran telah muncul terkait penyimpanan data biometrik penting tersebut, terutama ketika perusahaan menghadapi risiko berbagai pelanggaran data. Terdapat pula masalah terkait data biometrik seperti spoofing dan penerimaan palsu.
Oleh karena itu, inilah alasan mengapa perusahaan harus berinvestasi dalam otentikasi multi-faktor untuk memastikan mereka memiliki banyak lapisan perlindungan. Perusahaan dapat mempertimbangkan Seqritekisaran solusi keamanan siber berlapis-lapis untuk bisnis, dengan demikian menjaga keseluruhan kerangka kerja TI sekaligus menjadikannya produktif, aman, dan stabil.
Sebagai mitra keamanan TI untuk bisnis Anda, Seqrite menyediakan keamanan komprehensif dari ancaman siber tingkat lanjut. Untuk mengetahui lebih lanjut