Pengantar
Seqrite Baru-baru ini, Labs mengidentifikasi kampanye distribusi malware yang menyalahgunakan kredibilitas lembaga pemerintah untuk meningkatkan tingkat keberhasilan infeksi. Pelaku ancaman menyamar sebagai departemen pemerintah yang sah dan mendistribusikan email berbahaya yang disamarkan sebagai pemberitahuan resmi terkait perpajakan, pengembalian dana, persyaratan kepatuhan, dan masalah peraturan. Dengan memanfaatkan merek pemerintah yang mudah dikenali, urgensi, dan insentif finansial, kampanye ini dirancang untuk membujuk penerima agar membuka lampiran berbahaya atau berinteraksi dengan konten yang disematkan. Aktivitas ini menyoroti efektivitas berkelanjutan dari teknik rekayasa sosial bertema pemerintah dalam memfasilitasi pengiriman malware dan membahayakan pengguna yang ditargetkan.
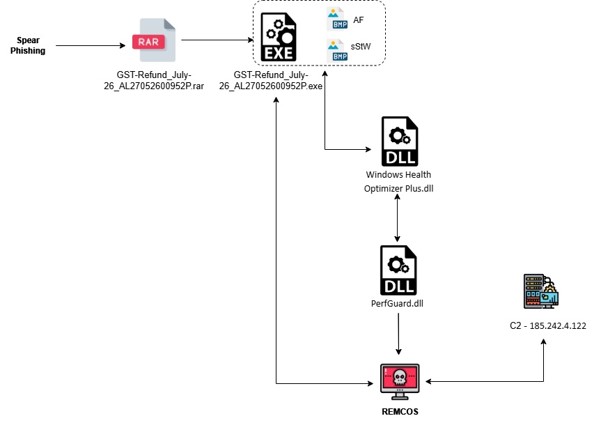
Rantai Infeksi:
Temuan Awal tentang Kampanye:
Sebuah kampanye phishing canggih yang menargetkan bisnis dan wajib pajak India telah teramati memanfaatkan tema terkait GST untuk menyebarkan malware. Pertama kali diidentifikasi di VirusTotal pada 06 Juli 2026, kampanye ini menyamar sebagai komunikasi pemerintah yang sah dan menggunakan umpan terkait pajak untuk meningkatkan interaksi pengguna. Pelaku ancaman menggunakan dokumen dan nama file yang meyakinkan dan sangat mirip dengan pemberitahuan GST resmi, sehingga menyulitkan penerima untuk membedakan konten berbahaya dari korespondensi pemerintah yang sah. Tujuan utama kampanye ini tampaknya adalah penyebaran malware dan pencurian informasi sensitif, yang menyoroti penyalahgunaan berkelanjutan teknik rekayasa sosial bertema pemerintah untuk menargetkan ekosistem keuangan dan perpajakan India.
Surat pertama:
Dalam kasus yang dianalisis, pelaku ancaman menyebarkan email phishing yang memalsukan infrastruktur GST (Pajak Barang dan Jasa) Pemerintah India. Email tersebut berasal dari alamat donotreply.@gst.gov.in dan menggunakan subjek "Permohonan Pengembalian Dana GST RFD-01 diajukan melalui ARN AL27052600952P". Pesan tersebut dirancang agar tampak seperti pemberitahuan pengembalian dana GST resmi, dengan tujuan meyakinkan penerima bahwa permohonan pengembalian dana telah diproses atau memerlukan peninjauan. Untuk meningkatkan kredibilitas, email tersebut menyertakan lampiran arsip bernama GST-Refund_July-26_AL27052600952P.rar, yang merujuk pada Nomor Referensi Aplikasi (ARN) yang sama yang terdapat dalam subjek email. Penggunaan pengidentifikasi yang cocok di seluruh konten email dan lampiran adalah taktik rekayasa sosial umum yang dirancang untuk memperkuat legitimasi dan mengurangi kecurigaan.
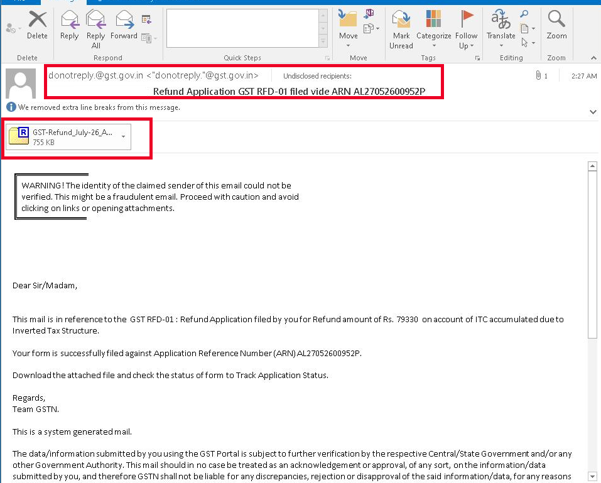
Gambar: Email
Analisis teknis:
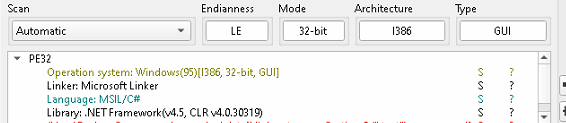
Setelah diekstraksi, arsip tersebut berisi file yang dapat dieksekusi yang menyamar sebagai dokumen atau aplikasi terkait pengembalian dana GST. Pemeriksaan awal mengungkapkan bahwa muatan tersebut adalah file yang dapat dieksekusi berbasis .NET, yang menunjukkan bahwa file tersebut dikembangkan menggunakan kerangka kerja Microsoft .NET. Pelaku ancaman sering menggunakan biner .NET karena relatif mudah dikembangkan, mendukung penyebaran fungsi berbahaya dengan cepat, dan seringkali menyertakan mekanisme pengaburan yang mempersulit analisis statis. File yang dapat dieksekusi tersebut berfungsi sebagai muatan berbahaya utama yang dikirim melalui kampanye phishing dan mewakili tahap selanjutnya dari rantai serangan setelah interaksi pengguna yang berhasil dengan lampiran tersebut.

Analisis terhadap file executable yang diekstrak mengidentifikasinya sebagai biner berbasis Microsoft .NET Framework. Tidak seperti file Windows Portable Executable (PE) asli yang dikompilasi langsung menjadi kode mesin, aplikasi .NET berisi kode Intermediate Language yang dieksekusi oleh Common Language Runtime.
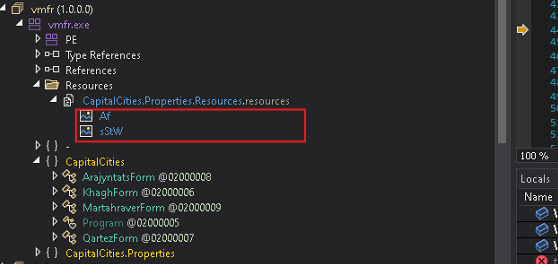
Analisis dimulai dengan biner .NET yang berisi bitmap (AF) yang tertanam dalam sumber dayanya. Alih-alih menyimpan muatan tahap selanjutnya sebagai sumber daya DLL biasa, penulis menyembunyikannya di dalam gambar dengan mengkodekan byte muatan ke dalam nilai RGB piksel bitmap.
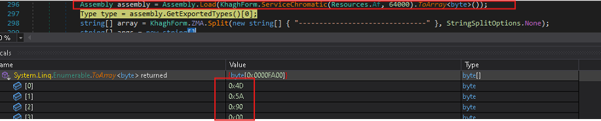
Saat aplikasi dimulai, aplikasi memanggil fungsi ServiceChromatic(), dengan meneruskan bitmap yang tertanam sebagai input. Meskipun fungsi tersebut berisi banyak kode sampah yang membingungkan, tujuan sebenarnya cukup jelas: fungsi tersebut mengulangi bitmap dalam urutan kolom-utama, membaca nilai Merah, Hijau, dan Biru dari setiap piksel, dan merekonstruksi aliran byte asli. Fungsi tersebut mengekstrak 64,000 byte pertama dari gambar dan mengembalikannya sebagai byte[].
Array byte yang dipulihkan kemudian diteruskan langsung ke Assembly.Load(), menyebabkan assembly .NET tersembunyi dimuat sepenuhnya dari memori tanpa ditulis ke disk. Dalam contoh ini, payload yang diekstrak adalah assembly tahap selanjutnya, Windows Health Optimizer Plus.dll, yang kemudian dieksekusi melalui refleksi.
Analisis Loader Tahap Kedua:
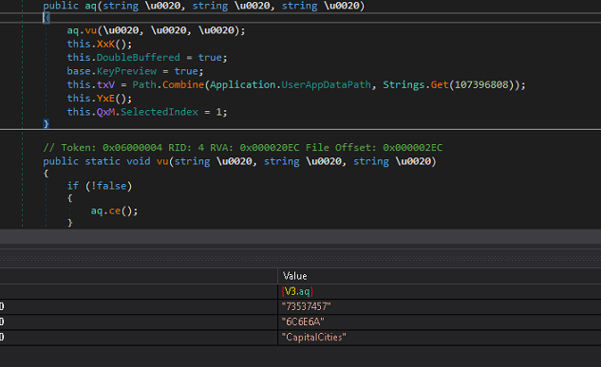
Setelah ekstraksi dan pemuatan memori yang berhasil dari loader tahap kedua, Windows Health Optimizer Plus.dll , malware memanggil metode v3.aq() dengan tiga parameter: v3.aq(“73537457”, “6C6E6A”, “CapitalCities”). Dua argumen pertama adalah string yang dikodekan heksadesimal. Ketika dikonversi dari heksadesimal ke ASCII, 73537457 akan menjadi “sStW”, dan 6C6E6A akan menjadi “inj” . String yang telah didekode ini kemudian digunakan oleh perakitan tahap kedua sebagai pengidentifikasi perintah atau operasi. Nilai-nilai tersebut menunjukkan bahwa malware menginstruksikan tahap berikutnya untuk memproses payload bitmap yang tertanam (sStW) dan melakukan operasi terkait injeksi (inj), yang menunjukkan bahwa parameter ini berfungsi sebagai instruksi eksekusi yang mengontrol perilaku payload tahap berikutnya.
Ekstraksi Muatan Berbasis Bitmap:
Kemudian, ia menggunakan teknik ekstraksi muatan berbasis bitmap dengan memanfaatkan penyimpanan piksel untuk menyembunyikan data yang tertanam. Alih-alih menggunakan gambar semata-mata untuk konten visual, ia membaca nilai ARGB mentah dari masing-masing piksel dan merekonstruksi muatan biner tersembunyi dari aliran byte yang diekstrak. Bitmap secara efektif bertindak sebagai pembawa data tersembunyi, memungkinkan muatan tetap tersembunyi dalam format gambar yang sah.
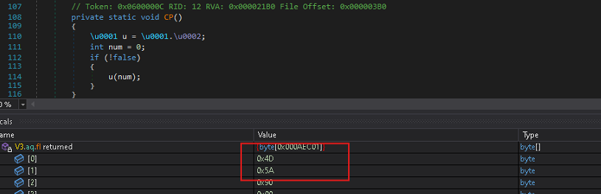
Muatan yang diekstrak diproses melalui rutinitas dekripsi berbasis XOR khusus, di mana parameter string yang diberikan dikonversi menjadi byte UTF-16 Big Endian dan digunakan sebagai materi kunci XOR bersama dengan nilai tambahan yang berasal dari buffer terenkripsi. Setelah dekripsi, muatan direkonstruksi langsung di memori, mengungkapkan perfgurd.dll. Malware memuat DLL dari representasi terenkripsinya tanpa menuliskannya ke disk, memungkinkan rantai eksekusi tanpa file yang mengurangi peluang deteksi.
Analisis Loader Tahap Ketiga – perfgurd.dll
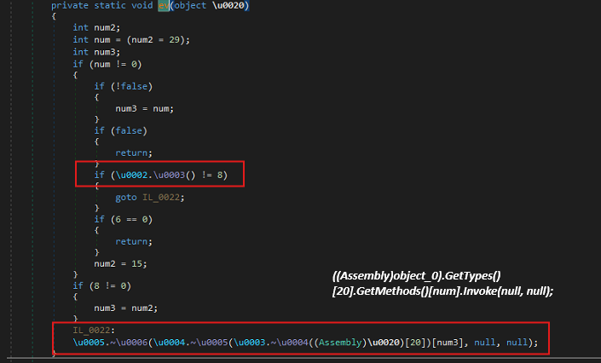
Metode di bawah ini bertindak sebagai pembungkus eksekusi dinamis yang memanggil metode tertentu dari assembly yang dimuat tanpa merujuk langsung ke namanya. Pertama, ia menginisialisasi variabel num menjadi 29, tetapi jika proses berjalan di lingkungan 64-bit (IntPtr.Size == 8), nilainya diubah menjadi 15. Pemilihan bersyarat ini menunjukkan bahwa assembly tersebut berisi metode terpisah untuk jalur eksekusi 32-bit dan 64-bit.
Parameter object_0 diharapkan berupa objek Assembly .NET yang sudah dimuat. Kode tersebut mengambil semua tipe dalam assembly menggunakan GetTypes(), memilih tipe pada indeks 20, dan kemudian mengambil metode-metodenya menggunakan GetMethods(). Tergantung pada arsitektur sistem, kode tersebut memilih metode 29 atau metode 15 dari tipe tersebut dan memanggilnya menggunakan refleksi melalui Invoke(null, null).
Karena kedua argumen untuk Invoke() adalah null, metode yang ditargetkan diharapkan menjadi metode statis yang tidak menerima parameter. Teknik ini memungkinkan malware untuk menyembunyikan nama metode dan alur eksekusi sebenarnya dari alat analisis statis, karena eksekusi sepenuhnya didasarkan pada indeks array daripada pengidentifikasi eksplisit. Dalam praktiknya, fungsi ini berfungsi sebagai pengirim yang mentransfer eksekusi ke tahap selanjutnya dari malware, dengan metode yang dipilih kemungkinan berisi fungsi berbahaya utama atau rutinitas inisialisasi payload.
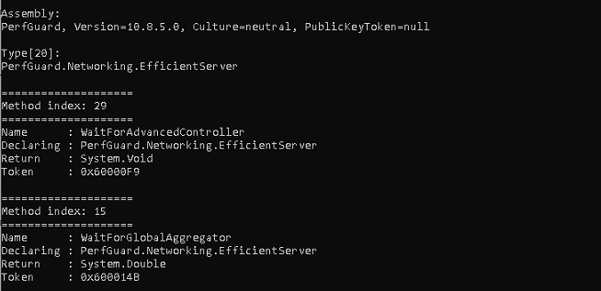
Berdasarkan arsitektur sistem korban, malware memanggil salah satu dari dua metode dari kelas PerfGuard.Networking.EfficientServer di dalam perfgurd.dll. Untuk sistem 32-bit, metode pada indeks 29, WaitForAdvancedController(), dieksekusi, sedangkan pada sistem 64-bit, metode pada indeks 15, WaitForGlobalAggregator(), dipanggil. Seperti yang ditunjukkan di bawah ini, malware menggunakan indeks metode daripada nama metode eksplisit selama eksekusi, sebuah teknik yang membantu mengaburkan alur eksekusi dan mempersulit analisis statis.
Program pemuat (loader) pertama-tama memeriksa apakah proses tersebut berjalan dengan hak akses administrator. Jika akses yang ditingkatkan tidak tersedia, program tersebut memanfaatkan cmstp.exe, sebuah utilitas Windows yang sah, untuk menjalankan proses utama dengan hak akses yang ditingkatkan. Dengan menyalahgunakan biner sistem tepercaya ini, malware mencoba untuk melewati batasan eksekusi normal dan melanjutkan eksekusi dalam konteks administratif.
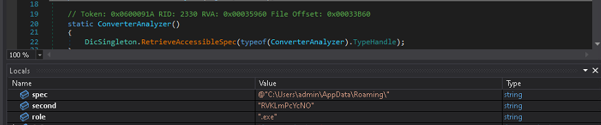
Untuk memastikan keberlangsungan aktivitasnya, malware membuat salinan dirinya sendiri di C:\Users\admin\AppData\Roaming dengan nama file RVKLmPcYcNO.exe, seperti yang ditunjukkan pada gambar di bawah. Kemudian, malware tersebut membuat skrip PowerShell (.ps1) di direktori sementara, yang bertanggung jawab untuk menjalankan executable yang disalin dalam mode tersembunyi, sehingga mengurangi visibilitasnya bagi pengguna. Untuk memastikan eksekusi otomatis setelah pengguna masuk, malware membuat entri registri Run di bawah HKCU\Software\Microsoft\Windows\CurrentVersion\Run yang mengarah ke skrip PowerShell. Akibatnya, skrip PowerShell dieksekusi setiap kali pengguna masuk, yang pada gilirannya menjalankan executable malware yang disalin dan mempertahankan keberlangsungan aktivitasnya meskipun sistem dihidupkan ulang.
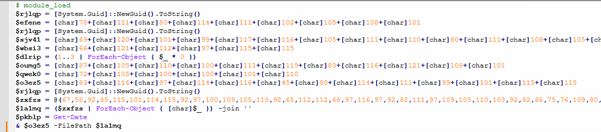
Loader tahap ketiga mendekripsi dan merekonstruksi muatan akhir langsung di dalam memori prosesnya sendiri. Setelah dekripsi, muatan yang dipulihkan dimuat dan dieksekusi dari konteks proses yang ada, sehingga menghindari kebutuhan untuk meluncurkan proses eksekusi terpisah. Teknik eksekusi dalam memori ini membantu mengurangi artefak sistem file dan meningkatkan kerahasiaan eksekusi muatan. Muatan yang telah didekripsi yang diekstrak selama analisis ditunjukkan di bawah ini.
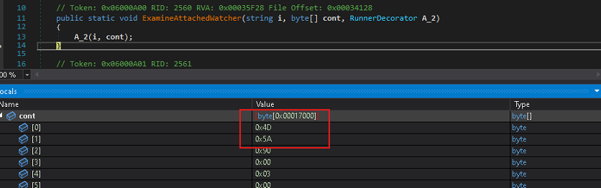
Muatan Akhir Penyebaran – Remcos RAT
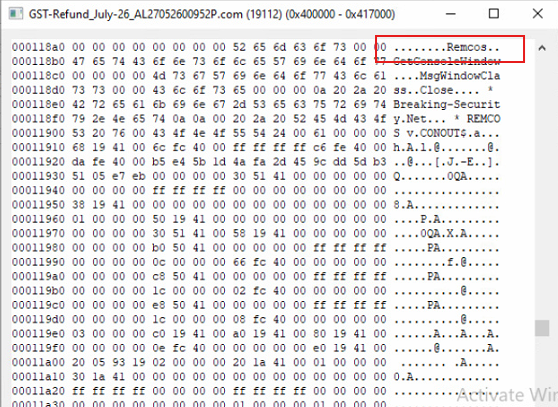
Analisis tahap akhir mengungkapkan bahwa malware tersebut pada akhirnya menyebarkan Remcos RAT (Remote Access Trojan). Remcos adalah alat administrasi jarak jauh yang tersedia secara komersial dan sering disalahgunakan oleh pelaku ancaman untuk membangun akses permanen ke sistem yang disusupi.
Arsitektur pemuat multi-tahap yang diamati dalam kampanye ini dirancang untuk menyembunyikan muatan akhir dan mempersulit deteksi. File eksekusi awal, Windows Health Optimizer Plus.dll, dan perfgurd.dll secara kolektif berfungsi sebagai pemuat bertahap yang mendekripsi, merekonstruksi, dan mengeksekusi Remcos sepenuhnya di dalam memori.
Setelah dieksekusi, Remcos memberi penyerang kendali yang luas atas host yang disusupi.
Kemampuan Remcos:
Sampel yang dianalisis menyediakan kemampuan yang umumnya terkait dengan Remcos RAT, termasuk:
- Eksekusi perintah jarak jauh.
- Unggah dan unduh file.
- Manajemen sistem file.
- Perekaman tombol dan pemantauan penekanan tombol.
- Pengumpulan kredensial.
- Pengintaian sistem.
- Manipulasi proses dan layanan.
- Modifikasi registri.
- Pembentukan persistensi.
- Tangkapan layar.
- Fungsi akses desktop jarak jauh.
- Pemantauan aktivitas pengguna.
- Pengumpulan informasi sistem dan jaringan.
- Komunikasi dengan infrastruktur Komando dan Kontrol (C2) yang dikendalikan oleh penyerang.
- Penyebaran muatan tambahan.
Kemampuan ini memungkinkan pelaku ancaman untuk mempertahankan akses jangka panjang, memantau aktivitas korban, mencuri informasi sensitif, dan melakukan operasi lebih lanjut setelah terjadinya pelanggaran keamanan.
Kesimpulan:
Kampanye ini merupakan operasi phishing bertema GST yang canggih, dirancang untuk menyebarkan Remcos RAT melalui kerangka kerja malware .NET multi-tahap. Serangan dimulai dengan pemberitahuan pengembalian dana GST palsu yang memanfaatkan branding Pemerintah India dan tema terkait pajak untuk meningkatkan kepercayaan pengguna dan mendorong eksekusi lampiran berbahaya.
Analisis infrastruktur mengidentifikasi beberapa subdomain acak di bawah aofmokighoig.hath.network yang mengarah ke infrastruktur yang terkait dengan aktivitas perintah dan kontrol Remcos RAT. Penggunaan layanan DNS dinamis, termasuk hath.network dan synology.me , bersama dengan infrastruktur yang berputar yang dihosting oleh M247 Europe SRL, konsisten dengan operasi malware komoditas dan kejahatan siber yang dimotivasi secara finansial. Phishing pengembalian dana GST lebih lanjut menunjukkan penargetan yang disengaja terhadap pengguna dan organisasi di India. Meskipun indikator yang tersedia mendukung atribusi ke klaster kampanye kejahatan siber yang berkelanjutan, bukti saat ini tidak cukup untuk secara yakin mengaitkan aktivitas tersebut dengan aktor ancaman yang dilacak secara publik. Berdasarkan infrastruktur yang diamati, karakteristik malware, dan penargetan, kampanye tersebut dinilai dioperasikan oleh operator Remcos yang berfokus pada India atau Initial Access Broker yang menggunakan infrastruktur DNS dinamis sekali pakai.
Secara keseluruhan, kombinasi akses awal berbasis phishing, loader .NET bertahap, penyembunyian payload berbasis bitmap, eksekusi tanpa file, dan infrastruktur command-and-control yang tangguh menunjukkan upaya yang disengaja untuk menghindari kontrol keamanan sambil membangun akses tidak sah yang berkelanjutan ke sistem korban. Kampanye ini mencerminkan evolusi berkelanjutan dari teknik pengiriman malware komoditas dan menyoroti efektivitas rantai infeksi berlapis dalam memungkinkan pencurian kredensial, akses jarak jauh, dan operasi pasca-kompromi yang lebih luas.
Seqrite Cakupan:
Trojan.Agen
Trojan.AgentCiR
Trojan.LoaderCiR
Trojan.Mauvaise.SL1
IOC:
| 3757dccb2adae65ccdf8d5e5c948b927 | em |
| 07d7d21c2c0920d198efb9ea54900a80 | GST-Refund_July-26_AL27052600952P.rar |
| 20476F3A51DFDDF3DC0603FC7858D894 | Pengembalian Pajak GST_26 Juli_AL27052600952P.com |
| 7842D12D9E37C75076133BE5B9904CB2 | Windows Health Optimizer Plus.dll |
| CC34D9760394104AD47877A0D57E9C63 | PerfGuard.dll |
| 2a34bdd25b404737ee5d3b52bf0b3b70 | RemcosRAT |
C2:
185.242.4.122
MITRE ATT&CK:
| Taktik | Teknik yang Dipetakan |
| Akses Awal | T1566.001 |
| Execution | T1204.002, T1059.001, T1129 |
| Ketekunan | T1547.001, T1036 |
| Eskalasi Privilege | T1548.002 |
| Penghindaran Pertahanan | T1027, T1027.013, T1140, T1218.003, T1620, T1055 |
| Akses Kredensial | T1056.001, T1555 |
| penemuan | T1082, T1016, T1057, T1083 |
| Koleksi | T1113, T1005, T1039 |
| Komando dan Pengendalian | T1071.001, T1105 |
| Gerakan Lateral | T1021 |
| Dampak | T1489 |
Penulis:
Vaibhav Billade
Rumana Siddiqui