
• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  Keamanan cyber  / 5 Januari dan Kisah Virus Joshi: Virus Komputer Global Pertama di India
5 Januari dan Kisah Virus Joshi: Virus Komputer Global Pertama di India
26 Desember 2024

5 Januari dan Kisah Virus Joshi: Virus Komputer Global Pertama di India

Ditulis oleh Sanjay Katkar
Sanjay Katkar
Keamanan cyber

Dalam sinematik keamanan siber, tempat kisah-kisah intrik dan inovasi berpadu, satu kisah muncul dari bayang-bayang masa lalu. Kisah ini bermula di awal 1990-an, di era DOS, ketika virus komputer masih menjadi ancaman baru dan misterius. Inilah kisah Joshi, virus asal India yang menembus batas dan menyebar ke berbagai benua, mengukir namanya dalam sejarah siber.

Bayangkan: Juni 1990. Komputer terasa kikuk, disket adalah urat nadi data, dan konsep "virus" yang menginfeksi mesin masih mengejutkan dunia. Di tengah situasi ini, sebuah virus boot sector muncul, diam-diam dan licik, menginfeksi Master Boot Sector hard drive dan boot sector disket. Namanya? Joshi.

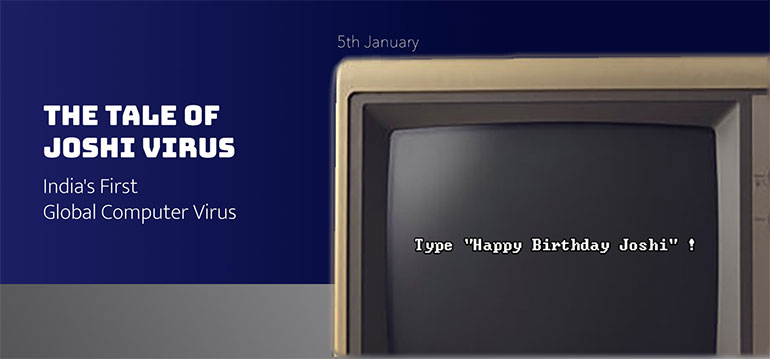
Berbeda dengan virus-virus jahat yang kelak mendominasi berita utama di dekade-dekade berikutnya, Joshi lebih nakal daripada jahat. Virus ini membawa muatan yang aneh — yang mengubah hari biasa menjadi momen yang membingungkan. Setiap tanggal 5 Januari, saat komputer yang terinfeksi dinyalakan, pengguna akan disambut pesan: "Ketik 'Selamat Ulang Tahun Joshi!'" Layar membeku, membuat pengguna tak punya pilihan selain menurutinya. Baru setelah mengetik frasa tersebut, proses booting komputer dilanjutkan, seolah-olah Joshi hanya menuntut penghormatan tahunannya.

Namun Joshi bukan lelucon biasa. Ia adalah mahakarya siluman, sulap tangan seorang pesulap. Setelah dimuat ke dalam memori komputer, ia menggunakan serangkaian trik cerdik untuk menyembunyikan diri dari deteksi. Ia mencegat fungsi-fungsi sistem utama seperti INT 8, INT 9, INT 13, dan INT 21, memastikan bahwa utilitas seperti Norton Utilities menampilkan sektor boot yang bersih, menyembunyikan infeksi.

Pada disket, ia memformat trek tambahan di ujung disket, menyimpan kodenya sendiri dan sektor boot asli di sana, siap untuk dijalankan. Hal ini sering menyebabkan drive disket mengeluarkan suara aneh karena kepala magnetik bergerak maju mundur saat boot dari disket, mencoba membaca trek tambahan yang telah diformat di ujung disket.

Saya ingat bagaimana hanya dengan mendengarkan suara kepala bergerak ke sana kemari, saya sudah menduga bahwa disket itu sudah terinfeksi virus Joshi. Virus ini membutuhkan penggunaan disket secara bergantian dari satu PC ke PC lain untuk menyebar. Meskipun memiliki keterbatasan ini, sifat virus yang tersembunyi dan kelancarannya memungkinkannya menyebar dari India dan melintasi benua, hingga ke Eropa dan AS.

Saya masih belum ingat virus lain yang berasal dari India dan menyebar secara global hingga mencapai The WildList. Sebagai mahasiswa muda yang sedang menyelesaikan pendidikan, saya bertemu Joshi di masa-masa sulitnya. Rekayasa balik virus ini sungguh sebuah pencerahan. Saya ingat betapa kagum sekaligus tertariknya saya dengan teknik-tekniknya — cara virus ini mengurangi memori yang tersedia sebesar 6 KB untuk memberi ruang bagi dirinya sendiri, ketepatannya dalam memeriksa keberadaannya di memori sebelum diaktifkan, dan kegigihannya dalam bertahan bahkan saat booting hangat (Ctrl-Alt-Del).

Ia adalah musuh yang tangguh, dan memahami mekanismenya terasa seperti mengungkap misteri. Saat itu, membersihkan Joshi dari PC yang terinfeksi bukanlah hal yang mudah. ​​Tanpa alat seperti Norton Utilities, seringkali diperlukan format lengkap pada hard drive yang terinfeksi. Hanya mereka yang memiliki pemahaman mendalam tentang cara kerja kode master boot sector yang dapat berharap untuk menghapusnya secara manual.

Asal usul Joshi masih diselimuti spekulasi. Beberapa orang percaya virus ini berasal dari Mumbai atau Gujarat, sementara yang lain berbisik-bisik bahwa Pune adalah tempat kelahirannya. Di mana pun asalnya, Joshi dengan cepat melampaui akar lokalnya, menyebar bak api ke seluruh Eropa dan Asia, meninggalkan jejaknya di dunia yang tak terduga. Saya terkejut menemukan bahwa pencarian cepat di internet tentang virus atau malware besar apa pun dari India yang menyebar ke seluruh dunia tidak memberikan jawaban yang tepat. Nama virus ini bahkan tidak disebutkan dalam daftar virus dari India yang mendunia. Namun kenyataannya, sejauh yang saya ketahui, tidak ada virus lain dari India yang menyebar ke banyak negara seperti virus Joshi.

Meskipun saya ingin sekali membahas lebih dalam tentang kekuatan teknis dan detail bagaimana virus ini menginfeksi hard disk dan berhasil tetap aktif bahkan setelah PC dihidupkan ulang, saya telah mencoba untuk membuat artikel ini mudah dipahami oleh semua orang. Saat ini, kisah Joshi menjadi bukti era eksplorasi dan penemuan di bidang keamanan siber . Bagi saya, ini lebih dari sekadar bagian dari sejarah; ini adalah kenangan akan masa ketika rasa ingin tahu dan kecerdasan mendefinisikan pertempuran melawan penyusup digital ini.

Teknik yang digunakan Joshi melampaui zamannya, dan meskipun kejenakaannya relatif tidak berbahaya, warisannya sebagai virus komputer global pertama India tetap bertahan.

Jadi, lain kali Anda mengetik "Selamat Ulang Tahun" untuk orang terkasih, ingatlah Joshi — tokoh nakal dalam sejarah dunia maya India yang membuat satu generasi pengguna melakukan hal tersebut.


#VirusJoshi #VirusKomputerPertamaIndia #KeamananSiber #VirusKomputer #Malware #SejarahSiber #TeknologiRetro #KomputasiVintage #SejarahSiberIndia #NostalgiaTeknologi #KeamananKomputer #UlangTahunVirus #5Januari #SelamatUlangTahunJoshi #VirusBoot #MBR


 Sebelumnya PosCara Melindungi Merek Anda dari Situs Web Palsu dan Peniruan Daring...
Posting berikutnya  Kampanye Phishing Formbook dengan Payload lama
Sanjay Katkar

Tentang Sanjay Katkar

Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies Limited. Ia meraih gelar Magister Ilmu Komputer dari Universitas Pune, India. Sanjay telah...

Artikel oleh Sanjay Katkar »

Pos terkait

  • Mengapa Threat IntelKetelitian adalah Mata Rantai yang Hilang dalam Strategi Keamanan Siber Anda

    Juli 25, 2025
  • Terpikat dan Terjebak: Mengungkap Bahaya Digital Perangkap Madu

    Juni 17, 2025
  • Operasi Sindoor – Anatomi Pengepungan Digital

    23 Mei 2025
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (342) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (14) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (14) Intelijen Ancaman (22) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan

