
Seberapa sering Anda menyimpan data penting dalam file? Hal ini sangat umum, bukan? Data ini bisa berupa URL, topik, data pribadi seperti kontak, ID email, nama pengguna berbagai portal, dan terkadang juga kata sandi (meskipun selalu disarankan untuk tidak melakukannya). Kita seringkali menyalin data ini dan menempelkannya di aplikasi masing-masing. Sebelumnya, kita pernah melihat beberapa spyware menggunakan data clipboard ini. Setelah menekan Ctrl+C, data ini disimpan di clipboard dan malware langsung mengumpulkan data dari clipboard dan mengirimkannya ke penyerang. Namun, bagaimana jika data ini diubah selama penggunaannya? Hal ini dapat menyebabkan kerugian besar jika data ini sangat sensitif seperti detail bank, informasi keuangan, atau alamat dompet mata uang kripto Anda.
Mata uang kripto telah menjadi incaran para pembuat malware selama beberapa tahun terakhir, dan mereka jelas meraup untung darinya karena terus berfokus pada mata uang kripto. Setiap akun (dompet) mata uang kripto diwakili oleh alamat dompet yang unik. Alamat-alamat ini sulit diingat karena merupakan kombinasi angka dan huruf yang lebih panjang. Alamat-alamat ini digunakan untuk semua transaksi kripto. Oleh karena itu, kita sering menyimpan alamat-alamat ini dalam berkas teks agar dapat digunakan kapan pun dibutuhkan. Pembuat malware memanfaatkan kebiasaan menyalin-tempel ini untuk meraup untung.
Kami menganalisis cara baru pencurian dana digital, yaitu "Trojan.CBHAgent". Trojan ini memantau papan klip Windows untuk mencari alamat mata uang kripto yang disalin ke papan klip. Setelah mendeteksi alamat Bitcoin, alamat tersebut akan digantikan oleh salah satu alamat Bitcoin dari daftar yang tersimpan dalam berkas. Pengguna tidak akan dapat dengan mudah mengidentifikasi perbedaan alamat hingga ia mengonfirmasinya kembali secara manual.
Sebelum membahas cara kerja Trojan, kita perlu memahami apa itu clipboard. Clipboard adalah area memori bersama tempat Anda dapat menyalin dan menyalin data. Semua aplikasi memiliki akses ke clipboard ini, sehingga data dapat ditransfer dengan mudah antar aplikasi. Clipboard digunakan oleh Windows saat memotong, menyalin, atau menempel data. Clipboard didukung dengan serangkaian fungsi yang memungkinkan aplikasi mentransfer atau bertukar data. Windows menyediakan API untuk mengelola clipboard.
GetClipboardData digunakan untuk mengambil data saat ini (disalin) di clipboard dan
SetClipboardData digunakan untuk menyimpan data pada clipboard (Umumnya ketika Ctrl+C ditekan).
Analisis:
Trojan 'Trojan.CBHAgent' menggunakan API Windows ini untuk memanipulasi data clipboard.
Ini adalah DLL yang dijatuhkan pada sistem korban yang akan dijalankan menggunakan rundll32.exe, host DLL, dengan baris perintah di bawah ini.
$> C:\WINDOWS\system32\rundll32.exe “C:\Dokumen dan Pengaturan\Administrator\Desktop\Contoh\CBHAgent.dll”,includes_func_runnded
Di sini, 'includes_func_runnded' adalah fungsi yang diekspor untuk melakukan pemantauan clipboard. Selain itu, untuk mencegah analisisnya, penulis memeriksa apakah fungsi tersebut dijalankan di mesin virtual atau tidak. Trojan juga mengekspor fungsi 'detection_VMx' untuk digunakan sebagai pemeriksaan anti-VM.
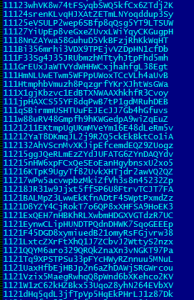
Melihat struktur berkasnya, ditemukan bahwa sampel Trojan dikemas dengan PECompact packer untuk mempersulit analisis. Daftar alamat Bitcoin yang akan ditempelkan terdapat dalam sumber berkas sebagai teks biasa. Lebih dari 2.3 juta alamat Bitcoin tercantum dalam berkas. Semua alamat ini diurutkan agar memudahkan pencarian alamat Bitcoin target.
Ini mengakibatkan ukuran berkas menjadi 80 MB.
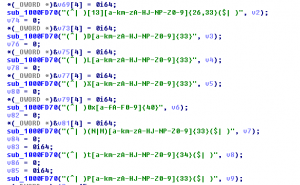
Saat dijalankan, Trojan mulai memantau data clipboard secara terus-menerus dan memeriksa apakah ada alamat Bitcoin yang cocok. Untuk validasi, Trojan menggunakan ekspresi reguler. Setelah cocok, alamat tersebut akan diganti dengan alamat yang ada dalam daftar. Trojan tidak memengaruhi data apa pun selain alamat Bitcoin.
Malware ini berjalan di latar belakang sehingga pengguna tidak dapat dengan mudah mengidentifikasi bahwa sistem terinfeksi oleh Trojan.CBHAgent. Kami sangat menyarankan Anda untuk memeriksa ulang alamat bitcoin saat melakukan transaksi bitcoin. Trojan ini juga memastikan persistensinya di sistem dengan membuat salinan di direktori %TEMP% dan menambahkan entri run-nya di registri. Trojan ini membuat mutex dengan nama 'MODULE_DXDIAG_1'.
Quick Heal mendeteksi Trojan sebagai 'Trojan.CBHAgent.S3076164'.
Indikator kompromi :
48b66dd02a336eb049a784b3fd1beb5312fb8c078b3729d49e92e3e986c98e91
Kesimpulan:
Malware ini akan menarik pembuat malware lain untuk mengeksploitasi clipboard. Serangan serupa dapat diamati di masa mendatang. Jadi, kita harus selalu berhati-hati terhadap aktivitas yang paling umum dalam kehidupan sehari-hari. Pembuat malware mempermainkan mentalitas manusia dan membuat versi yang lebih canggih dari muatan mereka.
Tindakan pencegahan lain yang harus dilakukan:
– Selalu gunakan perangkat lunak keamanan dengan pembaruan terkini.
– Jika memungkinkan, verifikasi manual harus dilakukan untuk mencegah kerugian besar.
– Instal perangkat lunak pihak ketiga sesuai kebutuhan Anda. Aplikasi yang tidak diinginkan dapat menjadi sumber malware.
– Patch sistem operasi diterapkan tepat waktu dan perangkat lunak yang diinstal mutakhir.
– Hindari mengklik tautan dan mengunduh lampiran dalam email dari sumber yang tidak dikenal.
Subjek Ahli Masalah
Pandurang Terkar | Quick Heal Security Labs