
• Produits & Services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sur Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plateforme complète

          • Malware Analysis Platform
        • Petite entreprise

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersécurité et Data Privacy Conscience et rigueur.
  • Solutions
    • BFSI
    • Éducation
    • Gouvernement
    • Santé
    • ITeS
    • Secteur Industriel & Fabrication
  • Entreprise
    • À propos Seqrite
    • Direction
    • Prix ​​et certifications
    • Espace presse
  • Associés
    • Programme de partenariat Flare
    • Localiser un partenaire
    • Devenez Partenaire
  • Assistance
  • Ressources
    • Blog
    • Livres blancs
    • Fiches techniques
    • Études de cas
    • Rapports sur les menaces
    • Manuels
    • PoV
    • Comprendre Data Privacy
    • Vérifiez votre score de risque
    • Dialogues du DPDP
    • Heure de confidentialité
Seqrite Laboratoires Blog
Contactez-nous Attaqués ?
  • Produits & Services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sur Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plateforme complète

          • Malware Analysis Platform
        • Petite entreprise

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersécurité et Data Privacy Conscience et rigueur.
  • Solutions
    • BFSI
    • Éducation
    • Gouvernement
    • Santé
    • ITeS
    • Secteur Industriel & Fabrication
  • Entreprise
    • À propos Seqrite
    • Direction
    • Prix ​​et certifications
    • Espace presse
  • Associés
    • Programme de partenariat Flare
    • Localiser un partenaire
    • Devenez Partenaire
  • Assistance
  • Ressources
    • Blog
    • Livres blancs
    • Fiches techniques
    • Études de cas
    • Rapports sur les menaces
    • Manuels
    • PoV
    • Comprendre Data Privacy
    • Vérifiez votre score de risque
    • Dialogues du DPDP
    • Heure de confidentialité
Accueil  /  Ransomware  / Comment éviter de tomber dans le piège des faux e-mails du type « Vous avez été sous surveillance »
Comment éviter de tomber dans le piège des faux e-mails du type « Vous avez été sous surveillance »
04 Juillet 2024

Comment éviter de tomber dans le piège des faux e-mails du type « Vous avez été sous surveillance »

Écrit par Gagandeep Saini
Gagandeep Saini
Ransomware

Une récente arnaque par courriel intitulée « Vous avez été surveillé » est un exemple classique d'escroquerie par sextorsion. Dans ces escroqueries, des cybercriminels menacent de divulguer des informations sensibles ou compromettantes sur le destinataire si une rançon n'est pas versée. Les destinataires doivent reconnaître ces tentatives frauduleuses et éviter de s'engager avec des escrocs.
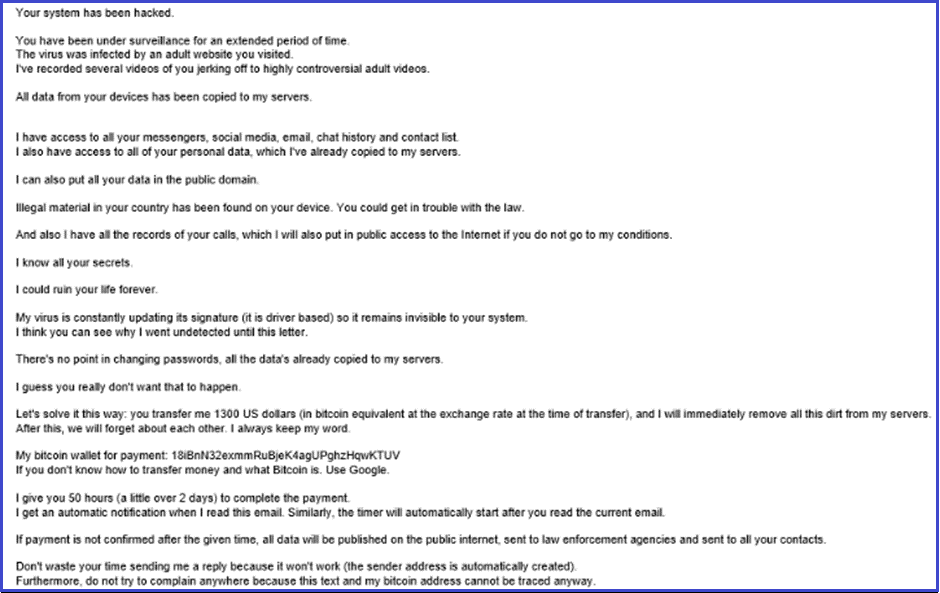
Une récente arnaque par courriel intitulée « Vous avez été surveillé » est un exemple classique d'escroquerie par sextorsion. Dans ces escroqueries, des cybercriminels menacent de divulguer des informations sensibles ou compromettantes sur le destinataire si une rançon n'est pas versée. Les destinataires doivent reconnaître ces tentatives frauduleuses et éviter de s'engager avec des escrocs.

Anatomie de l'arnaque

Les escrocs à l'origine de ces courriels prétendent généralement avoir piraté le système du destinataire, affirmant posséder des informations compromettantes. Voici un aperçu de leurs tactiques :

  • Fausses allégations de piratage informatique : Les escrocs affirment que le système du destinataire a été compromis et qu'il est sous surveillance depuis une période prolongée.
  • Allégations d’infection : Ils affirment que l'appareil du destinataire a été infecté par la visite d'un site Web pour adultes et qu'ils ont enregistré des vidéos explicites.
  • Réclamations pour vol de données : Ils affirment également avoir copié toutes les données de l'appareil du destinataire sur leurs serveurs.
  • Demande de rançon: Une demande de rançon est faite, souvent en Bitcoin, avec des menaces de révélation publique si le paiement n'est pas effectué dans un délai spécifié.
  • Tactiques d'intimidation:Le courrier électronique utilise des menaces de conséquences juridiques et des revendications d’anonymat pour intimider le destinataire.
  • Détection Évasion : Ils affirment que le virus utilisé est indétectable et que les changements de mot de passe seront inutiles.
  • Signalement des menaces : Les escrocs mettent en garde contre toute réponse ou signalement de l'e-mail, affirmant que l'adresse de l'expéditeur est intraçable et menaçant de publier les données du destinataire si les forces de l'ordre sont contactées.

Reconnaître et signaler

Ces courriels sont des tentatives purement coercitives d'extorsion d'argent par la peur et l'intimidation. Les destinataires ne doivent pas répondre ni interagir avec ces escrocs. Ils doivent plutôt signaler le courriel aux autorités compétentes ou à leur fournisseur de services de messagerie afin d'éviter toute nouvelle exploitation.

Comment les campagnes de spam infectent-elles les ordinateurs ?

Les cybercriminels diffusent souvent des logiciels malveillants par courriel en utilisant des techniques trompeuses comme l'hameçonnage . Ils dissimulent leurs courriels sous l'apparence de messages légitimes provenant de sources fiables, incitant ainsi les destinataires à cliquer sur des liens malveillants ou à télécharger des pièces jointes infectées. Voici quelques méthodes courantes :

  • Pièces jointes malveillantes : Les fichiers tels que les fichiers exécutables (.exe), les fichiers compressés (.zip ou .rar), les documents Microsoft Office (.doc ou .docx) et les fichiers PDF peuvent contenir des charges utiles de logiciels malveillants cachés.
  • Liens malveillants : Les liens intégrés dans les e-mails peuvent diriger les destinataires vers des sites Web apparemment fiables qui déclenchent des téléchargements intempestifs ou incitent les utilisateurs à télécharger des fichiers malveillants.

Comment éviter l'installation de logiciels malveillants

Pour vous protéger des infections par des logiciels malveillants via les e-mails, suivez ces directives :

  1. Faire preuve de prudence:Méfiez-vous des pièces jointes ou des liens des e-mails, surtout s'ils arrivent de manière inattendue ou semblent non pertinents, en particulier s'ils proviennent d'adresses inconnues ou suspectes.
  2. Maintenir le logiciel à jour: Assurez-vous que votre système d’exploitation, les programmes installés et les outils de sécurité sont à jour pour atténuer les vulnérabilités.
  3. Télécharger à partir de sources fiables:Téléchargez uniquement des applications et des fichiers à partir de sites Web officiels et de magasins d'applications de confiance.
  4. Évitez les sites Web douteux:Approchez les fenêtres contextuelles, les publicités ou les boutons sur les sites Web suspects avec scepticisme.
  5. Évitez d'utiliser des logiciels piratés: Évitez d’utiliser des logiciels piratés ou des outils de piratage.
  6. Analyses régulières:Analysez régulièrement votre ordinateur pour identifier et éliminer toutes les menaces existantes susceptibles de compromettre la sécurité de votre système.

Si vous avez déjà ouvert des pièces jointes malveillantes, il est recommandé d'effectuer une « analyse complète du système » avec votre logiciel de sécurité afin d' éliminer automatiquement tout logiciel malveillant infiltré.

En restant informé et vigilant, vous pouvez vous protéger contre ces cybermenaces et d’autres.

 Post précédentComment l'IA modifie la stratégie de mise sur le marché des cybercriminels
Post suivante  Parapluie de menaces pakistanaises : tactiques convergentes des cyber-opérations...
Gagandeep Saini

À propos de Gagandeep Saini

Gagandeep Saini est un responsable du support technique expérimenté, passionné de cybersécurité. Fort de plus de 12 ans d'expérience dans le secteur, il a établi une solide réputation…

Articles de Gagandeep Saini »

Articles similaires

  • Meilleures techniques de réponse aux incidents lors d'attaques de ransomware pour minimiser les dommages

    Le 2 juin 2026
  • Comment se remettre d'une attaque de ransomware sans payer la rançon

    25 mai 2026
  • Attaque de ransomware via des connexions SMB2 partagées publiquement et comment s'en protéger Seqrite

    11 mars
Auteurs en vedette
  • Seqrite
    Seqrite

    Seqrite est un fournisseur de premier plan de solutions de cybersécurité pour entreprises. Axé sur...

    Lire plus d'articles par Seqrite
  • Bineesh P
    Bineesh P

    Je suis un passionné de cybersécurité et un écrivain dévoué. Avec un don pour...

    Lire d'autres articles de Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Je suis une passionnée d'écriture et j'aime créer du contenu sur les technologies émergentes et...

    Lire plus d'articles de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar est le codirecteur général de Quick Heal Technologies...

    Lire d'autres articles de Sanjay Katkar
Thèmes
apte (25) Cyber-attaque (36) cyber-attaques (58) cyberattaque (16) cyber-attaques (15) Cybersécurité (344) la cybersécurité (34) Cyber ​​menace (33) cybermenaces (51) violation de données (56) les violations de données (29) La perte de données (28) prévention de la perte de données (34) data privacy (17) protection des données (35) la sécurité des données (19) DLP (50) DPDP (14) DPDPA (17) Chiffrement (16) sécurité des terminaux (113) Sécurité d'entreprise (20) Exploiter (13) GDPR (14) malware (76) analyse de malware (15) attaque de malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Sécurité Internet (26) phishing (30) Ransomware (69) attaque ransomware (31) attaques de ransomware (31) protection contre les rançongiciels (17) Seqrite (41) Seqrite Chiffrement (27) Seqrite EPS (33) Seqrite Services (16) détection de la menace (15) Renseignement sur les menaces (26) UTM (34) Vulnérabilité (16) confiance zéro (13)
Seqrite Laboratoires

Fournisseur leader de solutions de sécurité informatique d'entreprise simplifiant la sécurité des terminaux, des données et du réseau avec les meilleures solutions de prévention, de détection et de réponse aux menaces dans le monde entier.

En savoir plus sur Seqrite

Suivez-nous:

S'abonner à notre Newsletter

Restez informé des dernières tendances et informations en matière de cybersécurité.

chargement
Produits & Services
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sur Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plateforme complète
  • Malware Analysis Platform
  • Micro-entreprise
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersécurité et Data Privacy Conscience et rigueur.
Ressources
  • Blog
  • Livres blancs
  • Fiches techniques
  • Rapports sur les menaces
  • Manuels
  • PoV
  • Comprendre Data Privacy
  • Dialogues du DPDP
  • Politique de conformité
  • CLUF
  • GoDeep.AI
  • SIA
  • Heure de confidentialité
Contactez-Nous
  • Sièges sociaux
  • Parlons de cybersécurité
Assistance
  • Support technique
  • logiciel de téléchargement
  • Mise à jour hors ligne
  • Mises à niveau du micrologiciel
  • Ameliorations
  • Documentation produit
À propos de nous
  • À propos Seqrite
  • Direction
  • Prix ​​et reconnaissance
  • Espace presse
Partenaire
  • Programme de partenariat Flare
  • Localiser un partenaire
  • Devenez Partenaire
  • Seqrite Certifications

© 2026 Quick Heal Technologies Ltd.

Plan du site La politique de confidentialité Mentions légales Politiques relatives aux cookies Conditions d'utilisation


