

La transformation numérique a bouleversé le fonctionnement des entreprises. Celles-ci dépendent désormais des applications cloud, des plateformes numériques, des objets connectés, des fournisseurs tiers, des réseaux sociaux et des canaux de vente en ligne pour proposer leurs produits et services. Si ces technologies créent de nouvelles opportunités de croissance, elles accroissent également l'exposition des entreprises aux risques numériques.
Un seul actif exposé, un compte compromis, une application vulnérable, des identifiants divulgués ou un domaine usurpé peuvent avoir de graves conséquences pour une entreprise. Le problème est que nombre de ces risques se situent en dehors des périmètres de sécurité traditionnels et peuvent passer inaperçus jusqu'à ce qu'ils causent des dommages.
C’est là que la gestion des risques numériques prend toute son importance. Elle offre une approche plus globale pour identifier, évaluer, surveiller et atténuer les risques au sein de l’écosystème numérique d’une organisation.
Qu’est-ce que la gestion des risques numériques ?
La gestion des risques numériques est le processus d'identification, d'évaluation, de surveillance et d'atténuation des risques susceptibles d'affecter les actifs numériques, les opérations, la réputation et la continuité des activités d'une organisation.
La cybersécurité traditionnelle se concentre souvent sur la protection des infrastructures internes, des terminaux, des réseaux et des applications. La gestion des risques numériques adopte une perspective plus large. Elle prend en compte les risques numériques internes et externes, notamment les menaces présentes sur le web de surface, le web profond, le dark web, les médias sociaux, les domaines, les écosystèmes tiers et les actifs numériques exposés.
L’objectif n’est pas simplement de détecter les menaces. Il s’agit de comprendre l’exposition globale de l’organisation aux risques numériques et de prendre des mesures proactives pour la réduire avant qu’elle ne devienne un problème pour l’entreprise.
Une approche efficace de gestion des risques numériques implique généralement :
- Découverte des actifs numériques : Identification des domaines, sous-domaines, adresses IP, applications, ressources cloud et autres ressources exposées sur Internet.
- L'évaluation des risques: Évaluation des vulnérabilités, des expositions, des menaces et de leur impact potentiel sur l'activité.
- Contrôle continu: Suivi des changements et des risques émergents au sein de l'empreinte numérique de l'organisation.
- Threat intellicence : Collecte d'informations exploitables sur les menaces, les identifiants compromis, les infrastructures malveillantes et les nouvelles campagnes d'attaques.
- Intervention et atténuation des incidents : Prendre les mesures appropriées pour contenir ou éliminer les risques identifiés.
- Surveillance des risques liés aux tiers : Évaluation des risques introduits par les fournisseurs, partenaires, vendeurs et autres entités externes.
- Protection de la marque et de la réputation: Détection des usurpations d'identité, des domaines frauduleux, des faux profils et autres activités susceptibles de nuire à la confiance des clients.
En termes simples, la gestion des risques numériques aide les entreprises à répondre à trois questions essentielles : Quels sont les risques encourus ? Quels problèmes pourraient survenir ? Et que devons-nous faire pour y remédier ?
Principaux risques numériques auxquels les organisations sont confrontées aujourd'hui
L’environnement numérique moderne engendre des risques qui vont bien au-delà des cyberattaques traditionnelles. Parmi les risques les plus importants, on peut citer :
- Actifs numériques exposés
Les organisations peuvent posséder des ressources exposées sur Internet dont les équipes de sécurité n'ont pas connaissance. Les sous-domaines oubliés, les applications obsolètes, les services exposés et les systèmes mal configurés peuvent constituer autant de points d'entrée potentiels pour les attaquants.
À mesure que les organisations ajoutent continuellement de nouveaux actifs numériques, il devient de plus en plus difficile de maintenir une vision précise de la surface d'attaque externe.
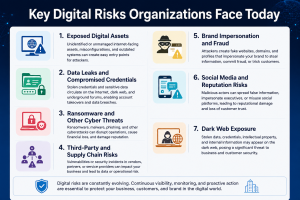
- Fuites de données et identifiants compromis
Les identifiants, mots de passe, clés API et autres informations d'identification volées peuvent se retrouver sur des forums clandestins, des plateformes du dark web ou d'autres sources en ligne. Les pirates peuvent s'en servir pour prendre le contrôle de comptes, obtenir des privilèges élevés, voler des données ou mener d'autres attaques.
La surveillance des identifiants compromis peut aider les organisations à identifier les vulnérabilités potentielles avant que les attaquants ne les exploitent.
- Ransomware et autres cybermenaces
Les ransomwares restent un risque majeur pour les entreprises car une attaque peut perturber les opérations, chiffrer les données critiques et entraîner des dommages financiers et une atteinte à la réputation.
La gestion des risques numériques peut compléter les contrôles de sécurité internes en aidant les organisations à identifier les indicateurs externes de compromission, les vulnérabilités exposées et les activités menaçantes associées à leur environnement numérique.
- Risques liés aux tiers et à la chaîne d'approvisionnement
Les entreprises dépendent de plus en plus des fournisseurs, des prestataires de services, des partenaires technologiques et des plateformes cloud. Une faille de sécurité chez l'une de ces organisations peut potentiellement affecter ses clients et partenaires.
La surveillance des risques liés aux tiers permet aux entreprises d'avoir une meilleure visibilité sur les risques introduits par leur écosystème numérique étendu.
- Usurpation d'identité de marque et fraude
Les attaquants peuvent créer de faux sites web, domaines, profils sur les réseaux sociaux et autres identités numériques imitant des entreprises légitimes. Ces éléments peuvent servir à l'hameçonnage, à la fraude, au vol d'identifiants ou à la diffusion de contenus malveillants.
Au-delà des pertes financières directes, de telles attaques peuvent éroder la confiance des clients et nuire à la réputation de la marque.
- Médias sociaux et risques pour la réputation
Les plateformes sociales peuvent être exploitées pour usurper l'identité d'employés ou de dirigeants, diffuser du contenu frauduleux ou mener des campagnes d'ingénierie sociale.
La surveillance des canaux numériques peut aider les organisations à détecter les activités suspectes liées à leur marque et à réagir plus rapidement.
- Exposition sur le Dark Web
Le dark web peut offrir aux attaquants un environnement propice à l'échange d'identifiants volés, de données d'entreprise, de logiciels malveillants et d'informations sur les organisations compromises.
Sans surveillance appropriée, les entreprises risquent de ne pas savoir que leurs informations se trouvent dans ces environnements avant qu'elles ne soient utilisées lors d'une attaque.
Vérifiez dès maintenant votre score de risque numérique
Comment la gestion des risques numériques contribue à identifier, évaluer et atténuer les risques
La valeur de la gestion des risques numériques réside dans la transformation de signaux de risque épars en renseignements exploitables.
- Identifier : Découvrir ce qui est exposé
La première étape consiste à obtenir une visibilité sur l'empreinte numérique de l'organisation.
Les entreprises doivent identifier les actifs, domaines, applications, ressources cloud, identifiants, connexions tierces et autres entités numériques connus et inconnus exposés sur Internet et associés à l'organisation.
La découverte continue peut révéler des actifs qui auraient pu être négligés par les processus de sécurité conventionnels.
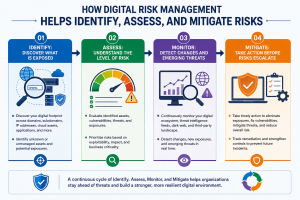
- Évaluer : Comprendre le niveau de risque
Toutes les vulnérabilités numériques ne présentent pas le même niveau de danger. L'évaluation des risques aide les organisations à hiérarchiser les menaces en fonction de facteurs tels que leur exploitabilité, leur importance pour l'entreprise, la sensibilité des données et leur impact potentiel.
Par exemple, un système exposé contenant des informations commerciales sensibles peut nécessiter une attention immédiate, tandis qu'un problème de configuration à faible risque peut être résolu par une correction de routine.
Cette approche fondée sur les risques permet aux équipes de sécurité de concentrer leurs ressources là où elles peuvent avoir le plus grand impact.
- Surveillance : Détecter les changements et les menaces émergentes
Le risque numérique évolue constamment. De nouveaux domaines sont enregistrés, des vulnérabilités sont découvertes, des identifiants sont divulgués et les acteurs malveillants modifient leurs tactiques.
La surveillance continue permet aux organisations d'identifier ces changements plutôt que de s'appuyer sur des évaluations périodiques.
Les alertes en temps réel ou quasi réel peuvent aider les équipes de sécurité à réagir plus rapidement aux incidents critiques.
- Atténuer : Agir avant que les risques ne s'aggravent
La détection n'est utile que si elle débouche sur une action. La gestion des risques numériques contribue à l'atténuation des risques en aidant les organisations à supprimer les actifs exposés, à sécuriser les comptes compromis, à corriger les vulnérabilités, à fermer les domaines frauduleux, à gérer les risques liés aux tiers et à réagir aux menaces émergentes.
Il en résulte une approche proactive en matière de sécurité, plutôt que d'attendre qu'un incident révèle une faille.
Pourquoi la gestion des risques numériques est essentielle à la résilience et à la croissance des entreprises
Le risque numérique n'est plus uniquement une préoccupation informatique. Il peut avoir un impact direct sur la continuité des activités, la confiance des clients, la conformité réglementaire, les revenus et la réputation de la marque.
- Améliorer la résilience de l'entreprise
Les organisations qui comprennent leur exposition numérique sont mieux préparées à anticiper et à réagir aux cyberincidents. L'identification précoce des risques permet de réduire la probabilité et l'impact potentiel des attaques perturbatrices.
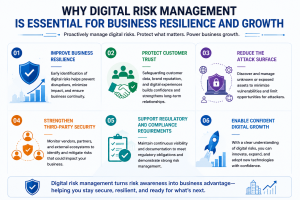
- Protéger la confiance des clients
Les clients attendent des organisations qu'elles protègent leurs informations et leur garantissent une expérience numérique sécurisée. La détection des sites web frauduleux, des tentatives d'usurpation d'identité et des fuites de données permet aux entreprises de préserver leur réputation et de renforcer la confiance de leurs clients.
- Réduire la surface d'attaque
On ne peut protéger ce qu'on ne voit pas. La gestion des risques numériques offre une meilleure visibilité sur les actifs externes et les vulnérabilités potentielles, aidant ainsi les organisations à réduire en permanence leur surface d'attaque.
- Renforcer la sécurité des tiers
À mesure que les entreprises s'interconnectent davantage, il devient crucial de comprendre le niveau de sécurité de leurs fournisseurs et partenaires. La gestion des risques numériques aide les organisations à surveiller leurs dépendances externes et à identifier les risques potentiels au sein de leur écosystème.
- Soutien aux exigences réglementaires et de conformité
Les réglementations en matière de protection de la vie privée et de cybersécurité mettent de plus en plus l'accent sur les mesures de sécurité appropriées, la gestion des risques et la protection des données personnelles et professionnelles. Une approche structurée du risque numérique peut aider les organisations à démontrer une gouvernance de la sécurité et une sensibilisation aux risques plus solides.
- Favoriser une croissance numérique confiante
La transformation numérique ne doit pas rimer avec prise de risques incontrôlée. Grâce à une visibilité continue et à une gestion proactive des risques, les organisations peuvent adopter de nouvelles technologies, développer leurs services numériques et conquérir de nouveaux marchés avec une plus grande sérénité.
Élaboration d'une approche proactive face aux risques numériques
Le risque numérique ne peut être géré par une évaluation ponctuelle. L'environnement numérique évolue constamment et de nouvelles menaces peuvent apparaître à tout moment.
Les entreprises devraient donc considérer la gestion des risques numériques comme un processus continu :
Découvrir → Évaluer → Surveiller → Prioriser → Atténuer → Surveillance continue
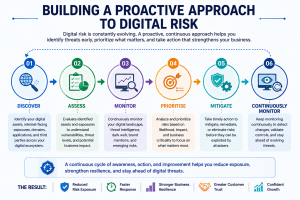
Cette approche aide les organisations à passer d'une cybersécurité réactive à une gestion proactive des risques numériques.
L’objectif n’est pas d’éliminer tous les risques possibles, ce qui est rarement réaliste. Les organisations doivent plutôt identifier leurs principales vulnérabilités, déterminer les risques susceptibles d’avoir le plus grand impact sur leurs activités et prendre des mesures rapides pour les réduire.
Conclusion
L’environnement commercial moderne dépasse largement le cadre du réseau d’entreprise traditionnel. Les organisations possèdent des actifs numériques, des identités en ligne, des relations avec des tiers, des plateformes orientées client et des données réparties au sein d’un écosystème de plus en plus complexe.
Cette empreinte numérique étendue crée de nouvelles opportunités pour les attaquants et de nouveaux défis pour les équipes de sécurité.
La gestion des risques numériques offre une approche proactive pour identifier, évaluer, surveiller et atténuer ces risques. En bénéficiant d'une visibilité continue sur leur environnement numérique, les organisations peuvent réduire leur exposition, protéger leurs marques et leurs clients, renforcer leur résilience et favoriser une croissance numérique durable.
Avec Seqrite Digital Risk Protection Services (DRPS)Les organisations peuvent renforcer cette approche grâce à une surveillance continue de leur écosystème numérique. De l'identification des actifs exposés et de la surveillance du web de surface, du web profond et du dark web à la détection de l'usurpation d'identité de marque, des risques liés aux tiers et autres menaces numériques, Seqrite DRPS aide les entreprises à obtenir une visibilité exploitable sur l'évolution de leur environnement de risques numériques.
Dans un environnement où de nouveaux risques numériques peuvent émerger chaque jour, savoir ce qui est exposé — et agir avant les attaquants — peut faire toute la différence.
Questions fréquemment posées
1. Qu'est-ce que la gestion des risques numériques ?
La gestion des risques numériques est le processus d'identification, d'évaluation, de surveillance et d'atténuation des risques associés aux actifs numériques, à la présence en ligne, à l'infrastructure technologique, aux tiers et à l'écosystème numérique d'une organisation.
2. Pourquoi la gestion des risques numériques est-elle importante pour les entreprises ?
La gestion des risques numériques aide les entreprises à identifier les menaces potentielles avant qu'elles ne causent des dommages. Elle permet de réduire la surface d'attaque, de protéger les informations sensibles, de préserver la réputation de la marque, de renforcer la résilience de l'entreprise et de favoriser une croissance numérique sécurisée.
3. Quels sont les types de risques numériques les plus courants ?
Les risques numériques courants comprennent l'exposition des actifs, la compromission des identifiants, les fuites de données, les ransomwares, les vulnérabilités, les risques liés aux tiers, l'usurpation d'identité de marque, les domaines frauduleux, les menaces sur les réseaux sociaux et l'exposition sur le dark web.
4. Comment fonctionne la gestion des risques numériques ?
La gestion des risques numériques implique généralement la découverte des actifs numériques, l'évaluation des risques associés, la surveillance continue des menaces et des vulnérabilités, la priorisation des risques critiques et la mise en œuvre de mesures d'atténuation appropriées.
5. Quelle est la différence entre la cybersécurité et la gestion des risques numériques ?
La cybersécurité vise principalement à protéger les systèmes, les réseaux, les applications, les appareils et les données contre les cybermenaces. La gestion des risques numériques adopte une approche plus globale en surveillant également les risques numériques externes tels que l'usurpation d'identité de marque, l'exposition des actifs, les risques liés aux tiers, les identifiants compromis et l'activité sur le dark web.
6. Comment la gestion des risques numériques contribue-t-elle à réduire la surface d'attaque d'une organisation ?
Elle aide les organisations à découvrir leurs actifs exposés sur Internet, connus et inconnus, à identifier les vulnérabilités et les points d'exposition, et à hiérarchiser les risques susceptibles d'être exploités par des attaquants. La surveillance continue permet également de détecter les actifs nouvellement exposés et les menaces émergentes.
7. La gestion des risques numériques peut-elle contribuer à protéger l'image de marque d'une entreprise ?
Oui. La gestion des risques numériques peut aider à détecter les sites web frauduleux, les domaines similaires, les faux profils sur les réseaux sociaux, les tentatives d'usurpation d'identité et autres activités en ligne susceptibles d'être utilisées pour escroquer les clients ou nuire à la réputation d'une entreprise.
8. Comment peut Seqrite DRPS aide à la gestion des risques numériques ?
Seqrite Digital Risk Protection Services (DRPS) aide les organisations à surveiller et à gérer les risques au sein de leur écosystème numérique. Il offre des fonctionnalités telles que la surveillance des actifs numériques, la surveillance du web de surface, du web profond et du dark web, la surveillance des risques liés aux tiers, la protection de la marque et la surveillance des médias sociaux. threat inteldes services de licenciement et de retrait de contenu pour aider les organisations à identifier et à gérer les risques numériques de manière proactive.


