


Marché
Seqrite L'équipe APT de Labs a identifié et suivi UNG0002, également connu sous le nom de Groupe Inconnu 0002, un ensemble d'opérations d'espionnage menées par un même cluster dans plusieurs juridictions asiatiques, notamment en Chine, à Hong Kong et au Pakistan. Ce groupe malveillant privilégie l'utilisation de fichiers de raccourci (LNK), de scripts VBA et d'outils de post-exploitation tels que Cobalt Strike et Metasploit, tout en déployant systématiquement des documents leurres à thème informatique pour piéger ses victimes.
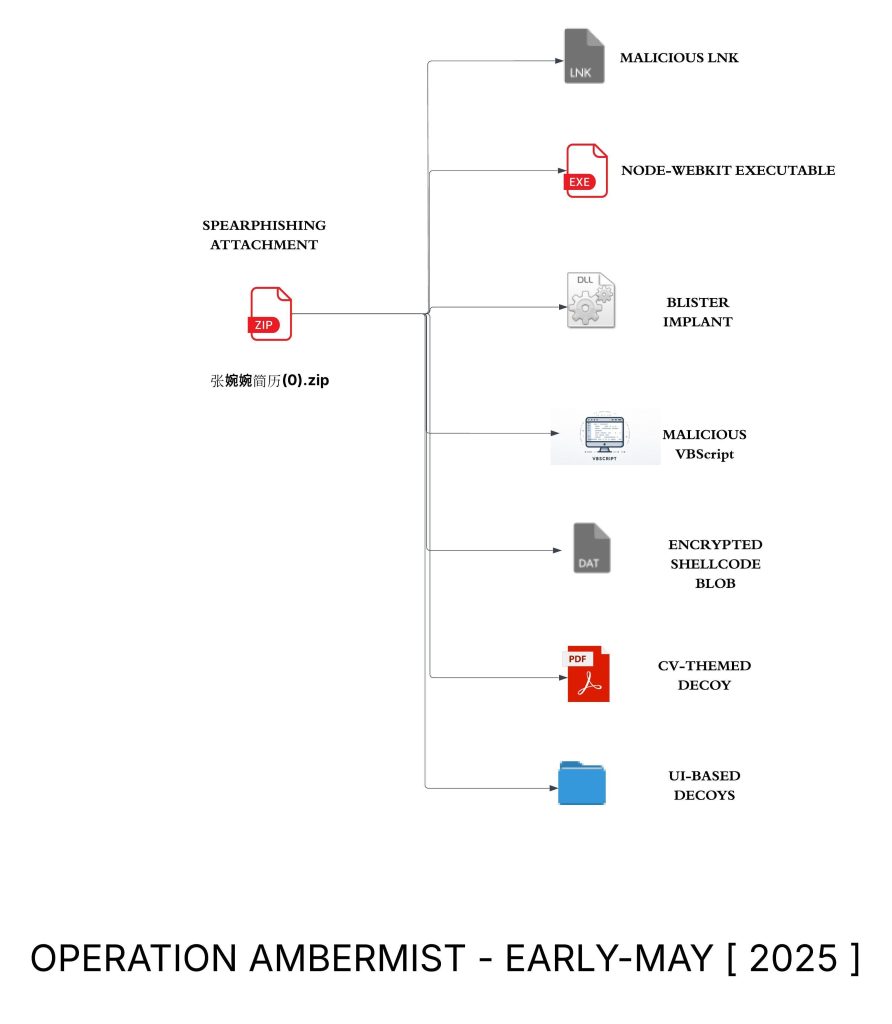
Les opérations de ce groupe s'articulent autour de deux campagnes majeures : l'opération Cobalt Whisper (mai 2024 – septembre 2024) et l'opération AmberMist (janvier 2025 – mai 2025) . Durant l'opération Cobalt Whisper, 20 chaînes d'infection ont été observées, ciblant les secteurs de la défense, de l'électrotechnique et de l'aviation civile. La campagne plus récente, l'opération AmberMist, a évolué pour cibler les jeux vidéo, le développement logiciel et les établissements d'enseignement supérieur, grâce à des implants légers améliorés tels que Shadow RAT, Blister DLL Implant et INET RAT.
Lors de la récente opération AmberMist, l'entité malveillante a également abusé de la technique ClickFix, une méthode d'ingénierie sociale qui incite les victimes à exécuter des scripts PowerShell malveillants via de fausses pages de vérification CAPTCHA. De plus, UNG0002 exploite des techniques de chargement latéral de DLL, notamment en abusant d'applications Windows légitimes comme Rasphone et les binaires Node-Webkit pour exécuter des charges utiles malveillantes.
Principales conclusions
- Attaques à plusieurs étapes:UNG0002 utilise des chaînes d'infection sophistiquées utilisant des fichiers LNK malveillants, VBScript, des scripts batch et PowerShell pour déployer des implants RAT personnalisés, notamment Shadow RAT, INET RAT et Blister DLL.
- Ingénierie sociale ClickFix:Le groupe utilise de fausses pages de vérification CAPTCHA pour inciter les victimes à exécuter des scripts PowerShell malveillants, notamment en usurpant l'identité du site Web du ministère des Affaires maritimes du Pakistan.

- Abus du chargement latéral de DLL:Dans la campagne récente, l'abus constant d'applications Windows légitimes (Rasphone, Node-Webkit) pour le chargement latéral de DLL afin d'exécuter des charges utiles malveillantes tout en échappant à la détection.
- Documents leurres sur le thème du CV:Utilisation de documents de CV réalistes ciblant des secteurs spécifiques, y compris de faux profils de concepteurs d'interface utilisateur de jeux et d'étudiants en informatique d'institutions prestigieuses.
- Infrastructure persistante:Maintenir une infrastructure de commandement et de contrôle avec des modèles de dénomination cohérents et une sécurité opérationnelle sur plusieurs campagnes s'étalant sur plus d'un an.
- Concentration sectorielle ciblée:Ciblage systématique des secteurs de la défense, de l'ingénierie électrotechnique, de l'énergie, de l'aviation civile, du monde universitaire, des institutions médicales, des chercheurs en cybersécurité, des jeux et du développement de logiciels.
- Défis d'attributionUNG0002 représente un groupe de menaces évolutif qui fait preuve d'une grande adaptabilité en imitant les techniques d'autres acteurs malveillants afin de compliquer les efforts d'attribution. Seqrite Les laboratoires estiment avec une grande certitude que le groupe est originaire d'Asie du Sud-Est et se consacre à des activités d'espionnage. À mesure que de nouveaux renseignements seront disponibles, les campagnes associées pourront être étendues ou affinées.
Résumé
UNG0002 représente une entité de menace sophistiquée et persistante d'Asie du Sud qui a maintenu des opérations cohérentes ciblant plusieurs juridictions asiatiques depuis au moins mai 2024. Le groupe fait preuve d'une grande adaptabilité et d'une grande compétence technique, faisant continuellement évoluer son ensemble d'outils tout en maintenant des tactiques, des techniques et des procédures cohérentes.
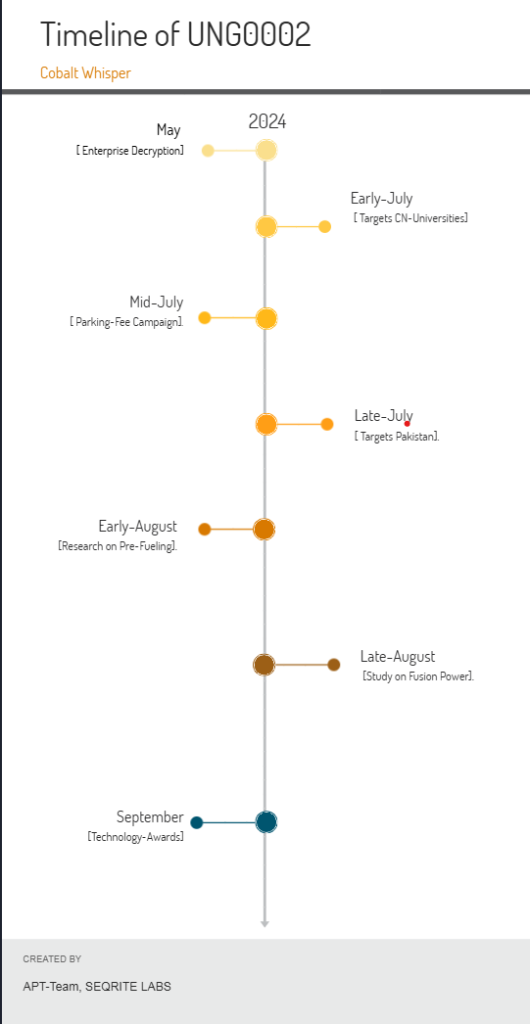
La concentration de l'acteur malveillant sur des régions géographiques spécifiques (Chine, Hong Kong, Pakistan) et des secteurs ciblés suggère une approche stratégique de la collecte de renseignements, autrement dit des activités classiques d'espionnage. Son recours à des documents leurres d'apparence légitime, à des techniques d'ingénierie sociale et à des méthodes d'évasion pseudo-avancées témoigne d'une opération bien dotée en ressources et expérimentée.
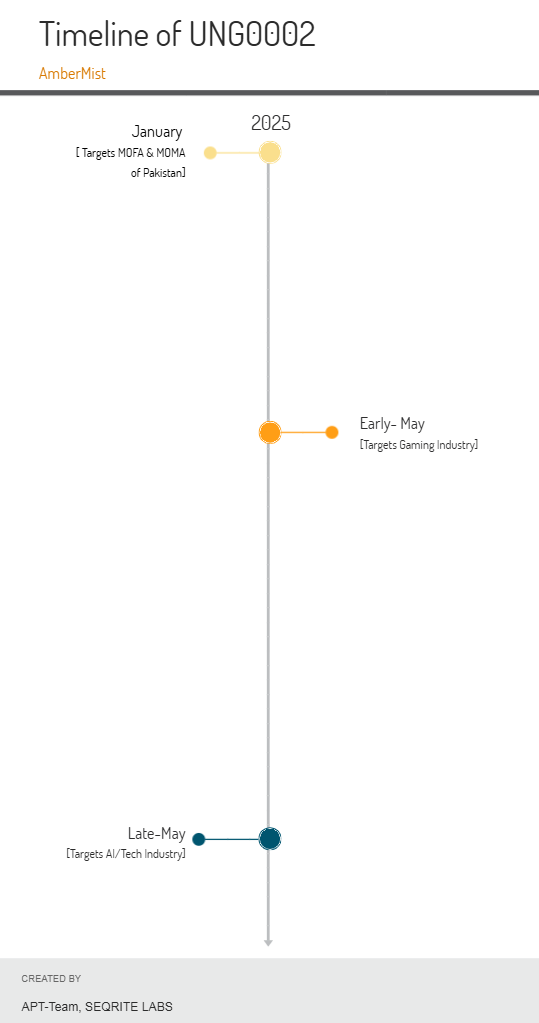
L'UNG0002 présente des schémas opérationnels cohérents dans les opérations Cobalt Whisper et AmberMist, conservant des conventions de nommage d'infrastructure, des mécanismes de livraison de charges utiles et des critères de sélection de cibles similaires. L'évolution du groupe, passant de l'utilisation principale des frameworks Cobalt Strike et Metasploit au développement d'implants personnalisés tels que Shadow RAT, INET RAT et Blister DLL, témoigne de sa nature persistante.
Parmi les éléments techniques notables figurent les chemins d'accès aux fichiers PDB révélant des environnements de développement, tels que C:\Users\The Freelancer\source\repos\JAN25\mustang\x64\Release\mustang.pdb pour Shadow RAT et C:\Users\Shockwave\source\repos\memcom\x64\Release\memcom.pdb pour INET RAT. Ces chemins indiquent les noms de code potentiels « Mustang » et « ShockWave », suggérant une imitation de groupes de menaces déjà existants. Une analyse technique approfondie des chaînes d'infection complètes et des spécificités détaillées de la campagne est disponible dans notre livre blanc.
Conclusion
Attribuer une activité menaçante à un groupe spécifique est toujours une tâche complexe. Elle exige une analyse détaillée portant sur plusieurs aspects, notamment les modes de ciblage, les tactiques et techniques (TTP), la zone géographique d'intervention et toute faille potentielle dans la sécurité opérationnelle. UNG0002 est un groupe en constante évolution. Seqrite Les laboratoires effectuent une surveillance active. À mesure que davantage de renseignements deviennent disponibles, nous pouvons étendre ou affiner les campagnes associées.Sur la base de nos conclusions actuelles, nous estimons avec une grande certitude que ce groupe est originaire d'Asie du Sud-Est et fait preuve d'une grande adaptabilité, imitant souvent les techniques utilisées par d'autres acteurs malveillants afin de compliquer l'attribution des menaces en se concentrant sur l'espionnage. Nous remercions également les autres chercheurs de la communauté, comme Malwarehunterteam, pour leur traque de ces campagnes.
COI
- Non-PE [Fichiers basés sur des scripts, raccourcis, C2-Config, blobs de shellcode chiffrés]
| Type de fichier | Hachage (SHA-256) |
| LNK (raccourci) | 4ca4f673e4389a352854f5feb0793dac43519ade8049b5dd9356d0cbe0f06148 |
| 55dc772d1b59c387b5f33428d5167437dc2d6e2423765f4080ee3b6a04947ae9 | |
| 4b410c47465359ef40d470c9286fb980e656698c4ee4d969c86c84fbd012af0d | |
| SCT (Scriptlet) | c49e9b556d271a853449ec915e4a929f5fa7ae04da4dc714c220ed0d703a36f7 |
| VBS (VBScript) | ad97b1c79735b1b97c4c4432cacac2fce6316889eafb41a0d97f2b0e565ee850 |
| c722651d72c47e224007c2111e0489a028521ccdf5331c92e6cd9cfe07076918 | |
| 2140adec9cde046b35634e93b83da4cc9a8aa0a71c21e32ba1dce2742314e8dc | |
| Script batch (.bat) | a31d742d7e36fefed01971d8cba827c71e69d59167e080d2f551210c85fddaa5 |
| PowerShell (.ps1) | a31d742d7e36fefed01971d8cba827c71e69d59167e080d2f551210c85fddaa5 |
| TXT – Configuration C2 | 2df309018ab935c47306b06ebf5700dcf790fff7cebabfb99274fe867042ecf0
b7f1d82fb80e02b9ebe955e8f061f31dc60f7513d1f9ad0a831407c1ba0df87e |
| Shellcode (.dat) | 2c700126b22ea8b22b8b05c2da05de79df4ab7db9f88267316530fa662b4db2c |
- EP – Implants
| Hachage (SHA-256) | Type de logiciel malveillant | Remarques |
| c3ccfe415c3d3b89bde029669f42b7f04df72ad2da4bd15d82495b58ebde46d6 | Implant DLL vésiculeux | Utilisé dans l'opération AmberMist, DLL chargée latéralement via Node-Webkit |
| 4c79934beb1ea19f17e39fd1946158d3dd7d075aa29d8cd259834f8cd7e04ef8 | Implant DLL vésiculeux | Même famille que ci-dessus, variante possible |
| 2bdd086a5fce1f32ea41be86febfb4be7782c997cfcb028d2f58fee5dd4b0f8a | RAT INET | Réécriture de Shadow RAT avec anti-analyse et flexibilité C2 |
| 90c9e0ee1d74b596a0acf1e04b41c2c5f15d16b2acd39d3dc8f90b071888ac99 | RAT de l'ombre | Déployé via Rasphone avec leurre et chargeur de configuration |
MITRE ATT & CK
| Tactique | Technique | Identification de la technique | Comportement observé / Exemple |
| Reconnaissance | Spearphishing pour obtenir des informations | T1598.002 | Utilisation de CV axés sur l'emploi (par exemple, les CV de Zhang Wanwan et Li Mingyue) pour cibler des secteurs spécifiques. |
| Développement des ressources | Développer les capacités | T1587 | Implants personnalisés : INET RAT (réécriture de Shadow RAT), utilisation du chargeur DLL Blister. |
| Acquérir des infrastructures | T1583.001, T1583.006 | Utilisation de domaines usurpés (par exemple, moma[.]islamabadpk[.]site) ; utilisation de l'ASN. | |
| Accès initial | Pièce jointe de spear phishing | T1566.001 | Utilisation de fichiers ZIP malveillants avec des LNK et des VBS (par exemple, 张婉婉简历.zip, 李明月_CV.pdf.lnk). |
| Compromis par erreur (technique ClickFix) | T1189 | Un site malveillant incite l'utilisateur à coller du PowerShell copié dans le presse-papiers. | |
| De bout en bout | Interpréteur de commandes et de scripts (PowerShell, VBScript, Batch) | T1059 | Exécution en plusieurs étapes via VBS ➝ BAT ➝ PowerShell. |
| Exécution de proxy binaire signé (wscript, rasphone, regsvr32) | T1218 | Utilisation de LOLBIN comme wscript.exe, regsvr32.exe, rasphone.exe pour l'exécution et le chargement latéral. | |
| Scripts (Scriptlets – fichiers .sct) | T1059.005 | Utilisation de run.sct via regsvr32 pour une exécution ultérieure de la charge utile. | |
| Persistence | Tâche/Travail planifié | T1053.005 | Des tâches telles que SysUpdater, UtilityUpdater sont planifiées pour une exécution récurrente. |
| Elévation de Privilèges | Détournement de l'ordre de recherche DLL | T1574.001 | Chargement latéral de DLL via rasphone.exe, node-webkit pour Shadow RAT, chargeur Blister. |
| Évasion défensive | Fichiers ou informations obscurcis | T1027 | Scripts avec obscurcissement, configurations C2 codées en hexadécimal, code indésirable dans les SCT. |
| Désobscurcir/décoder des fichiers ou des informations | T1140 | Décryptage de la configuration C2 d'INET RAT à partir de list.txt. | |
| Emballage de logiciels (chargeur de shellcode) | T1027.002 | Blister décrypte et injecte le shellcode de update.dat en utilisant AES. | |
| Exécution de commandes indirectes | T1202 | Exécution de SCT via regsvr32, en utilisant P/Invoke pour charger les DLL. | |
| Accès aux informations d'identification | Capture d'entrée (potentiel dans Shadow/INET RAT) | T1056 | Les capacités RAT impliquent un possible vol d’informations d’identification. |
| Découverte | Découverte des informations système | T1082 | INET RAT collecte les noms d'ordinateurs/d'utilisateurs lors de l'exécution. |
| Commande et contrôle | Protocole de couche d'application : protocoles Web | T1071.001 | Les RAT Shadow/INET communiquent via HTTP(S). |
| Transfert d'outil d'entrée | T1105 | Charges utiles et leurres téléchargés à partir de serveurs externes. | |
| Collection | Données du système local | T1005 | Probablement via des RAT pour la collecte de fichiers ou l'accès au presse-papiers. |
| exfiltration | Exfiltration sur le canal C2 | T1041 | Les fonctionnalités du shell inversé Shadow/INET RAT suggèrent un tunneling de données sur le même canal HTTP. |
Auteurs
Sathwik Ram Prakki
Subhajeet Singha


