• Produits & Services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sur Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plateforme complète

          • Malware Analysis Platform
        • Petite entreprise

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersécurité et Data Privacy Conscience et rigueur.
  • Solutions
    • BFSI
    • Éducation
    • Gouvernement
    • Santé
    • ITeS
    • Secteur Industriel & Fabrication
  • Entreprise
    • À propos Seqrite
    • Direction
    • Prix ​​et certifications
    • Espace presse
  • Associés
    • Programme de partenariat Flare
    • Localiser un partenaire
    • Devenez Partenaire
  • Assistance
  • Ressources
    • Blog
    • Livres blancs
    • Fiches techniques
    • Études de cas
    • Rapports sur les menaces
    • Manuels
    • PoV
    • Comprendre Data Privacy
    • Vérifiez votre score de risque
    • Dialogues du DPDP
    • Heure de confidentialité
Seqrite Laboratoires Blog
Contactez-nous Attaqués ?
  • Produits & Services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sur Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plateforme complète

          • Malware Analysis Platform
        • Petite entreprise

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersécurité et Data Privacy Conscience et rigueur.
  • Solutions
    • BFSI
    • Éducation
    • Gouvernement
    • Santé
    • ITeS
    • Secteur Industriel & Fabrication
  • Entreprise
    • À propos Seqrite
    • Direction
    • Prix ​​et certifications
    • Espace presse
  • Associés
    • Programme de partenariat Flare
    • Localiser un partenaire
    • Devenez Partenaire
  • Assistance
  • Ressources
    • Blog
    • Livres blancs
    • Fiches techniques
    • Études de cas
    • Rapports sur les menaces
    • Manuels
    • PoV
    • Comprendre Data Privacy
    • Vérifiez votre score de risque
    • Dialogues du DPDP
    • Heure de confidentialité
Accueil  /  Chiffrement  / Snake Ransomware apporte une fin imminente aux réseaux d'entreprise
Snake Ransomware annonce une fin imminente pour les réseaux d'entreprise
10 Juillet 2020

Snake Ransomware annonce une fin imminente pour les réseaux d'entreprise

Écrit par Preksha Saxena
Preksha Saxena
Chiffrement

Un nouveau ransomware ciblé, nommé SNAKE ou EKANS, a été découvert début janvier. Ce logiciel malveillant, écrit en Go, est fortement obfusqué et cible les environnements ICS. Snake semble être distribué via une campagne ciblée et spécifique visant exclusivement les réseaux d'entreprise. Il utilise les algorithmes de chiffrement AES et RSA. Une fois infectés, les fichiers concernés sont écrasés par des données chiffrées. Chaque fichier modifié est également marqué de la chaîne « EKANS » à la fin.

Le logiciel malveillant vérifie la présence d'un nom de système interne codé en dur et d'adresses IP publiques. Dans notre cas, ce nom est lié à la société Honda. Il s'arrête immédiatement si les requêtes DNS vers un domaine interne appartenant à Honda ne sont pas résolues.

Analyse technique:
Le fichier est un exécutable PE32 pour MS Windows et possède une section « .symtab » avec moins d'importations, ce qui indique que le fichier est écrit et compilé en langage Go.
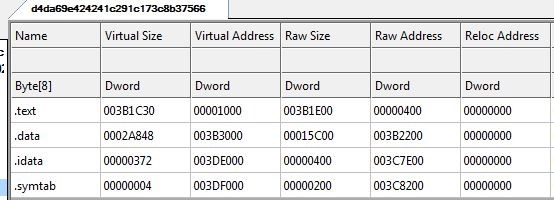
Fig 1 : Noms des sections


Plusieurs chaînes confirment que le binaire est compilé en langage Go. Voici l'identifiant de build Go.
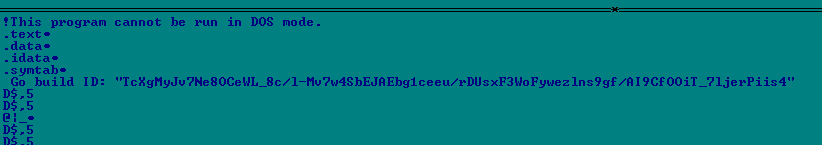
Fig 2 : ID de build GO


Le logiciel malveillant commence par demander une résolution DNS pour « MDS.HONDA.COM ». Honda a récemment été victime d'une cyberattaque de type ransomware ciblant ses systèmes informatiques. Il semblerait donc que cet échantillon soit celui utilisé pour compromettre le site web de Honda.
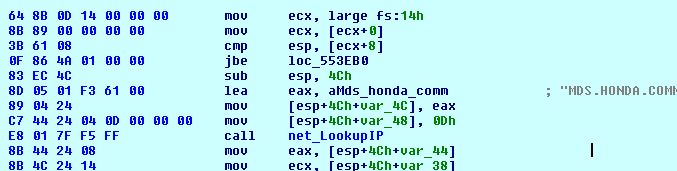
Figure 3 : Résolution DNS de MDS.HONDA.COM


Le logiciel malveillant associe « MDS.HONDA.COM » à l'adresse IP correspondante et fait également référence à l'adresse IP américaine 170.108.71.15 , qui correspond au nom d'hôte « unspec170108.amerhonda.com ». En cas d'échec de la résolution DNS, le logiciel malveillant interrompt son exécution.

Lorsque le logiciel malveillant détecte que le nom de domaine a été résolu, il modifie les paramètres du pare-feu en envoyant une commande à netsh.exe (outil réseau). La commande transmise est :

« Netsh advfirewall définit tous les profils firewallpolicy blockinbound, blockoutbound ».

Cette commande bloquera toutes les connexions entrantes et sortantes pour tous les profils qui ne correspondent pas aux règles d'entrée et de sortie à l'aide de la fonction de pare-feu Windows.
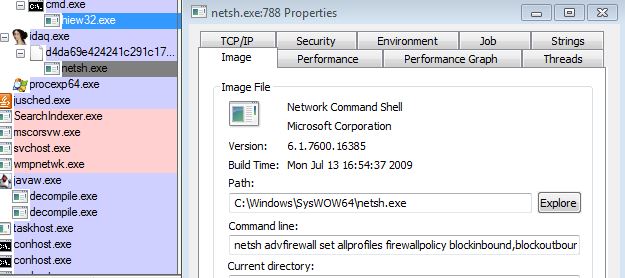
Fig 4 : Commande utilisée pour modifier les paramètres du pare-feu

Les logiciels malveillants utilisent l'algorithme ci-dessous pour décrypter toutes les chaînes utilisées lors de l'exécution des logiciels malveillants. Cependant, chaque donnée cryptée utilise une clé XOR différente.

La boucle de décryptage ci-dessous décrypte la clé publique RSA, qui sera utilisée pour crypter chacune des clés AES utilisées pour crypter les fichiers.
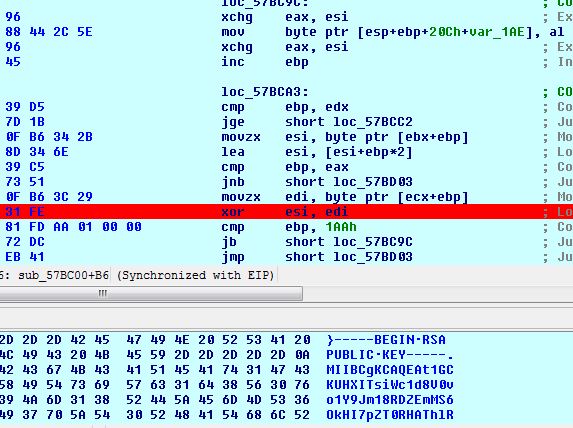
Fig 5 : Boucle de décryptage

Le code décompilé de l'algorithme est donné ci-dessous.
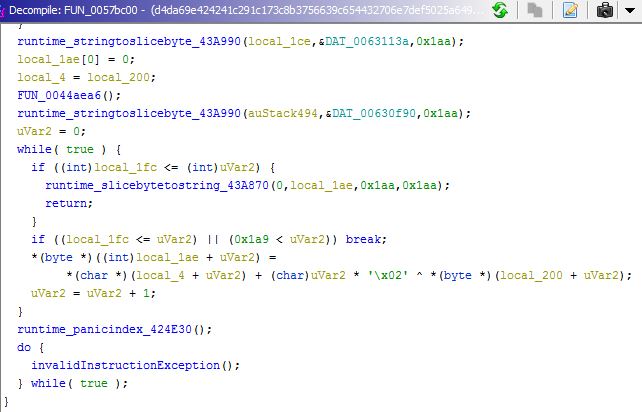
Fig 7 : Boucle de décryptage décompilée


Le logiciel malveillant vérifie la présence du mutex « EKANS ». S'il est présent, le rançongiciel interrompt son exécution et n'infecte pas les systèmes. Dans le cas contraire, le mutex est créé et l'infection progresse.

Il contient une liste de processus et de services codés en dur, présents sous forme de chaînes chiffrées du logiciel malveillant. Si l'un des services est en cours d'exécution sur le système victime, le rançongiciel l'arrête. De plus, si des processus sont en cours d'exécution sur le système, il les arrête à l'aide de la fonction TerminateProcess(). Certains noms de processus sont indiqués ci-dessous.
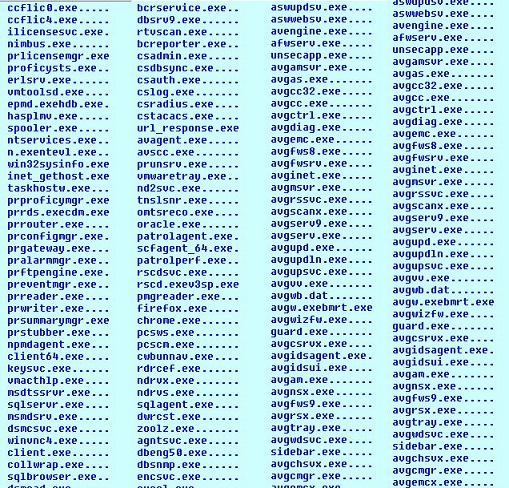
Fig 7 : Quelques noms de processus décryptés par des logiciels malveillants


Les logiciels malveillants suppriment toutes les sauvegardes de clichés instantanés de volumes (VSS) trouvées sur le système. Ils ignorent certaines extensions du fichier lors du chiffrement. En voici quelques-unes :

.sys .mui .tmp .lnk .config .tlb .olb .blf .ico .manifest .bat .cmd .ps1 etc

Certaines des extensions mentionnées ci-dessous sont décryptées par le malware bien qu'elles ne soient pas utilisées lors du cryptage.
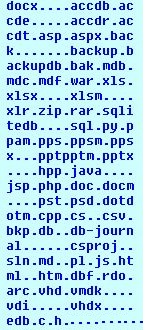
Fig 9 : Extensions mentionnées dans le fichier

Le procédé de chiffrement Snake combine les cryptographies symétrique et asymétrique, incluant AES-256 et RSA-2048. Une clé symétrique est nécessaire pour chiffrer et déchiffrer les fichiers. Cette clé symétrique est chiffrée avec la clé publique de l'attaquant. Le déchiffrement n'est possible qu'avec sa clé privée. Cela rend le déchiffrement difficile, voire impossible, pour les fournisseurs de sécurité.

Le logiciel malveillant utilise le mode AES CTR pour chiffrer le fichier avec une clé aléatoire de 0x20 octets et un vecteur d'initialisation aléatoire de 0x10 octets. La clé publique RSA est codée en dur dans le fichier. Après le chiffrement, le logiciel malveillant ajoute le marqueur « EKANS » à la fin. EKANS est l'inverse de SNAKE.
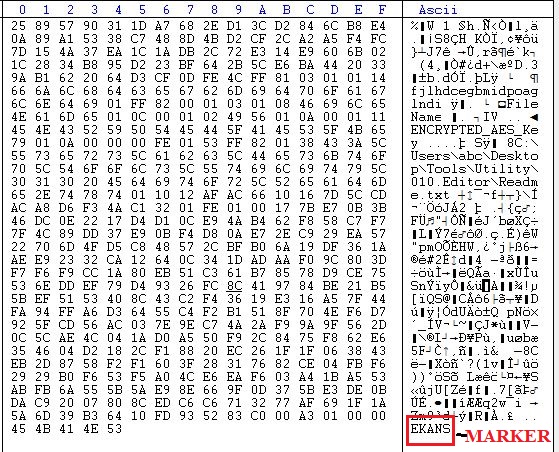
Fig 9 : Fichier chiffré avec marqueur EKANS


Après avoir chiffré tous les fichiers, le logiciel malveillant renomme chaque fichier chiffré. Il ajoute une chaîne aléatoire de cinq caractères à l'extension du fichier. Les extensions étant des rançons, il est difficile d'identifier le rançongiciel à travers les extensions. L'image ci-dessous illustre le renommage des fichiers par le rançongiciel serpent.
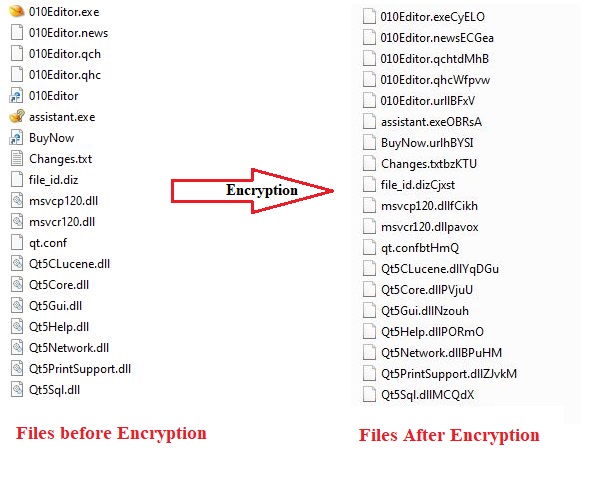
Fig 11 : Fichiers avant et après chiffrement


Conclusion

Les rançongiciels sont devenus une menace permanente pour les particuliers comme pour les entreprises. Une fois les fichiers chiffrés, il est très difficile de les déchiffrer. Compte tenu de l'ampleur des dommages qu'un rançongiciel peut causer à vos données, vous devez suivre les mesures de sécurité recommandées ci-dessous.

  • Utilisez un antivirus multicouche capable d’arrêter les menaces en temps réel.
  • Maintenez votre antivirus à jour.
  • Mettez régulièrement à jour votre système d’exploitation, car des correctifs critiques sont publiés chaque jour.
  • Maintenez votre logiciel à jour.
  • Ne connectez jamais directement des systèmes distants à Internet.
  • Ne cliquez pas sur les liens et ne téléchargez pas les pièces jointes dans les e-mails reçus de sources inconnues.
  • Effectuez régulièrement des sauvegardes de vos données et conservez-les dans un endroit sûr.
  • Auditez le système de passerelle et vérifiez les erreurs de configuration.

Seqrite Nos produits sont équipés de technologies de détection multicouches telles que l'IDS/IPS, l'analyse ADN, l'analyse des e-mails, le BDS, la protection web et la détection brevetée des rançongiciels. Cette approche de sécurité multicouche nous permet de protéger efficacement nos clients contre ce type de rançongiciels et d'autres menaces connues et inconnues.

Indicateur de compromis

 d4da69e424241c291c173c8b3756639c654432706e7def5025a649730868c4a1

 Post précédentOpération « Honey Trap » : l'APT36 cible les organisations de défense...
Post suivante  Des pirates informatiques volent des bases de données de commerce électronique et exigent des Bitcoins en guise de rançon.
Preksha Saxena

À propos de Preksha Saxena

Preksha est chercheuse en sécurité chez Quick Heal Security Labs et possède six ans d'expérience dans le domaine de la cybersécurité. Elle s'intéresse à la rétro-ingénierie…

Articles de Preksha Saxena »

Articles similaires

  • Seqrite Prise en charge du chiffrement pour Windows 10 20H1

    Seqrite Prise en charge du chiffrement pour Windows 10 20H1

    18 mai 2020
  • Seqrite Instructions de mise à jour du Gestionnaire de chiffrement avant l'application de Windows Update (20H1)

    Seqrite Instructions de mise à jour du Gestionnaire de chiffrement avant l'application de Windows Update (20H1)

    18 mai 2020
  • Quels sont les meilleurs algorithmes de cryptage

    Comprendre cinq des meilleurs algorithmes utilisés pour crypter les données

    26 septembre
Auteurs en vedette
  • Seqrite
    Seqrite

    Seqrite est un fournisseur de premier plan de solutions de cybersécurité pour entreprises. Axé sur...

    Lire plus d'articles par Seqrite
  • Bineesh P
    Bineesh P

    Je suis un passionné de cybersécurité et un écrivain dévoué. Avec un don pour...

    Lire d'autres articles de Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Je suis une passionnée d'écriture et j'aime créer du contenu sur les technologies émergentes et...

    Lire plus d'articles de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar est le codirecteur général de Quick Heal Technologies...

    Lire d'autres articles de Sanjay Katkar
Thèmes
apte (25) Cyber-attaque (36) cyber-attaques (58) cyberattaque (16) cyber-attaques (15) Cybersécurité (343) la cybersécurité (34) Cyber ​​menace (33) cybermenaces (51) violation de données (56) les violations de données (29) La perte de données (28) prévention de la perte de données (34) data privacy (17) protection des données (35) la sécurité des données (19) DLP (50) DPDP (14) DPDPA (17) Chiffrement (16) sécurité des terminaux (113) Sécurité d'entreprise (20) Exploiter (13) GDPR (14) malware (76) analyse de malware (15) attaque de malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Sécurité Internet (26) phishing (30) Ransomware (69) attaque ransomware (31) attaques de ransomware (31) protection contre les rançongiciels (17) Seqrite (41) Seqrite Chiffrement (27) Seqrite EPS (33) Seqrite Services (16) détection de la menace (15) Renseignement sur les menaces (25) UTM (34) Vulnérabilité (16) confiance zéro (13)
Seqrite Laboratoires

Fournisseur leader de solutions de sécurité informatique d'entreprise simplifiant la sécurité des terminaux, des données et du réseau avec les meilleures solutions de prévention, de détection et de réponse aux menaces dans le monde entier.

En savoir plus sur Seqrite

Suivez-nous:

S'abonner à notre Newsletter

Restez informé des dernières tendances et informations en matière de cybersécurité.

chargement
Produits & Services
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sur Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plateforme complète
  • Malware Analysis Platform
  • Micro-entreprise
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersécurité et Data Privacy Conscience et rigueur.
Ressources
  • Blog
  • Livres blancs
  • Fiches techniques
  • Rapports sur les menaces
  • Manuels
  • PoV
  • Comprendre Data Privacy
  • Dialogues du DPDP
  • Politique de conformité
  • CLUF
  • GoDeep.AI
  • SIA
  • Heure de confidentialité
Contactez-Nous
  • Sièges sociaux
  • Parlons de cybersécurité
Assistance
  • Support technique
  • logiciel de téléchargement
  • Mise à jour hors ligne
  • Mises à niveau du micrologiciel
  • Ameliorations
  • Documentation produit
À propos de nous
  • À propos Seqrite
  • Direction
  • Prix ​​et reconnaissance
  • Espace presse
Partenaire
  • Programme de partenariat Flare
  • Localiser un partenaire
  • Devenez Partenaire
  • Seqrite Certifications

© 2026 Quick Heal Technologies Ltd.

Plan du site La politique de confidentialité Mentions légales Politiques relatives aux cookies Conditions d'utilisation