
Comme l'indique le nom lui-même,
L'attaque de l'homme du milieu est un type d'attaque dans lequel une personne illégale tente d'intercepter la communication entre deux parties.
Soit pour écouter secrètement, soit pour voler les données critiques échangées, avec l'intention d'espionner ou de détruire la communication et de corrompre les données.
Fondamentalement, lorsque vous essayez d’écouter une conversation entre deux entités sans les prévenir, il s’agit en soi d’une sorte d’ATTAQUE DE L’HOMME DU MILIEU.
ALORS, QU'EST-CE QU'UNE ATTAQUE DE L'HOMME DU MILIEU EXACTEMENT ?
Mais avant d'aller plus loin dans l'attaque Man-In-the-Middle, je veux que vous regardiez autour de vous !
regardez vos smartphones, vos appareils accédant à Internet, toutes les applications logicielles que vous utilisez.
Qu'en pensez-vous ? Qu'est-ce qui motive tout cela ?
Des données ! N'est-ce pas ?
Eh bien, toutes ces données circulent sans limites. D'une source à une autre, elles ne connaissent aucune limite. Ce déplacement inaperçu des données soulève d'importantes questions quant à leur confidentialité et leur sécurité.
Avez-vous déjà réfléchi à la manière de préserver cette confidentialité ?
Et si quelqu’un voyait déjà toutes vos données sur votre téléphone ou utilisait vos informations privées pour répondre à ses besoins ?
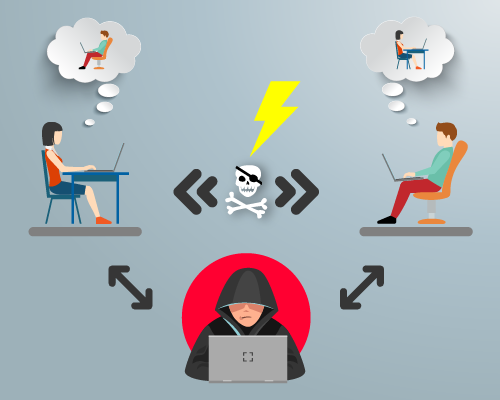
Alors que la transmission de données a lieu entre le client et le serveur, l'attaquant se place entre deux points de communication et interfère avec le transfert de données, tout en essayant d'acquérir les informations critiques qui sont échangées.
Pendant ce temps, le client et le serveur pensent qu'ils interagissent l'un avec l'autre mais ils ont en réalité affaire à l'attaquant.
Explication:
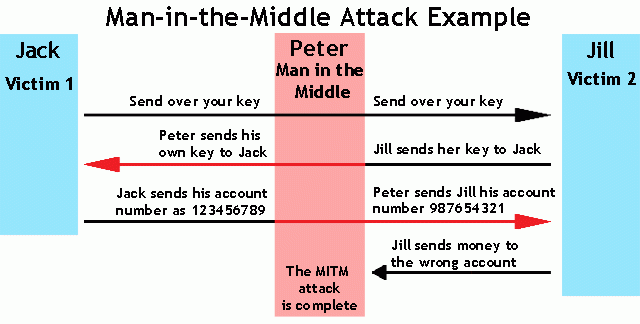
Supposons que A et B soient deux entités et que C soit l'intermédiaire. Si A et B souhaitent partager des informations, A demandera une clé publique à B, de sorte que A enverra des données chiffrées accessibles uniquement avec cette clé publique, et seul B pourra ouvrir ces informations avec cette clé. Mais dès que B envoie sa clé publique à A, C, présent au milieu, la récupère et envoie sa propre clé publique à A.
A, supposant que la clé est celle de B, chiffre les données requises et les renvoie à B. C déchiffre alors ces données à l'aide de sa propre clé publique, les lit et modifie les informations selon les besoins, puis les envoie à B avec sa clé publique afin que B puisse les déchiffrer, en supposant que ces informations proviennent directement de A, et ainsi de suite. Ni A ni B ne se rendent compte qu'ils ne communiquent pas.
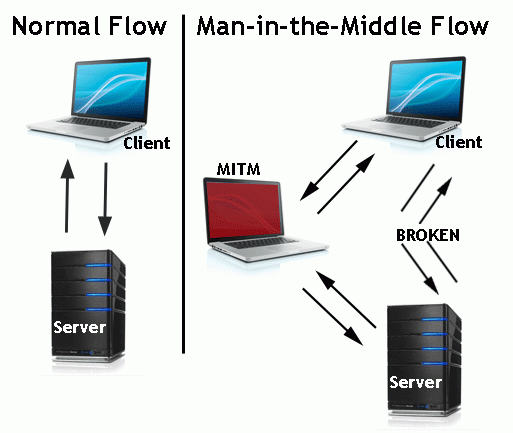
Techniquement, lorsque deux parties communiquent, une connexion TCP est établie. Un attaquant divise alors cette connexion en deux parties : l'une entre l'attaquant et le client, l'autre entre l'attaquant et le serveur, l'attaquant servant de proxy entre les deux. Une autre méthode d'attaque est l'attaque de type « Man-In-The-Browser », où un attaquant installe son bot sur votre système, collectant tous les identifiants et informations importantes de votre navigation web quotidienne et les lui transmettant.
COMMENT FONCTIONNE CETTE ATTAQUE ?
Les attaquants recherchent constamment des réseaux vulnérables afin de contourner la sécurité et d'accéder aux données transférées. Une attaque se déroule en deux phases : l' interception ( ou chiffrement) et le déchiffrement.
« Cryptage » et « Décryptage »
Pour l'interception, les lieux publics comme les gares et les aéroports sont les plus propices, car ils offrent un accès Wi-Fi gratuit (les gens adorent les choses gratuites). Les attaquants tentent de trouver un réseau mal sécurisé et recherchent toute vulnérabilité. Ils se positionnent entre l'ordinateur client et le serveur pour intercepter les données, en déployant les outils nécessaires pour obtenir les informations critiques échangées, que la victime croit sécurisées. Les données sont interceptées et doivent être déchiffrées. Vient ensuite le déchiffrement : les données sont déchiffrées et exploitées.
Trop court, non ? Après tout, c'est une brève explication pour avoir une idée minimale. Voyons maintenant les choses étape par étape.
Il existe d'autres moyens de mener des attaques de sécurité réseau. Examinons brièvement quelques-unes de ces attaques :
Exemples ~
1. Renifler :
Il s'agit d'un processus d'analyse et de capture des paquets de données contenant des informations sensibles circulant d'un réseau à un autre. Les données circulent de la source à la destination sous forme de petits paquets de données, et les attaquants parviennent à accéder à ces flux de données et à en extraire les informations privées nécessaires à l'attaque.
2. Injection de paquets :
Il s'agit d'une technique par laquelle un attaquant perturbe le réseau établi en insérant son propre paquet dans le flux de données régulier entre des entités de confiance, afin d'éviter que des activités malveillantes soient ignorées. Ce type d'interférence de paquets est utilisé dans les attaques DDoS et Man-In-The-Middle.
3. Détournement de session :
Lorsqu'un utilisateur se connecte à un site web, celui-ci envoie une requête via son navigateur au serveur du site web demandé. La requête est analysée et une réponse est envoyée à l'utilisateur sur le réseau. Une session est alors établie pour lui permettre d'accéder au site web. Pendant ce temps, l'attaquant tente de détourner cette session et parvient à l'intercepter, puis à extraire les informations privées nécessaires au lancement de l'attaque.
4. Suppression du certificat SSL :
Un attaquant utilise ce procédé pour supprimer le chiffrement SSL/TLS utilisé pour la connexion sécurisée et basculer la connexion réseau de l'utilisateur de HTTPS à HTTP. La victime est vulnérable en passant d'une connexion sécurisée à une connexion non sécurisée. Il est alors facile pour l'attaquant de la pousser vers son propre environnement, où il extrait les informations qu'elle lui fournit. KRACK et MITM sont quelques-unes des attaques réalisées par la méthode de suppression SSL.
COMMENT SE PROTÉGER DE CES ATTAQUES ?
Voici quelques-unes des mesures que nous pouvons suivre afin de prévenir de telles cyberattaques :
-
Utilisez la connexion HTTPS plutôt que HTTP, car HTTPS est plus sécurisé et constitue un moyen fiable de se connecter à n'importe quel réseau.
-
Maintenir les cookies et le cache du navigateur vides afin d'empêcher un attaquant de voler des informations à partir de ces ressources.
-
Utilisation de HSTS sur HTTPS. Cette directive de serveur Web force toute application Web à se connecter à HTTPS et bloque tout autre contenu utilisant le protocole HTTP.
-
Ne cliquez pas sur des e-mails et des publicités inutiles.
-
N'utilisez pas d'accès Wi-Fi public non sécurisé et n'effectuez pas de paiements via celui-ci.
-
Maintenez toujours à jour les outils de sécurité requis pour protéger votre système.
-
Gardez toujours votre réseau de travail sécurisé.
-
Ne téléchargez jamais de données piratées.
SEQRITE Machine de gestion des menaces unifiée : IPS
Système de prévention d'intrusion
IPS est un système de sécurité réseau qui protège le réseau de votre organisation contre les attaques externes, les tentatives d'intrusion, les logiciels malveillants et les menaces. Il observe le trafic réseau entrant, identifie les menaces potentielles et réagit selon les règles définies. Il supprime le paquet qu'il juge malveillant et bloque tout trafic ultérieur provenant de cette adresse IP ou de ce port.
Seqrite UTM possède une fonctionnalité appelée Système de prévention d'intrusionIl surveille et bloque les failles exploitées par les attaquants pour interrompre et prendre le contrôle d'une application ou d'une machine. Il est constitué d'un ensemble préconfiguré de signatures intégrées, correspondant aux signatures des paquets de données entrants. Si une signature entrante correspond à une signature existante, l'IPS supprime le paquet ou met en place une procédure de sécurité.rm.
Explication des fonctionnalités
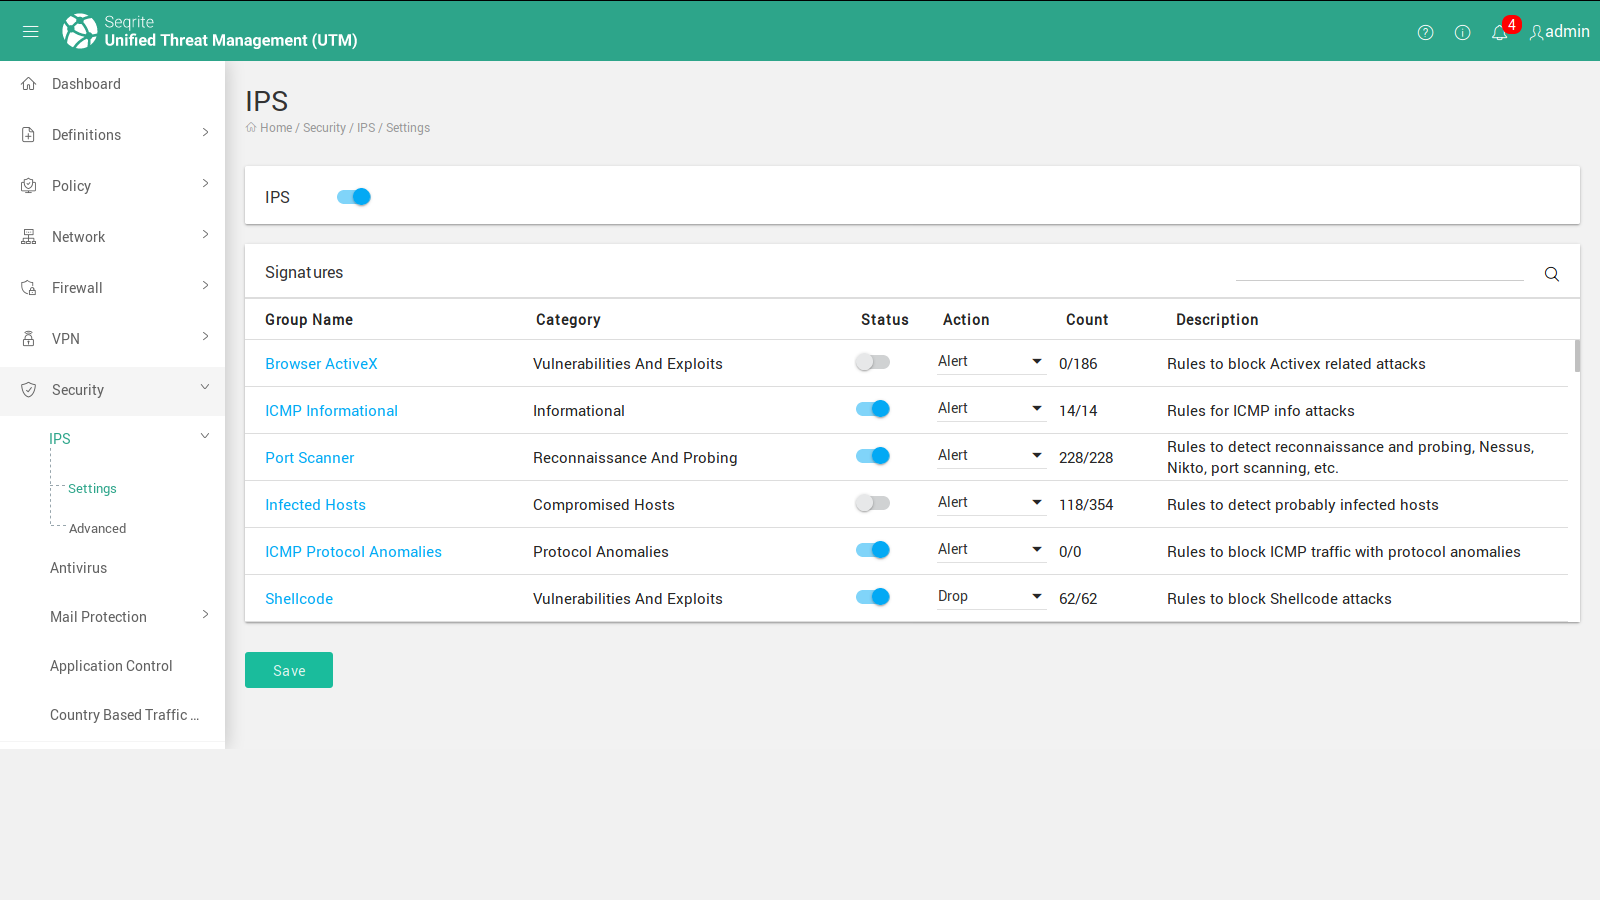
L'image ci-dessous montre l'état de l'IPS et les différents paramètres qui relèvent de l'IPS ainsi que les informations pertinentes telles que
- Mesure désignée à prendre.
- Alerter ou supprimer le paquet suspect.
- Nombre d'occurrences et description.
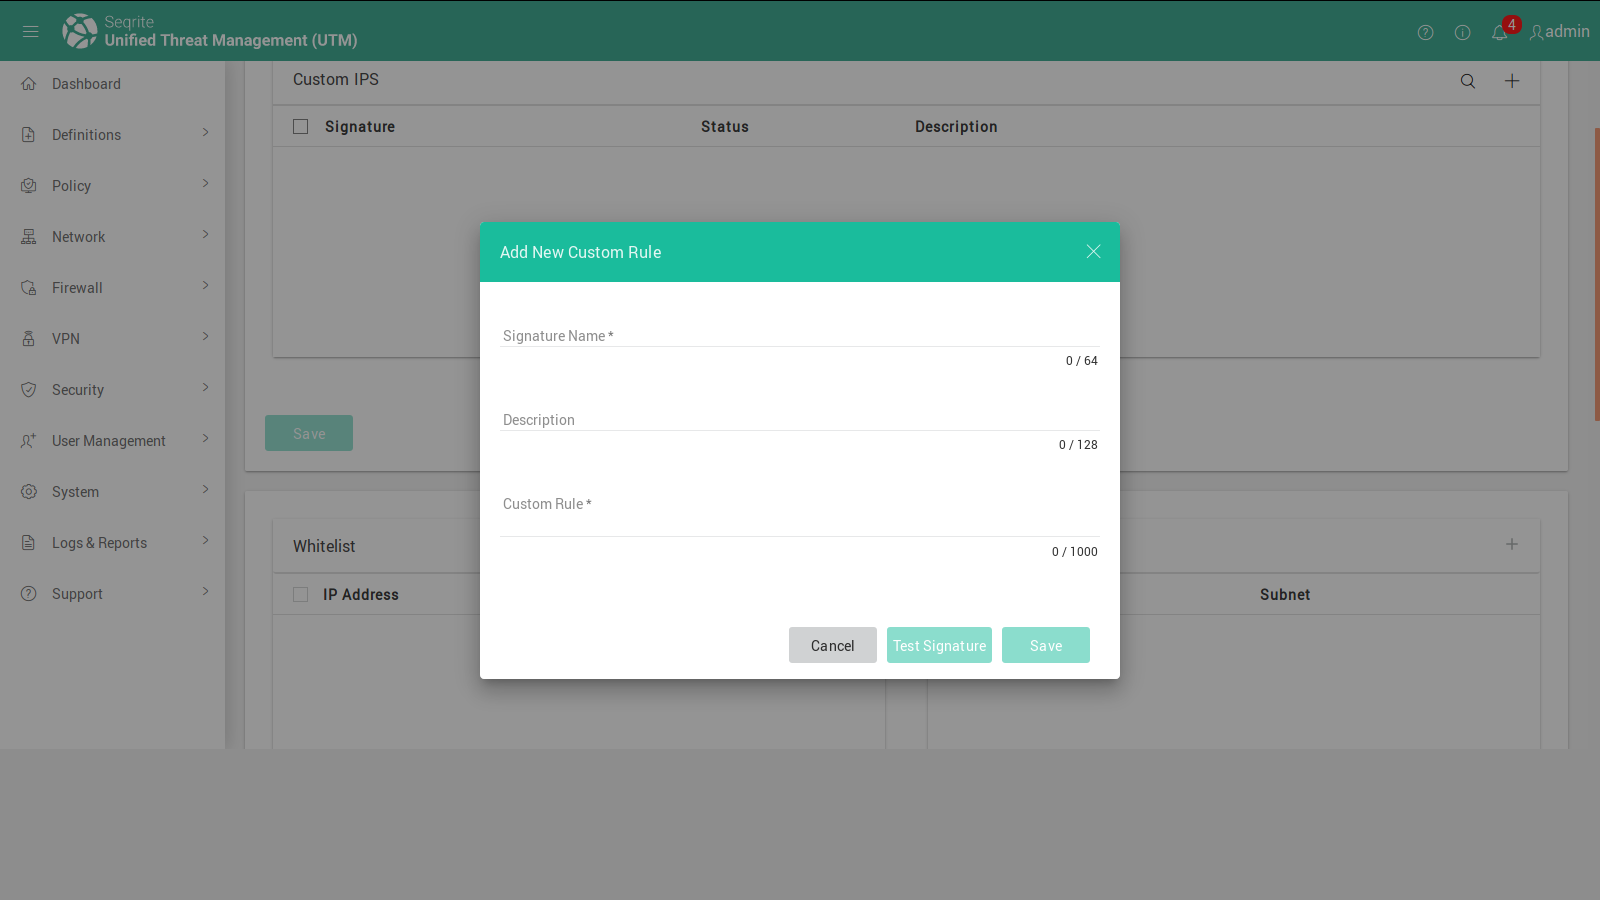
Vous devrez peut-être ajouter de nouvelles signatures à votre liste de signatures existante. Seqrite UTM IPS vous permet d'ajouter vos propres signatures personnalisées. Pour ce faire, accédez à l'onglet « Avancé » de la page IPS.
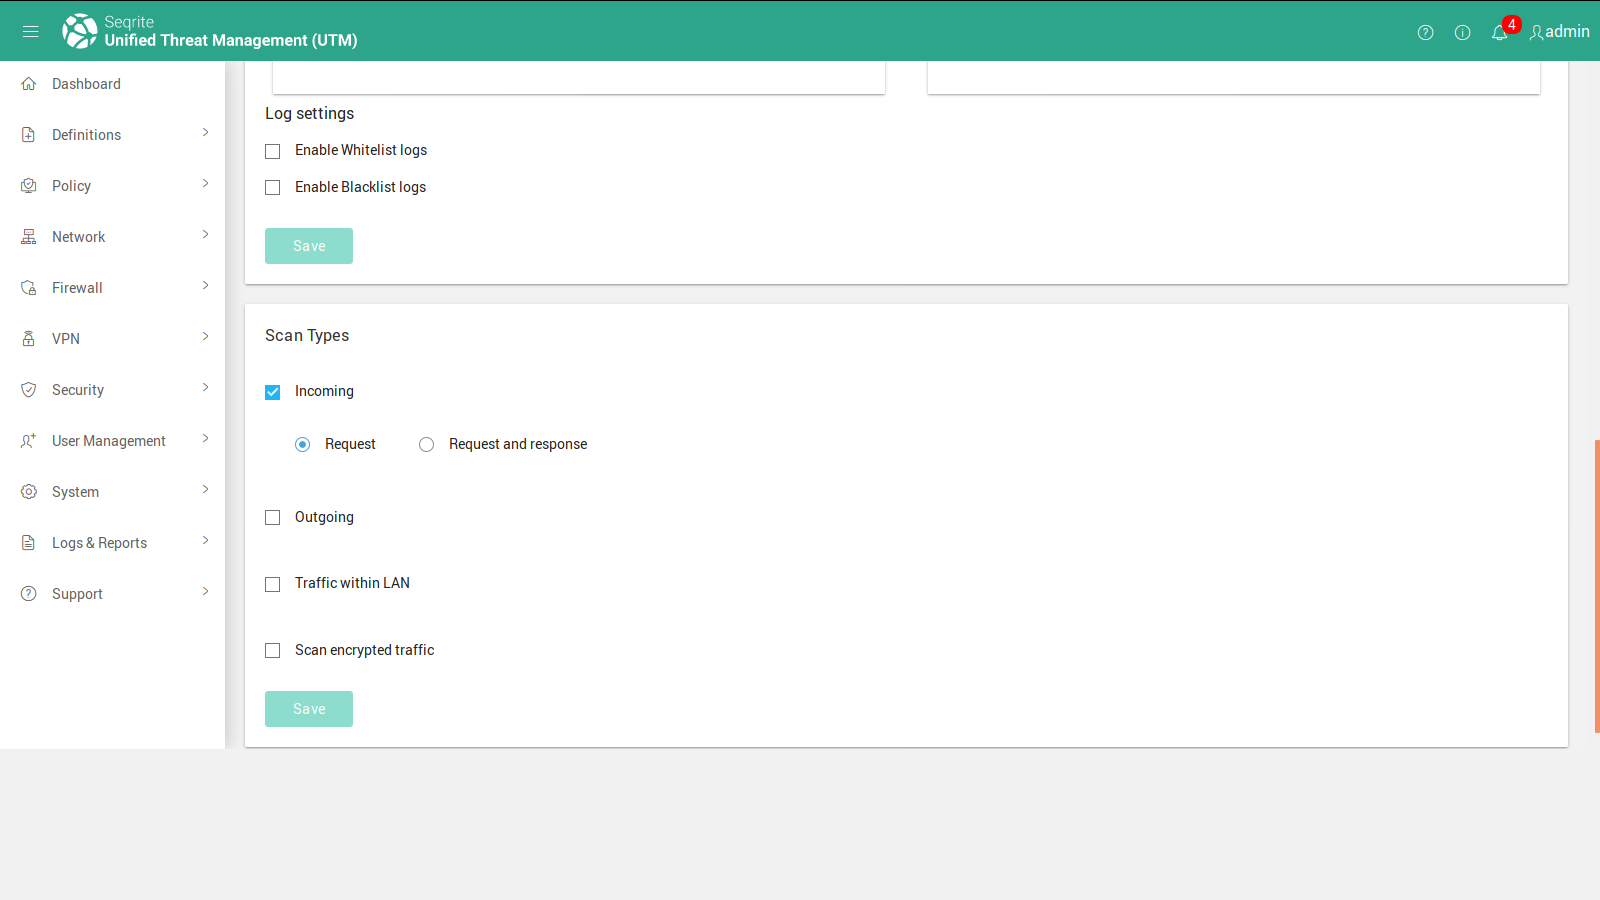
Votre organisation peut avoir besoin de surveiller l'ensemble du trafic entrant, sortant et intranet. Cette fonctionnalité vous permet de surveiller tous les types de trafic ou certains d'entre eux.
Références
a) thesslstore.com
b) veracode.com
c) securebox.comodo.com
d) Prévention des attaques de type « Man-In-The-Middle » grâce à HTTPS et SSL, IJCSMC, vol. 5, numéro 6, juin 2016, p. 569-579