
Table des matières
- Introduction
- Cibles clés
- Secteurs touchés
- Focalisation géographique
- Chaîne d'infection
- Résultats initiaux
- Examen des documents leurres
- Analyse technique
- Étape 1 – Analyse du fichier exécutable malveillant
- Étape 2 – Largage de la charge utile du deuxième étage
- Infrastructure et attribution
- Conclusion
- Seqrite Protection
- Indicateurs de compromission (IOC)
- MITRE ATT&CK Mappinga
- Auteurs
Introduction
SEQRITE Les laboratoires surveillent activement les menaces émergentes et ont récemment identifié une campagne ciblant les professionnels et les organisations du secteur de l'aviation sans pilote en Eurasie. Cette campagne semble avoir été stratégiquement planifiée pour coïncider avec le XIIIe Forum international eurasien « Aviation sans pilote 2026 », prévu le 23 avril 2026 à Moscou, un événement international majeur consacré aux systèmes aériens sans pilote (UAS).
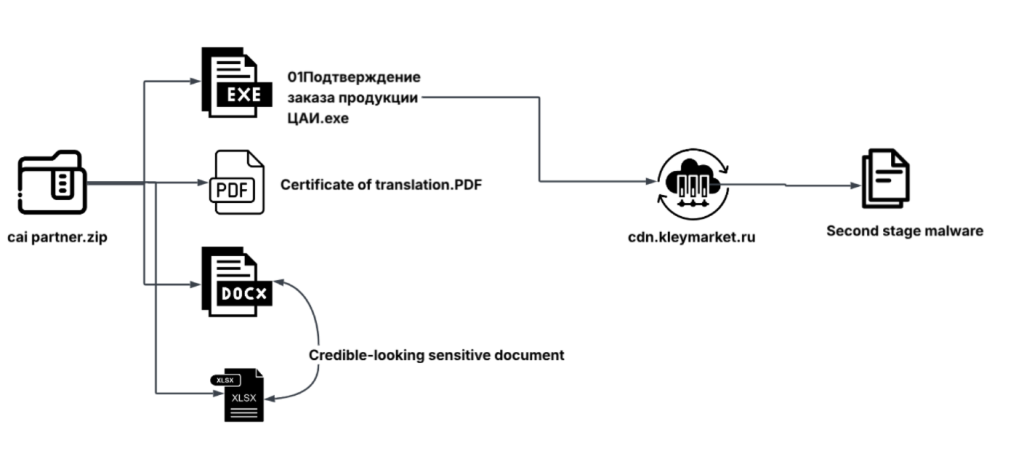
La campagne diffuse des pièces jointes suspectes par courriel via une technique de spear phishing, distribuant une archive nommée cai partner.zip. Cette archive contient un exécutable basé sur Rust, déguisé en document de confirmation de commande légitime du Centre d'information aéronautique russe (ЦАИ/CAI).
Dans les sections suivantes, nous analyserons les leurres d'hameçonnage utilisés dans cette campagne, puis procéderons à une analyse technique du fichier exécutable malveillant. Nous examinerons également comment ce fichier télécharge et exécute une charge utile de seconde phase. De plus, nous passerons en revue l'infrastructure et les communications avec le serveur de commande et de contrôle (C2) utilisées, et enfin, nous mettrons en correspondance le comportement observé avec les tactiques et techniques MITRE ATT&CK.
Cibles clés
Secteurs touchés
- Secteur des systèmes d'aviation sans pilote (UAS/UAV)
- Services d'information aéronautique
Focalisation géographique
- Russie
- Tadjikistan
- L'Asie centrale
- Moyen-Orient et Europe
Chaîne d'infection
Résultats initiaux
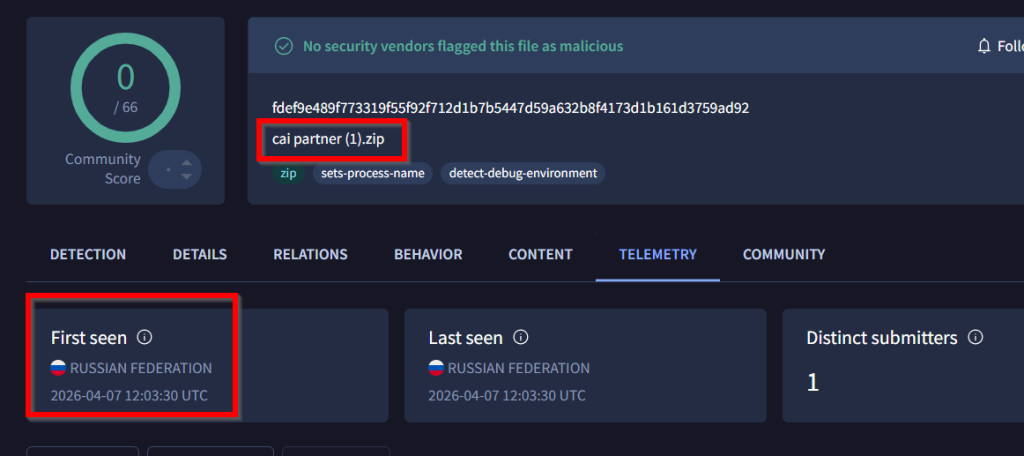
Dans le cadre de nos investigations sur des campagnes récentes, nous avons identifié un fichier ZIP suspect nommé cai partner (1).zip sur la plateforme publique VirusTotal. Lors de notre première analyse, nous avons constaté que le fichier provenait de Russie et n'avait fait l'objet d'aucune détection lors de sa première apparition, conformément à nos critères de recherche. Toutefois, le nom du fichier et son contenu nous ont paru suspects, ce qui a attiré notre attention.
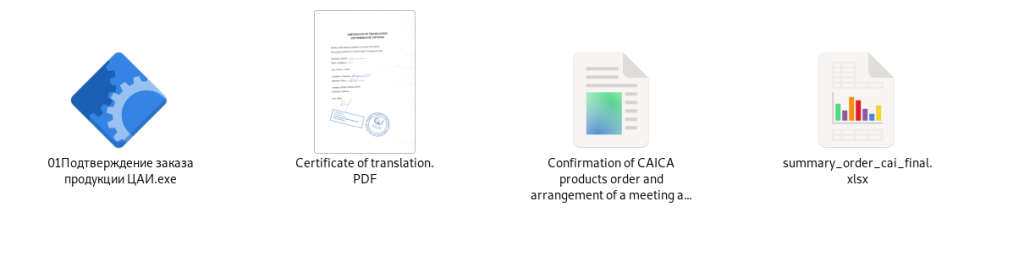
Des investigations complémentaires nous ont conduits à une autre archive nommée cai partner.zip, qui sert de support principal aux documents leurres et au fichier exécutable malveillant. Après extraction du contenu de cette archive, nous avons constaté qu'elle contenait quatre fichiers. L'un d'eux est un fichier binaire exécutable nommé « Подтверждение заказа продукции ЦАИ.exe » , ce qui se traduit par « Confirmation de commande des produits CAI.exe ».
En plus du fichier exécutable, l'archive comprend plusieurs documents leurres tels qu'un fichier PDF, DOCX et XLSX, tous conçus pour apparaître comme des documents commerciaux légitimes.
Examen des documents leurres
Document d'appât PDF
Le premier document qui a attiré notre attention est un fichier PDF extrait de l'archive. Ce fichier, nommé Certificate of translation.PDF, est conçu pour ressembler à un document de certification légitime.
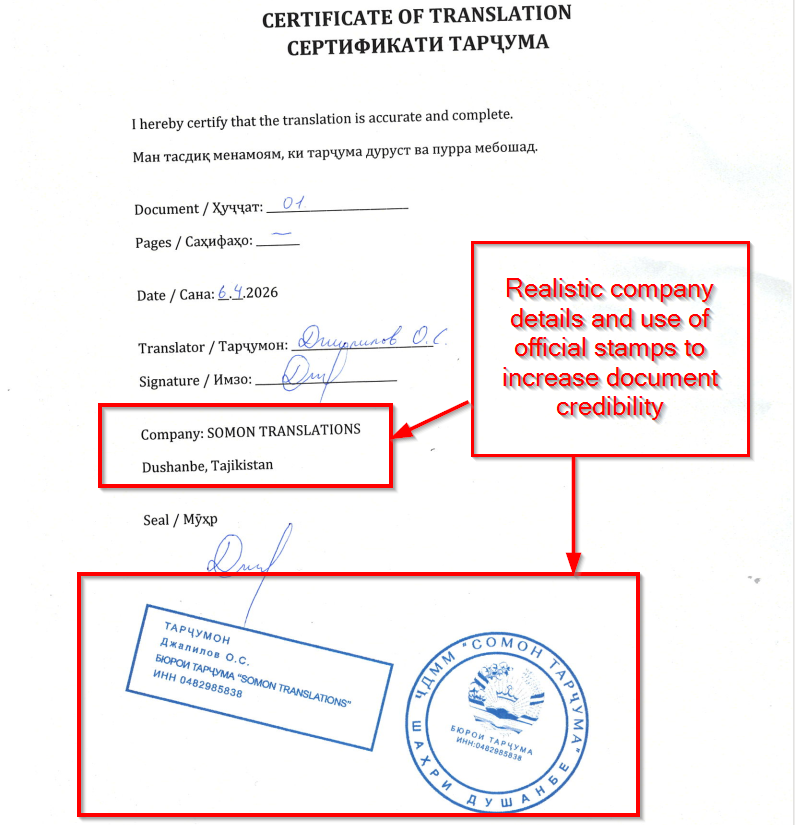
À l'examen, le document se présente comme un certificat de traduction officiel. Il comporte des informations telles que le numéro du document, la date, le nom du traducteur, sa signature et les coordonnées de l'entreprise (SOMON TRANSLATIONS, Douchanbé, Tadjikistan), ainsi que des cachets et des sceaux attestant de son authenticité.
Par conséquent, l'analyse des détails du document, notamment l'utilisation de plusieurs langues, sa structure formelle et les cachets et signatures d'apparence officielle, laisse penser que l'appât est conçu pour cibler les professionnels impliqués dans le commerce international ou les activités liées à la traduction.
Document d'appât DOCX
Après analyse du document, nous avons constaté que ce fichier, nommé Confirmation de commande de produits CAICA et organisation d'une réunion au forum Unmanned Aviation – 2026 pour discuter des modalités de paiement et signer un contrat à long terme.docx, est similaire au document affiché à la victime immédiatement après l'exécution du fichier malveillant.
Nous analyserons ce document en détail dans la section suivante, où nous démontrerons comment il est généré par l'exécutable lors de l'exécution.
Document d'appât XLSX
Le troisième document identifié dans l'archive est un fichier Excel nommé summary_order_cai_final.xlsx
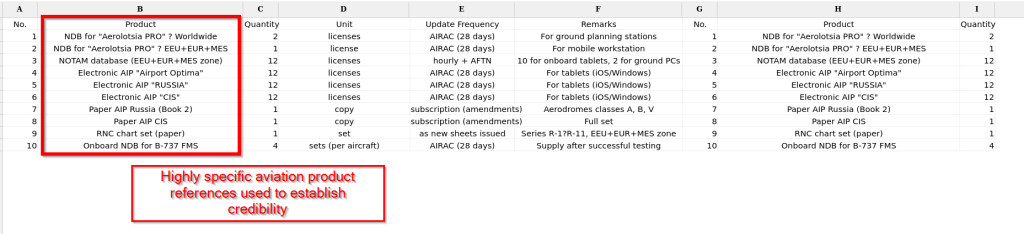
L'analyse du fichier a révélé qu'il contenait une liste détaillée de produits liés à l'aviation, notamment des bases de données de navigation, des ensembles de données NOTAM, des collections AIP électroniques et des systèmes embarqués pour des aéronefs tels que le Boeing 737. Le document précise également les quantités, les détails des licences, les fréquences de mise à jour et les remarques d'utilisation, ce qui lui donne l'apparence d'un récapitulatif de commande légitime.
Le niveau de détail et l'utilisation d'une terminologie spécifique à l'industrie suggèrent que ce document est conçu pour cibler les professionnels et les organisations du secteur de l'aviation.
Analyse technique
Dans cette section, nous allons examiner l'analyse technique du fichier extrait de l'archive ZIP. Le fichier exécutable que nous avons trouvé se nomme Подтверждение заказа продукции ЦАИ.exe, ce qui se traduit par « Confirmation de commande pour les produits CAI.exe ».
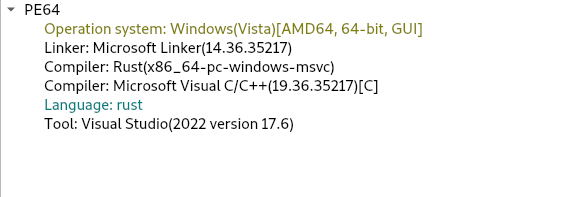
Après examen des métadonnées à l'aide d'outils d'analyse statique, nous avons identifié ce fichier comme un exécutable Windows 64 bits compilé en Rust. Nous avons ensuite analysé les fonctionnalités malveillantes de cet exécutable, que nous avons divisées en deux étapes : la première se concentre sur les activités menées par l'exécutable sur la machine de la victime, et la seconde décrit comment il télécharge et dépose une charge utile secondaire depuis un serveur distant, en fonction du contenu que l'attaquant tente de télécharger sur la machine de la victime.
Étape 1 – Analyse du fichier exécutable malveillant
Lors de notre première analyse du fichier exécutable malveillant, nous avons constaté qu'il exécutait un fichier .docx, comme nous l'avons évoqué précédemment, servant de leurre pour détourner l'attention de la victime.
Exécution de documents leurres
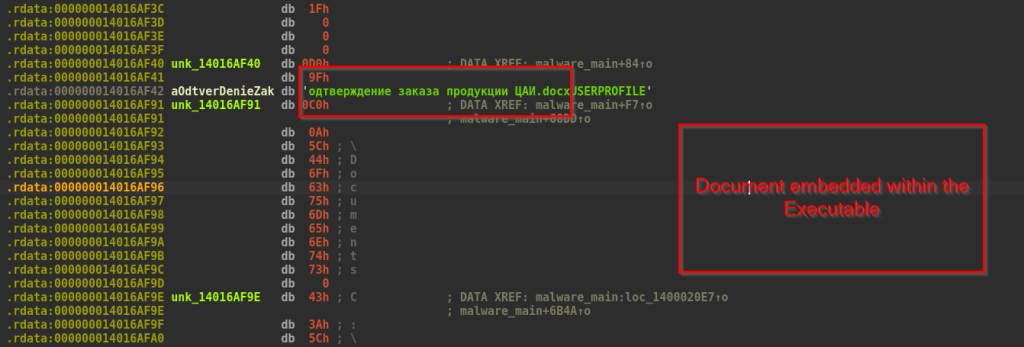
Nous avons constaté qu'un document est explicitement intégré au fichier exécutable. Immédiatement après son exécution, ce document s'affiche à l'écran de l'utilisateur afin de distraire la victime et de créer l'illusion d'une application inoffensive.
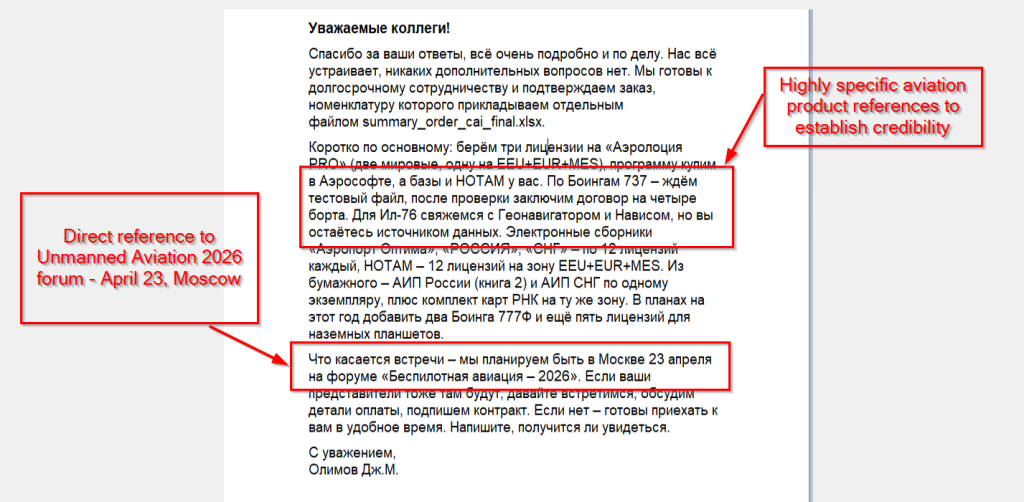
Le document leurre contient un message commercial rédigé en russe et signé par « Olimov JM ». Il est conçu pour ressembler à un véritable message provenant d'une compagnie aérienne impliquée dans un accord commercial à long terme.
Le message mentionne des produits liés à l'aviation tels que les licences Aerolotsia PRO, les bases de données NOTAM, l'AIP Russie et CEI, ainsi que des cartes aéronautiques pour des appareils comme le Boeing 737, l'IL-76 et le Boeing 777F. Il inclut également des licences pour tablettes. Le niveau de détail, avec notamment les numéros de licence et les régions, confère au message un aspect très réaliste.
Le message mentionne également l'événement à venir « Unmanned Aviation 2026 » qui se tiendra à Moscou le 23 avril, ce qui laisse supposer que l'auteur de la menace cible spécifiquement les victimes russophones susceptibles d'assister à cet événement.
Empreintes du système
Après l'exécution du document leurre, le logiciel malveillant commence immédiatement à collecter des informations système afin de constituer un profil de victime unique.
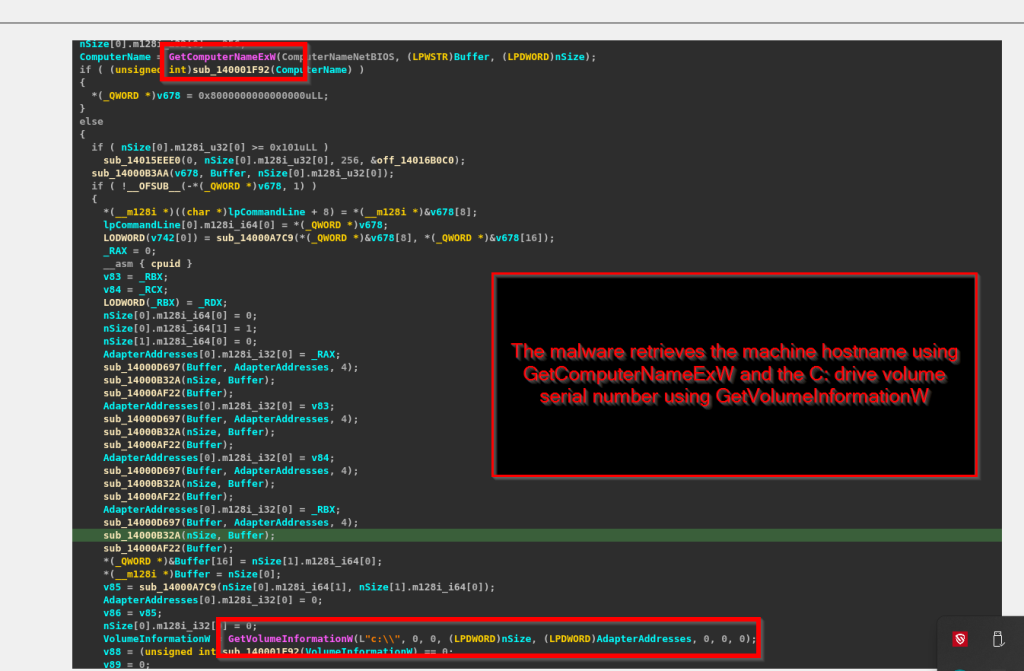
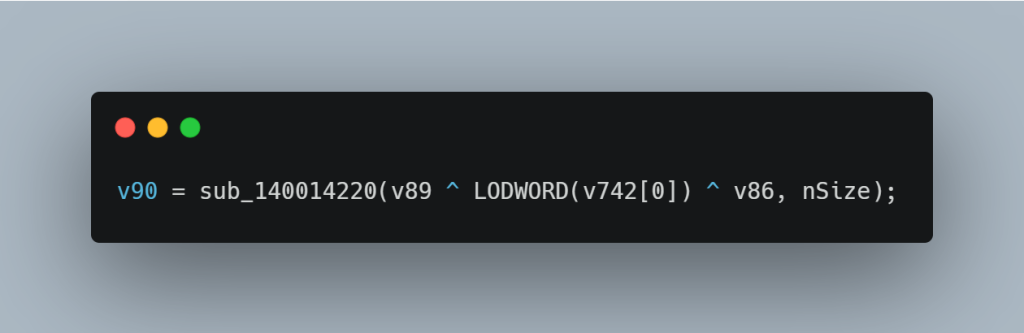
Le logiciel malveillant récupère le nom d'hôte de la machine à l'aide de GetComputerNameExW et le numéro de série du volume du lecteur C: à l'aide de GetVolumeInformationW. Ces valeurs sont ensuite combinées par un OU exclusif (XOR) et converties en une chaîne décimale, formant ainsi un identifiant unique pour le système de la victime.
Reconnaissance de l'environnement et du réseau
Après avoir créé un identifiant unique pour la machine de la victime, le logiciel malveillant collecte des informations supplémentaires sur le système et le réseau. Cette étape est gérée par un module interne et porte sur les données relatives à l'utilisateur et au réseau.
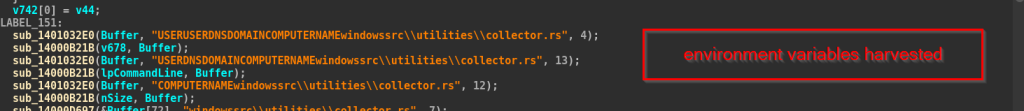
Tout d'abord, le logiciel malveillant collecte des variables d'environnement importantes :
- UTILISATEUR – le nom d'utilisateur actuellement connecté
- UTILISATEURDOMAIN – le nom de domaine
- NOM_ORDINATEUR – le nom d'hôte du système
- PROFIL UTILISATEUR – le chemin du profil de l'utilisateur
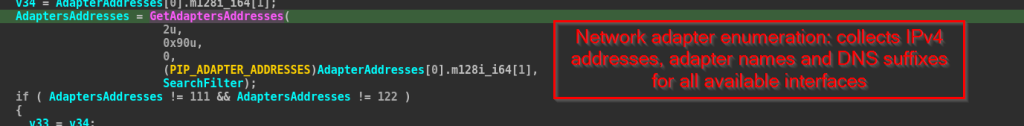
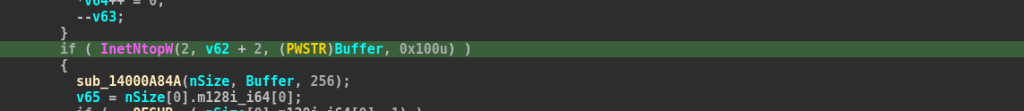
Ensuite, le logiciel malveillant collecte des informations réseau. Il analyse toutes les cartes réseau à l'aide de GetAdaptersAddresses et récupère leurs adresses IPv4. Ces adresses IP sont converties en un format lisible grâce à InetNtopW. Il collecte également les noms des cartes et les informations DNS.
Toutes ces données sont ensuite organisées et préparées pour être envoyées au serveur de commande et de contrôle (C2).
exfiltration
Le logiciel malveillant collecte toutes les informations de la victime et les convertit au format JSON à l'aide d'une bibliothèque appelée serde_json. Il construit ce JSON étape par étape, en ajoutant chaque donnée sous forme de paire clé-valeur.
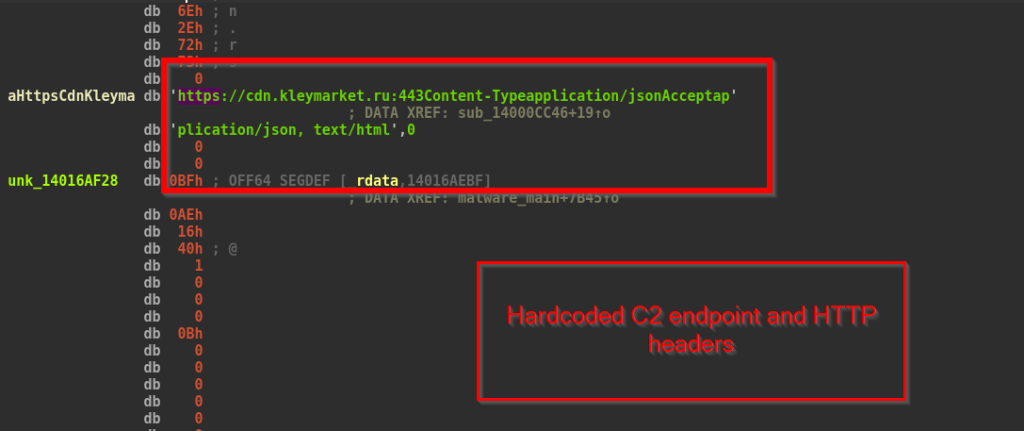
Après avoir créé les données JSON, le logiciel malveillant les chiffre à l'aide d'un simple opérateur XOR. Ces données chiffrées sont ensuite envoyées au serveur cdn[.]kleymarket[.]ru via HTTPS (port 443) au moyen d'une requête HTTP POST.
Étape 2 – Largage de la charge utile du deuxième étage
Dans un second temps, nous aborderons le passage du malware de la collecte de données à l'exécution de la charge utile finale. Après avoir reçu une réponse chiffrée du serveur C2, le malware déchiffre la charge utile à l'aide d'algorithmes de déchiffrement en plusieurs étapes, puis l'extrait. Il enregistre ensuite cette charge utile sous un nom de fichier aléatoire dans un répertoire et l'exécute sur la machine de la victime.
Décryptage de la charge utile
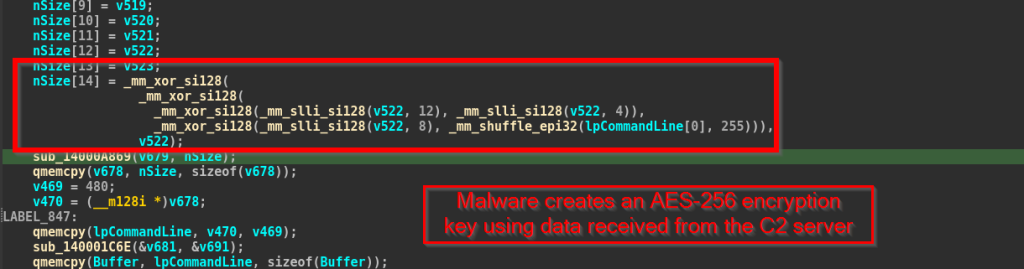
La charge utile chiffrée provenant du serveur C2 est déchiffrée en plusieurs étapes. Le logiciel malveillant extrait d'abord deux valeurs de la réponse du serveur, qui servent de clé AES. Il déchiffre ensuite la charge utile par blocs à l'aide d'AES-256.
Dépôt et exécution de la charge utile
Après le déchiffrement de la charge utile, le logiciel malveillant crée un nom de fichier aléatoire de 6 caractères (lettres et chiffres) et ajoute l'extension .exe. Il écrit ensuite la charge utile directement sur le disque à l'aide de NtWriteFile. Le fichier est enregistré à l'un des emplacements suivants :
- %USERPROFILE%\Documents\ .exe
- C:\Utilisateurs\Public\Documents\ .exe
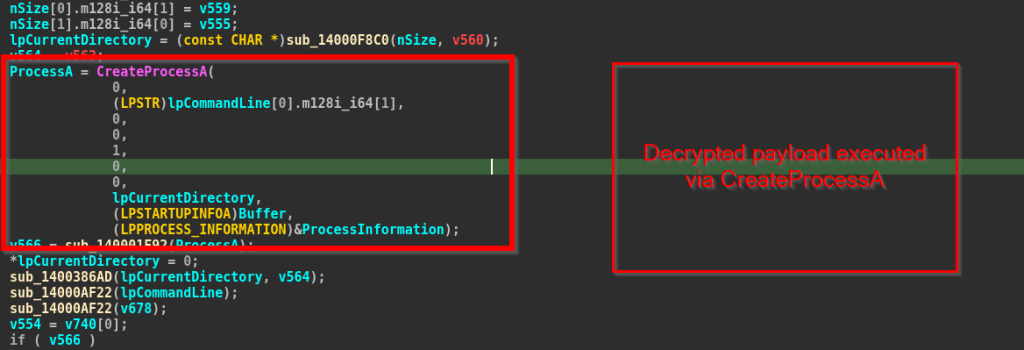
Enfin, le logiciel malveillant exécute la charge utile déchiffrée à l'aide de l'API CreateProcessA. Le chemin complet vers l'exécutable déposé est transmis directement en tant que ligne de commande, sans spécifier le nom de l'application parente, ce qui lance un nouveau processus sur la machine de la victime.
Dans la section suivante, nous examinerons l'infrastructure et les aspects d'attribution de la campagne.
Infrastructure et attribution
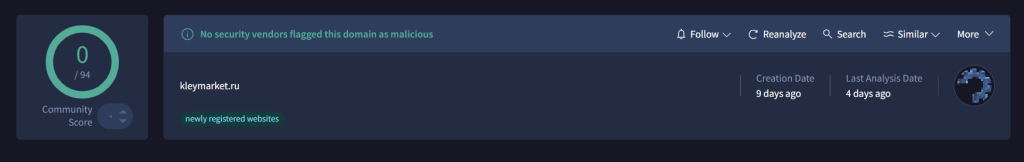
Nous avons analysé l'infrastructure de commande et de contrôle (C2) utilisée dans cette campagne et constaté que le domaine hxxp://kleymarket[.]ru avait été enregistré récemment, seulement neuf jours avant notre analyse. Au moment de l'enquête, aucun fournisseur de sécurité ne l'avait signalé comme malveillant.
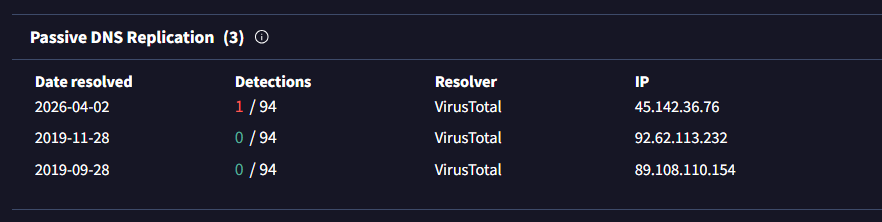
Les données DNS passives révèlent que le domaine a été résolu en plusieurs adresses IP au fil du temps, notamment :
45[.]142[.]36[.]76, 92[.]62[.]113[.]232, and 89[.]108[.]110[.]154
La résolution la plus récente, datée du 2 avril 2026, désigne le serveur 45[.]142[.]36[.]76, qui semble être le serveur C2 actif utilisé dans cette campagne. En revanche, des enregistrements plus anciens, datant de 2019, indiquent que ce domaine était utilisé à d'autres fins avant d'être réutilisé pour cette activité.
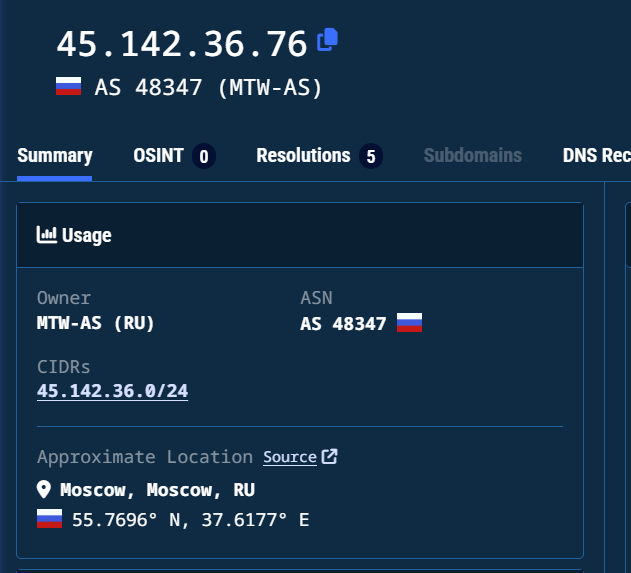
Une analyse plus poussée avec Validin confirme que le domaine et son sous-domaine associé pointent vers l'adresse IP 45.142.36.76, qui semble correspondre à l'infrastructure C2 active utilisée dans cette campagne. Cette adresse IP est hébergée par l'AS48347 (MTW-AS), un système autonome russe, approximativement situé à Moscou, en Russie.
À l'heure actuelle, nous n'attribuons cette campagne à aucun acteur malveillant connu. Cependant, les tactiques, l'infrastructure et les techniques d'ingénierie sociale observées suggèrent une opération bien planifiée et ciblée. Compte tenu de son mode de diffusion furtif et de son ciblage axé sur l'aviation, nous avons baptisé cette campagne « Opération Rotor Silencieux ». Le lancement de cette campagne semble avoir été soigneusement orchestré pour coïncider avec le forum « Aviation sans pilote 2026 » à Moscou, ce qui indique une volonté de cibler les professionnels de l'aviation susceptibles d'y participer ou d'y être associés.
Conclusion
SEQRITE Nos laboratoires ont identifié une campagne de spear phishing ciblée visant les professionnels du secteur des drones en Eurasie. Cette campagne utilise de faux documents aéronautiques réalistes pour gagner la confiance des victimes, avec un contenu lié au forum « Unmanned Aviation 2026 » de Moscou. Le logiciel malveillant déployé est un exécutable basé sur Rust qui collecte des informations système, communique avec un serveur distant via HTTPS chiffré et télécharge une seconde charge utile pour son exécution.
L'infrastructure utilisée dans cette campagne est minimale et éphémère, reposant sur un domaine .ru récemment enregistré. À l'heure actuelle, nous n'attribuons cette campagne à aucun acteur malveillant connu. Cependant, l'utilisation d'appâts en russe et de contenus contextuels suggère que la campagne est ciblée régionalement et vise des victimes au sein du même écosystème.
Seqrite Protection
Cheval de Troie.Win64
Indicateurs de compromission (IOC)
| Hachage (SHA-256) | Fichier |
| 5936f42ffd7fa7896eeae725b60a5d26bbf3e584712671ef5da0138ee5d58f60 | Mise à jour de la commande de produits ЦАИ.exe |
| fdef9e489f773319f55f92f712d1b7b5447d59a632b8f4173d1b161d3759ad92 | partenaire cai (1).zip |
| 57e26f6e3b311a1064c946b69159ee05abedf9228b2f95c65536429e7ac7fb24 | partenaire cai.zip |
| a7bd8869293212e1671df90d2d41b96d4933eb9408b1111bd830e111a91bb202 | Certificat de traduction.PDF |
| 2064ef387ac9e51ba72b32004d99e8a0b291dbab24ed8db30f437abf1b40cb49 | Confirmation de la commande de produits CAICA et organisation d'une réunion lors du forum Unmanned Aviation – 2026 pour discuter des modalités de paiement et signer un contrat à long terme.docx |
| 89f8e42c825d09a0a50e99bbf7304d7037be33ea362a57d34f87fa7981f80126 | summary_order_cai_final.xlsx |
URL
| 45 [.] 142 [.] 36 [.] 76 |
| cdn[.]kleymarket[.]ru |
Cartographie MITRE ATT&CK
| Tactique | Identification de la technique | Nom de la technique |
| Accès initial | T1566.001 | Hameçonnage : pièce jointe de harponnage |
| De bout en bout | T1204.002 | Exécution utilisateur : fichier malveillant |
| De bout en bout | T1059.003 | Interpréteur de commandes et de scripts : Shell de commandes Windows |
| De bout en bout | T1106 | API native |
| Évasion défensive | T1036.004 | Masquage : correspond à un nom ou à un emplacement légitime |
| Évasion défensive | T1027 | Fichiers ou informations obscurcis |
| Évasion défensive | T1140 | Désobscurcir/décoder des fichiers ou des informations |
| Découverte | T1082 | Découverte des informations système |
| Découverte | T1016 | Découverte de la configuration réseau du système |
| Découverte | T1033 | Propriétaire du système/Découverte des utilisateurs |
| Découverte | T1083 | Découverte de fichiers et de répertoires |
| Commander et contrôler | T1071.001 | Protocole de couche d'application : protocoles Web |
| Commander et contrôler | T1090.001 | Proxy : Proxy interne |
| exfiltration | T1041 | Exfiltration sur le canal C2 |
| Impact | T1105 | Transfert d'outil d'entrée |
Auteurs
Priya Patel
Rayapati Lakshmi Prasanna Sai