• Produits & Services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sur Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plateforme complète

          • Malware Analysis Platform
        • Petite entreprise

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersécurité et Data Privacy Conscience et rigueur.
  • Solutions
    • BFSI
    • Éducation
    • Gouvernement
    • Santé
    • ITeS
    • Secteur Industriel & Fabrication
  • Entreprise
    • À propos Seqrite
    • Direction
    • Prix ​​et certifications
    • Espace presse
  • Associés
    • Programme de partenariat Flare
    • Localiser un partenaire
    • Devenez Partenaire
  • Assistance
  • Ressources
    • Blog
    • Livres blancs
    • Fiches techniques
    • Études de cas
    • Rapports sur les menaces
    • Manuels
    • PoV
    • Comprendre Data Privacy
    • Vérifiez votre score de risque
    • Dialogues du DPDP
    • Heure de confidentialité
Seqrite Laboratoires Blog
Contactez-nous Attaqués ?
  • Produits & Services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sur Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plateforme complète

          • Malware Analysis Platform
        • Petite entreprise

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersécurité et Data Privacy Conscience et rigueur.
  • Solutions
    • BFSI
    • Éducation
    • Gouvernement
    • Santé
    • ITeS
    • Secteur Industriel & Fabrication
  • Entreprise
    • À propos Seqrite
    • Direction
    • Prix ​​et certifications
    • Espace presse
  • Associés
    • Programme de partenariat Flare
    • Localiser un partenaire
    • Devenez Partenaire
  • Assistance
  • Ressources
    • Blog
    • Livres blancs
    • Fiches techniques
    • Études de cas
    • Rapports sur les menaces
    • Manuels
    • PoV
    • Comprendre Data Privacy
    • Vérifiez votre score de risque
    • Dialogues du DPDP
    • Heure de confidentialité
Accueil  /  Cybersécurité  / Opération SideCopy !
Opération SideCopy !
23 Septembre 2020

Opération SideCopy !

Écrit par Kalpesh Mantri
Kalpesh Mantri
Cybersécurité
4

Un aperçu de la subdivision de Transparent Tribe qui a été attribuée à tort pendant des années.

Introduction

Guérison rapide threat intelL'équipe de lutte contre la cybercriminalité a récemment mis au jour des preuves d'une menace persistante avancée (APT) visant les forces de défense indiennes. Notre analyse révèle que de nombreuses campagnes anciennes et des attaques survenues au cours de l'année écoulée sont liées à l'« Opération SideCopy » menée par des organisations criminelles internationales (OCI) communes.

Principales conclusions

  • L'opération SideCopy est active depuis début 2019 jusqu'à aujourd'hui.
  • Cette cyber-opération ne vise que les forces de défense et le personnel des forces armées indiennes.
  • Les modules malveillants observés sont constamment en développement et des modules mis à jour sont publiés après une reconnaissance des données des victimes.
  • Les acteurs suivent les détections de logiciels malveillants et mettent à jour les modules lorsqu'ils sont détectés par AV.
  • Presque tous les CnC appartiennent à Contabo GmbH et les noms de serveur sont similaires aux noms de machines trouvés dans le Rapport de la Tribu transparente.
  • Cet acteur de la menace trompe la communauté de la sécurité en copiant les TTP qui pointent vers le groupe APT Sidewinder.
  • Nous soupçonnons que cet acteur malveillant a des liens avec le groupe APT Transparent Tribe.

Résumé :

Il y a quelques mois, le système de détection comportementale de nouvelle génération de Quick Heal a alerté sur quelques processus exécutant HTA à partir de certains sites Web non réputés.

Nous avons établi une liste d'URL, connectées à partir de mshta.exe, sur plusieurs clients :

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/Armed-Forces-Spl-Allowance-Order/html/

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/Defence-Production-Policy-2020/html/

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/Images/8534

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/IncidentReport/html/

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/ParaMil-Forces-Spl-Allowance-Order/html/

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/Req-Data/html

hxxps://demo[.]smart-hospital[.]in/uploads/staff_documents/19/Sheet_Roll/html

hxxps://demo[.]smart-school[.]in/uploads/staff_documents/9/Sheet_Roll/html

hxxps://demo[.]smart-school[.]in/uploads/student_documents/12/css/

hxxps://drivetoshare[.]com/mod[.]gov[.]in_dod_sites_default_files_Revisedrates/html


Les plus importantes ont été envoyées à des cibles parmi les unités de défense indiennes et les membres des forces armées.

Nous avons commencé à suivre cette campagne car elle ciblait des organisations indiennes essentielles.

Les traces de cette opération remontent à début 2019 et se poursuivent encore aujourd'hui. Jusqu'à présent, nous avons observé trois chaînes d'infection.

Dans deux des chaînes, le vecteur d'infection initial était un fichier LNK, issu d'un spam. Dans un cas, nous avons constaté que des attaquants utilisaient une attaque par injection de modèles et une vulnérabilité de l'éditeur d'équations (CVE-2017-11882) comme vecteur d'infection initial. Bien que le vecteur d'infection initial soit différent dans le troisième cas, la charge utile finale est similaire à celle des deux premières chaînes.

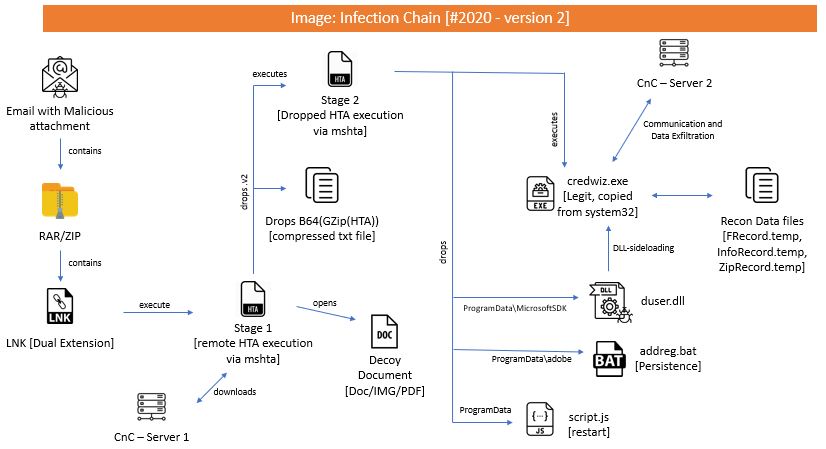
Les images ci-dessous donneront un aperçu de l'infection par des logiciels malveillants sur les machines des victimes.

Chaîne d'infection – Version 1 :
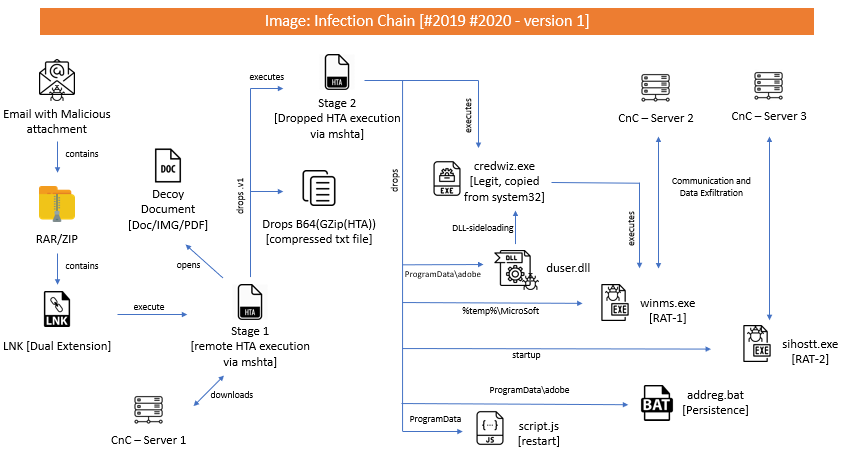
Chaîne d'infection – Version 1

Chaîne d'infection – Version 2 :

Chaîne d'infection – Version 2 :

Chaîne d'infection – Version 3 :
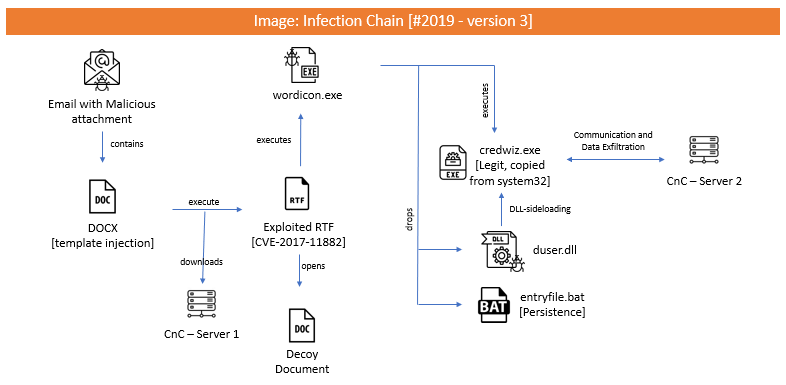
Chaîne d'infection – Version 3 :


Nous avons fourni une analyse approfondie de chacun de ces modules dans notre dernier rapport, que vous pouvez consulter ici.

Le contexte et l'analyse présentés dans cet article fournissent des informations complètes et utiles sur notre réflexion actuelle concernant l'utilisation de logiciels malveillants dans cette opération. Nous avons fourni tous les facteurs qui ont permis notre attribution.

Experts en la matière :

Kalpesh Mantri, chercheur principal en sécurité

Pawan Chaudhari, chercheur en recherche sur les menaces

Goutam Tripathy, chercheur principal en sécurité

 Post précédentPourriez-vous être pris au dépourvu lorsque votre PDG vous envoie un e-mail ?
Post suivante  Le retour de l'Emotet alors que le monde se débloque !
Kalpesh Mantri

À propos de Kalpesh Mantri

Kalpesh Mantri travaille actuellement comme chercheur principal en sécurité chez Quick Heal Labs. Il travaille actuellement sur la traque des menaces persistantes avancées (APT) et la télémétrie…

Articles de Kalpesh Mantri »

Articles similaires

  • Pourquoi Threat IntelLa légalité est le chaînon manquant de votre stratégie de cybersécurité

    25 juillet 2025
  • Attirés et compromis : démasquer le danger numérique des pièges à miel

    Le 17 juin 2025
  • Opération Sindoor – Anatomie d'un siège numérique

    23 mai 2025
Auteurs en vedette
  • Seqrite
    Seqrite

    Seqrite est un fournisseur de premier plan de solutions de cybersécurité pour entreprises. Axé sur...

    Lire plus d'articles par Seqrite
  • Bineesh P
    Bineesh P

    Je suis un passionné de cybersécurité et un écrivain dévoué. Avec un don pour...

    Lire d'autres articles de Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Je suis une passionnée d'écriture et j'aime créer du contenu sur les technologies émergentes et...

    Lire plus d'articles de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar est le codirecteur général de Quick Heal Technologies...

    Lire d'autres articles de Sanjay Katkar
Thèmes
apte (25) Cyber-attaque (36) cyber-attaques (58) cyberattaque (16) cyber-attaques (15) Cybersécurité (345) la cybersécurité (34) Cyber ​​menace (33) cybermenaces (51) violation de données (56) les violations de données (29) La perte de données (28) prévention de la perte de données (34) data privacy (17) protection des données (35) la sécurité des données (19) DLP (50) DPDP (14) DPDPA (17) Chiffrement (16) sécurité des terminaux (113) Sécurité d'entreprise (20) Exploiter (13) GDPR (14) malware (76) analyse de malware (15) attaque de malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Sécurité Internet (26) phishing (30) Ransomware (69) attaque ransomware (31) attaques de ransomware (31) protection contre les rançongiciels (17) Seqrite (41) Seqrite Chiffrement (27) Seqrite EPS (33) Seqrite Services (16) détection de la menace (15) Renseignement sur les menaces (26) UTM (34) Vulnérabilité (16) confiance zéro (13)
Seqrite Laboratoires

Fournisseur leader de solutions de sécurité informatique d'entreprise simplifiant la sécurité des terminaux, des données et du réseau avec les meilleures solutions de prévention, de détection et de réponse aux menaces dans le monde entier.

En savoir plus sur Seqrite

Suivez-nous:

S'abonner à notre Newsletter

Restez informé des dernières tendances et informations en matière de cybersécurité.

chargement
Produits & Services
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sur Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plateforme complète
  • Malware Analysis Platform
  • Micro-entreprise
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersécurité et Data Privacy Conscience et rigueur.
Ressources
  • Blog
  • Livres blancs
  • Fiches techniques
  • Rapports sur les menaces
  • Manuels
  • PoV
  • Comprendre Data Privacy
  • Dialogues du DPDP
  • Politique de conformité
  • CLUF
  • GoDeep.AI
  • SIA
  • Heure de confidentialité
Contactez-Nous
  • Sièges sociaux
  • Parlons de cybersécurité
Assistance
  • Support technique
  • logiciel de téléchargement
  • Mise à jour hors ligne
  • Mises à niveau du micrologiciel
  • Ameliorations
  • Documentation produit
À propos de nous
  • À propos Seqrite
  • Direction
  • Prix ​​et reconnaissance
  • Espace presse
Partenaire
  • Programme de partenariat Flare
  • Localiser un partenaire
  • Devenez Partenaire
  • Seqrite Certifications

© 2026 Quick Heal Technologies Ltd.

Plan du site La politique de confidentialité Mentions légales Politiques relatives aux cookies Conditions d'utilisation