

Table des matières
- Introduction
- Résultats initiaux
- Chaîne d'infection.
- Analyse technique
- Étape 0 – Fichier ZIP malveillant.
- Stade 1 – Implant VELETRIX malveillant.
- Stade 2 – Implant V-Shell malveillant.
- Chasse et infrastructures.
- attribution
- Conclusion
- Seqrite Protection.
- COI
- MITRE ATT&CK.
Auteurs : Subhajeet Singha et Sathwik Ram Prakki
Introduction
Seqrite L'équipe APT de Labs a récemment découvert une campagne ciblant le secteur des télécommunications chinois. Cette campagne vise China Mobile Tietong Co., Ltd., filiale de China Mobile, l'un des principaux opérateurs de télécommunications en Chine. L'écosystème de logiciels malveillants impliqué repose sur l'utilisation de VELETRIX et de VShell, deux outils de simulation d'attaques bien connus et fréquemment utilisés par les cybercriminels chinois pour cibler des entités occidentales.
Dans ce blog, nous explorerons la sophistication technique de la campagne, telle que constatée lors de notre analyse. Nous examinerons les différentes étapes de cette campagne, en commençant par une analyse approfondie de la phase initiale d'infection jusqu'aux implants utilisés, et en terminant par un aperçu final de la campagne.
Résultats initiaux
Le 13 mai dernier, notre équipe a découvert un fichier ZIP malveillant, apparu sur diverses plateformes comme VirusTotal , où il a été utilisé comme vecteur d'infection préliminaire. Ce fichier contenait plusieurs fichiers EXE et DLL. D'autres chercheurs spécialisés dans la sécurité informatique l'ont également trouvé le même jour.
Le fichier ZIP contient un fichier exécutable intéressant appelé « 2025 China Mobile Tietong Co., Ltd. ». Le programme de formation interne est sur le point de démarrer ; veuillez vous inscrire dès que possible.exe, qui charge de nombreuses DLL intéressantes, telles que drstat.dll et bien d'autres. Nous avons ensuite décidé d'examiner le fonctionnement de ces fichiers.
Chaîne d'infection
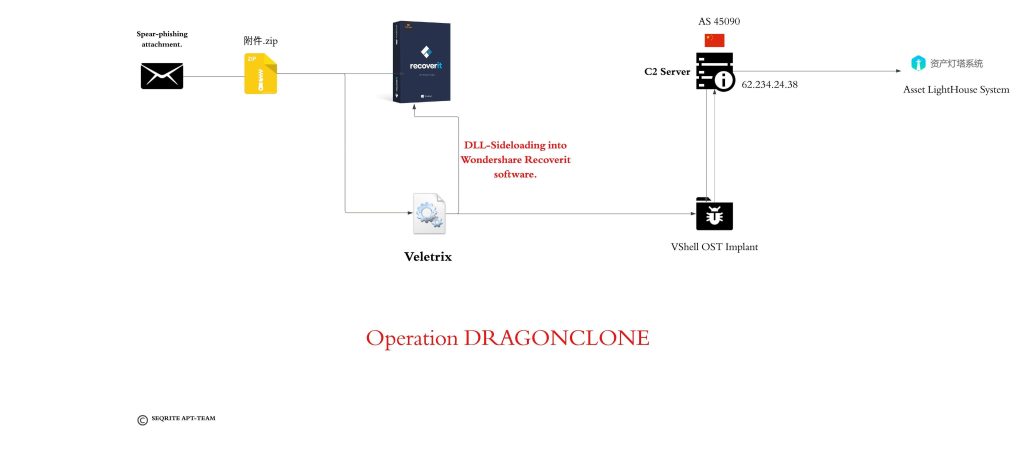
Analyse technique
Nous allons décomposer l'analyse en trois parties différentes, en commençant par examiner la pièce jointe ZIP malveillante, suivie de l'implant malveillant Veletrix, puis nous examinerons une brève analyse du malware VShell.
Étape 0 – Fichier ZIP malveillant.
Nous avons initialement détecté un fichier ZIP malveillant, appelé 附件.zip, également appelé attachment.zip. Nous avons ensuite examiné son contenu.
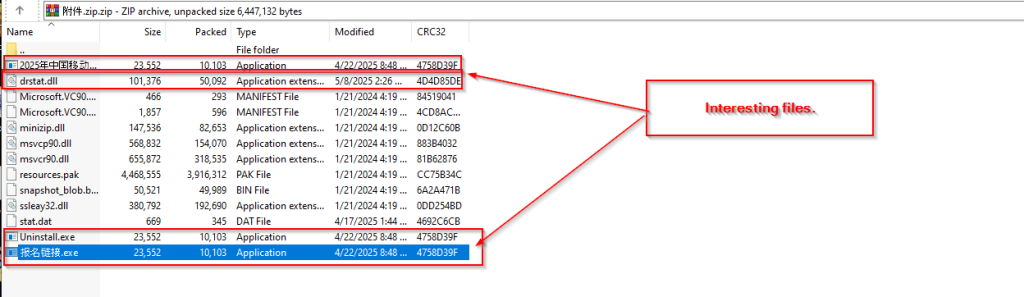
Nous avons trouvé un ensemble de fichiers EXE, DLL et XML intéressants, parmi lesquels la plupart étaient des binaires légitimement signés par Microsoft, tandis que certains d'entre eux avaient un certificat de signature de code de Shenzhen Thunder Networking Technologies Ltd, tandis qu'un fichier DLL intéressant drstat.dll qui est souvent associé au logiciel WonderShare RepairIt.
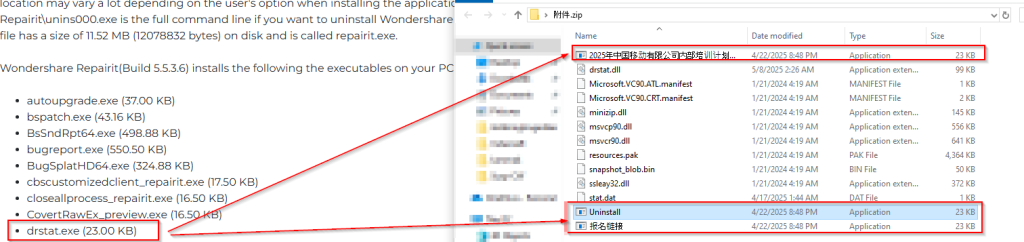

Après confirmation sur un site officiel de Wondershare Repairit, nous pouvons confirmer qu'un exécutable connu sous le nom de drstat.exe a été renommé et empaqueté trois fois avec trois noms différents, qui sont :
- Le programme de formation interne 2025 de China Mobile Limited est sur le point de débuter. Inscrivez-vous dès maintenant..
- Désinstaller.
- Lien d'inscription.
Ensuite, nous avons décidé de confirmer davantage que Wondershare signe le binaire réel, qui est officiellement disponible sur son site Web.
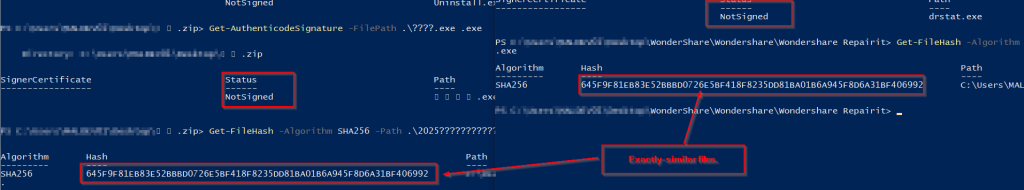
Nous avons finalement pu confirmer que l'entité malveillante a utilisé le même fichier, disponible au téléchargement sur le site officiel de Wondershare . L'examen de cette technique de signature de code de Wondershare, ainsi que l'analyse a posteriori de ce logiciel malveillant, nous permettent de confirmer que l'attaquant a utilisé le chargement latéral de DLL contre la cible pour déployer l'implant, que nous avons nommé VELETRIX.
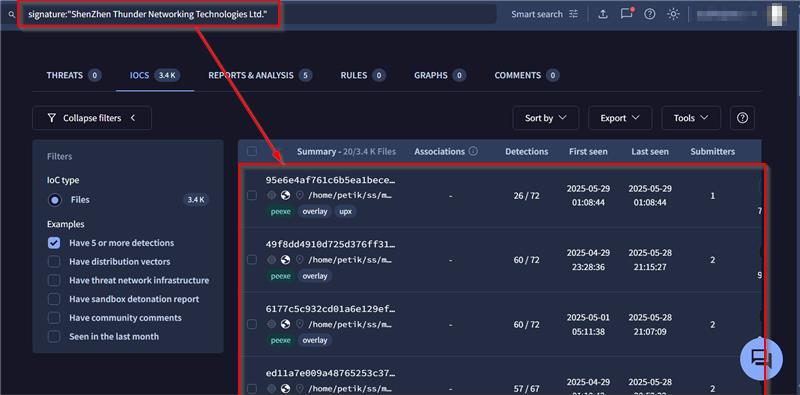
Avant de passer à la section suivante, nous confirmons également que l'autre certificat de signature de code intégré dans cet exécutable compressé par « Shenzhen Thunder Networking Technologies Ltd » a fréquemment été associé à des exécutables malveillants dans divers rapports et discussions comme étant abusés par des entités de menace d'origine chinoise.
Stade 1 – Implant VELETRIX malveillant.

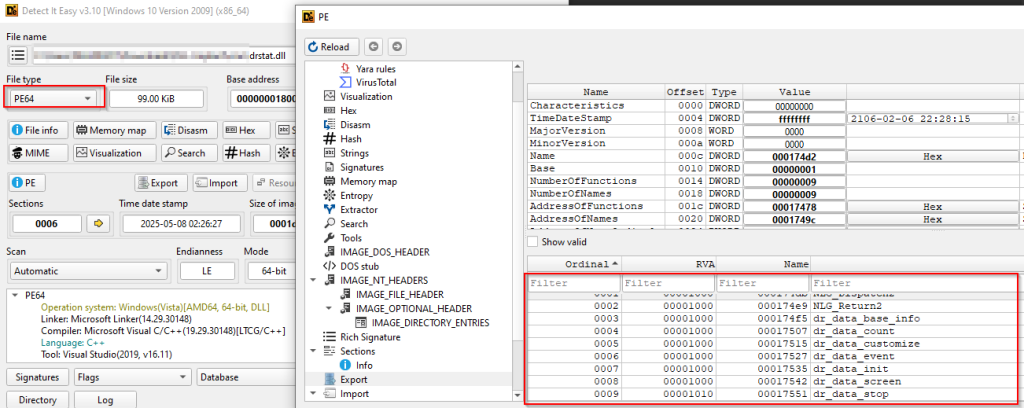
En examinant l'implant, nous avons d'abord obtenu quelques informations de base : il s'agit d'un binaire 64 bits contenant des fonctions d'exportation intéressantes. Nous nous concentrerons ensuite sur l'analyse du code de cet implant malveillant.
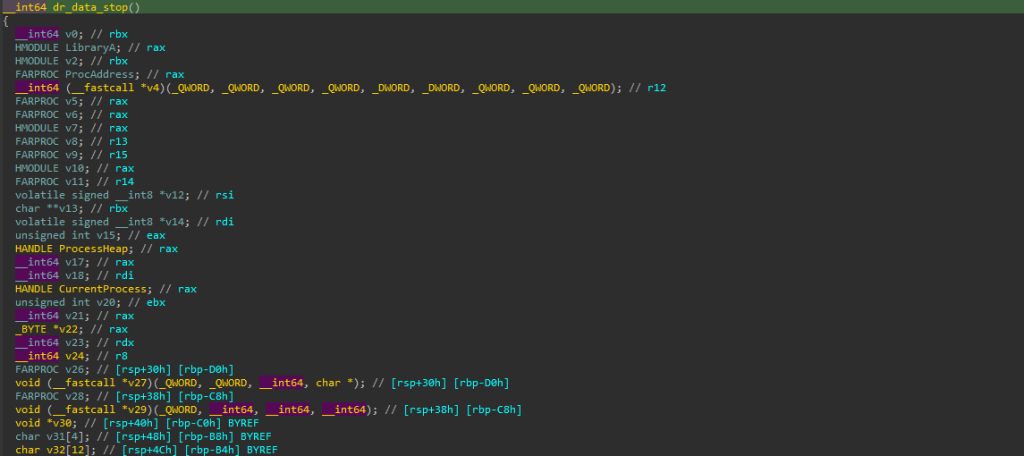
Après avoir vérifié toutes les exportations, parmi toutes les exportations, nous avons découvert que dr_data_stop était celle qui contenait un code malveillant intéressant.
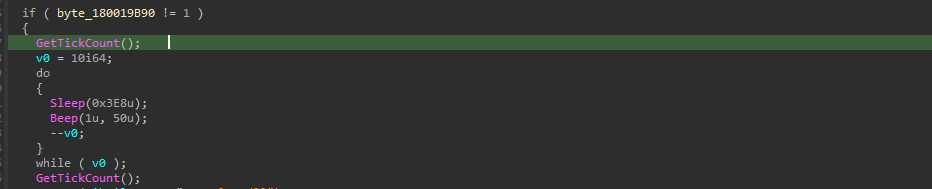
Au départ, l'implant utilise une astuce anti-analyse, combinant les API Windows Sleep et Beep . Cette astuce s'exécute dans une boucle do-while qui retarde l'exécution d'environ 10 secondes et émet un bip pour contourner l'analyse automatisée en environnement isolé . La boucle se met en veille pendant une seconde et émet 10 bips. Ce mécanisme vise à retarder l'analyse de l'analyste ou à perturber l'environnement isolé automatisé.
Cette technique exploite NtDelayExecution au niveau système : Beep appelle en interne NtDelayExecution, qui accepte un paramètre « DelayInterval » spécifiant le délai en millisecondes. Lors de son exécution, NtDelayExecution suspend le thread appelant, ce qui provoque des expirations de délai d'exécution ou une perte de contrôle du débogueur. Il s'agit donc d'une technique anti-sandbox peu intrusive, mais efficace . L'API Beep est particulièrement ingénieuse car elle remplit une double fonction : créer des délais d'exécution grâce à ses appels internes à NtDelayExecution, tout en générant des artefacts audio susceptibles de modifier le comportement dans les environnements d'analyse ou d'alerter les chercheurs sur l'exécution de code en cours.
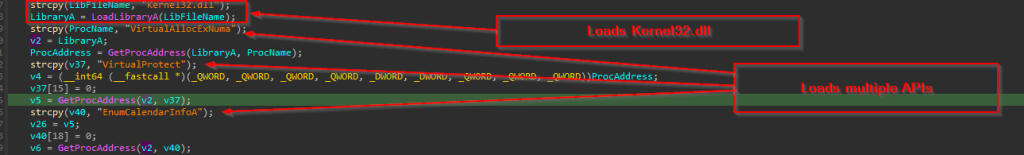
Ensuite, il procède au chargement de kernel32.dll, puis, une fois la DLL chargée à l'aide de LoadLibraryA , GetProcAddress est utilisé pour résoudre un ensemble intéressant d'API, à savoir VirtualAllocExNuma, VirtualProtect et EnumCalendarInfo.
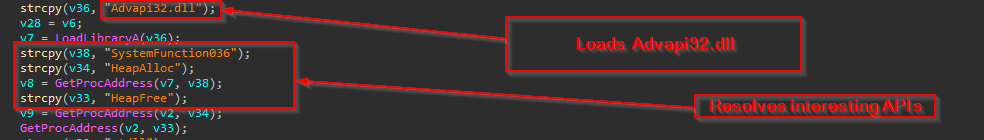
De même, il charge ADVAPI32.dll et une fois la DLL chargée, elle se résout en utilisant la même technique, à savoir SystemFunction036, HeapAlloc et HeapFree.

Enfin, le ntdll.dll est chargé et une API Windows intéressante est résolue, connue sous le nom de RtlIpV4StringToAddressA.
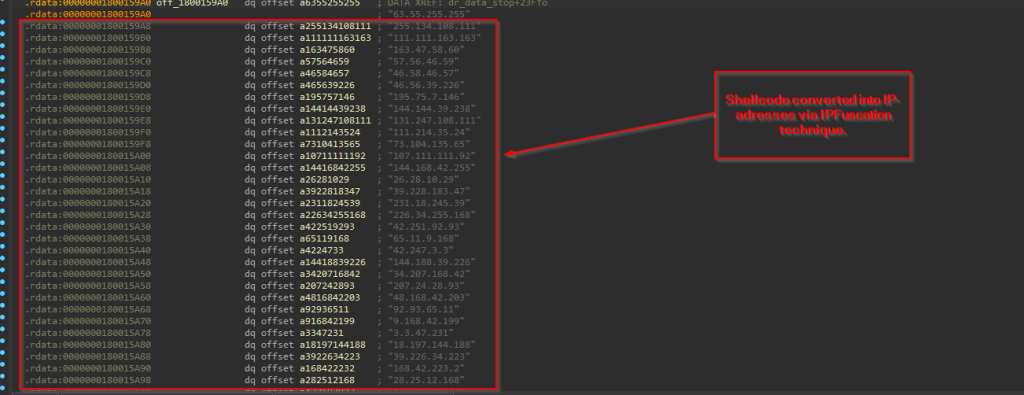
Ensuite, ce chargeur malveillant utilise une technique appelée IPFuscation, qui convertit essentiellement le shellcode malveillant en une liste d'adresses IPV4.

De plus, une boucle while associée à l'utilisation de l' API RtlIpv4StringToAddressA est utilisée pour décoder le shellcode obfusqué, ce qui se fait en convertissant la chaîne IP ASCII en binaire, où le binaire s'exécute ensuite comme un shellcode.
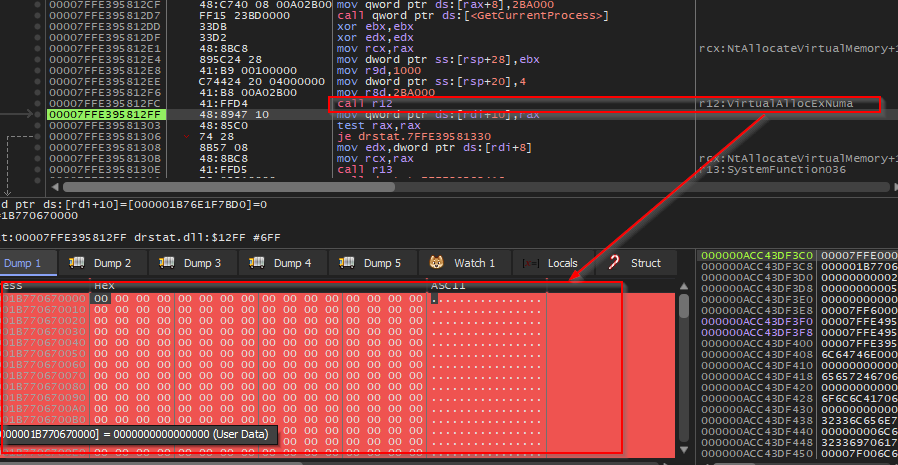
Une fois le shellcode extrait sous forme binaire, l'API VirtualAllocExNuma est utilisée pour allouer un nouveau bloc de mémoire avec uniquement l'autorisation de lecture et d'écriture dans le processus en cours.
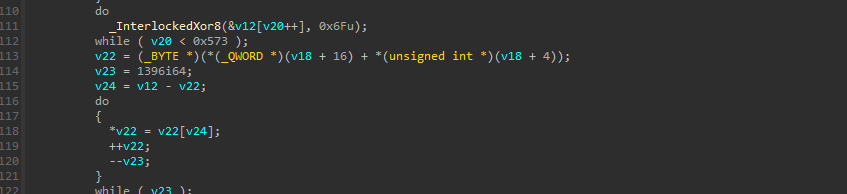

Maintenant, une fois la mémoire allouée, en utilisant une simple opération XOR, le blob codé qui a été désobscurci de la technique IpFuscation via l'API Windows, est utilisé pour être décodé davantage via l'opération XOR et copié dans la mémoire allouée.
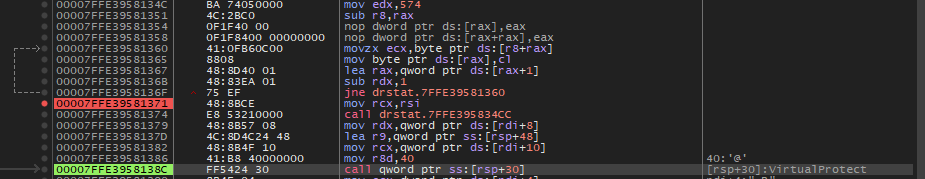

Ensuite, il utilise VirtualProtect pour modifier la protection de la mémoire allouée en Exécution-Lecture-Écriture.
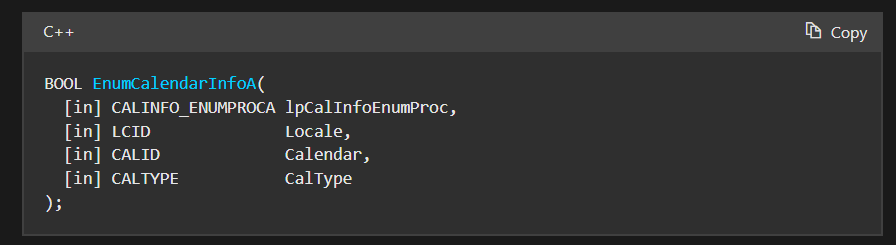
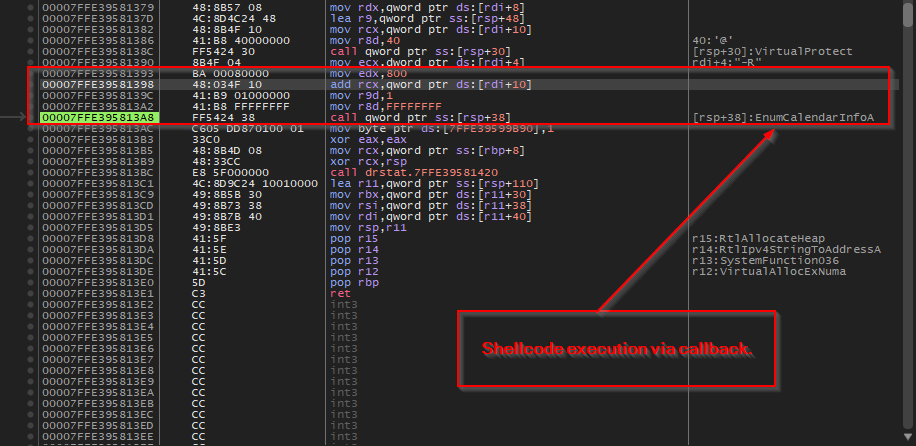
Enfin, le logiciel malveillant utilise une technique d'exécution de shellcode légèrement novatrice via une fonction de rappel, en exploitant l'API EnumCalendarInfoA . Cette technique tire parti du fait qu'EnumCalendarInfoA attend un pointeur vers une fonction de rappel en paramètre. Le logiciel malveillant transmet l'adresse de son shellcode comme ce pointeur, ce qui amène Windows à exécuter, à son insu, le code malveillant lorsque l'API tente d'appeler ce qu'elle considère comme une fonction d'énumération de calendrier légitime. En réalité, c'est le shellcode, qui est un implant Windows du framework VShell OST, qui est exécuté.
Enfin, nous pouvons conclure que l'implant Veletrix effectue l'injection de code via un mécanisme de rappel. Dans la section suivante, nous examinerons l'implant Vshell, assez connu, et en étudierons le fonctionnement.
Étape 2 – Implant Vshell malveillant.
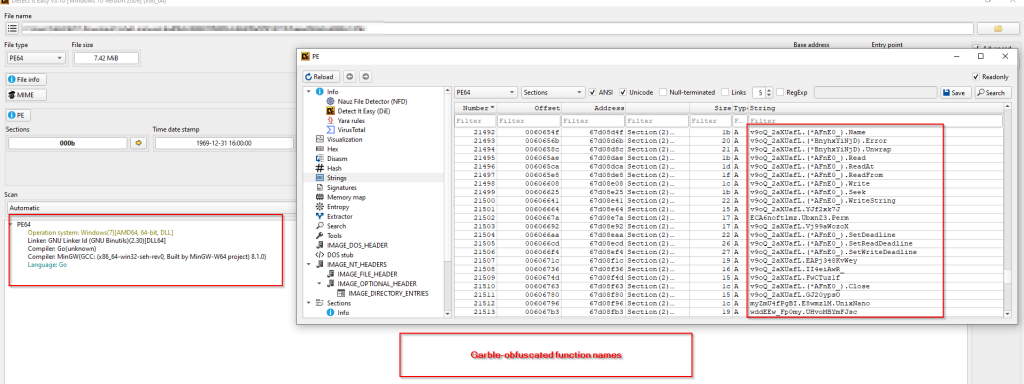
Eh bien, VShell est un framework OST multiplateforme assez connu, développé en Golang, initialement créé par un chercheur, qui a ensuite été mystérieusement retiré, comme mentionné dans de nombreux blogs de recherche par divers chercheurs qui ont suivi diverses campagnes telles que UNC5174 et similaires utilisées par des acteurs malveillants originaires de la géosphère chinoise.
Comme mentionné dans la section précédente, VELETRIX charge cet implant Windows en mémoire. En examinant le fichier, nous avons constaté que l'implant spécifique, supprimé, porte le nom tcp_windows_amd64.dll. Ce framework étant bien documenté, nous nous concentrerons uniquement sur les artefacts clés et donnerons un aperçu plus général de l'implant.
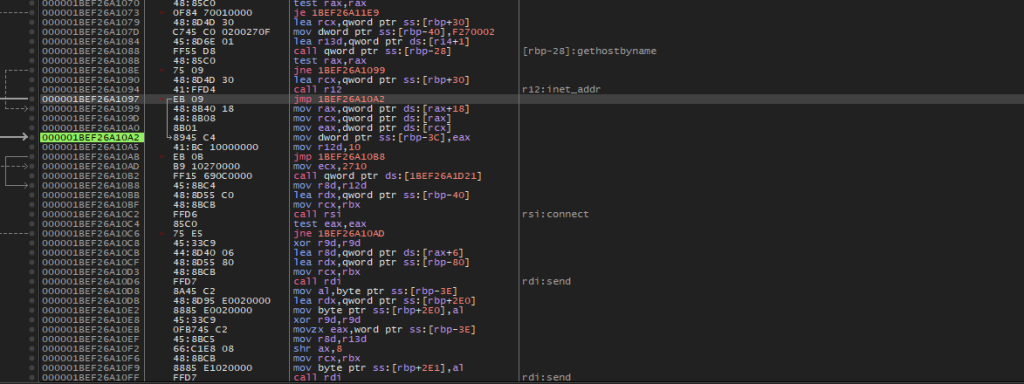
L'implant possède de multiples fonctionnalités, telles que la connexion, l'envoi et la réception, permettant l'interaction avec l'opérateur. Ces fonctions reposent sur le code sous-jacent de plusieurs API Windows de la bibliothèque WinSock.
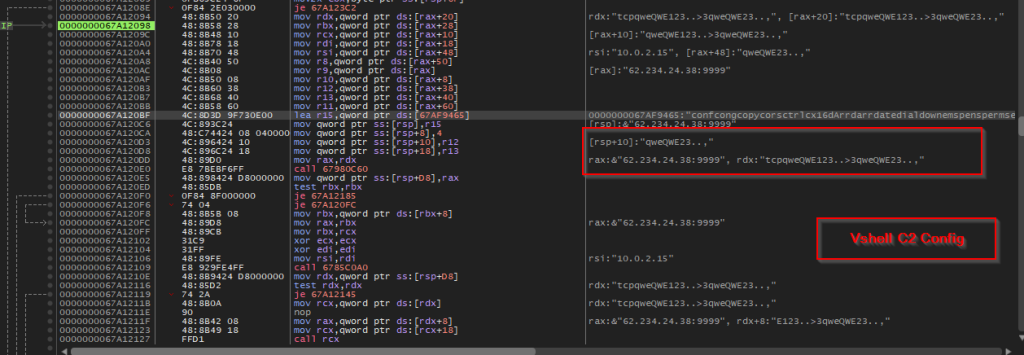
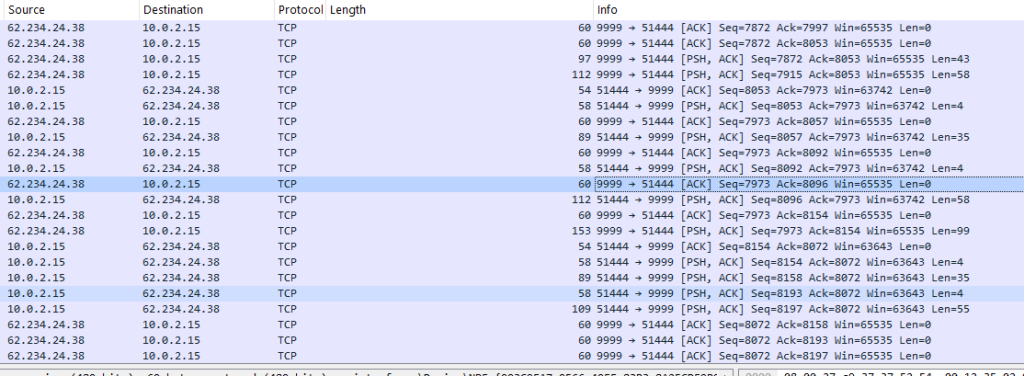
De plus, l'analyse a révélé le serveur de commande et de contrôle ainsi qu'une configuration d'importation, le sel qwe123qwe. Dans la section suivante, nous examinerons plus en détail les artefacts de chasse et d'infrastructure.
Chasse et infrastructures.
Après avoir examiné les implants précédents, nous avons cherché et trouvé des artefacts intéressants.
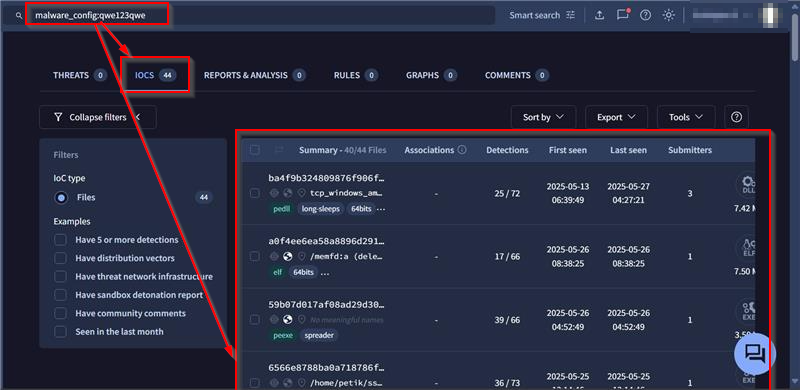
Sur la base de l'analyse et de l'extraction du sel utilisé dans la campagne mentionnée dans cette recherche, nous avons trouvé un total de 44 implants, utilisant le sel exactement similaire, à savoir qwe123qwe. De plus, comme Vshell est un outil multiplateforme, nous avons trouvé plusieurs fichiers EXE, ELF et DLL, signés et non signés.
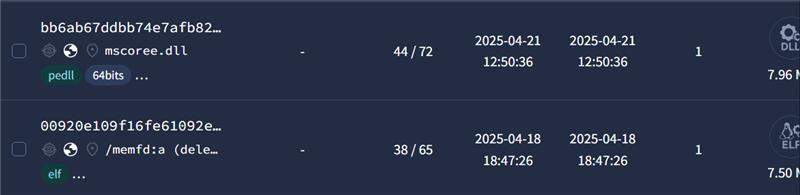
Nous avons également trouvé quelques échantillons dont les C2 proviennent de divers endroits, notamment des États-Unis et de Hong Kong. De plus, nous avons constaté que certains échantillons parmi 44 implants utilisant le même sel présentaient des corrélations avec le groupe APT Earth Lamia, qui a ciblé des entités indiennes à plusieurs reprises. Par ailleurs, nos recherches ont également révélé que de nombreux implants similaires présentaient de multiples recoupements avec la campagne d'UNC5174 exploitant la vulnérabilité ScreenConnect CVE-2024-1709, signalée par des chercheurs.
À présent, en examinant les chevauchements d'infrastructures, un indicateur similaire a été attribué au groupe d' acteurs de menace liés à la Chine et parrainés par l'État, qui ont exploité la vulnérabilité CVE-2025-31324 pour cibler SAP NetWeaver Visual Composer.
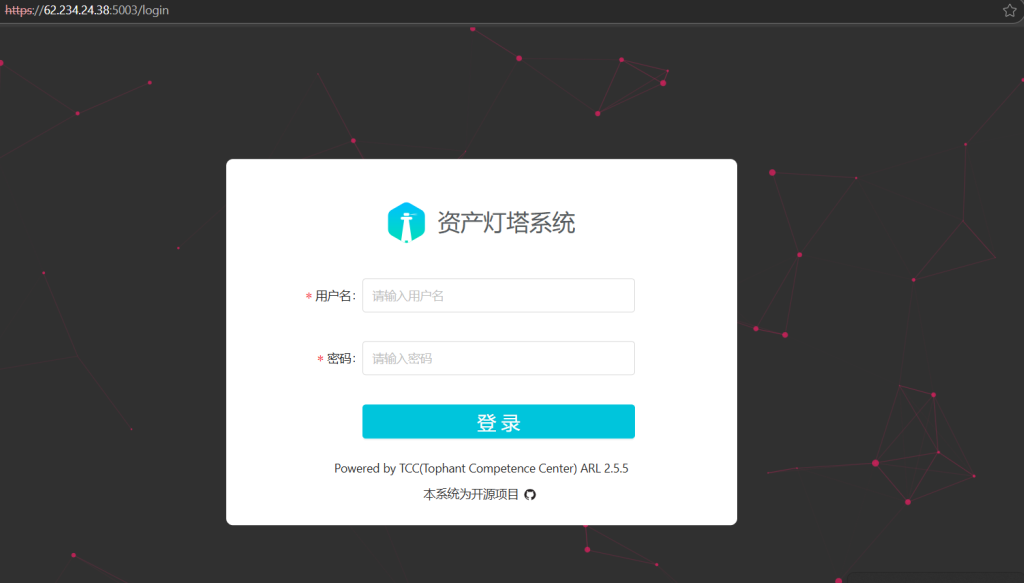
Nous avons également constaté que sur la même infrastructure, une page web nécessitant une authentification était hébergée. Cette page est liée à Asset Lighthouse System, une plateforme open source de découverte et de reconnaissance des ressources développée par Tophant Competence Center (TCC) . Elle sert principalement à cartographier les surfaces d'attaque externes en identifiant les adresses IP, les domaines, les ports et les services web exposés. Par conséquent, nous avons décidé d'orienter nos recherches en nous basant sur ces éléments et avons découvert quelques recoupements intéressants.
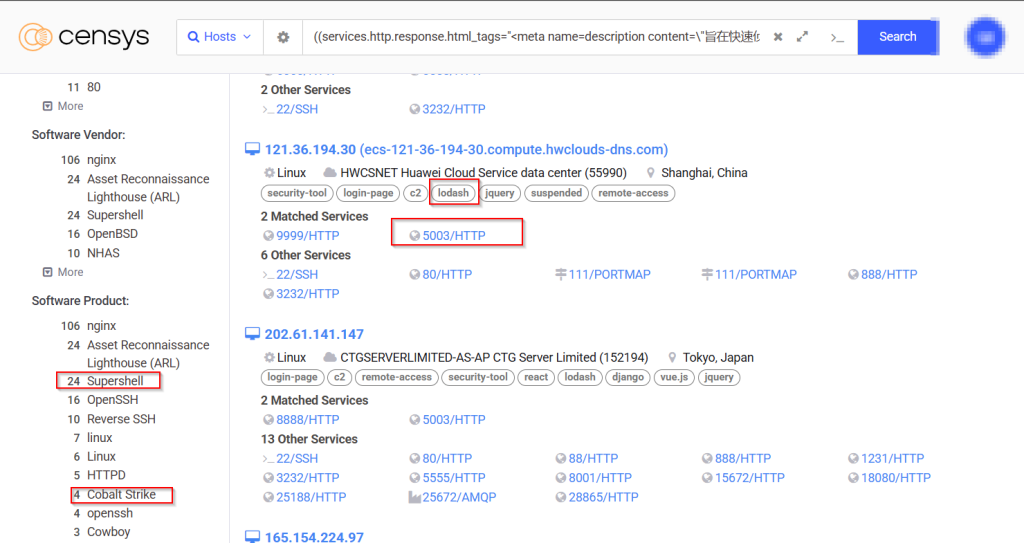
Après le pivotement, nous avons découvert plusieurs serveurs Web malveillants avec des configurations de ports similaires, comme l'exécution d'ASL sur le port 5003, qui hébergeaient Cobalt Strike et SuperShell, qui sont connus comme des implants de prédilection utilisés par UNC5174 alias Uteus , et nous avons également découvert plusieurs serveurs Web avec des configurations de ports similaires liés à Earth Lamia.

Eh bien, le dernier mais non le moindre, nous avons également vu que le serveur de commande et de contrôle hébergeait également Cobalt Strike pour être utilisé contre les cibles, ce qui en fait le deuxième cadre post-exploitation utilisé par cette entité de menace.
Attribution.
L'analyse de l'utilisation des implants et des schémas d'infrastructure communs nous a permis d'identifier l'acteur malveillant exploitant VELETRIX , un chargeur relativement récent conçu pour exécuter VShell en mémoire. Bien que VShell ait été initialement publié en tant que projet open source, puis retiré par son développeur d'origine, il a depuis été largement détourné par des groupes de cybercriminels liés à la Chine.
Des analyses de menaces plus poussées ont révélé des schémas comportementaux similaires à ceux observés chez UNC5174 (Uteus) et Earth Lamia , comme l'ont récemment documenté des chercheurs. L'infrastructure actuelle associée à cet acteur utilise systématiquement des outils tels que SuperShell , Cobalt Strike , VShell et Asset Lighthouse System , une plateforme open source de découverte et de reconnaissance d'actifs. Ces outils ont déjà été attribués à divers clusters APT basés en Chine et observés en action.
Compte tenu des similitudes techniques et infrastructurelles, nous estimons avec un degré de confiance élevé que cet acteur de la menace fait partie d'une entité de menace appartenant au cluster China-Nexus.
Conclusion.
Après avoir soigneusement étudié la campagne, nous avons découvert que l'entité de menace liée à la Chine que nous avons appelée Opération DRAGONCLONE a utilisé la technique de chargement latéral de DLL contre le logiciel Wondershare Recoverit, ainsi que le chargement de l'implant DLL VELETRIX, qui utilise des techniques intéressantes telles que l'anti-sandbox, la technique IPFuscation ainsi que la technique de rappel pour exécuter le malware Vshell, tout en ayant de multiples chevauchements avec UNC5174 et Earth Lamia et la campagne récente est active depuis mars 2025.
Seqrite Protection.
- AgentCiR
COI
| SHA-256 | Noms de fichiers |
| 40450b4212481492d2213d109a0cd0f42de8e813de42d53360da7efac7249df4 | \附件.zip |
| ac6e0ee1328cfb1b6ca0541e4dfe7ba6398ea79a300c4019253bd908ab6a3dc0 | drstat.dll |
| 645f9f81eb83e52bbbd0726e5bf418f8235dd81ba01b6a945f8d6a31bf406992 | drstat.exe |
| ba4f9b324809876f906f3cb9b90f8af2f97487167beead549a8cddfd9a7c2fdc | tcp_windows_amd64.dll |
| bb6ab67ddbb74e7afb82bb063744a91f3fecf5fd0f453a179c0776727f6870c7 | mscoree.dll |
| 2206cc6bd9d15cf898f175ab845b3deb4b8627102b74e1accefe7a3ff0017112 | tcp_windows_amd64.exe |
| a0f4ee6ea58a8896d2914176d2bfbdb9e16b700f52d2df1f77fe6ce663c1426a | memfd:a(supprimé) |
IP/Domaines
| IP |
| 62.234.24.38 |
| 47.115.51.44 |
| 47.123.7.206 |
MITRE ATT & CK
| Tactique | Identification de la technique | Nom de la technique | ID de sous-technique | Nom de la sous-technique |
| Reconnaissance | T1595 | Analyse active | T1595.002 | Analyse de vulnérabilité |
| Reconnaissance | T1588 | Obtenir des capacités | T1588.002 | Outil |
| Accès initial | T1566 | L'hameçonnage | T1566.001 | Pièce jointe pour hameçonnage ciblé |
| De bout en bout | T1204 | Exécution utilisateur | T1204.002 | Fichier malveillant. |
| Persistence | ||||
| Évasion défensive | T1140 | Désobscurcir/décoder des fichiers ou des informations | ||
| Évasion défensive | T1574 | Flux d'exécution de piratage | T1574.001 | DLL |
| Évasion défensive | T1027 | Fichiers ou informations d'obscurcissement | T1027.007 | Résolution d'API dynamique |
| Évasion défensive | T1027 | Fichiers ou informations d'obscurcissement | T1027.013 | Fichier crypté/codé |
| Évasion défensive | T1055 | Processus d'injection | ||
| Évasion défensive | T1497 | Évasion de virtualisation/sandbox | T1497.003 | Évasion basée sur le temps |
| Découverte | T1046 | Découverte des services réseau |


